
Toekomstbestendige website privacystrategie voor CCPA, CPRA en veranderende regels
Een privacybanner alleen zal een website niet toekomstbestendig maken. Een toekomstbestendige privacystrategie voor websites verbindt toestemming, gegevensverwerking, beveiliging en regelmatige beoordelingen, zodat de site kan aanpassen naarmate vereisten en risico's veranderen. Behandel privacy als een onderdeel van hoe de website werkt, niet als een oplossing die je toevoegt nadat er een nieuwe regel is gekomen.
Het is begrijpelijk dat je dit uitdagend vindt: CCPA, CPRA, GDPR en andere vereisten voor gegevensbeheer kunnen van invloed zijn op hoe een website persoonlijke informatie verzamelt en gebruikt. Het praktische doel is niet om elke verandering te voorspellen. Het is om een duidelijke, flexibele aanpak te bouwen die je team helpt begrijpen welke gegevens de site verwerkt, de keuzes van gebruikers respecteert en reageert naarmate de verwachtingen evolueren.
Dit artikel legt uit wat toekomstbestendigheid in de praktijk betekent, hoe je Amerikaanse en internationale privacyoverwegingen kunt afstemmen, en waarom beveiliging en voortdurende beoordelingen in dezelfde strategie thuishoren. Je zult ook zien hoe toestemmingshulpmiddelen dat werk kunnen ondersteunen zonder een solide gegevensbeheer of juridisch advies te vervangen.
Belangrijkste punten
- Integreer privacy in het ontwerp en de werking van de website, zodat je aanpak kan aanpassen naarmate regels en gebruikersverwachtingen veranderen.
- Breng de persoonlijke gegevens in kaart die je site verzamelt en gebruikt, en stem de verwerking ervan af op de Amerikaanse en internationale vereisten die relevant zijn voor je publiek.
- Koppel toestemmingsbeheer aan praktische beveiligingsmaatregelen, regelmatige beoordelingen en duidelijke gegevensbewaarpraktijken.
- Beoordeel CCPA- en CPRA-vereisten naast andere evoluerende privacyregels; een banner alleen maakt geen privacyprogramma.
- Gebruik toestemmingshulpmiddelen om gebruikerskeuzes te beheren en te beoordelen hoe toestemmingservaringen de prestaties beïnvloeden, terwijl je bredere bestuursbeslissingen in het oog houdt.
Aanpassen aan veranderende regelgeving en beveiligingsrisico's
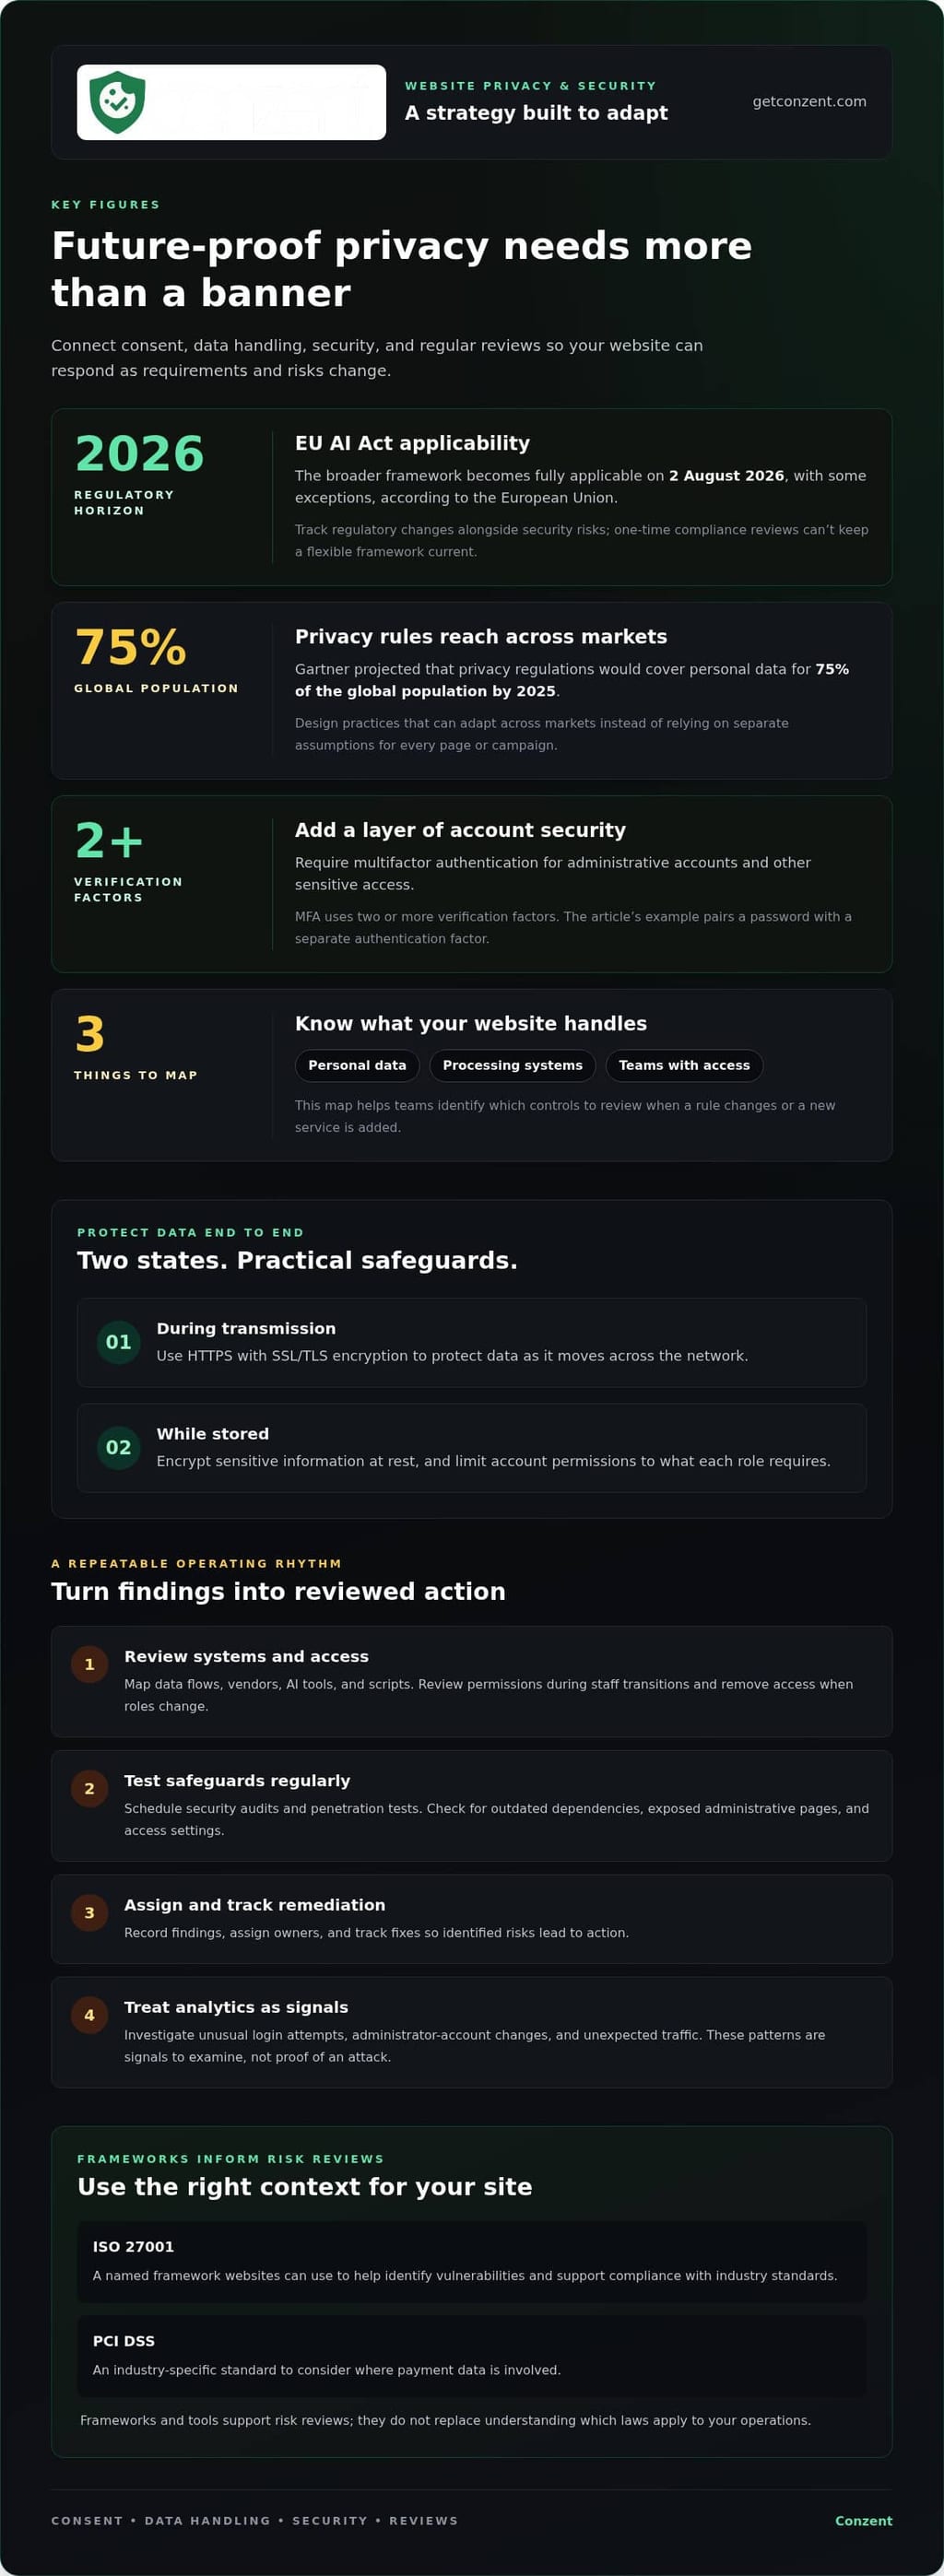
Privacyregels en cyberdreigingen veranderen op verschillende tijdlijnen. Een veerkrachtige website heeft een flexibel kader nodig om beide te volgen, in plaats van een eenmalige nalevingsbeoordeling. Begin met het in kaart brengen van de persoonlijke gegevens die je site verzamelt, de systemen die deze verwerken en de teams die toegang hebben. Wanneer een regel verandert of een nieuwe service wordt toegevoegd, helpt deze kaart bij het identificeren van welke controles moeten worden beoordeeld.
Regelgevingsplanning moet privacyverplichtingen verbinden met technische waarborgen. Het bredere kader van de EU AI Act wordt volledig van toepassing op 2 augustus 2026, met enkele uitzonderingen, volgens de Europese Unie. ISO 27001 is een genoemd kader dat websites kunnen gebruiken om kwetsbaarheden te identificeren en naleving van industriestandaarden te ondersteunen, volgens de International Organization for Standardization. PCI DSS is een andere branchespecifieke standaard om te overwegen waar betalingsgegevens betrokken zijn. Deze kaders informeren risicobeoordelingen; ze vervangen niet het begrip welke wetten van toepassing zijn op je activiteiten.
Bescherm informatie terwijl deze over het netwerk beweegt en terwijl deze is opgeslagen. Gebruik HTTPS met SSL/TLS-encryptie om gegevens tijdens verzending te beschermen, en versleutel gevoelige informatie in rust. Vereis multifactor-authenticatie (MFA) voor administratieve accounts en andere gevoelige toegang. MFA voegt een beveiligingslaag toe door twee of meer verificatiefactoren te vereisen. Combineer bijvoorbeeld een wachtwoord met een aparte authenticatiefactor en beperk de accountmachtigingen tot wat elke rol vereist.
Beveilig netwerktoegang net zo zorgvuldig als website-inloggegevens. Beperk administratieve interfaces tot geautoriseerde gebruikers, verwijder toegang wanneer rollen veranderen en beoordeel machtigingen tijdens personeelswijzigingen. Een webapplicatiefirewall en op AI gebaseerde beveiligingstools kunnen helpen bij het detecteren en mitigeren van bedreigingen zoals SQL-injectie, cross-site scripting en gedistribueerde denial-of-service-aanvallen. Combineer deze controles met inbraakdetectie, encryptie en authenticatie op pakketniveau om de beveiliging van het datavlak te versterken.
Updates en tests houden waarborgen relevant. Pas software-updates toe op het websiteplatform, plugins en servercomponenten, met prioriteit voor oplossingen voor bekende kwetsbaarheden. Plan regelmatige beveiligingsaudits en penetratietests om zwakheden te vinden voordat aanvallers deze kunnen misbruiken. Een audit kan verouderde afhankelijkheden, blootgestelde administratieve pagina's en toegangsinstellingen onderzoeken. Documenteer bevindingen, wijs eigenaren toe en volg herstelmaatregelen zodat geïdentificeerde risico's leiden tot actie.
Gebruik analyses om ongebruikelijke patronen op te sporen, maar beschouw ze als signalen om te onderzoeken, niet als bewijs van een aanval. Beoordeel onverwachte inlogpogingen, wijzigingen in administratieve accounts en ongebruikelijk verkeer naast auditbevindingen. Een toekomstbestendige aanpak geeft teams de mogelijkheid om te reageren naarmate bedreigingen en vereisten verschuiven. Het is afhankelijk van gedocumenteerde risico's, duidelijke eigendom en herhaalbare beoordelingen, niet van een enkele tool of kader.
Afstemming van Amerikaanse en internationale gegevensbeheer
Websites die mensen over grenzen heen bedienen, hebben een gestructureerd overzicht van gegevens, leveranciers en toegang nodig. Beheer risico's van leveranciers, AI en scripts door in kaart te brengen wat elk hulpmiddel ontvangt, de toegang te beperken en het doel en de gegevensstromen te beoordelen.
Privacy by Design en Consumentendata
Privacy by design betekent dat je gegevensbescherming in overweging neemt bij het plannen van een product, functie of workflow, in plaats van het later toe te voegen. Het is belangrijk omdat keuzes die tijdens de ontwikkeling worden gemaakt, bepalen welke informatie een site verzamelt en hoe teams deze kunnen gebruiken. Begin met het doel: identificeer de taak, verzamel alleen de gegevens die daarvoor nodig zijn, en stel een bewaarmethode in. Bijvoorbeeld, een analysetool heeft mogelijk geaggregeerde gebruikspatronen nodig, niet elk detail dat een bezoeker indient.
Privacy-eerste consumentenpraktijken maken keuzes ook gemakkelijker uit te leggen. Scheid essentiële servicegegevens van optionele analyses of personalisatie, en documenteer vervolgens hoe elke categorie wordt gebruikt. Gartner voorspelde dat privacyregels persoonlijke gegevens voor 75% van de wereldbevolking tegen 2025 zouden dekken. Die voorspelling versterkt de waarde van het ontwerpen van praktijken die zich kunnen aanpassen aan verschillende markten, in plaats van afzonderlijke aannames in elke pagina of campagne te bouwen.
Beheer van Leverancier- en Derdepartijrisico's
Leverancier risicobeheer betekent het bijhouden van hoe externe tools toegang hebben tot, verwerken of doorgeven van websitegegevens. Een script kan informatie verzamelen, zelfs wanneer je applicatieteam deze nooit rechtstreeks behandelt. Houd een inventaris bij van leveranciers, AI-tools en scripts, met notities over het doel van elk hulpmiddel, gegevensinvoer, toegangsniveau en eigenaar. Voor een AI-functie, onderzoek of prompts persoonlijke informatie bevatten en of outputs in andere systemen worden gevoed.
Beoordeel die inventaris bij het toevoegen van een tag, het veranderen van een leverancier of het implementeren van een nieuwe functie. Verwijder scripts die geen duidelijk doel meer dienen, en beperk de resterende tools tot de gegevens en machtigingen die ze nodig hebben. Een derdepartij-analysetag, bijvoorbeeld, zou geen formuliervelden moeten ontvangen die niet gerelateerd zijn aan metingen. Voor teams die overwegen beheerde toestemmingscontroles te gebruiken, vergelijk beheerde toestemmingsplatformopties met de behoeften van hun website.
Bestuur heeft ook bewijs nodig. Log administratieve toegang, wijziging van machtigingen, gegevensexports en significante configuratiewijzigingen. Beoordeel logs op onverwachte accounts of toegangspatronen, en documenteer vervolgens de reactie en verantwoordelijke eigenaar. Houd records consistent zodat teams kunnen traceren welk systeem gegevens heeft verwerkt en wanneer een wijziging heeft plaatsgevonden. Deze logs ondersteunen operationele controle; ze vervangen geen beoordeling van toepasselijke privacyvereisten.
Voor internationale operaties, documenteer waar leveranciers gegevens verwerken en hoe informatie tussen systemen beweegt. Vergelijk praktijken met de vereisten die relevant zijn voor de mensen die je site bedient, inclusief Amerikaanse staatswetten en de GDPR. De privacywijzigingen in Californië brengen de staatswet dichter in lijn met de GDPR van Europa met betrekking tot beperkingen op de verzameling en het gebruik van persoonlijke gegevens. Een gedeeld bestuursproces kan verschillen bijhouden zonder aan te nemen dat één beleid voor elke markt past.
CCPA- en CPRA-privacyvereisten
Voor privacyplanning gericht op Californië, verbind CCPA- en CPRA-overwegingen met hoe je website tracking gebruikt en individuele verzoeken afhandelt. De praktische taak is om privacykeuzes te vertalen naar duidelijk websitegedrag.
Cookie-toestemming, Tracking Pixels en Analytics
Cookie- en trackingcontroles leggen uit hoe website-technologieën analyses of advertenties ondersteunen en hoe de keuzes van bezoekers hen beïnvloeden. Voor CCPA- en CPRA-planning, beoordeel het doel en het gegevensgebruik van elke technologie in plaats van elke cookie gelijk te behandelen. Een toestemmingsinterface werkt zoals bedoeld alleen wanneer de keuzes overeenkomen met het werkelijke trackinggedrag van de site.
Maak de controles specifiek. Scheid bijvoorbeeld analysetellingen van advertentie-instellingen wanneer bezoekers onafhankelijk kunnen kiezen. Een trackingpixel die wordt gebruikt voor een advertentiecampagne moet reageren op de relevante instelling, terwijl een meettag zijn eigen geconfigureerde keuze moet volgen. Test deze gedragingen in de browser na het wijzigen van een instelling, inclusief op pagina's waar tags laden na de eerste paginaweergave.
Houd de taal nabij de controles direct en nuttig. Leg uit wat elke categorie doet, en bied vervolgens een zichtbare manier om een keuze te herzien of te wijzigen. Beoordeel de ervaring op mobiel evenals op desktop, aangezien kleine schermen secundaire opties kunnen verbergen of instellingen moeilijker bereikbaar kunnen maken. Behandel analysetrapporten als operationeel bewijs: vergelijk geconfigureerde keuzes met waargenomen taggedrag, en onderzoek afwijkingen voordat je op de resultaten vertrouwt.
Omgaan met Privacyverzoeken
Een proces voor privacyverzoeken biedt mensen een consistente route om toegang, correctie, verwijdering of een opt-out aan te vragen. Het is belangrijk omdat een verzoek betrekking kan hebben op informatie buiten de pagina of het account waar de persoon het eerst heeft ingediend.
- Toegang: Zoek relevante klantgerichte records en bereid een leesbaar verslag voor van de gevonden informatie.
- Correctie: Bevestig de gevraagde wijziging, werk het juiste record bij en behoud consistentie in de verbonden accountgegevens.
- Verwijdering: Identificeer de records die onder het verzoek vallen en documenteer welke actie het team onderneemt.
- Opt-out: Leg de voorkeur van de persoon vast op een manier die relevante marketing- of trackingprocessen kan gebruiken.
Geef personeel een gedeelde intake-methode en een duidelijk escalatiepad voor ongebruikelijke verzoeken, zoals een verzoek dat betrekking heeft op een account dat door meerdere mensen wordt gebruikt. Documenteer de status van het verzoek en de beoordeelde systemen, maar beperk de toegang tot die records. Bevestig de ontvangst en leg de volgende communicatie of uitkomst in eenvoudige taal uit. Deze stappen helpen teams om verzoeken consistent af te handelen terwijl ze beoordelen welke regels van toepassing zijn.
Evoluerende privacyregels
Schrijf een privacybeleid voor de website in eenvoudige taal die overeenkomt met de werkelijke ervaring van bezoekers, en werk het bij wanneer praktijken of relevante regels veranderen. Noem de verzamelde informatie, de doeleinden, de betrokken tools en hoe mensen hun toepasselijke keuzes kunnen uitoefenen. De GDPR is een gegevensprivacyregelgeving die relevant is voor de naleving van websites onder het kader van de Europese Unie.
Regelgeving evolueert over jurisdicties en sectoren, dus een beleid dat van een andere website is gekopieerd, kan belangrijke verschillen missen. De verschuiving van Californië naar consumentenprivacy als standaard begon serieus met de California Consumer Privacy Act in 2018. Zeven Amerikaanse staten hebben in 2023 privacywetten aangenomen. Deze ontwikkelingen tonen aan waarom een beleidsbeoordeling rekening moet houden met waar bezoekers wonen en hoe de website persoonlijke gegevens gebruikt, niet alleen waar een bedrijf opereert.
Gebruik een wijzigingsproces dat is gekoppeld aan echte gebeurtenissen. Beoordeel de beleidsinhoud bij het toevoegen van een analysetool, het wijzigen van een formulier, het introduceren van een AI-functie of het wijzigen van gegevensbewaring. Vergelijk elke wijziging met bestaande beschrijvingen van verzameling en gebruik. Als een nieuwe softwaretool informatie verzamelt via een formulier of script, werk dan de relevante uitleg bij voordat de wijziging de site bereikt. Houd gedateerde versies bij en wijs iemand aan om revisies goed te keuren.
Maak het beleid gebruiksvriendelijk. Organiseer het rond concrete onderwerpen, zoals verzamelde informatie, doeleinden, delen, bewaring en gebruikerskeuzes. Gebruik labels die bezoekers herkennen, en verbind elke verklaring met de bijbehorende functie van de website. Bijvoorbeeld, als een nieuwsbriefformulier om een e-mailadres vraagt, leg dan die verzameling uit waar het beleid contactinformatie beschrijft. Vermijd brede bewoordingen die verdoezelen of analyses, advertenties of accountfuncties gegevens anders gebruiken.
Privacy is een onderdeel van een breder nalevingsplaatje. De Europese Toegankelijkheidswet is van kracht voor belangrijke producten en diensten, waaronder e-commerce. HIPAA is een branchespecifieke standaard die relevant is voor evoluerende regelgevende vereisten. Deze voorbeelden betreffen verschillende gebieden, maar versterken een praktisch punt: beoordeel de regels die van toepassing zijn op jouw service en publiek in plaats van aan te nemen dat één privacybeleid elke verplichting dekt.
Stel een terugkerende beoordelingsroutine en gebeurtenisgebaseerde controles in. Vergelijk gepubliceerde beleidsinhoud met huidige formulieren, tags, accountfuncties en leveranciersregelingen. Wanneer er een discrepantie verschijnt, bepaal dan of het websitegedrag of het beleid moet worden gewijzigd, en documenteer vervolgens de beslissing. Houd een eigenaar en een update-record bij zodat teams kunnen uitleggen waarom de taal is veranderd en welke digitale ervaringen zijn beïnvloed.
Maak ten slotte updates zichtbaar wanneer ze materieel veranderen hoe de site zijn praktijken beschrijft. Identificeer duidelijk de herziene onderwerpen en de ingangsdatum van het beleid, en houd gerelateerde kennisgevingen consistent. Een betrouwbaar beleid is geen statische juridische pagina; het is een onderhouden beschrijving van de werkelijke gegevenspraktijken van de website naarmate regelgeving en producten evolueren.
Wat omvat een toekomstbestendige privacystrategie voor websites?
Een veerkrachtig privacyprogramma maakt verandering beheersbaar tijdens ontwerp en release. Bouw websitecomponenten zodat teams één ervaring kunnen bijwerken zonder ongewenste functies te verstoren. Houd bijvoorbeeld toestemmingsinterfaces gescheiden van paginatemplates, en gebruik gedocumenteerde integratiepunten voor analysetags. Deze modulaire aanpak helpt een team om te reageren op nieuwe vereisten of productwijzigingen zonder de hele site opnieuw te bouwen.
Plan voor bruikbaarheid evenals technische flexibiliteit. Privacykeuzes moeten werken voor mensen die toetsenborden, schermlezers en mobiele apparaten gebruiken. Test de toestemmingservaring in verschillende browsers en op verschillende schermformaten. Controleer of knoppen duidelijke labels hebben, keuzes begrijpelijk blijven en bezoekers de interactie kunnen voltooien zonder alleen op kleur te vertrouwen.
- Documenteer ontwerpeisen: Leg uit waarom een toestemmingscontrole of gegevensgerelateerde functie werkt zoals het doet, zodat latere teams het doel begrijpen.
- Gebruik releasecontroles: Neem privacy-impactvragen op in functiebeoordelingen voordat een wijziging de live website bereikt.
- Test gebruikersreizen: Beoordeel hoe toestemmingsinstellingen zich gedragen op landingspagina's, ingesloten inhoud en terugkerende bezoeken.
- Verzamel feedback: Geef gebruikers een duidelijke manier om verwarrende privacykeuzes te melden, en leid die feedback vervolgens naar het productteam.
- Meet ervaring: Vergelijk versies van de toestemmingsinterface op duidelijkheid en bruikbaarheid, niet alleen op interactiepercentages.
Overweeg hoe een wijziging de volledige bezoekersreis zal beïnvloeden. Als een afrekenstroom een ingebouwde betalingsfunctie toevoegt, beoordeel dan hoe het nieuwe onderdeel verschijnt naast bestaande privacycontroles. Als een site een taal of thema toevoegt, bevestig dan dat toestemmingskeuzes leesbaar en bruikbaar blijven. Kleine, gedefinieerde controles helpen teams om ontwerpproblemen op te sporen voordat ze moeilijk te verhelpen worden.
Houd implementatiekennis draagbaar. Documenteer toestemmingsinstellingen, integraties en release-afhankelijkheden duidelijk. Een toekomstig team moet in staat zijn om te begrijpen waar een controle verschijnt, welke componenten ervan afhankelijk zijn en hoe je een wijziging veilig kunt testen. Dit vermindert de afhankelijkheid van niet-gedocumenteerde oplossingen en maakt routinematige productontwikkeling flexibeler.
Toestemming A/B-testen kan teams helpen om interfacebenaderingen te vergelijken terwijl ze de gebruikersbegrip centraal stellen in de evaluatie. Conzent biedt Toestemming A/B-testen en Inkomstenimpactanalyses voor teams die beoordelen hoe toestemmingservaringen zich verhouden tot resultaten. Om de platformopties te verkennen, bekijk de toestemmingsplatformopties van Conzent.
Conzent: Beheerde Cloud Toestemmingsplatform
Conzent’s Beheerde Cloud Toestemmingsplatform helpt websites om toestemming te beheren als onderdeel van voortdurende privacyoperaties. Gebruik het om toestemmingskeuzes te presenteren en consistente afhandeling te ondersteunen naarmate de tools en gegevenspraktijken van je site evolueren. Voor organisaties die de infrastructuur liever zelf beheren, biedt Conzent ook Zelf-gehoste Open Toestemmingsinfrastructuur aan.
Toestemming A/B-testen stelt teams in staat om bannerbenaderingen te vergelijken, terwijl Inkomstenimpactanalyses helpen beoordelen hoe toestemmingskeuzes zich verhouden tot inkomsten. Deze tools ondersteunen geïnformeerde beslissingen; ze vervangen geen privacybeheer of bepalen welke wetten van toepassing zijn op jouw bedrijf. Ze zijn geschikt voor teams die toestemmingservaringen willen beheren en hun impact binnen een breder privacyprogramma willen evalueren.
Bezoek getconzent.com om de toestemmingsaanbiedingen van Conzent voor jouw website te verkennen.
Maak privacy een onderdeel van je volgende websitebeslissing
Maak privacy een ontwerpvraag wanneer je team een wijziging aan de website plant. Voordat je een nieuwe functie goedkeurt, stem je af hoe je de impact op de keuze van bezoekers en de ervaring die je wilt creëren, zult beoordelen. Dit houdt privacy verbonden met productbeslissingen, niet geïsoleerd in beleidsdocumenten.
Als je de ondersteuning voor toestemmingsbeheer beoordeelt, vergelijk dan de beschikbare opties met de behoeften en het operationele model van je team. Verken de platformopties van Conzent terwijl je de volgende stap overweegt.
Stabiele, doordachte beslissingen kunnen je organisatie helpen digitale ervaringen te bouwen die mensen respecteren en met een doel zich aanpassen.
Veelgestelde vragen
Wat betekent het om een website toekomstbestendig te maken?
Het betekent het ontwerpen van websiteoperaties zodat privacypraktijken kunnen aanpassen wanneer de site, de tools of de verwachtingen van gebruikers veranderen. Bijvoorbeeld, als een bedrijf een abonnementsfunctie toevoegt, moet het team in staat zijn om nieuwe gegevensverzameling te identificeren, interne eigendom bij te werken en te beoordelen of kennisgevingen of instellingen herzien moeten worden. Het doel is niet om elke verandering te voorspellen, maar om toekomstige wijzigingen gemakkelijker te beoordelen en te beheren.
Welke privacywetten van de Amerikaanse staten zijn van toepassing op websites in 2026, en wat zijn hun vereisten?
Toepasselijkheid hangt af van de staten waar je gebruikers wonen, je bedrijfsactiviteiten en de persoonlijke gegevens die je verwerkt. De CCPA van Californië, zoals gewijzigd door de CPRA, is een relevant staatsprivacykader; vereisten elders verschillen. Begin met het identificeren van je publiek en gegevenspraktijken, en beoordeel vervolgens de huidige regels en reikwijdte van elke relevante staat. Neem niet aan dat het voldoen aan de vereisten van Californië automatisch elke andere staat dekt.
Hoe verschillen GDPR, UK GDPR en privacywetten van Amerikaanse staten voor website-exploitanten?
Het zijn afzonderlijke juridische kaders, dus een enkele privacyverklaring of toestemmingsinstelling kan niet aan elke vereiste voldoen. De GDPR is relevant voor de naleving van websites onder het kader van de Europese Unie; UK GDPR en de privacywetten van de VS brengen verschillende jurisdictieoverwegingen met zich mee. Vergelijk hoe elk kader van toepassing is op jouw gebruikers, gegevensgebruik en bedrijfsactiviteiten. Breng die verschillen vervolgens in kaart naar kennisgevingen, toestemmingskeuzes en verzoekworkflows.
Welke privacygerichte analysetools en platforms voor toestemmingsbeheer zijn beschikbaar, en hoe verhouden hun prijzen zich tot elkaar?
Opties omvatten analysetools die zijn ontworpen om de verzameling van persoonlijke gegevens te beperken, beheerde toestemmingsplatforms en zelf-gehoste toestemmingsinfrastructuur. Conzent biedt een Beheerd Cloud Toestemmingsplatform, Zelf-gehoste Open Toestemmingsinfrastructuur, Toestemming A/B-testen en Inkomstenimpactanalyses. Vergelijk platforms op basis van implementatiemodel, analysemogelijkheden, integraties en factureringsstructuur. Een zinvolle vergelijking richt zich op de mogelijkheden die jouw website nodig heeft, niet alleen op het abonnementslabel.
Hoe kan een website de verzameling van persoonlijke gegevens minimaliseren en gegevensbewaringslimieten instellen?
Beoordeel elk formulier en digitale functie, en verwijder velden die geen gedefinieerd doel ondersteunen. Bijvoorbeeld, een downloadformulier heeft mogelijk een e-mailadres nodig voor levering, maar niet ongerelateerde profielgegevens. Wijs een eigenaar toe aan elke gegevensopslag, documenteer wanneer de informatie niet langer nodig is, en verwijder deze dan veilig. Herzie de planning wanneer het doel of de gegevensstroom van de functie verandert.
Welke technische en organisatorische maatregelen helpen om de gegevens van websitegebruikers tegen inbreuken te beschermen?
Combineer waarborgen die verschillende risico's aanpakken: HTTPS beschermt informatie tijdens verzending, encryptie helpt gevoelige opgeslagen gegevens te beschermen, en multifactor-authenticatie versterkt de toegang tot accounts. Wijs benoemde eigenaren toe voor beveiligingsupdates en toegangsevaluaties. Bijvoorbeeld, nadat een medewerker van rol verandert, herzie dan snel hun machtigingen en documenteer de wijziging. Regelmatige audits en penetratietests kunnen zwakheden onthullen die routinematige software-updates alleen niet zullen opvangen.