
Strategia di privacy per siti web a prova di futuro per CCPA, CPRA e regole in evoluzione
Un banner sulla privacy da solo non garantirà la protezione futura di un sito web. Una strategia di privacy per un sito web a prova di futuro collega il consenso, la gestione dei dati, la sicurezza e le revisioni regolari affinché il sito possa adattarsi man mano che i requisiti e i rischi cambiano. Tratta la privacy come parte del funzionamento del sito web, non come una soluzione da aggiungere dopo l'arrivo di una nuova regola.
È comprensibile trovare questa situazione difficile: CCPA, CPRA, GDPR e altri requisiti di governance dei dati possono influenzare il modo in cui un sito web raccoglie e utilizza le informazioni personali. L'obiettivo pratico non è prevedere ogni cambiamento. È costruire un approccio chiaro e flessibile che aiuti il tuo team a comprendere quali dati gestisce il sito, rispettare le scelte degli utenti e rispondere man mano che le aspettative evolvono.
Questo articolo spiega cosa significa proteggere il futuro in pratica, come allineare le considerazioni sulla privacy negli Stati Uniti e a livello internazionale, e perché la sicurezza e le revisioni continue appartengono alla stessa strategia. Vedrai anche come gli strumenti di consenso possono supportare quel lavoro senza sostituire una solida governance dei dati o consulenza legale.
Punti Chiave
- Integra la privacy nel design e nelle operazioni del sito web affinché il tuo approccio possa adattarsi man mano che le regole e le aspettative degli utenti cambiano.
- Mappa i dati personali che il tuo sito raccoglie e utilizza, quindi allinea la loro gestione con i requisiti statunitensi e internazionali pertinenti al tuo pubblico.
- Abbina la gestione del consenso con misure di sicurezza pratiche, revisioni regolari e pratiche chiare di conservazione dei dati.
- Rivedi i requisiti CCPA e CPRA insieme ad altre regole sulla privacy in evoluzione; un banner da solo non costituisce un programma di privacy.
- Utilizza strumenti di consenso per gestire le scelte degli utenti e valutare come le esperienze di consenso influenzano le prestazioni, mantenendo in vista decisioni di governance più ampie.
Adattamento a normative e rischi di sicurezza in evoluzione
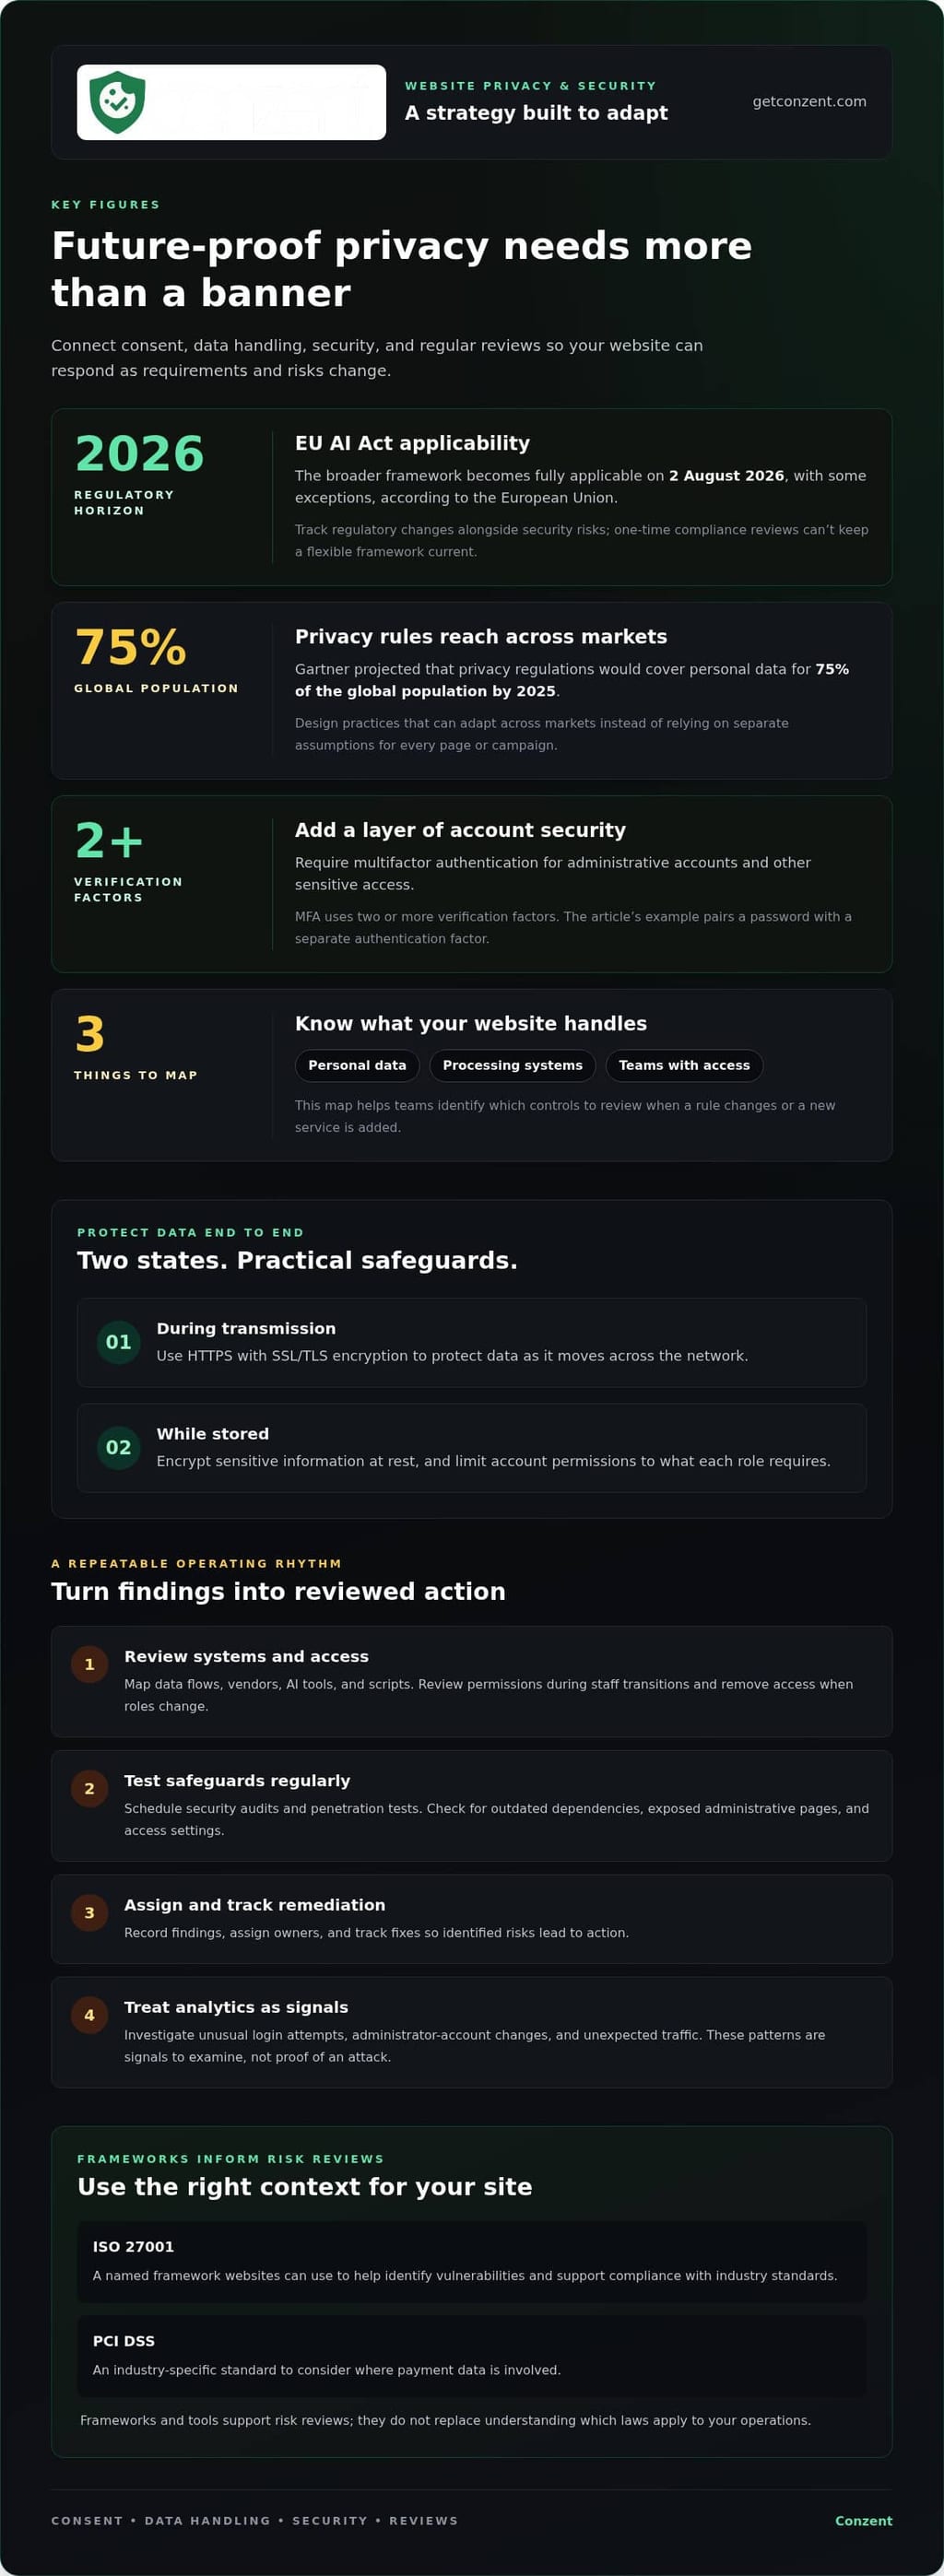
Le regole sulla privacy e le minacce informatiche cambiano su linee temporali diverse. Un sito web resiliente ha bisogno di un framework flessibile per monitorare entrambi, piuttosto che una revisione di conformità una tantum. Inizia mappando i dati personali che il tuo sito raccoglie, i sistemi che li elaborano e i team con accesso. Quando una regola cambia o viene aggiunto un nuovo servizio, questa mappa aiuta a identificare quali controlli rivedere.
La pianificazione normativa dovrebbe collegare gli obblighi di privacy con le misure di sicurezza tecniche. Il quadro più ampio del Regolamento sull'IA dell'UE diventerà pienamente applicabile il 2 agosto 2026, con alcune eccezioni, secondo l'Unione Europea. La ISO 27001 è un framework nominato che i siti web possono utilizzare per aiutare a identificare vulnerabilità e supportare la conformità con gli standard di settore, secondo l'Organizzazione Internazionale per la Standardizzazione. Il PCI DSS è un altro standard specifico del settore da considerare quando sono coinvolti dati di pagamento. Questi framework informano le revisioni dei rischi; non sostituiscono la comprensione delle leggi applicabili alle tue operazioni.
Proteggi le informazioni mentre si spostano attraverso la rete e mentre sono memorizzate. Utilizza HTTPS con crittografia SSL/TLS per proteggere i dati durante la trasmissione e crittografa le informazioni sensibili a riposo. Richiedi l'autenticazione multifattoriale (MFA) per gli account amministrativi e altri accessi sensibili. L'MFA aggiunge un ulteriore livello di sicurezza richiedendo due o più fattori di verifica. Ad esempio, combina una password con un fattore di autenticazione separato e limita le autorizzazioni dell'account a ciò che ciascun ruolo richiede. Per i team che testano flussi di verifica o isolano attività operative sensibili, piattaforme di connettività e verifica come Proxied possono aiutare a gestire gli endpoint di autenticazione in modo sicuro.
Proteggi l'accesso alla rete con la stessa attenzione con cui proteggi i login del sito web. Limita le interfacce amministrative agli utenti autorizzati, rimuovi l'accesso quando i ruoli cambiano e rivedi le autorizzazioni durante le transizioni del personale. Un firewall per applicazioni web e strumenti di sicurezza basati su IA possono aiutare a rilevare e mitigare minacce come iniezioni SQL, scripting intersito e attacchi DDoS. Abbina questi controlli con rilevamento delle intrusioni, crittografia e autenticazione a livello di pacchetto per rafforzare la sicurezza del piano dati.
Gli aggiornamenti e i test mantengono le misure di sicurezza rilevanti. Applica aggiornamenti software alla piattaforma del sito web, ai plugin e ai componenti del server, dando priorità alle correzioni per vulnerabilità note. Pianifica audit di sicurezza regolari e test di penetrazione per trovare debolezze prima che gli attaccanti le sfruttino. Per le organizzazioni che mancano di risorse tecniche interne, lavorare con un partner di consulenza IT come ManagePoint può aiutare a scoprire vulnerabilità infrastrutturali e implementare le misure di sicurezza necessarie. Un audit può esaminare dipendenze obsolete, pagine amministrative esposte e impostazioni di accesso. Registra i risultati, assegna proprietari e monitora la risoluzione affinché i rischi identificati portino a un'azione.
Utilizza l'analisi per individuare schemi insoliti, ma trattali come segnali da indagare, non come prova di un attacco. Rivedi tentativi di accesso inaspettati, modifiche agli account amministrativi e traffico insolito insieme ai risultati dell'audit. Un approccio a prova di futuro dà ai team la capacità di rispondere man mano che minacce e requisiti cambiano. Si basa su rischi documentati, chiara proprietà e revisioni ripetibili, non su un singolo strumento o framework.
Allineamento della governance dei dati negli Stati Uniti e a livello internazionale
I siti web che servono persone oltre confine hanno bisogno di una visione strutturata dei dati, dei fornitori e dell'accesso. Gestisci i rischi dei fornitori, dell'IA e degli script mappando ciò che ciascun strumento riceve, limitando l'accesso e rivedendo il suo scopo e i flussi di dati.
Privacy by Design e Dati dei Consumatori
La privacy by design significa considerare la protezione dei dati quando si pianifica un prodotto, una funzionalità o un flusso di lavoro, piuttosto che aggiungerla in seguito. È importante perché le scelte fatte durante lo sviluppo plasmano quali informazioni un sito raccoglie e come i team possono utilizzarle. Inizia con lo scopo: identifica il compito, raccogli solo i dati necessari per esso e stabilisci un approccio alla conservazione. Ad esempio, una funzionalità di analisi potrebbe aver bisogno di modelli di utilizzo aggregati, non di ogni dettaglio che un visitatore invia.
Le pratiche di dati dei consumatori incentrate sulla privacy rendono anche più facili da spiegare le scelte. Separa i dati essenziali del servizio da analisi o personalizzazione opzionali, quindi documenta come viene utilizzata ciascuna categoria. Gartner ha previsto che le normative sulla privacy copriranno i dati personali per il 75% della popolazione globale entro il 2025. Questa previsione rafforza il valore di progettare pratiche che possano adattarsi ai mercati, invece di costruire assunzioni separate in ogni pagina o campagna.
Gestione dei Rischi dei Fornitori e di Terze Parti
La gestione del rischio dei fornitori significa monitorare come gli strumenti esterni accedono, elaborano o trasferiscono i dati del sito web. Uno script può raccogliere informazioni anche quando il tuo team di applicazione non le gestisce mai direttamente. Tieni un inventario di fornitori, strumenti di IA e script, annotando lo scopo di ciascun strumento, gli input dei dati, il livello di accesso e il proprietario. Per una funzionalità di IA, esamina se i prompt contengono informazioni personali e se gli output vengono alimentati in altri sistemi.
Rivedi quell'inventario quando aggiungi un tag, cambi un fornitore o distribuisci una nuova funzionalità. Rimuovi script che non servono più a uno scopo chiaro e limita gli strumenti rimanenti ai dati e alle autorizzazioni di cui hanno bisogno. Un tag di analisi di terze parti, ad esempio, non dovrebbe ricevere campi di modulo non correlati alla misurazione. Per i team che considerano controlli di consenso gestiti, confronta le opzioni della piattaforma di consenso gestito con le esigenze del loro sito web.
La governance ha anche bisogno di prove. Registra l'accesso amministrativo, le modifiche alle autorizzazioni, le esportazioni di dati e gli aggiornamenti significativi della configurazione. Rivedi i registri per account o schemi di accesso inaspettati, quindi registra la risposta e il proprietario responsabile. Mantieni i registri coerenti affinché i team possano rintracciare quale sistema ha gestito i dati e quando è avvenuta una modifica. Questi registri supportano la supervisione operativa; non sostituiscono una revisione dei requisiti di privacy applicabili.
Per le operazioni internazionali, documenta dove i fornitori elaborano i dati e come le informazioni si spostano tra i sistemi. Confronta le pratiche con i requisiti pertinenti alle persone che il tuo sito serve, comprese le leggi statali degli Stati Uniti e il GDPR. Le modifiche alla privacy della California avvicinano la legge statale alla GDPR europea per quanto riguarda le restrizioni sulla raccolta e l'uso dei dati personali. Un processo di governance condiviso può monitorare le differenze senza assumere che una politica si adatti a ogni mercato.
Requisiti di privacy CCPA e CPRA
Per la pianificazione della privacy focalizzata sulla California, collega le considerazioni CCPA e CPRA a come il tuo sito web utilizza il tracciamento e gestisce le richieste individuali. Il compito pratico è tradurre le scelte di privacy in un comportamento chiaro del sito web.
Consenso ai Cookie, Pixel di Tracciamento e Analisi
I controlli sui cookie e sul tracciamento spiegano come le tecnologie del sito web supportano l'analisi o la pubblicità e come le scelte dei visitatori le influenzano. Per la pianificazione CCPA e CPRA, valuta lo scopo e l'uso dei dati di ciascuna tecnologia piuttosto che trattare ogni cookie allo stesso modo. Un'interfaccia di consenso funziona come previsto solo quando le sue scelte corrispondono al comportamento di tracciamento effettivo del sito.
Rendi i controlli specifici. Ad esempio, separa le impostazioni di analisi dalle impostazioni pubblicitarie quando i visitatori possono scegliere in modo indipendente. Un pixel di tracciamento utilizzato per una campagna pubblicitaria dovrebbe rispondere all'impostazione pertinente, mentre un tag di misurazione dovrebbe seguire la propria scelta configurata. Testa questi comportamenti nel browser dopo aver cambiato un'impostazione, comprese le pagine in cui i tag vengono caricati dopo la visualizzazione iniziale della pagina.
Mantieni il linguaggio vicino ai controlli diretto e utile. Spiega cosa fa ciascuna categoria, quindi fornisci un modo visibile per rivedere o cambiare una scelta. Rivedi l'esperienza su mobile così come su desktop, poiché gli schermi piccoli possono nascondere opzioni secondarie o rendere più difficile accedere alle impostazioni. Tratta i report di analisi come prove operative: confronta le scelte configurate con il comportamento osservato dei tag e indaga sulle discrepanze prima di fare affidamento sui risultati.
Gestione delle Richieste di Privacy
Un processo di richiesta di privacy offre alle persone un percorso coerente per richiedere accesso, correzione, cancellazione o un'opzione di esclusione. È importante perché una richiesta può riguardare informazioni oltre la pagina o l'account in cui la persona l'ha inviata per la prima volta.
- Accesso: Cerca i registri pertinenti rivolti ai clienti e prepara un resoconto leggibile delle informazioni trovate.
- Correzione: Conferma la modifica richiesta, aggiorna il registro appropriato e preserva la coerenza nei dettagli dell'account connesso.
- Cancellazione: Identifica i registri coperti dalla richiesta e registra quale azione il team intraprende.
- Esclusione: Cattura la preferenza della persona in un modo che i processi di marketing o tracciamento pertinenti possano utilizzare.
Fornisci al personale un metodo di ricezione condiviso e un chiaro percorso di escalation per richieste insolite, come una che coinvolge un account utilizzato da più persone. Registra lo stato della richiesta e i sistemi esaminati, ma limita l'accesso a quei registri. Conferma la ricezione e spiega la prossima comunicazione o risultato in linguaggio semplice. Questi passaggi aiutano i team a gestire le richieste in modo coerente mentre valutano quali regole si applicano.
Normative sulla privacy in evoluzione
Scrivi una politica sulla privacy del sito web in linguaggio semplice che corrisponda all'esperienza reale dei visitatori, quindi aggiornala quando le pratiche o le regole pertinenti cambiano. Nomina le informazioni raccolte, i suoi scopi, gli strumenti coinvolti e come le persone possono esercitare le scelte applicabili. Il GDPR è una normativa sulla privacy dei dati rilevante per la conformità del sito web secondo il quadro dell'Unione Europea.
Le normative evolvono attraverso giurisdizioni e settori, quindi una politica copiata da un altro sito web può mancare di differenze importanti. Il passaggio della California verso la privacy dei consumatori per default è iniziato seriamente con il California Consumer Privacy Act nel 2018. Sette stati degli Stati Uniti hanno promulgato leggi sulla privacy nel 2023. Questi sviluppi mostrano perché una revisione della politica dovrebbe considerare dove vivono i visitatori e come il sito web utilizza i dati personali, non solo dove opera un'azienda.
Utilizza un processo di cambiamento legato a eventi reali. Rivedi il linguaggio della politica quando aggiungi uno strumento di analisi, cambi un modulo, introduci una funzionalità di IA o modifichi la conservazione dei dati. Confronta ogni cambiamento con le descrizioni esistenti di raccolta e utilizzo. Se un nuovo strumento software raccoglie informazioni tramite un modulo o uno script, aggiorna la spiegazione pertinente prima che il cambiamento raggiunga il sito. Mantieni versioni datate e assegna a qualcuno l'approvazione delle revisioni.
Rendi la politica facile da usare. Organizzala attorno a temi concreti, come informazioni raccolte, scopi, condivisione, conservazione e scelte degli utenti. Usa etichette riconoscibili dai visitatori, quindi collega ciascuna affermazione alla corrispondente funzione del sito web. Ad esempio, se un modulo per la newsletter richiede un indirizzo email, spiega quella raccolta dove la politica descrive le informazioni di contatto. Evita formulazioni generali che oscurano se analisi, pubblicità o funzionalità dell'account utilizzano i dati in modo diverso.
La privacy è parte di un quadro di conformità più ampio. La Direttiva Europea sull'Accessibilità è in vigore per prodotti e servizi chiave, compreso l'ecommerce. L'HIPAA è uno standard specifico del settore rilevante per i requisiti normativi in evoluzione. Questi esempi riguardano aree diverse, ma rafforzano un punto pratico: rivedi le regole che si applicano al tuo servizio e pubblico piuttosto che assumere che una politica sulla privacy copra ogni obbligo.
Stabilisci una routine di revisione ricorrente e controlli basati su eventi. Confronta il linguaggio della politica pubblicata con i moduli attuali, i tag, le funzionalità degli account e gli accordi con i fornitori. Quando appare una discrepanza, determina se il comportamento del sito web o la politica deve cambiare, quindi documenta la decisione. Mantieni un proprietario e un record di aggiornamento affinché i team possano spiegare perché il linguaggio è cambiato e quali esperienze digitali sono state influenzate.
Infine, rendi visibili gli aggiornamenti quando cambiano materialmente il modo in cui il sito descrive le proprie pratiche. Identifica chiaramente i temi rivisti e la data di entrata in vigore della politica, e mantieni coerenti le relative comunicazioni. Una politica affidabile non è una pagina legale statica; è una descrizione mantenuta delle pratiche di dati effettive del sito web man mano che le normative e i prodotti evolvono.
Cosa include una strategia di privacy per un sito web a prova di futuro?
Un programma di privacy resiliente rende gestibili i cambiamenti durante la progettazione e il rilascio. Costruisci componenti del sito web affinché i team possano aggiornare un'esperienza senza interrompere funzioni non correlate. Ad esempio, mantieni le interfacce di consenso separate dai modelli di pagina e utilizza punti di integrazione documentati per i tag di analisi. Questo approccio modulare aiuta un team a rispondere a nuovi requisiti o cambiamenti di prodotto senza ricostruire l'intero sito.
Pianifica per l'usabilità oltre che per la flessibilità tecnica. Le scelte di privacy dovrebbero funzionare per le persone che utilizzano tastiere, lettori di schermo e dispositivi mobili. Testa l'esperienza di consenso in diversi browser e su diverse dimensioni di schermo. Controlla che i pulsanti abbiano etichette chiare, che le scelte rimangano comprensibili e che i visitatori possano completare l'interazione senza fare affidamento solo sul colore.
- Documenta le decisioni di design: Spiega perché un controllo di consenso o una funzionalità relativa ai dati funziona come funziona, affinché i team successivi comprendano il suo scopo.
- Utilizza controlli di rilascio: Includi domande sull'impatto sulla privacy nelle revisioni delle funzionalità prima che un cambiamento raggiunga il sito web live.
- Testa i percorsi degli utenti: Rivedi come si comportano le impostazioni di consenso attraverso le pagine di atterraggio, i contenuti incorporati e le visite di ritorno.
- Raccogli feedback: Fornisci agli utenti un modo chiaro per segnalare scelte di privacy confuse, quindi instrada quel feedback al team di prodotto.
- Misura l'esperienza: Confronta le versioni dell'interfaccia di consenso per chiarezza e usabilità, non solo per tassi di interazione.
Considera come un cambiamento influenzerà l'intero percorso del visitatore. Se un flusso di checkout aggiunge una funzionalità di pagamento incorporata, rivedi come il nuovo componente appare accanto ai controlli di privacy esistenti. Se un sito aggiunge una lingua o un tema, conferma che le scelte di consenso rimangano leggibili e utilizzabili. Controlli piccoli e definiti aiutano i team a catturare conflitti di design prima che diventino difficili da risolvere.
Mantieni la conoscenza dell'implementazione portatile. Documenta chiaramente le impostazioni di consenso, le integrazioni e le dipendenze di rilascio. Un futuro team dovrebbe essere in grado di comprendere dove appare un controllo, quali componenti dipendono da esso e come testare un cambiamento in modo sicuro. Questo riduce la dipendenza da soluzioni di emergenza non documentate e rende lo sviluppo di prodotti di routine più adattabile.
I test A/B sul consenso possono aiutare i team a confrontare approcci all'interfaccia mantenendo la comprensione degli utenti al centro della valutazione. Conzent offre test A/B sul consenso e analisi dell'impatto sui ricavi per i team che valutano come le esperienze di consenso si relazionano ai risultati. Per esplorare le opzioni della sua piattaforma, rivedi le opzioni della piattaforma di consenso di Conzent.
Conzent: Piattaforma di Consenso Cloud Gestita
La Piattaforma di Consenso Cloud Gestita di Conzent aiuta i siti web a gestire il consenso come parte delle operazioni di privacy in corso. Usala per presentare scelte di consenso e supportare una gestione coerente man mano che gli strumenti e le pratiche di dati del tuo sito evolvono. Per le organizzazioni che preferiscono gestire l'infrastruttura da sole, Conzent offre anche un'Infrastruttura di Consenso Open Self-Hosted.
I test A/B sul consenso consentono ai team di confrontare approcci ai banner, mentre le analisi dell'impatto sui ricavi aiutano a valutare come le scelte di consenso si relazionano ai ricavi. Questi strumenti supportano decisioni informate; non sostituiscono la governance della privacy o determinano quali leggi si applicano alla tua attività. Si adattano ai team che vogliono gestire le esperienze di consenso e valutarne l'impatto all'interno di un programma di privacy più ampio.
Visita getconzent.com per esplorare le offerte di consenso di Conzent per il tuo sito web.
Rendi la privacy parte della tua prossima decisione sul sito web
Rendi la privacy una questione di design ogni volta che il tuo team pianifica un cambiamento del sito web. Prima di approvare una nuova funzionalità, concorda su come valuterai il suo effetto sulla scelta dei visitatori e sull'esperienza che desideri creare. Questo mantiene la privacy collegata alle decisioni di prodotto, non isolata nei documenti di policy.
Se stai valutando il supporto per la gestione del consenso, confronta le opzioni disponibili con le esigenze e il modello operativo del tuo team. Esplora le opzioni della piattaforma di Conzent mentre consideri il prossimo passo.
Decisioni stabili e deliberate possono aiutare la tua organizzazione a costruire esperienze digitali che rispettano le persone e si adattano con uno scopo.
Domande Frequenti
Che cosa significa rendere un sito web a prova di futuro?
Significa progettare le operazioni del sito web in modo che le pratiche di privacy possano adattarsi quando il sito, i suoi strumenti o le aspettative degli utenti cambiano. Ad esempio, se un'azienda aggiunge una funzionalità di abbonamento, il suo team dovrebbe essere in grado di identificare la nuova raccolta di dati, aggiornare la proprietà interna e valutare se le comunicazioni o le impostazioni necessitano di revisione. L'obiettivo non è prevedere ogni cambiamento, ma rendere più facili da valutare e gestire i cambiamenti futuri.
Quali leggi sulla privacy degli stati americani si applicano ai siti web nel 2026 e quali sono i loro requisiti?
La pertinenza dipende dagli stati in cui vivono i tuoi utenti, dalle tue attività commerciali e dai dati personali che gestisci. Il CCPA della California, così come modificato dal CPRA, è un quadro di privacy statale rilevante; i requisiti altrove differiscono. Inizia identificando il tuo pubblico e le pratiche sui dati, quindi valuta le regole e l'ambito attuali di ciascuno stato pertinente. Non presumere che soddisfare i requisiti della California copra automaticamente ogni altro stato.
Come differiscono il GDPR, il UK GDPR e le leggi sulla privacy degli stati americani per gli operatori di siti web?
Si tratta di quadri giuridici separati, quindi un'unica informativa sulla privacy o impostazione di consenso potrebbe non affrontare ogni requisito. Il GDPR è rilevante per la conformità del sito web secondo il quadro dell'Unione Europea; il UK GDPR e le leggi statali degli Stati Uniti portano considerazioni giurisdizionali distinte. Confronta come ciascun quadro si applica ai tuoi utenti, agli usi dei dati e alle attività commerciali. Quindi mappa quelle differenze su informative, scelte di consenso e flussi di richiesta.
Quali piattaforme di analisi e gestione del consenso incentrate sulla privacy sono disponibili e come si confrontano i loro prezzi?
Le opzioni includono strumenti di analisi progettati per limitare la raccolta di dati personali, piattaforme di consenso gestite e infrastrutture di consenso self-hosted. Conzent offre una Piattaforma di Consenso Cloud Gestita, un'Infrastruttura di Consenso Open Self-Hosted, test A/B sul consenso e analisi dell'impatto sui ricavi. Confronta le piattaforme per modello di distribuzione, funzionalità di analisi, integrazioni e struttura di fatturazione. Un confronto significativo si concentra sulle capacità di cui ha bisogno il tuo sito web, non solo sull'etichetta di abbonamento.
Come può un sito web minimizzare la raccolta di dati personali e impostare limiti di conservazione dei dati?
Rivedi ciascun modulo e funzionalità digitale e rimuovi i campi che non supportano uno scopo definito. Ad esempio, un modulo di download potrebbe aver bisogno di un indirizzo email per la consegna, ma non di dettagli di profilo non correlati. Assegna un proprietario a ciascun archivio di dati, documenta quando le informazioni non sono più necessarie e cancellale in modo sicuro. Rivedi il programma quando lo scopo della funzionalità o il flusso di dati cambiano.
Quali misure tecniche e organizzative aiutano a proteggere i dati degli utenti del sito web dalle violazioni?
Combina misure di sicurezza che affrontano rischi diversi: HTTPS protegge le informazioni in transito, la crittografia aiuta a proteggere i dati sensibili memorizzati e l'autenticazione multifattoriale rafforza l'accesso agli account. Assegna proprietari nominati per aggiornamenti di sicurezza e revisioni di accesso. Ad esempio, dopo che un membro del personale cambia ruolo, rivedi prontamente le sue autorizzazioni e registra la modifica. Audit regolari e test di penetrazione possono rivelare debolezze che aggiornamenti software di routine da soli non cattureranno.