
GDPR Samtykke Revisionsspor: Sådan Dokumenterer og Håndterer Du Samtykke Beviser
Et tidsstempel alene kan ikke forklare en samtykke beslutning. En nyttig GDPR samtykke revisionsspor forbinder hvert valg med formålene, meddelelsen og banner versionen, som en person så, da de traf det. Uden den kontekst kan en optegnelse vise, at nogen har klikket, men ikke hvad de blev bedt om at acceptere.
At indfange samtykke begivenheder er kun det første skridt. Den sværere del er at holde beviserne meningsfulde, efterhånden som bannere og konfigurationer ændrer sig, og at sikre, at tilbagetrækning er lige så let som at give samtykke. Klare forbindelser mellem hver begivenhed og dens kontekst gør optegnelser lettere at fortolke og vedligeholde.
Denne guide forklarer, hvad en proportional samtykke bevismodel kan inkludere, og hvordan man bygger den ind i dit workflow. Du vil lære, hvordan man forbinder valg med de relevante meddelelses- og formål versioner, bevarer konteksten, efterhånden som konfigurationer ændrer sig, og administrerer samtykke operationer konsekvent. En samtykke-håndteringsplatform kan hjælpe med at organisere banner konfigurationer, test, integrationer og relaterede workflows, men den kan ikke garantere juridisk overholdelse alene. Beviserne skal stadig afspejle, hvordan din organisation faktisk indsamler og håndterer samtykke.
Vigtige punkter
- Byg et GDPR samtykke revisionsspor, der forbinder hvert valg med dets tidspunkt, formål og den meddelelse eller banner, der blev vist.
- Hold samtykke-begivenhedsbeviser adskilt fra behandlingsoptegnelser og sikkerhedslogs, så hver optegnelse tjener et klart formål.
- Kortlæg samtykkevalg, bannerindhold og integrationer, før du opsætter et gentageligt workflow til gennemgange og opdateringer.
- Brug en samtykkeplatform til at støtte bannerkonfiguration, test og integrationer, mens du holder ansvarligheden hos din organisation.
Hvad et GDPR samtykke revisionsspor beviser, og hvad det ikke gør
Et GDPR samtykke revisionsspor er kontekstuelle beviser for samtykke begivenheder. Det hjælper en organisation med at forklare, hvilket valg en person traf, hvornår de traf det, og omstændighederne omkring det valg. Et klik eller en gemt præference har begrænset betydning alene. Dets værdi kommer fra at forbinde begivenheden med formålene og informationen præsenteret på det tidspunkt.
Det bevis understøtter ansvarlighed. Det kan hjælpe med at vise, hvordan samtykke blev anmodet om og registreret, men det kan ikke fastslå, at hver del af organisationens behandling er lovlig. En optegnelse af tilladelse til ét formål retfærdiggør ikke brugen af personlige data til et urelateret formål, ligesom det ikke beviser, at hvert system fulgte personens valg. Den generelle databeskyttelsesforordning (GDPR) sætter en bredere ramme for behandling af persondata, herunder principper, der strækker sig ud over samtykkeoptegnelser.
Samtykke beviser er mere end et accept-eller-afvis flag
Et bare "accept" flag efterlader vigtige spørgsmål ubesvarede. Hvilke formål accepterede personen? Hvad sagde meddelelsen om dem? Hvilket banner eller præferenceinterface præsenterede mulighederne? Uden denne kontekst kan nogen, der gennemgår optegnelsen senere, muligvis ikke være i stand til at se, hvad valget betød.
For eksempel bør en begivenhed, der registrerer accept af analysecookies, være adskilt fra accept af reklamecookies, hvis banneret tilbød disse valg separat. Den relaterede meddelelse eller banner version hjælper med at forklare den information, der var tilgængelig for personen på det tidspunkt. Disse er praktiske bevis eksempler, ikke en universel liste over obligatoriske felter. Det rette detaljeringsniveau afhænger af behandlingen og hvordan samtykke indsamles.
Hvad GDPR ansvarlighed betyder for samtykkeoptegnelser
Artikel 7(1) i GDPR adresserer kontrolpersonens evne til at demonstrere, at en person har givet samtykke til behandling. I praksis bør en nyttig optegnelse lade organisationen forklare beslutningen, snarere end blot at pege på en gemt status. Beviserne bør være klare nok til, at nogen, der ikke var involveret i indsamlingen, kan forstå, hvad der skete.
Samtykke beviser kan vise, hvordan et valg blev opnået; det kan ikke garantere, at behandlingen omkring det overholder GDPR. Implementeringsdetaljer og juridisk fortolkning afhænger af behandlingskonteksten. Organisationen skal stadig overveje, om samtykke er den passende lovlige basis, og om dens faktiske dataanvendelse matcher de præsenterede formål. En bredere GDPR overholdelsesoversigt kan hjælpe med at placere samtykke inden for det bredere billede.
Denne skelnen holder bevismodellen proportional. Registrer nok kontekst til at fortolke samtykke begivenheden og forklare, hvordan den relaterer sig til behandlingen. Behandl ikke en logpost som en erstatning for at gennemgå meddelelsen, formålene eller hvad organisationen gør i praksis. Beviser er nyttige, når de fortæller en sammenhængende historie, ikke når de blot bekræfter, at en knap blev trykket.
Hvilke detaljer gør et GDPR samtykke revisionsspor fortolkeligt?
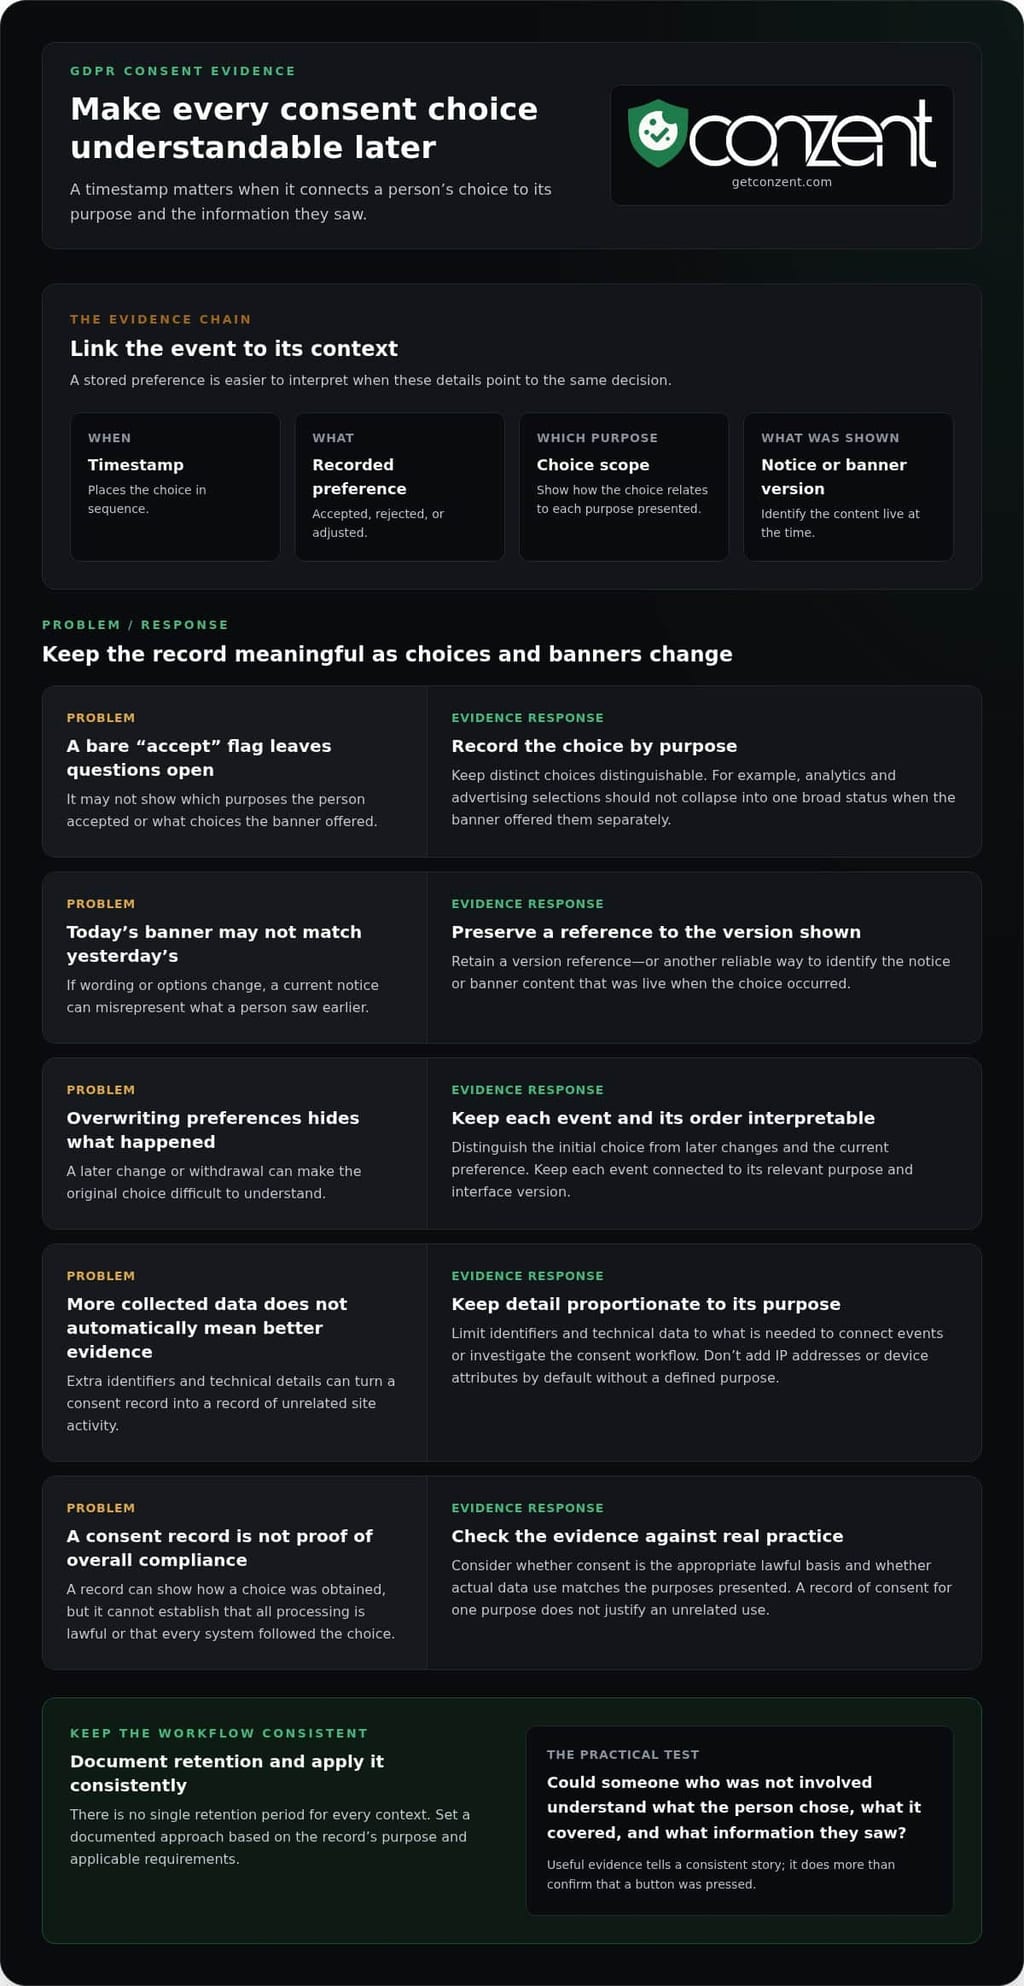
En samtykkeoptegnelse er nyttig, når en gennemgår kan besvare praktiske spørgsmål: Hvornår skete begivenheden? Hvad valgte personen? Hvilke formål dækkede valget? Hvilken information blev præsenteret? Disse er beviskategorier at overveje, ikke et universelt sæt felter, der kræves for hver implementering. Den rette optegnelse afhænger af, hvordan dit site indsamler samtykke, og hvad du måtte have brug for at forklare senere.
Hver detalje bør tjene et klart formål. Undgå at indsamle ekstra personlige eller tekniske data blot fordi de er tilgængelige. Et proportionalt GDPR samtykke revisionsspor bevarer nok kontekst til at forklare begivenheden uden at gøre en samtykkeoptegnelse til en optegnelse af hver interaktion, en person har med dit site.
Forbind brugerens valg med den viste information
Start med begivenheden selv. Et tidsstempel placerer valget i rækkefølge, mens den registrerede præference viser, om personen accepterede, afviste eller justerede en mulighed. Hvor et banner adskiller formål, bevar hvilke formål der dukkede op, og hvordan personens valg relaterede sig til dem. En bred "accepteret" status kan være svær at fortolke, hvis interface tilbød distinkte valg.
Næste, forbind begivenheden med den relevante meddelelse eller banner version. Behold en versionsreference eller en anden pålidelig måde at identificere indholdet, der var aktivt, da valget fandt sted. Hvis ordlyden eller mulighederne ændrer sig, bør optegnelsen stadig pege på den tidligere version, i stedet for at præsentere dagens meddelelse, som om den blev vist dengang. Conzent's tilpasselige cookie samtykke bannere hjælper teams med at administrere interfacet og dets ordlyd som en del af denne proces.
Registrer præferenceændringer uden at miste rækkefølgen
Folk kan genbesøge eller trække en præference tilbage. Hold senere begivenheder adskilt fra tidligere, så en gennemgår kan følge rækkefølgen: et indledende valg, en efterfølgende ændring, og den nuværende præference. Hver begivenhed bør forblive fortolkelig på egen hånd og forbundet med det relevante formål og interface version. Overskriv ikke historien på en måde, der gør den oprindelige begivenhed umulig at forstå.
Der er ingen enkelt opbevaringsperiode, der passer til hver kontekst. Sæt en dokumenteret tilgang baseret på formålet med optegnelserne og gældende krav, og anvend den konsekvent. Begræns identifikatorer og tekniske detaljer til det, der er nødvendigt for at forbinde begivenheder og undersøge samtykke workflowet. IP-adresser, enhedsattributter eller andre data bør ikke tilføjes som standard, hvis de ikke tjener et defineret formål.
Leverandør- eller rammedetaljer er vigtige, når de hjælper med at forklare, hvordan samtykkevalg rejser gennem din faktiske opsætning. For eksempel, hvis din implementering bruger en samtykke ramme eller sender præferencer til en integration, kan dokumentation af den relevante konfiguration hjælpe med at forklare begivenhedens vej. Tilsæt ikke tekniske etiketter, som ingen kan fortolke, eller som ikke har betydning for behandlingen.
Begivenhedens kontekst forvandler en gemt præference til en fortolkelig beretning om, hvad personen blev spurgt om, og hvordan de svarede. Hvis du vurderer en samtykkeplatform til dette workflow, skal du gennemgå tilgængelige platformmuligheder sammen med dine operationelle behov.
Samtykke revisionsspor vs. andre GDPR optegnelser: hvor grænserne ligger
Privatlivsdokumentation fungerer bedst, når hver optegnelse besvarer et distinkt spørgsmål. En samtykke begivenhedsoptegnelse forklarer en persons interaktion med et samtykkeinterface. Andre optegnelser beskriver behandlingsaktiviteter eller hjælper med at undersøge systembegivenheder. Disse optegnelser kan informere hinanden, men at kombinere deres formål kan gøre beviserne sværere at fortolke.
| Optegnelsestype | Formål | Typisk indhold | Primær målgruppe |
|---|---|---|---|
| Samtykke-begivenhedsbeviser | Forklare en samtykkeinteraktion | Valg, begivenhedstid, relevante formål og den gældende meddelelse eller banner kontekst | Privatlivs-, compliance- og driftsteams, der gennemgår samtykke |
| Optegnelser over behandlingsaktiviteter | Beskrive behandlingsaktiviteter på organisatorisk niveau | Dokumentation om behandlingsoperationer, vedligeholdt til organisationens ansvarlighedsbehov | Privatlivsteams, ledelse og tilsynsmyndigheder, hvor det er relevant |
| Sikkerhedslogs | Hjælpe med at overvåge eller undersøge teknisk aktivitet | Systembegivenheder relevante for sikkerhedsovervågning eller undersøgelse | Sikkerheds- og tekniske teams |
Samtykke begivenheder og optegnelser over behandlingsaktiviteter besvarer forskellige spørgsmål
Samtykke-begivenhedsbeviser fokuserer på en specifik interaktion: hvilket valg der blev truffet og i hvilken kontekst. En optegnelse over behandlingsaktiviteter tjener en bredere dokumentationsfunktion ved at beskrive behandlingen på organisatorisk niveau. Ingen af dem erstatter den anden. En samtykkeoptegnelse kan ikke beskrive hver behandlingsoperation, mens bredere dokumentation måske ikke viser, hvad en person så eller valgte under en bestemt interaktion.
Sikkerhedslogs har et andet formål. De kan hjælpe tekniske teams med at forstå systemaktivitet, men en logpost er ikke automatisk bevis for en persons informerede valg. Hold optegnelserne forbundet, hvor det er nyttigt, men mærk dem klart og administrer dem til deres separate formål.
Samtykke beviser er ikke det samme som downstream samtykkesignaler
En gemt præference og et signal sendt til et reklame- eller analyseteknisk system er relaterede, men de er ikke de samme beviser. Den første vedrører valget, der blev indfanget gennem samtykkeprocessen. Den anden vedrører, hvordan et system modtager eller anvender information om dette valg. Integrationer kan støtte koordinering, men de etablerer ikke alene, hvad personen blev vist, eller om downstream behandling matchede præferencen.
Hvor en ramme er en del af implementeringen, dokumenter hvordan den passer ind i samtykkeflowet. En IAB TCF 2.3 implementeringsguide kan hjælpe med at forklare rammes rolle, men organisationen skal stadig forstå sin egen konfiguration og behandling.
Et samtykkespor erstatter heller ikke den meddelelse, der præsenteres for folk, en vurdering af den passende lovlige basis, eller anden relevant dokumentation. Behandl det som en del af bevisbilledet. For juridisk fortolkning, konsulter den primære GDPR tekst, herunder bestemmelser, der er relevante for din behandling. Hvordan disse bestemmelser gælder afhænger af fakta og kontekst; sammenligningen ovenfor er en operationel skelnen, ikke en juridisk konklusion.
Hvordan man bygger et proportionalt GDPR samtykke revisionsspor workflow
Byg processen omkring din live opsætning, ikke et idealiseret diagram. Kortlæg, hvordan valg vises på sitet, hvor præferencer går hen, og hvem der vedligeholder konfigurationen. Test derefter, om beviserne forbliver forståelige, efterhånden som opsætningen ændrer sig.
- Kortlæg formål og valg. Lav en opgørelse over de formål, som dit site anmoder om samtykke til, og match hver enkelt med det valg, en besøgende kan træffe. Inkluder ordlyden og mulighederne vist i banneret eller præferenceinterfacet. Noter, hvor valg er adskilte, og hvor et enkelt valg dækker mere end ét formål.
- Spore samtykkeflowet. Identificer de integrationer, der modtager eller bruger samtykke-relaterede signaler, såsom analyse- eller reklamesystemer. Registrer, hvordan hver enkelt forbinder til det relevante formål og valg. Fokuser på den faktiske site konfiguration, herunder indlejrede værktøjer og tags, i stedet for kun at stole på en leverandørliste.
- Definer bevis konteksten. Beslut, hvordan workflowet vil forbinde en samtykke begivenhed til dens tidspunkt, valgte præference, relevante formål og den banner eller meddelelse version, der blev vist. Hold en optegnelse over konfigurationsændringer, så teams kan fortolke tidligere begivenheder mod det interface og de indstillinger, der gjaldt dengang.
- Test den fulde vej. Lav repræsentative valg i det live eller testmiljø, herunder at afvise, acceptere, justere og senere ændre en præference, hvor disse muligheder findes. Tjek, at de resulterende beviser kan forstås i forhold til det viste interface, og bekræft, at tilknyttede systemer reagerer som tilsigtet. Registrer huller og tildel nogen til at løse dem.
- Indstil adgang, opbevaring og ejerskab. Navngiv den rolle, der er ansvarlig for at gennemgå workflowet og koordinere svar på anmodninger om samtykke beviser. Begræns adgangen til personer, der har brug for det til defineret arbejde. Sæt opbevaringspraksis baseret på optegnelsens formål, risiko og gældende krav. Antag ikke, at én periode passer til hver organisation.
- Gennemgå efter ændringer. Vurder workflowet igen, når formål, bannerindhold, integrationer eller site konfiguration ændrer sig. Inkluder periodiske gennemgange, selv når ingen ændring er planlagt. Bekræft, at nuværende valg stadig kortlægger til de rigtige formål og systemer, og at ældre konfigurationsreferencer forbliver forståelige.
Hold processen proportional. Målet er ikke at indfange hver teknisk detalje eller skabe en anden kopi af hver operationel log. Det er at gøre samtykke beviser klare nok til, at en autoriseret gennemgår kan følge valget og dets vej gennem din opsætning. En samtykkeplatform kan hjælpe med at organisere banner konfiguration og relaterede workflows, men dit team forbliver ansvarligt for at kontrollere, at implementeringen afspejler faktisk behandling.
Hvis administreret hosting er en del af din platformvurdering, sammenlign priser for administreret cloud sammen med dit workflow og operationelle behov.
Brug en samtykkeplatform til at gøre bevis workflows håndterbare
En samtykke-håndteringsplatform kan bringe banner konfiguration, præferencevalg, test og tilknyttede tjenester ind i et mere konsekvent operationelt workflow. Den kan hjælpe teams med at administrere, hvordan samtykke anmodes om, og hvordan relaterede systemer er konfigureret. Den etablerer ikke alene, at et GDPR samtykke revisionsspor er komplet, eller at hver behandlingsaktivitet er lovlig. Din bevisproces skal stadig afspejle sitets faktiske opsætning og de beslutninger, din organisation træffer.
Match platformoperationer til bevisworkflowet
Start med samtykkeinterfacet. Conzent's tilpasselige bannere lader teams konfigurere, hvordan valg præsenteres. Samtykke A/B test hjælper med at sammenligne banner variationer, mens indtægtsvirkningsanalyser giver indsigt i forholdet mellem samtykkevalg og indtægter. Behandl disse som operationelle værktøjer. Når et banner ændres, skal du sikre dig, at din ændringsproces bevarer den kontekst, der er nødvendig for at fortolke tidligere begivenheder.
Integrationer har også brug for et klart sted i workflowet. Conzent understøtter IAB TCF v2.4 og Google Consent Mode v2, der forbinder samtykkeoperationer med relevante reklame- og analyseteknologier. Disse integrationer kan støtte koordinering mellem samtykkeinterfacet og tilknyttede teknologier, men de erstatter ikke beviset for selve valget eller en gennemgang af, hvordan hvert system anvender det. Kortlæg de integrationer, du bruger, til de formål og signaler, der er involveret.
En administreret cloud samtykkeplatform kan give et centralt operationelt punkt for banner konfiguration og relaterede samtykke workflows. Hold din interne dokumentation i overensstemmelse med banner- og integrationsændringer, der påvirker din bevismodel. En platforms konfiguration alene forklarer ikke, hvad en person så, eller hvordan din organisation brugte den resulterende præference.
Vælg en driftsmodel, der passer til dit team
Administreret cloud og selvhosting er forskellige driftsmetoder, ikke en universel rangordning. Conzent's administrerede cloud service inkluderer infrastrukturvedligeholdelse, automatiske opdateringer og cloud-baserede analysetavler. Dette passer til teams, der ønsker, at disse infrastrukturoperationer håndteres som en del af tjenesten.
Med Conzent's selvhostede åbne samtykkeinfrastruktur kører platformen på din organisations infrastruktur. Denne tilgang kan passe til teams, der foretrækker at hoste systemet inden for deres eget miljø. I begge modeller skal du beslutte, hvem der ejer bannerændringer, integrationskontroller, bevisgennemgang og adgangskontroller. Udrulning påvirker, hvordan platformen drives; det overfører ikke ansvaret for organisationens samtykkepraksis.
Vælg den opsætning, dit team konsekvent kan styre. Overvej, hvordan hver mulighed passer til din infrastruktur og de personer, der er ansvarlige for at opretholde samtykkeoperationer. For at vurdere den administrerede cloud mulighed i forhold til dine behov, undersøg Conzent priser.
Gør samtykke beviser til en del af den daglige drift
Gør samtykke beviser til en del af, hvordan dit team arbejder, ikke en fil, som nogen kun søger efter, når et spørgsmål opstår. Byg en fælles forståelse blandt de personer, der håndterer privatliv, produktændringer og tekniske integrationer. En klar proces hjælper hver person med at se, hvordan deres beslutninger påvirker de beviser, andre måtte have brug for at fortolke senere.
Den fælles forståelse er vigtig, efterhånden som teams, værktøjer og ansvar udvikler sig. Skriv ræsonneringen bag din tilgang ned i klart sprog og gør den tilgængelig for de personer, der vedligeholder den. Et GDPR samtykke revisionsspor er mere nyttigt, når din organisation kan forklare ikke kun hvad den registrerer, men hvordan disse optegnelser informerer ansvarlige beslutninger.
Hvis du vurderer en samtykkeplatform til at støtte dette arbejde, undersøg Conzent priser og vælg den driftsmodel, der passer til dit team. En gennemtænkt proces er opnåelig, og klare beslutninger hjælper med at opbygge mere ansvarlige privatlivspraksisser.
Ofte stillede spørgsmål
Er et GDPR samtykke revisionsspor lovligt påkrævet?
Hvor en organisation er afhængig af samtykke, kræver GDPR Artikel 7(1), at kontrolpersonen skal kunne demonstrere, at samtykke blev givet. Det foreskriver ikke ét teknisk logformat eller kræver brug af en bestemt platform. Behandl GDPR samtykke revisionssporet som en bevisdesign beslutning: dokumenter, hvorfor din tilgang passer til den måde, samtykke indsamles på, og søg kontekstspecifik juridisk fortolkning, når behandlings- eller indsamlingmetoden rejser spørgsmål.
Hvad skal et GDPR samtykke revisionsspor inkludere?
Vælg detaljer, der lader dit team forklare samtykkeprocessen uden at indsamle data, bare fordi det er tilgængeligt. Hvis folk kan vælge separate formål, bevar nok detaljer til at skelne mellem disse valg. Hvis en ramme eller leverandør påvirker, hvordan præferencer håndteres, notér dens rolle i opsætningen. Det passende detaljeniveau afhænger af implementeringen. Undgå at tilføje identifikatorer eller tekniske attributter, medmindre de tjener et defineret operationelt formål.
Hvor længe skal samtykkeoptegnelser opbevares under GDPR?
Der er ingen enkelt opbevaringsperiode, der gælder for hver organisation. Sæt en dokumenteret tidsplan, der overvejer, hvorfor optegnelserne forbliver nyttige, hvor længe den relaterede behandling fortsætter, og gældende krav. Definer, hvem der gennemgår tidsplanen, og hvilken begivenhed der udløser den gennemgang, såsom afslutning af en behandlingsaktivitet eller udskiftning af et samtykkesystem. Lad ikke optegnelser akkumuleres uendeligt, blot fordi ingen har tildelt ansvar for sletning.
Kan et cookie banner screenshot bevise samtykke?
Et screenshot kan bevare en visuel reference, men det kan blive misvisende, hvis det er adskilt fra den frigivelse eller konfiguration, det repræsenterer. Mærk interface snapshots klart, så en gennemgår kan identificere, hvilken udrulning de dokumenterer. Hvis sitet præsenterer forskellige sprog eller layouts på tværs af enheder eller regioner, kan et screenshot ikke repræsentere hver besøgendes oplevelse. Behandl screenshots som støttemateriale, ikke som en komplet optegnelse af en individuel begivenhed.
Hvad er forskellen mellem et samtykke revisionsspor og en optegnelse over behandlingsaktiviteter?
De tjener forskellige dokumentationsfunktioner, så slå dem ikke sammen til én optegnelse eller antag, at den ene dækker den anden. Et nyttigt operationelt link er et delt formålsnavn eller intern reference, som hjælper teams med at sammenligne relateret dokumentation uden at kopiere alt ind i begge steder. Hold terminologien konsekvent på tværs af privatlivs- og tekniske teams. Det gør det lettere at opdage, når en beskreven behandlingsaktivitet ikke længere matcher den måde, sitet er konfigureret på.
Opretter Google Consent Mode et GDPR samtykke revisionsspor?
Google Consent Mode alene bør ikke behandles som organisationens komplette bevisoptegnelse. Som en del af implementeringstjek, sammenlign forventet adfærd med faktisk adfærd, efter en besøgende ændrer en præference, og registrer relevante konfigurationsændringer for dit team. Dette hjælper med at undersøge uoverensstemmelser mellem samtykkeinterfacet og tilknyttede tjenester. Conzent's Google Consent Mode v2 guide dækker integrationen i mere detaljeret.
Kan en samtykkehåndteringsplatform garantere GDPR-overholdelse?
Nej. En platform kan støtte samtykkeoperationer, men den kan ikke beslutte, om din organisations formål, meddelelser eller bredere behandlingsvalg er passende. Før du stoler på en konfiguration, skal du tildele en ejer til at gennemgå den i forhold til den faktiske site opsætning og dokumentere væsentlige beslutninger. Behandl standarder som konfigurationsvalg, der skal vurderes, ikke som en erstatning for din organisations vurdering eller kontekstspecifik juridisk gennemgang.