
GDPR-Zustimmungsaudit: So dokumentieren und verwalten Sie Zustimmungsnachweise
Ein Zeitstempel allein kann eine Einwilligungsentscheidung nicht erklären. Ein nützlicher GDPR-Einwilligungsnachweis verbindet jede Wahl mit den Zwecken, der Mitteilung und der Banner-Version, die eine Person gesehen hat, als sie diese Entscheidung getroffen hat. Ohne diesen Kontext kann ein Protokoll zeigen, dass jemand geklickt hat, aber nicht, worüber er gebeten wurde, zuzustimmen.
Die Erfassung von Einwilligungsereignissen ist nur der erste Schritt. Der schwierigere Teil besteht darin, die Beweise sinnvoll zu halten, während sich Banner und Konfigurationen ändern, und sicherzustellen, dass der Widerruf so einfach ist wie die Einwilligung. Klare Verbindungen zwischen jedem Ereignis und seinem Kontext machen Protokolle leichter interpretierbar und wartbar.
Dieser Leitfaden erklärt, was ein verhältnismäßiges Modell für Einwilligungsbeweise beinhalten kann und wie man es in den Arbeitsablauf integriert. Sie erfahren, wie Sie Entscheidungen mit den relevanten Mitteilungen und Zweckversionen verbinden, den Kontext bewahren, während sich die Konfigurationen ändern, und die Einwilligungsoperationen konsistent verwalten. Eine Einwilligungsmanagement-Plattform kann helfen, Bannerkonfigurationen, Tests, Integrationen und verwandte Arbeitsabläufe zu organisieren, aber sie kann nicht allein die rechtliche Konformität garantieren. Die Beweise müssen weiterhin widerspiegeln, wie Ihre Organisation tatsächlich Einwilligungen erhebt und verwaltet.
Wichtige Erkenntnisse
- Erstellen Sie einen GDPR-Einwilligungsnachweis, der jede Wahl mit ihrer Zeit, ihrem Zweck und der angezeigten Mitteilung oder Banner verknüpft.
- Halten Sie die Beweise für Einwilligungsereignisse getrennt von Verarbeitungsprotokollen und Sicherheitsprotokollen, damit jedes Protokoll einen klaren Zweck erfüllt.
- Kartieren Sie die Einwilligungsentscheidungen, den Bannerinhalt und die Integrationen, bevor Sie einen wiederholbaren Arbeitsablauf für Überprüfungen und Aktualisierungen einrichten.
- Verwenden Sie eine Einwilligungsplattform, um die Bannerkonfiguration, Tests und Integrationen zu unterstützen, während Sie die Verantwortung bei Ihrer Organisation belassen.
Was ein GDPR-Einwilligungsnachweis beweist und was nicht
Ein GDPR-Einwilligungsnachweis ist kontextbezogenes Beweismaterial für Einwilligungsereignisse. Er hilft einer Organisation zu erklären, welche Wahl eine Person getroffen hat, wann sie dies getan hat und unter welchen Umständen diese Wahl getroffen wurde. Ein Klick oder eine gespeicherte Präferenz hat für sich genommen eine begrenzte Bedeutung. Ihr Wert ergibt sich aus der Verbindung des Ereignisses mit den Zwecken und Informationen, die zu diesem Zeitpunkt präsentiert wurden.
Dieses Beweismaterial unterstützt die Verantwortlichkeit. Es kann helfen zu zeigen, wie die Einwilligung angefordert und aufgezeichnet wurde, aber es kann nicht feststellen, dass jeder Teil der Verarbeitung der Organisation rechtmäßig ist. Ein Protokoll der Erlaubnis für einen Zweck rechtfertigt nicht die Verwendung personenbezogener Daten für einen nicht verwandten Zweck, noch beweist es, dass jedes System der Wahl der Person gefolgt ist. Die Allgemeine Datenschutzverordnung (GDPR) setzt einen breiteren Rahmen für die Verarbeitung personenbezogener Daten, einschließlich Prinzipien, die über Einwilligungsprotokolle hinausgehen.
Einwilligungsbeweise sind mehr als ein Akzeptieren-oder-Ablehnen-Flag
Zum Beispiel sollte ein Ereignis, das die Akzeptanz von Analyse-Cookies aufzeichnet, von der Akzeptanz von Werbe-Cookies unterscheidbar sein, wenn das Banner diese Optionen separat angeboten hat. Die zugehörige Mitteilung oder Banner-Version hilft zu erklären, welche Informationen der Person zu diesem Zeitpunkt zur Verfügung standen. Dies sind praktische Beweisbeispiele, keine universelle Liste von Pflichtfeldern. Das richtige Maß an Detail hängt von der Verarbeitung und der Art und Weise ab, wie die Einwilligung erfasst wird.
Was die Verantwortlichkeit gemäß GDPR für Einwilligungsprotokolle bedeutet
Artikel 7(1) der GDPR befasst sich mit der Fähigkeit des Verantwortlichen, nachzuweisen, dass eine Person der Verarbeitung zugestimmt hat. In der Praxis sollte ein nützliches Protokoll der Organisation ermöglichen, die Entscheidung zu erklären, anstatt einfach auf einen gespeicherten Status zu verweisen. Die Beweise sollten so klar sein, dass jemand, der nicht an der Erfassung beteiligt war, versteht, was passiert ist.
Einwilligungsbeweise können zeigen, wie eine Wahl erlangt wurde; sie können jedoch nicht garantieren, dass die Verarbeitung im Zusammenhang damit mit der GDPR übereinstimmt. Implementierungsdetails und rechtliche Auslegungen hängen vom Verarbeitungskontext ab. Die Organisation muss weiterhin prüfen, ob die Einwilligung die geeignete rechtliche Grundlage ist und ob ihre tatsächliche Datennutzung mit den präsentierten Zwecken übereinstimmt. Eine breitere Übersicht zur GDPR-Konformität kann helfen, die Einwilligung in dieses größere Bild einzuordnen.
Diese Unterscheidung hält das Beweis-Modell verhältnismäßig. Protokollieren Sie genügend Kontext, um das Einwilligungsereignis zu interpretieren und zu erklären, wie es sich auf die Verarbeitung bezieht. Behandeln Sie einen Protokolleintrag nicht als Ersatz für die Überprüfung der Mitteilung, der Zwecke oder dessen, was die Organisation in der Praxis tut. Beweise sind nützlich, wenn sie eine konsistente Geschichte erzählen, nicht wenn sie lediglich bestätigen, dass ein Button gedrückt wurde.
Welche Details machen einen GDPR-Einwilligungsnachweis interpretierbar?
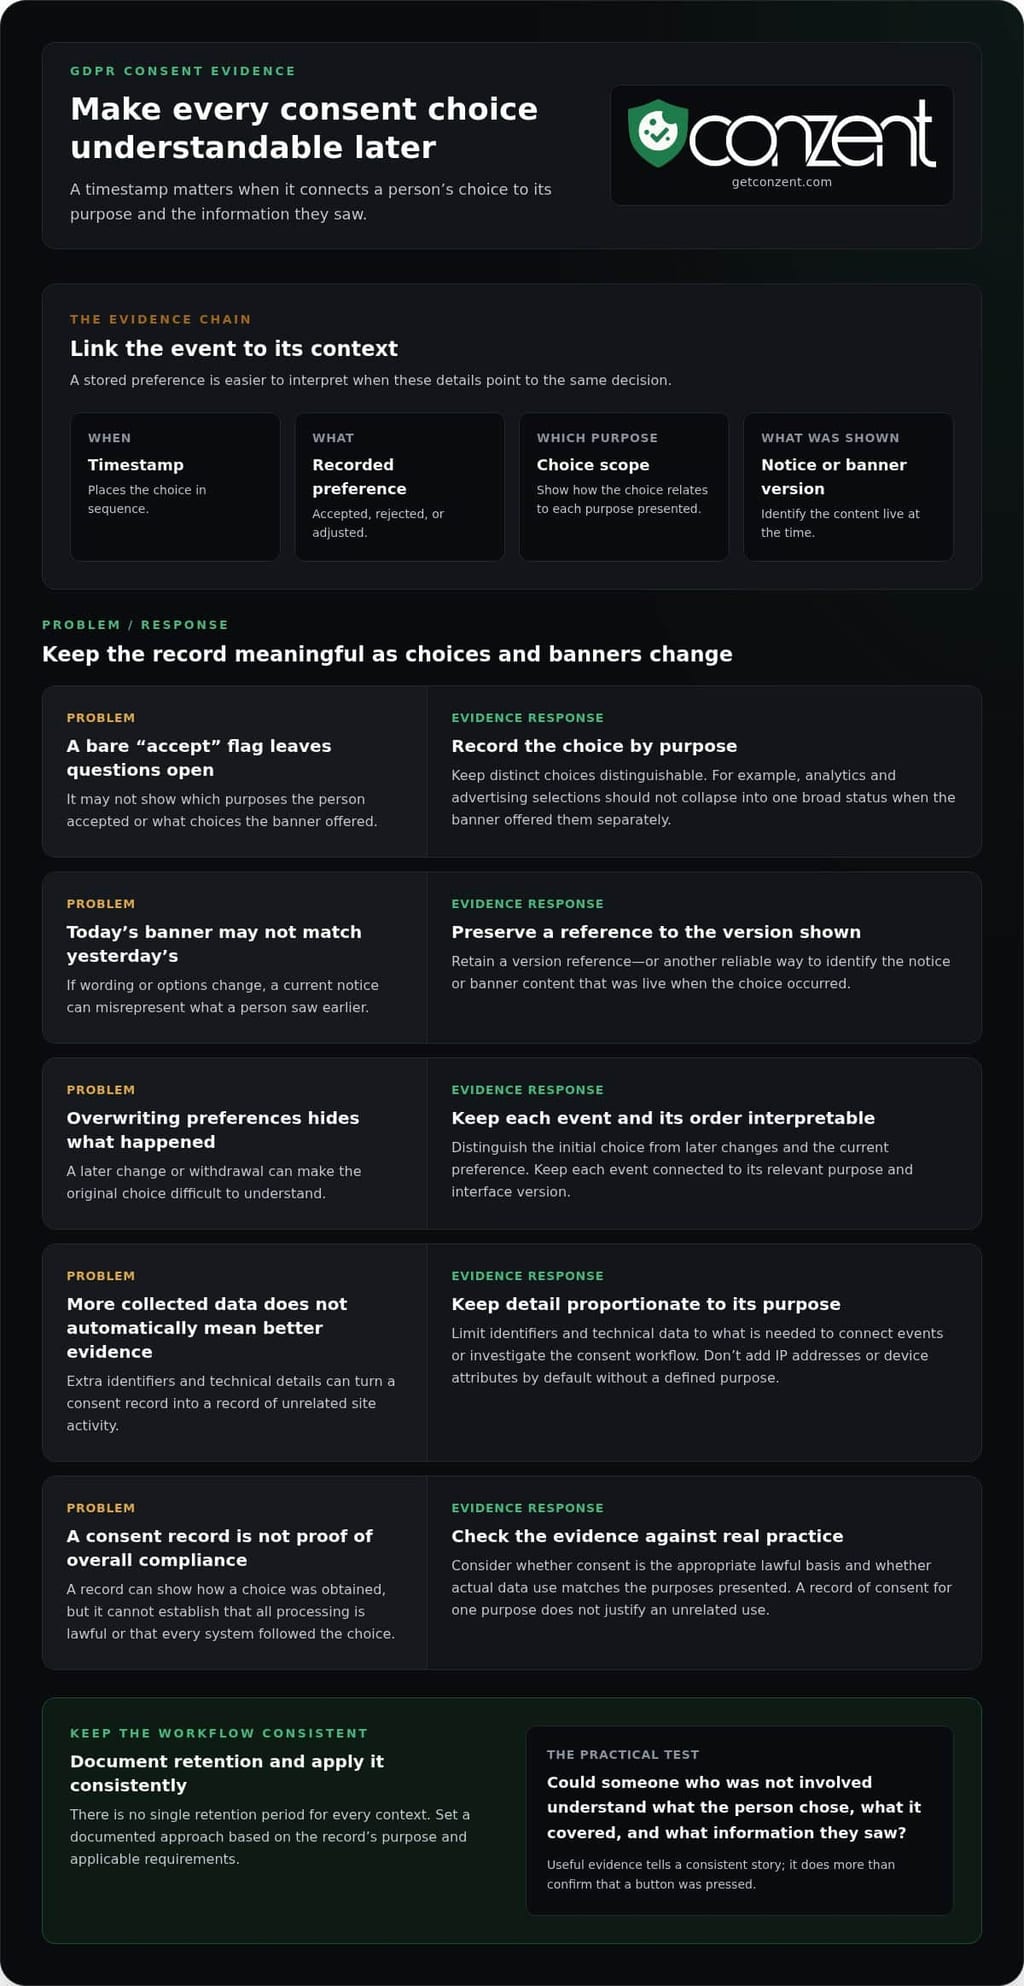
Ein Einwilligungsprotokoll ist nützlich, wenn ein Prüfer praktische Fragen beantworten kann: Wann fand das Ereignis statt? Was hat die Person gewählt? Welche Zwecke deckte die Wahl ab? Welche Informationen wurden präsentiert? Dies sind Kategorien von Beweisen, die zu berücksichtigen sind, kein universeller Satz von Feldern, die für jede Implementierung erforderlich sind. Das richtige Protokoll hängt davon ab, wie Ihre Website die Einwilligung erfasst und was Sie später möglicherweise erklären müssen.
Jedes Detail sollte einen klaren Zweck erfüllen. Vermeiden Sie es, zusätzliche persönliche oder technische Daten zu sammeln, nur weil sie verfügbar sind. Ein verhältnismäßiger GDPR-Einwilligungsnachweis bewahrt genügend Kontext, um das Ereignis zu erklären, ohne ein Einwilligungsprotokoll in ein Protokoll jeder Interaktion einer Person mit Ihrer Website zu verwandeln.
Verbinden Sie die Wahl des Benutzers mit den angezeigten Informationen
Beginnen Sie mit dem Ereignis selbst. Ein Zeitstempel platziert die Wahl in der Reihenfolge, während die aufgezeichnete Präferenz zeigt, ob die Person eine Option akzeptiert, abgelehnt oder angepasst hat. Wo ein Banner Zwecke trennt, bewahren Sie, welche Zwecke erschienen sind und wie die Wahl der Person sich auf diese bezog. Ein breiter „akzeptiert“-Status kann schwer zu interpretieren sein, wenn die Oberfläche unterschiedliche Optionen angeboten hat.
Verbinden Sie dann das Ereignis mit der entsprechenden Mitteilung oder Banner-Version. Behalten Sie einen Versionsverweis oder eine andere zuverlässige Möglichkeit, um den Inhalt zu identifizieren, der zum Zeitpunkt der Wahl aktiv war. Wenn sich Formulierungen oder Optionen ändern, sollte das Protokoll weiterhin auf die frühere Version verweisen, anstatt die heutige Mitteilung so darzustellen, als wäre sie damals angezeigt worden. Conzent's anpassbare Cookie-Einwilligungsbanner helfen Teams, die Oberfläche und ihre Formulierungen im Rahmen dieses Prozesses zu verwalten.
Änderungen der Präferenzen aufzeichnen, ohne die Reihenfolge zu verlieren
Menschen können eine Präferenz erneut besuchen oder widerrufen. Halten Sie spätere Ereignisse von früheren unterscheidbar, damit ein Prüfer der Reihenfolge folgen kann: eine ursprüngliche Wahl, eine nachfolgende Änderung und die aktuelle Präferenz. Jedes Ereignis sollte für sich genommen interpretierbar bleiben und mit dem relevanten Zweck und der entsprechenden Schnittstellenversion verbunden sein. Überschreiben Sie die Geschichte nicht auf eine Weise, die das ursprüngliche Ereignis unverständlich macht.
Es gibt keinen einheitlichen Aufbewahrungszeitraum, der für jeden Kontext passt. Legen Sie einen dokumentierten Ansatz fest, der den Zweck der Protokolle und die geltenden Anforderungen berücksichtigt, und wenden Sie ihn dann konsequent an. Beschränken Sie Identifikatoren und technische Details auf das, was erforderlich ist, um Ereignisse zu verbinden und den Einwilligungsworkflow zu untersuchen. IP-Adressen, Geräteattribute oder andere Daten sollten nicht standardmäßig hinzugefügt werden, wenn sie keinen definierten Zweck erfüllen.
Details zu Anbietern oder Frameworks sind wichtig, wenn sie helfen zu erklären, wie Einwilligungsentscheidungen durch Ihre tatsächliche Einrichtung reisen. Wenn Ihre Implementierung ein Einwilligungsframework verwendet oder Präferenzen an eine Integration übergibt, kann die Dokumentation der relevanten Konfiguration helfen, den Weg des Ereignisses zu erklären. Fügen Sie keine technischen Bezeichnungen hinzu, die niemand interpretieren kann oder die keinen Bezug zur Verarbeitung haben.
Der Kontext des Ereignisses verwandelt eine gespeicherte Präferenz in einen interpretierbaren Bericht darüber, was die Person gefragt wurde und wie sie reagiert hat. Wenn Sie eine Einwilligungsplattform für diesen Workflow bewerten, überprüfen Sie verfügbare Plattformoptionen im Hinblick auf Ihre betrieblichen Bedürfnisse.
Einwilligungsnachweis vs. andere GDPR-Protokolle: Wo die Grenzen liegen
Datenschutzdokumentation funktioniert am besten, wenn jedes Protokoll eine eindeutige Frage beantwortet. Ein Protokoll eines Einwilligungsereignisses erklärt die Interaktion einer Person mit einer Einwilligungsoberfläche. Andere Protokolle beschreiben Verarbeitungsaktivitäten oder helfen, Systemereignisse zu untersuchen. Diese Protokolle können sich gegenseitig informieren, aber die Kombination ihrer Zwecke kann die Beweise schwerer interpretierbar machen.
| Protokolltyp | Zweck | Typischer Inhalt | Primäre Zielgruppe |
|---|---|---|---|
| Beweise für Einwilligungsereignisse | Eine Einwilligungsinteraktion erklären | Wahl, Ereigniszeit, relevante Zwecke und der anwendbare Kontext der Mitteilung oder des Banners | Datenschutz-, Compliance- und Betriebsteams, die die Einwilligung überprüfen |
| Protokolle von Verarbeitungsaktivitäten | Verarbeitungsaktivitäten auf organisatorischer Ebene beschreiben | Dokumentation über Verarbeitungsoperationen, die für die Verantwortlichkeitsbedürfnisse der Organisation aufbewahrt wird | Datenschutzteams, Management und Aufsichtsbehörden, wo relevant |
| Sicherheitsprotokolle | Technische Aktivitäten überwachen oder untersuchen | Systemereignisse, die für die Sicherheitsüberwachung oder -untersuchung relevant sind | Sicherheits- und technische Teams |
Einwilligungsereignisse und Protokolle von Verarbeitungsaktivitäten beantworten unterschiedliche Fragen
Beweise für Einwilligungsereignisse konzentrieren sich auf eine spezifische Interaktion: welche Wahl getroffen wurde und in welchem Kontext. Ein Protokoll von Verarbeitungsaktivitäten erfüllt eine breitere Dokumentationsfunktion, indem es die Verarbeitung auf organisatorischer Ebene beschreibt. Keines ersetzt das andere. Ein Einwilligungsprotokoll kann nicht jede Verarbeitungsoperation beschreiben, während breitere Dokumentationen möglicherweise nicht zeigen, was eine Person während einer bestimmten Interaktion gesehen oder ausgewählt hat.
Sicherheitsprotokolle haben einen anderen Zweck. Sie können technischen Teams helfen, Systemaktivitäten zu verstehen, aber ein Protokolleintrag ist nicht automatisch der Beweis für die informierte Wahl einer Person. Halten Sie Protokolle dort verbunden, wo es nützlich ist, aber kennzeichnen und verwalten Sie sie klar für ihre separaten Zwecke.
Einwilligungsbeweise sind nicht dasselbe wie nachgelagerte Einwilligungssignale
Eine gespeicherte Präferenz und ein Signal, das an ein Werbe- oder Analysesystem übermittelt wird, sind miteinander verbunden, aber sie sind nicht dasselbe Beweismaterial. Das erste betrifft die Wahl, die durch den Einwilligungsprozess erfasst wurde. Das zweite betrifft, wie ein System Informationen über diese Wahl erhält oder anwendet. Integrationen können die Koordination unterstützen, aber sie stellen nicht von sich aus fest, was der Person gezeigt wurde oder ob die nachgelagerte Verarbeitung mit der Präferenz übereinstimmte.
Wenn ein Framework Teil der Implementierung ist, dokumentieren Sie, wie es in den Einwilligungsfluss passt. Ein IAB TCF 2.3 Implementierungsleitfaden kann helfen, die Rolle des Frameworks zu erklären, aber die Organisation muss weiterhin ihre eigene Konfiguration und Verarbeitung verstehen.
Ein Einwilligungsnachweis ersetzt auch nicht die Mitteilung, die den Personen präsentiert wird, eine Bewertung der geeigneten rechtlichen Grundlage oder andere relevante Dokumentationen. Behandeln Sie ihn als einen Teil des Beweisbildes. Für die rechtliche Auslegung konsultieren Sie den primären GDPR-Text, einschließlich Bestimmungen, die für Ihre Verarbeitung relevant sind. Wie diese Bestimmungen angewendet werden, hängt von den Fakten und dem Kontext ab; der obige Vergleich ist eine operationale Unterscheidung, keine rechtliche Schlussfolgerung.
Wie man einen verhältnismäßigen GDPR-Einwilligungsnachweis-Workflow aufbaut
Gestalten Sie den Prozess um Ihre Live-Einrichtung, nicht um ein idealisiertes Diagramm. Kartieren Sie, wie Entscheidungen auf der Website erscheinen, wo Präferenzen hingehen und wer die Konfiguration verwaltet. Testen Sie dann, ob die Beweise verständlich bleiben, während sich die Einrichtung ändert.
- Kartieren Sie Zwecke und Entscheidungen. Inventarisieren Sie die Zwecke, für die Ihre Website eine Einwilligung anfordert, und verknüpfen Sie jeden mit der Wahl, die ein Besucher treffen kann. Beziehen Sie die Formulierungen und Optionen ein, die im Banner oder in der Präferenzoberfläche angezeigt werden. Notieren Sie, wo Entscheidungen getrennt sind und wo eine einzelne Auswahl mehr als einen Zweck abdeckt.
- Verfolgen Sie den Einwilligungsfluss. Identifizieren Sie die Integrationen, die einwilligungsbezogene Signale empfangen oder verwenden, wie z.B. Analyse- oder Werbesysteme. Protokollieren Sie, wie jede mit dem relevanten Zweck und der Wahl verbunden ist. Konzentrieren Sie sich auf die tatsächliche Konfiguration der Website, einschließlich eingebetteter Tools und Tags, anstatt sich nur auf eine Anbieterliste zu verlassen.
- Definieren Sie den Kontext der Beweise. Entscheiden Sie, wie der Workflow ein Einwilligungsereignis mit seiner Zeit, der gewählten Präferenz, den relevanten Zwecken und der angezeigten Banner- oder Mitteilungs-Version verbinden wird. Halten Sie ein Protokoll der Konfigurationsänderungen, damit Teams frühere Ereignisse im Hinblick auf die damals geltende Schnittstelle und Einstellungen interpretieren können.
- Testen Sie den gesamten Pfad. Treffen Sie repräsentative Entscheidungen in der Live- oder Testumgebung, einschließlich Ablehnen, Akzeptieren, Anpassen und später Ändern einer Präferenz, wo diese Optionen vorhanden sind. Überprüfen Sie, ob die resultierenden Beweise im Hinblick auf die angezeigte Schnittstelle verstanden werden können, und verifizieren Sie, dass verbundene Systeme wie beabsichtigt reagieren. Protokollieren Sie Lücken und beauftragen Sie jemanden, diese zu beheben.
- Setzen Sie Zugriff, Aufbewahrung und Eigentum fest. Benennen Sie die Rolle, die für die Überprüfung des Workflows und die Koordination von Anfragen nach Einwilligungsbeweisen verantwortlich ist. Beschränken Sie den Zugriff auf Personen, die ihn für definierte Arbeiten benötigen. Legen Sie Aufbewahrungspraktiken basierend auf dem Zweck des Protokolls, dem Risiko und den geltenden Anforderungen fest. Gehen Sie nicht davon aus, dass ein Zeitraum für jede Organisation passt.
- Überprüfen Sie nach Änderungen. Bewerten Sie den Workflow erneut, wenn sich Zwecke, Bannerinhalte, Integrationen oder die Konfiguration der Website ändern. Führen Sie regelmäßige Überprüfungen durch, auch wenn keine Änderungen geplant sind. Bestätigen Sie, dass aktuelle Entscheidungen weiterhin den richtigen Zwecken und Systemen zugeordnet sind und dass ältere Konfigurationsreferenzen verständlich bleiben.
Halten Sie den Prozess verhältnismäßig. Das Ziel ist nicht, jedes technische Detail zu erfassen oder eine zweite Kopie jedes operativen Protokolls zu erstellen. Es geht darum, die Einwilligungsbeweise so klar zu machen, dass ein autorisierter Prüfer der Wahl und ihrem Weg durch Ihre Einrichtung folgen kann. Eine Einwilligungsplattform kann helfen, die Bannerkonfiguration und verwandte Arbeitsabläufe zu organisieren, aber Ihr Team bleibt verantwortlich dafür, dass die Implementierung die tatsächliche Verarbeitung widerspiegelt.
Wenn das verwaltete Hosting Teil Ihrer Plattformbewertung ist, vergleichen Sie die Preise für verwaltete Cloud im Hinblick auf Ihren Workflow und Ihre betrieblichen Bedürfnisse.
Verwenden Sie eine Einwilligungsplattform, um Beweis-Workflows handhabbar zu machen
Eine Einwilligungsmanagement-Plattform kann Bannerkonfiguration, Präferenzentscheidungen, Tests und verbundene Dienste in einen konsistenteren operativen Workflow integrieren. Sie kann Teams helfen, wie die Einwilligung angefordert wird und wie verwandte Systeme konfiguriert sind. Sie stellt jedoch nicht allein fest, dass ein GDPR-Einwilligungsnachweis vollständig ist oder dass jede Verarbeitungsaktivität rechtmäßig ist. Ihr Beweisprozess muss weiterhin die tatsächliche Einrichtung der Website und die Entscheidungen Ihrer Organisation widerspiegeln.
Plattformoperationen an den Beweis-Workflow anpassen
Beginnen Sie mit der Einwilligungsoberfläche. Conzent's anpassbare Banner ermöglichen es Teams, zu konfigurieren, wie Entscheidungen präsentiert werden. Einwilligungs-A/B-Tests helfen, Bannervariationen zu vergleichen, während Umsatzanalysen Einblicke in die Beziehung zwischen Einwilligungsentscheidungen und Umsatz bieten. Betrachten Sie diese als operationale Werkzeuge. Wenn ein Banner geändert wird, stellen Sie sicher, dass Ihr Änderungsprozess den Kontext bewahrt, der benötigt wird, um frühere Ereignisse zu interpretieren.
Integrationen benötigen ebenfalls einen klaren Platz im Workflow. Conzent unterstützt IAB TCF v2.4 und Google Consent Mode v2 und verbindet Einwilligungsoperationen mit relevanten Werbe- und Analysesystemen. Diese Integrationen können die Koordination zwischen der Einwilligungsoberfläche und den verbundenen Technologien unterstützen, ersetzen jedoch nicht den Beweis der Wahl selbst oder eine Überprüfung, wie jedes System sie anwendet. Kartieren Sie die Integrationen, die Sie verwenden, zu den Zwecken und Signalen, die beteiligt sind.
Eine verwaltete Cloud-Einwilligungsplattform kann einen zentralen operativen Punkt für die Bannerkonfiguration und verwandte Einwilligungs-Workflows bieten. Halten Sie Ihre interne Dokumentation im Einklang mit Banner- und Integrationsänderungen, die Ihr Beweis-Modell beeinflussen. Die Konfiguration einer Plattform allein erklärt nicht, was eine Person gesehen hat oder wie Ihre Organisation die resultierende Präferenz verwendet hat.
Wählen Sie ein Betriebsmodell, das zu Ihrem Team passt
Verwaltete Cloud und Self-Hosting sind unterschiedliche Betriebsansätze, kein universelles Ranking. Conzent's verwalteter Cloud-Service umfasst die Wartung der Infrastruktur, automatische Updates und cloudbasierte Analyse-Dashboards. Dies eignet sich für Teams, die möchten, dass diese Infrastrukturoperationen als Teil des Dienstes behandelt werden.
Mit Conzent's selbstgehosteter offener Einwilligungsinfrastruktur läuft die Plattform auf der Infrastruktur Ihrer Organisation. Dieser Ansatz kann zu Teams passen, die das System in ihrer eigenen Umgebung hosten möchten. In beiden Modellen entscheiden Sie, wer für Banneränderungen, Integrationsprüfungen, Beweisüberprüfungen und Zugriffskontrollen verantwortlich ist. Die Bereitstellung beeinflusst, wie die Plattform betrieben wird; sie überträgt nicht die Verantwortung für die Einwilligungspraktiken der Organisation.
Wählen Sie die Einrichtung, die Ihr Team konsistent verwalten kann. Berücksichtigen Sie, wie jede Option zu Ihrer Infrastruktur und den Personen passt, die für die Wartung der Einwilligungsoperationen verantwortlich sind. Um die verwaltete Cloud-Option im Hinblick auf Ihre Bedürfnisse zu bewerten, erkunden Sie die Preise von Conzent.
Machen Sie Einwilligungsbeweise zu einem Teil des täglichen Betriebs
Integrieren Sie Einwilligungsbeweise in die Arbeitsweise Ihres Teams, nicht in eine Datei, nach der jemand nur dann sucht, wenn eine Frage auftaucht. Schaffen Sie ein gemeinsames Verständnis unter den Personen, die Datenschutz, Produktänderungen und technische Integrationen verwalten. Ein klarer Prozess hilft jeder Person zu sehen, wie ihre Entscheidungen die Beweise beeinflussen, die andere später möglicherweise interpretieren müssen.
Dieses gemeinsame Verständnis ist wichtig, während sich Teams, Werkzeuge und Verantwortlichkeiten weiterentwickeln. Schreiben Sie die Gründe für Ihren Ansatz in einfacher Sprache auf und machen Sie sie für die Personen zugänglich, die ihn aufrechterhalten. Ein GDPR-Einwilligungsnachweis ist nützlicher, wenn Ihre Organisation nicht nur erklären kann, was sie aufzeichnet, sondern auch, wie diese Aufzeichnungen verantwortungsvolle Entscheidungen informieren.
Wenn Sie eine Einwilligungsplattform bewerten, um diese Arbeit zu unterstützen, erkunden Sie die Preise von Conzent und wählen Sie das Betriebsmodell, das zu Ihrem Team passt. Ein durchdachter Prozess ist erreichbar, und klare Entscheidungen helfen, verantwortungsvollere Datenschutzpraktiken aufzubauen.
Häufig gestellte Fragen
Ist ein GDPR-Einwilligungsnachweis gesetzlich erforderlich?
Wo eine Organisation auf Einwilligung angewiesen ist, verlangt Artikel 7(1) der GDPR, dass der Verantwortliche nachweisen kann, dass die Einwilligung gegeben wurde. Es wird kein bestimmtes technisches Protokollformat vorgeschrieben oder die Verwendung einer bestimmten Plattform gefordert. Behandeln Sie den GDPR-Einwilligungsnachweis als eine Entscheidung zur Beweisgestaltung: Dokumentieren Sie, warum Ihr Ansatz zur Art und Weise passt, wie die Einwilligung erfasst wird, und suchen Sie kontextspezifische rechtliche Auslegungen, wenn die Verarbeitungs- oder Erfassungsmethode Fragen aufwirft.
Was sollte ein GDPR-Einwilligungsnachweis enthalten?
Wählen Sie Details, die es Ihrem Team ermöglichen, den Einwilligungsprozess zu erklären, ohne Daten zu sammeln, nur weil sie verfügbar sind. Wenn Personen separate Zwecke auswählen können, bewahren Sie genügend Details auf, um diese Auswahlen zu unterscheiden. Wenn ein Framework oder Anbieter die Handhabung von Präferenzen beeinflusst, notieren Sie dessen Rolle in der Einrichtung. Das angemessene Detail hängt von der Implementierung ab. Vermeiden Sie es, Identifikatoren oder technische Attribute hinzuzufügen, es sei denn, sie dienen einem definierten operativen Zweck.
Wie lange sollten Einwilligungsprotokolle gemäß GDPR aufbewahrt werden?
Es gibt keinen einheitlichen Aufbewahrungszeitraum, der für jede Organisation gilt. Legen Sie einen dokumentierten Zeitplan fest, der berücksichtigt, warum die Protokolle nützlich bleiben, wie lange die damit verbundene Verarbeitung fortgesetzt wird und welche Anforderungen gelten. Definieren Sie, wer den Zeitplan überprüft und welches Ereignis diese Überprüfung auslöst, wie das Ende einer Verarbeitungsaktivität oder den Austausch eines Einwilligungssystems. Lassen Sie Protokolle nicht unbegrenzt ansammeln, nur weil niemand die Verantwortung für die Löschung zugewiesen hat.
Kann ein Screenshot eines Cookie-Banners die Einwilligung beweisen?
Ein Screenshot kann einen visuellen Referenzpunkt bewahren, aber er kann irreführend werden, wenn er von der Veröffentlichung oder Konfiguration, die er darstellt, getrennt ist. Beschriften Sie Schnittstellenschnappschüsse klar, damit ein Prüfer identifizieren kann, welche Bereitstellung sie dokumentieren. Wenn die Website unterschiedliche Sprachen oder Layouts auf verschiedenen Geräten oder in verschiedenen Regionen präsentiert, kann ein Screenshot nicht die Erfahrung jedes Besuchers darstellen. Behandeln Sie Screenshots als unterstützendes Material, nicht als vollständiges Protokoll eines einzelnen Ereignisses.
Was ist der Unterschied zwischen einem Einwilligungsnachweis und einem Protokoll von Verarbeitungsaktivitäten?
Sie erfüllen unterschiedliche Dokumentationsfunktionen, also fügen Sie sie nicht in ein Protokoll zusammen oder nehmen Sie an, dass eines das andere abdeckt. Ein nützlicher operationeller Link ist ein gemeinsamer Zweckname oder interner Verweis, der Teams hilft, verwandte Dokumentationen zu vergleichen, ohne alles in beiden Orten zu kopieren. Halten Sie die Terminologie konsistent zwischen Datenschutz- und technischen Teams. Das erleichtert es, zu erkennen, wann eine beschriebene Verarbeitungsaktivität nicht mehr mit der Art und Weise übereinstimmt, wie die Website konfiguriert ist.
Erzeugt der Google Consent Mode einen GDPR-Einwilligungsnachweis?
Der Google Consent Mode allein sollte nicht als vollständiger Nachweis der Organisation betrachtet werden. Vergleichen Sie im Rahmen der Implementierungsprüfungen das erwartete Verhalten mit dem tatsächlichen Verhalten, nachdem ein Besucher eine Präferenz geändert hat, und protokollieren Sie relevante Konfigurationsänderungen für Ihr Team. Dies hilft, Abweichungen zwischen der Einwilligungsoberfläche und den verbundenen Diensten zu untersuchen. Conzent's Google Consent Mode v2-Leitfaden behandelt die Integration ausführlicher.
Kann eine Einwilligungsmanagement-Plattform die GDPR-Konformität garantieren?
Nein. Eine Plattform kann die Einwilligungsoperationen unterstützen, aber sie kann nicht entscheiden, ob die Zwecke, Mitteilungen oder breiteren Verarbeitungsentscheidungen Ihrer Organisation angemessen sind. Bevor Sie sich auf eine Konfiguration verlassen, beauftragen Sie einen Verantwortlichen, diese im Hinblick auf die tatsächliche Einrichtung der Website zu überprüfen und wesentliche Entscheidungen zu dokumentieren. Behandeln Sie Standardwerte als Konfigurationsentscheidungen zur Bewertung, nicht als Ersatz für das Urteil Ihrer Organisation oder eine kontextspezifische rechtliche Überprüfung.