
GDPR Samtykke Revisjonsspor: Hvordan Dokumentere og Håndtere Samtykke Bevis
En tidsstempel alene kan ikke forklare en samtykkeavgjørelse. En nyttig GDPR-samtykkerevisjonsspor kobler hvert valg til formålene, informasjonen og bannerversjonen en person så da de tok det. Uten den konteksten kan en post vise at noen klikket, men ikke hva de ble bedt om å samtykke til.
Å fange samtykkehendelser er bare det første steget. Den vanskeligere delen er å holde bevisene meningsfulle etter hvert som bannere og konfigurasjoner endres, og å sørge for at tilbaketrekking er like enkelt som å gi samtykke. Klare koblinger mellom hver hendelse og dens kontekst gjør poster lettere å tolke og opprettholde.
Denne guiden forklarer hva en proporsjonal samtykkebevismodell kan inkludere og hvordan du kan bygge den inn i arbeidsflyten din. Du vil lære hvordan du kobler valg med de relevante versjonene av informasjon og formål, bevare konteksten etter hvert som konfigurasjoner endres, og håndtere samtykkeoperasjoner konsekvent. En samtykkehåndteringsplattform kan hjelpe med å organisere bannerkonfigurasjoner, testing, integrasjoner og relaterte arbeidsflyter, men den kan ikke garantere juridisk overholdelse alene. Bevisene må fortsatt gjenspeile hvordan organisasjonen din faktisk samler inn og håndterer samtykke.
Viktige punkter
- Bygg et GDPR-samtykkerevisjonsspor som kobler hvert valg til tidspunkt, formål og informasjonen eller banneret som ble vist.
- Hold samtykkehendelsesbevis adskilt fra behandlingsposter og sikkerhetslogger, slik at hver post tjener et klart formål.
- Kartlegg samtykkevalg, bannerinnhold og integrasjoner før du setter opp en gjentakbar arbeidsflyt for vurderinger og oppdateringer.
- Bruk en samtykkeplattform for å støtte bannerkonfigurasjon, testing og integrasjoner, samtidig som du opprettholder ansvarlighet i organisasjonen din.
Hva et GDPR-samtykkerevisjonsspor beviser, og hva det ikke gjør
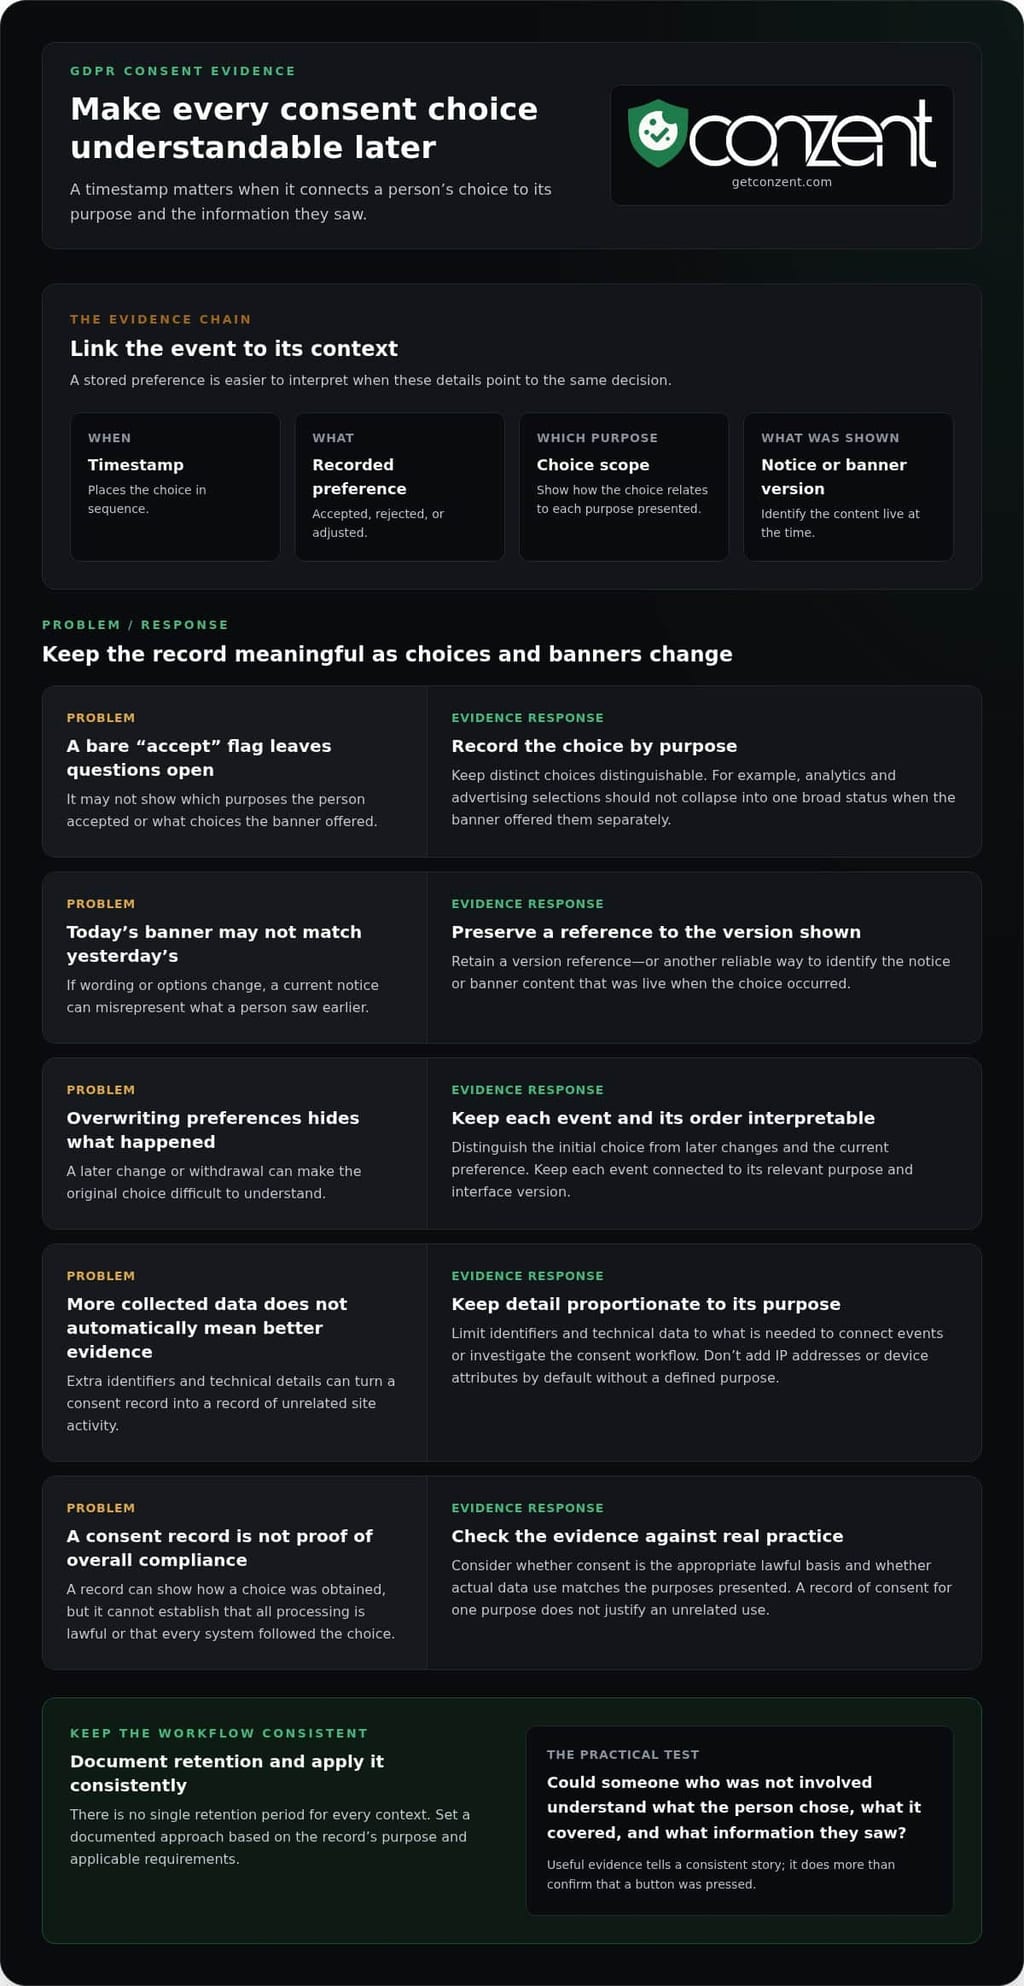
Et GDPR-samtykkerevisjonsspor er kontekstuelle bevis for samtykkehendelser. Det hjelper en organisasjon å forklare hvilket valg en person tok, når de tok det, og omstendighetene rundt det valget. Et klikk eller lagret preferanse har begrenset betydning alene. Verdien kommer fra å koble hendelsen til formålene og informasjonen som ble presentert på det tidspunktet.
Disse bevisene støtter ansvarlighet. De kan hjelpe med å vise hvordan samtykke ble bedt om og registrert, men de kan ikke fastslå at hver del av organisasjonens behandling er lovlig. En post med tillatelse for ett formål rettferdiggjør ikke bruken av personopplysninger for et ikke-relatert formål, og det beviser heller ikke at hvert system fulgte personens valg. Generell databeskyttelsesforordning (GDPR) setter et bredere rammeverk for behandling av personopplysninger, inkludert prinsipper som strekker seg utover samtykkeposter.
Samtykkebevis er mer enn et aksepter-eller-avvis flagg
Et bare “aksepter” flagg etterlater viktige spørsmål ubesvart. Hvilke formål aksepterte personen? Hva sa informasjonen om dem? Hvilket banner eller preferansegrensesnitt presenterte alternativene? Uten denne konteksten kan noen som vurderer posten senere kanskje ikke være i stand til å forstå hva valget betydde.
For eksempel bør en hendelse som registrerer aksept av analyse-cookies være skillelig fra aksept av reklame-cookies hvis banneret tilbød disse valgene separat. Den relaterte informasjonen eller bannerversjonen hjelper med å forklare informasjonen som var tilgjengelig for personen i det øyeblikket. Dette er praktiske beviseksempler, ikke en universell liste over obligatoriske felt. Det riktige detaljnivået avhenger av behandlingen og hvordan samtykke samles inn.
Hva GDPR-ansvarlighet betyr for samtykkeposter
Artikkel 7(1) i GDPR adresserer kontrollørens evne til å demonstrere at en person har samtykket til behandling. I praksis bør en nyttig post la organisasjonen forklare avgjørelsen, i stedet for bare å peke på en lagret status. Bevisene bør være klare nok til at noen som ikke var involvert i innsamlingen kan forstå hva som skjedde.
Samtykkebevis kan vise hvordan et valg ble oppnådd; det kan ikke garantere at behandlingen rundt det er i samsvar med GDPR. Implementeringsdetaljer og juridisk tolkning avhenger av behandlingskonteksten. Organisasjonen må fortsatt vurdere om samtykke er det passende lovlige grunnlaget og om den faktiske databruken samsvarer med de presenterte formålene. En bredere GDPR-overholdelsesoversikt kan hjelpe med å plassere samtykke innenfor det bredere bildet.
Denne distinksjonen holder bevismodellen proporsjonal. Registrer nok kontekst til å tolke samtykkehendelsen og forklare hvordan den relaterer seg til behandlingen. Ikke behandle en loggoppføring som en erstatning for å gjennomgå informasjonen, formålene eller hva organisasjonen faktisk gjør. Bevis er nyttige når de forteller en konsistent historie, ikke når de bare bekrefter at en knapp ble trykket.
Hvilke detaljer gjør et GDPR-samtykkerevisjonsspor tolkbart?
En samtykkepost er nyttig når en vurderer kan svare på praktiske spørsmål: Når skjedde hendelsen? Hva valgte personen? Hvilke formål dekket valget? Hvilken informasjon ble presentert? Dette er beviskategorier å vurdere, ikke et universelt sett med felt som kreves for hver implementering. Den riktige posten avhenger av hvordan nettstedet ditt samler inn samtykke og hva du måtte trenge å forklare senere.
Hver detalj bør tjene et klart formål. Unngå å samle inn ekstra personlig eller teknisk data bare fordi det er tilgjengelig. En proporsjonal GDPR-samtykkerevisjonsspor bevarer nok kontekst til å forklare hendelsen uten å gjøre en samtykkepost til en post av hver interaksjon en person har med nettstedet ditt.
Koble brukerens valg til informasjonen som vises
Start med hendelsen selv. En tidsstempel plasserer valget i rekkefølge, mens den registrerte preferansen viser om personen aksepterte, avviste eller justerte et alternativ. Der et banner skiller formål, bevar hvilke formål som dukket opp og hvordan personens valg relaterte seg til dem. En bred “akseptert” status kan være vanskelig å tolke hvis grensesnittet tilbød distinkte valg.
Deretter, koble hendelsen til den aktuelle informasjonen eller bannerversjonen. Behold en versjonsreferanse eller en annen pålitelig måte å identifisere innholdet som var aktivt da valget skjedde. Hvis ordlyden eller alternativene endres, bør posten fortsatt peke på den tidligere versjonen, i stedet for å presentere dagens informasjon som om den ble vist da. Conzents tilpassbare cookie-samtykkebannere hjelper team med å håndtere grensesnittet og ordlyden som en del av denne prosessen.
Registrer preferanseendringer uten å miste rekkefølgen
Folk kan besøke eller trekke tilbake en preferanse. Hold senere hendelser skillelige fra tidligere slik at en vurderer kan følge rekkefølgen: et første valg, en påfølgende endring, og den nåværende preferansen. Hver hendelse bør forbli tolkbar på egen hånd og koblet til det relevante formålet og grensesnittversjonen. Ikke overskriv historien på en måte som gjør den opprinnelige hendelsen umulig å forstå.
Det finnes ingen enkelt oppbevaringsperiode som passer for hver kontekst. Sett en dokumentert tilnærming basert på formålet med postene og gjeldende krav, og anvend den konsekvent. Begrens identifikatorer og tekniske detaljer til det som er nødvendig for å koble hendelser og undersøke samtykkearbeidsflyten. IP-adresser, enhetsattributter eller andre data bør ikke legges til som standard hvis de ikke tjener et definert formål.
Leverandør- eller rammedetaljer er viktige når de hjelper med å forklare hvordan samtykkevalg reiser gjennom din faktiske oppsett. For eksempel, hvis implementeringen din bruker en samtykkeramme eller sender preferanser til en integrasjon, kan dokumentering av den relevante konfigurasjonen hjelpe med å forklare hendelsens vei. Ikke legg til tekniske etiketter som ingen kan tolke eller som ikke har betydning for behandlingen.
Hendelseskonteksten gjør en lagret preferanse til en tolkbar beretning om hva personen ble spurt om og hvordan de svarte. Hvis du vurderer en samtykkeplattform for denne arbeidsflyten, gjennomgå tilgjengelige plattformalternativer sammen med dine operative behov.
Samtykkerevisjonsspor vs. andre GDPR-poster: hvor grensene går
Personverndokumentasjon fungerer best når hver post svarer på et distinkt spørsmål. En samtykkehendelsespresentasjon forklarer en persons interaksjon med et samtykkegrensesnitt. Andre poster beskriver behandlingsaktiviteter eller hjelper med å undersøke systemhendelser. Disse postene kan informere hverandre, men å kombinere formålene deres kan gjøre bevisene vanskeligere å tolke.
| Posttype | Formål | Typisk innhold | Primær målgruppe |
|---|---|---|---|
| Samtykkehendelsesbevis | Forklare en samtykkeinteraksjon | Valg, hendelsestid, relevante formål og den aktuelle informasjonen eller bannerkonteksten | Personvern-, overholdelse- og driftsteam som vurderer samtykke |
| Poster for behandlingsaktiviteter | Beskrive behandlingsaktiviteter på organisasjonsnivå | Dokumentasjon om behandlingsoperasjoner, opprettholdt for organisasjonens ansvarlighetsbehov | Personvernteam, ledelse og tilsynsmyndigheter der det er relevant |
| Sikkerhetslogger | Hjelpe med å overvåke eller undersøke teknisk aktivitet | Systemhendelser relevante for sikkerhetsovervåking eller undersøkelse | Sikkerhets- og tekniske team |
Samtykkehendelser og poster for behandlingsaktiviteter svarer på forskjellige spørsmål
Samtykkehendelsesbevis fokuserer på en spesifikk interaksjon: hvilket valg ble gjort og i hvilken kontekst. En post for behandlingsaktiviteter tjener en bredere dokumentasjonsfunksjon ved å beskrive behandlingen på organisasjonsnivå. Ingen av dem erstatter den andre. En samtykkepost kan ikke beskrive hver behandlingsoperasjon, mens bredere dokumentasjon kanskje ikke viser hva en person så eller valgte under en bestemt interaksjon.
Sikkerhetslogger har et annet formål. De kan hjelpe tekniske team med å forstå systemaktivitet, men en loggoppføring er ikke automatisk bevis på en persons informerte valg. Hold poster koblet der det er nyttig, men merk dem tydelig og administrer dem for sine separate formål.
Samtykkebevis er ikke det samme som nedstrøms samtykkesignaler
En lagret preferanse og et signal sendt til et reklame- eller analyssystem er relaterte, men de er ikke de samme bevisene. Den første angår valget fanget gjennom samtykkeprosessen. Den andre angår hvordan et system mottar eller anvender informasjon om det valget. Integrasjoner kan støtte koordinering, men de etablerer ikke i seg selv hva personen ble vist eller om nedstrømsbehandlingen samsvarte med preferansen.
Der en ramme er en del av implementeringen, dokumenter hvordan den passer inn i samtykkeflyten. En IAB TCF 2.3 implementeringsguide kan hjelpe med å forklare rammens rolle, men organisasjonen må fortsatt forstå sin egen konfigurasjon og behandling.
Et samtykkespor erstatter heller ikke informasjonen som ble presentert for folk, en vurdering av det passende lovlige grunnlaget, eller annen relevant dokumentasjon. Behandle det som en del av bevisbildet. For juridisk tolkning, konsulter den primære GDPR-teksten, inkludert bestemmelser som er relevante for behandlingen din. Hvordan disse bestemmelsene gjelder, avhenger av fakta og kontekst; sammenligningen ovenfor er en operasjonell distinksjon, ikke en juridisk konklusjon.
Hvordan bygge en proporsjonal GDPR-samtykkerevisjonsspor arbeidsflyt
Bygg prosessen rundt din aktive oppsett, ikke et idealisert diagram. Kartlegg hvordan valg vises på nettstedet, hvor preferanser går, og hvem som opprettholder konfigurasjonen. Test deretter om bevisene forblir forståelige etter hvert som oppsettet endres.
- Kartlegg formål og valg. Lag en oversikt over formålene som nettstedet ditt ber om samtykke til, og match hver av dem med valget en besøkende kan ta. Inkluder ordlyden og alternativene som vises i banneret eller preferansegrensesnittet. Noter hvor valg er separate og hvor et enkelt valg dekker mer enn ett formål.
- Følg samtykkeflyten. Identifiser integrasjonene som mottar eller bruker samtykke-relaterte signaler, som analyse- eller reklamesystemer. Registrer hvordan hver kobles til det relevante formålet og valget. Fokuser på den faktiske nettstedkonfigurasjonen, inkludert innebygde verktøy og merker, i stedet for å stole kun på en leverandørliste.
- Definer beviskonteksten. Bestem hvordan arbeidsflyten vil koble en samtykkehendelse til tidspunktet, valgt preferanse, relevante formål og banner- eller informasjonversjonen som ble vist. Hold en post over konfigurasjonsendringer slik at team kan tolke tidligere hendelser mot grensesnittet og innstillingene som gjaldt da.
- Test hele veien. Ta representative valg i det aktive eller testmiljøet, inkludert å avvise, akseptere, justere og senere endre en preferanse der disse alternativene finnes. Sjekk at de resulterende bevisene kan forstås mot det viste grensesnittet, og bekreft at tilkoblede systemer reagerer som tiltenkt. Registrer mangler og tildel noen til å løse dem.
- Sett tilgang, oppbevaring og eierskap. Navngi rollen som er ansvarlig for å gjennomgå arbeidsflyten og koordinere svar på forespørslene om samtykkebevis. Begrens tilgangen til personer som trenger det for definert arbeid. Sett oppbevaringspraksis basert på postens formål, risiko og gjeldende krav. Anta ikke at én periode passer for hver organisasjon.
- Gjennomgå etter endringer. Vurder arbeidsflyten på nytt når formål, bannerinnhold, integrasjoner eller nettstedkonfigurasjon endres. Inkluder periodiske vurderinger selv når ingen endring er planlagt. Bekreft at nåværende valg fortsatt kartlegger til de riktige formålene og systemene, og at eldre konfigurasjonsreferanser forblir forståelige.
Hold prosessen proporsjonal. Målet er ikke å fange hver teknisk detalj eller lage en annen kopi av hver operasjonell logg. Det er å gjøre samtykkebevis klart nok for en autorisert vurderer å følge valget og dets vei gjennom oppsettet ditt. En samtykkeplattform kan hjelpe med å organisere bannerkonfigurasjon og relaterte arbeidsflyter, men teamet ditt forblir ansvarlig for å sjekke at implementeringen gjenspeiler faktisk behandling.
Hvis administrert hosting er en del av plattformvurderingen din, sammenlign priser for administrert sky sammen med arbeidsflyten og operative behov.
Bruk en samtykkeplattform for å gjøre bevisarbeidsflyter håndterbare
En samtykkehåndteringsplattform kan bringe bannerkonfigurasjon, preferansevalg, testing og tilkoblede tjenester inn i en mer konsistent operasjonell arbeidsflyt. Den kan hjelpe team med å håndtere hvordan samtykke blir bedt om og hvordan relaterte systemer er konfigurert. Den etablerer ikke, i seg selv, at et GDPR-samtykkerevisjonsspor er komplett eller at hver behandlingsaktivitet er lovlig. Bevisprosessen din må fortsatt gjenspeile nettstedets faktiske oppsett og beslutningene organisasjonen din tar.
Koble plattformdrift til bevisarbeidsflyten
Start med samtykkegrensesnittet. Conzents tilpassbare bannere lar team konfigurere hvordan valg presenteres. Samtykke A/B-testing hjelper med å sammenligne banner variasjoner, mens inntektsvirkningsanalyser gir innsikt i forholdet mellom samtykkevalg og inntekt. Behandle disse som operasjonelle verktøy. Når et banner endres, må du sørge for at endringsprosessen bevarer konteksten som trengs for å tolke tidligere hendelser.
Integrasjoner trenger også et klart sted i arbeidsflyten. Conzent støtter IAB TCF v2.4 og Google Consent Mode v2, og kobler samtykkeoperasjoner med relevante reklame- og analysekosystemer. Disse integrasjonene kan støtte koordinering mellom samtykkegrensesnittet og tilkoblede teknologier, men de erstatter ikke bevisene for selve valget eller en vurdering av hvordan hvert system anvender det. Kartlegg integrasjonene du bruker til formålene og signalene som er involvert.
En administrert sky-samtykkeplattform kan gi et sentralt operasjonelt punkt for bannerkonfigurasjon og relaterte samtykkearbeidsflyter. Hold intern dokumentasjon i samsvar med banner- og integrasjonsendringer som påvirker bevismodellen din. En plattforms konfigurasjon alene forklarer ikke hva en person så eller hvordan organisasjonen din brukte den resulterende preferansen.
Velg en driftsmodell som passer til teamet ditt
Administrert sky og selvhosting er forskjellige driftsmetoder, ikke en universell rangering. Conzents administrerte skyservice inkluderer infrastrukturvedlikehold, automatiske oppdateringer og skybaserte analyse-dashboards. Dette passer for team som ønsker at disse infrastrukturoperasjonene håndteres som en del av tjenesten.
Med Conzents selvhostede åpne samtykkestruktur, kjører plattformen på organisasjonens infrastruktur. Den tilnærmingen kan passe for team som foretrekker å hoste systemet innenfor sitt eget miljø. I begge modeller, bestem hvem som eier bannerendringer, integrasjonskontroller, bevisvurdering og tilgangskontroller. Distribusjon påvirker hvordan plattformen drives; det overfører ikke ansvaret for organisasjonens samtykkepraksis.
Velg oppsettet som teamet ditt kan styre konsekvent. Vurder hvordan hvert alternativ passer til infrastrukturen din og de som er ansvarlige for å opprettholde samtykkeoperasjoner. For å vurdere administrert skyalternativet mot behovene dine, utforsk Conzent-priser.
Gjør samtykkebevis til en del av hverdagsdriften
Gjør samtykkebevis til en del av hvordan teamet ditt jobber, ikke en fil noen leter etter bare når et spørsmål oppstår. Bygg en delt forståelse blant de som håndterer personvern, produktendringer og tekniske integrasjoner. En klar prosess hjelper hver person å se hvordan beslutningene deres påvirker bevisene andre måtte trenge å tolke senere.
Den delte forståelsen er viktig ettersom team, verktøy og ansvar utvikler seg. Skriv ned begrunnelsen bak tilnærmingen din på klart språk og gjør den tilgjengelig for de som opprettholder den. Et GDPR-samtykkerevisjonsspor er mer nyttig når organisasjonen din kan forklare ikke bare hva den registrerer, men hvordan disse postene informerer ansvarlige beslutninger.
Hvis du vurderer en samtykkeplattform for å støtte dette arbeidet, utforsk Conzent-priser og velg driftsmodellen som passer til teamet ditt. En gjennomtenkt prosess er oppnåelig, og klare beslutninger bidrar til å bygge mer ansvarlige personvernpraksiser.
Ofte stilte spørsmål
Er et GDPR-samtykkerevisjonsspor juridisk påkrevd?
Der en organisasjon er avhengig av samtykke, krever GDPR Artikkel 7(1) at kontrolløren skal kunne demonstrere at samtykke ble gitt. Den foreskriver ikke ett teknisk loggformat eller krever bruk av en bestemt plattform. Behandle GDPR-samtykkerevisjonsspor som en bevisdesignbeslutning: dokumenter hvorfor tilnærmingen din passer til måten samtykke samles inn på, og søk kontekstspesifikk juridisk tolkning når behandlings- eller innsamlingmetoden reiser spørsmål.
Hva bør et GDPR-samtykkerevisjonsspor inkludere?
Velg detaljer som lar teamet ditt forklare samtykkeprosessen uten å samle inn data bare fordi det er tilgjengelig. Hvis folk kan velge separate formål, bevar nok detaljer til å skille disse valgene. Hvis en ramme eller leverandør påvirker hvordan preferanser håndteres, noter dens rolle i oppsettet. Den passende detaljen avhenger av implementeringen. Unngå å legge til identifikatorer eller tekniske attributter med mindre de tjener et definert operasjonelt formål.
Hvor lenge bør samtykkeposter oppbevares under GDPR?
Det finnes ingen enkelt oppbevaringsperiode som gjelder for hver organisasjon. Sett en dokumentert tidsplan som vurderer hvorfor postene forblir nyttige, hvor lenge den relaterte behandlingen fortsetter, og gjeldende krav. Definer hvem som vurderer tidsplanen og hva som utløser den vurderingen, for eksempel avslutning av en behandlingsaktivitet eller erstatning av et samtykkesystem. Ikke la poster akkumuleres på ubestemt tid bare fordi ingen har tildelt ansvar for sletting.
Kan et skjermbilde av cookie-banneret bevise samtykke?
Et skjermbilde kan bevare en visuell referanse, men det kan bli misvisende hvis det er løsrevet fra utgivelsen eller konfigurasjonen det representerer. Merk grensesnittsnapshotene tydelig slik at en vurderer kan identifisere hvilken distribusjon de dokumenterer. Hvis nettstedet presenterer forskjellige språk eller oppsett på tvers av enheter eller regioner, kan ett skjermbilde ikke representere hver besøkendes opplevelse. Behandle skjermbilder som støttemateriale, ikke som en fullstendig post av en individuell hendelse.
Hva er forskjellen mellom et samtykkerevisjonsspor og en post for behandlingsaktiviteter?
De tjener forskjellige dokumentasjonsfunksjoner, så ikke slå dem sammen til én post eller anta at den ene dekker den andre. En nyttig operasjonell kobling er et delt formålsnavn eller intern referanse, som hjelper team med å sammenligne relaterte dokumenter uten å kopiere alt inn i begge steder. Hold terminologien konsekvent på tvers av personvern- og tekniske team. Det gjør det lettere å oppdage når en beskreven behandlingsaktivitet ikke lenger samsvarer med måten nettstedet er konfigurert på.
Skaper Google Consent Mode et GDPR-samtykkerevisjonsspor?
Google Consent Mode alene bør ikke behandles som organisasjonens komplette bevispost. Som en del av implementeringskontroller, sammenlign forventet atferd med faktisk atferd etter at en besøkende endrer en preferanse, og registrer relevante konfigurasjonsendringer for teamet ditt. Dette hjelper med å undersøke avvik mellom samtykkegrensesnittet og tilkoblede tjenester. Conzents Google Consent Mode v2-guide dekker integrasjonen i mer detalj.
Kan en samtykkehåndteringsplattform garantere GDPR-overholdelse?
Nei. En plattform kan støtte samtykkeoperasjoner, men den kan ikke avgjøre om organisasjonens formål, informasjon eller bredere behandlingsvalg er passende. Før du stoler på en konfigurasjon, tildel en eier til å vurdere den mot det faktiske nettstedoppsettet og dokumentere materielle beslutninger. Behandle standarder som konfigurasjonsvalg å vurdere, ikke som en erstatning for organisasjonens vurdering eller kontekstspesifikk juridisk gjennomgang.