
GDPR Toestemming Audit Trail: Hoe Toestemming Bewijs Te Documenteren en Beheren
Een tijdstempel alleen kan een toestemmingsbeslissing niet uitleggen. Een nuttig GDPR-toestemmingsauditspoor verbindt elke keuze met de doeleinden, kennisgeving en banner versie die een persoon zag toen ze deze maakten. Zonder die context kan een record laten zien dat iemand heeft geklikt, maar niet waar ze mee moesten instemmen.
Het vastleggen van toestemmingsgebeurtenissen is slechts de eerste stap. Het moeilijkere deel is het bewijs betekenisvol te houden naarmate banners en configuraties veranderen, en ervoor te zorgen dat intrekken net zo eenvoudig is als het geven van toestemming. Duidelijke verbindingen tussen elke gebeurtenis en zijn context maken records gemakkelijker te interpreteren en te onderhouden.
Deze gids legt uit wat een proportioneel model voor toestemmingsbewijs kan omvatten en hoe je het in je workflow kunt integreren. Je leert hoe je keuzes kunt verbinden met de relevante kennisgeving en doelversies, de context kunt behouden naarmate configuraties veranderen, en toestemmingsoperaties consistent kunt beheren. Een toestemmingsbeheerplatform kan helpen bij het organiseren van bannerconfiguraties, testen, integraties en gerelateerde workflows, maar het kan niet op zichzelf juridische naleving garanderen. Het bewijs moet nog steeds weerspiegelen hoe jouw organisatie daadwerkelijk toestemming verzamelt en beheert.
Belangrijke punten
- Bouw een GDPR-toestemmingsauditspoor dat elke keuze verbindt met zijn tijd, doel en de getoonde kennisgeving of banner.
- Houd bewijs van toestemmingsgebeurtenissen apart van verwerkingsrecords en beveiligingslogs, zodat elk record een duidelijk doel dient.
- Breng toestemmingskeuzes, bannerinhoud en integraties in kaart voordat je een herhaalbare workflow voor beoordelingen en updates opzet.
- Gebruik een toestemmingsplatform om bannerconfiguratie, testen en integraties te ondersteunen, terwijl je de verantwoordelijkheid bij jouw organisatie houdt.
Wat een GDPR-toestemmingsauditspoor bewijst en wat niet
Een GDPR-toestemmingsauditspoor is contextueel bewijs van toestemmingsgebeurtenissen. Het helpt een organisatie uit te leggen welke keuze een persoon heeft gemaakt, wanneer ze deze hebben gemaakt, en de omstandigheden rond die keuze. Een klik of opgeslagen voorkeur heeft op zichzelf beperkte betekenis. De waarde komt voort uit het verbinden van de gebeurtenis met de doeleinden en informatie die op dat moment werd gepresenteerd.
Dat bewijs ondersteunt verantwoordelijkheid. Het kan helpen aantonen hoe toestemming werd gevraagd en vastgelegd, maar het kan niet vaststellen dat elk onderdeel van de verwerking van de organisatie rechtmatig is. Een record van toestemming voor één doel rechtvaardigt niet het gebruik van persoonsgegevens voor een niet-gerelateerd doel, noch bewijst het dat elk systeem de keuze van de persoon heeft gevolgd. De Algemene Verordening Gegevensbescherming (AVG) stelt een breder kader voor de verwerking van persoonsgegevens, inclusief principes die verder gaan dan toestemmingsrecords.
Toestemmingsbewijs is meer dan een accept- of afwijsvlag
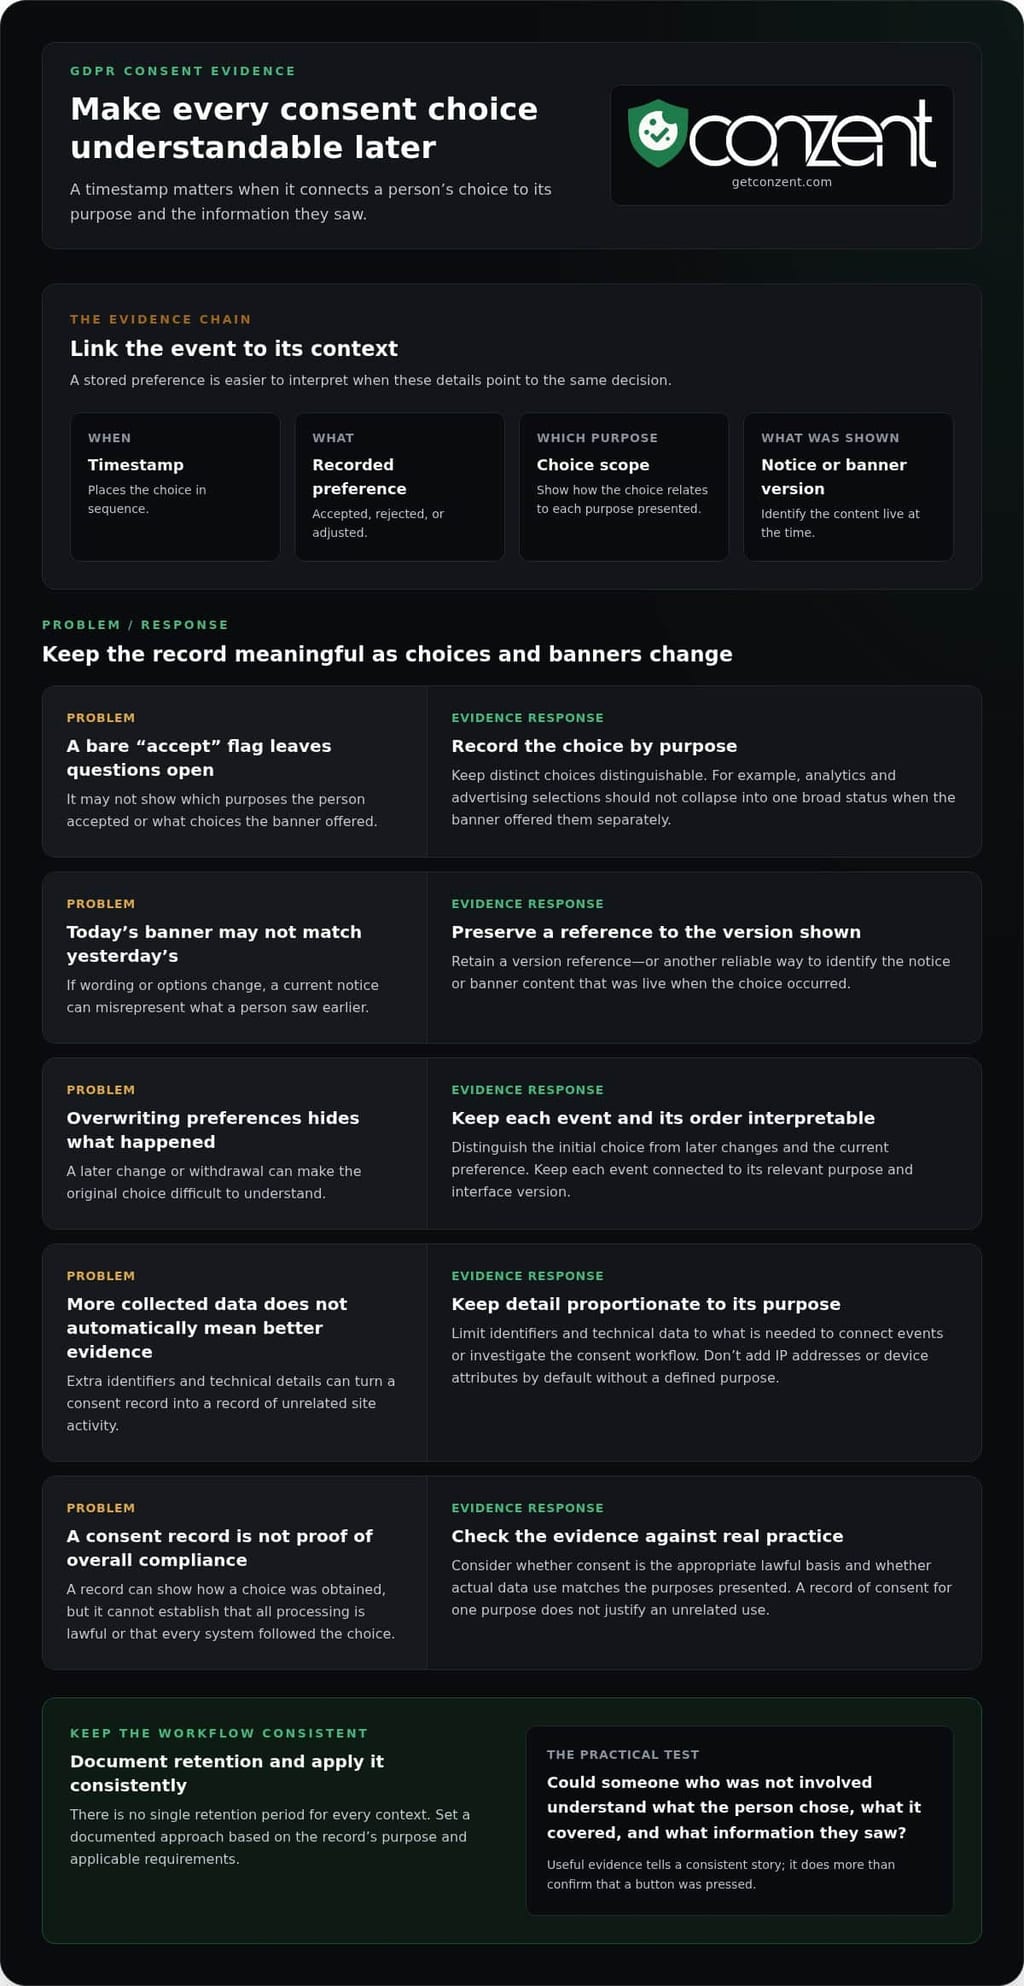
Een blote “accept”-vlag laat belangrijke vragen onbeantwoord. Welke doeleinden heeft de persoon geaccepteerd? Wat zei de kennisgeving daarover? Welke banner of voorkeurinterface presenteerde de opties? Zonder deze context kan iemand die het record later bekijkt, mogelijk niet begrijpen wat de keuze betekende.
Bijvoorbeeld, een gebeurtenis die de acceptatie van analytische cookies vastlegt, moet te onderscheiden zijn van de acceptatie van advertentiecookies als de banner die keuzes afzonderlijk aanbood. De bijbehorende kennisgeving of banner versie helpt de informatie uit te leggen die op dat moment beschikbaar was voor de persoon. Dit zijn praktische bewijsvoorbeelden, geen universele lijst van verplichte velden. Het juiste detailniveau hangt af van de verwerking en hoe toestemming wordt verzameld.
Wat AVG-verantwoordelijkheid betekent voor toestemmingsrecords
Artikel 7(1) van de AVG behandelt het vermogen van de verwerkingsverantwoordelijke om aan te tonen dat een persoon toestemming heeft gegeven voor verwerking. In de praktijk zou een nuttig record de organisatie in staat moeten stellen de beslissing uit te leggen, in plaats van simpelweg naar een opgeslagen status te wijzen. Het bewijs moet duidelijk genoeg zijn voor iemand die niet betrokken was bij het verzamelen ervan om te begrijpen wat er is gebeurd.
Toestemmingsbewijs kan laten zien hoe een keuze is verkregen; het kan niet garanderen dat de verwerking eromheen voldoet aan de AVG. Implementatiedetails en juridische interpretatie hangen af van de verwerkingscontext. De organisatie moet nog steeds overwegen of toestemming de juiste rechtmatige basis is en of het daadwerkelijke gebruik van gegevens overeenkomt met de gepresenteerde doeleinden. Een bredere overzicht van AVG-naleving kan helpen om toestemming binnen dat bredere plaatje te plaatsen.
Deze onderscheiding houdt het bewijsmodel proportioneel. Leg voldoende context vast om de toestemmingsgebeurtenis te interpreteren en uit te leggen hoe deze zich verhoudt tot de verwerking. Behandel een logboekvermelding niet als een vervanging voor het beoordelen van de kennisgeving, de doeleinden of wat de organisatie in de praktijk doet. Bewijs is nuttig wanneer het een consistent verhaal vertelt, niet wanneer het slechts bevestigt dat op een knop is gedrukt.
Welke details maken een GDPR-toestemmingsauditspoor interpreteerbaar?
Een toestemmingsrecord is nuttig wanneer een beoordelaar praktische vragen kan beantwoorden: Wanneer vond de gebeurtenis plaats? Wat koos de persoon? Welke doeleinden dekte de keuze? Welke informatie werd gepresenteerd? Dit zijn bewijs categorieën om te overwegen, geen universele set van velden die voor elke implementatie vereist zijn. Het juiste record hangt af van hoe jouw site toestemming verzamelt en wat je later mogelijk moet uitleggen.
Elk detail moet een duidelijk doel dienen. Vermijd het verzamelen van extra persoonlijke of technische gegevens alleen omdat ze beschikbaar zijn. Een proportioneel GDPR-toestemmingsauditspoor behoudt voldoende context om de gebeurtenis uit te leggen zonder een toestemmingsrecord om te vormen tot een record van elke interactie die een persoon met jouw site heeft.
Verbind de keuze van de gebruiker met de getoonde informatie
Begin met de gebeurtenis zelf. Een tijdstempel plaatst de keuze in volgorde, terwijl de geregistreerde voorkeur laat zien of de persoon een optie heeft geaccepteerd, afgewezen of aangepast. Waar een banner doeleinden scheidt, behoud dan welke doeleinden verschenen en hoe de keuze van de persoon zich daartoe verhield. Een brede “geaccepteerd” status kan moeilijk te interpreteren zijn als de interface duidelijke keuzes aanbood.
Verbind vervolgens de gebeurtenis met de toepasselijke kennisgeving of banner versie. Behoud een versie referentie of een andere betrouwbare manier om de inhoud te identificeren die live was toen de keuze plaatsvond. Als de bewoording of opties veranderen, moet het record nog steeds naar de eerdere versie verwijzen, in plaats van de kennisgeving van vandaag voor te stellen alsof deze toen werd getoond. Conzent's aanpasbare cookie-toestemmingsbanners helpen teams de interface en de bewoording als onderdeel van dit proces te beheren.
Registreer voorkeurwijzigingen zonder de volgorde te verliezen
Mensen kunnen een voorkeur herzien of intrekken. Houd latere gebeurtenissen onderscheidend van eerdere, zodat een beoordelaar de volgorde kan volgen: een initiële keuze, een daaropvolgende wijziging en de huidige voorkeur. Elke gebeurtenis moet op zichzelf interpreteerbaar blijven en verbonden zijn met het relevante doel en de interface versie. Schrijf de geschiedenis niet over op een manier die het oorspronkelijke evenement onmogelijk te begrijpen maakt.
Er is geen enkele bewaartermijn die voor elke context past. Stel een gedocumenteerde aanpak op op basis van het doel van de records en toepasselijke vereisten, en pas deze vervolgens consistent toe. Beperk identificatoren en technische details tot wat nodig is om gebeurtenissen te verbinden en de toestemmingsworkflow te onderzoeken. IP-adressen, apparaatspecifieke kenmerken of andere gegevens mogen niet standaard worden toegevoegd als ze geen gedefinieerd doel dienen.
Leverancier- of raamwerkdetails zijn belangrijk wanneer ze helpen uit te leggen hoe toestemmingskeuzes door jouw daadwerkelijke opstelling reizen. Als jouw implementatie een toestemmingsraamwerk gebruikt of voorkeuren aan een integratie doorgeeft, kan het documenteren van de relevante configuratie helpen om het pad van de gebeurtenis uit te leggen. Voeg geen technische labels toe die niemand kan interpreteren of die geen invloed hebben op de verwerking.
De context van de gebeurtenis verandert een opgeslagen voorkeur in een interpreteerbaar verslag van wat de persoon werd gevraagd en hoe ze reageerden. Als je een toestemmingsplatform beoordeelt voor deze workflow, bekijk dan beschikbare platformopties naast jouw operationele behoeften.
Toestemmingsauditspoor vs. andere GDPR-records: waar de grenzen liggen
Privacydocumentatie werkt het beste wanneer elk record een duidelijke vraag beantwoordt. Een record van een toestemmingsgebeurtenis legt de interactie van een persoon met een toestemmingsinterface uit. Andere records beschrijven verwerkingsactiviteiten of helpen bij het onderzoeken van systeemgebeurtenissen. Deze records kunnen elkaar informeren, maar het combineren van hun doeleinden kan het bewijs moeilijker te interpreteren maken.
| Recordtype | Doel | Typische inhoud | Primaire doelgroep |
|---|---|---|---|
| Bewijs van toestemmingsgebeurtenissen | Leg een toestemmingsinteractie uit | Keuze, gebeurtenistijd, relevante doeleinden en de toepasselijke kennisgeving of bannercontext | Privacy-, compliance- en operationele teams die toestemming beoordelen |
| Records van verwerkingsactiviteiten | Beschrijf verwerkingsactiviteiten op organisatieniveau | Documentatie over verwerkingsoperaties, onderhouden voor de verantwoordelijkheidsbehoeften van de organisatie | Privacyteams, management en toezichthoudende autoriteiten waar relevant |
| Beveiligingslogs | Help monitoren of technische activiteit onderzoeken | Systeemgebeurtenissen relevant voor beveiligingsmonitoring of onderzoek | Beveiligings- en technische teams |
Toestemmingsgebeurtenissen en records van verwerkingsactiviteiten beantwoorden verschillende vragen
Bewijs van toestemmingsgebeurtenissen richt zich op een specifieke interactie: welke keuze is gemaakt en in welke context. Een record van verwerkingsactiviteiten vervult een bredere documentatiefunctie door de verwerking op organisatieniveau te beschrijven. Geen van beide vervangt de ander. Een toestemmingsrecord kan niet elke verwerkingsoperatie beschrijven, terwijl bredere documentatie mogelijk niet laat zien wat een persoon zag of selecteerde tijdens een bepaalde interactie.
Beveiligingslogs hebben een ander doel. Ze kunnen technische teams helpen om systeemactiviteit te begrijpen, maar een logboekvermelding is niet automatisch bewijs van een geïnformeerde keuze van een persoon. Houd records verbonden waar nuttig, maar label en beheer ze duidelijk voor hun afzonderlijke doeleinden.
Toestemmingsbewijs is niet hetzelfde als downstream toestemmingssignalen
Een opgeslagen voorkeur en een signaal dat naar een advertentie- of analysesysteem wordt doorgegeven, zijn gerelateerd, maar ze zijn niet hetzelfde bewijs. De eerste betreft de keuze die is vastgelegd via het toestemmingsproces. De tweede betreft hoe een systeem informatie over die keuze ontvangt of toepast. Integraties kunnen coördinatie ondersteunen, maar ze stellen op zichzelf niet vast wat de persoon werd getoond of of downstreamverwerking overeenkwam met de voorkeur.
Waar een raamwerk deel uitmaakt van de implementatie, documenteer dan hoe het past in de toestemmingsstroom. Een IAB TCF 2.3 implementatiehandleiding kan helpen om de rol van het raamwerk uit te leggen, maar de organisatie moet nog steeds zijn eigen configuratie en verwerking begrijpen.
Een toestemmingsspoor vervangt ook niet de kennisgeving die aan mensen wordt gepresenteerd, een beoordeling van de juiste rechtmatige basis, of andere relevante documentatie. Behandel het als een onderdeel van het bewijsplaatje. Voor juridische interpretatie, raadpleeg de primaire AVG-tekst, inclusief bepalingen die relevant zijn voor jouw verwerking. Hoe die bepalingen van toepassing zijn, hangt af van de feiten en context; de bovenstaande vergelijking is een operationele onderscheiding, geen juridische conclusie.
Hoe een proportionele GDPR-toestemmingsauditspoorworkflow op te bouwen
Bouw het proces rond jouw live opstelling, niet een geïdealiseerd diagram. Breng in kaart hoe keuzes op de site verschijnen, waar voorkeuren naartoe gaan, en wie de configuratie onderhoudt. Test vervolgens of het bewijs begrijpelijk blijft naarmate de opstelling verandert.
- Breng doeleinden en keuzes in kaart. Inventariseer de doeleinden waarvoor jouw site toestemming vraagt en koppel elk aan de keuze die een bezoeker kan maken. Neem de bewoording en opties op die in de banner of voorkeurinterface worden getoond. Noteer waar keuzes afzonderlijk zijn en waar een enkele selectie meer dan één doel dekt.
- Volg de toestemmingsstroom. Identificeer de integraties die toestemmingsgerelateerde signalen ontvangen of gebruiken, zoals analytische of advertentiesystemen. Registreer hoe elke verbinding maakt met het relevante doel en de keuze. Focus op de daadwerkelijke siteconfiguratie, inclusief ingebedde tools en tags, in plaats van alleen op een leverancierslijst te vertrouwen.
- Definieer de bewijscontext. Beslis hoe de workflow een toestemmingsgebeurtenis verbindt met zijn tijd, geselecteerde voorkeur, relevante doeleinden en de getoonde banner of kennisgeving versie. Houd een record bij van configuratiewijzigingen zodat teams eerdere gebeurtenissen kunnen interpreteren in het licht van de interface en instellingen die toen van toepassing waren.
- Test het volledige pad. Maak representatieve keuzes in de live of testomgeving, inclusief het afwijzen, accepteren, aanpassen en later wijzigen van een voorkeur waar die opties bestaan. Controleer of het resulterende bewijs kan worden begrepen in het licht van de getoonde interface, en verifieer of verbonden systemen reageren zoals bedoeld. Registreer hiaten en wijs iemand aan om deze op te lossen.
- Stel toegang, bewaring en eigendom in. Benoem de rol die verantwoordelijk is voor het beoordelen van de workflow en het coördineren van reacties op verzoeken om toestemmingsbewijs. Beperk de toegang tot mensen die deze nodig hebben voor gedefinieerd werk. Stel bewaarnormen in op basis van het doel van het record, risico en toepasselijke vereisten. Neem geen aanname dat één periode voor elke organisatie past.
- Herzie na wijzigingen. Herbeoordeel de workflow wanneer doeleinden, bannerinhoud, integraties of siteconfiguratie veranderen. Neem periodieke beoordelingen op, zelfs wanneer er geen wijziging is gepland. Bevestig dat huidige keuzes nog steeds overeenkomen met de juiste doeleinden en systemen, en dat oudere configuratiereferenties begrijpelijk blijven.
Houd het proces proportioneel. Het doel is niet om elk technisch detail vast te leggen of een tweede kopie van elk operationeel logboek te creëren. Het is om het toestemmingsbewijs duidelijk genoeg te maken voor een bevoegde beoordelaar om de keuze en het pad ervan door jouw opstelling te volgen. Een toestemmingsplatform kan helpen bij het organiseren van bannerconfiguratie en gerelateerde workflows, maar jouw team blijft verantwoordelijk voor het controleren of de implementatie de daadwerkelijke verwerking weerspiegelt.
Als beheerd hosting deel uitmaakt van jouw platformevaluatie, vergelijk beheerde cloudprijzen naast jouw workflow en operationele behoeften.
Gebruik een toestemmingsplatform om bewijsworkflows beheersbaar te maken
Een toestemmingsbeheerplatform kan bannerconfiguratie, voorkeurkeuzes, testen en verbonden diensten in een consistenter operationele workflow brengen. Het kan teams helpen beheren hoe toestemming wordt gevraagd en hoe gerelateerde systemen zijn geconfigureerd. Het stelt echter op zichzelf niet vast dat een GDPR-toestemmingsauditspoor compleet is of dat elke verwerkingsactiviteit rechtmatig is. Jouw bewijsproces moet nog steeds de daadwerkelijke opstelling van de site en de beslissingen die jouw organisatie neemt weerspiegelen.
Stem platformoperaties af op de bewijsworkflow
Begin met de toestemmingsinterface. Conzent's aanpasbare banners stellen teams in staat om te configureren hoe keuzes worden gepresenteerd. Toestemming A/B-testen helpen bij het vergelijken van bannervariaties, terwijl inkomstenimpactanalyses inzicht geven in de relatie tussen toestemmingskeuzes en inkomsten. Behandel deze als operationele tools. Wanneer een banner verandert, zorg ervoor dat jouw wijzigingsproces de context behoudt die nodig is om eerdere gebeurtenissen te interpreteren.
Integraties hebben ook een duidelijke plaats in de workflow nodig. Conzent ondersteunt IAB TCF v2.4 en Google Consent Mode v2, en verbindt toestemmingsoperaties met relevante advertentie- en analysesystemen. Deze integraties kunnen coördinatie tussen de toestemmingsinterface en verbonden technologieën ondersteunen, maar ze vervangen niet het bewijs van de keuze zelf of een beoordeling van hoe elk systeem deze toepast. Breng de integraties die je gebruikt in kaart met de doeleinden en signalen die betrokken zijn.
Een beheerd cloud-toestemmingsplatform kan een centraal operationeel punt bieden voor bannerconfiguratie en gerelateerde toestemmingsworkflows. Houd jouw interne documentatie afgestemd op banner- en integratiewijzigingen die jouw bewijsmodel beïnvloeden. De configuratie van een platform legt alleen niet uit wat een persoon zag of hoe jouw organisatie de resulterende voorkeur gebruikte.
Kies een operationeel model dat bij jouw team past
Beheerde cloud en zelfhosting zijn verschillende operationele benaderingen, geen universele rangschikking. Conzent's beheerde cloudservice omvat infrastructuuronderhoud, automatische updates en cloudgebaseerde analysetools. Dit is geschikt voor teams die willen dat die infrastructuuroperaties als onderdeel van de service worden afgehandeld.
Met Conzent's zelfgehoste open toestemmingsinfrastructuur draait het platform op de infrastructuur van jouw organisatie. Die aanpak kan passen bij teams die de voorkeur geven aan het hosten van het systeem binnen hun eigen omgeving. In elk model, beslis wie verantwoordelijk is voor bannerwijzigingen, integratiecontroles, bewijsbeoordeling en toegangscontroles. De implementatie beïnvloedt hoe het platform wordt bediend; het draagt de verantwoordelijkheid voor de toestemmingspraktijken van de organisatie niet over.
Kies de opstelling die jouw team consistent kan beheren. Overweeg hoe elke optie past bij jouw infrastructuur en de mensen die verantwoordelijk zijn voor het onderhouden van toestemmingsoperaties. Om de beheerde cloudoptie te beoordelen aan de hand van jouw behoeften, verken Conzent-prijzen.
Maak toestemmingsbewijs onderdeel van de dagelijkse operaties
Maak toestemmingsbewijs onderdeel van hoe jouw team werkt, niet een bestand waar iemand alleen naar zoekt wanneer er een vraag opkomt. Bouw een gedeeld begrip op onder de mensen die privacy, productwijzigingen en technische integraties beheren. Een duidelijk proces helpt elke persoon te zien hoe hun beslissingen de bewijsvoering beïnvloeden die anderen later mogelijk nodig hebben om te interpreteren.
Dat gedeelde begrip is belangrijk naarmate teams, tools en verantwoordelijkheden evolueren. Schrijf de reden achter jouw aanpak in eenvoudige taal en maak deze toegankelijk voor de mensen die deze onderhouden. Een GDPR-toestemmingsauditspoor is nuttiger wanneer jouw organisatie niet alleen kan uitleggen wat het vastlegt, maar ook hoe die records verantwoordelijke beslissingen informeren.
Als je een toestemmingsplatform beoordeelt om dit werk te ondersteunen, verken Conzent-prijzen en kies het operationele model dat bij jouw team past. Een doordacht proces is haalbaar, en duidelijke beslissingen helpen bij het opbouwen van meer verantwoordelijke privacypraktijken.
Veelgestelde vragen
Is een GDPR-toestemmingsauditspoor wettelijk vereist?
Waar een organisatie op toestemming vertrouwt, vereist AVG Artikel 7(1) dat de verwerkingsverantwoordelijke kan aantonen dat toestemming is gegeven. Het schrijft geen specifiek technisch logformaat voor of vereist het gebruik van een bepaald platform. Behandel het GDPR-toestemmingsauditspoor als een bewijsontwerpbeschikking: documenteer waarom jouw aanpak past bij de manier waarop toestemming wordt verzameld, en zoek contextspecifieke juridische interpretatie wanneer de verwerkings- of verzamelmethode vragen oproept.
Wat moet een GDPR-toestemmingsauditspoor omvatten?
Kies details die jouw team in staat stellen het toestemmingsproces uit te leggen zonder gegevens te verzamelen alleen omdat ze beschikbaar zijn. Als mensen afzonderlijke doeleinden kunnen selecteren, behoud dan voldoende detail om die selecties te onderscheiden. Als een raamwerk of leverancier van invloed is op hoe voorkeuren worden behandeld, noteer dan de rol ervan in de opstelling. Het juiste detail hangt af van de implementatie. Vermijd het toevoegen van identificatoren of technische attributen, tenzij ze een gedefinieerd operationeel doel dienen.
Hoe lang moeten toestemmingsrecords onder de AVG worden bewaard?
Er is geen enkele bewaartermijn die voor elke organisatie van toepassing is. Stel een gedocumenteerde planning op die overweegt waarom de records nuttig blijven, hoe lang de gerelateerde verwerking doorgaat, en toepasselijke vereisten. Definieer wie de planning beoordeelt en welk evenement die beoordeling uitlokt, zoals het beëindigen van een verwerkingsactiviteit of het vervangen van een toestemmingssysteem. Laat records niet eindeloos accumuleren alleen omdat niemand verantwoordelijk is gesteld voor verwijdering.
Kan een screenshot van een cookiebanner toestemming bewijzen?
Een screenshot kan een visuele referentie behouden, maar het kan misleidend worden als het losstaat van de release of configuratie die het vertegenwoordigt. Label interface-snapshots duidelijk zodat een beoordelaar kan identificeren welke implementatie ze documenteren. Als de site verschillende talen of lay-outs presenteert op verschillende apparaten of regio's, kan één screenshot niet de ervaring van elke bezoeker vertegenwoordigen. Behandel screenshots als ondersteunend materiaal, niet als een compleet record van een individuele gebeurtenis.
Wat is het verschil tussen een toestemmingsauditspoor en een record van verwerkingsactiviteiten?
Ze vervullen verschillende documentatiefuncties, dus merge ze niet in één record of neem aan dat de ene de andere dekt. Een nuttige operationele link is een gedeelde doelnaam of interne referentie, die teams helpt gerelateerde documentatie te vergelijken zonder alles in beide plaatsen te kopiëren. Houd de terminologie consistent tussen privacy- en technische teams. Dat maakt het gemakkelijker om te zien wanneer een beschreven verwerkingsactiviteit niet langer overeenkomt met de manier waarop de site is geconfigureerd.
Creëert Google Consent Mode een GDPR-toestemmingsauditspoor?
Google Consent Mode alleen moet niet worden behandeld als het complete bewijsrecord van de organisatie. Vergelijk als onderdeel van implementatiecontroles het verwachte gedrag met het daadwerkelijke gedrag nadat een bezoeker een voorkeur wijzigt, en registreer relevante configuratiewijzigingen voor jouw team. Dit helpt om discrepanties tussen de toestemmingsinterface en verbonden diensten te onderzoeken. Conzent's Google Consent Mode v2-handleiding behandelt de integratie in meer detail.
Kan een toestemmingsbeheerplatform de naleving van de AVG garanderen?
Nee. Een platform kan toestemmingsoperaties ondersteunen, maar het kan niet beslissen of de doeleinden, kennisgevingen of bredere verwerkingskeuzes van jouw organisatie geschikt zijn. Voordat je op een configuratie vertrouwt, wijs je een eigenaar aan om deze te beoordelen aan de hand van de daadwerkelijke opstelling van de site en documenteer je materiële beslissingen. Behandel standaardinstellingen als configuratiekeuzes om te beoordelen, niet als een vervanging voor het oordeel van jouw organisatie of contextspecifieke juridische beoordeling.