
Audit Trail del Consenso GDPR: Come Documentare e Gestire le Prove di Consenso
Un timestamp da solo non può spiegare una decisione di consenso. Un utile audit trail di consenso GDPR collega ogni scelta agli scopi, all'informativa e alla versione del banner che una persona ha visto quando l'ha effettuata. Senza quel contesto, un record può mostrare che qualcuno ha cliccato, ma non cosa gli è stato chiesto di accettare.
Catturare gli eventi di consenso è solo il primo passo. La parte più difficile è mantenere le prove significative mentre i banner e le configurazioni cambiano, e assicurarsi che il ritiro sia facile quanto dare consenso. Chiare connessioni tra ogni evento e il suo contesto rendono i record più facili da interpretare e mantenere.
Questa guida spiega cosa può includere un modello di prova di consenso proporzionato e come integrarlo nel tuo flusso di lavoro. Imparerai come collegare le scelte con le versioni di informativa e scopo pertinenti, preservare il contesto mentre le configurazioni cambiano e gestire le operazioni di consenso in modo coerente. Una piattaforma di gestione del consenso può aiutare a organizzare le configurazioni dei banner, i test, le integrazioni e i flussi di lavoro correlati, ma non può garantire la conformità legale da sola. Le prove devono comunque riflettere come la tua organizzazione raccoglie e gestisce effettivamente il consenso.
Punti Chiave
- Costruisci un audit trail di consenso GDPR che colleghi ogni scelta al suo tempo, scopo e all'informativa o banner mostrato.
- Tieni le prove degli eventi di consenso distinte dai record di elaborazione e dai log di sicurezza affinché ogni record serva a uno scopo chiaro.
- Mappa le scelte di consenso, il contenuto del banner e le integrazioni prima di impostare un flusso di lavoro ripetibile per revisioni e aggiornamenti.
- Utilizza una piattaforma di consenso per supportare la configurazione del banner, i test e le integrazioni mantenendo la responsabilità con la tua organizzazione.
Cosa prova un audit trail di consenso GDPR e cosa non prova
Un audit trail di consenso GDPR è una prova contestuale degli eventi di consenso. Aiuta un'organizzazione a spiegare quale scelta ha fatto una persona, quando l'ha fatta e le circostanze che circondano quella scelta. Un clic o una preferenza memorizzata ha un significato limitato da solo. Il suo valore deriva dal collegare l'evento agli scopi e alle informazioni presentate al momento.
Quella prova supporta la responsabilità. Può aiutare a mostrare come è stato richiesto e registrato il consenso, ma non può stabilire che ogni parte dell'elaborazione dell'organizzazione sia legittima. Un record di permesso per uno scopo non giustifica l'uso dei dati personali per uno scopo non correlato, né prova che ogni sistema abbia seguito la scelta della persona. Il Regolamento Generale sulla Protezione dei Dati (GDPR) stabilisce un quadro più ampio per l'elaborazione dei dati personali, inclusi principi che vanno oltre i record di consenso.
Le prove di consenso sono più di un flag di accettazione o rifiuto
Un semplice flag di “accettazione” lascia importanti domande senza risposta. Quali scopi ha accettato la persona? Cosa diceva l'informativa su di essi? Quale banner o interfaccia di preferenza ha presentato le opzioni? Senza questo contesto, qualcuno che esamina il record in seguito potrebbe non essere in grado di capire cosa significasse la scelta.
Ad esempio, un evento che registra l'accettazione dei cookie analitici dovrebbe essere distinguibile dall'accettazione dei cookie pubblicitari se il banner ha offerto quelle scelte separatamente. La versione dell'informativa o del banner correlato aiuta a spiegare le informazioni disponibili per la persona in quel momento. Questi sono esempi pratici di prove, non un elenco universale di campi obbligatori. Il giusto livello di dettaglio dipende dall'elaborazione e da come viene raccolto il consenso.
Cosa significa responsabilità GDPR per i record di consenso
L'articolo 7(1) del GDPR affronta la capacità del titolare di dimostrare che una persona ha acconsentito all'elaborazione. In pratica, un record utile dovrebbe consentire all'organizzazione di spiegare la decisione, piuttosto che semplicemente puntare a uno stato memorizzato. La prova dovrebbe essere sufficientemente chiara affinché qualcuno che non è stato coinvolto nella raccolta possa capire cosa è successo.
Le prove di consenso possono mostrare come è stata ottenuta una scelta; non possono garantire che l'elaborazione attorno ad essa sia conforme al GDPR. I dettagli di implementazione e l'interpretazione legale dipendono dal contesto di elaborazione. L'organizzazione deve comunque considerare se il consenso è la base legale appropriata e se il suo effettivo utilizzo dei dati corrisponde agli scopi presentati. Una panoramica più ampia della conformità GDPR può aiutare a collocare il consenso all'interno di quel quadro più ampio.
Questa distinzione mantiene il modello di prova proporzionato. Registra abbastanza contesto per interpretare l'evento di consenso e spiegare come si relaziona all'elaborazione. Non trattare un'entrata di log come un sostituto per rivedere l'informativa, gli scopi o ciò che l'organizzazione fa nella pratica. Le prove sono utili quando raccontano una storia coerente, non quando confermano semplicemente che è stato premuto un pulsante.
Quali dettagli rendono interpretabile un audit trail di consenso GDPR?
Un record di consenso è utile quando un revisore può rispondere a domande pratiche: Quando è avvenuto l'evento? Cosa ha scelto la persona? Quali scopi copriva la scelta? Quali informazioni sono state presentate? Queste sono categorie di prove da considerare, non un insieme universale di campi richiesti per ogni implementazione. Il giusto record dipende da come il tuo sito raccoglie il consenso e da cosa potresti dover spiegare in seguito.
Ogni dettaglio dovrebbe servire a uno scopo chiaro. Evita di raccogliere dati personali o tecnici extra semplicemente perché sono disponibili. Un audit trail di consenso GDPR proporzionato preserva abbastanza contesto per spiegare l'evento senza trasformare un record di consenso in un record di ogni interazione che una persona ha con il tuo sito.
Collega la scelta dell'utente alle informazioni mostrate
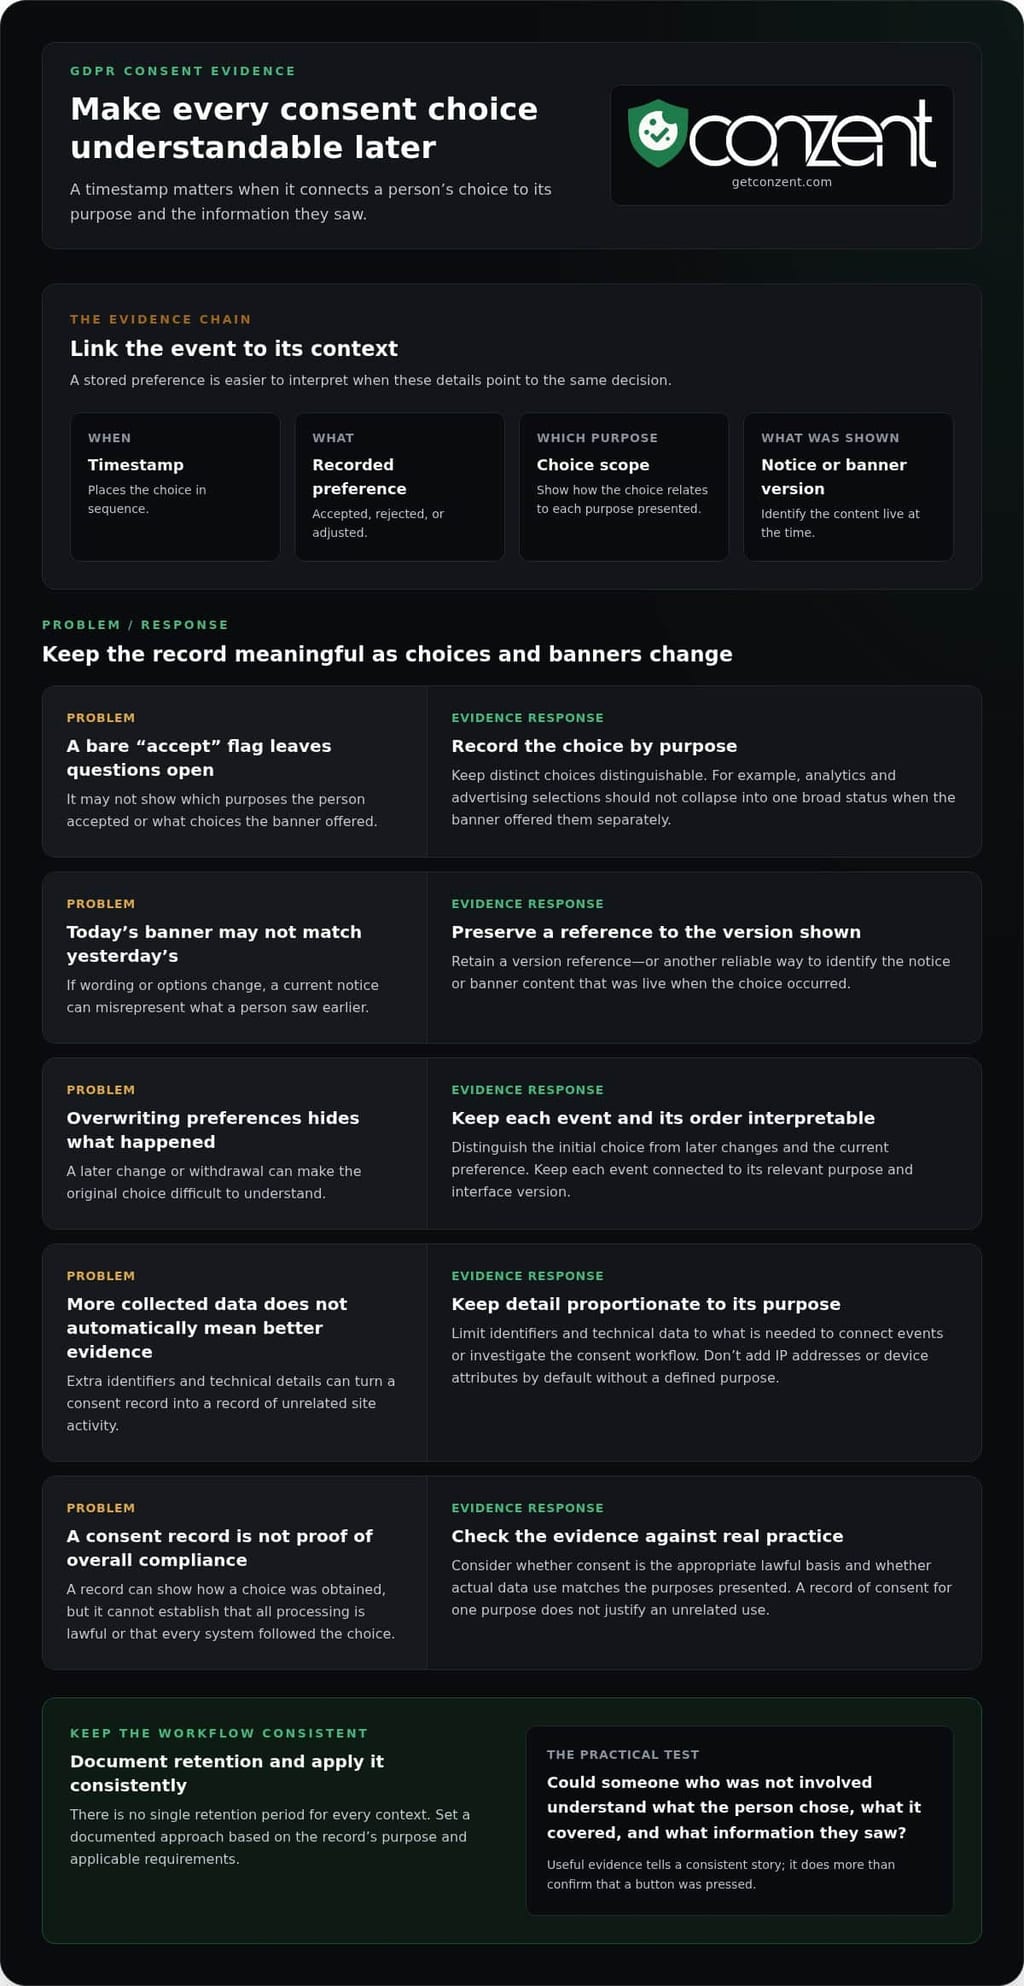
Inizia con l'evento stesso. Un timestamp colloca la scelta in sequenza, mentre la preferenza registrata mostra se la persona ha accettato, rifiutato o modificato un'opzione. Dove un banner separa gli scopi, preserva quali scopi sono apparsi e come la scelta della persona si relazionava a essi. Uno stato di “accettato” ampio può essere difficile da interpretare se l'interfaccia ha offerto scelte distinte.
Successivamente, collega l'evento alla versione dell'informativa o del banner applicabile. Mantieni un riferimento alla versione o un altro modo affidabile per identificare il contenuto che era attivo quando è avvenuta la scelta. Se la formulazione o le opzioni cambiano, il record dovrebbe comunque puntare alla versione precedente, piuttosto che presentare l'informativa di oggi come se fosse stata mostrata allora. I banner di consenso personalizzabili di Conzent aiutano i team a gestire l'interfaccia e la sua formulazione come parte di questo processo.
Registra le modifiche di preferenza senza perdere la sequenza
Le persone possono rivedere o ritirare una preferenza. Mantieni gli eventi successivi distinguibili da quelli precedenti affinché un revisore possa seguire la sequenza: una scelta iniziale, una modifica successiva e la preferenza attuale. Ogni evento dovrebbe rimanere interpretabile da solo e collegato allo scopo e alla versione dell'interfaccia pertinenti. Non sovrascrivere la storia in un modo che renda impossibile comprendere l'evento originale.
Non esiste un periodo di conservazione unico che si adatti a ogni contesto. Imposta un approccio documentato basato sullo scopo dei record e sui requisiti applicabili, quindi applicalo in modo coerente. Limita identificatori e dettagli tecnici a ciò che è necessario per collegare eventi e investigare il flusso di lavoro del consenso. Gli indirizzi IP, gli attributi del dispositivo o altri dati non dovrebbero essere aggiunti per impostazione predefinita se non servono a uno scopo definito.
I dettagli del fornitore o del framework sono importanti quando aiutano a spiegare come le scelte di consenso viaggiano attraverso la tua configurazione effettiva. Ad esempio, se la tua implementazione utilizza un framework di consenso o passa preferenze a un'integrazione, documentare la configurazione pertinente può aiutare a spiegare il percorso dell'evento. Non aggiungere etichette tecniche che nessuno può interpretare o che non hanno rilevanza per l'elaborazione.
Il contesto dell'evento trasforma una preferenza memorizzata in un resoconto interpretabile di cosa è stato chiesto alla persona e come ha risposto. Se stai valutando una piattaforma di consenso per questo flusso di lavoro, rivedi le opzioni di piattaforma disponibili insieme alle tue esigenze operative.
Audit trail di consenso vs. altri record GDPR: dove si trovano i confini
La documentazione sulla privacy funziona meglio quando ogni record risponde a una domanda distinta. Un record di evento di consenso spiega l'interazione di una persona con un'interfaccia di consenso. Altri record descrivono attività di elaborazione o aiutano a investigare eventi di sistema. Questi record possono informarsi a vicenda, ma combinare i loro scopi può rendere le prove più difficili da interpretare.
| Tipo di record | Scopo | Contenuto tipico | Pubblico principale |
|---|---|---|---|
| Prove di evento di consenso | Spiegare un'interazione di consenso | Scelta, tempo dell'evento, scopi pertinenti e il contesto dell'informativa o del banner applicabile | Team di privacy, compliance e operazioni che esaminano il consenso |
| Record delle attività di elaborazione | Descrivere le attività di elaborazione a livello organizzativo | Documentazione sulle operazioni di elaborazione, mantenuta per le esigenze di responsabilità dell'organizzazione | Team di privacy, management e autorità di vigilanza dove pertinente |
| Log di sicurezza | Aiutare a monitorare o investigare attività tecniche | Eventi di sistema rilevanti per il monitoraggio della sicurezza o l'investigazione | Team di sicurezza e tecnici |
Gli eventi di consenso e i record delle attività di elaborazione rispondono a domande diverse
Le prove di evento di consenso si concentrano su un'interazione specifica: quale scelta è stata fatta e in quale contesto. Un record delle attività di elaborazione svolge una funzione di documentazione più ampia descrivendo l'elaborazione a livello organizzativo. Nessuno dei due sostituisce l'altro. Un record di consenso non può descrivere ogni operazione di elaborazione, mentre una documentazione più ampia potrebbe non mostrare cosa ha visto o selezionato una persona durante un'interazione particolare.
I log di sicurezza hanno uno scopo diverso. Possono aiutare i team tecnici a comprendere l'attività del sistema, ma un'entrata di log non è automaticamente prova della scelta informata di una persona. Mantieni i record collegati dove utile, ma etichettali e gestiscili chiaramente per i loro scopi separati.
Le prove di consenso non sono le stesse dei segnali di consenso a valle
Una preferenza memorizzata e un segnale passato a un sistema pubblicitario o analitico sono correlati, ma non sono la stessa prova. La prima riguarda la scelta catturata attraverso il processo di consenso. La seconda riguarda come un sistema riceve o applica informazioni su quella scelta. Le integrazioni possono supportare il coordinamento, ma non stabiliscono da sole cosa è stato mostrato alla persona o se l'elaborazione a valle corrispondeva alla preferenza.
Dove un framework fa parte dell'implementazione, documenta come si inserisce nel flusso di consenso. Una guida all'implementazione IAB TCF 2.3 può aiutare a spiegare il ruolo del framework, ma l'organizzazione deve comunque comprendere la propria configurazione e elaborazione.
Un audit trail di consenso non sostituisce nemmeno l'informativa presentata alle persone, una valutazione della base legale appropriata o altra documentazione pertinente. Trattalo come una parte del quadro delle prove. Per l'interpretazione legale, consulta il testo primario del GDPR, comprese le disposizioni rilevanti per la tua elaborazione. Come quelle disposizioni si applicano dipende dai fatti e dal contesto; il confronto sopra è una distinzione operativa, non una conclusione legale.
Come costruire un flusso di lavoro di audit trail di consenso GDPR proporzionato
Costruisci il processo attorno alla tua configurazione attiva, non a un diagramma idealizzato. Mappa come le scelte appaiono sul sito, dove vanno le preferenze e chi mantiene la configurazione. Quindi verifica se le prove rimangono comprensibili mentre la configurazione cambia.
- Mappa scopi e scelte. Fai un inventario degli scopi per i quali il tuo sito richiede consenso e abbina ciascuno alla scelta che un visitatore può fare. Includi la formulazione e le opzioni mostrate nel banner o nell'interfaccia di preferenza. Nota dove le scelte sono separate e dove una singola selezione copre più di uno scopo.
- Traccia il flusso di consenso. Identifica le integrazioni che ricevono o utilizzano segnali relativi al consenso, come sistemi di analisi o pubblicità. Registra come ciascuna si collega allo scopo e alla scelta pertinenti. Concentrati sulla configurazione effettiva del sito, inclusi strumenti e tag incorporati, piuttosto che fare affidamento solo su un elenco di fornitori.
- Definisci il contesto delle prove. Decidi come il flusso di lavoro collegherà un evento di consenso al suo tempo, alla preferenza selezionata, agli scopi pertinenti e alla versione del banner o dell'informativa mostrata. Mantieni un record delle modifiche alla configurazione affinché i team possano interpretare eventi precedenti rispetto all'interfaccia e alle impostazioni che si applicavano allora.
- Testa l'intero percorso. Fai scelte rappresentative nell'ambiente live o di test, inclusi rifiuti, accettazioni, modifiche e successivi cambiamenti di preferenza dove quelle opzioni esistono. Controlla che le prove risultanti possano essere comprese rispetto all'interfaccia mostrata e verifica che i sistemi collegati rispondano come previsto. Registra le lacune e assegna a qualcuno il compito di risolverle.
- Imposta accesso, conservazione e proprietà. Nomina il ruolo responsabile della revisione del flusso di lavoro e del coordinamento delle risposte alle richieste di prove di consenso. Limita l'accesso a persone che ne hanno bisogno per un lavoro definito. Imposta pratiche di conservazione basate sullo scopo del record, sul rischio e sui requisiti applicabili. Non presumere che un periodo si adatti a ogni organizzazione.
- Rivedi dopo le modifiche. Rivaluta il flusso di lavoro quando scopi, contenuto del banner, integrazioni o configurazione del sito cambiano. Includi revisioni periodiche anche quando non è prevista alcuna modifica. Conferma che le scelte attuali mappano ancora agli scopi e ai sistemi giusti e che i riferimenti di configurazione più vecchi rimangono comprensibili.
Mantieni il processo proporzionato. L'obiettivo non è catturare ogni dettaglio tecnico o creare una seconda copia di ogni log operativo. È rendere le prove di consenso sufficientemente chiare affinché un revisore autorizzato possa seguire la scelta e il suo percorso attraverso la tua configurazione. Una piattaforma di consenso può aiutare a organizzare la configurazione del banner e i flussi di lavoro correlati, ma il tuo team rimane responsabile per verificare che l'implementazione rifletta l'elaborazione effettiva.
Se l'hosting gestito fa parte della tua valutazione della piattaforma, confronta i prezzi del cloud gestito insieme alle tue esigenze di flusso di lavoro e operative.
Utilizza una piattaforma di consenso per rendere gestibili i flussi di lavoro delle prove
Una piattaforma di gestione del consenso può portare la configurazione del banner, le scelte di preferenza, i test e i servizi connessi in un flusso di lavoro operativo più coerente. Può aiutare i team a gestire come viene richiesto il consenso e come sono configurati i sistemi correlati. Non stabilisce, da sola, che un audit trail di consenso GDPR sia completo o che ogni attività di elaborazione sia legittima. Il tuo processo di prove deve comunque riflettere la configurazione effettiva del sito e le decisioni che la tua organizzazione prende.
Abbina le operazioni della piattaforma al flusso di lavoro delle prove
Inizia con l'interfaccia di consenso. I banner personalizzabili di Conzent consentono ai team di configurare come vengono presentate le scelte. I test A/B sul consenso aiutano a confrontare le variazioni del banner, mentre le analisi dell'impatto sui ricavi forniscono informazioni sulla relazione tra le scelte di consenso e i ricavi. Tratta questi strumenti come strumenti operativi. Quando un banner cambia, assicurati che il tuo processo di modifica preservi il contesto necessario per interpretare eventi precedenti.
Le integrazioni hanno anche bisogno di un posto chiaro nel flusso di lavoro. Conzent supporta IAB TCF v2.4 e Google Consent Mode v2, collegando le operazioni di consenso con i pertinenti ecosistemi pubblicitari e analitici. Queste integrazioni possono supportare il coordinamento tra l'interfaccia di consenso e le tecnologie collegate, ma non sostituiscono la prova della scelta stessa o una revisione di come ciascun sistema la applica. Mappa le integrazioni che utilizzi agli scopi e ai segnali coinvolti.
Una piattaforma di consenso cloud gestita può fornire un punto operativo centrale per la configurazione del banner e i flussi di lavoro di consenso correlati. Mantieni la tua documentazione interna allineata con le modifiche al banner e alle integrazioni che influenzano il tuo modello di prove. La configurazione di una piattaforma da sola non spiega cosa ha visto una persona o come la tua organizzazione ha utilizzato la preferenza risultante.
Scegli un modello operativo che si adatti al tuo team
Il cloud gestito e l'auto-ospitalità sono approcci operativi diversi, non una classifica universale. Il servizio cloud gestito di Conzent include manutenzione dell'infrastruttura, aggiornamenti automatici e dashboard analitici basati su cloud. Questo si adatta ai team che vogliono che quelle operazioni infrastrutturali siano gestite come parte del servizio.
Con l'infrastruttura di consenso open self-hosted di Conzent, la piattaforma funziona sull'infrastruttura della tua organizzazione. Questo approccio può adattarsi ai team che preferiscono ospitare il sistema all'interno del proprio ambiente. In entrambi i modelli, decidi chi possiede le modifiche al banner, i controlli delle integrazioni, la revisione delle prove e i controlli di accesso. Il deployment influisce su come la piattaforma è operata; non trasferisce la responsabilità per le pratiche di consenso dell'organizzazione.
Scegli la configurazione che il tuo team può governare in modo coerente. Considera come ciascuna opzione si adatta alla tua infrastruttura e alle persone responsabili della manutenzione delle operazioni di consenso. Per valutare l'opzione cloud gestito rispetto alle tue esigenze, esplora i prezzi di Conzent.
Rendi le prove di consenso parte delle operazioni quotidiane
Rendi le prove di consenso parte del modo in cui lavora il tuo team, non un file che qualcuno cerca solo quando sorge una domanda. Costruisci una comprensione condivisa tra le persone che gestiscono la privacy, le modifiche ai prodotti e le integrazioni tecniche. Un processo chiaro aiuta ciascuna persona a vedere come le proprie decisioni influenzano le prove che gli altri potrebbero dover interpretare in seguito.
Quella comprensione condivisa è importante mentre i team, gli strumenti e le responsabilità evolvono. Scrivi il ragionamento alla base del tuo approccio in linguaggio semplice e rendilo accessibile alle persone che lo mantengono. Un audit trail di consenso GDPR è più utile quando la tua organizzazione può spiegare non solo cosa registra, ma anche come quei record informano decisioni responsabili.
Se stai valutando una piattaforma di consenso per supportare questo lavoro, esplora i prezzi di Conzent e scegli il modello operativo che si adatta al tuo team. Un processo ben pensato è realizzabile e decisioni chiare aiutano a costruire pratiche di privacy più responsabili.
Domande Frequenti
È legalmente richiesto un audit trail di consenso GDPR?
Dove un'organizzazione fa affidamento sul consenso, l'articolo 7(1) del GDPR richiede al titolare di essere in grado di dimostrare che il consenso è stato dato. Non prescrive un formato di log tecnico unico né richiede l'uso di una particolare piattaforma. Tratta l'audit trail di consenso GDPR come una decisione di design delle prove: documenta perché il tuo approccio si adatta al modo in cui viene raccolto il consenso e cerca un'interpretazione legale specifica per il contesto quando il metodo di elaborazione o raccolta solleva domande.
Cosa dovrebbe includere un audit trail di consenso GDPR?
Scegli dettagli che consentano al tuo team di spiegare il processo di consenso senza raccogliere dati solo perché sono disponibili. Se le persone possono selezionare scopi separati, preserva abbastanza dettaglio per distinguere quelle selezioni. Se un framework o un fornitore influisce su come vengono gestite le preferenze, annota il suo ruolo nella configurazione. Il dettaglio appropriato dipende dall'implementazione. Evita di aggiungere identificatori o attributi tecnici a meno che non servano a uno scopo operativo definito.
Per quanto tempo devono essere conservati i record di consenso ai sensi del GDPR?
Non esiste un periodo di conservazione unico che si applica a ogni organizzazione. Imposta un programma documentato che consideri perché i record rimangono utili, per quanto tempo continua l'elaborazione correlata e i requisiti applicabili. Definisci chi rivede il programma e quale evento ne provoca la revisione, come la fine di un'attività di elaborazione o la sostituzione di un sistema di consenso. Non lasciare che i record si accumulino indefinitamente semplicemente perché nessuno ha assegnato la responsabilità per la cancellazione.
Uno screenshot di un banner dei cookie può provare il consenso?
Uno screenshot può preservare un riferimento visivo, ma potrebbe diventare fuorviante se è staccato dal rilascio o dalla configurazione che rappresenta. Etichetta chiaramente gli istantanee dell'interfaccia affinché un revisore possa identificare quale deployment documentano. Se il sito presenta lingue o layout diversi su dispositivi o regioni, uno screenshot potrebbe non rappresentare l'esperienza di ogni visitatore. Tratta gli screenshot come materiale di supporto, non come un record completo di un evento individuale.
Qual è la differenza tra un audit trail di consenso e un record delle attività di elaborazione?
Servono a funzioni di documentazione diverse, quindi non fonderli in un unico record o presumere che uno copra l'altro. Un utile collegamento operativo è un nome di scopo condiviso o un riferimento interno, che aiuta i team a confrontare la documentazione correlata senza copiare tutto in entrambi i luoghi. Mantieni la terminologia coerente tra i team di privacy e tecnici. Questo rende più facile individuare quando un'attività di elaborazione descritta non corrisponde più al modo in cui il sito è configurato.
Il Google Consent Mode crea un audit trail di consenso GDPR?
Il Google Consent Mode da solo non dovrebbe essere trattato come il record completo delle prove dell'organizzazione. Come parte dei controlli di implementazione, confronta il comportamento atteso con quello effettivo dopo che un visitatore cambia una preferenza e registra le modifiche di configurazione pertinenti per il tuo team. Questo aiuta a investigare le discrepanze tra l'interfaccia di consenso e i servizi collegati. La guida di Conzent al Google Consent Mode v2 copre l'integrazione in maggiore dettaglio.
Una piattaforma di gestione del consenso può garantire la conformità al GDPR?
No. Una piattaforma può supportare le operazioni di consenso, ma non può decidere se gli scopi, le informative o le scelte di elaborazione più ampie della tua organizzazione siano appropriati. Prima di fare affidamento su una configurazione, assegna un proprietario per rivederla rispetto alla configurazione effettiva del sito e documentare decisioni materiali. Tratta i valori predefiniti come scelte di configurazione da valutare, non come un sostituto per il giudizio della tua organizzazione o per una revisione legale specifica per il contesto.