
GDPR-suostumusarkisto: Kuinka dokumentoida ja hallita suostumusnäyttöä
Aikaleima yksinään ei voi selittää suostumuspäätöstä. Hyvä GDPR-suostumusarkisto yhdistää jokaisen valinnan tarkoituksiin, ilmoitukseen ja banneriversioon, jonka henkilö näki tehdessään valinnan. Ilman tätä kontekstia tallenne voi osoittaa, että joku on klikannut, mutta ei sitä, mihin heitä pyydettiin suostumaan.
Suostumus tapahtumien tallentaminen on vain ensimmäinen askel. Vaikeampi osa on pitää todisteet merkityksellisinä, kun bannerit ja asetukset muuttuvat, ja varmistaa, että peruutus on yhtä helppoa kuin suostumuksen antaminen. Selkeät yhteydet jokaisen tapahtuman ja sen kontekstin välillä tekevät tallenteista helpommin tulkittavia ja ylläpidettäviä.
Tämä opas selittää, mitä kohtuullinen suostumus todistamismalli voi sisältää ja miten se voidaan rakentaa työprosessiisi. Opit, miten yhdistää valinnat asiaankuuluvien ilmoitusten ja tarkoitusversioiden kanssa, säilyttää konteksti asetusten muuttuessa ja hallita suostumusprosesseja johdonmukaisesti. Suostumusmanagement-alusta voi auttaa järjestämään banneriasetuksia, testauksia, integraatioita ja niihin liittyviä työprosesseja, mutta se ei voi taata lainmukaisuutta yksinään. Todisteiden on edelleen heijastettava, miten organisaatiosi todella kerää ja hallitsee suostumusta.
Keskeiset huomiot
- Rakenna GDPR-suostumusarkisto, joka yhdistää jokaisen valinnan sen aikaan, tarkoitukseen ja näytettyyn ilmoitukseen tai banneriin.
- Pidä suostumus-tapahtumien todisteet erillään käsittelytallenteista ja turvallisuuslokista, jotta jokainen tallenne palvelee selkeää tarkoitusta.
- Kartoitus suostumusvalinnoista, bannerisisällöstä ja integraatioista ennen toistettavan työprosessin luomista tarkastuksia ja päivityksiä varten.
- Käytä suostumusplatformia tukemaan banneriasetuksia, testauksia ja integraatioita samalla kun pidät vastuullisuuden organisaatiossasi.
Mitä GDPR-suostumusarkisto todistaa ja mitä se ei todista
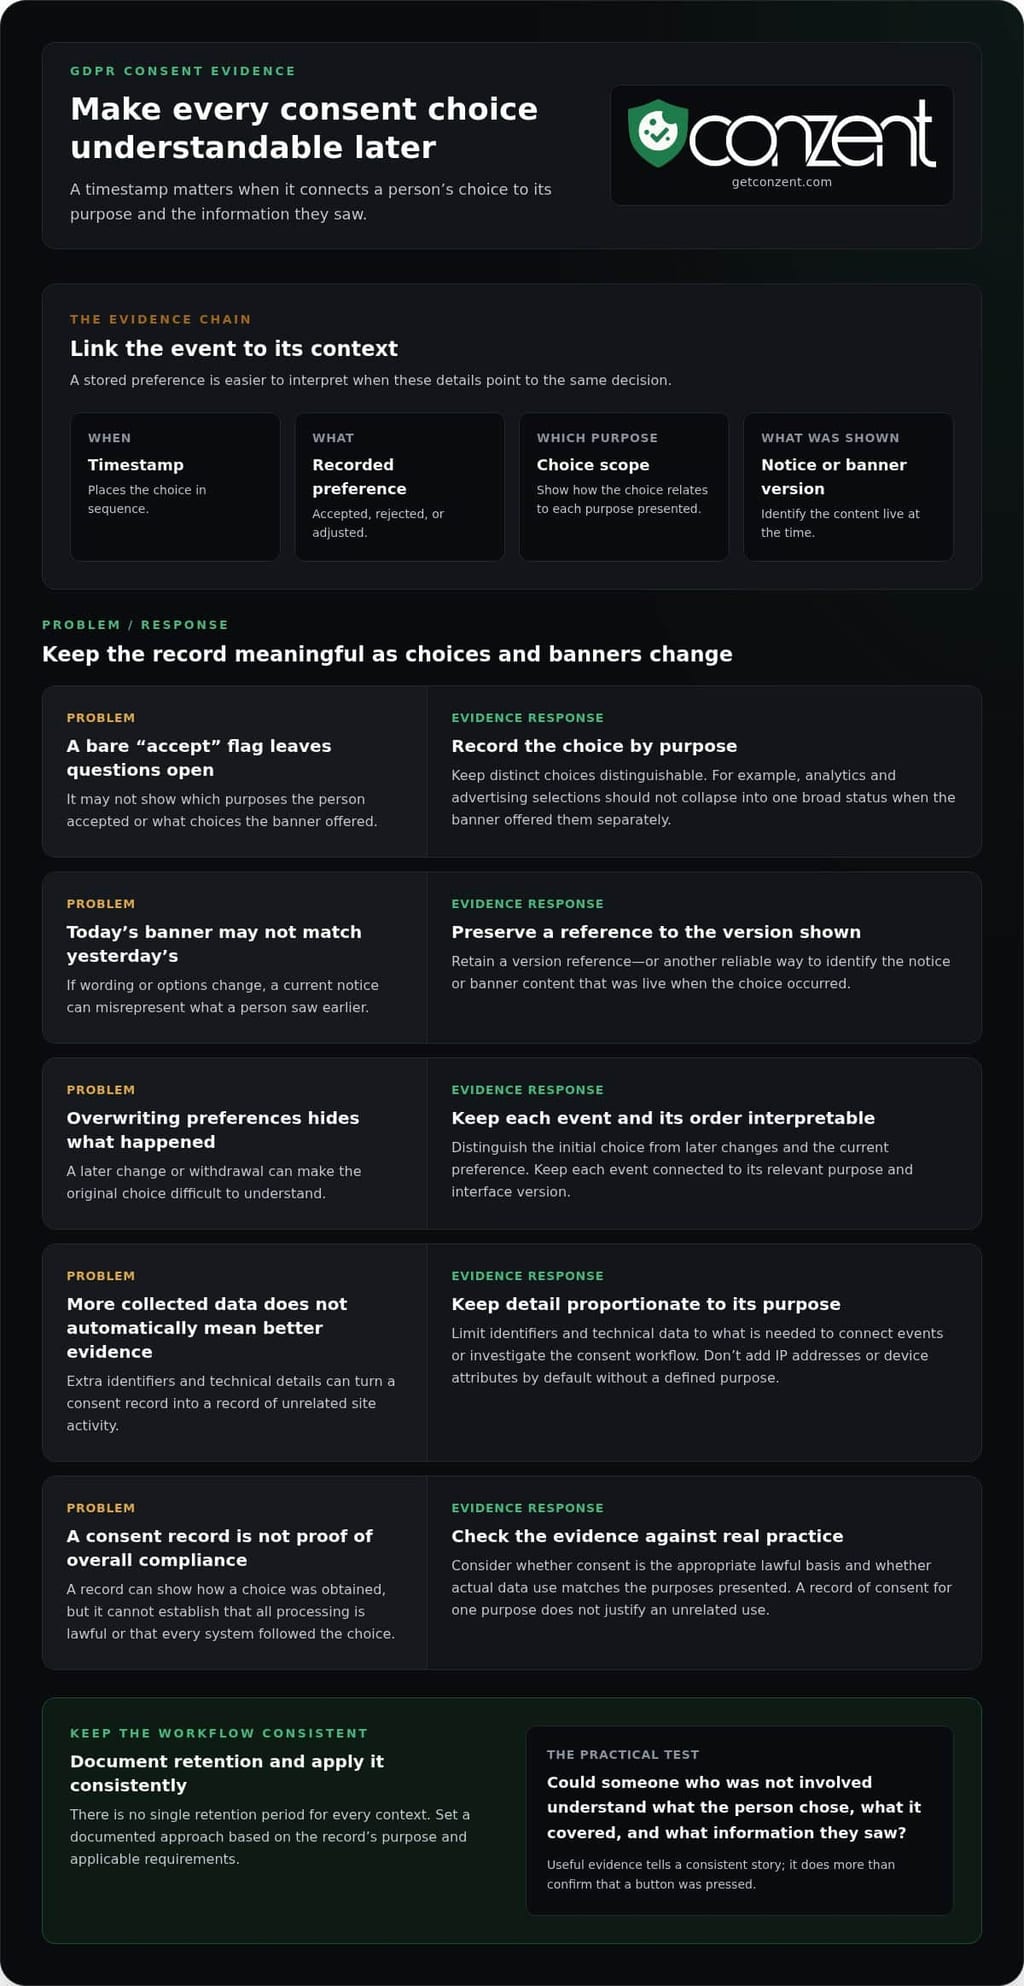
GDPR-suostumusarkisto on kontekstuaalinen todiste suostumus tapahtumista. Se auttaa organisaatiota selittämään, mitä valintaa henkilö teki, milloin hän sen teki ja mitkä olosuhteet liittyivät tähän valintaan. Klikkaus tai tallennettu mieltymys on itsessään rajallisesti merkityksellinen. Sen arvo tulee tapahtuman yhdistämisestä tarkoituksiin ja tietoon, joka esitettiin tuolloin.
Tämä todiste tukee vastuullisuutta. Se voi auttaa näyttämään, miten suostumusta pyydettiin ja tallennettiin, mutta se ei voi todistaa, että jokainen osa organisaation käsittelyä on lainmukaista. Yhden tarkoituksen lupa ei oikeuta henkilökohtaisten tietojen käyttämistä epäolennaiseen tarkoitukseen, eikä se todista, että jokainen järjestelmä noudatti henkilön valintaa. Yleinen tietosuoja-asetus (GDPR) asettaa laajemman kehyksen henkilötietojen käsittelylle, mukaan lukien periaatteet, jotka ulottuvat suostumusrekisterien yli.
Suostumus todistaminen on enemmän kuin hyväksy tai hylkää -lippu
Pelkkä "hyväksy" -lippu jättää tärkeitä kysymyksiä vastaamatta. Mitkä tarkoitukset henkilö hyväksyi? Mitä ilmoituksessa sanottiin niistä? Mikä banneri tai mieltymysliittymä esitti vaihtoehdot? Ilman tätä kontekstia joku, joka tarkastelee tallennetta myöhemmin, ei ehkä pysty kertomaan, mitä valinta tarkoitti.
Esimerkiksi tapahtuma, joka tallentaa analytiikkakeksien hyväksymisen, tulisi erottua mainontakeksien hyväksymisestä, jos banneri tarjosi nämä valinnat erikseen. Liittyvä ilmoitus tai banneriversio auttaa selittämään henkilölle tuolloin saatavilla olleen tiedon. Nämä ovat käytännön todiste-esimerkkejä, eivät universaali lista pakollisista kentistä. Oikea yksityiskohtien taso riippuu käsittelystä ja siitä, miten suostumus kerätään.
Mitä GDPR-vastuullisuus tarkoittaa suostumusrekistereille
GDPR:n 7(1) artikla käsittelee rekisterinpitäjän kykyä osoittaa, että henkilö on suostunut käsittelyyn. Käytännössä hyödyllinen tallenne tulisi antaa organisaatiolle mahdollisuus selittää päätös sen sijaan, että vain viitataan tallennettuun tilaan. Todisteen tulisi olla tarpeeksi selkeä, jotta joku, joka ei ollut mukana sen keräämisessä, ymmärtäisi, mitä tapahtui.
Suostumus todistaminen voi näyttää, miten valinta saatiin; se ei voi taata, että sen ympärillä oleva käsittely noudattaa GDPR:ää. Toteutustiedot ja oikeudellinen tulkinta riippuvat käsittelykontekstista. Organisaation on edelleen harkittava, onko suostumus asianmukainen lainmukainen peruste ja vastaako sen todellinen tietokäyttö esitettyjä tarkoituksia. Laajempi GDPR-yhteensopivuuden yleiskatsaus voi auttaa sijoittamaan suostumuksen laajempaan kuvaan.
Tämä erottelu pitää todisteiden mallin kohtuullisena. Tallenna tarpeeksi kontekstia tulkitaksesi suostumus tapahtumaa ja selittääksesi, miten se liittyy käsittelyyn. Älä käsittele lokimerkintää korvauksena ilmoituksen, tarkoitusten tai sen, mitä organisaatio tekee käytännössä, tarkastelulle. Todisteet ovat hyödyllisiä, kun ne kertovat johdonmukaista tarinaa, eivät silloin, kun ne vain vahvistavat, että painiketta painettiin.
Mitkä yksityiskohdat tekevät GDPR-suostumusarkistosta tulkittavan?
Suostumusrekisteri on hyödyllinen, kun tarkastaja voi vastata käytännön kysymyksiin: Milloin tapahtuma tapahtui? Mitä henkilö valitsi? Mitkä tarkoitukset valinta kattoi? Mitä tietoa esitettiin? Nämä ovat todisteiden kategorioita, joita on syytä harkita, eivät universaali joukko kenttiä, joita tarvitaan jokaisessa toteutuksessa. Oikea tallenne riippuu siitä, miten sivustosi kerää suostumusta ja mitä saatat tarvita selittääksesi myöhemmin.
Jokaisen yksityiskohdan tulisi palvella selkeää tarkoitusta. Vältä ylimääräisten henkilökohtaisten tai teknisten tietojen keräämistä pelkästään siksi, että ne ovat saatavilla. Kohtuullinen GDPR-suostumusarkisto säilyttää tarpeeksi kontekstia selittääkseen tapahtuman ilman, että suostumusrekisteristä tulee tallenne jokaisesta vuorovaikutuksesta, jonka henkilö on sivustosi kanssa.
Yhdistä käyttäjän valinta näytettyyn tietoon
Aloita itse tapahtumasta. Aikaleima asettaa valinnan järjestykseen, kun taas tallennettu mieltymys osoittaa, hyväksyikö henkilö, hylkäsi vai sääti vaihtoehdon. Kun banneri erottaa tarkoitukset, säilytä, mitkä tarkoitukset ilmestyivät ja miten henkilön valinta liittyi niihin. Laaja "hyväksytty" -status voi olla vaikea tulkita, jos käyttöliittymä tarjosi erillisiä valintoja.
Seuraavaksi yhdistä tapahtuma asiaankuuluvaan ilmoitukseen tai banneriversioon. Säilytä versiotieto tai muu luotettava tapa tunnistaa sisältö, joka oli aktiivinen, kun valinta tapahtui. Jos sanamuoto tai vaihtoehdot muuttuvat, tallenteen tulisi silti viitata aikaisempaan versioon sen sijaan, että esittäisi tämän päivän ilmoituksen ikään kuin se olisi näytetty silloin. Conzentin mukautettavat evästeiden suostumusbannerit auttavat tiimejä hallitsemaan käyttöliittymää ja sen sanamuotoa osana tätä prosessia.
Tallenna mieltymysmuutokset menettämättä järjestystä
Ihmiset saattavat palata tai peruuttaa mieltymyksen. Pidä myöhemmät tapahtumat erottuvina aikaisemmista, jotta tarkastaja voi seurata järjestystä: alkuperäinen valinta, myöhempi muutos ja nykyinen mieltymys. Jokaisen tapahtuman tulisi pysyä tulkittavana itsenäisesti ja olla yhteydessä asiaankuuluvaan tarkoitukseen ja käyttöliittymäversioon. Älä kirjoita historiaa uudelleen tavalla, joka tekee alkuperäisestä tapahtumasta mahdotonta ymmärtää.
Ei ole olemassa yhtä säilytysaikaa, joka sopisi jokaiseen kontekstiin. Aseta dokumentoitu lähestymistapa tallenteiden tarkoituksen ja sovellettavien vaatimusten perusteella, ja sovella sitä johdonmukaisesti. Rajoita tunnisteita ja teknisiä tietoja vain siihen, mitä tarvitaan tapahtumien yhdistämiseen ja suostumusprosessin tutkimiseen. IP-osoitteita, laiteattribuutteja tai muita tietoja ei tulisi lisätä oletusarvoisesti, jos ne eivät palvele määriteltyä tarkoitusta.
Toimittaja- tai kehysdetaljit ovat tärkeitä, kun ne auttavat selittämään, miten suostumusvalinnat kulkevat läpi todellisen asetuksesi. Esimerkiksi, jos toteutuksesi käyttää suostumuskehystä tai siirtää mieltymyksiä integraatioon, asiaankuuluvan konfiguraation dokumentointi voi auttaa selittämään tapahtuman polkua. Älä lisää teknisiä etikettejä, joita kukaan ei voi tulkita tai jotka eivät vaikuta käsittelyyn.
Tapahtumakonteksti muuttaa tallennetun mieltymyksen tulkittavaksi kertomukseksi siitä, mitä henkilöltä kysyttiin ja miten he vastasivat. Jos arvioit suostumusplatformia tätä työprosessia varten, tarkista saatavilla olevat alustavaihtoehdot yhdessä operatiivisten tarpeidesi kanssa.
Suostumusarkisto vs. muut GDPR-tallenteet: missä rajat kulkevat
Yksityisyydensuojadokumentaatio toimii parhaiten, kun jokainen tallenne vastaa erilliseen kysymykseen. Suostumus tapahtumatallenne selittää henkilön vuorovaikutuksen suostumusliittymän kanssa. Muut tallenteet kuvaavat käsittelytoimintoja tai auttavat tutkimaan järjestelmätapahtumia. Nämä tallenteet voivat informoida toisiaan, mutta niiden tarkoitusten yhdistäminen voi tehdä todisteista vaikeammin tulkittavia.
| Tallennetyyppi | Tarkoitus | Tyypillinen sisältö | Pääasiallinen yleisö |
|---|---|---|---|
| Suostumus-tapahtumatodiste | Selittää suostumusvuorovaikutuksen | Valinta, tapahtuma-aika, asiaankuuluvat tarkoitukset ja sovellettava ilmoitus tai bannerikonteksti | Yksityisyys-, vaatimustenmukaisuus- ja operatiiviset tiimit, jotka tarkastelevat suostumusta |
| Käsittelytoimintojen tallenteet | Kuvaa käsittelytoimintoja organisaatiotasolla | Dokumentaatio käsittelytoimista, jota ylläpidetään organisaation vastuullisuustarpeita varten | Yksityisyystiimit, johto ja valvontaviranomaiset, jos se on relevanttia |
| Turvallisuuslokit | Auttaa valvomaan tai tutkimaan teknistä toimintaa | Järjestelmätapahtumat, jotka liittyvät turvallisuuden valvontaan tai tutkimukseen | Turvallisuus- ja tekniset tiimit |
Suostumus tapahtumat ja käsittelytoimintojen tallenteet vastaavat eri kysymyksiin
Suostumus tapahtumatodiste keskittyy tiettyyn vuorovaikutukseen: mitä valintaa tehtiin ja missä kontekstissa. Käsittelytoimintojen tallenne palvelee laajempaa dokumentointitoimintoa kuvaamalla käsittelyä organisaatiotasolla. Kumpikaan ei korvata toista. Suostumusrekisteri ei voi kuvata jokaista käsittelytoimintoa, kun taas laajempi dokumentaatio ei välttämättä näytä, mitä henkilö näki tai valitsi tietyn vuorovaikutuksen aikana.
Turvallisuuslokit palvelevat eri tarkoitusta. Ne voivat auttaa teknisiä tiimejä ymmärtämään järjestelmätoimintaa, mutta lokimerkintä ei automaattisesti ole todiste henkilön tietoisesta valinnasta. Pidä tallenteet yhteydessä, kun se on hyödyllistä, mutta merkitse ja hallitse niitä selkeästi erillisten tarkoitusten vuoksi.
Suostumus todistaminen ei ole sama kuin alavirran suostumus-signaalit
Tallennettu mieltymys ja signaali, joka siirretään mainonta- tai analytiikkajärjestelmään, ovat liittyviä, mutta eivät sama todiste. Ensimmäinen koskee valintaa, joka tallennettiin suostumusprosessin kautta. Toinen koskee sitä, miten järjestelmä vastaanottaa tai soveltaa tietoa tästä valinnasta. Integraatiot voivat tukea koordinointia, mutta ne eivät itsessään määrittele, mitä henkilölle näytettiin tai vastaako alavirran käsittely mieltymyksiä.
Jos kehys on osa toteutusta, dokumentoi, miten se sopii suostumusvirtaan. IAB TCF 2.3 toteutusopas voi auttaa selittämään kehyksen roolia, mutta organisaation on edelleen ymmärrettävä oma konfiguraationsa ja käsittelynsä.
Suostumuspolku ei myöskään korvaa ihmisille esitettyä ilmoitusta, asianmukaisen lainmukaisen perustan arviointia tai muuta asiaankuuluvaa dokumentaatiota. Käsittele sitä osana todisteiden kuvaa. Oikeudellista tulkintaa varten ota yhteyttä GDPR:n ensisijaiseen tekstiin, mukaan lukien säännökset, jotka liittyvät käsittelyysi. Miten nämä säännökset soveltuvat, riippuu tosiasioista ja kontekstista; yllä oleva vertailu on operatiivinen erottelu, ei oikeudellinen johtopäätös.
Kuinka rakentaa kohtuullinen GDPR-suostumusarkistotyöprosessi
Rakenna prosessi ympärillesi elävässä asetuksessa, ei idealisoidussa kaaviossa. Kartoitus, miten valinnat näkyvät sivustolla, minne mieltymykset menevät ja kuka ylläpitää konfiguraatiota. Testaa sitten, pysyykö todiste ymmärrettävänä, kun asetukset muuttuvat.
- Kartoitus tarkoituksia ja valintoja. Inventoi tarkoitukset, joista sivustosi pyytää suostumusta, ja yhdistä jokainen niistä vierailijan tekemään valintaan. Sisällytä sanamuoto ja vaihtoehdot, jotka näkyvät bannerissa tai mieltymysliittymässä. Huomaa, missä valinnat ovat erillisiä ja missä yksi valinta kattaa useamman kuin yhden tarkoituksen.
- Seuraa suostumusvirtaa. Tunnista integraatiot, jotka vastaanottavat tai käyttävät suostumukseen liittyviä signaaleja, kuten analytiikka- tai mainontajärjestelmiä. Tallenna, miten kukin liittyy asiaankuuluvaan tarkoitukseen ja valintaan. Keskity todelliseen sivuston konfiguraatioon, mukaan lukien upotetut työkalut ja tunnisteet, sen sijaan, että luottaisit vain toimittajalistaan.
- Määritä todisteiden konteksti. Päätä, miten työprosessi yhdistää suostumus tapahtuman sen aikaan, valittuun mieltymykseen, asiaankuuluviin tarkoituksiin ja näytettyyn banneriin tai ilmoitukseen. Pidä kirjaa konfiguraatiomuutoksista, jotta tiimit voivat tulkita aikaisempia tapahtumia käyttöliittymän ja asetusten mukaan, jotka olivat voimassa silloin.
- Testaa koko polku. Tee edustavia valintoja elävässä tai testausympäristössä, mukaan lukien hylkääminen, hyväksyminen, säätäminen ja myöhemmin mieltymyksen muuttaminen, missä nämä vaihtoehdot ovat saatavilla. Tarkista, että syntynyt todiste voidaan ymmärtää näytetyn käyttöliittymän mukaan, ja varmista, että yhteydessä olevat järjestelmät reagoivat odotetusti. Tallenna puutteet ja nimeä joku niiden ratkaisemiseksi.
- Aseta pääsy, säilytys ja omistus. Nimeä rooli, joka on vastuussa työprosessin tarkastamisesta ja suostumus todistusten pyyntöihin vastaamisesta. Rajoita pääsyä henkilöihin, jotka tarvitsevat sitä määriteltyyn työhön. Aseta säilytyskäytännöt tallenteen tarkoituksen, riskin ja sovellettavien vaatimusten perusteella. Älä oletakaan, että yksi aikaraja sopii jokaiselle organisaatiolle.
- Tarkista muutosten jälkeen. Arvioi työprosessi uudelleen, kun tarkoitukset, bannerisisältö, integraatiot tai sivuston konfiguraatio muuttuvat. Sisällytä aikavälin tarkastuksia, vaikka muutosta ei ole suunniteltu. Varmista, että nykyiset valinnat kartoituvat edelleen oikeisiin tarkoituksiin ja järjestelmiin, ja että vanhemmat konfiguraatioviittaukset pysyvät ymmärrettävinä.
Pidä prosessi kohtuullisena. Tavoitteena ei ole tallentaa jokaista teknistä yksityiskohtaa tai luoda toista kopiota jokaisesta operatiivisesta lokista. Tavoitteena on tehdä suostumus todistamisesta tarpeeksi selkeää, jotta valtuutettu tarkastaja voi seurata valintaa ja sen polkua asetuksesi läpi. Suostumusplatformi voi auttaa järjestämään banneriasetuksia ja niihin liittyviä työprosesseja, mutta tiimisi on edelleen vastuussa siitä, että toteutus heijastaa todellista käsittelyä.
Jos hallittu hosting on osa alustasi arviointia, vertailu hallitun pilvipalvelun hinnoittelua työprosessisi ja operatiivisten tarpeidesi rinnalla.
Käytä suostumusplatformia tehdäksesi todisteiden työprosessit hallittaviksi
Suostumusmanagement-alusta voi tuoda banneriasetukset, mieltymysvalinnat, testaukset ja liitetyt palvelut johdonmukaisempaan operatiiviseen työprosessiin. Se voi auttaa tiimejä hallitsemaan, miten suostumusta pyydetään ja miten siihen liittyvät järjestelmät on konfiguroitu. Se ei kuitenkaan itsessään määrittele, onko GDPR-suostumusarkisto täydellinen tai onko jokainen käsittelytoiminta lainmukaista. Suostumusprosessisi on edelleen heijastettava sivuston todellista asetusta ja organisaatiosi tekemiä päätöksiä.
Yhdistä alustan toiminnot todisteiden työprosessiin
Aloita suostumusliittymästä. Conzentin mukautettavat bannerit antavat tiimeille mahdollisuuden määrittää, miten valinnat esitetään. Suostumus A/B -testaus auttaa vertaamaan bannerivariaatioita, kun taas tulovaikutusanalytiikka tarjoaa tietoa suostumusvalintojen ja tulojen välisestä suhteesta. Käsittele näitä operatiivisina työkaluina. Kun banneri muuttuu, varmista, että muutprosessi säilyttää kontekstin, joka on tarpeen aikaisempien tapahtumien tulkitsemiseksi.
Integraatioilla on myös oltava selkeä paikka työprosessissa. Conzent tukee IAB TCF v2.4:ää ja Google Consent Mode v2:ta, yhdistäen suostumusoperaatiot asiaankuuluviin mainonta- ja analytiikkajärjestelmiin. Nämä integraatiot voivat tukea koordinointia suostumusliittymän ja liitettyjen teknologioiden välillä, mutta ne eivät korvaa valinnan itsensä todisteita tai tarkastusta siitä, miten kukin järjestelmä soveltaa sitä. Kartoitus käyttämistäsi integraatioista tarkoituksiin ja signaaleihin liittyen.
Hallittu pilvipalvelu suostumusplatformi voi tarjota keskeisen operatiivisen pisteen banneriasetuksille ja niihin liittyville suostumusprosesseille. Pidä sisäinen dokumentaatiosi linjassa banneri- ja integraatiomuutosten kanssa, jotka vaikuttavat todisteiden malliin. Alustan konfiguraatio yksinään ei selitä, mitä henkilö näki tai miten organisaatiosi käytti tuloksena olevaa mieltymyksiä.
Valitse toimintamalli, joka sopii tiimillesi
Hallittu pilvi ja itseisännöinti ovat erilaisia toimintatapoja, eivät universaali ranking. Conzentin hallittu pilvipalvelu sisältää infrastruktuurin ylläpidon, automaattiset päivitykset ja pilvipohjaiset analytiikkapaneelit. Tämä sopii tiimeille, jotka haluavat, että nämä infrastruktuurioperaatiot hoidetaan osana palvelua.
Conzentin itseisännöity avoin suostumus-infrastruktuuri toimii organisaatiosi infrastruktuurissa. Tämä lähestymistapa voi sopia tiimeille, jotka haluavat isännöidä järjestelmää omassa ympäristössään. Kummassakin mallissa päätä, kuka omistaa bannerimuutokset, integraatiotarkastukset, todisteiden tarkastukset ja pääsynhallinnan. Käyttöönotto vaikuttaa siihen, miten alustaa käytetään; se ei siirrä vastuuta organisaation suostumus käytännöistä.
Valitse asetus, jota tiimisi voi hallita johdonmukaisesti. Harkitse, miten kukin vaihtoehto sopii infrastruktuuriisi ja henkilöihin, jotka ovat vastuussa suostumusoperaatioiden ylläpidosta. Arvioidaksesi hallitun pilvivaihtoehdon tarpeitasi vastaan, tutki Conzentin hinnoittelua.
Tee suostumus todistamisesta osa jokapäiväistä toimintaa
Tee suostumus todistamisesta osa tiimisi työtä, ei tiedosto, jota joku etsii vain, kun kysymys nousee esiin. Rakenna yhteinen ymmärrys niiden ihmisten kesken, jotka hallitsevat yksityisyyttä, tuote muutoksia ja teknisiä integraatioita. Selkeä prosessi auttaa jokaista näkemään, miten heidän päätöksensä vaikuttavat todisteisiin, joita muut saattavat tarvita tulkitakseen myöhemmin.
Tämä yhteinen ymmärrys on tärkeää, kun tiimit, työkalut ja vastuut kehittyvät. Kirjoita alas lähestymistapasi taustalla oleva ajattelu selkeällä kielellä ja tee se saavutettavaksi niille, jotka ylläpitävät sitä. GDPR-suostumusarkisto on hyödyllisempi, kun organisaatiosi voi selittää, mitä se tallentaa, mutta myös miten nämä tallenteet informoivat vastuullisia päätöksiä.
Jos arvioit suostumusplatformia tämän työn tukemiseksi, tutki Conzentin hinnoittelua ja valitse toimintamalli, joka sopii tiimillesi. Huolellinen prosessi on saavutettavissa, ja selkeät päätökset auttavat rakentamaan vastuullisempia yksityisyyskäytäntöjä.
Usein kysytyt kysymykset
Onko GDPR-suostumusarkisto laillisesti vaadittu?
Kun organisaatio luottaa suostumukseen, GDPR:n 7(1) artikla vaatii rekisterinpitäjää pystyvän osoittamaan, että suostumus on annettu. Se ei määrää yhtä teknistä lokimuotoa tai vaadi tietyn alustan käyttöä. Käsittele GDPR-suostumusarkistoa todisteiden suunnittelupäätöksenä: dokumentoi, miksi lähestymistapasi sopii siihen, miten suostumus kerätään, ja etsi kontekstiin liittyvää oikeudellista tulkintaa, kun käsittely- tai keräysmenetelmä herättää kysymyksiä.
Mitä GDPR-suostumusarkiston tulisi sisältää?
Valitse yksityiskohdat, jotka antavat tiimillesi mahdollisuuden selittää suostumusprosessi ilman, että kerätään tietoja vain siksi, että ne ovat saatavilla. Jos ihmiset voivat valita erillisiä tarkoituksia, säilytä tarpeeksi yksityiskohtia erottamaan nämä valinnat. Jos kehys tai toimittaja vaikuttaa siihen, miten mieltymyksiä käsitellään, huomioi sen rooli asetuksessa. Sopiva yksityiskohta riippuu toteutuksesta. Vältä tunnisteiden tai teknisten attribuuttien lisäämistä, elleivät ne palvele määriteltyä operatiivista tarkoitusta.
Kuinka kauan suostumusrekistereitä tulisi säilyttää GDPR:n mukaan?
Ei ole olemassa yhtä säilytysaikaa, joka soveltuu jokaiselle organisaatiolle. Aseta dokumentoitu aikataulu, joka ottaa huomioon, miksi tallenteet pysyvät hyödyllisinä, kuinka kauan asiaankuuluva käsittely jatkuu ja sovellettavat vaatimukset. Määritä, kuka tarkistaa aikataulun ja mikä tapahtuma laukaisee sen tarkastuksen, kuten käsittelytoiminnan päättyminen tai suostumusjärjestelmän vaihtaminen. Älä anna tallenteiden kertyä loputtomiin vain siksi, että kukaan ei ole nimennyt vastuuta poistamisesta.
Voiko evästebannerin kuvakaappaus todistaa suostumuksen?
Kuvakaappaus voi säilyttää visuaalisen viittauksen, mutta se voi muuttua harhaanjohtavaksi, jos se on irrotettu julkaisu- tai konfiguraatiosta, jota se edustaa. Merkitse käyttöliittymän kuvakaappaukset selkeästi, jotta tarkastaja voi tunnistaa, mikä käyttöönotto ne dokumentoi. Jos sivusto esittää eri kieliä tai asetteluja eri laitteilla tai alueilla, yksi kuvakaappaus ei välttämättä edusta jokaisen vierailijan kokemusta. Käsittele kuvakaappauksia tukimateriaalina, ei täydellisenä tallenteena yksittäisestä tapahtumasta.
Mikä on ero suostumusarkiston ja käsittelytoimintojen tallenteen välillä?
Ne palvelevat eri dokumentointitoimintoja, joten älä yhdistä niitä yhdeksi tallenteeksi tai olet, että toinen kattaa toisen. Hyödyllinen operatiivinen linkki on yhteinen tarkoitusnimi tai sisäinen viite, joka auttaa tiimejä vertaamaan liittyvää dokumentaatiota ilman, että kaikkea kopioidaan molempiin paikkoihin. Pidä terminologia johdonmukaisena yksityisyys- ja teknisten tiimien kesken. Tämä helpottaa havaitsemista, kun kuvattu käsittelytoiminta ei enää vastaa sitä, miten sivusto on konfiguroitu.
Luoko Google Consent Mode GDPR-suostumusarkiston?
Google Consent Modea ei tulisi käsitellä organisaation täydellisen todisteiden tallenteena. Osana toteutustarkastuksia vertaile odotettua käyttäytymistä todelliseen käyttäytymiseen sen jälkeen, kun vierailija on muuttanut mieltymyksensä, ja tallenna asiaankuuluvat konfiguraatiomuutokset tiimillesi. Tämä auttaa tutkimaan eroja suostumusliittymän ja liitettyjen palveluiden välillä. Conzentin Google Consent Mode v2 -opas kattaa integraation tarkemmin.
Voiko suostumusmanagement-alusta taata GDPR-yhteensopivuuden?
Ei. Alusta voi tukea suostumusoperaatioita, mutta se ei voi päättää, ovatko organisaatiosi tarkoitukset, ilmoitukset tai laajemmat käsittelyvalinnat asianmukaisia. Ennen kuin luotat konfiguraatioon, nimeä omistaja tarkistamaan se todellista sivuston asetusta vastaan ja dokumentoimaan olennaiset päätökset. Käsittele oletuksia konfiguraatiovalintoina, joita on arvioitava, ei organisaatiosi arvioinnin tai kontekstiin liittyvän oikeudellisen tarkastuksen korvikkeena.