
Audit de consentement RGPD : Comment documenter et gérer les preuves de consentement
Un simple horodatage ne peut pas expliquer une décision de consentement. Un audit de consentement GDPR utile relie chaque choix aux finalités, à l'avis et à la version de la bannière qu'une personne a vue lorsqu'elle l'a fait. Sans ce contexte, un enregistrement peut montrer que quelqu'un a cliqué, mais pas ce à quoi il a été demandé d'accepter.
Capturer les événements de consentement n'est que la première étape. La partie la plus difficile consiste à garder les preuves significatives à mesure que les bannières et les configurations changent, et à s'assurer que le retrait est aussi facile que de donner son consentement. Des liens clairs entre chaque événement et son contexte rendent les enregistrements plus faciles à interpréter et à maintenir.
Ce guide explique ce qu'un modèle de preuve de consentement proportionné peut inclure et comment l'intégrer dans votre flux de travail. Vous apprendrez à relier les choix aux versions d'avis et de finalités pertinentes, à préserver le contexte à mesure que les configurations changent, et à gérer les opérations de consentement de manière cohérente. Une plateforme de gestion du consentement peut aider à organiser les configurations de bannières, les tests, les intégrations et les flux de travail associés, mais elle ne peut pas garantir la conformité légale à elle seule. Les preuves doivent toujours refléter comment votre organisation collecte et gère réellement le consentement.
Principaux enseignements
- Construisez un audit de consentement GDPR qui relie chaque choix à son heure, sa finalité et l'avis ou la bannière affichée.
- Gardez les preuves des événements de consentement distinctes des enregistrements de traitement et des journaux de sécurité afin que chaque enregistrement serve un but clair.
- Cartographiez les choix de consentement, le contenu des bannières et les intégrations avant de mettre en place un flux de travail répétable pour les examens et les mises à jour.
- Utilisez une plateforme de consentement pour soutenir la configuration des bannières, les tests et les intégrations tout en maintenant la responsabilité au sein de votre organisation.
Ce qu'un audit de consentement GDPR prouve, et ce qu'il ne prouve pas
Un audit de consentement GDPR est une preuve contextuelle des événements de consentement. Il aide une organisation à expliquer quel choix une personne a fait, quand elle l'a fait, et les circonstances entourant ce choix. Un clic ou une préférence enregistrée a une signification limitée par lui-même. Sa valeur provient de la connexion de l'événement aux finalités et aux informations présentées à ce moment-là.
Cette preuve soutient la responsabilité. Elle peut aider à montrer comment le consentement a été demandé et enregistré, mais elle ne peut pas établir que chaque partie du traitement de l'organisation est légale. Un enregistrement de permission pour une finalité ne justifie pas l'utilisation de données personnelles pour une finalité non liée, ni ne prouve que chaque système a suivi le choix de la personne. Le Règlement général sur la protection des données (RGPD) établit un cadre plus large pour le traitement des données personnelles, y compris des principes qui vont au-delà des enregistrements de consentement.
La preuve de consentement est plus qu'un simple drapeau d'acceptation ou de rejet
Un simple drapeau "accepté" laisse des questions importantes sans réponse. Quelles finalités la personne a-t-elle acceptées ? Que disait l'avis à leur sujet ? Quelle bannière ou interface de préférence a présenté les options ? Sans ce contexte, quelqu'un qui examine l'enregistrement plus tard peut ne pas être en mesure de dire ce que le choix signifiait.
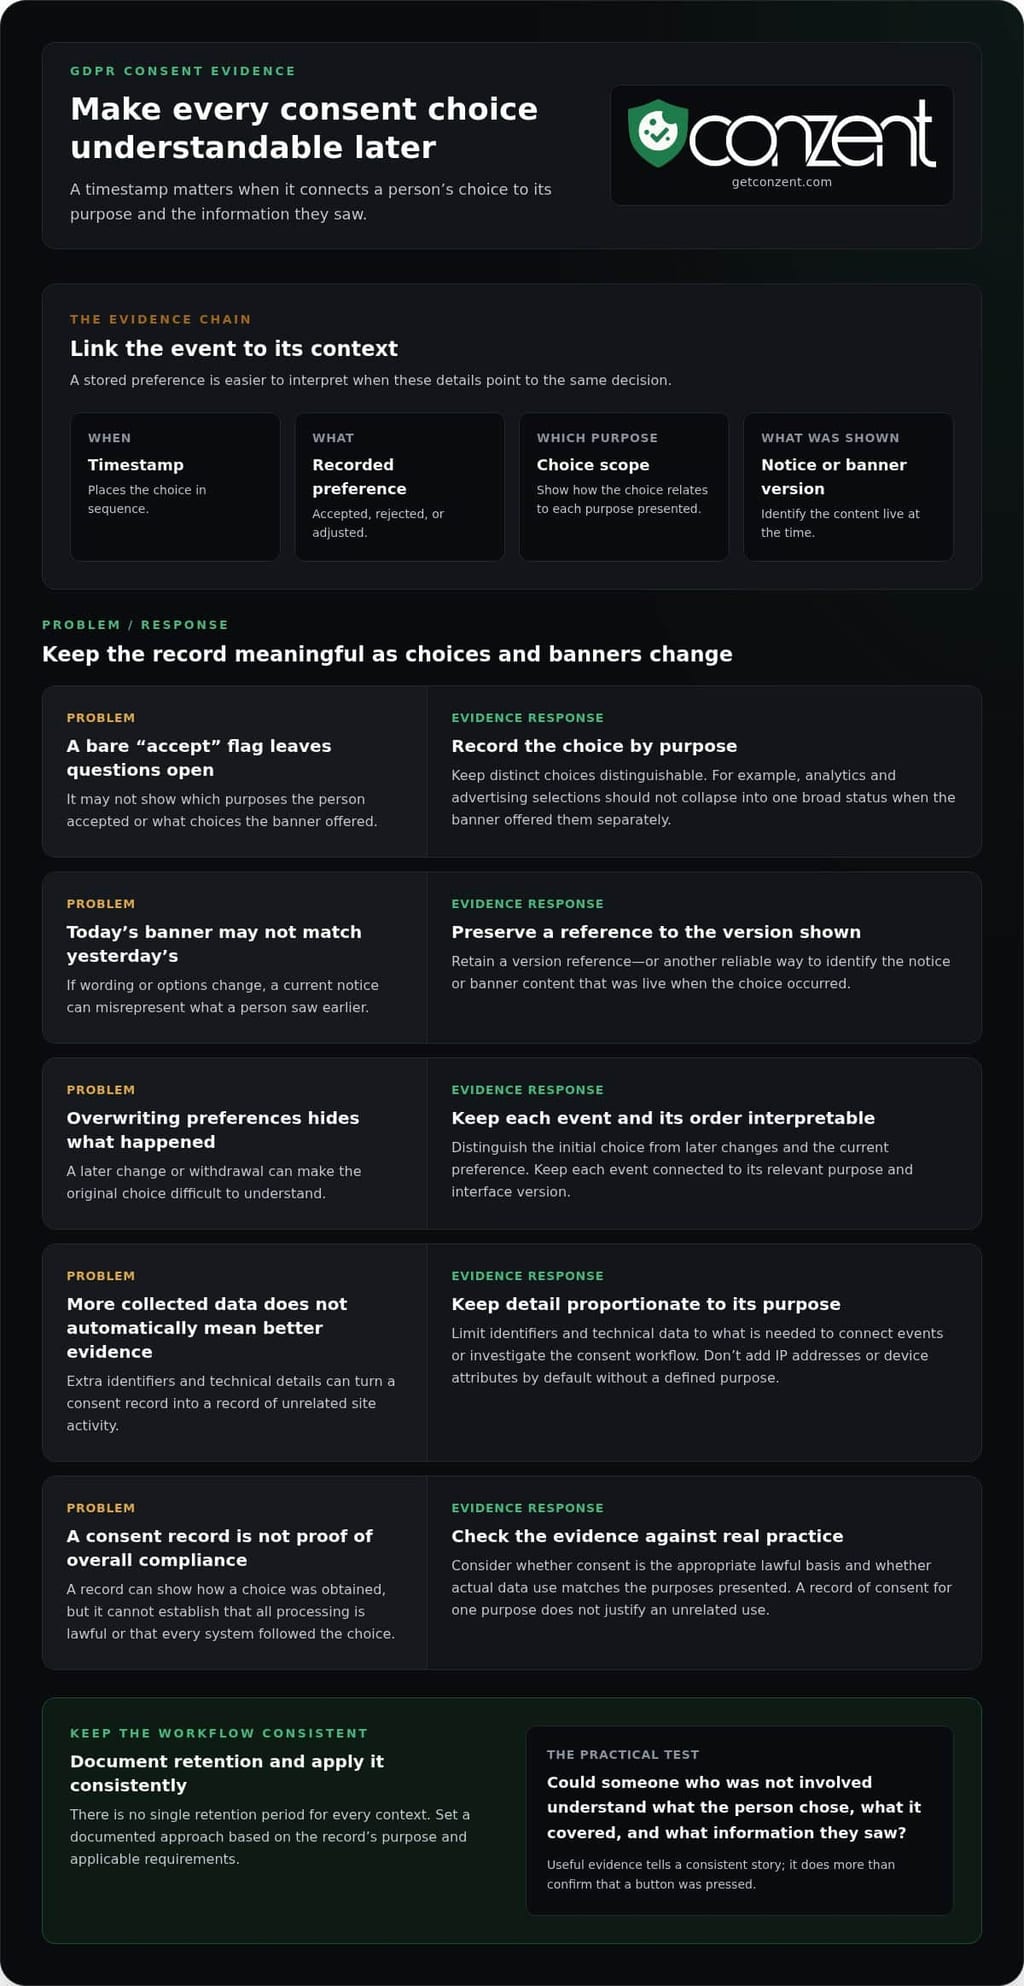
Par exemple, un événement qui enregistre l'acceptation des cookies d'analyse devrait être distinguable de l'acceptation des cookies publicitaires si la bannière a offert ces choix séparément. La version d'avis ou de bannière associée aide à expliquer les informations disponibles à la personne à ce moment-là. Ce sont des exemples de preuves pratiques, pas une liste universelle de champs obligatoires. Le bon niveau de détail dépend du traitement et de la manière dont le consentement est collecté.
Ce que la responsabilité GDPR signifie pour les enregistrements de consentement
L'article 7(1) du RGPD aborde la capacité du responsable du traitement à démontrer qu'une personne a consenti au traitement. En pratique, un enregistrement utile devrait permettre à l'organisation d'expliquer la décision, plutôt que de simplement pointer vers un statut enregistré. La preuve devrait être suffisamment claire pour qu'une personne qui n'était pas impliquée dans sa collecte puisse comprendre ce qui s'est passé.
La preuve de consentement peut montrer comment un choix a été obtenu ; elle ne peut pas garantir que le traitement qui l'entoure est conforme au RGPD. Les détails de mise en œuvre et l'interprétation légale dépendent du contexte de traitement. L'organisation doit toujours considérer si le consentement est la base légale appropriée et si son utilisation réelle des données correspond aux finalités présentées. Un aperçu de conformité GDPR plus large peut aider à situer le consentement dans ce tableau plus large.
Cette distinction maintient le modèle de preuve proportionné. Enregistrez suffisamment de contexte pour interpréter l'événement de consentement et expliquer comment il se rapporte au traitement. Ne traitez pas une entrée de journal comme un substitut à l'examen de l'avis, des finalités ou de ce que fait réellement l'organisation. La preuve est utile lorsqu'elle raconte une histoire cohérente, pas lorsqu'elle confirme simplement qu'un bouton a été pressé.
Quels détails rendent un audit de consentement GDPR interprétable ?
Un enregistrement de consentement est utile lorsqu'un examinateur peut répondre à des questions pratiques : Quand l'événement s'est-il produit ? Que la personne a-t-elle choisi ? Quelles finalités le choix couvrait-il ? Quelles informations ont été présentées ? Ce sont des catégories de preuves à considérer, pas un ensemble universel de champs requis pour chaque mise en œuvre. Le bon enregistrement dépend de la manière dont votre site collecte le consentement et de ce que vous pourriez avoir besoin d'expliquer plus tard.
Chaque détail doit servir un but clair. Évitez de collecter des données personnelles ou techniques supplémentaires simplement parce qu'elles sont disponibles. Un audit de consentement GDPR proportionné préserve suffisamment de contexte pour expliquer l'événement sans transformer un enregistrement de consentement en un enregistrement de chaque interaction qu'une personne a avec votre site.
Reliez le choix de l'utilisateur aux informations affichées
Commencez par l'événement lui-même. Un horodatage place le choix dans la séquence, tandis que la préférence enregistrée montre si la personne a accepté, rejeté ou ajusté une option. Lorsque la bannière sépare les finalités, préservez quelles finalités sont apparues et comment le choix de la personne s'y rapportait. Un statut "accepté" large peut être difficile à interpréter si l'interface a offert des choix distincts.
Ensuite, reliez l'événement à la version d'avis ou de bannière applicable. Conservez une référence de version ou un autre moyen fiable d'identifier le contenu qui était en ligne lorsque le choix a eu lieu. Si le libellé ou les options changent, l'enregistrement devrait toujours pointer vers la version antérieure, plutôt que de présenter l'avis d'aujourd'hui comme s'il avait été affiché à ce moment-là. Les bannières de consentement personnalisables de Conzent aident les équipes à gérer l'interface et son libellé dans le cadre de ce processus.
Enregistrez les changements de préférence sans perdre la séquence
Les gens peuvent revisiter ou retirer une préférence. Gardez les événements ultérieurs distincts des précédents afin qu'un examinateur puisse suivre la séquence : un choix initial, un changement ultérieur et la préférence actuelle. Chaque événement doit rester interprétable par lui-même et connecté à la finalité et à la version d'interface pertinentes. Ne réécrivez pas l'histoire d'une manière qui rend l'événement original impossible à comprendre.
Il n'y a pas de période de conservation unique qui convienne à chaque contexte. Établissez une approche documentée basée sur le but des enregistrements et les exigences applicables, puis appliquez-la de manière cohérente. Limitez les identifiants et les détails techniques à ce qui est nécessaire pour relier les événements et enquêter sur le flux de travail de consentement. Les adresses IP, les attributs de l'appareil ou d'autres données ne devraient pas être ajoutés par défaut s'ils ne servent pas un but défini.
Les détails des fournisseurs ou des cadres sont importants lorsqu'ils aident à expliquer comment les choix de consentement circulent à travers votre configuration réelle. Par exemple, si votre mise en œuvre utilise un cadre de consentement ou transmet des préférences à une intégration, documenter la configuration pertinente peut aider à expliquer le chemin de l'événement. N'ajoutez pas d'étiquettes techniques que personne ne peut interpréter ou qui n'ont aucun rapport avec le traitement.
Le contexte de l'événement transforme une préférence enregistrée en un compte interprétable de ce qui a été demandé à la personne et comment elle a répondu. Si vous évaluez une plateforme de consentement pour ce flux de travail, consultez les options de plateforme disponibles en fonction de vos besoins opérationnels.
Audit de consentement vs. autres enregistrements GDPR : où se situent les limites
La documentation sur la confidentialité fonctionne mieux lorsque chaque enregistrement répond à une question distincte. Un enregistrement d'événement de consentement explique l'interaction d'une personne avec une interface de consentement. D'autres enregistrements décrivent des activités de traitement ou aident à enquêter sur des événements système. Ces enregistrements peuvent s'informer mutuellement, mais combiner leurs finalités peut rendre la preuve plus difficile à interpréter.
| Type d'enregistrement | But | Contenu typique | Public principal |
|---|---|---|---|
| Preuve d'événement de consentement | Expliquer une interaction de consentement | Choix, heure de l'événement, finalités pertinentes et le contexte de l'avis ou de la bannière applicable | Équipes de confidentialité, de conformité et d'opérations examinant le consentement |
| Enregistrements des activités de traitement | Décrire les activités de traitement à un niveau organisationnel | Documentation sur les opérations de traitement, maintenue pour les besoins de responsabilité de l'organisation | Équipes de confidentialité, direction et autorités de surveillance le cas échéant |
| Journaux de sécurité | Aider à surveiller ou enquêter sur l'activité technique | Événements système pertinents pour la surveillance ou l'enquête de sécurité | Équipes de sécurité et techniques |
Les événements de consentement et les enregistrements des activités de traitement répondent à des questions différentes
La preuve d'événement de consentement se concentre sur une interaction spécifique : quel choix a été fait et dans quel contexte. Un enregistrement des activités de traitement sert une fonction de documentation plus large en décrivant le traitement à un niveau organisationnel. Aucun ne remplace l'autre. Un enregistrement de consentement ne peut pas décrire chaque opération de traitement, tandis qu'une documentation plus large peut ne pas montrer ce qu'une personne a vu ou sélectionné lors d'une interaction particulière.
Les journaux de sécurité ont un but différent. Ils peuvent aider les équipes techniques à comprendre l'activité du système, mais une entrée de journal n'est pas automatiquement une preuve du choix éclairé d'une personne. Gardez les enregistrements connectés là où cela est utile, mais étiquetez et gérez-les clairement pour leurs finalités distinctes.
La preuve de consentement n'est pas la même que les signaux de consentement en aval
Une préférence enregistrée et un signal transmis à un système publicitaire ou d'analyse sont liés, mais ils ne constituent pas la même preuve. La première concerne le choix capturé par le processus de consentement. La seconde concerne la manière dont un système reçoit ou applique des informations sur ce choix. Les intégrations peuvent soutenir la coordination, mais elles n'établissent pas à elles seules ce que la personne a été montrée ou si le traitement en aval correspondait à la préférence.
Lorsque un cadre fait partie de la mise en œuvre, documentez comment il s'intègre dans le flux de consentement. Un guide de mise en œuvre IAB TCF 2.3 peut aider à expliquer le rôle du cadre, mais l'organisation doit toujours comprendre sa propre configuration et son traitement.
Un audit de consentement ne remplace pas non plus l'avis présenté aux personnes, une évaluation de la base légale appropriée ou d'autres documents pertinents. Traitez-le comme une partie du tableau de preuves. Pour l'interprétation légale, consultez le texte principal du RGPD, y compris les dispositions pertinentes pour votre traitement. Comment ces dispositions s'appliquent dépend des faits et du contexte ; la comparaison ci-dessus est une distinction opérationnelle, pas une conclusion légale.
Comment construire un flux de travail d'audit de consentement GDPR proportionné
Construisez le processus autour de votre configuration en direct, pas d'un diagramme idéalisé. Cartographiez comment les choix apparaissent sur le site, où vont les préférences, et qui maintient la configuration. Ensuite, testez si la preuve reste compréhensible à mesure que la configuration change.
- Cartographiez les finalités et les choix. Dressez l'inventaire des finalités pour lesquelles votre site demande le consentement et associez chacune à un choix qu'un visiteur peut faire. Incluez le libellé et les options affichées dans la bannière ou l'interface de préférence. Notez où les choix sont séparés et où une seule sélection couvre plus d'une finalité.
- Tracez le flux de consentement. Identifiez les intégrations qui reçoivent ou utilisent des signaux liés au consentement, tels que les systèmes d'analyse ou de publicité. Enregistrez comment chacune se connecte à la finalité et au choix pertinents. Concentrez-vous sur la configuration réelle du site, y compris les outils et balises intégrés, plutôt que de vous fier uniquement à une liste de fournisseurs.
- Définissez le contexte de la preuve. Décidez comment le flux de travail reliera un événement de consentement à son heure, à la préférence sélectionnée, aux finalités pertinentes et à la version de la bannière ou de l'avis affichée. Conservez un enregistrement des changements de configuration afin que les équipes puissent interpréter les événements antérieurs par rapport à l'interface et aux paramètres qui s'appliquaient alors.
- Testez le chemin complet. Faites des choix représentatifs dans l'environnement en direct ou de test, y compris le rejet, l'acceptation, l'ajustement et le changement ultérieur d'une préférence lorsque ces options existent. Vérifiez que la preuve résultante peut être comprise par rapport à l'interface affichée, et vérifiez que les systèmes connectés répondent comme prévu. Enregistrez les lacunes et désignez quelqu'un pour les résoudre.
- Définissez l'accès, la conservation et la propriété. Nommez le rôle responsable de l'examen du flux de travail et de la coordination des réponses aux demandes de preuve de consentement. Limitez l'accès aux personnes qui en ont besoin pour un travail défini. Établissez des pratiques de conservation basées sur le but de l'enregistrement, le risque et les exigences applicables. Ne supposez pas qu'une période convient à chaque organisation.
- Réévaluez après des changements. Réévaluez le flux de travail lorsque les finalités, le contenu de la bannière, les intégrations ou la configuration du site changent. Incluez des examens périodiques même lorsqu'aucun changement n'est prévu. Confirmez que les choix actuels correspondent toujours aux bonnes finalités et systèmes, et que les références de configuration plus anciennes restent compréhensibles.
Gardez le processus proportionné. L'objectif n'est pas de capturer chaque détail technique ou de créer une seconde copie de chaque journal opérationnel. Il s'agit de rendre la preuve de consentement suffisamment claire pour qu'un examinateur autorisé puisse suivre le choix et son chemin à travers votre configuration. Une plateforme de consentement peut aider à organiser la configuration des bannières et les flux de travail associés, mais votre équipe reste responsable de vérifier que la mise en œuvre reflète le traitement réel.
Si l'hébergement géré fait partie de votre évaluation de plateforme, comparez les prix du cloud géré en fonction de votre flux de travail et de vos besoins opérationnels.
Utilisez une plateforme de consentement pour rendre les flux de travail de preuve gérables
Une plateforme de gestion du consentement peut rassembler la configuration des bannières, les choix de préférences, les tests et les services connectés dans un flux de travail opérationnel plus cohérent. Elle peut aider les équipes à gérer comment le consentement est demandé et comment les systèmes associés sont configurés. Elle ne détermine pas, à elle seule, qu'un audit de consentement GDPR est complet ou que chaque activité de traitement est légale. Votre processus de preuve doit toujours refléter la configuration réelle du site et les décisions prises par votre organisation.
Faites correspondre les opérations de la plateforme au flux de travail de preuve
Commencez par l'interface de consentement. Les bannières personnalisables de Conzent permettent aux équipes de configurer la présentation des choix. Les tests A/B de consentement aident à comparer les variations de bannières, tandis que l'analyse de l'impact sur les revenus fournit des informations sur la relation entre les choix de consentement et les revenus. Traitez ces éléments comme des outils opérationnels. Lorsqu'une bannière change, assurez-vous que votre processus de changement préserve le contexte nécessaire pour interpréter les événements antérieurs.
Les intégrations ont également besoin d'une place claire dans le flux de travail. Conzent prend en charge IAB TCF v2.4 et Google Consent Mode v2, connectant les opérations de consentement avec les écosystèmes publicitaires et d'analyse pertinents. Ces intégrations peuvent soutenir la coordination entre l'interface de consentement et les technologies connectées, mais elles ne remplacent pas la preuve du choix lui-même ou un examen de la manière dont chaque système l'applique. Cartographiez les intégrations que vous utilisez par rapport aux finalités et aux signaux impliqués.
Une plateforme de consentement cloud gérée peut fournir un point opérationnel central pour la configuration des bannières et les flux de travail de consentement associés. Gardez votre documentation interne alignée avec les changements de bannières et d'intégrations qui affectent votre modèle de preuve. La configuration d'une plateforme ne suffit pas à expliquer ce qu'une personne a vu ou comment votre organisation a utilisé la préférence résultante.
Choisissez un modèle opérationnel qui convient à votre équipe
Le cloud géré et l'auto-hébergement sont des approches opérationnelles différentes, pas un classement universel. Le service cloud géré de Conzent comprend la maintenance de l'infrastructure, les mises à jour automatiques et des tableaux de bord d'analyse basés sur le cloud. Cela convient aux équipes qui souhaitent que ces opérations d'infrastructure soient gérées dans le cadre du service.
Avec l'infrastructure de consentement ouverte auto-hébergée de Conzent, la plateforme fonctionne sur l'infrastructure de votre organisation. Cette approche peut convenir aux équipes qui préfèrent héberger le système dans leur propre environnement. Dans l'un ou l'autre modèle, décidez qui possède les changements de bannières, les vérifications d'intégration, l'examen des preuves et les contrôles d'accès. Le déploiement affecte la manière dont la plateforme est exploitée ; il ne transfère pas la responsabilité des pratiques de consentement de l'organisation.
Choisissez la configuration que votre équipe peut gouverner de manière cohérente. Considérez comment chaque option s'intègre à votre infrastructure et aux personnes responsables du maintien des opérations de consentement. Pour évaluer l'option cloud géré par rapport à vos besoins, explorez les prix de Conzent.
Faites de la preuve de consentement une partie des opérations quotidiennes
Faites de la preuve de consentement une partie de la façon dont votre équipe travaille, pas un fichier que quelqu'un recherche uniquement lorsqu'une question se pose. Construisez une compréhension partagée parmi les personnes qui gèrent la confidentialité, les changements de produit et les intégrations techniques. Un processus clair aide chaque personne à voir comment ses décisions affectent les preuves dont les autres pourraient avoir besoin pour interpréter plus tard.
Cette compréhension partagée est importante à mesure que les équipes, les outils et les responsabilités évoluent. Écrivez le raisonnement derrière votre approche dans un langage simple et rendez-le accessible aux personnes qui la maintiennent. Un audit de consentement GDPR est plus utile lorsque votre organisation peut expliquer non seulement ce qu'elle enregistre, mais comment ces enregistrements informent des décisions responsables.
Si vous évaluez une plateforme de consentement pour soutenir ce travail, explorez les prix de Conzent et choisissez le modèle opérationnel qui convient à votre équipe. Un processus réfléchi est réalisable, et des décisions claires aident à construire des pratiques de confidentialité plus responsables.
Questions Fréquemment Posées
Un audit de consentement GDPR est-il légalement requis ?
Lorsqu'une organisation s'appuie sur le consentement, l'article 7(1) du RGPD exige que le responsable du traitement puisse démontrer que le consentement a été donné. Il ne prescrit pas un format de journal technique unique ni n'exige l'utilisation d'une plateforme particulière. Traitez l'audit de consentement GDPR comme une décision de conception de preuve : documentez pourquoi votre approche correspond à la manière dont le consentement est collecté, et recherchez une interprétation légale spécifique au contexte lorsque la méthode de traitement ou de collecte soulève des questions.
Que doit inclure un audit de consentement GDPR ?
Choisissez des détails qui permettent à votre équipe d'expliquer le processus de consentement sans collecter de données simplement parce qu'elles sont disponibles. Si les personnes peuvent sélectionner des finalités séparées, préservez suffisamment de détails pour distinguer ces sélections. Si un cadre ou un fournisseur affecte la manière dont les préférences sont gérées, notez son rôle dans la configuration. Le détail approprié dépend de la mise en œuvre. Évitez d'ajouter des identifiants ou des attributs techniques à moins qu'ils ne servent un but opérationnel défini.
Combien de temps les enregistrements de consentement doivent-ils être conservés selon le RGPD ?
Il n'y a pas de période de conservation unique qui s'applique à chaque organisation. Établissez un calendrier documenté qui prend en compte pourquoi les enregistrements restent utiles, combien de temps le traitement associé se poursuit, et les exigences applicables. Définissez qui examine le calendrier et quel événement déclenche cet examen, comme la fin d'une activité de traitement ou le remplacement d'un système de consentement. Ne laissez pas les enregistrements s'accumuler indéfiniment simplement parce que personne n'a assigné la responsabilité de la suppression.
Une capture d'écran de la bannière de cookies peut-elle prouver le consentement ?
Une capture d'écran peut préserver une référence visuelle, mais elle peut devenir trompeuse si elle est détachée de la version ou de la configuration qu'elle représente. Étiquetez clairement les instantanés de l'interface afin qu'un examinateur puisse identifier quel déploiement ils documentent. Si le site présente un langage ou des mises en page différents selon les appareils ou les régions, une seule capture d'écran peut ne pas représenter l'expérience de chaque visiteur. Traitez les captures d'écran comme du matériel de soutien, pas comme un enregistrement complet d'un événement individuel.
Quelle est la différence entre un audit de consentement et un enregistrement des activités de traitement ?
Ils servent des fonctions de documentation différentes, donc ne les fusionnez pas en un seul enregistrement ou ne supposez pas qu'un couvre l'autre. Un lien opérationnel utile est un nom de finalité partagé ou une référence interne, qui aide les équipes à comparer la documentation connexe sans copier tout dans les deux endroits. Gardez la terminologie cohérente entre les équipes de confidentialité et techniques. Cela facilite la détection lorsque une activité de traitement décrite ne correspond plus à la manière dont le site est configuré.
Le mode de consentement de Google crée-t-il un audit de consentement GDPR ?
Le mode de consentement de Google à lui seul ne devrait pas être considéré comme l'enregistrement complet de preuves de l'organisation. Dans le cadre des vérifications de mise en œuvre, comparez le comportement attendu avec le comportement réel après qu'un visiteur a changé une préférence, et enregistrez les changements de configuration pertinents pour votre équipe. Cela aide à enquêter sur les écarts entre l'interface de consentement et les services connectés. Le guide de Conzent sur le mode de consentement de Google v2 couvre l'intégration plus en détail.
Une plateforme de gestion du consentement peut-elle garantir la conformité au RGPD ?
Non. Une plateforme peut soutenir les opérations de consentement, mais elle ne peut pas décider si les finalités, les avis ou les choix de traitement plus larges de votre organisation sont appropriés. Avant de vous fier à une configuration, désignez un responsable pour l'examiner par rapport à la configuration réelle du site et documenter les décisions matérielles. Traitez les valeurs par défaut comme des choix de configuration à évaluer, pas comme un substitut au jugement de votre organisation ou à un examen juridique spécifique au contexte.