
GDPR Samtycke Granskning: Hur man Dokumenterar och Hanterar Samtyckesbevis
En tidsstämpel ensam kan inte förklara ett samtyckesbeslut. En användbar GDPR-samtyckesrevision kopplar varje val till syften, meddelande och banner-version som en person såg när de gjorde det. Utan den kontexten kan en post visa att någon klickade, men inte vad de blev ombedda att godkänna.
Att fånga samtyckeshändelser är bara det första steget. Den svårare delen är att hålla bevisen meningsfulla när banners och konfigurationer förändras, och att se till att återkallelse är lika lätt som att ge samtycke. Tydliga kopplingar mellan varje händelse och dess kontext gör poster lättare att tolka och underhålla.
Denna guide förklarar vad en proportionerlig samtyckesbevismodell kan inkludera och hur man bygger den i ditt arbetsflöde. Du kommer att lära dig hur man kopplar val med de relevanta meddelande- och syftesversionerna, bevarar kontext när konfigurationer förändras, och hanterar samtyckesoperationer konsekvent. En samtyckeshanteringsplattform kan hjälpa till att organisera bannerkonfigurationer, tester, integrationer och relaterade arbetsflöden, men den kan inte garantera juridisk efterlevnad på egen hand. Bevisen måste fortfarande återspegla hur din organisation faktiskt samlar in och hanterar samtycke.
Viktiga punkter
- Bygg en GDPR-samtyckesrevision som kopplar varje val till dess tid, syfte och det meddelande eller banner som visades.
- Håll samtyckeshändelsebevis åtskilt från behandlingsposter och säkerhetsloggar så att varje post tjänar ett tydligt syfte.
- Kartlägg samtyckesval, bannerinnehåll och integrationer innan du sätter upp ett upprepningsbart arbetsflöde för granskningar och uppdateringar.
- Använd en samtyckesplattform för att stödja bannerkonfiguration, tester och integrationer samtidigt som du behåller ansvarigheten inom din organisation.
Vad en GDPR-samtyckesrevision bevisar och vad den inte gör
En GDPR-samtyckesrevision är kontextuella bevis på samtyckeshändelser. Den hjälper en organisation att förklara vilket val en person gjorde, när de gjorde det, och omständigheterna kring det valet. Ett klick eller en lagrad preferens har begränsad betydelse på egen hand. Dess värde kommer från att koppla händelsen till syftena och informationen som presenterades vid den tidpunkten.
Det beviset stöder ansvarighet. Det kan hjälpa till att visa hur samtycke begärdes och registrerades, men det kan inte fastställa att varje del av organisationens behandling är laglig. En post av tillstånd för ett syfte rättfärdigar inte användningen av personuppgifter för ett orelaterat syfte, och det bevisar inte att varje system följde personens val. Allmänna dataskyddsförordningen (GDPR) sätter en bredare ram för behandling av personuppgifter, inklusive principer som sträcker sig bortom samtyckespunkter.
Samtyckesbevis är mer än en accept-eller-avvisa-flagga
Enbart en "acceptera"-flagga lämnar viktiga frågor obesvarade. Vilka syften accepterade personen? Vad sa meddelandet om dem? Vilken banner eller preferensgränssnitt presenterade alternativen? Utan denna kontext kan någon som granskar posten senare kanske inte förstå vad valet betydde.
Till exempel bör en händelse som registrerar acceptans av analyscookies vara åtskiljbar från acceptans av reklamcookies om bannern erbjöd dessa val separat. Den relaterade meddelande- eller banner-versionen hjälper till att förklara den information som var tillgänglig för personen vid det tillfället. Dessa är praktiska bevisexempel, inte en universell lista över obligatoriska fält. Rätt detaljnivå beror på behandlingen och hur samtycke samlas in.
Vad GDPR-ansvarighet betyder för samtyckespunkter
Artikel 7(1) i GDPR behandlar den personuppgiftsansvariges förmåga att visa att en person samtyckt till behandling. I praktiken bör en användbar post låta organisationen förklara beslutet, snarare än att bara peka på ett lagrat tillstånd. Bevisen bör vara tillräckligt tydliga för någon som inte var involverad i insamlingen av dem att förstå vad som hände.
Samtyckesbevis kan visa hur ett val erhölls; det kan inte garantera att behandlingen kring det följer GDPR. Implementeringsdetaljer och juridisk tolkning beror på behandlingskontexten. Organisationen måste fortfarande överväga om samtycke är den lämpliga lagliga grunden och om dess faktiska datanvändning matchar de presenterade syftena. En bredare översikt över GDPR-efterlevnad kan hjälpa till att placera samtycke inom den bredare bilden.
Denna åtskillnad håller bevismodellen proportionerlig. Registrera tillräckligt med kontext för att tolka samtyckeshändelsen och förklara hur den relaterar till behandlingen. Behandla inte en loggpost som en ersättning för att granska meddelandet, syftena eller vad organisationen gör i praktiken. Bevis är användbara när de berättar en konsekvent historia, inte när de bara bekräftar att en knapp trycktes.
Vilka detaljer gör en GDPR-samtyckesrevision tolkbar?
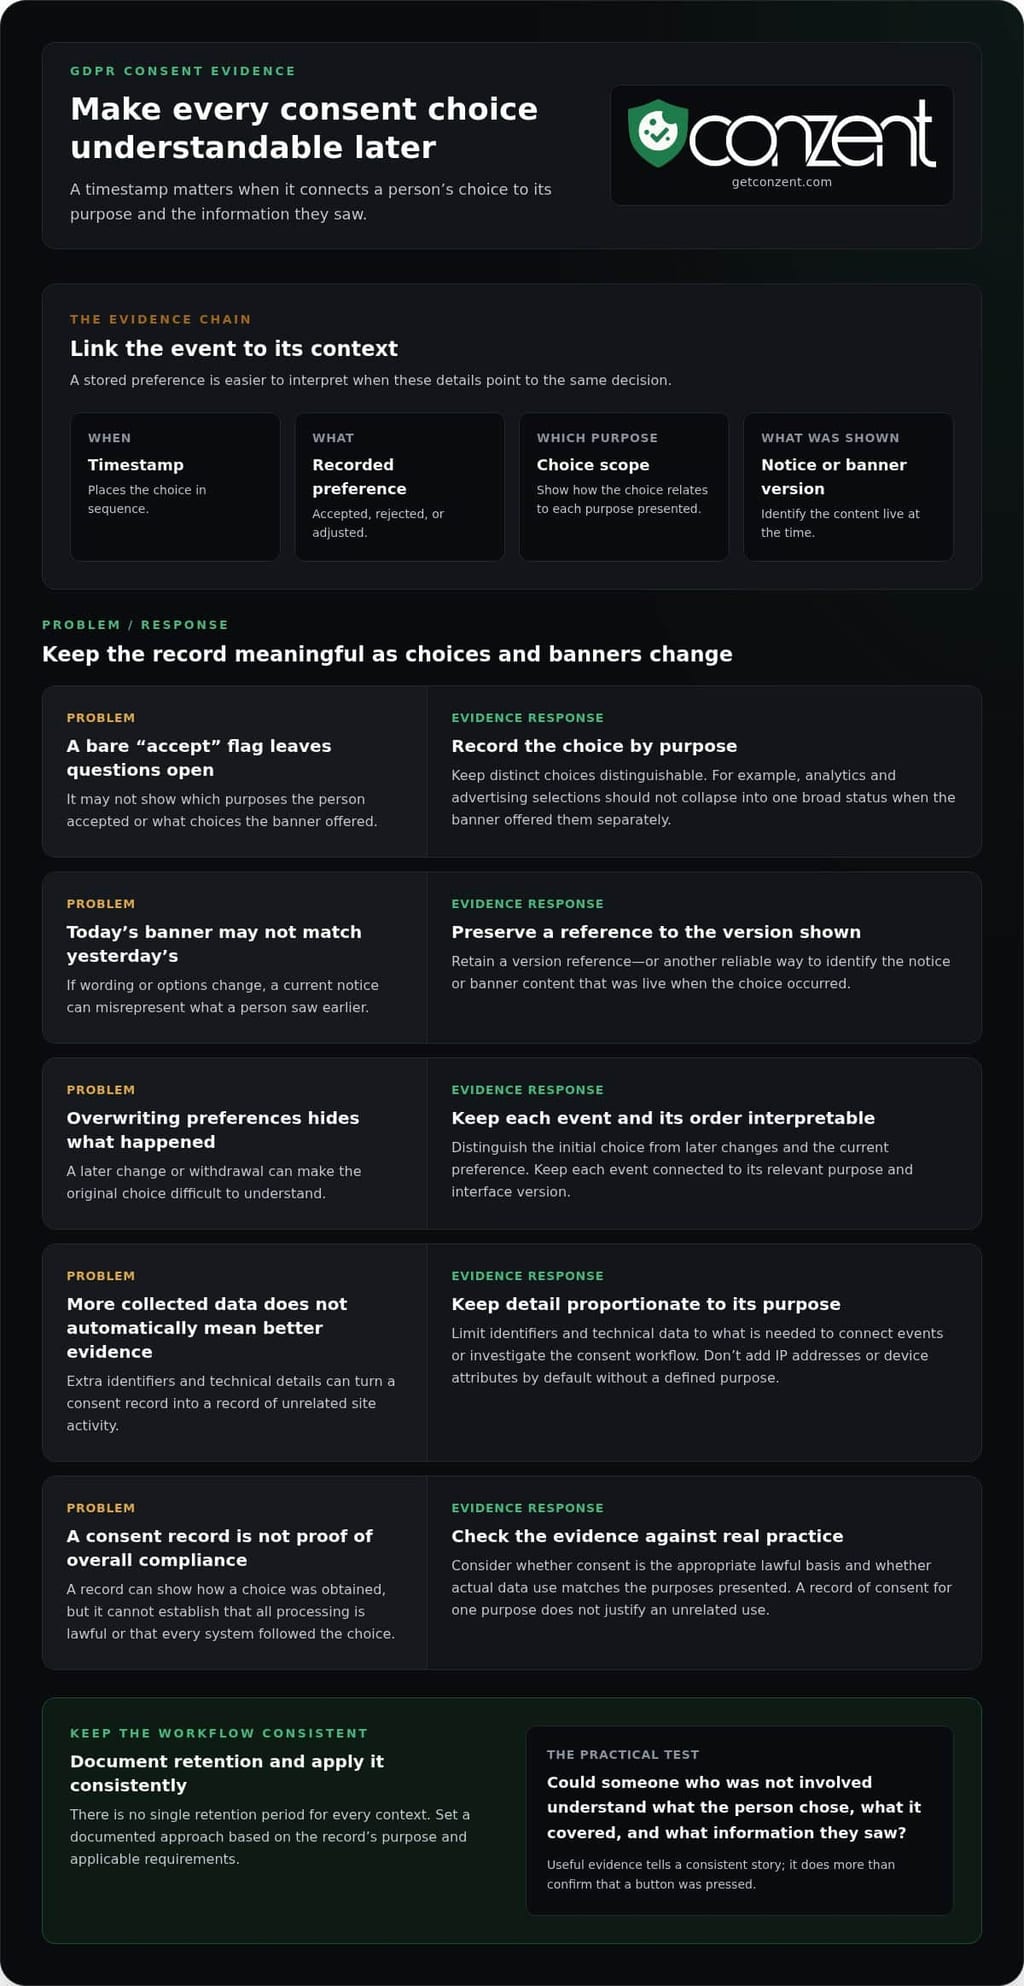
En samtyckespost är användbar när en granskare kan svara på praktiska frågor: När inträffade händelsen? Vad valde personen? Vilka syften täckte valet? Vilken information presenterades? Dessa är beviskategorier att överväga, inte en universell uppsättning fält som krävs för varje implementering. Rätt post beror på hur din webbplats samlar in samtycke och vad du kan behöva förklara senare.
Varje detalj bör tjäna ett tydligt syfte. Undvik att samla in extra personlig eller teknisk data bara för att den är tillgänglig. En proportionerlig GDPR-samtyckesrevision bevarar tillräckligt med kontext för att förklara händelsen utan att förvandla en samtyckespost till en post av varje interaktion en person har med din webbplats.
Koppla användarens val till den visade informationen
Börja med händelsen själv. En tidsstämpel placerar valet i sekvens, medan den registrerade preferensen visar om personen accepterade, avvisade eller justerade ett alternativ. Där en banner separerar syften, bevara vilka syften som visades och hur personens val relaterade till dem. En bred "accepterad" status kan vara svår att tolka om gränssnittet erbjöd distinkta val.
Nästa steg är att koppla händelsen till den tillämpliga meddelande- eller banner-versionen. Bevara en versionsreferens eller ett annat pålitligt sätt att identifiera det innehåll som var aktivt när valet inträffade. Om formuleringar eller alternativ ändras bör posten fortfarande peka på den tidigare versionen, snarare än att presentera dagens meddelande som om det visades då. Conzents anpassningsbara cookie-samtyckesbanners hjälper team att hantera gränssnittet och dess formuleringar som en del av denna process.
Registrera preferensändringar utan att förlora sekvensen
Människor kan återbesöka eller återkalla en preferens. Håll senare händelser åtskiljbara från tidigare så att en granskare kan följa sekvensen: ett initialt val, en efterföljande förändring och den aktuella preferensen. Varje händelse bör förbli tolkbar på egen hand och kopplad till det relevanta syftet och gränssnittversionen. Skriv inte över historien på ett sätt som gör den ursprungliga händelsen omöjlig att förstå.
Det finns ingen enda lagringsperiod som passar varje kontext. Sätt en dokumenterad strategi baserad på syftet med posterna och tillämpliga krav, och tillämpa den konsekvent. Begränsa identifierare och tekniska detaljer till vad som behövs för att koppla händelser och undersöka samtyckesarbetsflödet. IP-adresser, enhetsattribut eller annan data bör inte läggas till som standard om de inte tjänar ett definierat syfte.
Leverantörs- eller ramverksdetaljer är viktiga när de hjälper till att förklara hur samtyckesval färdas genom din faktiska uppsättning. Till exempel, om din implementering använder ett samtyckesramverk eller vidarebefordrar preferenser till en integration, kan dokumentation av den relevanta konfigurationen hjälpa till att förklara händelsens väg. Lägg inte till tekniska etiketter som ingen kan tolka eller som inte har någon betydelse för behandlingen.
Händelsekontext förvandlar en lagrad preferens till en tolkbar redogörelse för vad personen blev tillfrågad och hur de svarade. Om du bedömer en samtyckesplattform för detta arbetsflöde, granska tillgängliga plattformsalternativ tillsammans med dina operativa behov.
Samtyckesrevision vs. andra GDPR-poster: var gränserna går
Integritetsdokumentation fungerar bäst när varje post svarar på en distinkt fråga. En samtyckeshändelsepost förklarar en persons interaktion med ett samtyckesgränssnitt. Andra poster beskriver behandlingsaktiviteter eller hjälper till att undersöka systemhändelser. Dessa poster kan informera varandra, men att kombinera deras syften kan göra bevisen svårare att tolka.
| Posttyp | Syfte | Typiskt innehåll | Primär publik |
|---|---|---|---|
| Samtyckeshändelsebevis | Förklara en samtyckesinteraktion | Val, händelsetid, relevanta syften och den tillämpliga meddelande- eller bannerkontexten | Integritet, efterlevnad och operationsteam som granskar samtycke |
| Poster av behandlingsaktiviteter | Beskriva behandlingsaktiviteter på organisatorisk nivå | Dokumentation om behandlingsoperationer, upprätthållen för organisationens ansvarighetsbehov | Integritetsteam, ledning och tillsynsmyndigheter där det är relevant |
| Säkerhetsloggar | Hjälpa till att övervaka eller undersöka teknisk aktivitet | Systemhändelser relevanta för säkerhetsövervakning eller undersökning | Säkerhets- och tekniska team |
Samtyckeshändelser och poster av behandlingsaktiviteter svarar på olika frågor
Samtyckeshändelsebevis fokuserar på en specifik interaktion: vilket val gjordes och i vilken kontext. En post av behandlingsaktiviteter tjänar en bredare dokumentationsfunktion genom att beskriva behandlingen på organisatorisk nivå. Ingen ersätter den andra. En samtyckespost kan inte beskriva varje behandlingsoperation, medan bredare dokumentation kanske inte visar vad en person såg eller valde under en viss interaktion.
Säkerhetsloggar har ett annat syfte. De kan hjälpa tekniska team att förstå systemaktivitet, men en loggpost är inte automatiskt bevis på en persons informerade val. Håll poster kopplade där det är användbart, men märk och hantera dem tydligt för sina separata syften.
Samtyckesbevis är inte detsamma som nedströms samtyckessignaler
En lagrad preferens och en signal som skickas till ett reklamsystem eller analysystem är relaterade, men de är inte samma bevis. Den första handlar om valet som fångades genom samtyckeprocessen. Den andra handlar om hur ett system tar emot eller tillämpar information om det valet. Integrationer kan stödja samordning, men de fastställer inte själva vad personen visades eller om nedströmsbehandlingen matchade preferensen.
Där ett ramverk är en del av implementeringen, dokumentera hur det passar in i samtyckesflödet. En IAB TCF 2.3 implementeringsguide kan hjälpa till att förklara ramverkets roll, men organisationen måste fortfarande förstå sin egen konfiguration och behandling.
En samtyckesrevision ersätter inte heller meddelandet som presenteras för människor, en bedömning av den lämpliga lagliga grunden, eller annan relevant dokumentation. Behandla det som en del av bevisbilden. För juridisk tolkning, konsultera den primära GDPR-texten, inklusive bestämmelser som är relevanta för din behandling. Hur dessa bestämmelser tillämpas beror på fakta och kontext; jämförelsen ovan är en operationell åtskillnad, inte en juridisk slutsats.
Hur man bygger ett proportionerligt arbetsflöde för GDPR-samtyckesrevision
Bygg processen kring din aktiva uppsättning, inte en idealiserad diagram. Kartlägg hur val visas på webbplatsen, vart preferenser går, och vem som underhåller konfigurationen. Testa sedan om bevisen förblir förståeliga när uppsättningen förändras.
- Kartlägg syften och val. Inventera syftena för vilka din webbplats begär samtycke och matcha varje med valet en besökare kan göra. Inkludera formuleringen och alternativen som visas i bannern eller preferensgränssnittet. Notera var val är separata och var ett enda val täcker mer än ett syfte.
- Spåra samtyckesflödet. Identifiera de integrationer som tar emot eller använder samtyckesrelaterade signaler, såsom analys- eller reklamsystem. Registrera hur varje kopplas till det relevanta syftet och valet. Fokusera på den faktiska webbplatskonfigurationen, inklusive inbäddade verktyg och taggar, snarare än att bara förlita dig på en leverantörslista.
- Definiera beviskontexten. Bestäm hur arbetsflödet kommer att koppla en samtyckeshändelse till dess tid, valda preferens, relevanta syften och den banner- eller meddelandeversion som visades. Håll en post av konfigurationsändringar så att team kan tolka tidigare händelser mot det gränssnitt och de inställningar som gällde då.
- Testa hela vägen. Gör representativa val i den aktiva eller testmiljön, inklusive att avvisa, acceptera, justera och senare ändra en preferens där dessa alternativ finns. Kontrollera att de resulterande bevisen kan förstås mot det visade gränssnittet, och verifiera att kopplade system svarar som avsett. Registrera luckor och tilldela någon att lösa dem.
- Ställ in åtkomst, lagring och ägande. Namnge den roll som ansvarar för att granska arbetsflödet och samordna svar på begärningar om samtyckesbevis. Begränsa åtkomst till personer som behöver det för definierat arbete. Sätt lagringspraxis baserat på postens syfte, risk och tillämpliga krav. Anta inte att en period passar varje organisation.
- Granska efter förändringar. Ompröva arbetsflödet när syften, bannerinnehåll, integrationer eller webbplatskonfiguration förändras. Inkludera periodiska granskningar även när ingen förändring är planerad. Bekräfta att aktuella val fortfarande kartläggs till rätt syften och system, och att äldre konfigurationsreferenser förblir förståeliga.
Håll processen proportionerlig. Målet är inte att fånga varje teknisk detalj eller skapa en andra kopia av varje operativ logg. Det handlar om att göra samtyckesbevis tillräckligt tydliga för att en auktoriserad granskare ska kunna följa valet och dess väg genom din uppsättning. En samtyckesplattform kan hjälpa till att organisera bannerkonfiguration och relaterade arbetsflöden, men ditt team förblir ansvarigt för att kontrollera att implementeringen återspeglar faktisk behandling.
Om hanterad hosting är en del av din plattformsutvärdering, jämför priser för hanterad moln tillsammans med ditt arbetsflöde och operativa behov.
Använd en samtyckesplattform för att göra bevisarbetsflöden hanterbara
En samtyckeshanteringsplattform kan föra samman bannerkonfiguration, preferensval, tester och kopplade tjänster i ett mer konsekvent operativt arbetsflöde. Den kan hjälpa team att hantera hur samtycke begärs och hur relaterade system konfigureras. Den fastställer inte, av sig själv, att en GDPR-samtyckesrevision är komplett eller att varje behandlingsaktivitet är laglig. Din bevisprocess måste fortfarande återspegla webbplatsens faktiska uppsättning och de beslut din organisation fattar.
Koppla plattformsoperationer till bevisarbetsflödet
Börja med samtyckesgränssnittet. Conzents anpassningsbara banners låter team konfigurera hur val presenteras. Samtycke A/B-testning hjälper till att jämföra bannervariationer, medan intäktsanalys ger insikt i relationen mellan samtyckesval och intäkter. Behandla dessa som operativa verktyg. När en banner ändras, se till att din ändringsprocess bevarar den kontext som behövs för att tolka tidigare händelser.
Integrationer behöver också en tydlig plats i arbetsflödet. Conzent stöder IAB TCF v2.3 och Google Consent Mode v2, vilket kopplar samtyckesoperationer med relevanta reklam- och analys-ekosystem. Dessa integrationer kan stödja samordning mellan samtyckesgränssnittet och kopplade teknologier, men de ersätter inte beviset på valet självt eller en granskning av hur varje system tillämpar det. Kartlägg de integrationer du använder till syftena och signalerna som är involverade.
En hanterad molnsamtyckesplattform kan ge en central operativ punkt för bannerkonfiguration och relaterade samtyckesarbetsflöden. Håll din interna dokumentation i linje med banner- och integrationsändringar som påverkar din bevismodell. En plattforms konfiguration förklarar inte vad en person såg eller hur din organisation använde den resulterande preferensen.
Välj en driftsmodell som passar ditt team
Hanterad moln och egen hosting är olika driftsmetoder, inte en universell rangordning. Conzents hanterade molntjänst inkluderar infrastrukturunderhåll, automatiska uppdateringar och molnbaserade analysinstrumentpaneler. Detta passar team som vill ha dessa infrastrukturoperationer hanterade som en del av tjänsten.
Med Conzents egenhostade öppna samtyckesinfrastruktur körs plattformen på din organisations infrastruktur. Denna metod kan passa team som föredrar att hosta systemet inom sin egen miljö. I båda modellerna, bestäm vem som äger bannerändringar, integrationskontroller, bevisgranskning och åtkomstkontroller. För små och medelstora företag som behöver extern teknisk vägledning för att upprätthålla hostingmiljöer och systemintegritet kan outsourcad IT-support från JOB Technologies hjälpa till att hantera den operativa arbetsbelastningen. Distribution påverkar hur plattformen drivs; det överför inte ansvaret för organisationens samtyckesmetoder.
Välj den uppsättning som ditt team kan styra konsekvent. Överväg hur varje alternativ passar din infrastruktur och de personer som är ansvariga för att upprätthålla samtyckesoperationer. För att bedöma det hanterade molnalternativet mot dina behov, utforska Conzent-priser.
Gör samtyckesbevis till en del av det dagliga arbetet
Gör samtyckesbevis till en del av hur ditt team arbetar, inte en fil som någon söker efter endast när en fråga uppstår. Bygg en gemensam förståelse bland de som hanterar integritet, produktförändringar och tekniska integrationer. En tydlig process hjälper varje person att se hur deras beslut påverkar de bevis som andra kan behöva tolka senare.
Den gemensamma förståelsen är viktig när team, verktyg och ansvar utvecklas. Skriv ner resonemanget bakom din strategi på ett enkelt språk och gör det tillgängligt för de som underhåller den. En GDPR-samtyckesrevision är mer användbar när din organisation kan förklara inte bara vad den registrerar, utan hur dessa poster informerar ansvarsfulla beslut.
Om du utvärderar en samtyckesplattform för att stödja detta arbete, utforska Conzent-priser och välj den driftsmodell som passar ditt team. En genomtänkt process är möjlig, och tydliga beslut hjälper till att bygga mer ansvariga integritetsmetoder.
Vanliga frågor
Är en GDPR-samtyckesrevision juridiskt krävd?
Där en organisation förlitar sig på samtycke kräver GDPR Artikel 7(1) att den personuppgiftsansvarige ska kunna visa att samtycke gavs. Den föreskriver inte ett tekniskt loggformat eller kräver användning av en viss plattform. Behandla GDPR-samtyckesrevisionen som ett beslut om bevisdesign: dokumentera varför din strategi passar det sätt på vilket samtycke samlas in, och sök kontextspecifik juridisk tolkning när behandlings- eller insamlingsmetoden väcker frågor.
Vad bör en GDPR-samtyckesrevision inkludera?
Välj detaljer som låter ditt team förklara samtyckeprocessen utan att samla in data bara för att den är tillgänglig. Om personer kan välja separata syften, bevara tillräckligt med detaljer för att särskilja dessa val. Om ett ramverk eller en leverantör påverkar hur preferenser hanteras, notera dess roll i uppsättningen. Den lämpliga detaljnivån beror på implementeringen. Undvik att lägga till identifierare eller tekniska attribut om de inte tjänar ett definierat operativt syfte.
Hur länge bör samtyckespunkter sparas enligt GDPR?
Det finns ingen enda lagringsperiod som gäller för varje organisation. Sätt en dokumenterad tidsplan som tar hänsyn till varför posterna förblir användbara, hur länge den relaterade behandlingen fortsätter, och tillämpliga krav. Definiera vem som granskar tidsplanen och vilket evenemang som utlöser den granskningen, såsom avslutande av en behandlingsaktivitet eller ersättning av ett samtyckessystem. Låt inte poster ackumuleras på obestämd tid bara för att ingen har tilldelat ansvar för radering.
Kan en skärmdump av en cookie-banner bevisa samtycke?
En skärmdump kan bevara en visuell referens, men den kan bli missvisande om den är frikopplad från den release eller konfiguration den representerar. Märk gränssnittssnapshots tydligt så att en granskare kan identifiera vilken distribution de dokumenterar. Om webbplatsen presenterar olika språk eller layouter över enheter eller regioner, kan en skärmdump inte representera varje besökares upplevelse. Behandla skärmdumpar som stödmaterial, inte som en fullständig post av en individuell händelse.
Vad är skillnaden mellan en samtyckesrevision och en post av behandlingsaktiviteter?
De tjänar olika dokumentationsfunktioner, så slå inte ihop dem till en post eller anta att en täcker den andra. En användbar operationell länk är ett delat syftesnamn eller intern referens, vilket hjälper team att jämföra relaterad dokumentation utan att kopiera allt till båda platserna. Håll terminologin konsekvent över integritets- och tekniska team. Det gör det lättare att upptäcka när en beskrivning av en behandlingsaktivitet inte längre matchar hur webbplatsen är konfigurerad.
Skapar Google Consent Mode en GDPR-samtyckesrevision?
Google Consent Mode ensam bör inte behandlas som organisationens kompletta bevispost. Som en del av implementeringskontroller, jämför förväntat beteende med faktiskt beteende efter att en besökare ändrar en preferens, och registrera relevanta konfigurationsändringar för ditt team. Detta hjälper till att undersöka avvikelser mellan samtyckesgränssnittet och kopplade tjänster. Conzents Google Consent Mode v2-guide täcker integrationen mer i detalj.
Kan en samtyckeshanteringsplattform garantera GDPR-efterlevnad?
Nej. En plattform kan stödja samtyckesoperationer, men den kan inte avgöra om din organisations syften, meddelanden eller bredare behandlingsval är lämpliga. Innan du förlitar dig på en konfiguration, tilldela en ägare att granska den mot den faktiska webbplatsuppsättningen och dokumentera materiella beslut. Behandla standardinställningar som konfigurationsval att bedöma, inte som en ersättning för din organisations omdöme eller kontextspecifik juridisk granskning.