
Registro de Consentimiento GDPR: Cómo Documentar y Gestionar la Evidencia de Consentimiento
Un timestamp por sí solo no puede explicar una decisión de consentimiento. Un útil rastro de auditoría de consentimiento del GDPR conecta cada elección con los propósitos, el aviso y la versión del banner que una persona vio cuando la hizo. Sin ese contexto, un registro puede mostrar que alguien hizo clic, pero no lo que se le pidió que aceptara.
Capturar eventos de consentimiento es solo el primer paso. La parte más difícil es mantener la evidencia significativa a medida que cambian los banners y las configuraciones, y asegurarse de que la retirada sea tan fácil como dar el consentimiento. Los vínculos claros entre cada evento y su contexto hacen que los registros sean más fáciles de interpretar y mantener.
Esta guía explica lo que un modelo de evidencia de consentimiento proporcionado puede incluir y cómo integrarlo en su flujo de trabajo. Aprenderá cómo conectar elecciones con las versiones de aviso y propósito relevantes, preservar el contexto a medida que cambian las configuraciones y gestionar las operaciones de consentimiento de manera consistente. Una plataforma de gestión de consentimiento puede ayudar a organizar configuraciones de banners, pruebas, integraciones y flujos de trabajo relacionados, pero no puede garantizar el cumplimiento legal por sí sola. La evidencia aún necesita reflejar cómo su organización realmente recoge y gestiona el consentimiento.
Conclusiones Clave
- Construya un rastro de auditoría de consentimiento del GDPR que vincule cada elección con su tiempo, propósito y el aviso o banner mostrado.
- Mantenga la evidencia de eventos de consentimiento distinta de los registros de procesamiento y los registros de seguridad para que cada registro sirva a un propósito claro.
- Mapee las elecciones de consentimiento, el contenido del banner y las integraciones antes de establecer un flujo de trabajo repetible para revisiones y actualizaciones.
- Utilice una plataforma de consentimiento para apoyar la configuración de banners, pruebas e integraciones mientras mantiene la responsabilidad con su organización.
Lo que un rastro de auditoría de consentimiento del GDPR prueba y lo que no
Un rastro de auditoría de consentimiento del GDPR es evidencia contextual de eventos de consentimiento. Ayuda a una organización a explicar qué elección hizo una persona, cuándo la hizo y las circunstancias que rodean esa elección. Un clic o una preferencia almacenada tiene un significado limitado por sí solo. Su valor proviene de conectar el evento con los propósitos y la información presentada en ese momento.
Esta evidencia apoya la responsabilidad. Puede ayudar a mostrar cómo se solicitó y registró el consentimiento, pero no puede establecer que cada parte del procesamiento de la organización sea legal. Un registro de permiso para un propósito no justifica el uso de datos personales para un propósito no relacionado, ni prueba que cada sistema siguió la elección de la persona. El Reglamento General de Protección de Datos (GDPR) establece un marco más amplio para el procesamiento de datos personales, incluidos principios que van más allá de los registros de consentimiento.
La evidencia de consentimiento es más que una bandera de aceptar o rechazar
Una simple bandera de “aceptar” deja importantes preguntas sin respuesta. ¿Qué propósitos aceptó la persona? ¿Qué decía el aviso sobre ellos? ¿Qué banner o interfaz de preferencia presentó las opciones? Sin este contexto, alguien que revise el registro más tarde puede no ser capaz de decir qué significaba la elección.
Por ejemplo, un evento que registra la aceptación de cookies de análisis debería ser distinguible de la aceptación de cookies publicitarias si el banner ofreció esas elecciones por separado. La versión de aviso o banner relacionada ayuda a explicar la información disponible para la persona en ese momento. Estos son ejemplos de evidencia práctica, no una lista universal de campos obligatorios. El nivel adecuado de detalle depende del procesamiento y de cómo se recoge el consentimiento.
Lo que la responsabilidad del GDPR significa para los registros de consentimiento
El Artículo 7(1) del GDPR aborda la capacidad del controlador para demostrar que una persona consintió al procesamiento. En la práctica, un registro útil debería permitir a la organización explicar la decisión, en lugar de simplemente señalar un estado almacenado. La evidencia debería ser lo suficientemente clara para que alguien que no estuvo involucrado en su recolección entienda lo que sucedió.
La evidencia de consentimiento puede mostrar cómo se obtuvo una elección; no puede garantizar que el procesamiento a su alrededor cumpla con el GDPR. Los detalles de implementación y la interpretación legal dependen del contexto de procesamiento. La organización aún necesita considerar si el consentimiento es la base legal apropiada y si su uso real de datos coincide con los propósitos presentados. Una visión general del cumplimiento del GDPR más amplia puede ayudar a situar el consentimiento dentro de ese panorama más amplio.
Esta distinción mantiene el modelo de evidencia proporcionado. Registre suficiente contexto para interpretar el evento de consentimiento y explicar cómo se relaciona con el procesamiento. No trate una entrada de registro como un sustituto para revisar el aviso, los propósitos o lo que la organización hace en la práctica. La evidencia es útil cuando cuenta una historia consistente, no cuando simplemente confirma que se presionó un botón.
¿Qué detalles hacen que un rastro de auditoría de consentimiento del GDPR sea interpretable?
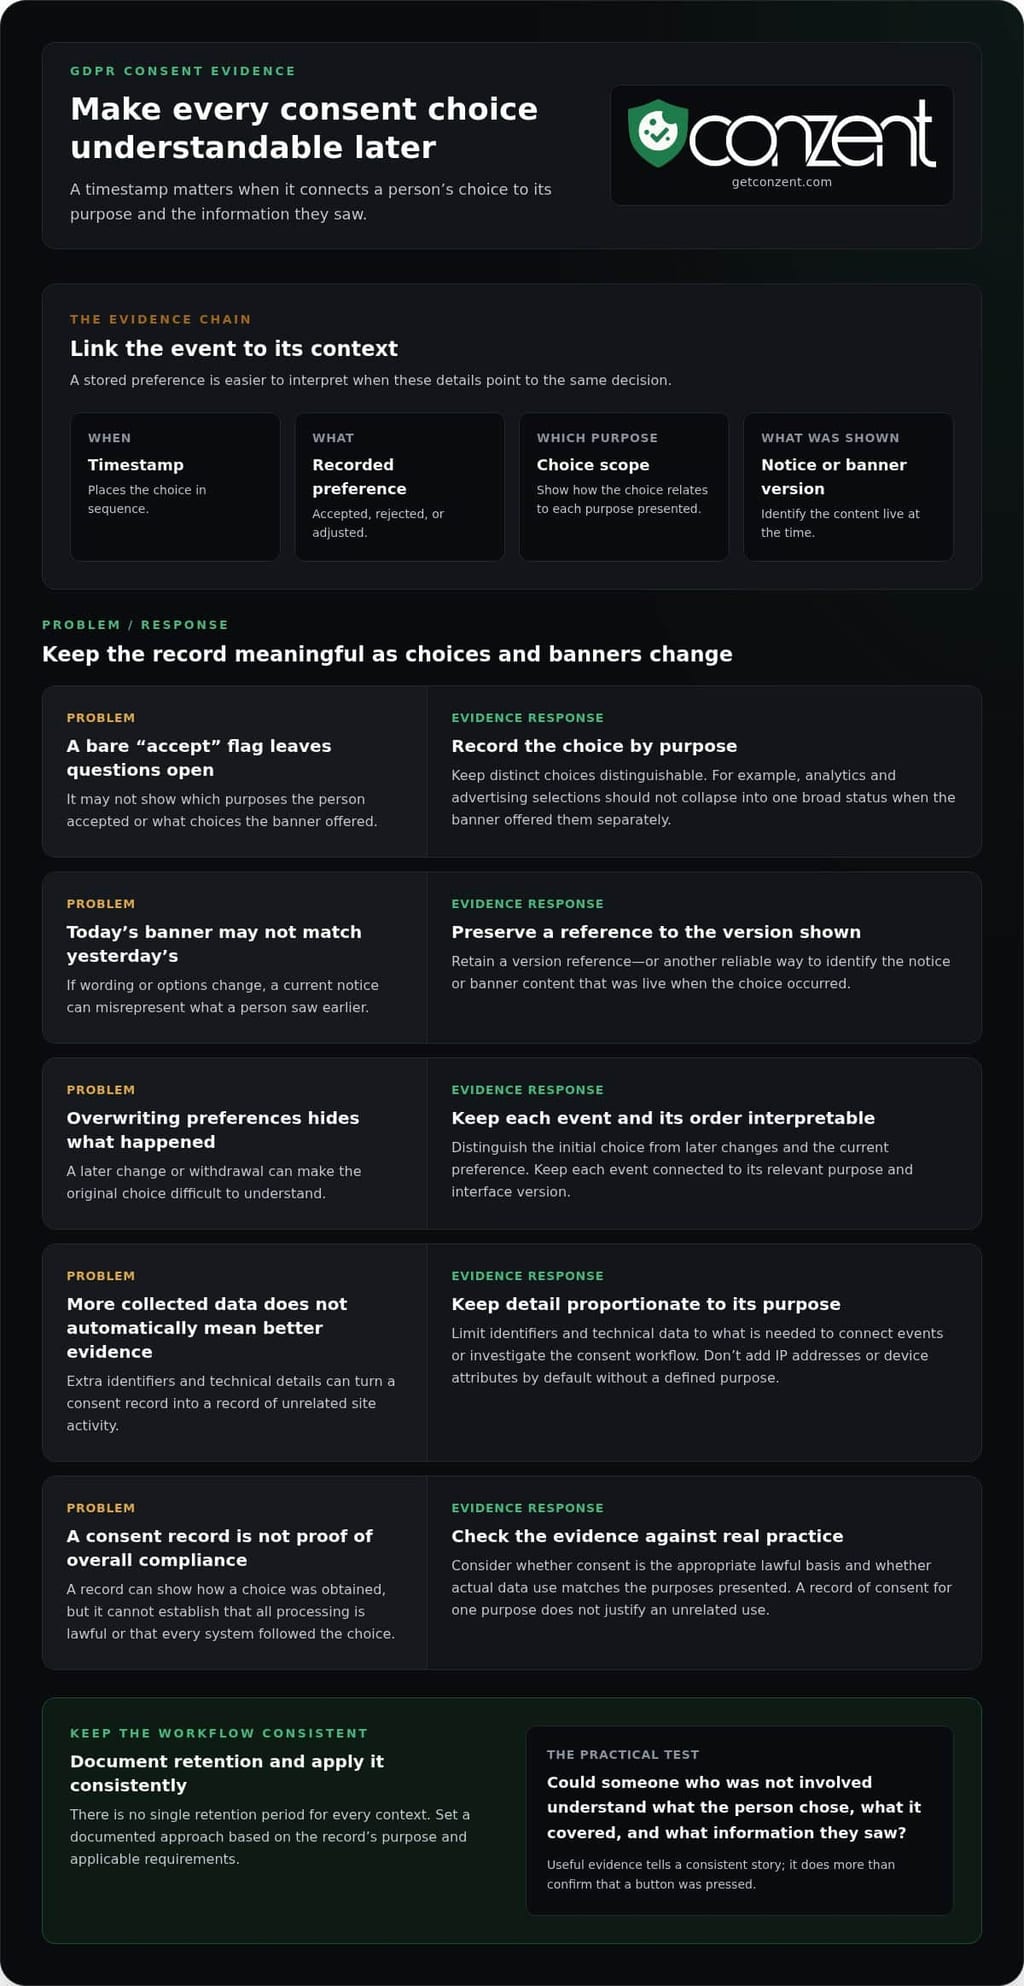
Un registro de consentimiento es útil cuando un revisor puede responder preguntas prácticas: ¿Cuándo ocurrió el evento? ¿Qué eligió la persona? ¿Qué propósitos cubría la elección? ¿Qué información se presentó? Estas son categorías de evidencia a considerar, no un conjunto universal de campos requeridos para cada implementación. El registro adecuado depende de cómo su sitio recoge el consentimiento y de lo que puede necesitar explicar más tarde.
Cada detalle debe servir a un propósito claro. Evite recoger datos personales o técnicos adicionales simplemente porque están disponibles. Un rastro de auditoría de consentimiento del GDPR proporcionado preserva suficiente contexto para explicar el evento sin convertir un registro de consentimiento en un registro de cada interacción que una persona tiene con su sitio.
Conecte la elección del usuario con la información mostrada
Comience con el evento en sí. Un timestamp coloca la elección en secuencia, mientras que la preferencia registrada muestra si la persona aceptó, rechazó o ajustó una opción. Donde un banner separa propósitos, preserve qué propósitos aparecieron y cómo la elección de la persona se relacionó con ellos. Un estado de “aceptado” amplio puede ser difícil de interpretar si la interfaz ofreció elecciones distintas.
A continuación, conecte el evento con el aviso o la versión del banner aplicable. Mantenga una referencia de versión u otra forma confiable de identificar el contenido que estaba activo cuando ocurrió la elección. Si la redacción u opciones cambian, el registro aún debería apuntar a la versión anterior, en lugar de presentar el aviso de hoy como si se hubiera mostrado entonces. Los banners de consentimiento personalizables de Conzent ayudan a los equipos a gestionar la interfaz y su redacción como parte de este proceso.
Registre cambios de preferencia sin perder la secuencia
Las personas pueden revisar o retirar una preferencia. Mantenga los eventos posteriores distinguibles de los anteriores para que un revisor pueda seguir la secuencia: una elección inicial, un cambio posterior y la preferencia actual. Cada evento debe seguir siendo interpretable por sí mismo y estar conectado a la versión de propósito e interfaz relevante. No sobrescriba la historia de una manera que haga que el evento original sea imposible de entender.
No hay un único período de retención que se ajuste a cada contexto. Establezca un enfoque documentado basado en el propósito de los registros y los requisitos aplicables, y aplíquelo de manera consistente. Limite los identificadores y detalles técnicos a lo que se necesita para conectar eventos e investigar el flujo de trabajo de consentimiento. Las direcciones IP, atributos de dispositivo u otros datos no deberían añadirse por defecto si no sirven a un propósito definido.
Los detalles del proveedor o del marco son importantes cuando ayudan a explicar cómo las elecciones de consentimiento viajan a través de su configuración real. Por ejemplo, si su implementación utiliza un marco de consentimiento o pasa preferencias a una integración, documentar la configuración relevante puede ayudar a explicar el camino del evento. No añada etiquetas técnicas que nadie pueda interpretar o que no tengan relación con el procesamiento.
El contexto del evento convierte una preferencia almacenada en un relato interpretable de lo que se le preguntó a la persona y cómo respondió. Si está evaluando una plataforma de consentimiento para este flujo de trabajo, revise las opciones de plataforma disponibles junto con sus necesidades operativas.
Rastro de auditoría de consentimiento vs. otros registros del GDPR: dónde están los límites
La documentación de privacidad funciona mejor cuando cada registro responde a una pregunta distinta. Un registro de evento de consentimiento explica la interacción de una persona con una interfaz de consentimiento. Otros registros describen actividades de procesamiento o ayudan a investigar eventos del sistema. Estos registros pueden informarse mutuamente, pero combinar sus propósitos puede dificultar la interpretación de la evidencia.
| Tipo de registro | Propósito | Contenido típico | Público principal |
|---|---|---|---|
| Evidencia de evento de consentimiento | Explicar una interacción de consentimiento | Elección, hora del evento, propósitos relevantes y el aviso o contexto del banner aplicable | Equipos de privacidad, cumplimiento y operaciones que revisan el consentimiento |
| Registros de actividades de procesamiento | Describir actividades de procesamiento a nivel organizativo | Documentación sobre operaciones de procesamiento, mantenida para las necesidades de responsabilidad de la organización | Equipos de privacidad, gestión y autoridades de supervisión donde sea relevante |
| Registros de seguridad | Ayudar a monitorear o investigar actividad técnica | Eventos del sistema relevantes para el monitoreo o investigación de seguridad | Equipos de seguridad y técnicos |
Los eventos de consentimiento y los registros de actividades de procesamiento responden a diferentes preguntas
La evidencia de eventos de consentimiento se centra en una interacción específica: qué elección se hizo y en qué contexto. Un registro de actividades de procesamiento cumple una función de documentación más amplia al describir el procesamiento a nivel organizativo. Ninguno reemplaza al otro. Un registro de consentimiento no puede describir cada operación de procesamiento, mientras que la documentación más amplia puede no mostrar lo que una persona vio o seleccionó durante una interacción particular.
Los registros de seguridad tienen un propósito diferente. Pueden ayudar a los equipos técnicos a entender la actividad del sistema, pero una entrada de registro no es automáticamente prueba de la elección informada de una persona. Mantenga los registros conectados donde sea útil, pero etiquételos y adminístrelos claramente para sus propósitos separados.
La evidencia de consentimiento no es lo mismo que las señales de consentimiento posteriores
Una preferencia almacenada y una señal pasada a un sistema publicitario o de análisis están relacionadas, pero no son la misma evidencia. La primera se refiere a la elección capturada a través del proceso de consentimiento. La segunda se refiere a cómo un sistema recibe o aplica información sobre esa elección. Las integraciones pueden apoyar la coordinación, pero no establecen por sí solas lo que se le mostró a la persona o si el procesamiento posterior coincidió con la preferencia.
Donde un marco es parte de la implementación, documente cómo encaja en el flujo de consentimiento. Una guía de implementación del IAB TCF 2.3 puede ayudar a explicar el papel del marco, pero la organización aún necesita entender su propia configuración y procesamiento.
Un rastro de consentimiento tampoco reemplaza el aviso presentado a las personas, una evaluación de la base legal apropiada u otra documentación relevante. Trátelo como una parte del panorama de evidencia. Para la interpretación legal, consulte el texto principal del GDPR, incluidas las disposiciones relevantes para su procesamiento. Cómo se aplican esas disposiciones depende de los hechos y el contexto; la comparación anterior es una distinción operativa, no una conclusión legal.
Cómo construir un flujo de trabajo de rastro de auditoría de consentimiento del GDPR proporcionado
Construya el proceso en torno a su configuración en vivo, no a un diagrama idealizado. Mapee cómo aparecen las elecciones en el sitio, a dónde van las preferencias y quién mantiene la configuración. Luego, pruebe si la evidencia sigue siendo comprensible a medida que cambia la configuración.
- Mapee propósitos y elecciones. Haga un inventario de los propósitos para los cuales su sitio solicita consentimiento y empareje cada uno con la elección que un visitante puede hacer. Incluya la redacción y las opciones mostradas en el banner o interfaz de preferencia. Anote dónde las elecciones son separadas y dónde una sola selección cubre más de un propósito.
- Trace el flujo de consentimiento. Identifique las integraciones que reciben o utilizan señales relacionadas con el consentimiento, como sistemas de análisis o publicidad. Registre cómo cada uno se conecta al propósito y elección relevantes. Enfóquese en la configuración real del sitio, incluidos herramientas y etiquetas incrustadas, en lugar de confiar solo en una lista de proveedores.
- Defina el contexto de la evidencia. Decida cómo el flujo de trabajo conectará un evento de consentimiento con su tiempo, preferencia seleccionada, propósitos relevantes y la versión del banner o aviso mostrado. Mantenga un registro de los cambios de configuración para que los equipos puedan interpretar eventos anteriores en relación con la interfaz y configuraciones que se aplicaron entonces.
- Pruebe el camino completo. Haga elecciones representativas en el entorno en vivo o de prueba, incluyendo rechazar, aceptar, ajustar y luego cambiar una preferencia donde existan esas opciones. Verifique que la evidencia resultante pueda entenderse en relación con la interfaz mostrada y verifique que los sistemas conectados respondan como se esperaba. Registre las brechas y asigne a alguien para resolverlas.
- Establezca acceso, retención y propiedad. Nombre el rol responsable de revisar el flujo de trabajo y coordinar respuestas a solicitudes de evidencia de consentimiento. Limite el acceso a las personas que lo necesiten para trabajos definidos. Establezca prácticas de retención basadas en el propósito del registro, el riesgo y los requisitos aplicables. No asuma que un período se ajusta a cada organización.
- Revise después de los cambios. Reevalúe el flujo de trabajo cuando cambien los propósitos, el contenido del banner, las integraciones o la configuración del sitio. Incluya revisiones periódicas incluso cuando no se planee ningún cambio. Confirme que las elecciones actuales aún se mapeen a los propósitos y sistemas correctos, y que las referencias de configuración más antiguas sigan siendo comprensibles.
Mantenga el proceso proporcionado. El objetivo no es capturar cada detalle técnico o crear una segunda copia de cada registro operativo. Se trata de hacer que la evidencia de consentimiento sea lo suficientemente clara para que un revisor autorizado pueda seguir la elección y su camino a través de su configuración. Una plataforma de consentimiento puede ayudar a organizar la configuración de banners y flujos de trabajo relacionados, pero su equipo sigue siendo responsable de verificar que la implementación refleje el procesamiento real.
Si el alojamiento gestionado es parte de su evaluación de plataforma, compare los precios de la nube gestionada junto con su flujo de trabajo y necesidades operativas.
Utilice una plataforma de consentimiento para hacer que los flujos de trabajo de evidencia sean manejables
Una plataforma de gestión de consentimiento puede reunir la configuración de banners, elecciones de preferencia, pruebas y servicios conectados en un flujo de trabajo operativo más consistente. Puede ayudar a los equipos a gestionar cómo se solicita el consentimiento y cómo se configuran los sistemas relacionados. No establece, por sí sola, que un rastro de auditoría de consentimiento del GDPR esté completo o que cada actividad de procesamiento sea legal. Su proceso de evidencia aún necesita reflejar la configuración real del sitio y las decisiones que su organización toma.
Haga coincidir las operaciones de la plataforma con el flujo de trabajo de evidencia
Comience con la interfaz de consentimiento. Los banners personalizables de Conzent permiten a los equipos configurar cómo se presentan las elecciones. Las pruebas A/B de consentimiento ayudan a comparar variaciones de banners, mientras que la analítica de impacto en ingresos proporciona información sobre la relación entre las elecciones de consentimiento y los ingresos. Trate estas como herramientas operativas. Cuando un banner cambia, asegúrese de que su proceso de cambio preserve el contexto necesario para interpretar eventos anteriores.
Las integraciones también necesitan un lugar claro en el flujo de trabajo. Conzent admite IAB TCF v2.4 y Google Consent Mode v2, conectando operaciones de consentimiento con ecosistemas publicitarios y de análisis relevantes. Estas integraciones pueden apoyar la coordinación entre la interfaz de consentimiento y las tecnologías conectadas, pero no reemplazan la evidencia de la elección en sí o una revisión de cómo cada sistema la aplica. Mapee las integraciones que utiliza con los propósitos y señales involucrados.
Una plataforma de consentimiento en la nube gestionada puede proporcionar un punto operativo central para la configuración de banners y flujos de trabajo de consentimiento relacionados. Mantenga su documentación interna alineada con los cambios de banners e integraciones que afectan su modelo de evidencia. La configuración de una plataforma por sí sola no explica lo que una persona vio o cómo su organización utilizó la preferencia resultante.
Elija un modelo operativo que se ajuste a su equipo
La nube gestionada y la autoalojamiento son diferentes enfoques operativos, no un ranking universal. El servicio de nube gestionada de Conzent incluye mantenimiento de infraestructura, actualizaciones automáticas y paneles de análisis basados en la nube. Esto se adapta a equipos que desean que esas operaciones de infraestructura se manejen como parte del servicio.
Con la infraestructura de consentimiento abierta autoalojada de Conzent, la plataforma se ejecuta en la infraestructura de su organización. Ese enfoque puede adaptarse a equipos que prefieren alojar el sistema dentro de su propio entorno. En cualquiera de los modelos, decida quién es responsable de los cambios de banner, las verificaciones de integración, la revisión de evidencia y los controles de acceso. El despliegue afecta cómo se opera la plataforma; no transfiere la responsabilidad de las prácticas de consentimiento de la organización.
Elija la configuración que su equipo pueda gobernar de manera consistente. Considere cómo cada opción se ajusta a su infraestructura y a las personas responsables de mantener las operaciones de consentimiento. Para evaluar la opción de nube gestionada en función de sus necesidades, explore los precios de Conzent.
Haga que la evidencia de consentimiento sea parte de las operaciones diarias
Haga que la evidencia de consentimiento sea parte de cómo trabaja su equipo, no un archivo que alguien busca solo cuando surge una pregunta. Construya una comprensión compartida entre las personas que gestionan la privacidad, los cambios de producto y las integraciones técnicas. Un proceso claro ayuda a cada persona a ver cómo sus decisiones afectan la evidencia que otros pueden necesitar interpretar más tarde.
Esa comprensión compartida es importante a medida que los equipos, herramientas y responsabilidades evolucionan. Escriba el razonamiento detrás de su enfoque en un lenguaje claro y hágalo accesible a las personas que lo mantienen. Un rastro de auditoría de consentimiento del GDPR es más útil cuando su organización puede explicar no solo lo que registra, sino cómo esos registros informan decisiones responsables.
Si está evaluando una plataforma de consentimiento para apoyar este trabajo, explore los precios de Conzent y elija el modelo operativo que se ajuste a su equipo. Un proceso reflexivo es alcanzable, y decisiones claras ayudan a construir prácticas de privacidad más responsables.
Preguntas Frecuentes
¿Se requiere legalmente un rastro de auditoría de consentimiento del GDPR?
Donde una organización depende del consentimiento, el Artículo 7(1) del GDPR requiere que el controlador pueda demostrar que se dio consentimiento. No prescribe un formato técnico de registro único ni requiere el uso de una plataforma particular. Trate el rastro de auditoría de consentimiento del GDPR como una decisión de diseño de evidencia: documente por qué su enfoque se ajusta a la forma en que se recoge el consentimiento y busque una interpretación legal específica del contexto cuando el método de procesamiento o recolección plantee preguntas.
¿Qué debería incluir un rastro de auditoría de consentimiento del GDPR?
Elija detalles que permitan a su equipo explicar el proceso de consentimiento sin recoger datos solo porque están disponibles. Si las personas pueden seleccionar propósitos separados, preserve suficiente detalle para distinguir esas selecciones. Si un marco o proveedor afecta cómo se manejan las preferencias, anote su papel en la configuración. El detalle apropiado depende de la implementación. Evite añadir identificadores o atributos técnicos a menos que sirvan a un propósito operativo definido.
¿Cuánto tiempo deben conservarse los registros de consentimiento bajo el GDPR?
No hay un único período de retención que se aplique a cada organización. Establezca un cronograma documentado que considere por qué los registros siguen siendo útiles, cuánto tiempo continúa el procesamiento relacionado y los requisitos aplicables. Defina quién revisa el cronograma y qué evento provoca esa revisión, como el final de una actividad de procesamiento o el reemplazo de un sistema de consentimiento. No deje que los registros se acumulen indefinidamente simplemente porque nadie ha asignado la responsabilidad de eliminación.
¿Puede una captura de pantalla de un banner de cookies probar el consentimiento?
Una captura de pantalla puede preservar una referencia visual, pero puede volverse engañosa si se separa de la versión o configuración que representa. Etiquete las instantáneas de la interfaz claramente para que un revisor pueda identificar qué implementación documentan. Si el sitio presenta diferentes idiomas o diseños en diferentes dispositivos o regiones, una captura de pantalla puede no representar la experiencia de cada visitante. Trate las capturas de pantalla como material de apoyo, no como un registro completo de un evento individual.
¿Cuál es la diferencia entre un rastro de auditoría de consentimiento y un registro de actividades de procesamiento?
Sirven a diferentes funciones de documentación, así que no los fusione en un solo registro ni asuma que uno cubre al otro. Un enlace operativo útil es un nombre de propósito compartido o referencia interna, que ayuda a los equipos a comparar documentación relacionada sin copiar todo en ambos lugares. Mantenga la terminología consistente entre los equipos de privacidad y técnicos. Eso facilita detectar cuándo una actividad de procesamiento descrita ya no coincide con la forma en que está configurado el sitio.
¿El Modo de Consentimiento de Google crea un rastro de auditoría de consentimiento del GDPR?
El Modo de Consentimiento de Google por sí solo no debe tratarse como el registro completo de evidencia de la organización. Como parte de las verificaciones de implementación, compare el comportamiento esperado con el comportamiento real después de que un visitante cambie una preferencia, y registre los cambios de configuración relevantes para su equipo. Esto ayuda a investigar discrepancias entre la interfaz de consentimiento y los servicios conectados. La guía de Conzent sobre el Modo de Consentimiento de Google v2 cubre la integración con más detalle.
¿Puede una plataforma de gestión de consentimiento garantizar el cumplimiento del GDPR?
No. Una plataforma puede apoyar las operaciones de consentimiento, pero no puede decidir si los propósitos, avisos o elecciones de procesamiento más amplias de su organización son apropiados. Antes de confiar en una configuración, asigne a un propietario para revisarla en función de la configuración real del sitio y documente decisiones materiales. Trate los valores predeterminados como elecciones de configuración a evaluar, no como un sustituto del juicio de su organización o revisión legal específica del contexto.