
Gratis WordPress Cookie-Plugins: Risici og Afvejninger
Gratis betyder ikke automatisk, at det er privatlivsvenligt. Et WordPress cookie-samtykke-plugin viser en banner, registrerer besøgendes valg og bør blokere for ikke-essentielle cookies, indtil besøgende giver samtykke. Risiciene ved at bruge et gratis WordPress cookie-plugin går ud over en svag banner: det kan konflikte med webstedets værktøjer, håndtere samtykkeregistre på måder, der påvirker privatlivets fred, eller gøre dets datapraksis uklare.
Et gratis plugin kan være et praktisk udgangspunkt. Det centrale spørgsmål er ikke kun, hvad det koster, men hvad der sker bag banneret: hvilke scripts det kontrollerer, om samtykkedata forbliver på dit websted eller går til plugin-udbyderen, hvor længe optegnelser opbevares, og om det fungerer med din WordPress-opsætning.
Denne guide forklarer, hvad cookie-samtykke-plugins gør, og hvor gratis muligheder kan falde kort. Du vil lære, hvad du skal overveje i forhold til overholdelse, kompatibilitet, datalagring og besøgendes privatliv, og derefter bruge en klar sammenligningsramme til at beslutte, hvad der passer til dit websted.
Vigtige punkter
- Vurder, om et plugin blokerer for ikke-essentielle cookies, indtil besøgende giver samtykke, i stedet for kun at vise en banner.
- Behandl plugin'et som en del af en overholdelsesopsætning, ikke som bevis på, at dit websted opfylder alle gældende krav.
- Overvej, hvordan caching- og sikkerhedsværktøjer kan påvirke samtykkescripts og banneradfærd.
- Gennemgå, hvordan samtykkeregistre opbevares, og hvordan anmodninger om sletning af besøgendes data håndteres.
- Forstå, om samtykkedata sendes til plugin-udbyderen eller forbliver på den infrastruktur, du kontrollerer.
Hvad gør et WordPress cookie-samtykke-plugin egentlig?
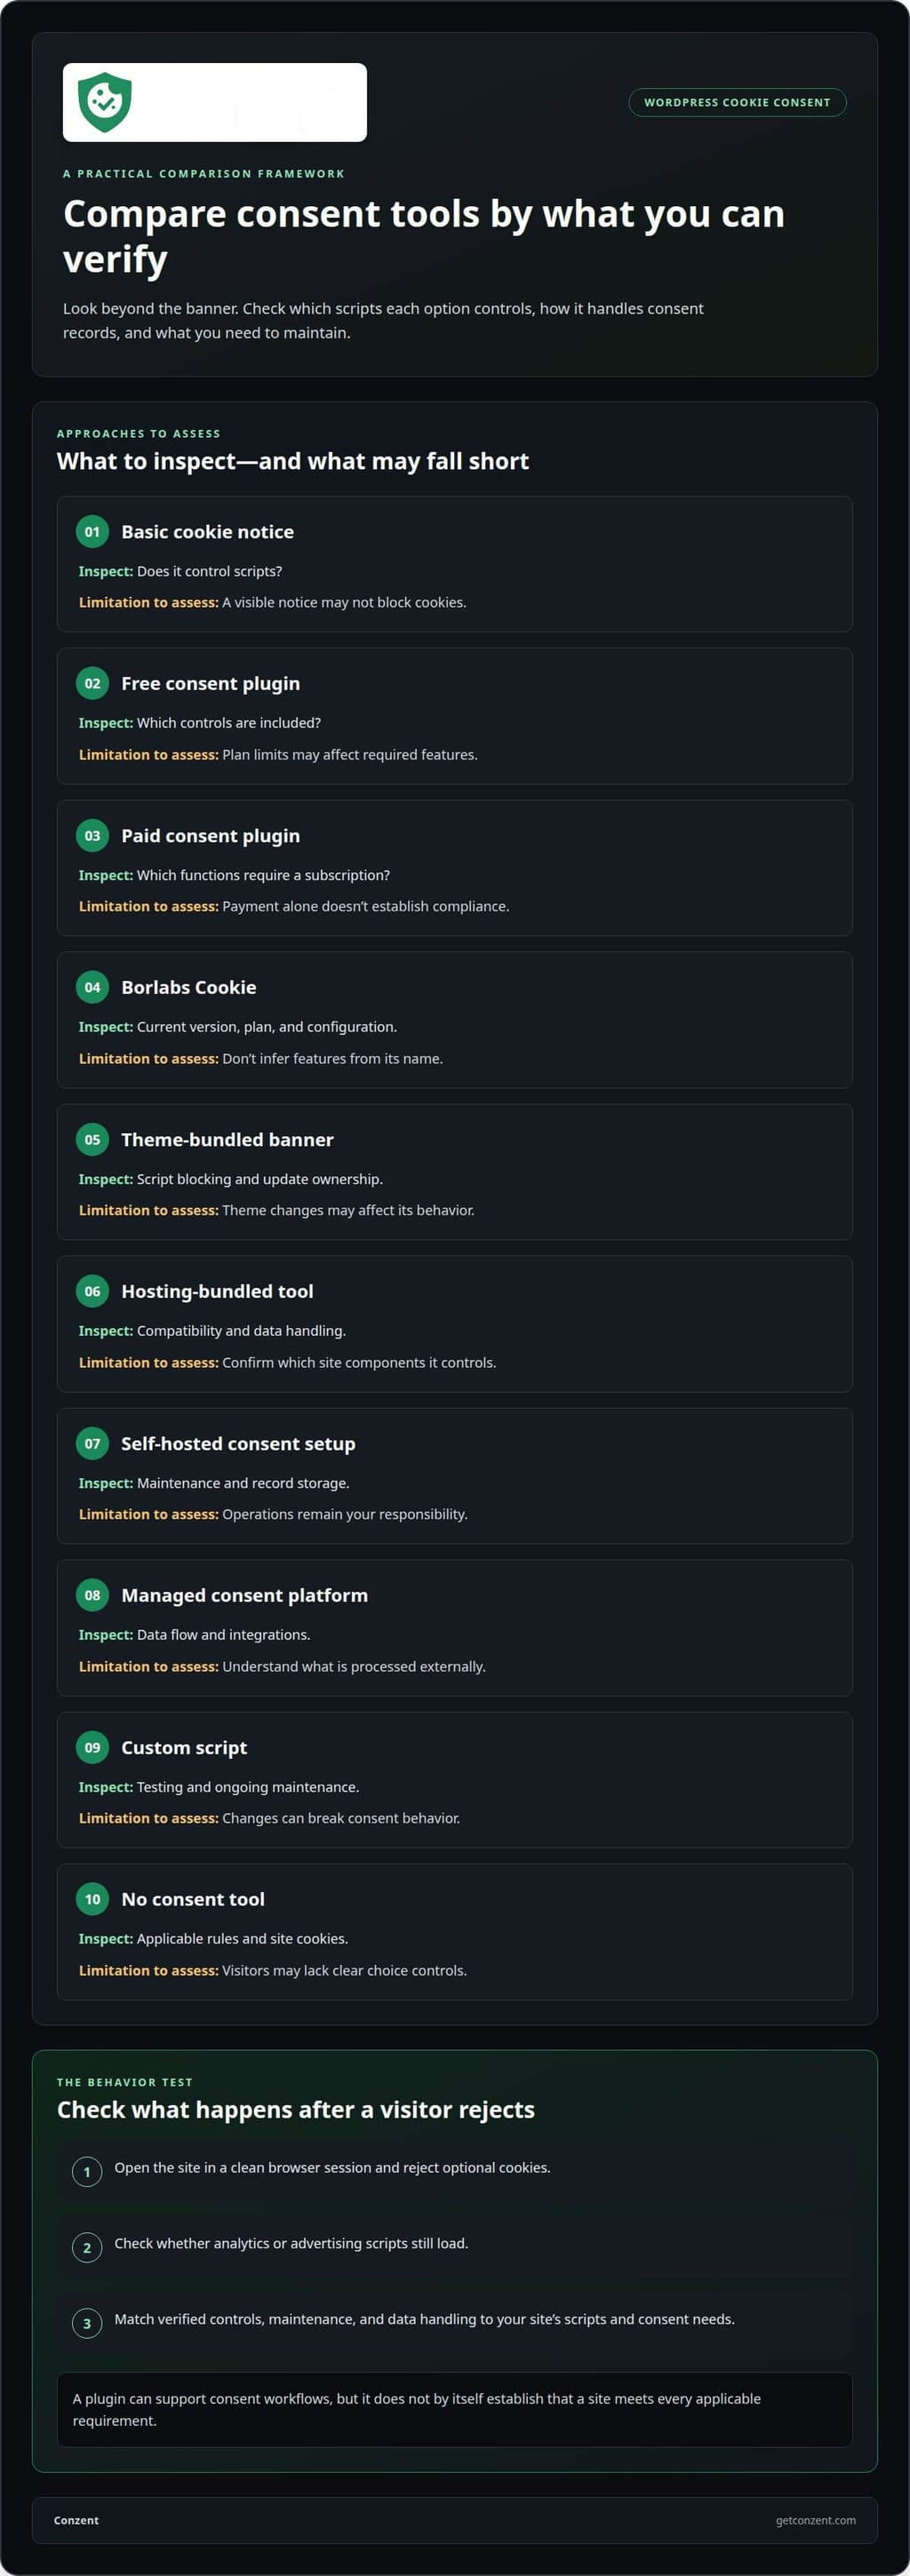
Et WordPress cookie-samtykke-plugin kan vise en meddelelse, registrere en besøgendes valg og kontrollere udvalgte scripts i overensstemmelse hermed. En meddelelse, der blot rapporterer cookie-brug, stopper ikke nødvendigvis scripts fra at køre. Test adfærden, ikke kun banneret: åbn webstedet i en ren browser-session, afvis valgfrie cookies, og tjek om analyse- eller reklamescripts stadig indlæses.
Samtykke skal matche webstedets faktiske opsætning. Den Europæiske Union identificerer strengt nødvendige cookies som undtaget fra GDPR's krav om forudgående samtykke, som beskrevet her. Den Europæiske Union og California Privacy Protection Agency identificerer GDPR og CCPA som relevante privatlivslove. Et plugin kan understøtte samtykke-arbejdsgange, men det kan ikke bestemme, hvilke regler der gælder for en virksomhed eller gøre hver webstedspraksis overholdelig.
Gratis og betalte planer kan variere i scriptkontroller, integrationer, tilpasning, support og håndtering af samtykkeregistre. Sammenlign de funktioner, du har brug for, med begrænsningerne i den specifikke plan, og test derefter, om plugin'et blokerer de scripts, dit websted bruger. Borlabs Cookie er en mulighed at vurdere; antag ikke dets kapaciteter eller begrænsninger uden at gennemgå den aktuelle version og planoplysninger. En nyttig sammenligning adskiller verificerede funktioner fra indstillinger, der stadig har brug for konfiguration.
Hvordan kan du se, om et plugin vedligeholdes og er sikkert? Gennemgå dets seneste opdateringshistorik, kompatibilitetsinformation, changelog og supportaktivitet i dets liste. Tjek derefter, at udgivelsen understøtter din WordPress-opsætning, og installer opdateringer gennem WordPress-dashboardet efter at have sikkerhedskopieret webstedet. En gammel changelog eller uløste kompatibilitetsrapporter fortjener nærmere undersøgelse.
Når det er muligt, installer sikkert på en staging-kopi. Test samtykke, afvisning og tilbagetrækning, sammen med de scripts, hvert valg skal kontrollere. Før du erstatter et plugin, dokumenter dets indstillinger og samtykkeregistre. Deaktiver derefter det gamle værktøj, konfigurer dets erstatning, og test igen, før du fjerner resterende kode. Dette reducerer chancen for dublerede bannere eller scripts, der ikke længere følger besøgendes valg.
Tabellen sammenligner tilgange efter, hvad der skal inspiceres, ikke efter uverificerede produktkrav. For WordPress-specifik integrationskontekst, se WordPress integrationsdetaljer.
| Mulighed | Sammenligningskriterier | Nøglebegrænsning at vurdere |
|---|---|---|
| Grundlæggende cookie-meddelelse | Kontrollerer det scripts? | En synlig meddelelse blokerer muligvis ikke cookies. |
| Gratis samtykke-plugin | Hvilke kontroller er inkluderet? | Planbegrænsninger kan påvirke nødvendige funktioner. |
| Betalt samtykke-plugin | Hvilke funktioner kræver et abonnement? | Betaling alene etablerer ikke overholdelse. |
| Borlabs Cookie | Nuværende version, plan og konfiguration | Antag ikke funktioner ud fra navnet. |
| Temabundtet banner | Scriptblokering og opdateringsejerskab | Ændringer i temaet kan påvirke dets adfærd. |
| Hosting-bundtet værktøj | Kompatibilitet og databehandling | Bekræft, hvilke webstedskomponenter det kontrollerer. |
| Selvhostet samtykkeopsætning | Vedligeholdelse og opbevaring af optegnelser | Drift forbliver dit ansvar. |
| Administreret samtykkeplatform | Dataflow og integrationer | Forstå, hvad der behandles eksternt. |
| Brugerdefineret script | Testning og løbende vedligeholdelse | Ændringer kan bryde samtykkeadfærd. |
| Ingen samtykkeværktøj | Gældende regler og webstedscookies | Besøgende kan mangle klare valgkontroller. |
Vælg et plugin ved at matche dets verificerede kontroller, vedligeholdelse og databehandling med dit websteds scripts og samtykke behov.
Brug af plugin garanterer ikke GDPR-overholdelse
Et plugin kan give samtykkekontroller, men installationen gør ikke et WordPress-websted overholdeligt af sig selv. Den Europæiske Databeskyttelsesråd advarer om, at brugen af et cookie-plugin alene ikke sikrer fuld GDPR-overholdelse. Overholdelse afhænger af webstedets faktiske databehandling, de scripts det kører, og hvordan det reagerer på besøgendes valg. En konfigureret banner kan ikke rette urelaterede huller i disse praksisser.
I henhold til GDPR skal organisationer, der behandler data fra EU-borgere, have forudgående samtykke til ikke-essentielle cookies, ifølge Den Europæiske Union. Strengt nødvendige cookies er undtaget fra det krav. Den praktiske test er, om analyse- eller reklamescripts venter på samtykke, og om besøgende kan afvise lige så klart, som de kan acceptere. En banner, der vises efter at disse scripts kører, opfylder ikke den rækkefølge.
GDPR, ePrivacy og CCPA/CPRA involverer forskellige juridiske rammer, så en enkelt plugin-indstilling kan ikke etablere overholdelse for hver målgruppe. California Consumer Privacy Act, vedtaget i 2018, bruger en opt-out tilgang til cookie-brug i stedet for den opt-in model, der er beskrevet for GDPR. Et websted, der betjener besøgende på tværs af regioner, skal tilpasse sin meddelelse og kontroller med de regler, der gælder for dets behandling, i stedet for at antage, at én banner dækker alle tilfælde.
Før du behandler et plugin som en del af en overholdelsesopsætning, kortlæg hvert samtykkevalg til webstedets adfærd. For eksempel, afvis valgfrie cookies, og tjek derefter, om analyseanmodninger stadig aktiveres. Gentag testen efter at have accepteret, trukket samtykke tilbage og ryddet gemte præferencer. Gennemgå cookiepolitikken og bannerets formulering i forhold til de cookies og formål, webstedet faktisk bruger. En politik, der nævner en tjeneste, der ikke længere er installeret, kan vildlede besøgende.
Andre WordPress-komponenter betyder også noget. Et caching-plugin kan servere en gammel banner eller ændre samtykkescripts; et sikkerhedsplugin kan blokere en nødvendig anmodning. Test det live websted efter opdateringer, ikke kun dashboard-forhåndsvisningen. Registrer plugin-versionen, bannerkonfigurationen og testresultaterne. Dette giver webstedsteamet en klar spor, når en temaændring eller scriptopdatering påvirker samtykkeadfærden.
Hvad er straffen for at bruge et ikke-overholdeligt cookie-samtykke-plugin? Der er ingen enkelt straf blot for at vælge et plugin. Konsekvenserne afhænger af den gældende lov, webstedets adfærd og håndhævelsesresponsen; en gratis eller betalt label bestemmer ikke dem. Fokuser på at rette underliggende samtykke- og databehandlingspraksisser, i stedet for at behandle plugin-installation som et juridisk skjold.
For teams, der vurderer en anden samtykkeopsætning, kan gennemgang af samtykkeplatformmuligheder hjælpe med at afklare, hvilken tilgang der passer til deres operationelle behov.
GDPR kræver aktivt opt-in eller i det mindste underforstået samtykke til cookies. En samtykkemechanisme bør gøre en besøgendes valg meningsfuldt og sikre, at valget afspejles i cookieadfærden. Tilstedeværelsen af en banner eller installationen af et plugin er ikke samtykke i sig selv. Behandl plugin'et som en del af processen: verificer de tilgængelige valg på det live websted og gennemgå opsætningen, når webstedets databehandling ændres.
Kompatibilitetsproblemer med sikkerheds- og caching-plugins
Gratis cookie-plugins kan tilføje scripts og databasearbejde, men deres effekt på hastigheden afhænger af konfigurationen og resten af WordPress-stakken. En banner kan forsinke rendering, mens en ekstra anmodning kan påvirke sideindlæsningen. Caching kan også servere en forældet banner eller samtykkestatus. Sammenlign sideindlæsninger før installation og efter konfiguration, ved at bruge den samme browser og side.
Hvordan påvirker gratis cookie-plugins hastigheden og ydeevnen på WordPress-websteder? Deres scripts kan tilføje arbejde under sideindlæsningen, mens caching eller minificering kan ændre, hvordan disse scripts kører. Mål den samme side med banneret aktivt og tjek, om den tilføjede adfærd forsinker rendering eller forstyrrer andre webstedfunktioner.
Det centrale kompatibilitetsproblem er adfærd, ikke plugin-labelen. Hvis et caching-plugin ændrer eller kombinerer samtykkescripts, kan de stoppe med at kontrollere tags som tilsigtet. Udeluk berørte samtykkescripts fra caching og minificering, hvis disse ændringer forstyrrer banneret. Ryd derefter cachen og test et friskt besøg, da en ældre cachet side kan skjule rettelsen.
Sikkerhedsværktøjer skaber et andet fejlpunk. En firewall eller sikkerhedsplugin kan blokere en samtykkeanmodning, et eksternt script eller en besøgendes gemte valg. For eksempel kan banneret vises, mens en præference ikke gemmes. Test accept, afvisning og tilbagetrækning med sikkerhedsbeskyttelser aktive. Deaktiver ikke beskyttelsen på hele webstedet for at fejlfinde en enkelt blokeret anmodning.
Samtykkemodus tilføjer et andet integrationslag. Google Consent Mode afhænger af nøjagtige samtykkesignaler, der når de relevante tags. Hvis en banner opdaterer en besøgendes valg efter et tag er aktiveret, kan webstedet sende signalet for sent. Test tagrækkefølgen i en ren session: indlæs siden, vælg en samtykkeindstilling, og bekræft derefter, at signalet afspejler det valg. Gentag efter at have afvist valgfrie cookies.
Brug en kontrolleret fejlfindingsekvens til at lokalisere konflikter:
- Registrer versionerne af WordPress, tema, samtykke-plugin, caching-plugin og sikkerhedsplugin.
- Ryd side-, browser- og servercacher, før du tester et nyt samtykkevalg.
- Kontroller, om samtykkescripts er udelukket fra minificering, når optimeringsændringer ændrer dem.
- Test banneret med sikkerhedsbeskyttelser aktiveret og noter eventuelle blokerede anmodninger.
- Ændr én indstilling ad gangen, og test derefter accept, afvisning og tilbagetrækning igen.
Sammenlign resultaterne på mobil og desktop. Et caching-plugin kan levere forskellige sideversioner, mens en sikkerhedsregel kun kan påvirke visse anmodninger. Hold samtykkebanneret, scripts og gemte valg under overvågning efter plugin-opdateringer. En hurtig test efter hver ændring kan fange konflikter, før besøgende støder på en defekt banner eller valg, der ikke vedvarer.
Tjek også, at cookie-banneret er responsivt, kompatibelt med dit tema og tilpasseligt til at matche det. Gennemgå banneret på mobil og desktop for at bekræfte, at dets layout tilpasser sig hver skærm og passer til webstedets udseende. Hvis dets styling eller placering konflikter med temaet, juster dets tilpasningsmuligheder og test det igen sammen med webstedets andre funktioner.
Datalagring og sletning af besøgendes data
Et cookie-plugin kan gemme en besøgendes samtykkevalg, tidsstempel og relaterede tekniske detaljer. Disse optegnelser hjælper et websted med at huske præferencer og demonstrere, hvordan dets banner opførte sig. Men opbevaring skaber et andet ansvar: forstå, hvad plugin'et gemmer, hvor det opbevarer oplysningerne, og hvordan webstedet fjerner dem. En samtykkepost og en Google Analytics-begivenhed er separate datastreams, så gennemgå dem uafhængigt.
Opbevaringsindstillinger bestemmer, hvor længe samtykkeregistre forbliver tilgængelige. Et plugin kan gemme en præference i en browser, mens det også gemmer en optegnelse i WordPress eller en ekstern tjeneste. Disse placeringer har forskellige sletningsmetoder. For eksempel kan rydning af en browsercookie fjerne den gemte præference uden at fjerne en separat databaseoptegnelse. Kortlæg hver opbevaringsplacering, før du stoler på en sletningsfunktion.
GDPR Artikel 17 og CCPA Sletningsret er rammer for anmodninger om sletning af besøgendes data. En plugin-label, der nævner en af rammerne, viser ikke, hvilke data den kan lokalisere eller slette. Identificer de optegnelser, der er knyttet til anmodningen, systemet, der holder dem, og den sletningshandling, der er tilgængelig der. Dokumenter derefter, hvad plugin'et fjerner, og om et andet system stadig har en kopi.
Brug en gentagelig proces, når du håndterer en sletningsanmodning:
- Find den besøgendes samtykkepost og identificer dens opbevaringsplacering.
- Kontroller, om plugin'et også gemmer præferencedata i browseren.
- Brug de tilgængelige sletningskontroller for hver relevant optegnelse.
- Bekræft, at tilknyttede værktøjer ikke fortsætter med at vise den slettede optegnelse.
- Registrer den udførte handling og eventuel tilbageværende system-specifik opbevaring.
Opdateringer kan ændre, hvor et plugin gemmer samtykkedata, eller hvordan dets sletningskontroller fungerer. Efter en opdatering skal du teste banneret igen og gennemgå plugin'ets opbevaringsindstillinger. En gendannet sikkerhedskopi kan også genintroducere optegnelser, som nogen tidligere har fjernet. Inkluder sikkerhedskopier og tilknyttet opbevaring i webstedets opbevaringsproces, i stedet for at behandle plugin-dashboardet som den eneste placering.
Google Consent Mode v2 sender samtykkesignaler til Google-tags; det er ikke en komplet opgørelse over samtykkeregistre. Et signal, der bruges til tagadfærd, fortæller dig ikke, om WordPress-plugin'et, browseren eller en anden tilsluttet tjeneste gemmer en besøgendes valg. Hold signalflowet og optegningsopbevaringskortet adskilt. Den adskillelse gør det lettere at spore, hvad en besøgendes valg kontrollerer.
Gratis plugins kan give nyttige kontroller, men en sletteknap alene beskriver ikke hele datacyklussen. Tjek, om værktøjet identificerer gemte optegnelser, understøtter deres fjernelse og forklarer, hvad der sker efter opdateringer eller plugin-erstatning. Hvis en besøgende ændrer eller trækker samtykke tilbage, skal du teste, hvordan banneret viser det valg, og om relaterede optegnelser følger den konfigurerede opbevaringsproces.
Privatlivsdata sendt til plugin-udbyderen
Et cookie-plugin kan køre helt inde i WordPress eller kontakte en ekstern tjeneste. Den forskel påvirker, hvor besøgendes oplysninger rejser. Afhængigt af dets design kan et plugin sende samtykkesettings, webstedets identifikatorer eller tekniske detaljer fra en browseranmodning. Risiciene ved at bruge et gratis WordPress cookie-plugin inkluderer uklare dataflows, som webstedsejere kan overse. Antag ikke, at meddelelsen forklarer hver datastream. Indstillingerne, privatlivspolitikken og den faktiske netværksaktivitet afslører hver især en del af billedet.
Hvilke sikkerhedsrisici kan et gratis WordPress cookie-samtykke-plugin introducere? Et forældet eller dårligt vedligeholdt plugin kan udsætte et websted for sårbarheder, mens uklare eksterne anmodninger kan sende besøgendes data uden for webstedet. Risikoen afhænger af plugin'ets kode, opdateringshistorik, adgang og dataflows, ikke blot prisen. For organisationer, der ønsker at forstå bredere digitale sårbarheder ud over enkeltplugins, tilbyder FaultLine Cyber & Security vurderinger for at identificere skjulte cyber- og operationelle risici.
For at forstå, hvad der kan forlade webstedet, skal du teste banneret i en ren browser-session. Åbn browserens udviklerværktøjer, inspicer netværksanmodninger, og noter, hvilke domæner der modtager anmodninger før og efter en besøgende træffer et valg. For eksempel kan en anmodning til en ekstern server udsætte besøgendes IP-adresse for den server. Tjek, om det inkluderer samtykkepræferencer eller andre identifikatorer.
Indeholder gratis WordPress cookie-plugins malware, tracking eller uønskede annoncer? Den gratis label alene etablerer ikke, at et plugin indeholder malware eller tilføjer tracking og annoncer. Gennemgå dets kilde, opdateringshistorik, indstillinger og netværksanmodninger for at se, hvad det faktisk gør.
Ejere bør sammenligne disse fund med plugin'ets privatlivspolitik og meddelelse. Se efter de indsamlede data, modtagere, formål, opbevaringsdetaljer og kontroller for at deaktivere valgfrie transmissioner. Hvis politikken kun beskriver samtykkelagring, men browseren viser yderligere eksterne anmodninger, så undersøg den uoverensstemmelse, før du stoler på plugin'et.
Brug en simpel gennemgangsproces:
- Registrer plugin-navnet, versionen og aktive indstillinger i WordPress.
- Inspicer anmodninger før samtykke, efter accept og efter afvisning.
- Noter eksterne domæner og anmodningsdetaljerne, der er synlige i browserens værktøjer.
- Sammenlign den observerede aktivitet med plugin'ets privatlivspolitik og meddelelse.
- Gentag gennemgangen efter plugin-opdateringer eller konfigurationsændringer.
Webstedsejere bør også skelne mellem nødvendig levering og valgfrie analyser. En fjern banner kan have brug for at anmode om sin konfiguration, mens en analyseanmodning kan tjene et separat formål. Anmodningens destination og indhold betyder noget. Gennemgå dem sammen, i stedet for at behandle hver forbindelse som bevis på misbrug eller antage, at hver forbindelse er harmløs.
Vælg en opsætning, hvis dataflow du klart kan forklare for besøgende. Hvis du vurderer en administreret samtykke tilgang, så udforsk samtykkeplatformmuligheder i lyset af dine privatlivs- og infrastrukturkrav. Hold en optegnelse over gennemgåede domæner, så fremtidige ændringer kan sammenlignes med den samme baseline.
Conzent
Conzent hjælper webstedsejere med at håndtere samtykke uden at behandle en banner som hele løsningen. Dets Managed Cloud Consent Platform og Self-Hosted Open Consent Infrastructure tilbyder forskellige måder at drive samtykketeknologi på. Den rigtige løsning afhænger af, om du foretrækker en administreret service eller kontrol over din egen infrastruktur.
Samtykke A/B-testning og Revenue Impact Analytics hjælper teams med at vurdere, hvordan bannervalg påvirker besøgendes samtykke og webstedets resultater. Disse værktøjer understøtter evaluering; de erstatter ikke arbejdet med at forstå dit websteds dataflows og privatlivsforpligtelser.
Hvis du genovervejer et gratis plugins kontroller, databehandling eller tilpasning til din WordPress-opsætning, så kontakt Conzent for at diskutere dine samtykke behov.
Tag din næste samtykke beslutning bevidst
Risiciene ved at bruge et gratis WordPress cookie-plugin er lettere at håndtere, når dit valg afspejler dit websteds faktiske behov, ikke kun tiltrækningen af en hurtig installation. Behandl samtykke som en del af din privatlivsinfrastruktur. Beslut, hvor meget kontrol du har brug for over dataflows, vedligeholdelse og fremtidige ændringer, og vælg derefter en tilgang, dit team kan operere og forklare.
Du behøver ikke at løse hvert teknisk spørgsmål på én gang. Start med det hul, der betyder mest for dit websted, uanset om det er at håndtere samtykke centralt eller holde infrastrukturen under din kontrol. En klar beslutning nu kan gøre fremtidige opdateringer og ændringer lettere at håndtere.
Conzent kan hjælpe dig med at udforske en tilgang, der passer til dine samtykke krav. Kontakt Conzent for at diskutere cookie-samtykke og tage det næste skridt med klarhed.
Ofte stillede spørgsmål
Hvordan kan et WordPress cookie-plugin udsætte besøgendes data eller webstedets legitimationsoplysninger?
Et plugin kan udsætte besøgendes data, hvis dets kode sender oplysninger til en ekstern tjeneste, gemmer dem usikkert eller indeholder en sårbarhed. Webstedets legitimationsoplysninger står over for en anden risiko: et kompromitteret plugin med for mange WordPress-rettigheder kan give en angriber en vej til administrative funktioner. Gennemgå, om plugin'et anmoder om eksterne forbindelser, og om dets indstillinger kræver administratoradgang. Brug unikke administratoradgangskoder og fjern plugins, du ikke længere har brug for.
Kan gratis cookie-plugins pålideligt blokere cookies før samtykke?
Nogle kan, men den gratis label fortæller dig ikke, om blokering fungerer på tværs af dit websted. Et script tilføjet direkte af dit tema, en tag manager eller en indlejret video kan omgå et plugins kontroller. Test hver kilde separat i en frisk browser-session: afvis valgfrie cookies, og inspicer derefter, om disse tjenester stadig foretager anmodninger. Gentag efter at have ændret bannerindstillingerne, fordi en korrekt opsætning afhænger af, hvordan hvert script er installeret.