
Gratis WordPress Cookie-Plugins: Risikoer og Avveininger
Gratis betyr ikke automatisk at det er personvernsvennlig. Et WordPress informasjonskapsel-samtykke-plugin viser en banner, registrerer besøkendes valg, og bør blokkere ikke-essensielle informasjonskapsler inntil besøkende gir sitt samtykke. Risikoene ved å bruke et gratis WordPress informasjonskapsel-plugin går utover en svak banner: det kan komme i konflikt med nettstedverktøy, håndtere samtykkeregistreringer på måter som påvirker personvernet, eller gjøre datapraksisene uklare.
Et gratis plugin kan være et praktisk utgangspunkt. Hovedspørsmålet er ikke bare hva det koster, men hva som skjer bak banneret: hvilke skript det kontrollerer, om samtykkedata forblir på nettstedet ditt eller går til plugin-leverandøren, hvor lenge registreringer beholdes, og om det fungerer med din WordPress-oppsett.
Denne guiden forklarer hva informasjonskapsel-samtykke-plugins gjør og hvor gratis alternativer kan svikte. Du vil lære hva du bør vurdere i forhold til samsvar, kompatibilitet, datalagring og besøkendes personvern, og deretter bruke et klart sammenligningsrammeverk for å avgjøre hva som passer for nettstedet ditt.
Viktige punkter
- Vurder om et plugin blokkerer ikke-essensielle informasjonskapsler inntil besøkende gir sitt samtykke, i stedet for bare å vise en banner.
- Behandle pluginet som en del av et samsvarsoppsett, ikke som bevis på at nettstedet ditt oppfyller alle gjeldende krav.
- Vurder hvordan caching- og sikkerhetsverktøy kan påvirke samtykkeskriptene og bannerets oppførsel.
- Gå gjennom hvordan samtykkeregistreringer beholdes og hvordan forespørslene om å slette besøkendes data håndteres.
- Forstå om samtykkedata sendes til plugin-leverandøren eller forblir på infrastrukturen du kontrollerer.
Hva gjør et WordPress informasjonskapsel-samtykke-plugin egentlig?
Et WordPress informasjonskapsel-samtykke-plugin kan vise en melding, registrere en besøkendes valg, og kontrollere valgte skript deretter. En melding som bare rapporterer informasjonskapselbruk stopper ikke nødvendigvis skriptene fra å kjøre. Test oppførselen, ikke bare banneret: åpne nettstedet i en ren nettlesersesjon, avvis valgfrie informasjonskapsler, og sjekk om analyse- eller reklameskript fortsatt lastes.
Samtykke må samsvare med nettstedets faktiske oppsett. Den europeiske unionen identifiserer strengt nødvendige informasjonskapsler som unntatt fra GDPRs krav om forhåndssamtykke som beskrevet her. Den europeiske unionen og California Privacy Protection Agency identifiserer GDPR og CCPA som relevante personvernlovgivninger. Et plugin kan støtte samtykkeflyt, men det kan ikke avgjøre hvilke regler som gjelder for en virksomhet eller gjøre hver netts praksis samsvarende.
Gratis og betalte planer kan variere i skriptkontroller, integrasjoner, tilpasning, støtte og håndtering av samtykkeregistreringer. Sammenlign funksjonene du trenger med begrensningene til den spesifikke planen, og test deretter om pluginet blokkerer skriptene nettstedet ditt bruker. Borlabs Cookie er ett alternativ å vurdere; ikke anta dets kapabiliteter eller begrensninger uten å gjennomgå den nåværende versjonen og planens detaljer. En nyttig sammenligning skiller verifiserte funksjoner fra innstillinger som fortsatt trenger konfigurasjon.
Hvordan kan du vite om et plugin vedlikeholdes og er sikkert? Gå gjennom den nyeste oppdateringshistorikken, kompatibilitetsinformasjonen, endringsloggen og støtteaktiviteten i oppføringen. Sjekk deretter at utgivelsen støtter ditt WordPress-oppsett, og installer oppdateringer gjennom WordPress-dashbordet etter å ha sikkerhetskopiert nettstedet. En gammel endringslogg eller uløste kompatibilitetsrapporter fortjener nærmere granskning.
Når det er mulig, installer sikkert på en staging-kopi. Test samtykke, avvisning og tilbaketrekking, sammen med skriptene hvert valg skal kontrollere. Før du bytter ut et plugin, dokumenter innstillingene og samtykkeregistreringene. Deaktiver deretter det gamle verktøyet, konfigurer erstatningen, og test på nytt før du fjerner gjenværende kode. Dette reduserer sjansen for dupliserte bannere eller skripter som ikke lenger følger besøkendes valg.
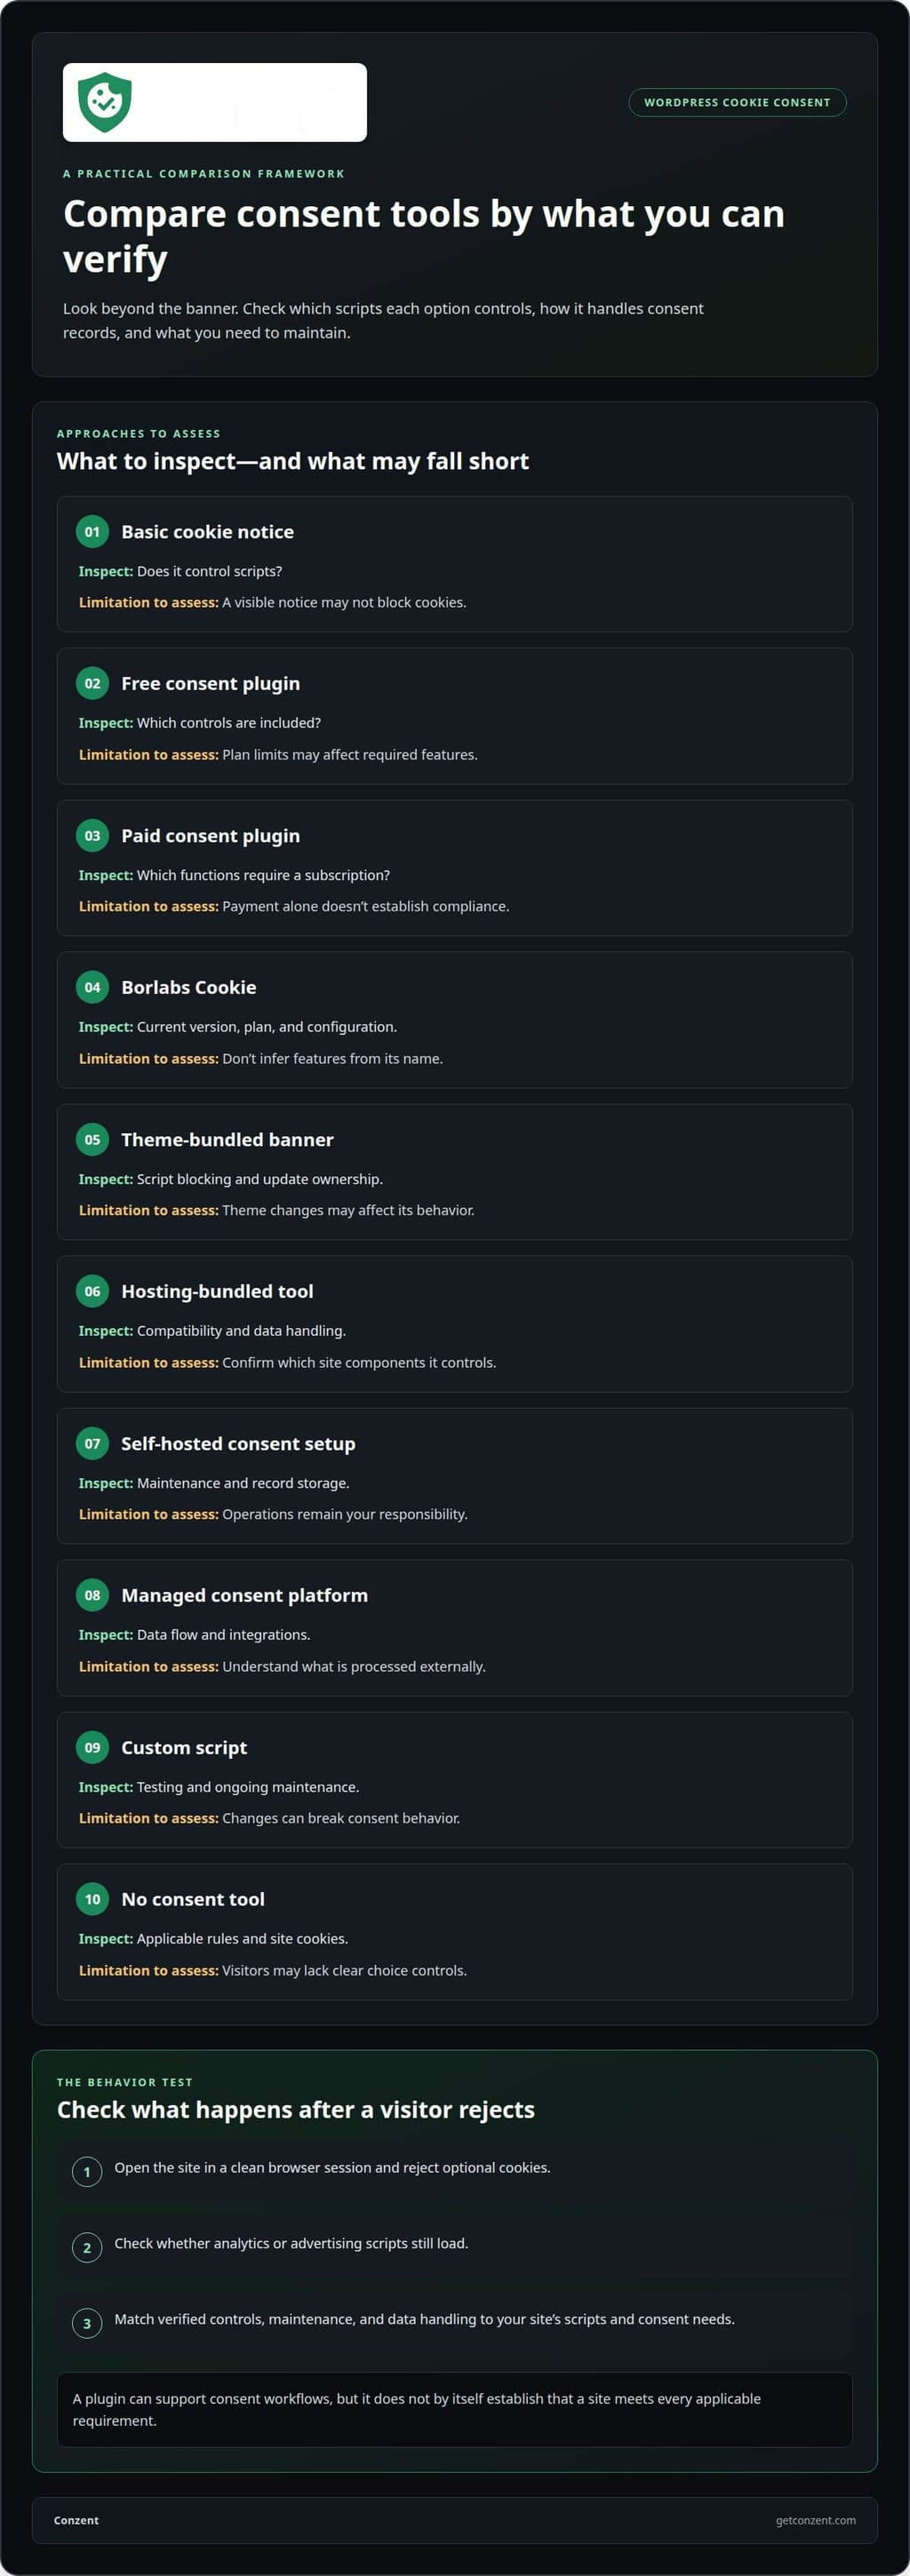
Tabellen sammenligner tilnærminger etter hva som skal inspiseres, ikke etter uverifiserte produktkrav. For WordPress-spesifikke integrasjonsdetaljer, se WordPress integrasjonsdetaljer.
| Alternativ | Sammenligningskriterier | Nøkkelbegrensning å vurdere |
|---|---|---|
| Grunnleggende informasjonskapselmelding | Kontrollerer det skriptene? | En synlig melding blokkerer kanskje ikke informasjonskapsler. |
| Gratis samtykke-plugin | Hvilke kontroller er inkludert? | Planbegrensninger kan påvirke nødvendige funksjoner. |
| Betalt samtykke-plugin | Hvilke funksjoner krever et abonnement? | Betaling alene etablerer ikke samsvar. |
| Borlabs Cookie | Nåværende versjon, plan og konfigurasjon | Ikke anta funksjoner ut fra navnet. |
| Temabundlet banner | Skriptblokkering og oppdateringseierskap | Temaforandringer kan påvirke oppførselen. |
| Hosting-bundlet verktøy | Kompatibilitet og databehandling | Bekreft hvilke nettstedkomponenter det kontrollerer. |
| Egenhostet samtykkeoppsett | Vedlikehold og lagring av registreringer | Drift forblir ditt ansvar. |
| Administrert samtykkeplattform | Dataflyt og integrasjoner | Forstå hva som behandles eksternt. |
| Tilpasset skript | Testing og kontinuerlig vedlikehold | Endringer kan bryte samtykkeoppførselen. |
| Ingen samtykkeverktøy | Gjeldende regler og nettstedinformasjon | Besøkende kan mangle klare valgkontroller. |
Velg et plugin ved å matche dets verifiserte kontroller, vedlikehold og databehandling med nettstedets skript og samtykke behov.
Bruk av plugin garanterer ikke GDPR-samsvar
Et plugin kan gi samtykkekontroller, men installasjonen gjør ikke et WordPress-nettsted samsvarende av seg selv. Den europeiske databeskyttelsesmyndigheten advarer om at bruk av et informasjonskapsel-plugin alene ikke sikrer full GDPR-samsvar. Samsvar avhenger av nettstedets faktiske databehandling, skriptene det kjører, og hvordan det reagerer på besøkendes valg. En konfigurert banner kan ikke fikse urelaterte hull i disse praksisene.
I henhold til GDPR trenger organisasjoner som behandler data fra EU-borgere forhåndssamtykke for ikke-essensielle informasjonskapsler, ifølge den europeiske unionen. Strengt nødvendige informasjonskapsler er unntatt fra det kravet. Den praktiske testen er om analyse- eller reklameskript venter på samtykke, og om besøkende kan nekte like klart som de kan godta. En banner som vises etter at disse skriptene har kjørt, møter ikke den sekvensen.
GDPR, ePrivacy, og CCPA/CPRA involverer forskjellige juridiske rammer, så en enkelt plugin-innstilling kan ikke etablere samsvar for hvert publikum. California Consumer Privacy Act, vedtatt i 2018, bruker en opt-out-tilnærming til informasjonskapselbruk i stedet for opt-in-modellen beskrevet for GDPR. Et nettsted som betjener besøkende på tvers av regioner må tilpasse sin melding og kontroller med reglene som gjelder for deres behandling, i stedet for å anta at én banner dekker alle tilfeller.
Før du behandler et plugin som en del av et samsvarende oppsett, kartlegg hvert samtykkevalg til nettstedets oppførsel. For eksempel, avvis valgfrie informasjonskapsler, og sjekk deretter om analyseforespørslene fortsatt aktiveres. Gjenta testen etter å ha akseptert, trukket tilbake samtykke, og ryddet lagrede preferanser. Gå gjennom informasjonskapselpolicyen og bannerets ordlyd mot informasjonskapslene og formålene nettstedet faktisk bruker. En policy som lister en tjeneste som ikke lenger er installert, kan villede besøkende.
Andre WordPress-komponenter er også viktige. Et caching-plugin kan servere en gammel banner eller endre samtykkeskriptene; et sikkerhetsplugin kan blokkere en nødvendig forespørsel. Test det live nettstedet etter oppdateringer, ikke bare forhåndsvisningen av dashbordet. Registrer pluginversjonen, bannerkonfigurasjonen, og testresultatene. Dette gir nettstedsteamet en klar spor når en temaforandring eller skriptoppdatering påvirker samtykkeoppførselen.
Hva er straffene for å bruke et ikke-samsvarende informasjonskapsel-samtykke-plugin? Det er ingen enkelt straff bare for å velge et plugin. Konsekvenser avhenger av gjeldende lov, nettstedets oppførsel, og håndhevelsesresponsen; en gratis eller betalt etikett bestemmer dem ikke. Fokuser på å fikse underliggende samtykke- og databehandlingspraksiser, i stedet for å behandle plugininstallasjonen som et juridisk skjold.
For team som vurderer en annen samtykkeoppsett, kan gjennomgang av samtykkeplattformalternativer hjelpe med å klargjøre hvilken tilnærming som passer deres driftsbehov.
GDPR krever aktiv opt-in eller i det minste implisitt samtykke for informasjonskapsler. En samtykkemekanisme bør gjøre en besøkendes valg meningsfylt og sikre at valget reflekteres i informasjonskapseloppførselen. Tilstedeværelsen av en banner eller installasjonen av et plugin er ikke samtykke i seg selv. Behandle pluginet som en del av prosessen: verifiser de tilgjengelige valgene på det live nettstedet og gjennomgå oppsettet hver gang nettstedets databehandling endres.
Kompatibilitetsproblemer med sikkerhets- og caching-plugins
Gratis informasjonskapsel-plugins kan legge til skript og databasearbeid, men deres effekt på hastighet avhenger av konfigurasjon og resten av WordPress-stakken. En banner kan forsinke rendering, mens en ekstra forespørsel kan påvirke sideinnlastingen. Caching kan også servere en foreldet banner eller samtykkestatus. Sammenlign sideinnlastinger før installasjon og etter konfigurasjon, ved å bruke den samme nettleseren og siden.
Hvordan påvirker gratis informasjonskapsel-plugins hastighet og ytelse på WordPress-nettsteder? Deres skript kan legge til arbeid under sideinnlasting, mens caching eller minifisering kan endre hvordan disse skriptene kjører. Mål den samme siden med banneret aktivt og sjekk om den ekstra oppførselen forsinker rendering eller forstyrrer andre nettstedfunksjoner.
Det viktigste kompatibilitetsproblemet er oppførsel, ikke pluginetiketten. Hvis et caching-plugin endrer eller kombinerer samtykkeskriptene, kan de slutte å kontrollere tagger som tiltenkt. Ekskluder berørte samtykkeskripter fra caching og minifisering hvis disse endringene forstyrrer banneret. Rydd deretter cachen og test et nytt besøk, siden en eldre cachet side kan skjule løsningen.
Sikkerhetsverktøy skaper et annet feilpunkt. En brannmur eller sikkerhetsplugin kan blokkere en samtykkeforespørsel, et eksternt skript, eller en besøkendes lagrede valg. For eksempel kan banneret vises mens en preferanse ikke lagres. Test aksept, avvisning og tilbaketrekking med sikkerhetsbeskyttelser aktive. Ikke deaktiver beskyttelsen over hele nettstedet for å feilsøke en enkelt blokkert forespørsel.
Samtykkemodus legger til et annet integrasjonslag. Google Consent Mode er avhengig av nøyaktige samtykkesignaler som når de relevante taggene. Hvis en banner oppdaterer en besøkendes valg etter at en tag har blitt utløst, kan nettstedet sende signalet for sent. Test tag-sekvensen i en ren sesjon: last inn siden, velg et samtykkealternativ, og bekreft at signalet reflekterer det valget. Gjenta etter å ha avvist valgfrie informasjonskapsler.
Bruk en kontrollert feilsøkingssekvens for å lokalisere konflikter:
- Registrer versjonene av WordPress, tema, samtykke-plugin, caching-plugin, og sikkerhetsplugin.
- Rydd side-, nettleser- og servercacher før du tester et nytt samtykkevalg.
- Sjekk om samtykkeskriptene er ekskludert fra minifisering når optimalisering endrer dem.
- Test banneret med sikkerhetsbeskyttelser aktivert og noter eventuelle blokkerte forespørsel.
- Endre én innstilling om gangen, og test deretter aksept, avvisning og tilbaketrekking på nytt.
Sammenlign resultatene på mobil og desktop. Et caching-plugin kan levere forskjellige sideversjoner, mens en sikkerhetsregel kan påvirke bare visse forespørsel. Hold samtykkebanneret, skriptene og lagrede valg under vurdering etter pluginoppdateringer. En rask test etter hver endring kan fange konflikter før besøkende møter en ødelagt banner eller valg som ikke vedvarer.
Kontroller også at informasjonskapselbanneren er responsiv, kompatibel med temaet ditt, og tilpassbar for å matche det. Gå gjennom banneret på mobil og desktop for å bekrefte at layouten tilpasser seg hver skjerm og passer til nettstedets utseende. Hvis stilen eller plasseringen kommer i konflikt med temaet, juster tilpasningsalternativene og test det på nytt sammen med nettstedets andre funksjoner.
Datalagring og sletting av besøkendes data
Et informasjonskapsel-plugin kan lagre en besøkendes samtykkevalg, tidsstempel, og relaterte tekniske detaljer. Disse registreringene hjelper et nettsted å huske preferanser og demonstrere hvordan banneret oppførte seg. Men lagring skaper et annet ansvar: forstå hva pluginet lagrer, hvor det oppbevarer informasjonen, og hvordan nettstedet fjerner den. En samtykkeregistrering og en Google Analytics-hendelse er separate datastreams, så gå gjennom dem uavhengig.
Beholdningsinnstillinger bestemmer hvor lenge samtykkeregistreringer forblir tilgjengelige. Et plugin kan holde en preferanse i en nettleser samtidig som det også lagrer en registrering i WordPress eller en ekstern tjeneste. Disse stedene har forskjellige slettetrinn. For eksempel kan det å tømme en nettleserinformasjonskapsel fjerne den lagrede preferansen uten å fjerne en separat databasepost. Kartlegg hvert lagringssted før du stoler på en slettingsfunksjon.
GDPR Artikkel 17 og CCPA Slettingsrett er rammer for forespørslene om sletting av besøkendes data. En plugin-etikett som nevner noen av rammeverkene viser ikke hvilke data den kan lokalisere eller slette. Identifiser registreringene knyttet til forespørselen, systemet som holder dem, og slettingshandlingen tilgjengelig der. Dokumenter deretter hva pluginet fjerner og om et annet system fortsatt beholder en kopi.
Bruk en gjentakbar prosess når du håndterer en slettingsforespørsel:
- Finn besøkendes samtykkeregistrering og identifiser lagringsstedet.
- Sjekk om pluginet også lagrer preferansedata i nettleseren.
- Bruk de tilgjengelige slettingskontrollene for hver relevant registrering.
- Bekreft at tilknyttede verktøy ikke fortsetter å vise den slettede registreringen.
- Registrer handlingen som ble utført og eventuell gjenværende systemspesifikk lagring.
Oppdateringer kan endre hvor et plugin lagrer samtykkedata eller hvordan slettingskontrollene fungerer. Etter en oppdatering, test banneret igjen og gå gjennom pluginets lagringsinnstillinger. En gjenopprettet sikkerhetskopi kan også gjeninnføre registreringer som noen tidligere har fjernet. Inkluder sikkerhetskopier og tilknyttede lagringer i nettstedets lagringsprosess, i stedet for å behandle plugin-dashbordet som det eneste stedet.
Google Consent Mode v2 sender samtykkesignaler til Google-tagger; det er ikke en fullstendig oversikt over samtykkeregistreringer. Et signal brukt for taggoppførsel forteller deg ikke om WordPress-pluginet, nettleseren, eller en annen tilkoblet tjeneste lagrer en besøkendes valg. Hold signalflyten og registreringslagringskartet adskilt. Den separasjonen gjør det lettere å spore hva en besøkendes valg kontrollerer.
Gratis plugins kan gi nyttige kontroller, men en sletteknapp alene beskriver ikke hele datalivssyklusen. Sjekk om verktøyet identifiserer lagrede registreringer, støtter deres fjerning, og forklarer hva som skjer etter oppdateringer eller pluginbytte. Hvis en besøkende endrer eller trekker tilbake samtykke, test hvordan banneret viser det valget og om relaterte registreringer følger den konfigurerte lagringsprosessen.
Personverndata sendt til plugin-leverandøren
Et informasjonskapsel-plugin kan kjøre helt inne i WordPress eller kontakte en ekstern tjeneste. Den forskjellen påvirker hvor besøkende informasjon reiser. Avhengig av designet, kan et plugin sende samtykkinnstillinger, nettstedidentifikatorer, eller tekniske detaljer fra en nettleserforespørsel. Risikoene ved å bruke et gratis WordPress informasjonskapsel-plugin inkluderer uklare dataflyter som nettstedseiere kan overse. Ikke anta at meldingen forklarer hver dataflyt. Innstillingene, personvernerklæringen, og faktisk nettverksaktivitet avslører hver del av bildet.
Hvilke sikkerhetsrisikoer kan et gratis WordPress informasjonskapsel-samtykke-plugin introdusere? Et foreldet eller dårlig vedlikeholdt plugin kan eksponere et nettsted for sårbarheter, mens uklare eksterne forespørsel kan sende besøkendes data utenfor nettstedet. Risikoen avhenger av pluginets kode, oppdateringshistorikk, tilgang, og dataflyter, ikke bare prisen. For organisasjoner som ønsker å forstå bredere digitale sårbarheter utover enkeltplugins, gir FaultLine Cyber & Security vurderinger for å identifisere skjulte cyber- og driftsrisikoer.
For å forstå hva som kan forlate nettstedet, test banneret i en ren nettlesersesjon. Åpne nettleserens utviklerverktøy, inspiser nettverksforespørslene, og noter hvilke domener som mottar forespørsel før og etter at en besøkende gjør et valg. For eksempel kan en forespørsel til en ekstern server eksponere besøkendes IP-adresse til den serveren. Sjekk om det inkluderer samtykkepreferanser eller andre identifikatorer.
Inkluderer gratis WordPress informasjonskapsel-plugins skadelig programvare, sporing, eller uønskede annonser? Den gratis etiketten alene etablerer ikke at et plugin inneholder skadelig programvare eller legger til sporing og annonser. Gå gjennom kilden, oppdateringshistorikken, innstillingene, og nettverksforespørslene for å se hva det faktisk gjør.
Eiere bør sammenligne disse funnene med pluginets personvernerklæring og melding. Se etter dataene som samles inn, mottakerne, formålene, lagringsdetaljene, og kontrollene for å deaktivere valgfrie overføringer. Hvis policyen bare beskriver samtykkelagring, men nettleseren viser ytterligere eksterne forespørsel, undersøk den uoverensstemmelsen før du stoler på pluginet.
Bruk en enkel gjennomgangsprosess:
- Registrer pluginets navn, versjon, og aktive innstillinger i WordPress.
- Inspiser forespørslene før samtykke, etter aksept, og etter avvisning.
- Noter eksterne domener og forespørselens detaljer synlige i nettleserens verktøy.
- Sammenlign observert aktivitet med pluginets personvernerklæring og melding.
- Gjenta gjennomgangen etter pluginoppdateringer eller konfigurasjonsendringer.
Nettstedseiere bør også skille nødvendig levering fra valgfrie analyser. En ekstern banner kan trenge å be om sin konfigurasjon, mens en analyseforespørsel kan tjene et separat formål. Forespørselens destinasjon og innhold er viktig. Gå gjennom dem sammen, i stedet for å behandle hver tilkobling som bevis på misbruk eller anta at hver tilkobling er harmløs.
Velg en oppsett hvis dataflyt du kan forklare klart for besøkende. Hvis du vurderer en administrert samtykke-tilnærming, utforsk samtykkeplattformalternativer i lys av dine personvern- og infrastrukturkrav. Hold en oversikt over gjennomgåtte domener slik at fremtidige endringer kan sammenlignes med samme basislinje.
Conzent
Conzent hjelper nettstedseiere med å administrere samtykke uten å behandle en banner som hele løsningen. Dens Managed Cloud Consent Platform og Self-Hosted Open Consent Infrastructure tilbyr forskjellige måter å operere samtykketeknologi på. Den rette passformen avhenger av om du foretrekker en administrert tjeneste eller kontroll over din egen infrastruktur.
Samtykke A/B-testing og inntektsvirkningsanalyser hjelper team med å vurdere hvordan bannervalg påvirker besøkendes samtykke og nettstedets resultater. Disse verktøyene støtter evaluering; de erstatter ikke arbeidet med å forstå nettstedets dataflyter og personvernforpliktelser.
Hvis du vurderer et gratis plugins kontroller, databehandling, eller tilpasning med ditt WordPress-oppsett, kontakt Conzent for å diskutere dine samtykke behov.
Gjør ditt neste samtykkevalg bevisst
Risikoene ved å bruke et gratis WordPress informasjonskapsel-plugin er lettere å håndtere når valget ditt reflekterer nettstedets faktiske behov, ikke bare appellen av en rask installasjon. Behandle samtykke som en del av din personvern-infrastruktur. Bestem hvor mye kontroll du trenger over dataflyter, vedlikehold, og fremtidige endringer, og velg deretter en tilnærming som teamet ditt kan operere og forklare.
Du trenger ikke å løse hvert teknisk spørsmål på en gang. Start med gapet som betyr mest for nettstedet ditt, enten det er å administrere samtykke sentralt eller holde infrastrukturen under din kontroll. En klar beslutning nå kan gjøre fremtidige oppdateringer og endringer lettere å håndtere.
Conzent kan hjelpe deg med å utforske en tilnærming som passer dine samtykke krav. Kontakt Conzent for å diskutere informasjonskapselsamtykke og ta det neste steget med klarhet.
Ofte stilte spørsmål
Hvordan kan et WordPress informasjonskapsel-plugin eksponere besøkendes data eller nettstedlegitimasjon?
Et plugin kan eksponere besøkendes data hvis koden sender informasjon til en ekstern tjeneste, lagrer den usikkert, eller inneholder en sårbarhet. Nettstedlegitimasjon står overfor en annen risiko: et kompromittert plugin med overdrevne WordPress-rettigheter kan gi en angriper en vei til administrative funksjoner. Gå gjennom om pluginet ber om eksterne tilkoblinger og om innstillingene krever administrator tilgang. Bruk unike administratorpassord og fjern plugins du ikke lenger trenger.
Kan gratis informasjonskapsel-plugins pålitelig blokkere informasjonskapsler før samtykke?
Noen kan, men den gratis etiketten forteller deg ikke om blokkering fungerer på tvers av nettstedet ditt. Et skript lagt til direkte av temaet ditt, en taggbehandler, eller en innebygd video kan omgå et plugins kontroller. Test hver kilde separat i en ren nettlesersesjon: avvis valgfrie informasjonskapsler, og inspiser deretter om disse tjenestene fortsatt gjør forespørsel. Gjenta etter å ha endret bannerinnstillingene, fordi en korrekt oppsett avhenger av hvordan hvert skript er installert.