
Gratis WordPress Cookie Plugins: Risker och Avvägningar
Kostnadsfritt betyder inte automatiskt att det är integritetsvänligt. En WordPress-cookie-samtyckesplugin visar en banner, registrerar besökares val och bör blockera icke-väsentliga cookies tills besökarna ger sitt samtycke. Riskerna med att använda en gratis WordPress-cookie-plugin går bortom en svag banner: den kan krocka med webbplatsverktyg, hantera samtyckesregister på sätt som påverkar integriteten eller göra sina datapraktiker oklara.
En gratis plugin kan vara en praktisk utgångspunkt. Den centrala frågan handlar inte bara om vad den kostar, utan vad som händer bakom bannern: vilka skript den kontrollerar, om samtyckesdata stannar på din webbplats eller går till plugin-leverantören, hur länge register behålls och om den fungerar med din WordPress-installation.
Denna guide förklarar vad cookie-samtyckesplugins gör och var gratisalternativ kan brista. Du kommer att lära dig vad du bör tänka på när det gäller efterlevnad, kompatibilitet, datalagring och besökares integritet, och sedan använda en tydlig jämförelse-ram för att avgöra vad som passar din webbplats.
Viktiga punkter
- Bedöm om en plugin blockerar icke-väsentliga cookies tills besökarna ger sitt samtycke, snarare än att bara visa en banner.
- Behandla pluginen som en del av en efterlevnadsuppsättning, inte som bevis på att din webbplats uppfyller alla tillämpliga krav.
- Överväg hur cache- och säkerhetsverktyg kan påverka samtyckesskript och bannerbeteende.
- Granska hur samtyckesregister bevaras och hur begärningar om radering av besökares data hanteras.
- Förstå om samtyckesdata skickas till plugin-leverantören eller stannar på infrastruktur som du kontrollerar.
Vad gör en WordPress-cookie-samtyckesplugin egentligen?
En WordPress-cookie-samtyckesplugin kan visa ett meddelande, registrera en besökares val och kontrollera valda skript därefter. Ett meddelande som bara rapporterar cookie-användning stoppar nödvändigtvis inte skript från att köras. Testa beteendet, inte bara bannern: öppna webbplatsen i en ren webbläsarsession, avvisa valfria cookies och kontrollera om analys- eller annonseringsskript fortfarande laddas.
Samtycke måste matcha webbplatsens faktiska uppsättning. Europeiska unionen identifierar strikt nödvändiga cookies som undantagna från GDPR:s krav på föregående samtycke som beskrivs här. Europeiska unionen och California Privacy Protection Agency identifierar GDPR och CCPA som relevanta integritetslagar. En plugin kan stödja samtyckesarbetsflöden, men den kan inte avgöra vilka regler som gäller för ett företag eller göra varje webbplats praxis efterlevande.
Kostnadsfria och betalda planer kan skilja sig åt i skriptkontroller, integrationer, anpassning, support och hantering av samtyckesregister. Jämför de funktioner du behöver med begränsningarna för den specifika planen, och testa sedan om pluginen blockerar de skript som din webbplats använder. Borlabs Cookie är ett alternativ att bedöma; anta inte dess kapabiliteter eller begränsningar utan att granska den aktuella versionen och planens detaljer. En användbar jämförelse särskiljer verifierade funktioner från inställningar som fortfarande behöver konfiguration.
Hur kan du avgöra om en plugin underhålls och är säker? Granska dess senaste uppdateringshistorik, kompatibilitetsinformation, ändringslogg och supportaktivitet i dess lista. Kontrollera sedan att versionen stöder din WordPress-installation och installera uppdateringar via WordPress-instrumentpanelen efter att ha säkerhetskopierat webbplatsen. En gammal ändringslogg eller olösta kompatibilitetsrapporter förtjänar närmare granskning.
När det är möjligt, installera säkert på en staging-kopia. Testa samtycke, avvisning och tillbakadragande, tillsammans med de skript som varje val bör kontrollera. Innan du byter ut en plugin, dokumentera dess inställningar och samtyckesregister. Deaktivera sedan det gamla verktyget, konfigurera dess ersättare och testa på nytt innan du tar bort kvarvarande kod. Detta minskar risken för dubblettbanners eller skript som inte längre följer besökarnas val.
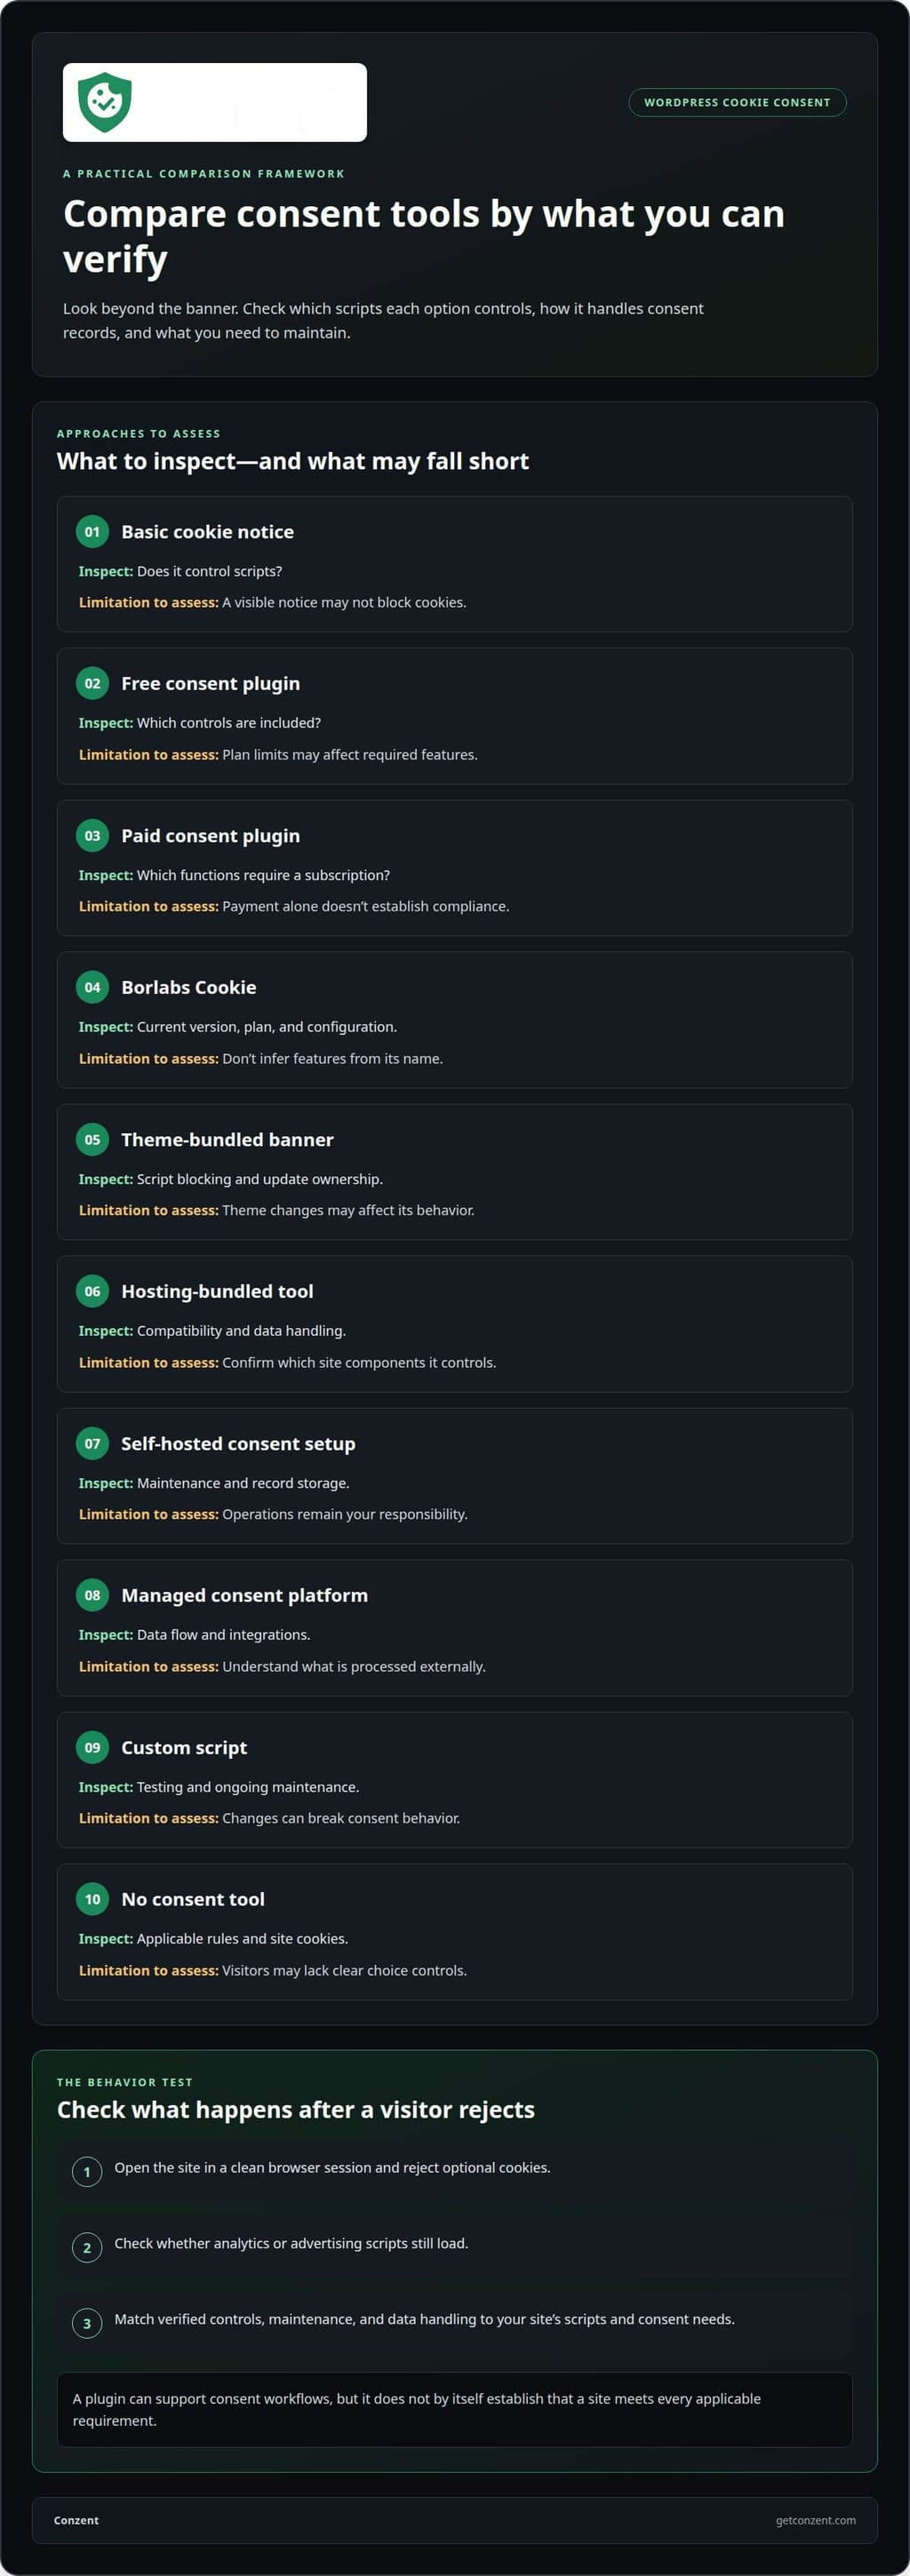
Tabellen jämför tillvägagångssätt baserat på vad som ska inspekteras, inte av overifierade produktanspråk. För WordPress-specifik integrationskontext, se WordPress integrationsdetaljer.
| Alternativ | Jämförelse kriterier | Nyckelbegränsning att bedöma |
|---|---|---|
| Grundläggande cookie-meddelande | Kontrollerar det skript? | En synlig meddelande kanske inte blockerar cookies. |
| Gratis samtyckesplugin | Vilka kontroller ingår? | Planbegränsningar kan påverka nödvändiga funktioner. |
| Betald samtyckesplugin | Vilka funktioner kräver en prenumeration? | Betalning ensam etablerar inte efterlevnad. |
| Borlabs Cookie | Aktuell version, plan och konfiguration | Anta inte funktioner utifrån dess namn. |
| Temabundna banner | Skriptblockering och uppdateringsägande | Temaförändringar kan påverka dess beteende. |
| Hosting-bundlat verktyg | Kompatibilitet och databehandling | Bekräfta vilka webbplatskomponenter den kontrollerar. |
| Självhostad samtyckesuppsättning | Underhåll och registerlagring | Operationer förblir ditt ansvar. |
| Hantera samtyckesplattform | Dataflöde och integrationer | Förstå vad som behandlas externt. |
| Anpassat skript | Testning och pågående underhåll | Ändringar kan bryta samtyckesbeteende. |
| Inga samtyckesverktyg | Tillämpliga regler och webbplatscookies | Besökare kan sakna tydliga valkontroller. |
Välj en plugin genom att matcha dess verifierade kontroller, underhåll och databehandling med din webbplats skript och samtyckesbehov.
Användning av plugin garanterar inte GDPR-efterlevnad
En plugin kan tillhandahålla samtyckeskontroller, men att installera den gör inte en WordPress-webbplats efterlevande av sig själv. Den europeiska dataskyddsstyrelsen varnar för att användning av en cookie-plugin ensam inte säkerställer full GDPR-efterlevnad. Efterlevnad beror på webbplatsens faktiska databehandling, de skript den kör och hur den reagerar på besökarnas val. En konfigurerad banner kan inte åtgärda orelaterade brister i dessa metoder.
Enligt GDPR behöver organisationer som behandlar EU-invånares data föregående samtycke för icke-väsentliga cookies, enligt Europeiska unionen. Strikt nödvändiga cookies är undantagna från det kravet. Det praktiska testet är om analys- eller annonseringsskript väntar på samtycke, och om besökare kan vägra lika tydligt som de kan acceptera. En banner som visas efter att dessa skript har körts uppfyller inte den sekvensen.
GDPR, ePrivacy och CCPA/CPRA involverar olika rättsliga ramverk, så en enda plugin-inställning kan inte etablera efterlevnad för varje publik. California Consumer Privacy Act, som antogs 2018, använder en opt-out-ansats för cookie-användning snarare än den opt-in-modell som beskrivs för GDPR. En webbplats som betjänar besökare över regioner behöver anpassa sitt meddelande och kontroller med de regler som gäller för dess behandling, snarare än att anta att en banner täcker varje fall.
Innan du behandlar en plugin som en del av en efterlevnadsuppsättning, kartlägg varje samtyckesval till webbplatsens beteende. Till exempel, avvisa valfria cookies, och kontrollera sedan om analysbegärningar fortfarande avfyras. Upprepa testet efter att ha accepterat, dragit tillbaka samtycke och rensat lagrade preferenser. Granska cookie-policyn och bannerformuleringen mot de cookies och syften som webbplatsen faktiskt använder. En policy som listar en tjänst som inte längre är installerad kan vilseleda besökare.
Andra WordPress-komponenter spelar också roll. En cache-plugin kan servera en gammal banner eller ändra samtyckesskript; en säkerhetsplugin kan blockera en nödvändig begäran. Testa den levande webbplatsen efter uppdateringar, inte bara instrumentpanelens förhandsvisning. Registrera plugin-versionen, bannerkonfigurationen och testresultaten. Detta ger webbplatsteamet en tydlig spårning när en temaförändring eller skriptuppdatering påverkar samtyckesbeteendet.
Vad är straffen för att använda en icke-efterlevande cookie-samtyckesplugin? Det finns inget enskilt straff bara för att välja en plugin. Konsekvenserna beror på tillämplig lag, webbplatsens beteende och genomförandets respons; en gratis eller betald etikett avgör inte dem. Fokusera på att åtgärda underliggande samtycke- och databehandlingsmetoder, snarare än att behandla plugin-installation som ett juridiskt skydd.
För team som bedömer en annan samtyckesuppsättning kan granskning av samtyckesplattformalternativ hjälpa till att klargöra vilket tillvägagångssätt som passar deras operativa behov.
GDPR kräver aktivt opt-in eller åtminstone underförstått samtycke för cookies. En samtyckesmekanism bör göra en besökares val meningsfullt och säkerställa att valet återspeglas i cookie-beteendet. Närvaron av en banner eller installation av en plugin är inte samtycke i sig. Behandla pluginen som en del av processen: verifiera de tillgängliga valen på den levande webbplatsen och granska inställningen när webbplatsens databehandling ändras.
Kompatibilitetsproblem med säkerhets- och cache-plugins
Kostnadsfria cookie-plugins kan lägga till skript och databasarbete, men deras effekt på hastighet beror på konfiguration och resten av WordPress-stacken. En banner kan fördröja rendering, medan en extra begäran kan påverka sidladdningen. Caching kan också servera en föråldrad banner eller samtyckesstatus. Jämför sidladdningar före installation och efter konfiguration, med samma webbläsare och sida.
Hur påverkar gratis cookie-plugins hastigheten och prestandan på WordPress-webbplatsen? Deras skript kan lägga till arbete under sidladdning, medan caching eller minifiering kan förändra hur dessa skript körs. Mät samma sida med bannern aktiv och kontrollera om det tillagda beteendet fördröjer rendering eller stör andra webbplatsfunktioner.
Den centrala kompatibilitetsfrågan är beteende, inte plugin-etiketten. Om en cache-plugin ändrar eller kombinerar samtyckesskript, kan de sluta kontrollera taggar som avsett. Uteslut berörda samtyckesskript från caching och minifiering om dessa ändringar stör bannern. Rensa sedan cachen och testa ett nytt besök, eftersom en äldre cachad sida kan dölja fixen.
Säkerhetsverktyg skapar en annan felpunkt. En brandvägg eller säkerhetsplugin kan blockera en samtyckesbegäran, ett externt skript eller en besökares sparade val. Till exempel kan bannern visas medan en preferens misslyckas med att sparas. Testa acceptans, avvisning och tillbakadragande med säkerhetsskydd aktiverade. Inaktivera inte skyddet över hela webbplatsen för att felsöka en enda blockerad begäran.
Samtyckesläge lägger till ett annat integrationslager. Google Consent Mode beror på att korrekta samtyckessignaler når de relevanta taggarna. Om en banner uppdaterar en besökares val efter att en tagg har avfyrats, kan webbplatsen skicka signalen för sent. Testa taggsekvensen i en ren session: ladda sidan, välj ett samtyckealternativ och bekräfta att signalen återspeglar det valet. Upprepa efter att ha avvisat valfria cookies.
Använd en kontrollerad felsökningssekvens för att lokalisera konflikter:
- Registrera versionerna av WordPress, tema, samtyckesplugin, cache-plugin och säkerhetsplugin.
- Rensa sid-, webbläsar- och servercacher innan du testar ett nytt samtyckeval.
- Kontrollera om samtyckesskript utesluts från minifiering när optimeringsändringar påverkar dem.
- Testa bannern med säkerhetsskydd aktiverade och notera eventuella blockerade begärningar.
- Ändra en inställning i taget, och testa sedan acceptans, avvisning och tillbakadragande.
Jämför resultaten på mobil och desktop. En cache-plugin kan leverera olika sidversioner, medan en säkerhetsregel kan påverka endast vissa begärningar. Håll samtyckesbanner, skript och lagrade val under granskning efter pluginuppdateringar. Ett snabbt test efter varje ändring kan fånga konflikter innan besökare stöter på en trasig banner eller val som inte kvarstår.
Kontrollera också att cookie-bannern är responsiv, kompatibel med ditt tema och anpassningsbar för att matcha det. Granska bannern på mobil och desktop för att bekräfta att dess layout anpassar sig till varje skärm och passar webbplatsens utseende. Om dess stil eller placering krockar med temat, justera dess anpassningsalternativ och testa det på nytt tillsammans med webbplatsens andra funktioner.
Datalagring och radering av besökares data
En cookie-plugin kan lagra en besökares samtyckeval, tidsstämpel och relaterade tekniska detaljer. Dessa register hjälper en webbplats att komma ihåg preferenser och visar hur dess banner betedde sig. Men lagring skapar ett annat ansvar: förstå vad pluginen sparar, var den håller informationen och hur webbplatsen tar bort den. Ett samtyckesregister och en Google Analytics-händelse är separata datastreamar, så granska dem oberoende.
Retention-inställningar avgör hur länge samtyckesregister förblir tillgängliga. En plugin kan behålla en preferens i en webbläsare samtidigt som den också lagrar ett register i WordPress eller en extern tjänst. Dessa platser har olika raderingssteg. Till exempel kan rensning av en webbläsarcookie ta bort den sparade preferensen utan att ta bort ett separat databasregister. Kartlägg varje lagringsplats innan du förlitar dig på en raderingsfunktion.
GDPR Artikel 17 och CCPA:s rätt till radering är ramverk för begärningar om radering av besökares data. En plugin-etikett som nämner något av ramverken visar inte vilken data den kan lokalisera eller radera. Identifiera de register som är kopplade till begäran, systemet som håller dem och raderingsåtgärden som är tillgänglig där. Dokumentera sedan vad pluginen tar bort och om ett annat system fortfarande behåller en kopia.
Använd en upprepbar process när du hanterar en raderingsbegäran:
- Lokalisera besökarens samtyckesregister och identifiera dess lagringsplats.
- Kontrollera om pluginen också lagrar preferensdata i webbläsaren.
- Använd de tillgängliga raderingskontrollerna för varje relevant register.
- Bekräfta att kopplade verktyg inte fortsätter att visa det raderade registret.
- Registrera den åtgärd som vidtagits och eventuell kvarvarande system-specifik lagring.
Uppdateringar kan ändra var en plugin lagrar samtyckesdata eller hur dess raderingskontroller fungerar. Efter en uppdatering, testa bannern igen och granska pluginens retention-inställningar. En återställd säkerhetskopia kan också återintroducera register som någon tidigare har tagit bort. Inkludera säkerhetskopior och kopplad lagring i webbplatsens retention-process, snarare än att behandla plugin-instrumentpanelen som den enda platsen.
Google Consent Mode v2 skickar samtyckessignaler till Google-taggar; det är inte en fullständig inventering av samtyckesregister. En signal som används för taggbeteende berättar inte om WordPress-pluginen, webbläsaren eller en annan kopplad tjänst lagrar en besökares val. Håll signalflödet och registerlagringskartan åtskilda. Den separationen gör det lättare att spåra vad en besökares val kontrollerar.
Kostnadsfria plugins kan ge användbara kontroller, men en raderingsknapp ensam beskriver inte hela datacykeln. Kontrollera om verktyget identifierar lagrade register, stöder deras borttagning och förklarar vad som händer efter uppdateringar eller pluginbyte. Om en besökare ändrar eller drar tillbaka sitt samtycke, testa hur bannern visar det valet och om relaterade register följer den konfigurerade retention-processen.
Integritetsdata som skickas till plugin-leverantören
En cookie-plugin kan köras helt inom WordPress eller kontakta en extern tjänst. Den skillnaden påverkar var besökarinformation reser. Beroende på dess design kan en plugin skicka samtyckesinställningar, webbplatsidentifierare eller tekniska detaljer från en webbläsarbegäran. Riskerna med att använda en gratis WordPress-cookie-plugin inkluderar oklara dataflöden som webbplatsägare kan förbise. Anta inte att meddelandet förklarar varje dataflöde. Inställningarna, integritetspolicyn och den faktiska nätverksaktiviteten avslöjar var och en en del av bilden.
Vilka säkerhetsrisker kan en gratis WordPress-cookie-samtyckesplugin introducera? En föråldrad eller dåligt underhållen plugin kan utsätta en webbplats för sårbarheter, medan oklara externa begärningar kan skicka besökarens data bortom webbplatsen. Risken beror på pluginens kod, uppdateringshistorik, åtkomst och dataflöden, inte bara på dess pris. För organisationer som vill förstå bredare digitala sårbarheter bortom enskilda plugins, FaultLine Cyber & Security tillhandahåller bedömningar för att identifiera dolda cyber- och operativa risker.
För att förstå vad som kan lämna webbplatsen, testa bannern i en ren webbläsarsession. Öppna webbläsarens utvecklarverktyg, inspektera nätverksbegärningar och notera vilka domäner som tar emot begärningar före och efter att en besökare gör ett val. Till exempel kan en begäran till en extern server exponera besökarens IP-adress för den servern. Kontrollera om den inkluderar samtyckespreferenser eller andra identifierare.
Innehåller gratis WordPress-cookie-plugins skadlig programvara, spårning eller oönskade annonser? Den gratis etiketten ensam etablerar inte att en plugin innehåller skadlig programvara eller lägger till spårning och annonser. Granska dess källa, uppdateringshistorik, inställningar och nätverksbegärningar för att se vad den faktiskt gör.
Ägare bör jämföra dessa fynd med pluginens integritetspolicy och meddelande. Leta efter den insamlade datan, mottagarna, syften, lagringsdetaljer och kontroller för att inaktivera valfria överföringar. Om policyn beskriver endast samtyckeslagring men webbläsaren visar ytterligare externa begärningar, undersök den diskrepansen innan du förlitar dig på pluginen.
Använd en enkel granskningsprocess:
- Registrera pluginens namn, version och aktiva inställningar i WordPress.
- Inspektera begärningar före samtycke, efter acceptans och efter avvisning.
- Notera externa domäner och begärningsdetaljer som syns i webbläsarverktyg.
- Jämför observerad aktivitet med pluginens integritetspolicy och meddelande.
- Upprepa granskningen efter pluginuppdateringar eller konfigurationsändringar.
Webbplatsägare bör också särskilja nödvändig leverans från valfri analys. En fjärrbanner kan behöva begära sin konfiguration, medan en analysbegäran kan tjäna ett separat syfte. Begärningens destination och innehåll är viktiga. Granska dem tillsammans, snarare än att behandla varje anslutning som bevis på missbruk eller anta att varje anslutning är ofarlig.
Välj en uppsättning vars dataflöde du kan förklara tydligt för besökarna. Om du bedömer en hanterad samtyckesmetod, utforska samtyckesplattformalternativ med tanke på dina integritets- och infrastrukturkrav. Håll en registrering av granskade domäner så att framtida ändringar kan jämföras mot samma baslinje.
Conzent
Conzent hjälper webbplatsägare att hantera samtycke utan att behandla en banner som hela lösningen. Dess Managed Cloud Consent Platform och Self-Hosted Open Consent Infrastructure erbjuder olika sätt att driva samtyckesteknik. Den rätta passformen beror på om du föredrar en hanterad tjänst eller kontroll över din egen infrastruktur.
Samtycke A/B-testning och intäktsanalys hjälper team att bedöma hur banneralternativ påverkar besökares samtycke och webbplatsresultat. Dessa verktyg stödjer utvärdering; de ersätter inte arbetet med att förstå webbplatsens dataflöden och integritetsåtaganden.
Om du omvärderar en gratis plugins kontroller, databehandling eller passform med din WordPress-installation, kontakta Conzent för att diskutera dina samtyckesbehov.
Gör ditt nästa samtyckeval medvetet
Riskerna med att använda en gratis WordPress-cookie-plugin är lättare att hantera när ditt val återspeglar webbplatsens faktiska behov, inte bara lockelsen av en snabb installation. Behandla samtycke som en del av din integritetsinfrastruktur. Bestäm hur mycket kontroll du behöver över dataflöden, underhåll och framtida ändringar, och välj sedan en metod som ditt team kan driva och förklara.
Du behöver inte lösa varje teknisk fråga på en gång. Börja med det gap som är viktigast för din webbplats, oavsett om det handlar om att hantera samtycke centralt eller hålla infrastrukturen under din kontroll. Ett tydligt beslut nu kan göra framtida uppdateringar och ändringar lättare att hantera.
Conzent kan hjälpa dig att utforska en metod som passar dina samtyckeskrav. Kontakta Conzent för att diskutera cookie-samtycke och ta nästa steg med tydlighet.
Vanliga frågor
Hur kan en WordPress-cookie-plugin exponera besökares data eller webbplatsuppgifter?
En plugin kan exponera besökares data om dess kod skickar information till en extern tjänst, lagrar den osäkert eller innehåller en sårbarhet. Webbplatsuppgifter står inför en annan risk: en komprometterad plugin med överdrivna WordPress-behörigheter kan ge en angripare en väg till administrativa funktioner. Granska om pluginen begär externa anslutningar och om dess inställningar kräver administratörsbehörighet. Använd unika administratörslösenord och ta bort plugins som du inte längre behöver.
Kan gratis cookie-plugins pålitligt blockera cookies innan samtycke?
Vissa kan, men den gratis etiketten berättar inte om blockering fungerar över din webbplats. Ett skript som lagts till direkt av ditt tema, en taggförvaltare eller en inbäddad video kan kringgå en plugins kontroller. Testa varje källa separat i en ren webbläsarsession: avvisa valfria cookies, och inspektera sedan om dessa tjänster fortfarande gör begärningar. Upprepa efter att ha ändrat bannerinställningarna, eftersom en korrekt konfiguration beror på hur varje skript är installerat.