
Plugins de cookies WordPress gratuits : risques et compromis
Gratuit ne signifie pas automatiquement respectueux de la vie privée. Un plugin de consentement aux cookies WordPress affiche une bannière, enregistre les choix des visiteurs et doit bloquer les cookies non essentiels jusqu'à ce que les visiteurs donnent leur consentement. Les risques liés à l'utilisation d'un plugin de cookies WordPress gratuit vont au-delà d'une bannière faible : il peut entrer en conflit avec les outils du site, gérer les enregistrements de consentement de manière à affecter la vie privée, ou rendre ses pratiques de données peu claires.
Un plugin gratuit peut être un point de départ pratique. La question clé n'est pas seulement son coût, mais ce qui se passe derrière la bannière : quels scripts il contrôle, si les données de consentement restent sur votre site ou vont au fournisseur de plugin, combien de temps les enregistrements sont conservés, et s'il fonctionne avec votre configuration WordPress.
Ce guide explique ce que font les plugins de consentement aux cookies et où les options gratuites peuvent être insuffisantes. Vous apprendrez quoi considérer en matière de conformité, de compatibilité, de conservation des données et de vie privée des visiteurs, puis utiliserez un cadre de comparaison clair pour décider ce qui convient à votre site.
Points clés à retenir
- Évaluez si un plugin bloque les cookies non essentiels jusqu'à ce que les visiteurs donnent leur consentement, plutôt que de simplement afficher une bannière.
- Considérez le plugin comme une partie d'une configuration de conformité, et non comme une preuve que votre site respecte toutes les exigences applicables.
- Considérez comment les outils de mise en cache et de sécurité peuvent affecter les scripts de consentement et le comportement de la bannière.
- Examinez comment les enregistrements de consentement sont conservés et comment les demandes de suppression des données des visiteurs sont traitées.
- Comprenez si les données de consentement sont envoyées au fournisseur de plugin ou restent sur l'infrastructure que vous contrôlez.
Que fait réellement un plugin de consentement aux cookies WordPress ?
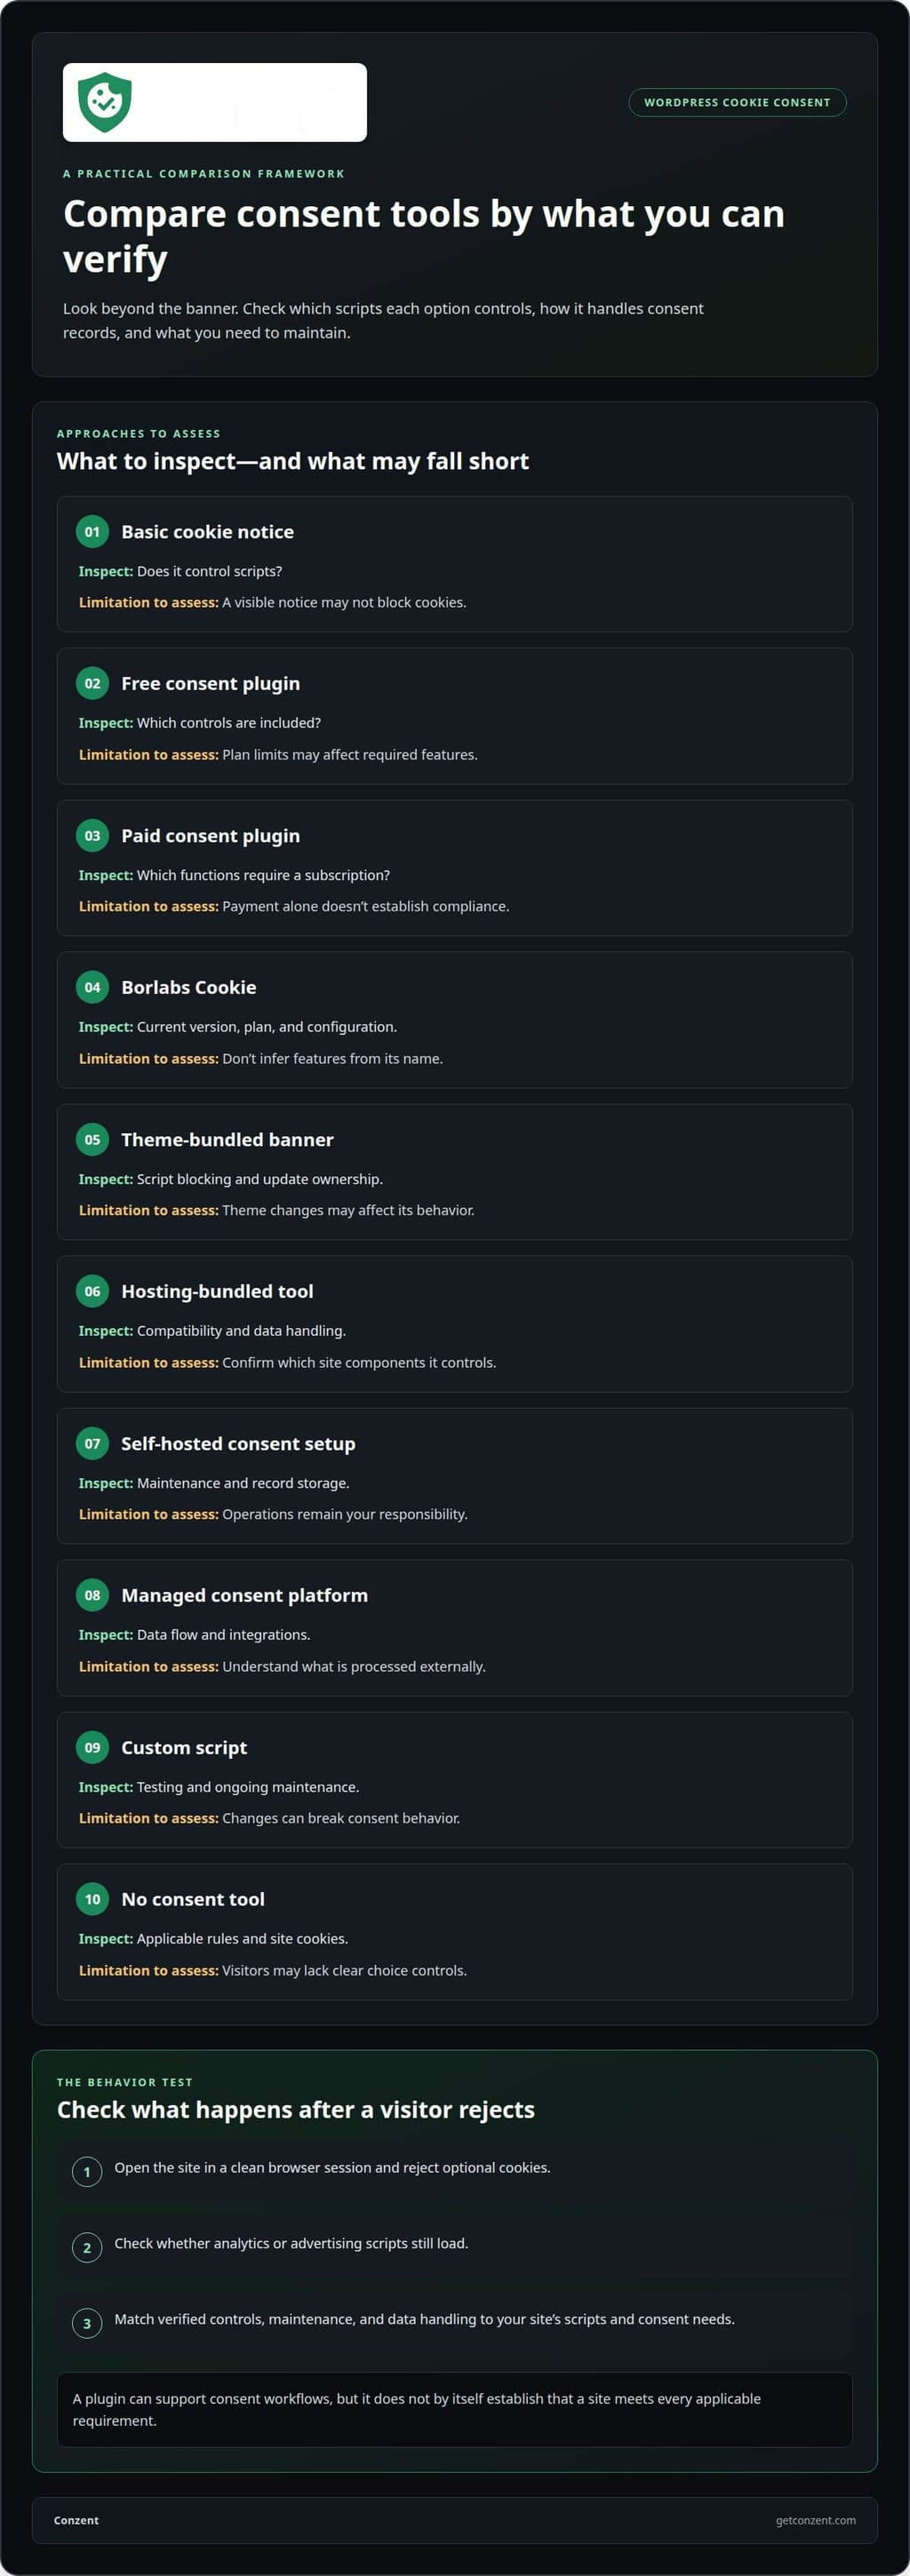
Un plugin de consentement aux cookies WordPress peut afficher un avis, enregistrer le choix d'un visiteur et contrôler les scripts sélectionnés en conséquence. Un avis qui se contente de signaler l'utilisation des cookies ne stoppe pas nécessairement l'exécution des scripts. Testez le comportement, pas seulement la bannière : ouvrez le site dans une session de navigateur propre, rejetez les cookies optionnels et vérifiez si les scripts d'analyse ou de publicité se chargent toujours.
Le consentement doit correspondre à la configuration réelle du site. L'Union européenne identifie les cookies strictement nécessaires comme exemptés de l'exigence de consentement préalable au RGPD décrite ici. L'Union européenne et l'Agence californienne de protection de la vie privée identifient le RGPD et la CCPA comme des lois sur la vie privée pertinentes. Un plugin peut soutenir les flux de travail de consentement, mais il ne peut pas déterminer quelles règles s'appliquent à une entreprise ou rendre les pratiques de chaque site conformes.
Les plans gratuits et payants peuvent différer en matière de contrôle des scripts, d'intégrations, de personnalisation, de support et de gestion des enregistrements de consentement. Comparez les fonctionnalités dont vous avez besoin avec les limites du plan spécifique, puis testez si le plugin bloque les scripts que votre site utilise. Borlabs Cookie est une option à évaluer ; ne supposez pas ses capacités ou limites sans examiner la version actuelle et les détails du plan. Une comparaison utile distingue les fonctionnalités vérifiées des paramètres qui nécessitent encore une configuration.
Comment pouvez-vous savoir si un plugin est maintenu et sécurisé ? Consultez son historique de mises à jour, les informations de compatibilité, le journal des modifications et l'activité de support dans son annonce. Vérifiez ensuite que la version prise en charge correspond à votre configuration WordPress, et installez les mises à jour via le tableau de bord WordPress après avoir sauvegardé le site. Un ancien journal des modifications ou des rapports de compatibilité non résolus méritent une attention particulière.
Lorsque cela est possible, installez en toute sécurité sur une copie de staging. Testez le consentement, le rejet et le retrait, ainsi que les scripts que chaque choix devrait contrôler. Avant de remplacer un plugin, documentez ses paramètres et enregistrements de consentement. Désactivez ensuite l'ancien outil, configurez son remplaçant et retestez avant de supprimer le code restant. Cela réduit le risque de bannières ou de scripts en double qui ne suivent plus les choix des visiteurs.
Le tableau compare les approches par ce qu'il faut inspecter, et non par des affirmations de produit non vérifiées. Pour le contexte d'intégration spécifique à WordPress, voir détails de l'intégration WordPress.
| Option | Critères de comparaison | Limitation clé à évaluer |
|---|---|---|
| Avis de cookie de base | Contrôle-t-il les scripts ? | Un avis visible peut ne pas bloquer les cookies. |
| Plugin de consentement gratuit | Quels contrôles sont inclus ? | Les limites du plan peuvent affecter les fonctionnalités requises. |
| Plugin de consentement payant | Quelles fonctions nécessitent un abonnement ? | Le paiement seul ne garantit pas la conformité. |
| Borlabs Cookie | Version actuelle, plan et configuration | Ne déduisez pas les fonctionnalités de son nom. |
| Bannière intégrée au thème | Blocage de script et propriété de mise à jour | Les changements de thème peuvent affecter son comportement. |
| Outil intégré à l'hébergement | Compatibilité et gestion des données | Confirmez quels composants du site il contrôle. |
| Configuration de consentement auto-hébergée | Maintenance et stockage des enregistrements | Les opérations restent de votre responsabilité. |
| Plateforme de consentement gérée | Flux de données et intégrations | Comprenez ce qui est traité en externe. |
| Script personnalisé | Tests et maintenance continue | Les changements peuvent perturber le comportement de consentement. |
| Aucun outil de consentement | Règles applicables et cookies du site | Les visiteurs peuvent manquer de contrôles de choix clairs. |
Choisissez un plugin en faisant correspondre ses contrôles vérifiés, sa maintenance et sa gestion des données aux scripts et aux besoins de consentement de votre site.
L'utilisation d'un plugin ne garantit pas la conformité au RGPD
Un plugin peut fournir des contrôles de consentement, mais son installation ne rend pas un site WordPress conforme à elle seule. Le Comité européen de la protection des données avertit que l'utilisation d'un plugin de cookies ne garantit pas une conformité totale au RGPD. La conformité dépend du traitement réel des données du site, des scripts qu'il exécute et de la manière dont il répond aux choix des visiteurs. Une bannière configurée ne peut pas combler des lacunes non liées dans ces pratiques.
Selon le RGPD, les organisations traitant les données des résidents de l'UE ont besoin d'un consentement préalable pour les cookies non essentiels, selon l'Union européenne. Les cookies strictement nécessaires sont exemptés de cette exigence. Le test pratique est de savoir si les scripts d'analyse ou de publicité attendent le consentement, et si les visiteurs peuvent refuser aussi clairement qu'ils peuvent accepter. Une bannière qui apparaît après l'exécution de ces scripts ne respecte pas cette séquence.
Le RGPD, l'ePrivacy et la CCPA/CPRA impliquent différents cadres juridiques, donc un seul paramètre de plugin ne peut pas établir la conformité pour chaque audience. La California Consumer Privacy Act, adoptée en 2018, utilise une approche de désinscription pour l'utilisation des cookies plutôt que le modèle d'opt-in décrit pour le RGPD. Un site servant des visiteurs à travers les régions doit aligner son avis et ses contrôles avec les règles qui s'appliquent à son traitement, plutôt que de supposer qu'une seule bannière couvre chaque cas.
Avant de considérer un plugin comme faisant partie d'une configuration conforme, cartographiez chaque choix de consentement par rapport au comportement du site. Par exemple, rejetez les cookies optionnels, puis vérifiez si les demandes d'analyse se déclenchent toujours. Répétez le test après avoir accepté, retiré le consentement et effacé les préférences enregistrées. Examinez la politique de cookies et le libellé de la bannière par rapport aux cookies et aux objectifs que le site utilise réellement. Une politique qui liste un service non installé peut induire les visiteurs en erreur.
D'autres composants WordPress comptent également. Un plugin de mise en cache peut servir une ancienne bannière ou modifier les scripts de consentement ; un plugin de sécurité peut bloquer une demande requise. Testez le site en direct après les mises à jour, pas seulement l'aperçu du tableau de bord. Enregistrez la version du plugin, la configuration de la bannière et les résultats des tests. Cela donne à l'équipe du site une trace claire lorsque le changement de thème ou la mise à jour du script affecte le comportement de consentement.
Quelles sont les sanctions pour l'utilisation d'un plugin de consentement aux cookies non conforme ? Il n'y a pas de sanction unique simplement pour avoir choisi un plugin. Les conséquences dépendent de la loi applicable, de la conduite du site et de la réponse à l'application ; une étiquette gratuite ou payante ne les détermine pas. Concentrez-vous sur la correction des pratiques sous-jacentes de consentement et de gestion des données, plutôt que de considérer l'installation du plugin comme un bouclier juridique.
Pour les équipes évaluant une configuration de consentement différente, examiner les options de plateforme de consentement peut aider à clarifier quelle approche convient à leurs besoins opérationnels.
Le RGPD exige un opt-in actif ou au moins un consentement implicite pour les cookies. Un mécanisme de consentement doit rendre le choix d'un visiteur significatif et garantir que ce choix est reflété dans le comportement des cookies. La présence d'une bannière ou l'installation d'un plugin ne constitue pas un consentement en soi. Considérez le plugin comme une partie du processus : vérifiez les choix disponibles sur le site en direct et examinez la configuration chaque fois que le traitement des données du site change.
Problèmes de compatibilité avec les plugins de sécurité et de mise en cache
Les plugins de cookies gratuits peuvent ajouter des scripts et du travail de base de données, mais leur effet sur la vitesse dépend de la configuration et du reste de la pile WordPress. Une bannière peut retarder le rendu, tandis qu'une demande supplémentaire peut affecter le chargement de la page. La mise en cache peut également servir une bannière ou un état de consentement obsolète. Comparez les chargements de page avant l'installation et après la configuration, en utilisant le même navigateur et la même page.
Comment les plugins de cookies gratuits affectent-ils la vitesse et les performances des sites WordPress ? Leurs scripts peuvent ajouter du travail lors du chargement de la page, tandis que la mise en cache ou la minification peuvent changer la façon dont ces scripts s'exécutent. Mesurez la même page avec la bannière active et vérifiez si le comportement ajouté retarde le rendu ou perturbe d'autres fonctions du site.
Le problème de compatibilité clé est le comportement, pas l'étiquette du plugin. Si un plugin de mise en cache modifie ou combine les scripts de consentement, ils peuvent cesser de contrôler les balises comme prévu. Excluez les scripts de consentement affectés de la mise en cache et de la minification si ces changements perturbent la bannière. Ensuite, videz le cache et testez une nouvelle visite, car une ancienne page mise en cache peut masquer la correction.
Les outils de sécurité créent un point de défaillance différent. Un pare-feu ou un plugin de sécurité peut bloquer une demande de consentement, un script externe ou les choix enregistrés d'un visiteur. Par exemple, la bannière peut apparaître tandis qu'une préférence ne parvient pas à être enregistrée. Testez l'acceptation, le rejet et le retrait avec les protections de sécurité actives. Ne désactivez pas la protection sur l'ensemble du site pour résoudre une seule demande bloquée.
Le mode de consentement ajoute une autre couche d'intégration. Le mode de consentement de Google dépend de signaux de consentement précis atteignant les balises pertinentes. Si une bannière met à jour les choix d'un visiteur après qu'une balise se soit déclenchée, le site peut envoyer le signal trop tard. Testez la séquence de balises dans une session propre : chargez la page, choisissez une option de consentement, puis confirmez que le signal reflète ce choix. Répétez après avoir rejeté les cookies optionnels.
Utilisez une séquence de dépannage contrôlée pour localiser les conflits :
- Enregistrez les versions de WordPress, de thème, de plugin de consentement, de plugin de mise en cache et de plugin de sécurité.
- Videz les caches de page, de navigateur et de serveur avant de tester un nouveau choix de consentement.
- Vérifiez si les scripts de consentement sont exclus de la minification lorsque l'optimisation les modifie.
- Testez la bannière avec les protections de sécurité activées et notez les demandes bloquées.
- Changez un paramètre à la fois, puis retestez l'acceptation, le rejet et le retrait.
Comparez les résultats sur mobile et desktop. Un plugin de mise en cache peut livrer différentes versions de page, tandis qu'une règle de sécurité peut affecter uniquement certaines demandes. Gardez la bannière de consentement, les scripts et les choix enregistrés sous surveillance après les mises à jour du plugin. Un test rapide après chaque changement peut détecter des conflits avant que les visiteurs ne rencontrent une bannière cassée ou des choix qui ne persistent pas.
Vérifiez également que la bannière de cookies est réactive, compatible avec votre thème et personnalisable pour correspondre à celui-ci. Examinez la bannière sur mobile et desktop pour confirmer que sa mise en page s'adapte à chaque écran et convient à l'apparence du site. Si son style ou son emplacement entre en conflit avec le thème, ajustez ses options de personnalisation et retestez-la aux côtés des autres fonctionnalités du site.
Conservation des données et suppression des données des visiteurs
Un plugin de cookies peut stocker le choix de consentement d'un visiteur, l'horodatage et des détails techniques connexes. Ces enregistrements aident un site à se souvenir des préférences et à démontrer comment sa bannière a fonctionné. Mais le stockage crée une autre responsabilité : comprendre ce que le plugin enregistre, où il conserve les informations et comment le site les supprime. Un enregistrement de consentement et un événement Google Analytics sont des flux de données distincts, donc examinez-les indépendamment.
Les paramètres de conservation déterminent combien de temps les enregistrements de consentement restent disponibles. Un plugin pourrait conserver une préférence dans un navigateur tout en stockant également un enregistrement dans WordPress ou un service externe. Ces emplacements ont différentes étapes de suppression. Par exemple, effacer un cookie de navigateur peut supprimer la préférence enregistrée sans supprimer un enregistrement de base de données séparé. Cartographiez chaque emplacement de stockage avant de compter sur une fonction de suppression.
L'article 17 du RGPD et le droit de suppression de la CCPA sont des cadres pour les demandes de suppression des données des visiteurs. Une étiquette de plugin qui mentionne l'un ou l'autre cadre ne montre pas quelles données il peut localiser ou supprimer. Identifiez les enregistrements liés à la demande, le système qui les détient et l'action de suppression disponible là-bas. Ensuite, documentez ce que le plugin supprime et si un autre système conserve toujours une copie.
Utilisez un processus répétable lors du traitement d'une demande de suppression :
- Localisez l'enregistrement de consentement du visiteur et identifiez son emplacement de stockage.
- Vérifiez si le plugin stocke également les données de préférence dans le navigateur.
- Utilisez les contrôles de suppression disponibles pour chaque enregistrement pertinent.
- Confirmez que les outils connectés ne continuent pas d'afficher l'enregistrement supprimé.
- Enregistrez l'action effectuée et toute conservation spécifique au système restante.
Les mises à jour peuvent changer où un plugin stocke les données de consentement ou comment ses contrôles de suppression fonctionnent. Après une mise à jour, testez à nouveau la bannière et examinez les paramètres de conservation du plugin. Une sauvegarde restaurée peut également réintroduire des enregistrements que quelqu'un a précédemment supprimés. Incluez les sauvegardes et le stockage connecté dans le processus de conservation du site, plutôt que de traiter le tableau de bord du plugin comme le seul emplacement.
Le mode de consentement de Google v2 envoie des signaux de consentement aux balises Google ; ce n'est pas un inventaire complet des enregistrements de consentement. Un signal utilisé pour le comportement de balise ne vous dit pas si le plugin WordPress, le navigateur ou un autre service connecté stocke le choix d'un visiteur. Gardez le flux de signaux et la carte de conservation des enregistrements distincts. Cette séparation facilite le suivi de ce que les choix d'un visiteur contrôlent.
Les plugins gratuits peuvent fournir des contrôles utiles, mais un bouton de suppression seul ne décrit pas tout le cycle de vie des données. Vérifiez si l'outil identifie les enregistrements stockés, prend en charge leur suppression et explique ce qui se passe après les mises à jour ou le remplacement du plugin. Si un visiteur change ou retire son consentement, testez comment la bannière affiche ce choix et si les enregistrements connexes suivent le processus de conservation configuré.
Données de confidentialité envoyées au fournisseur de plugin
Un plugin de cookies peut fonctionner entièrement à l'intérieur de WordPress ou contacter un service externe. Cette différence affecte où les informations des visiteurs circulent. Selon sa conception, un plugin pourrait envoyer des paramètres de consentement, des identifiants de site ou des détails techniques d'une demande de navigateur. Les risques liés à l'utilisation d'un plugin de cookies WordPress gratuit incluent des flux de données peu clairs que les propriétaires de sites peuvent négliger. Ne supposez pas que l'avis explique chaque flux de données. Les paramètres, la politique de confidentialité et l'activité réseau réelle révèlent chacun une partie du tableau.
Quels risques de sécurité un plugin de consentement aux cookies WordPress gratuit peut-il introduire ? Un plugin obsolète ou mal entretenu peut exposer un site à des vulnérabilités, tandis que des demandes externes peu claires peuvent envoyer des données de visiteurs au-delà du site. Le risque dépend du code du plugin, de son historique de mises à jour, de son accès et de ses flux de données, et non simplement de son prix. Pour les organisations cherchant à comprendre des vulnérabilités numériques plus larges au-delà des plugins uniques, FaultLine Cyber & Security fournit des évaluations pour identifier les risques cachés en matière de cybersécurité et d'opérations.
Pour comprendre ce qui peut quitter le site, testez la bannière dans une session de navigateur propre. Ouvrez les outils de développement du navigateur, inspectez les demandes réseau et notez quels domaines reçoivent des demandes avant et après qu'un visiteur fasse un choix. Par exemple, une demande à un serveur externe peut exposer l'adresse IP du visiteur à ce serveur. Vérifiez si elle inclut des préférences de consentement ou d'autres identifiants.
Les plugins de cookies WordPress gratuits contiennent-ils des logiciels malveillants, du suivi ou des publicités indésirables ? L'étiquette gratuite seule ne prouve pas qu'un plugin contient des logiciels malveillants ou ajoute du suivi et des publicités. Examinez sa source, son historique de mises à jour, ses paramètres et ses demandes réseau pour voir ce qu'il fait réellement.
Les propriétaires devraient comparer ces résultats avec la politique de confidentialité et l'avis du plugin. Recherchez les données collectées, les destinataires, les objectifs, les détails de conservation et les contrôles pour désactiver les transmissions optionnelles. Si la politique décrit uniquement le stockage du consentement mais que le navigateur montre des demandes externes supplémentaires, enquêtez sur ce décalage avant de compter sur le plugin.
Utilisez un processus de révision simple :
- Enregistrez le nom du plugin, la version et les paramètres actifs dans WordPress.
- Inspectez les demandes avant le consentement, après l'acceptation et après le rejet.
- Notez les domaines externes et les détails de la demande visibles dans les outils du navigateur.
- Comparez l'activité observée avec la politique de confidentialité et l'avis du plugin.
- Répétez la révision après les mises à jour du plugin ou les changements de configuration.
Les propriétaires de sites devraient également distinguer la livraison nécessaire de l'analyse optionnelle. Une bannière distante peut avoir besoin de demander sa configuration, tandis qu'une demande d'analyse peut servir un objectif distinct. La destination et le contenu de la demande sont importants. Examinez-les ensemble, plutôt que de considérer chaque connexion comme une preuve d'abus ou de supposer que chaque connexion est inoffensive.
Choisissez une configuration dont vous pouvez expliquer clairement le flux de données aux visiteurs. Si vous évaluez une approche de consentement géré, explorez les options de plateforme de consentement à la lumière de vos exigences en matière de confidentialité et d'infrastructure. Conservez un enregistrement des domaines examinés afin que les changements futurs puissent être comparés à la même référence.
Conzent
Conzent aide les propriétaires de sites Web à gérer le consentement sans traiter une bannière comme la solution entière. Sa plateforme de consentement cloud gérée et son infrastructure de consentement open-source auto-hébergée offrent différentes façons d'opérer la technologie de consentement. Le bon choix dépend de votre préférence pour un service géré ou un contrôle sur votre propre infrastructure.
Les tests A/B de consentement et l'analyse de l'impact sur les revenus aident les équipes à évaluer comment les choix de la bannière affectent le consentement des visiteurs et les résultats du site. Ces outils soutiennent l'évaluation ; ils ne remplacent pas le travail de compréhension des flux de données et des obligations de confidentialité de votre site.
Si vous réévaluez les contrôles, la gestion des données ou l'adéquation d'un plugin gratuit avec votre configuration WordPress, contactez Conzent pour discuter de vos besoins en matière de consentement.
Prenez votre prochaine décision de consentement de manière délibérée
Les risques liés à l'utilisation d'un plugin de cookies WordPress gratuit sont plus faciles à gérer lorsque votre choix reflète les besoins réels de votre site, et non simplement l'attrait d'une installation rapide. Considérez le consentement comme une partie de votre infrastructure de confidentialité. Décidez combien de contrôle vous avez besoin sur les flux de données, la maintenance et les changements futurs, puis choisissez une approche que votre équipe peut gérer et expliquer.
Vous n'avez pas besoin de résoudre chaque question technique d'un coup. Commencez par le manque qui compte le plus pour votre site, que ce soit la gestion du consentement de manière centralisée ou le maintien de l'infrastructure sous votre contrôle. Une décision claire maintenant peut faciliter les mises à jour et les changements futurs.
Conzent peut vous aider à explorer une approche qui correspond à vos exigences en matière de consentement. Contactez Conzent pour discuter du consentement aux cookies et franchissez la prochaine étape avec clarté.
Questions Fréquemment Posées
Comment un plugin de cookies WordPress peut-il exposer les données des visiteurs ou les identifiants du site ?
Un plugin peut exposer les données des visiteurs si son code envoie des informations à un service externe, les stocke de manière non sécurisée ou contient une vulnérabilité. Les identifiants du site font face à un risque différent : un plugin compromis avec des autorisations WordPress excessives pourrait donner à un attaquant un accès aux fonctions administratives. Vérifiez si le plugin demande des connexions externes et si ses paramètres nécessitent un accès administrateur. Utilisez des mots de passe administrateurs uniques et supprimez les plugins dont vous n'avez plus besoin.
Les plugins de cookies gratuits peuvent-ils bloquer de manière fiable les cookies avant le consentement ?
Certaines peuvent, mais l'étiquette gratuite ne vous dit pas si le blocage fonctionne sur votre site. Un script ajouté directement par votre thème, un gestionnaire de balises ou une vidéo intégrée peut contourner les contrôles d'un plugin. Testez chaque source séparément dans une nouvelle session de navigateur : rejetez les cookies optionnels, puis inspectez si ces services effectuent toujours des demandes. Répétez après avoir changé les paramètres de la bannière, car une configuration correcte dépend de la manière dont chaque script est installé.