
Ilmaiset WordPress-evästepluginit: Riskit ja kaupat
Ilmainen ei automaattisesti tarkoita, että se olisi yksityisyyttä kunnioittava. WordPressin evästeiden suostumuslaajennus näyttää bannerin, tallentaa kävijöiden valinnat ja sen pitäisi estää ei-välttämättömät evästeet, kunnes kävijät antavat suostumuksensa. Ilmaisen WordPressin evästeplugin käyttöön liittyvät riskit ylittävät heikon bannerin: se voi olla ristiriidassa sivuston työkalujen kanssa, käsitellä suostumusrekisteröintejä tavoilla, jotka vaikuttavat yksityisyyteen, tai tehdä sen tietokäytännöistä epäselviä.
Ilmainen laajennus voi olla käytännöllinen lähtökohta. Avainkysymys ei ole vain se, mitä se maksaa, vaan mitä bannerin takana tapahtuu: mitä skriptejä se hallitsee, jääkö suostumusdata sivustollesi vai meneekö se laajennuksen tarjoajalle, kuinka kauan tietoja säilytetään ja toimiiko se WordPress-asetuksesi kanssa.
Tämä opas selittää, mitä evästeiden suostumuslaajennukset tekevät ja missä ilmaiset vaihtoehdot voivat jäädä puutteellisiksi. Opit, mitä ottaa huomioon vaatimustenmukaisuudessa, yhteensopivuudessa, tietojen säilyttämisessä ja kävijöiden yksityisyydessä, ja käytät selkeää vertailukehystä päättääksesi, mikä sopii sivustollesi.
Keskeiset huomiot
- Arvioi, estääkö laajennus ei-välttämättömät evästeet, kunnes kävijät antavat suostumuksensa, sen sijaan että vain näyttäisi bannerin.
- Kohtele laajennusta osana vaatimustenmukaisuusasetusta, ei todisteena siitä, että sivustosi täyttää kaikki soveltuvat vaatimukset.
- Ota huomioon, miten välimuisti- ja turvallisuustyökalut voivat vaikuttaa suostumus-skripteihin ja bannerin käyttäytymiseen.
- Tarkista, miten suostumusrekisterit säilytetään ja miten kävijöiden tietojen poistopyynnöt käsitellään.
- Ymmärrä, lähetetäänkö suostumusdata laajennuksen tarjoajalle vai jääkö se infrastruktuuriin, jota hallitset.
Mitä WordPressin evästeiden suostumuslaajennus oikeasti tekee?
WordPressin evästeiden suostumuslaajennus voi näyttää ilmoituksen, tallentaa kävijän valinnan ja hallita valittuja skriptejä sen mukaisesti. Ilmoitus, joka vain raportoi evästeiden käytöstä, ei välttämättä estä skriptien suorittamista. Testaa käyttäytymistä, älä vain banneria: avaa sivusto puhtaassa selainistunnossa, hylkää valinnaiset evästeet ja tarkista, latautuvatko analytiikka- tai mainosskriptit edelleen.
Suostumuksen on vastattava sivuston todellista asetusta. Euroopan unioni tunnistaa tiukasti välttämättömät evästeet vapautetuiksi GDPR:n ennakkosuostumusvaatimuksesta, joka on kuvattu täällä. Euroopan unioni ja Kalifornian yksityisyyden suojan virasto tunnistavat GDPR:n ja CCPA:n merkityksellisiksi yksityisyyslaeiksi. Laajennus voi tukea suostumusprosesseja, mutta se ei voi määrittää, mitkä säännöt koskevat liiketoimintaa tai tehdä jokaisen sivuston käytännöistä vaatimustenmukaisia.
Ilmaiset ja maksulliset suunnitelmat voivat erota skriptien hallinnassa, integraatioissa, mukauttamisessa, tuessa ja suostumusrekisteröinnin hallinnassa. Vertaa tarvitsemasi ominaisuudet tietyn suunnitelman rajoituksiin ja testaa sitten, estääkö laajennus skriptit, joita sivustosi käyttää. Borlabs Cookie on yksi vaihtoehto arvioitavaksi; älä oleta sen kykyjä tai rajoituksia ilman, että tarkistat nykyisen version ja suunnitelman tiedot. Hyvä vertailu erottelee vahvistetut ominaisuudet asetuksista, jotka tarvitsevat edelleen konfigurointia.
Kuinka voit kertoa, onko laajennus ylläpidetty ja turvallinen? Tarkista sen viimeisin päivityshistoria, yhteensopivuustiedot, muutospäiväkirja ja tukitoiminta sen luettelossa. Tarkista sitten, että julkaisu tukee WordPress-asetustasi ja asenna päivitykset WordPressin hallintapaneelin kautta varmuuskopion jälkeen. Vanha muutospäiväkirja tai ratkaisemattomat yhteensopivuusraportit ansaitsevat tarkempaa tarkastelua.
Kun mahdollista, asenna turvallisesti staging-kopioon. Testaa suostumus, hylkäys ja peruuttaminen sekä skriptit, joita jokainen valinta pitäisi hallita. Ennen kuin vaihdat laajennusta, dokumentoi sen asetukset ja suostumusrekisterit. Poista sitten vanha työkalu käytöstä, konfiguroi sen korvike ja testaa uudelleen ennen kuin poistat jäljelle jäävän koodin. Tämä vähentää mahdollisuutta, että syntyy päällekkäisiä bannereita tai skriptejä, jotka eivät enää seuraa kävijöiden valintoja.
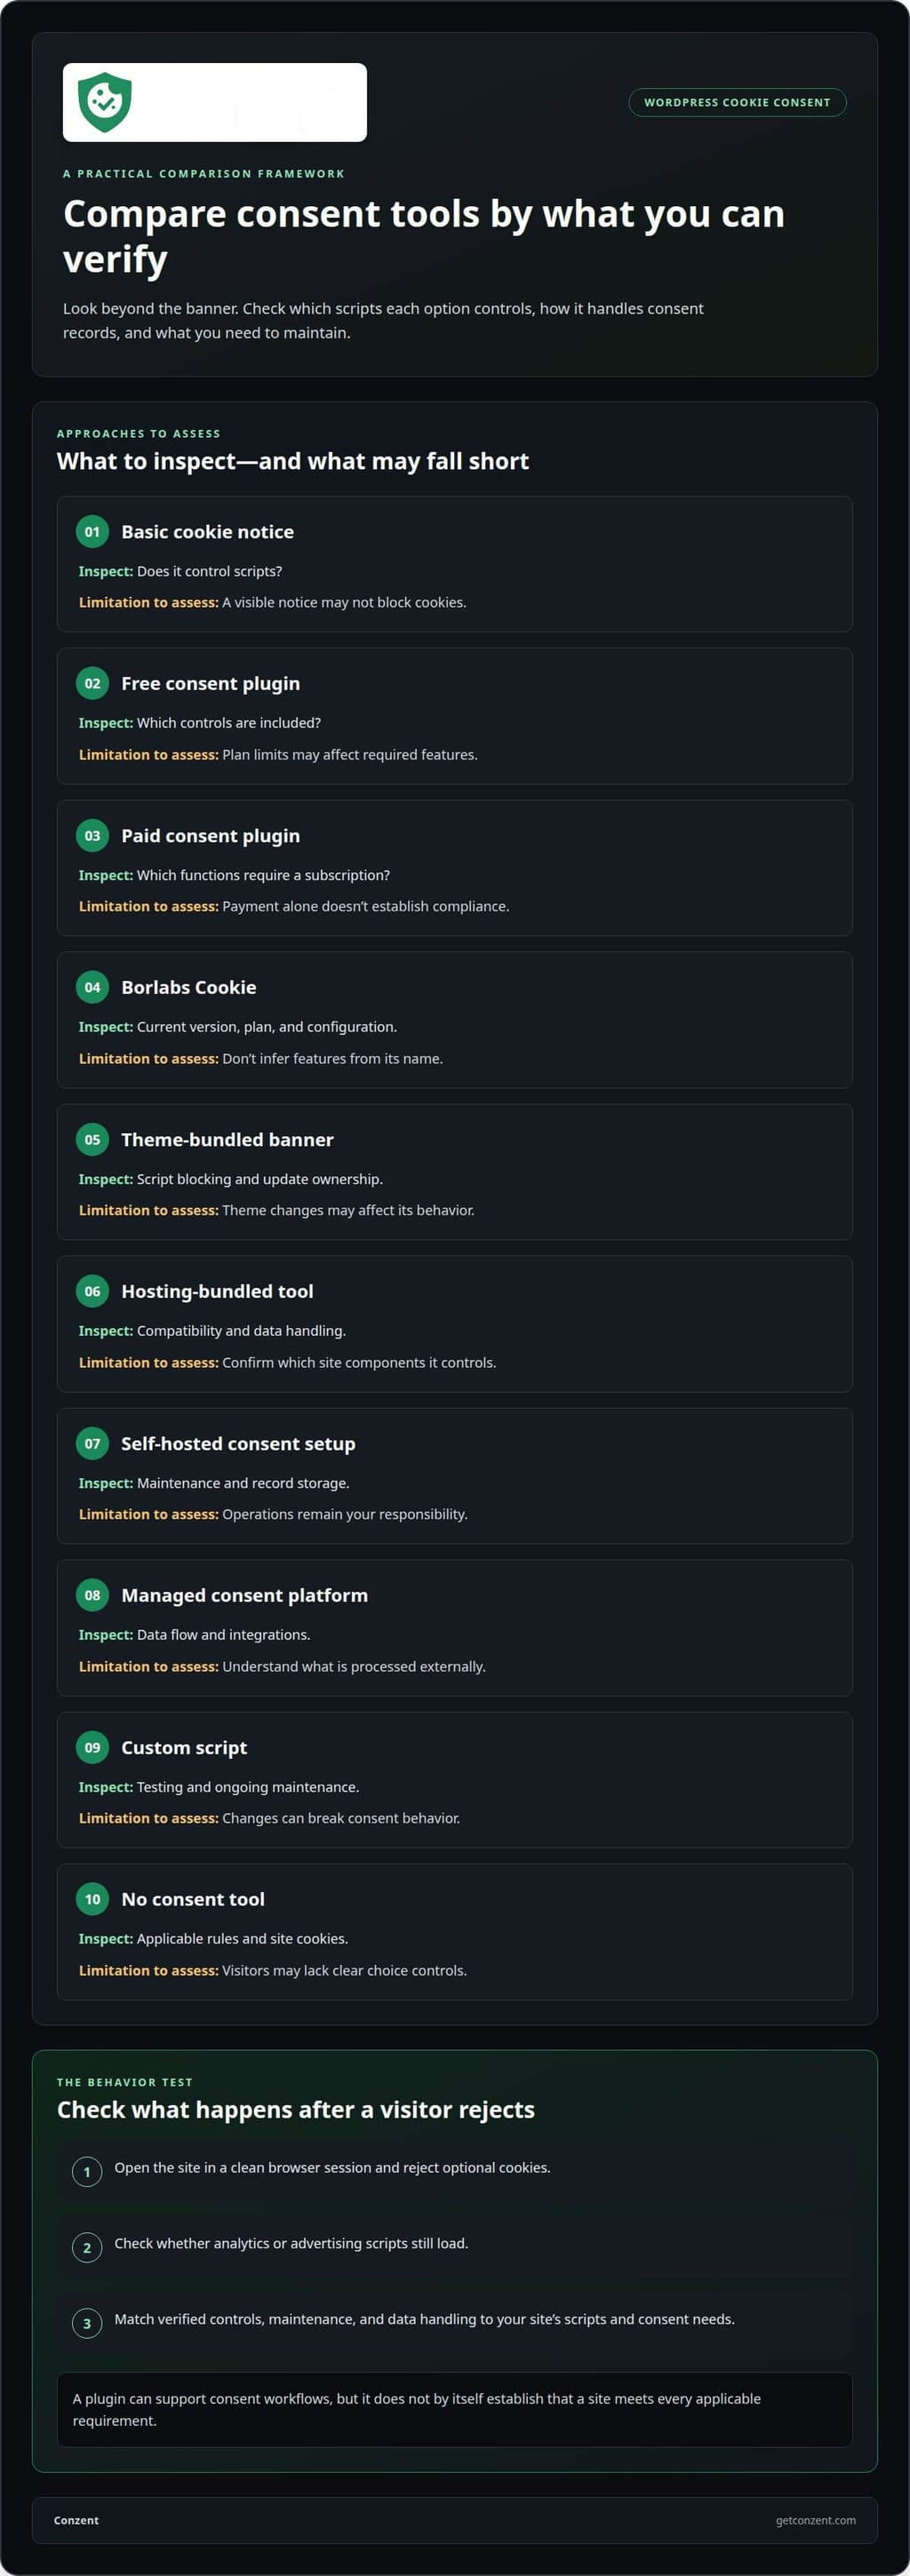
Taulukko vertaa lähestymistapoja tarkastettavien asioiden mukaan, ei vahvistamattomien tuotteen väitteiden mukaan. WordPress-spesifisen integraatiokontekstin osalta katso WordPress-integraatiotiedot.
| Vaihtoehto | Vertailukriteerit | Keskeinen rajoitus arvioitavaksi |
|---|---|---|
| Perus evästeilmoitus | Hallitseeko se skriptejä? | Näkyvä ilmoitus ei välttämättä estä evästeitä. |
| Ilmainen suostumuslaajennus | Mitkä hallintakohteet sisältyvät? | Suunnitelman rajoitukset voivat vaikuttaa vaadittuihin ominaisuuksiin. |
| Maksullinen suostumuslaajennus | Mitkä toiminnot vaativat tilauksen? | Maksu yksin ei takaa vaatimustenmukaisuutta. |
| Borlabs Cookie | Nykyinen versio, suunnitelma ja konfigurointi | Älä päättele ominaisuuksia sen nimestä. |
| Teeman mukana tuleva banneri | Skriptiestot ja päivitysoikeus | Teeman muutokset voivat vaikuttaa sen käyttäytymiseen. |
| Hosting-palvelun mukana tuleva työkalu | Yhteensopivuus ja tietojen käsittely | Varmista, mitkä sivuston komponentit se hallitsee. |
| Itse isännöity suostumusasetelma | Ylläpito ja rekisteröintitallennus | Toiminta on edelleen vastuullasi. |
| Hallittu suostumusalusta | Tietovirta ja integraatiot | Ymmärrä, mitä käsitellään ulkoisesti. |
| Mukautettu skripti | Testaus ja jatkuva ylläpito | Muutokset voivat rikkoa suostumus käyttäytymistä. |
| Ei suostumus työkalua | Soveltuvat säännöt ja sivuston evästeet | Kävijöillä ei ehkä ole selkeitä valintakontrolleja. |
Valitse laajennus vertaamalla sen vahvistettuja hallintakohteita, ylläpitoa ja tietojen käsittelyä sivustosi skripteihin ja suostumusvaatimuksiin.
Laajennuksen käyttö ei takaa GDPR-vaatimustenmukaisuutta
Laajennus voi tarjota suostumushallintaa, mutta sen asentaminen ei tee WordPress-sivustosta itsessään vaatimustenmukaista. Euroopan tietosuojaneuvosto varoittaa, että pelkästään evästeiden laajennuksen käyttö ei takaa täydellistä GDPR-vaatimustenmukaisuutta. Vaatimustenmukaisuus riippuu sivuston todellisesta tietojenkäsittelystä, sen suorittamista skripteistä ja siitä, miten se reagoi kävijöiden valintoihin. Konfiguroitu banneri ei voi korjata niihin käytäntöihin liittyviä epäkohtia.
GDPR:n mukaan EU:n asukkaiden tietoja käsittelevien organisaatioiden on saatava ennakkosuostumus ei-välttämättömille evästeille, Euroopan unionin mukaan. Tiukasti välttämättömät evästeet ovat vapautettuja tästä vaatimuksesta. Käytännön testi on, odottavatko analytiikka- tai mainosskriptit suostumusta ja voivatko kävijät kieltäytyä yhtä selkeästi kuin hyväksyä. Banneri, joka ilmestyy sen jälkeen, kun nämä skriptit on suoritettu, ei täytä tätä järjestystä.
GDPR, ePrivacy ja CCPA/CPRA sisältävät erilaisia oikeudellisia kehyksiä, joten yksi laajennusasetuksen ei voi määrittää vaatimustenmukaisuutta kaikille yleisöille. Kalifornian kuluttajansuojalaki, joka hyväksyttiin vuonna 2018, käyttää evästeiden käytössä opt-out-lähestymistapaa sen sijaan, että se käyttäisi GDPR:lle kuvattua opt-in-mallia. Sivuston, joka palvelee kävijöitä eri alueilla, on sovitettava ilmoituksensa ja hallintansa sen käsittelyyn soveltuviin sääntöihin, sen sijaan että oletettaisiin, että yksi banneri kattaa kaikki tapaukset.
Ennen kuin kohtelet laajennusta osana vaatimustenmukaista asetusta, kartoita jokainen suostumusvalinta sivuston käyttäytymiseen. Esimerkiksi hylkää valinnaiset evästeet ja tarkista, syttyvätkö analytiikkapyynnöt edelleen. Toista testi hyväksymisen, suostumuksen peruuttamisen ja tallennettujen mieltymysten tyhjentämisen jälkeen. Tarkista evästepolitiikka ja bannerin sanamuoto suhteessa evästeisiin ja tarkoituksiin, joita sivusto todella käyttää. Politiikka, joka luettelee palvelun, jota ei enää ole asennettu, voi johtaa kävijöitä harhaan.
Muut WordPress-komponentit ovat myös tärkeitä. Välimuistilaajennus voi palvella vanhaa banneria tai muuttaa suostumus-skriptejä; turvallisuuslaajennus voi estää vaaditun pyynnön. Testaa live-sivustoa päivitysten jälkeen, älä vain hallintapaneelin esikatselua. Tallenna laajennusversio, bannerin konfigurointi ja testitulokset. Tämä antaa sivustotiimille selkeän jäljen, kun teeman muutos tai skriptipäivitys vaikuttaa suostumus käyttäytymiseen.
Mitkä ovat seuraamukset, jos käytetään ei-vaatimustenmukaista evästeiden suostumuslaajennusta? Ei ole olemassa yhtä seuraamusta pelkästään laajennuksen valitsemisesta. Seuraamukset riippuvat sovellettavasta laista, sivuston toiminnasta ja täytäntöönpanovasteesta; ilmainen tai maksullinen etiketti ei määrittele niitä. Keskity korjaamaan taustalla olevia suostumus- ja tietojen käsittelykäytäntöjä sen sijaan, että käsittelisit laajennuksen asennusta laillisena suojana.
Tiimeille, jotka arvioivat erilaista suostumusasetusta, suostumusalustavaihtoehtojen tarkastelu voi auttaa selventämään, mikä lähestymistapa sopii heidän operatiivisiin tarpeisiinsa.
GDPR vaatii aktiivista opt-in tai vähintään implisiittistä suostumusta evästeille. Suostumusmekanismin tulisi tehdä kävijän valinnasta merkityksellinen ja varmistaa, että valinta näkyy evästeiden käyttäytymisessä. Bannerin olemassaolo tai laajennuksen asentaminen ei ole suostumusta itsessään. Kohtele laajennusta osana prosessia: varmista saatavilla olevat valinnat live-sivustolla ja tarkista asetukset aina, kun sivuston tietojenkäsittely muuttuu.
Yhteensopivuusongelmia turvallisuus- ja välimuistilaajennusten kanssa
Ilmaiset evästeplugin voivat lisätä skriptejä ja tietokantatyötä, mutta niiden vaikutus nopeuteen riippuu konfiguroinnista ja muusta WordPress-pinoista. Banneri voi viivästyttää renderöintiä, kun taas ylimääräinen pyyntö voi vaikuttaa sivun lataamiseen. Välimuisti voi myös palvella vanhentunutta banneria tai suostumusvaltiota. Vertaa sivun latausaikoja ennen asennusta ja konfiguroinnin jälkeen käyttäen samaa selainta ja sivua.
Kuinka ilmaiset evästeplugin vaikuttavat WordPress-sivuston nopeuteen ja suorituskykyyn? Niiden skriptit voivat lisätä työtä sivun lataamisen aikana, kun taas välimuisti tai minimointi voivat muuttaa, miten nämä skriptit toimivat. Mittaa sama sivu bannerin ollessa aktiivinen ja tarkista, viivästyttääkö lisätty käyttäytyminen renderöintiä tai häiritseekö se muita sivuston toimintoja.
Keskeinen yhteensopivuusongelma on käyttäytyminen, ei laajennuksen etiketti. Jos välimuistilaajennus muuttaa tai yhdistää suostumus-skriptejä, ne saattavat lopettaa tagien hallinnan tarkoitetulla tavalla. Poista vaikuttavat suostumus-skriptit välimuistista ja minimoinnista, jos nämä muutokset häiritsevät banneria. Tyhjennä sitten välimuisti ja testaa tuore vierailu, koska vanha välimuistissa oleva sivu voi piilottaa korjauksen.
Turvallisuustyökalut luovat erilaisen epäonnistumispisteen. Palomuuri tai turvallisuuslaajennus voi estää suostumuspyynnön, ulkoisen skriptin tai kävijän tallentamat valinnat. Esimerkiksi banneri voi näkyä, kun mieltymys ei onnistu tallentumaan. Testaa hyväksyntä, hylkäys ja peruuttaminen turvallisuussuojat aktiivisina. Älä poista suojaa koko sivustolta, jotta voit selvittää yksittäisen estetty pyynnön.
Suostumusmoodi lisää toisen integraatiokerroksen. Google Suostumusmoodi riippuu tarkkojen suostumussignaalien saavuttamisesta asiaankuuluville tageille. Jos banneri päivittää kävijän valintoja sen jälkeen, kun tagi on laukaistu, sivusto saattaa lähettää signaalin liian myöhään. Testaa tagin järjestys puhtaassa istunnossa: lataa sivu, valitse suostumusvaihtoehto ja vahvista, että signaali heijastaa tätä valintaa. Toista hylkäämisen jälkeen valinnaisista evästeistä.
Käytä hallittua vianetsintäjärjestystä konfliktien paikantamiseksi:
- Tallenna WordPressin, teeman, suostumuslaajennuksen, välimuistilaajennuksen ja turvallisuuslaajennuksen versiot.
- Tyhjennä sivun, selaimen ja palvelimen välimuistit ennen uuden suostumusvalinnan testaamista.
- Tarkista, onko suostumus-skriptit suljettu minimoinnista, kun optimointi muuttaa niitä.
- Testaa banneria turvallisuussuojat päällä ja huomioi kaikki estetyt pyynnöt.
- Muuta yksi asetus kerrallaan ja testaa sitten hyväksyntä, hylkäys ja peruuttaminen uudelleen.
Vertaile tuloksia mobiilissa ja työpöydällä. Välimuistilaajennus voi toimittaa erilaisia sivuversioita, kun taas turvallisuussääntö voi vaikuttaa vain tiettyihin pyyntöihin. Pidä suostumusbanneri, skriptit ja tallennetut valinnat tarkastelussa laajennuspäivitysten jälkeen. Nopean testin tekeminen jokaisen muutoksen jälkeen voi havaita konfliktit ennen kuin kävijät kohtaavat rikkinäisen bannerin tai valinnat, jotka eivät pysy.
Tarkista myös, että evästebanneri on responsiivinen, yhteensopiva teeman kanssa ja mukautettavissa vastaamaan sitä. Tarkista banneri mobiilissa ja työpöydällä varmistaaksesi, että sen asettelu mukautuu jokaiselle näytölle ja sopii sivuston ulkoasuun. Jos sen tyylit tai sijainti ovat ristiriidassa teeman kanssa, säädä sen mukautusvaihtoehtoja ja testaa se uudelleen yhdessä sivuston muiden ominaisuuksien kanssa.
Tietojen säilyttäminen ja kävijätietojen poistaminen
Evästeplugin voi tallentaa kävijän suostumusvalinnan, aikaleiman ja siihen liittyvät tekniset tiedot. Nämä tiedot auttavat sivustoa muistamaan mieltymykset ja osoittamaan, miten sen banneri toimi. Mutta tallennus luo toisen vastuun: ymmärrä, mitä laajennus tallentaa, minne se säilyttää tiedot ja miten sivusto poistaa sen. Suostumusrekisteri ja Google Analytics -tapahtuma ovat erillisiä tietovirtoja, joten tarkista ne erikseen.
Säilytysohjeet määrittävät, kuinka kauan suostumusrekisterit ovat saatavilla. Laajennus voi pitää mieltymyksen selaimessa samalla kun se tallentaa rekisterin WordPressiin tai ulkoiseen palveluun. Näillä sijainneilla on erilaiset poistamismenettelyt. Esimerkiksi selaimen evästeen tyhjentäminen voi poistaa tallennetun mieltymyksen ilman, että erillinen tietokantarekisteri poistuu. Kartoitse jokainen tallennussijainti ennen kuin luotat poistotoimintoon.
GDPR:n 17. artikla ja CCPA:n poistamisoikeus ovat kehyksiä kävijätietojen poistopyynnöille. Laajennus, jonka etiketti mainitsee jonkin kehyksen, ei osoita, mitä tietoja se voi löytää tai poistaa. Tunnista pyynnön yhteydessä olevat rekisterit, järjestelmä, joka pitää niitä, ja siellä saatavilla oleva poistotoimi. Dokumentoi sitten, mitä laajennus poistaa ja säilyttääkö toinen järjestelmä edelleen kopiota.
Käytä toistettavaa prosessia käsitellessäsi poistopyyntöä:
- Paikanna kävijän suostumusrekisteri ja tunnista sen tallennussijainti.
- Tarkista, tallentaako laajennus myös mieltymysdataa selaimessa.
- Käytä saatavilla olevia poistokontrolleja jokaiselle asiaankuuluville rekisterille.
- Vahvista, että liitetyt työkalut eivät jatka poistettujen rekisterien näyttämistä.
- Tallenna toteutettu toimenpide ja mahdollinen jäljelle jäävä järjestelmäkohtainen säilytys.
Päivitykset voivat muuttaa, minne laajennus tallentaa suostumusdataa tai miten sen poistokontrollit toimivat. Päivityksen jälkeen testaa banneri uudelleen ja tarkista laajennuksen säilytysohjeet. Palautettu varmuuskopio voi myös palauttaa rekisterit, jotka joku on aiemmin poistanut. Sisällytä varmuuskopiot ja liitetyt tallennukset sivuston säilytysprosessiin sen sijaan, että käsittelisit laajennushallintapaneelia ainoana sijaintina.
Google Suostumusmoodi v2 lähettää suostumussignaaleja Google-tageille; se ei ole täydellinen inventaario suostumusrekistereistä. Signaali, jota käytetään tagin käyttäytymiseen, ei kerro, tallentaako WordPress-laajennus, selain tai jokin muu liitetty palvelu kävijän valinnan. Pidä signaalivirta ja rekisterin säilytyskartta erillään. Tämä erottelu helpottaa jäljittämistä, mitä kävijän valinnat hallitsevat.
Ilmaiset laajennukset voivat tarjota hyödyllisiä hallintakohteita, mutta pelkkä poistopainike ei kuvaa koko tietojen elinkaarta. Tarkista, tunnistaako työkalu tallennetut rekisterit, tukee niiden poistamista ja selittää, mitä tapahtuu päivitysten tai laajennuksen vaihdon jälkeen. Jos kävijä muuttaa tai peruuttaa suostumuksensa, testaa, miten banneri näyttää tämän valinnan ja seuraavatko siihen liittyvät rekisterit konfiguroitua säilytysprosessia.
Yksityisyysdata lähetetään laajennuksen tarjoajalle
Evästeplugin voi toimia kokonaan WordPressin sisällä tai ottaa yhteyttä ulkoiseen palveluun. Tämä ero vaikuttaa siihen, minne kävijätiedot kulkevat. Suunnittelustaan riippuen laajennus voi lähettää suostumusasetuksia, sivuston tunnisteita tai teknisiä tietoja selaimen pyynnöstä. Ilmaisen WordPressin evästeplugin käyttöön liittyvät riskit sisältävät epäselvät tietovirrat, jotka sivuston omistajat saattavat ohittaa. Älä oleta, että ilmoitus selittää jokaisen tietovirran. Asetukset, tietosuojakäytäntö ja todellinen verkkotoiminta paljastavat kukin osan kuvasta.
Mitkä turvallisuusriskit voivat liittyä ilmaiseen WordPressin evästeiden suostumuslaajennukseen? Vanha tai huonosti ylläpidetty laajennus voi altistaa sivuston haavoittuvuuksille, kun taas epäselvät ulkoiset pyynnöt voivat lähettää kävijätietoja sivuston ulkopuolelle. Riski riippuu laajennuksen koodista, päivityshistoriasta, pääsyoikeudesta ja tietovirroista, ei pelkästään sen hinnasta. Organisaatioille, jotka haluavat ymmärtää laajempia digitaalisia haavoittuvuuksia yksittäisten laajennusten ulkopuolella, FaultLine Cyber & Security tarjoaa arviointeja, jotka auttavat tunnistamaan piilotettuja kyber- ja operatiivisia riskejä.
Ymmärtääksesi, mitä voi poistua sivustolta, testaa banneria puhtaassa selainistunnossa. Avaa selaimen kehittäjätyökalut, tarkista verkkopyynnöt ja huomaa, mitkä verkkotunnukset saavat pyyntöjä ennen ja jälkeen kävijän valinnan. Esimerkiksi pyyntö ulkoiselle palvelimelle voi paljastaa kävijän IP-osoitteen tälle palvelimelle. Tarkista, sisältääkö se suostumusmieltymyksiä tai muita tunnisteita.
Sisältävätkö ilmaiset WordPressin evästeplugin haittaohjelmia, seurantaa tai ei-toivottuja mainoksia? Pelkkä ilmainen etiketti ei määrittele, sisältääkö laajennus haittaohjelmia tai lisääkö se seurantaa ja mainoksia. Tarkista sen lähde, päivityshistoria, asetukset ja verkkopyynnöt nähdäksesi, mitä se todella tekee.
Omistajien tulisi verrata näitä havaintoja laajennuksen tietosuojakäytäntöön ja ilmoitukseen. Etsi kerättyjä tietoja, vastaanottajia, tarkoituksia, säilytysohjeita ja hallintakontrolleja valinnaisten siirtojen poistamiseksi. Jos politiikka kuvaa vain suostumuksen tallentamista, mutta selain näyttää lisäulkoisia pyyntöjä, tutki tätä ristiriitaa ennen kuin luotat laajennukseen.
Käytä yksinkertaista tarkistusprosessia:
- Tallenna laajennuksen nimi, versio ja aktiiviset asetukset WordPressissä.
- Tarkista pyynnöt ennen suostumusta, hyväksynnän jälkeen ja hylkäämisen jälkeen.
- Huomaa ulkoiset verkkotunnukset ja selaintyökaluissa näkyvät pyyntöjen tiedot.
- Vertaile havaittua toimintaa laajennuksen tietosuojakäytäntöön ja ilmoitukseen.
- Toista tarkistus laajennuspäivitysten tai konfiguraatiomuutosten jälkeen.
Sivuston omistajien tulisi myös erottaa välttämätön toimitus valinnaisista analyyseistä. Etäbanneri saattaa tarvita pyytää konfiguraatiotaan, kun taas analytiikkapyyntö voi palvella erillistä tarkoitusta. Pyynnön kohde ja sisältö ovat tärkeitä. Tarkista ne yhdessä sen sijaan, että käsittelisit jokaista yhteyttä todisteena väärinkäytöksestä tai oletat, että jokainen yhteys on harmiton.
Valitse asetus, jonka tietovirran voit selittää selkeästi kävijöille. Jos arvioit hallittua suostumuslähestymistapaa, tutki suostumusalustavaihtoehtoja ottaen huomioon yksityisyys- ja infrastruktuurivaatimuksesi. Pidä kirjaa tarkastetuista verkkotunnuksista, jotta tulevia muutoksia voidaan verrata samaan peruslinjaan.
Conzent
Conzent auttaa verkkosivustojen omistajia hallitsemaan suostumusta ilman, että banneria käsitellään koko ratkaisuna. Sen Hallittu Pilvi Suostumus Alusta ja Itse Isännöity Avoin Suostumus Infrastruktuuri tarjoavat erilaisia tapoja toimia suostumus teknologian kanssa. Oikea valinta riippuu siitä, haluatko hallittua palvelua vai hallintaa omasta infrastruktuuristasi.
Suostumus A/B Testaus ja Tulovaikutusanalytiikka auttavat tiimejä arvioimaan, miten bannerivalinnat vaikuttavat kävijöiden suostumukseen ja sivuston tuloksiin. Nämä työkalut tukevat arviointia; ne eivät korvaa työtä ymmärtääksesi sivustosi tietovirtoja ja yksityisyysvelvoitteita.
Jos arvioit ilmaisen laajennuksen hallintakohteita, tietojen käsittelyä tai soveltuvuutta WordPress-asetuksesi kanssa, ota yhteyttä Conzenttiin keskustellaksesi suostumusvaatimuksistasi.
Tee seuraava suostumuspäätöksesi harkitusti
Ilmaisen WordPressin evästeplugin käyttöön liittyvät riskit ovat helpompia hallita, kun valintasi heijastaa sivustosi todellisia tarpeita, ei vain nopean asennuksen houkutusta. Kohtele suostumusta osana yksityisyysinfrastruktuuriasi. Päätä, kuinka paljon hallintaa tarvitset tietovirroista, ylläpidosta ja tulevista muutoksista, ja valitse lähestymistapa, jota tiimisi voi käyttää ja selittää.
Sinun ei tarvitse ratkaista jokaista teknistä kysymystä kerralla. Aloita aukosta, joka on tärkein sivustollesi, olipa se sitten suostumuksen keskitetty hallinta tai infrastruktuurin pitäminen hallinnassasi. Selkeä päätös nyt voi helpottaa tulevia päivityksiä ja muutoksia.
Conzent voi auttaa sinua tutkimaan lähestymistapaa, joka sopii suostumusvaatimuksiisi. Ota yhteyttä Conzenttiin keskustellaksesi evästeiden suostumuksesta ja ota seuraava askel selkeästi.
Usein kysytyt kysymykset
Kuinka WordPressin evästeplugin voi paljastaa kävijätietoja tai sivuston tunnistetietoja?
Laajennus voi paljastaa kävijätietoja, jos sen koodi lähettää tietoja ulkoiseen palveluun, tallentaa niitä epävarmasti tai sisältää haavoittuvuuden. Sivuston tunnistetiedot kohtaavat erilaisen riskin: vaarantunut laajennus, jolla on liialliset WordPress-oikeudet, voisi antaa hyökkääjälle pääsyn hallintotoimintoihin. Tarkista, vaatiiko laajennus ulkoisia yhteyksiä ja vaatiiko sen asetukset ylläpitäjän pääsyä. Käytä ainutlaatuisia ylläpitäjä salasanoja ja poista tarpeettomat laajennukset.
Voivatko ilmaiset evästeplugin luotettavasti estää evästeet ennen suostumusta?
Jotkut voivat, mutta ilmainen etiketti ei kerro, toimiiko esto koko sivustollasi. Teemasi, taginhallinnan tai upotetun videon suoraan lisäämä skripti voi ohittaa laajennuksen hallintakohteet. Testaa jokainen lähde erikseen puhtaassa selainistunnossa: hylkää valinnaiset evästeet ja tarkista, tekevätkö nämä palvelut edelleen pyyntöjä. Toista bannerin asetusten muuttamisen jälkeen, koska oikea asetus riippuu siitä, miten kukin skripti on asennettu.