
Plugins de Cookies de WordPress Gratuitos: Riesgos y Compromisos
Gratis no significa automáticamente amigable con la privacidad. Un plugin de consentimiento de cookies de WordPress muestra un banner, registra las elecciones de los visitantes y debería bloquear las cookies no esenciales hasta que los visitantes den su consentimiento. Los riesgos de usar un plugin de cookies gratuito de WordPress van más allá de un banner débil: puede entrar en conflicto con las herramientas del sitio, manejar los registros de consentimiento de maneras que afectan la privacidad, o hacer que sus prácticas de datos sean poco claras.
Un plugin gratuito puede ser un punto de partida práctico. La pregunta clave no es solo cuánto cuesta, sino qué sucede detrás del banner: qué scripts controla, si los datos de consentimiento permanecen en su sitio o van al proveedor del plugin, cuánto tiempo se retienen los registros y si funciona con su configuración de WordPress.
Esta guía explica qué hacen los plugins de consentimiento de cookies y dónde las opciones gratuitas pueden quedarse cortas. Aprenderás qué considerar en cumplimiento, compatibilidad, retención de datos y privacidad de los visitantes, y luego usarás un marco de comparación claro para decidir qué se adapta a tu sitio.
Conclusiones Clave
- Evalúa si un plugin bloquea las cookies no esenciales hasta que los visitantes den su consentimiento, en lugar de solo mostrar un banner.
- Considera el plugin como una parte de una configuración de cumplimiento, no como prueba de que tu sitio cumple con todos los requisitos aplicables.
- Considera cómo las herramientas de caché y seguridad pueden afectar los scripts de consentimiento y el comportamiento del banner.
- Revisa cómo se retienen los registros de consentimiento y cómo se manejan las solicitudes de eliminación de datos de los visitantes.
- Entiende si los datos de consentimiento se envían al proveedor del plugin o permanecen en la infraestructura que controlas.
¿Qué hace realmente un plugin de consentimiento de cookies de WordPress?
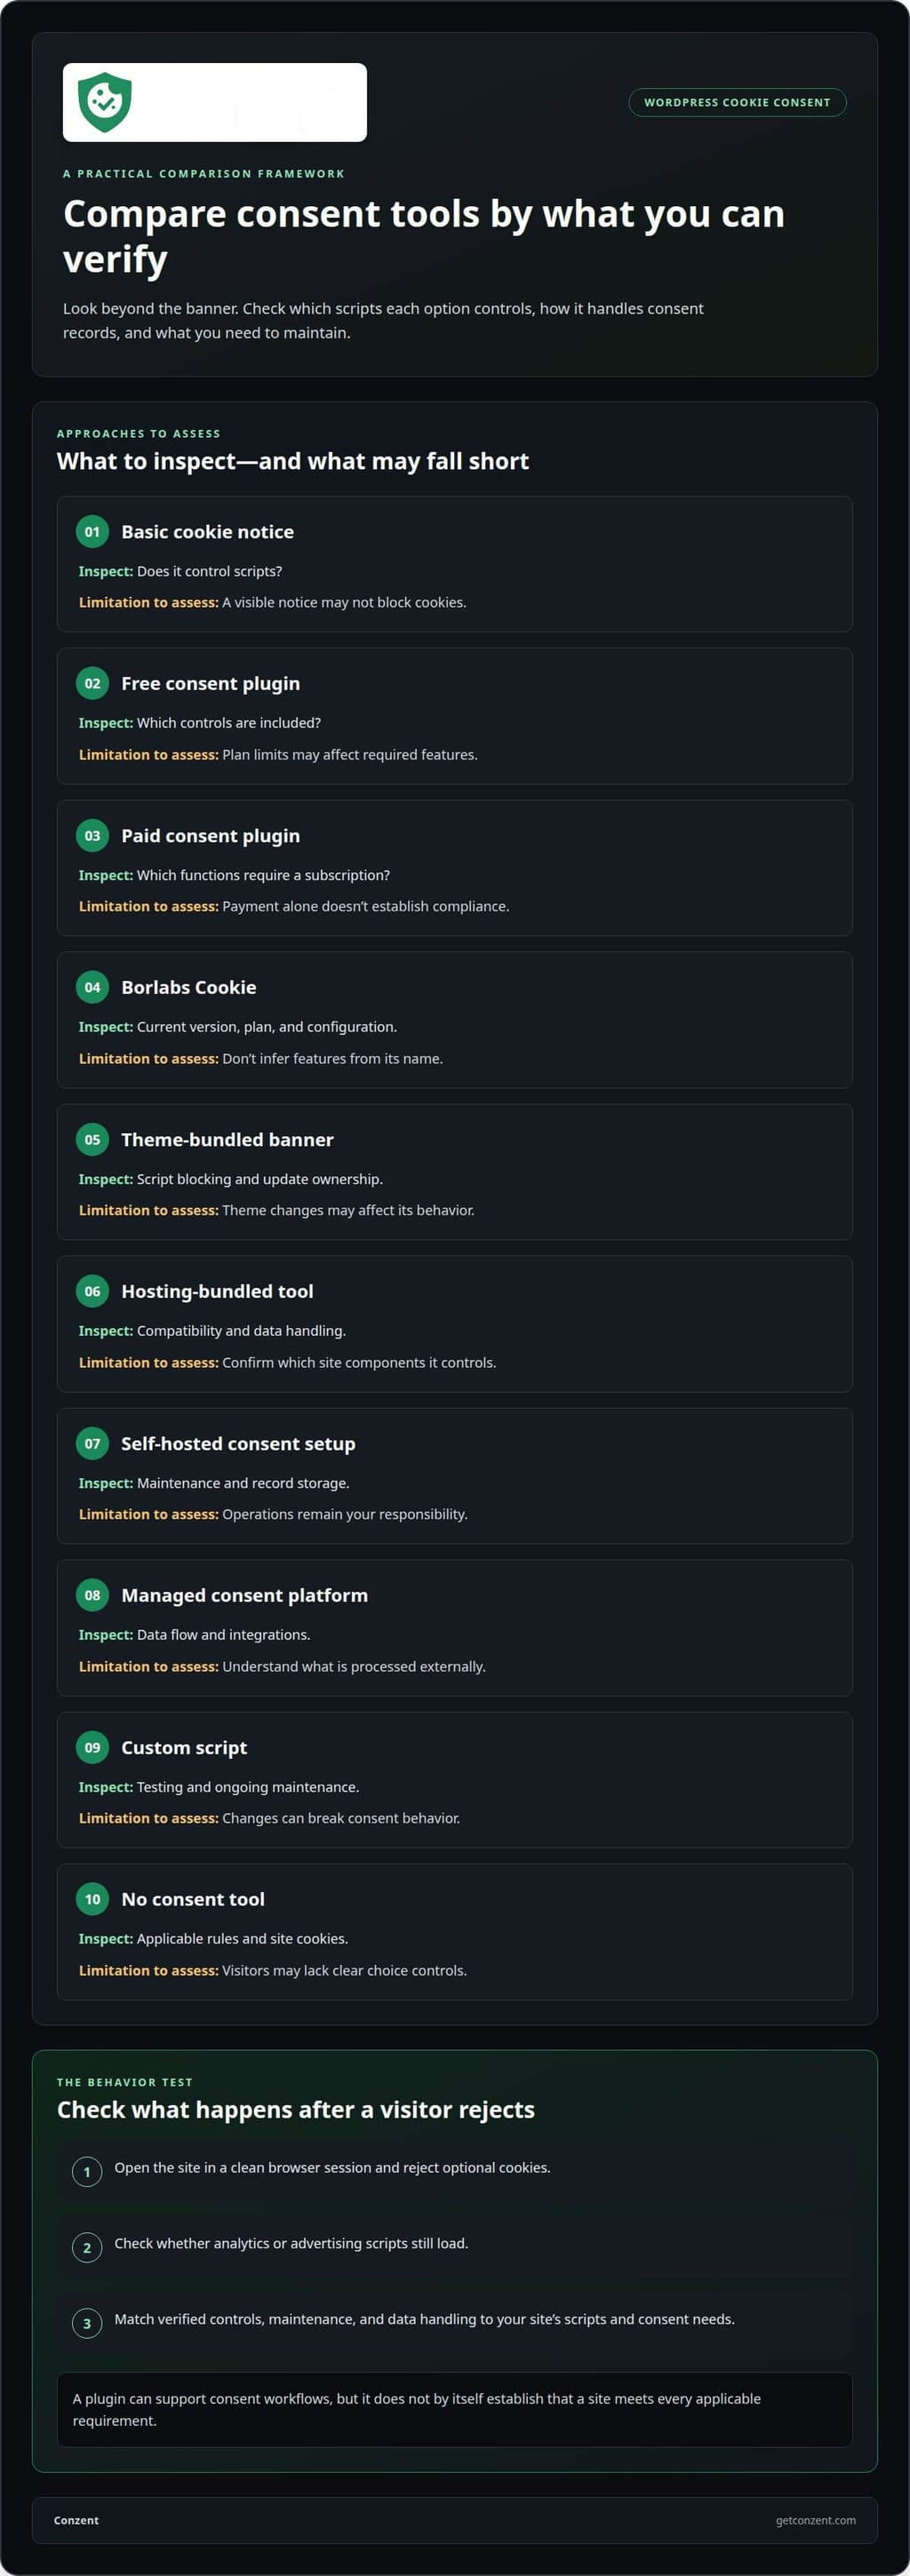
Un plugin de consentimiento de cookies de WordPress puede mostrar un aviso, registrar la elección de un visitante y controlar los scripts seleccionados en consecuencia. Un aviso que simplemente informa sobre el uso de cookies no necesariamente detiene la ejecución de scripts. Prueba el comportamiento, no solo el banner: abre el sitio en una sesión de navegador limpia, rechaza las cookies opcionales y verifica si los scripts de análisis o publicidad aún se cargan.
El consentimiento debe coincidir con la configuración real del sitio. La Unión Europea identifica las cookies estrictamente necesarias como exentas del requisito de consentimiento previo del GDPR descrito aquí. La Unión Europea y la Agencia de Protección de la Privacidad de California identifican el GDPR y el CCPA como leyes de privacidad relevantes. Un plugin puede soportar flujos de trabajo de consentimiento, pero no puede determinar qué reglas se aplican a un negocio o hacer que las prácticas de cada sitio sean conformes.
Los planes gratuitos y de pago pueden diferir en controles de scripts, integraciones, personalización, soporte y gestión de registros de consentimiento. Compara las características que necesitas con los límites del plan específico, luego prueba si el plugin bloquea los scripts que usa tu sitio. Borlabs Cookie es una opción para evaluar; no asumas sus capacidades o límites sin revisar la versión actual y los detalles del plan. Una comparación útil distingue características verificadas de configuraciones que aún necesitan configuración.
¿Cómo puedes saber si un plugin está mantenido y es seguro? Revisa su historial de actualizaciones más reciente, información de compatibilidad, registro de cambios y actividad de soporte en su listado. Luego verifica que la versión admitida sea compatible con tu configuración de WordPress e instala actualizaciones a través del panel de WordPress después de hacer una copia de seguridad del sitio. Un registro de cambios antiguo o informes de compatibilidad no resueltos merecen un examen más detallado.
Cuando sea posible, instala de forma segura en una copia de staging. Prueba el consentimiento, el rechazo y la retirada, junto con los scripts que cada elección debería controlar. Antes de reemplazar un plugin, documenta su configuración y registros de consentimiento. Luego desactiva la herramienta antigua, configura su reemplazo y vuelve a probar antes de eliminar el código sobrante. Esto reduce la posibilidad de banners duplicados o scripts que ya no siguen las elecciones de los visitantes.
La tabla compara enfoques por lo que hay que inspeccionar, no por afirmaciones de productos no verificadas. Para el contexto de integración específico de WordPress, consulta detalles de integración de WordPress.
| Opción | Criterios de comparación | Limitación clave a evaluar |
|---|---|---|
| Aviso básico de cookies | ¿Controla scripts? | Un aviso visible puede no bloquear cookies. |
| Plugin de consentimiento gratuito | ¿Qué controles están incluidos? | Los límites del plan pueden afectar las características requeridas. |
| Plugin de consentimiento de pago | ¿Qué funciones requieren una suscripción? | El pago por sí solo no establece el cumplimiento. |
| Borlabs Cookie | Versión actual, plan y configuración | No infieras características de su nombre. |
| Banner incluido en el tema | Bloqueo de scripts y propiedad de actualizaciones | Los cambios en el tema pueden afectar su comportamiento. |
| Herramienta incluida en el hosting | Compatibilidad y manejo de datos | Confirma qué componentes del sitio controla. |
| Configuración de consentimiento autohospedada | Mantenimiento y almacenamiento de registros | Las operaciones siguen siendo tu responsabilidad. |
| Plataforma de consentimiento gestionada | Flujo de datos e integraciones | Entiende qué se procesa externamente. |
| Script personalizado | Pruebas y mantenimiento continuo | Los cambios pueden romper el comportamiento de consentimiento. |
| Sin herramienta de consentimiento | Reglas aplicables y cookies del sitio | Los visitantes pueden carecer de controles claros de elección. |
Elige un plugin haciendo coincidir sus controles verificados, mantenimiento y manejo de datos con los scripts y necesidades de consentimiento de tu sitio.
El uso de un plugin no garantiza el cumplimiento del GDPR
Un plugin puede proporcionar controles de consentimiento, pero instalarlo no hace que un sitio de WordPress sea conforme por sí mismo. La Junta Europea de Protección de Datos advierte que usar un plugin de cookies solo no asegura el cumplimiento total del GDPR. El cumplimiento depende del procesamiento real de datos del sitio, los scripts que ejecuta y cómo responde a las elecciones de los visitantes. Un banner configurado no puede arreglar brechas no relacionadas en esas prácticas.
Bajo el GDPR, las organizaciones que procesan datos de residentes de la UE necesitan consentimiento previo para cookies no esenciales, según la Unión Europea. Las cookies estrictamente necesarias están exentas de ese requisito. La prueba práctica es si los scripts de análisis o publicidad esperan el consentimiento, y si los visitantes pueden rechazar tan claramente como pueden aceptar. Un banner que aparece después de que esos scripts se ejecutan no cumple con esa secuencia.
El GDPR, ePrivacy y CCPA/CPRA involucran diferentes marcos legales, por lo que una sola configuración de plugin no puede establecer el cumplimiento para cada audiencia. La Ley de Privacidad del Consumidor de California, aprobada en 2018, utiliza un enfoque de exclusión para el uso de cookies en lugar del modelo de inclusión descrito para el GDPR. Un sitio que atiende a visitantes de diferentes regiones necesita alinear su aviso y controles con las reglas que se aplican a su procesamiento, en lugar de asumir que un solo banner cubre cada caso.
Antes de tratar un plugin como parte de una configuración conforme, mapea cada elección de consentimiento con el comportamiento del sitio. Por ejemplo, rechaza las cookies opcionales y luego verifica si las solicitudes de análisis aún se activan. Repite la prueba después de aceptar, retirar el consentimiento y limpiar las preferencias almacenadas. Revisa la política de cookies y la redacción del banner en relación con las cookies y propósitos que el sitio realmente utiliza. Una política que enumera un servicio que ya no está instalado puede engañar a los visitantes.
Otros componentes de WordPress también importan. Un plugin de caché puede servir un banner antiguo o alterar los scripts de consentimiento; un plugin de seguridad puede bloquear una solicitud requerida. Prueba el sitio en vivo después de las actualizaciones, no solo la vista previa del panel. Registra la versión del plugin, la configuración del banner y los resultados de las pruebas. Esto le da al equipo del sitio un rastro claro cuando un cambio de tema o actualización de script afecta el comportamiento del consentimiento.
¿Cuáles son las sanciones por usar un plugin de consentimiento de cookies no conforme? No hay una sanción única simplemente por elegir un plugin. Las consecuencias dependen de la ley aplicable, la conducta del sitio y la respuesta de aplicación; una etiqueta gratuita o de pago no las determina. Enfócate en corregir las prácticas subyacentes de consentimiento y manejo de datos, en lugar de tratar la instalación del plugin como un escudo legal.
Para equipos que evalúan una configuración de consentimiento diferente, revisar opciones de plataformas de consentimiento puede ayudar a aclarar qué enfoque se adapta a sus necesidades operativas.
El GDPR requiere un consentimiento activo o al menos implícito para las cookies. Un mecanismo de consentimiento debe hacer que la elección de un visitante sea significativa y asegurar que esa elección se refleje en el comportamiento de las cookies. La presencia de un banner o la instalación de un plugin no es consentimiento en sí misma. Trata el plugin como una parte del proceso: verifica las opciones disponibles en el sitio en vivo y revisa la configuración cada vez que cambie el procesamiento de datos del sitio.
Problemas de compatibilidad con plugins de seguridad y caché
Los plugins de cookies gratuitos pueden agregar scripts y trabajo en la base de datos, pero su efecto en la velocidad depende de la configuración y el resto de la pila de WordPress. Un banner puede retrasar el renderizado, mientras que una solicitud adicional puede afectar la carga de la página. La caché también puede servir un banner o estado de consentimiento desactualizado. Compara las cargas de página antes de la instalación y después de la configuración, utilizando el mismo navegador y página.
¿Cómo afectan los plugins de cookies gratuitos la velocidad y el rendimiento del sitio de WordPress? Sus scripts pueden agregar trabajo durante la carga de la página, mientras que la caché o la minificación pueden cambiar cómo se ejecutan esos scripts. Mide la misma página con el banner activo y verifica si el comportamiento agregado retrasa el renderizado o interrumpe otras funciones del sitio.
El problema clave de compatibilidad es el comportamiento, no la etiqueta del plugin. Si un plugin de caché altera o combina scripts de consentimiento, pueden dejar de controlar las etiquetas como se pretendía. Excluye los scripts de consentimiento afectados de la caché y la minificación si esos cambios interrumpen el banner. Luego limpia la caché y prueba una visita fresca, ya que una página en caché más antigua puede ocultar la solución.
Las herramientas de seguridad crean un punto de fallo diferente. Un firewall o plugin de seguridad puede bloquear una solicitud de consentimiento, un script externo o las elecciones guardadas de un visitante. Por ejemplo, el banner puede aparecer mientras una preferencia no se guarda. Prueba la aceptación, el rechazo y la retirada con las protecciones de seguridad activas. No desactives la protección en todo el sitio para solucionar una sola solicitud bloqueada.
El modo de consentimiento agrega otra capa de integración. El Modo de Consentimiento de Google depende de señales de consentimiento precisas que lleguen a las etiquetas relevantes. Si un banner actualiza las elecciones de un visitante después de que se activa una etiqueta, el sitio puede enviar la señal demasiado tarde. Prueba la secuencia de etiquetas en una sesión limpia: carga la página, elige una opción de consentimiento y luego confirma que la señal refleja esa elección. Repite después de rechazar las cookies opcionales.
Utiliza una secuencia de solución de problemas controlada para localizar conflictos:
- Registra las versiones de WordPress, tema, plugin de consentimiento, plugin de caché y plugin de seguridad.
- Limpia las cachés de página, navegador y servidor antes de probar una nueva elección de consentimiento.
- Verifica si los scripts de consentimiento están excluidos de la minificación cuando la optimización los cambia.
- Prueba el banner con las protecciones de seguridad habilitadas y anota cualquier solicitud bloqueada.
- Cambia una configuración a la vez, luego vuelve a probar la aceptación, el rechazo y la retirada.
Compara los resultados en móvil y escritorio. Un plugin de caché puede entregar diferentes versiones de página, mientras que una regla de seguridad puede afectar solo ciertas solicitudes. Mantén el banner de consentimiento, scripts y elecciones almacenadas bajo revisión después de las actualizaciones del plugin. Una prueba rápida después de cada cambio puede detectar conflictos antes de que los visitantes encuentren un banner roto o elecciones que no persisten.
También verifica que el banner de cookies sea responsivo, compatible con tu tema y personalizable para que coincida. Revisa el banner en móvil y escritorio para confirmar que su diseño se adapta a cada pantalla y se ajusta a la apariencia del sitio. Si su estilo o ubicación entra en conflicto con el tema, ajusta sus opciones de personalización y vuelve a probarlo junto con las otras características del sitio.
Retención de datos y eliminación de datos de visitantes
Un plugin de cookies puede almacenar la elección de consentimiento de un visitante, la marca de tiempo y detalles técnicos relacionados. Esos registros ayudan a un sitio a recordar preferencias y demuestran cómo se comportó su banner. Pero el almacenamiento crea otra responsabilidad: entender qué guarda el plugin, dónde mantiene la información y cómo el sitio la elimina. Un registro de consentimiento y un evento de Google Analytics son flujos de datos separados, así que revísalos de forma independiente.
Las configuraciones de retención determinan cuánto tiempo permanecen disponibles los registros de consentimiento. Un plugin podría mantener una preferencia en un navegador mientras también almacena un registro en WordPress o en un servicio externo. Esos lugares tienen diferentes pasos de eliminación. Por ejemplo, limpiar una cookie del navegador puede eliminar la preferencia guardada sin eliminar un registro de base de datos separado. Mapea cada ubicación de almacenamiento antes de confiar en una función de eliminación.
El Artículo 17 del GDPR y el derecho de eliminación del CCPA son marcos para las solicitudes de eliminación de datos de visitantes. Una etiqueta de plugin que menciona cualquiera de los marcos no muestra qué datos puede localizar o eliminar. Identifica los registros conectados a la solicitud, el sistema que los mantiene y la acción de eliminación disponible allí. Luego documenta qué elimina el plugin y si otro sistema aún retiene una copia.
Utiliza un proceso repetible al manejar una solicitud de eliminación:
- Localiza el registro de consentimiento del visitante e identifica su ubicación de almacenamiento.
- Verifica si el plugin también almacena datos de preferencia en el navegador.
- Utiliza los controles de eliminación disponibles para cada registro relevante.
- Confirma que las herramientas conectadas no continúan mostrando el registro eliminado.
- Registra la acción tomada y cualquier retención específica del sistema que quede.
Las actualizaciones pueden cambiar dónde un plugin almacena datos de consentimiento o cómo funcionan sus controles de eliminación. Después de una actualización, prueba el banner nuevamente y revisa las configuraciones de retención del plugin. Una copia de seguridad restaurada también puede reintroducir registros que alguien eliminó anteriormente. Incluye copias de seguridad y almacenamiento conectado en el proceso de retención del sitio, en lugar de tratar el panel del plugin como la única ubicación.
El Modo de Consentimiento de Google v2 envía señales de consentimiento a las etiquetas de Google; no es un inventario completo de registros de consentimiento. Una señal utilizada para el comportamiento de la etiqueta no te dice si el plugin de WordPress, el navegador o otro servicio conectado almacena la elección de un visitante. Mantén el flujo de señales y el mapa de retención de registros distintos. Esa separación facilita rastrear qué controlan las elecciones de un visitante.
Los plugins gratuitos pueden proporcionar controles útiles, pero un botón de eliminación por sí solo no describe todo el ciclo de vida de los datos. Verifica si la herramienta identifica registros almacenados, apoya su eliminación y explica qué sucede después de actualizaciones o reemplazo del plugin. Si un visitante cambia o retira el consentimiento, prueba cómo el banner muestra esa elección y si los registros relacionados siguen el proceso de retención configurado.
Datos de privacidad enviados al proveedor del plugin
Un plugin de cookies puede funcionar completamente dentro de WordPress o contactar un servicio externo. Esa diferencia afecta a dónde viaja la información del visitante. Dependiendo de su diseño, un plugin podría enviar configuraciones de consentimiento, identificadores del sitio o detalles técnicos de una solicitud del navegador. Los riesgos de usar un plugin de cookies gratuito de WordPress incluyen flujos de datos poco claros que los propietarios del sitio pueden pasar por alto. No asumas que el aviso explica cada flujo de datos. Las configuraciones, la política de privacidad y la actividad de red real revelan cada una parte del panorama.
¿Qué riesgos de seguridad puede introducir un plugin de consentimiento de cookies gratuito de WordPress? Un plugin desactualizado o mal mantenido puede exponer un sitio a vulnerabilidades, mientras que solicitudes externas poco claras pueden enviar datos de visitantes más allá del sitio. El riesgo depende del código del plugin, el historial de actualizaciones, el acceso y los flujos de datos, no simplemente de su precio. Para organizaciones que buscan entender vulnerabilidades digitales más amplias más allá de plugins individuales, FaultLine Cyber & Security proporciona evaluaciones para identificar riesgos cibernéticos y operativos ocultos.
Para entender qué puede salir del sitio, prueba el banner en una sesión de navegador limpia. Abre las herramientas de desarrollador del navegador, inspecciona las solicitudes de red y anota qué dominios reciben solicitudes antes y después de que un visitante toma una decisión. Por ejemplo, una solicitud a un servidor externo puede exponer la dirección IP del visitante a ese servidor. Verifica si incluye preferencias de consentimiento u otros identificadores.
¿Los plugins de cookies gratuitos de WordPress incluyen malware, seguimiento o anuncios no deseados? La etiqueta gratuita por sí sola no establece que un plugin contenga malware o agregue seguimiento y anuncios. Revisa su fuente, historial de actualizaciones, configuraciones y solicitudes de red para ver qué hace realmente.
Los propietarios deben comparar esos hallazgos con la política de privacidad y el aviso del plugin. Busca los datos recopilados, destinatarios, propósitos, detalles de retención y controles para desactivar transmisiones opcionales. Si la política describe solo el almacenamiento de consentimiento pero el navegador muestra solicitudes externas adicionales, investiga esa discrepancia antes de confiar en el plugin.
Utiliza un proceso de revisión simple:
- Registra el nombre del plugin, la versión y las configuraciones activas en WordPress.
- Inspecciona las solicitudes antes del consentimiento, después de la aceptación y después del rechazo.
- Anota dominios externos y los detalles de la solicitud visibles en las herramientas del navegador.
- Compara la actividad observada con la política de privacidad y el aviso del plugin.
- Repite la revisión después de actualizaciones del plugin o cambios de configuración.
Los propietarios del sitio también deben distinguir la entrega necesaria de la analítica opcional. Un banner remoto puede necesitar solicitar su configuración, mientras que una solicitud de análisis puede servir a un propósito separado. El destino y el contenido de la solicitud importan. Revísalos juntos, en lugar de tratar cada conexión como prueba de uso indebido o asumir que cada conexión es inofensiva.
Elige una configuración cuyo flujo de datos puedas explicar claramente a los visitantes. Si estás evaluando un enfoque de consentimiento gestionado, explora opciones de plataformas de consentimiento a la luz de tus requisitos de privacidad e infraestructura. Mantén un registro de los dominios revisados para que los cambios futuros puedan compararse con la misma línea base.
Conzent
Conzent ayuda a los propietarios de sitios web a gestionar el consentimiento sin tratar un banner como la solución completa. Su Plataforma de Consentimiento en la Nube Gestionada y su Infraestructura de Consentimiento Abierto Autohospedada ofrecen diferentes formas de operar la tecnología de consentimiento. La opción adecuada depende de si prefieres un servicio gestionado o control sobre tu propia infraestructura.
Las Pruebas A/B de Consentimiento y el Análisis del Impacto en los Ingresos ayudan a los equipos a evaluar cómo las elecciones del banner afectan el consentimiento de los visitantes y los resultados del sitio. Estas herramientas apoyan la evaluación; no reemplazan el trabajo de entender los flujos de datos y las obligaciones de privacidad de tu sitio.
Si estás reevaluando los controles de un plugin gratuito, el manejo de datos o su ajuste con tu configuración de WordPress, contacta a Conzent para discutir tus necesidades de consentimiento.
Haz que tu próxima decisión de consentimiento sea deliberada
Los riesgos de usar un plugin de cookies gratuito de WordPress son más fáciles de gestionar cuando tu elección refleja las necesidades reales de tu sitio, no solo el atractivo de una instalación rápida. Trata el consentimiento como parte de tu infraestructura de privacidad. Decide cuánto control necesitas sobre los flujos de datos, el mantenimiento y los cambios futuros, y luego elige un enfoque que tu equipo pueda operar y explicar.
No necesitas resolver cada pregunta técnica de una vez. Comienza con la brecha que más importa a tu sitio, ya sea gestionar el consentimiento de manera central o mantener la infraestructura bajo tu control. Una decisión clara ahora puede facilitar las actualizaciones y cambios futuros.
Conzent puede ayudarte a explorar un enfoque que se ajuste a tus requisitos de consentimiento. Contacta a Conzent para discutir el consentimiento de cookies y da el siguiente paso con claridad.
Preguntas Frecuentes
¿Cómo puede un plugin de cookies de WordPress exponer datos de visitantes o credenciales del sitio?
Un plugin puede exponer datos de visitantes si su código envía información a un servicio externo, la almacena de manera insegura o contiene una vulnerabilidad. Las credenciales del sitio enfrentan un riesgo diferente: un plugin comprometido con permisos excesivos de WordPress podría darle a un atacante un camino hacia funciones administrativas. Revisa si el plugin solicita conexiones externas y si sus configuraciones requieren acceso de administrador. Usa contraseñas únicas de administrador y elimina plugins que ya no necesites.
¿Pueden los plugins de cookies gratuitos bloquear de manera confiable las cookies antes del consentimiento?
Algunos pueden, pero la etiqueta gratuita no te dice si el bloqueo funciona en todo tu sitio. Un script agregado directamente por tu tema, un gestor de etiquetas o un video incrustado puede eludir los controles de un plugin. Prueba cada fuente por separado en una sesión de navegador fresca: rechaza las cookies opcionales y luego inspecciona si esos servicios aún hacen solicitudes. Repite después de cambiar la configuración del banner, porque una configuración correcta depende de cómo se instala cada script.