
Gratis WordPress Cookie Plugins: Risico's en Afwegingen
Gratis betekent niet automatisch privacy-vriendelijk. Een WordPress-cookie-toestemmingsplugin toont een banner, registreert de keuzes van bezoekers en zou niet-essentiële cookies moeten blokkeren totdat bezoekers toestemming geven. De risico's van het gebruik van een gratis WordPress-cookieplugin gaan verder dan een zwakke banner: het kan conflicteren met site-tools, toestemmingregistraties op manieren verwerken die de privacy beïnvloeden, of zijn gegevenspraktijken onduidelijk maken.
Een gratis plugin kan een praktische start zijn. De belangrijkste vraag is niet alleen wat het kost, maar wat er achter de banner gebeurt: welke scripts het controleert, of toestemminggegevens op uw site blijven of naar de pluginprovider gaan, hoe lang records worden bewaard en of het werkt met uw WordPress-configuratie.
Deze gids legt uit wat cookie-toestemmingsplugins doen en waar gratis opties tekortschieten. U leert waar u op moet letten bij naleving, compatibiliteit, gegevensbewaring en bezoekersprivacy, en gebruikt vervolgens een duidelijk vergelijkingskader om te beslissen wat bij uw site past.
Belangrijke punten
- Beoordeel of een plugin niet-essentiële cookies blokkeert totdat bezoekers toestemming geven, in plaats van alleen een banner weer te geven.
- Behandel de plugin als een onderdeel van een nalevingsopstelling, niet als bewijs dat uw site aan elke toepasselijke eis voldoet.
- Overweeg hoe caching- en beveiligingstools de toestemming-scripts en het gedrag van de banner kunnen beïnvloeden.
- Controleer hoe toestemmingregistraties worden bewaard en hoe verzoeken om verwijdering van bezoekersgegevens worden behandeld.
- Begrijp of toestemminggegevens naar de pluginprovider worden verzonden of op infrastructuur blijven die u beheert.
Wat doet een WordPress-cookie-toestemmingsplugin eigenlijk?
Een WordPress-cookie-toestemmingsplugin kan een melding weergeven, de keuze van een bezoeker registreren en geselecteerde scripts dienovereenkomstig controleren. Een melding die alleen het gebruik van cookies meldt, stopt niet noodzakelijkerwijs scripts van draaien. Test het gedrag, niet alleen de banner: open de site in een schone browsersessie, wijs optionele cookies af en controleer of analytische of advertentietools nog steeds worden geladen.
Toestemming moet overeenkomen met de werkelijke opstelling van de site. De Europese Unie beschouwt strikt noodzakelijke cookies als vrijgesteld van de GDPR-toestemmingseis die hier wordt beschreven. De Europese Unie en de California Privacy Protection Agency beschouwen GDPR en CCPA als relevante privacywetten. Een plugin kan toestemmingsworkflows ondersteunen, maar kan niet bepalen welke regels van toepassing zijn op een bedrijf of de praktijken van elke site compliant maken.
Gratis en betaalde plannen kunnen verschillen in scriptcontroles, integraties, aanpassing, ondersteuning en beheer van toestemmingregistraties. Vergelijk de functies die u nodig heeft met de beperkingen van het specifieke plan, en test vervolgens of de plugin de scripts blokkeert die uw site gebruikt. Borlabs Cookie is een optie om te beoordelen; neem geen aannames over de mogelijkheden of beperkingen zonder de huidige versie en plandetails te bekijken. Een nuttige vergelijking onderscheidt geverifieerde functies van instellingen die nog moeten worden geconfigureerd.
Hoe kunt u zien of een plugin wordt onderhouden en veilig is? Bekijk de laatste updategeschiedenis, compatibiliteitsinformatie, changelog en ondersteuningsactiviteit in de vermelding. Controleer vervolgens of de release uw WordPress-configuratie ondersteunt en installeer updates via het WordPress-dashboard nadat u een back-up van de site heeft gemaakt. Een oude changelog of onopgeloste compatibiliteitsrapporten verdienen extra aandacht.
Installeer indien mogelijk veilig op een staging-kopie. Test toestemming, afwijzing en intrekking, samen met de scripts die elke keuze zou moeten controleren. Documenteer de instellingen en toestemmingregistraties van de oude plugin voordat u deze vervangt. Deactiveer vervolgens het oude hulpmiddel, configureer de vervanger en test opnieuw voordat u overgebleven code verwijdert. Dit vermindert de kans op dubbele banners of scripts die niet langer de keuzes van bezoekers volgen.
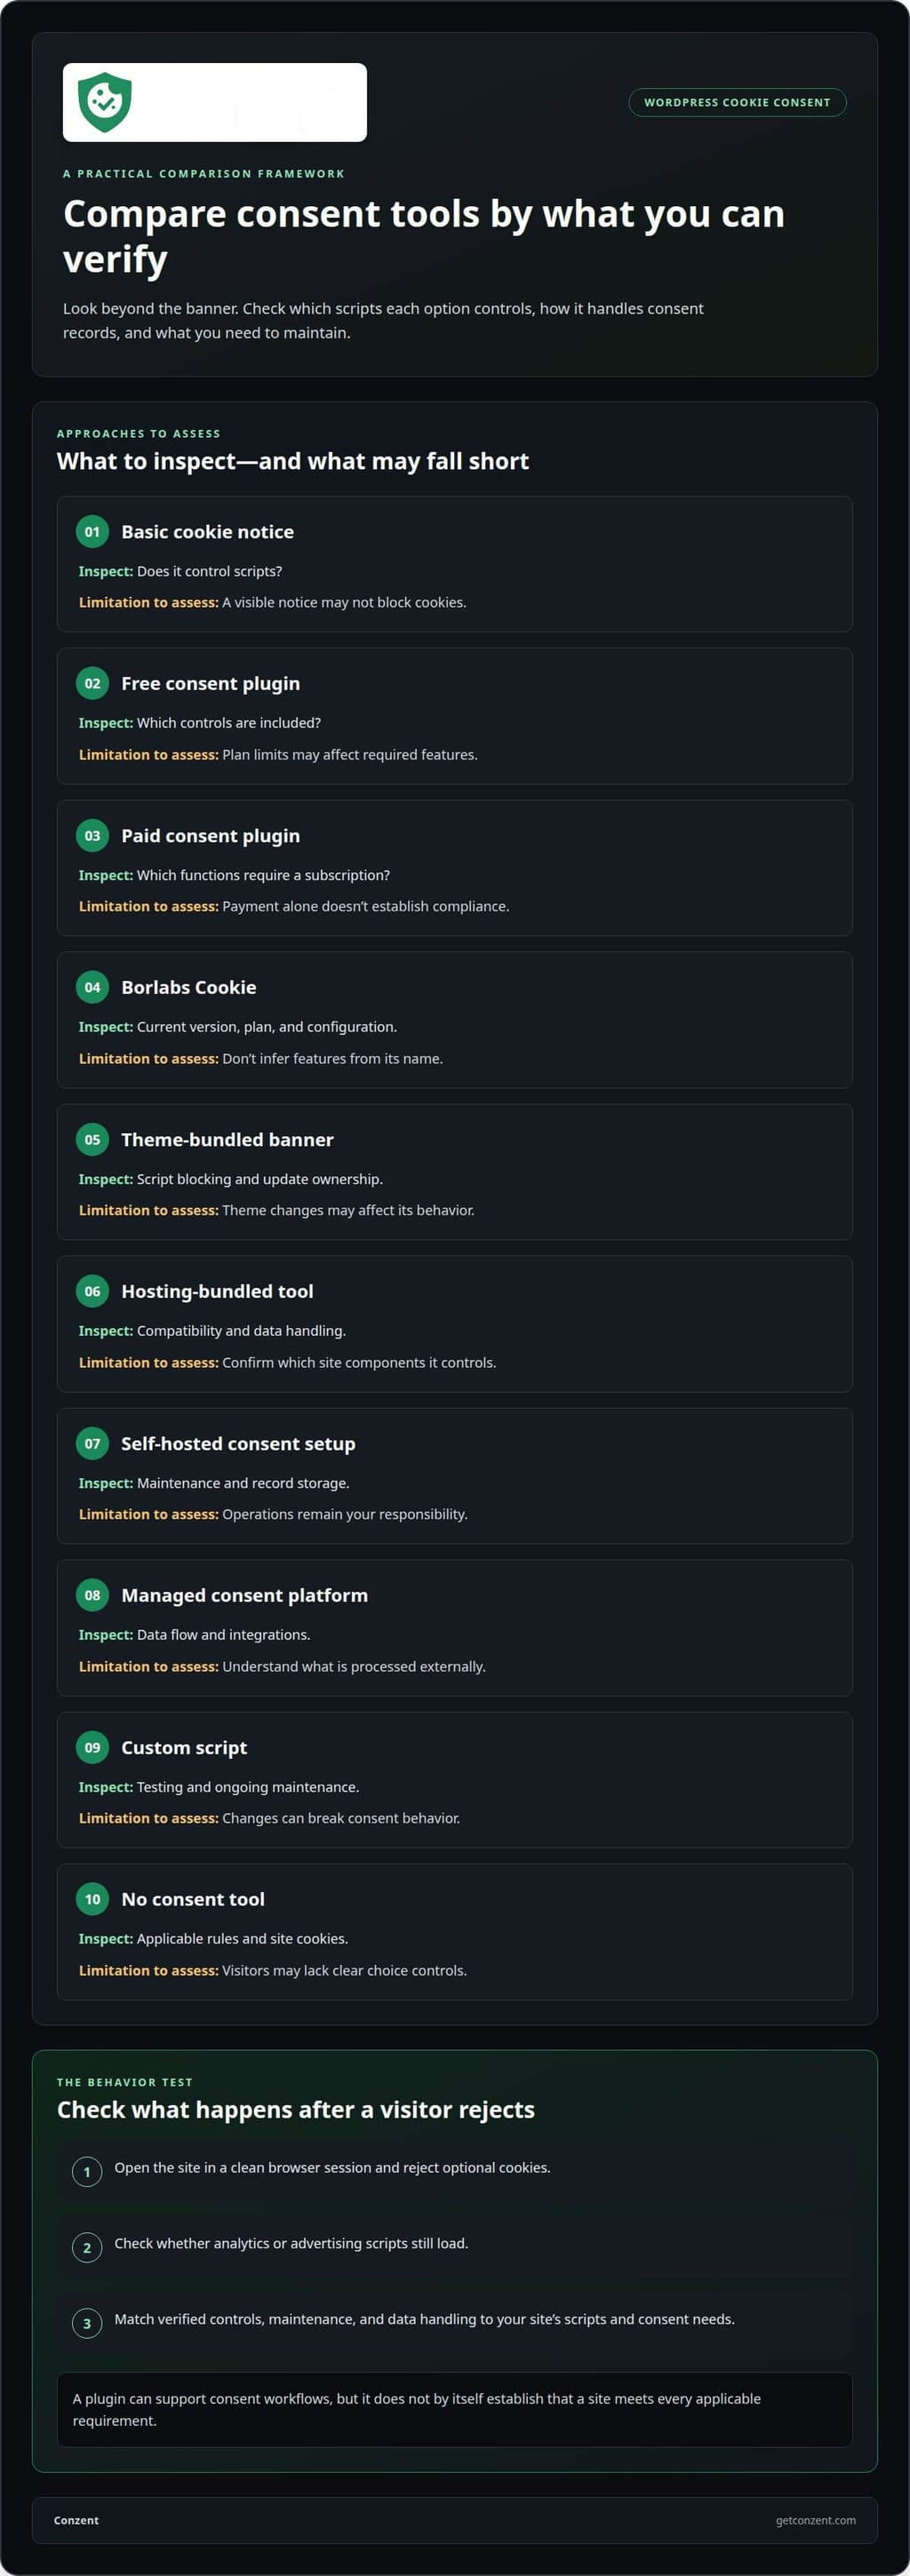
De tabel vergelijkt benaderingen op basis van wat te inspecteren, niet op basis van niet-geverifieerde productclaims. Voor WordPress-specifieke integratiecontext, zie WordPress integratiedetails.
| Optie | Vergelijkingscriteria | Belangrijke beperking om te beoordelen |
|---|---|---|
| Basis cookie-melding | Controleert het scripts? | Een zichtbare melding blokkeert mogelijk geen cookies. |
| Gratis toestemming plugin | Welke controles zijn inbegrepen? | Plannen kunnen de vereiste functies beïnvloeden. |
| Betaalde toestemming plugin | Welke functies vereisen een abonnement? | Betaling alleen garandeert geen naleving. |
| Borlabs Cookie | Huidige versie, plan en configuratie | Neem geen aannames over functies op basis van de naam. |
| Thema-bundel banner | Scriptblokkering en update-eigendom | Themawijzigingen kunnen het gedrag beïnvloeden. |
| Hosting-bundel tool | Compatibiliteit en gegevensverwerking | Bevestig welke sitecomponenten het controleert. |
| Zelf-gehoste toestemming opstelling | Onderhoud en recordopslag | Operaties blijven uw verantwoordelijkheid. |
| Beheerde toestemming platform | Gegevensstroom en integraties | Begrijp wat extern wordt verwerkt. |
| Aangepast script | Testen en doorlopend onderhoud | Wijzigingen kunnen het toestemminggedrag verstoren. |
| Geen toestemming tool | Toepasselijke regels en sitecookies | Bezoekers hebben mogelijk geen duidelijke keuzecontroles. |
Kies een plugin door de geverifieerde controles, onderhoud en gegevensverwerking af te stemmen op de scripts en toestemmingbehoeften van uw site.
Het gebruik van een plugin garandeert geen GDPR-naleving
Een plugin kan toestemmingcontroles bieden, maar het installeren ervan maakt een WordPress-site niet automatisch compliant. De Europese Toezichthouder voor Gegevensbescherming waarschuwt dat het gebruik van een cookieplugin alleen geen volledige GDPR-naleving garandeert. Naleving hangt af van de werkelijke gegevensverwerking van de site, de scripts die het uitvoert en hoe het reageert op de keuzes van bezoekers. Een geconfigureerde banner kan niet ongerelateerde hiaten in die praktijken verhelpen.
Volgens de GDPR hebben organisaties die gegevens van EU-inwoners verwerken vooraf toestemming nodig voor niet-essentiële cookies, volgens de Europese Unie. Strikt noodzakelijke cookies zijn vrijgesteld van die eis. De praktische test is of analytische of advertentietools wachten op toestemming, en of bezoekers net zo duidelijk kunnen weigeren als ze kunnen accepteren. Een banner die verschijnt nadat die scripts zijn uitgevoerd, voldoet niet aan die volgorde.
GDPR, ePrivacy en CCPA/CPRA omvatten verschillende juridische kaders, dus een enkele plugin-instelling kan geen naleving voor elk publiek vaststellen. De California Consumer Privacy Act, aangenomen in 2018, hanteert een opt-out benadering voor het gebruik van cookies in plaats van het opt-in model dat voor GDPR wordt beschreven. Een site die bezoekers uit verschillende regio's bedient, moet zijn melding en controles afstemmen op de regels die van toepassing zijn op zijn verwerking, in plaats van aan te nemen dat één banner elke situatie dekt.
Voordat u een plugin als onderdeel van een compliant opstelling beschouwt, moet u elke toestemmingkeuze in kaart brengen met het gedrag van de site. Bijvoorbeeld, wijs optionele cookies af en controleer of analytische verzoeken nog steeds worden uitgevoerd. Herhaal de test na acceptatie, intrekking van toestemming en het wissen van opgeslagen voorkeuren. Controleer het cookiebeleid en de bewoording van de banner tegen de cookies en doeleinden die de site daadwerkelijk gebruikt. Een beleid dat een dienst opsomt die niet langer is geïnstalleerd, kan bezoekers misleiden.
Andere WordPress-componenten zijn ook belangrijk. Een caching-plugin kan een oude banner weergeven of toestemming-scripts wijzigen; een beveiligingsplugin kan een vereiste aanvraag blokkeren. Test de live site na updates, niet alleen de dashboardpreview. Registreer de pluginversie, de configuratie van de banner en de testresultaten. Dit geeft het site-team een duidelijk spoor wanneer een themawijziging of scriptupdate het toestemminggedrag beïnvloedt.
Wat zijn de straffen voor het gebruik van een niet-compliant cookie-toestemmingsplugin? Er is geen enkele straf alleen voor het kiezen van een plugin. Gevolgen hangen af van de toepasselijke wet, het gedrag van de site en de handhaving; een gratis of betaalde label bepaalt ze niet. Focus op het verbeteren van onderliggende toestemming- en gegevensverwerkingspraktijken, in plaats van de installatie van een plugin als een juridische bescherming te beschouwen.
Voor teams die een andere toestemmingopstelling beoordelen, kan het bekijken van toestemmingplatformopties helpen om te verduidelijken welke benadering past bij hun operationele behoeften.
De GDPR vereist actieve opt-in of ten minste impliciete toestemming voor cookies. Een toestemmingsmechanisme moet de keuze van een bezoeker betekenisvol maken en ervoor zorgen dat die keuze wordt weerspiegeld in het cookiegedrag. De aanwezigheid van een banner of de installatie van een plugin is op zich geen toestemming. Behandel de plugin als een onderdeel van het proces: verifieer de beschikbare keuzes op de live site en herzie de opstelling telkens wanneer de gegevensverwerking van de site verandert.
Compatibiliteitsproblemen met beveiligings- en caching-plugins
Gratis cookie-plugins kunnen scripts en databasewerk toevoegen, maar hun effect op de snelheid hangt af van de configuratie en de rest van de WordPress-stack. Een banner kan de weergave vertragen, terwijl een extra aanvraag de laadtijd van de pagina kan beïnvloeden. Caching kan ook een verouderde banner of toestemmingsstatus weergeven. Vergelijk paginaladingen vóór installatie en na configuratie, met dezelfde browser en pagina.
Hoe beïnvloeden gratis cookie-plugins de snelheid en prestaties van de WordPress-site? Hun scripts kunnen werk toevoegen tijdens het laden van de pagina, terwijl caching of minificatie kan veranderen hoe die scripts draaien. Meet dezelfde pagina met de banner actief en controleer of het toegevoegde gedrag de weergave vertraagt of andere functies van de site verstoort.
Het belangrijkste compatibiliteitsprobleem is gedrag, niet het pluginlabel. Als een caching-plugin toestemming-scripts wijzigt of combineert, kunnen ze stoppen met het controleren van tags zoals bedoeld. Sluit de getroffen toestemming-scripts uit van caching en minificatie als die wijzigingen de banner verstoren. Wis vervolgens de cache en test een nieuwe bezoek, aangezien een oudere gecachte pagina de oplossing kan verbergen.
Beveiligingstools creëren een ander faalpunt. Een firewall of beveiligingsplugin kan een toestemmingaanvraag, een extern script of de opgeslagen keuzes van een bezoeker blokkeren. Bijvoorbeeld, de banner kan verschijnen terwijl een voorkeur niet kan worden opgeslagen. Test acceptatie, afwijzing en intrekking met actieve beveiligingsbescherming. Schakel de bescherming niet uit over de hele site om een enkele geblokkeerde aanvraag op te lossen.
Toestemmingsmodus voegt een andere integratielaag toe. Google Consent Mode is afhankelijk van nauwkeurige toestemmingssignalen die de relevante tags bereiken. Als een banner de keuzes van een bezoeker bijwerkt nadat een tag is geactiveerd, kan de site het signaal te laat verzenden. Test de volgorde van de tags in een schone sessie: laad de pagina, kies een toestemmingsoptie en bevestig vervolgens dat het signaal die keuze weerspiegelt. Herhaal na het afwijzen van optionele cookies.
Gebruik een gecontroleerde probleemoplossingsvolgorde om conflicten te lokaliseren:
- Registreer de versies van WordPress, thema, toestemmingplugin, cachingplugin en beveiligingsplugin.
- Wis pagina-, browser- en servercaches voordat u een nieuwe toestemmingkeuze test.
- Controleer of toestemming-scripts zijn uitgesloten van minificatie wanneer optimalisatie ze wijzigt.
- Test de banner met actieve beveiligingsbescherming en noteer eventuele geblokkeerde aanvragen.
- Wijzig één instelling tegelijk en test vervolgens acceptatie, afwijzing en intrekking opnieuw.
Vergelijk de resultaten op mobiel en desktop. Een caching-plugin kan verschillende paginaversies leveren, terwijl een beveiligingsregel mogelijk alleen bepaalde aanvragen beïnvloedt. Houd de toestemmingbanner, scripts en opgeslagen keuzes in de gaten na pluginupdates. Een snelle test na elke wijziging kan conflicten opvangen voordat bezoekers een gebroken banner of keuzes tegenkomen die niet aanhouden.
Controleer ook of de cookiebanner responsief is, compatibel met uw thema en aanpasbaar is om erbij te passen. Bekijk de banner op mobiel en desktop om te bevestigen dat de lay-out zich aanpast aan elk scherm en past bij het uiterlijk van de site. Als de styling of plaatsing conflicteert met het thema, pas dan de aanpassingsopties aan en test deze opnieuw naast de andere functies van de site.
Gegevensbewaring en verwijdering van bezoekersgegevens
Een cookieplugin kan de toestemmingkeuze van een bezoeker, tijdstempel en gerelateerde technische details opslaan. Die records helpen een site om voorkeuren te onthouden en tonen hoe de banner zich heeft gedragen. Maar opslag creëert een andere verantwoordelijkheid: begrijp wat de plugin opslaat, waar het de informatie bewaart en hoe de site deze verwijdert. Een toestemmingregistratie en een Google Analytics-evenement zijn afzonderlijke gegevensstromen, dus beoordeel ze onafhankelijk.
Bewaarinstellingen bepalen hoe lang toestemmingregistraties beschikbaar blijven. Een plugin kan een voorkeur in een browser bewaren terwijl ook een record in WordPress of een externe dienst wordt opgeslagen. Die locaties hebben verschillende verwijderingsstappen. Bijvoorbeeld, het wissen van een browsercookie kan de opgeslagen voorkeur verwijderen zonder een afzonderlijk database-record te verwijderen. Breng elke opslaglocatie in kaart voordat u vertrouwt op een verwijderfunctie.
GDPR Artikel 17 en het CCPA-verwijderingsrecht zijn kaders voor verzoeken om verwijdering van bezoekersgegevens. Een pluginlabel dat een van beide kaders noemt, toont niet welke gegevens het kan lokaliseren of verwijderen. Identificeer de records die aan het verzoek zijn verbonden, het systeem dat ze vasthoudt en de verwijderingsactie die daar beschikbaar is. Documenteer vervolgens wat de plugin verwijdert en of een ander systeem nog een kopie behoudt.
Gebruik een herhaalbaar proces bij het afhandelen van een verwijderverzoek:
- Zoek de toestemmingregistratie van de bezoeker en identificeer de opslaglocatie.
- Controleer of de plugin ook voorkeurgegevens in de browser opslaat.
- Gebruik de beschikbare verwijderingscontroles voor elk relevant record.
- Bevestig dat verbonden tools de verwijderde registratie niet blijven weergeven.
- Registreer de genomen actie en eventuele resterende systeem-specifieke bewaring.
Updates kunnen veranderen waar een plugin toestemminggegevens opslaat of hoe de verwijderingscontroles werken. Test de banner opnieuw na een update en bekijk de bewaarinstellingen van de plugin. Een herstelde back-up kan ook records opnieuw introduceren die iemand eerder heeft verwijderd. Neem back-ups en verbonden opslag op in het bewaarsysteem van de site, in plaats van de plugin-dashboard als de enige locatie te beschouwen.
Google Consent Mode v2 verzendt toestemmingssignalen naar Google-tags; het is geen volledige inventaris van toestemmingregistraties. Een signaal dat wordt gebruikt voor taggedrag vertelt u niet of de WordPress-plugin, browser of een andere verbonden dienst de keuze van een bezoeker opslaat. Houd de signaalstroom en het recordbewaarplan gescheiden. Die scheiding maakt het gemakkelijker om te traceren wat de keuzes van een bezoeker controleren.
Gratis plugins kunnen nuttige controles bieden, maar een verwijderknop alleen beschrijft niet de hele levenscyclus van gegevens. Controleer of de tool opgeslagen records identificeert, hun verwijdering ondersteunt en uitlegt wat er gebeurt na updates of pluginvervanging. Als een bezoeker toestemming wijzigt of intrekt, test dan hoe de banner die keuze weergeeft en of gerelateerde records het geconfigureerde bewaarbeleid volgen.
Privacygegevens verzonden naar de pluginprovider
Een cookieplugin kan volledig binnen WordPress draaien of contact opnemen met een externe dienst. Dat verschil beïnvloedt waar bezoekersinformatie naartoe gaat. Afhankelijk van het ontwerp kan een plugin toestemmingsinstellingen, site-identificatoren of technische details van een browserverzoek verzenden. De risico's van het gebruik van een gratis WordPress-cookieplugin omvatten onduidelijke gegevensstromen die site-eigenaren mogelijk over het hoofd zien. Neem niet aan dat de melding elke gegevensstroom uitlegt. De instellingen, privacybeleid en daadwerkelijke netwerkactiviteit onthullen elk een deel van het plaatje.
Welke beveiligingsrisico's kan een gratis WordPress-cookie-toestemmingsplugin introduceren? Een verouderde of slecht onderhouden plugin kan een site blootstellen aan kwetsbaarheden, terwijl onduidelijke externe verzoeken bezoekersgegevens buiten de site kunnen verzenden. Het risico hangt af van de code van de plugin, de updategeschiedenis, toegang en gegevensstromen, niet alleen van de prijs. Voor organisaties die bredere digitale kwetsbaarheden willen begrijpen buiten enkele plugins, biedt FaultLine Cyber & Security beoordelingen om verborgen cyber- en operationele risico's te identificeren.
Om te begrijpen wat de site kan verlaten, test de banner in een schone browsersessie. Open de ontwikkelaarstools van de browser, inspecteer netwerkverzoeken en noteer welke domeinen verzoeken ontvangen voordat en nadat een bezoeker een keuze maakt. Bijvoorbeeld, een verzoek aan een externe server kan het IP-adres van de bezoeker aan die server blootstellen. Controleer of het toestemmingsvoorkeuren of andere identificatoren bevat.
Bevatten gratis WordPress-cookie-plugins malware, tracking of ongewenste advertenties? Het gratis label alleen stelt niet vast dat een plugin malware bevat of tracking en advertenties toevoegt. Bekijk de bron, updategeschiedenis, instellingen en netwerkverzoeken om te zien wat het daadwerkelijk doet.
Eigenaren moeten die bevindingen vergelijken met het privacybeleid en de melding van de plugin. Zoek naar de verzamelde gegevens, ontvangers, doeleinden, details over bewaring en controles voor het uitschakelen van optionele transmissies. Als het beleid alleen de opslag van toestemming beschrijft, maar de browser toont aanvullende externe verzoeken, onderzoek dan die mismatch voordat u op de plugin vertrouwt.
Gebruik een eenvoudig beoordelingsproces:
- Registreer de naam van de plugin, versie en actieve instellingen in WordPress.
- Inspecteer verzoeken vóór toestemming, na acceptatie en na afwijzing.
- Noteer externe domeinen en de verzoekdetails die zichtbaar zijn in de browser-tools.
- Vergelijk de waargenomen activiteit met het privacybeleid en de melding van de plugin.
- Herhaal de beoordeling na pluginupdates of configuratiewijzigingen.
Site-eigenaren moeten ook noodzakelijke levering onderscheiden van optionele analyses. Een externe banner moet mogelijk zijn configuratie aanvragen, terwijl een analytisch verzoek een ander doel kan dienen. De bestemming en inhoud van het verzoek zijn belangrijk. Bekijk ze samen, in plaats van elke verbinding als bewijs van misbruik te beschouwen of aan te nemen dat elke verbinding onschadelijk is.
Kies een opstelling waarvan u de gegevensstroom duidelijk kunt uitleggen aan bezoekers. Als u een beheerde toestemmingbenadering beoordeelt, verken dan toestemmingplatformopties in het licht van uw privacy- en infrastructuurvereisten. Houd een record bij van beoordeelde domeinen, zodat toekomstige wijzigingen kunnen worden vergeleken met dezelfde basislijn.
Conzent
Conzent helpt website-eigenaren om toestemming te beheren zonder een banner als de hele oplossing te beschouwen. Het Managed Cloud Consent Platform en Self-Hosted Open Consent Infrastructure bieden verschillende manieren om toestemmingstechnologie te opereren. De juiste keuze hangt af van of u de voorkeur geeft aan een beheerde service of controle over uw eigen infrastructuur.
Toestemming A/B-testen en Revenue Impact Analytics helpen teams te beoordelen hoe bannerkeuzes de toestemming van bezoekers en site-uitkomsten beïnvloeden. Deze tools ondersteunen evaluatie; ze vervangen niet het werk van het begrijpen van de gegevensstromen en privacyverplichtingen van uw site.
Als u de controles, gegevensverwerking of geschiktheid van een gratis plugin met uw WordPress-configuratie opnieuw beoordeelt, neem dan contact op met Conzent om uw toestemmingbehoeften te bespreken.
Maak uw volgende toestemming beslissing doordacht
De risico's van het gebruik van een gratis WordPress-cookieplugin zijn gemakkelijker te beheren wanneer uw keuze de werkelijke behoeften van uw site weerspiegelt, niet alleen de aantrekkingskracht van een snelle installatie. Behandel toestemming als onderdeel van uw privacy-infrastructuur. Beslis hoeveel controle u nodig heeft over gegevensstromen, onderhoud en toekomstige wijzigingen, en kies vervolgens een benadering die uw team kan bedienen en uitleggen.
U hoeft niet elke technische vraag in één keer op te lossen. Begin met de kloof die het belangrijkst is voor uw site, of dat nu het centraal beheren van toestemming is of het onder controle houden van de infrastructuur. Een duidelijke beslissing nu kan toekomstige updates en wijzigingen gemakkelijker te beheren maken.
Conzent kan u helpen een benadering te verkennen die past bij uw toestemmingseisen. Neem contact op met Conzent om cookie-toestemming te bespreken en zet de volgende stap met duidelijkheid.
Veelgestelde vragen
Hoe kan een WordPress-cookieplugin bezoekersgegevens of site-inloggegevens blootstellen?
Een plugin kan bezoekersgegevens blootstellen als de code informatie naar een externe dienst verzendt, deze onveilig opslaat of een kwetsbaarheid bevat. Site-inloggegevens lopen een ander risico: een gecompromitteerde plugin met buitensporige WordPress-machtigingen kan een aanvaller een pad geven naar administratieve functies. Controleer of de plugin externe verbindingen aanvraagt en of de instellingen toegang van de beheerder vereisen. Gebruik unieke beheerderswachtwoorden en verwijder plugins die u niet langer nodig heeft.
Kunnen gratis cookie-plugins betrouwbaar cookies blokkeren voordat er toestemming is?
Sommige kunnen dat, maar het gratis label vertelt u niet of blokkeren werkt op uw site. Een script dat rechtstreeks door uw thema, een tagmanager of een ingesloten video is toegevoegd, kan de controles van een plugin omzeilen. Test elke bron afzonderlijk in een nieuwe browsersessie: wijs optionele cookies af en inspecteer vervolgens of die diensten nog steeds verzoeken doen. Herhaal na het wijzigen van de bannerinstellingen, omdat een correcte opstelling afhangt van hoe elk script is geïnstalleerd.