
Plugin per Cookie WordPress Gratuiti: Rischi e Compromessi
Gratuito non significa automaticamente amico della privacy. Un plugin di consenso ai cookie per WordPress visualizza un banner, registra le scelte dei visitatori e dovrebbe bloccare i cookie non essenziali fino a quando i visitatori non acconsentono. I rischi di utilizzare un plugin di cookie gratuito per WordPress vanno oltre un banner debole: potrebbe entrare in conflitto con gli strumenti del sito, gestire i registri di consenso in modi che influenzano la privacy o rendere poco chiari i suoi pratiche sui dati.
Un plugin gratuito può essere un punto di partenza pratico. La domanda chiave non è solo quanto costa, ma cosa succede dietro il banner: quali script controlla, se i dati di consenso rimangono sul tuo sito o vanno al fornitore del plugin, per quanto tempo vengono conservati i registri e se funziona con la tua configurazione di WordPress.
Questa guida spiega cosa fanno i plugin di consenso ai cookie e dove le opzioni gratuite possono essere carenti. Imparerai cosa considerare in termini di conformità, compatibilità, conservazione dei dati e privacy dei visitatori, quindi utilizzerai un chiaro framework di confronto per decidere cosa si adatta al tuo sito.
Punti Chiave
- Valuta se un plugin blocca i cookie non essenziali fino a quando i visitatori non acconsentono, piuttosto che limitarsi a visualizzare un banner.
- Tratta il plugin come una parte di un'impostazione di conformità, non come prova che il tuo sito soddisfi ogni requisito applicabile.
- Considera come gli strumenti di caching e sicurezza possono influenzare gli script di consenso e il comportamento del banner.
- Rivedi come vengono conservati i registri di consenso e come vengono gestite le richieste di cancellazione dei dati dei visitatori.
- Comprendi se i dati di consenso vengono inviati al fornitore del plugin o rimangono su un'infrastruttura che controlli.
Cosa Fa Davvero un Plugin di Consenso ai Cookie per WordPress?
Un plugin di consenso ai cookie per WordPress può visualizzare un avviso, registrare la scelta di un visitatore e controllare gli script selezionati di conseguenza. Un avviso che riporta semplicemente l'uso dei cookie non ferma necessariamente l'esecuzione degli script. Testa il comportamento, non solo il banner: apri il sito in una sessione di browser pulita, rifiuta i cookie opzionali e controlla se gli script di analisi o pubblicità vengono ancora caricati.
Il consenso deve corrispondere alla configurazione effettiva del sito. L'Unione Europea identifica i cookie strettamente necessari come esenti dal requisito di consenso preventivo descritto qui. L'Unione Europea e la California Privacy Protection Agency identificano il GDPR e il CCPA come leggi sulla privacy pertinenti. Un plugin può supportare i flussi di lavoro di consenso, ma non può determinare quali regole si applicano a un'azienda o rendere conformi le pratiche di ogni sito.
I piani gratuiti e a pagamento possono differire nei controlli degli script, integrazioni, personalizzazione, supporto e gestione dei registri di consenso. Confronta le funzionalità di cui hai bisogno con i limiti del piano specifico, quindi testa se il plugin blocca gli script utilizzati dal tuo sito. Borlabs Cookie è un'opzione da valutare; non presumere le sue capacità o limiti senza rivedere la versione attuale e i dettagli del piano. Un confronto utile distingue le funzionalità verificate dalle impostazioni che devono ancora essere configurate.
Come puoi capire se un plugin è mantenuto e sicuro? Rivedi la sua cronologia degli aggiornamenti più recenti, le informazioni sulla compatibilità, il changelog e l'attività di supporto nella sua lista. Controlla quindi che il rilascio supporti la tua configurazione di WordPress e installa gli aggiornamenti tramite la dashboard di WordPress dopo aver eseguito il backup del sito. Un vecchio changelog o rapporti di compatibilità non risolti meritano un'attenzione più approfondita.
Quando possibile, installa in modo sicuro su una copia di staging. Testa il consenso, il rifiuto e il ritiro, insieme agli script che ogni scelta dovrebbe controllare. Prima di sostituire un plugin, documenta le sue impostazioni e i registri di consenso. Quindi disattiva il vecchio strumento, configura il suo sostituto e ritesta prima di rimuovere il codice residuo. Questo riduce la possibilità di banner duplicati o script che non seguono più le scelte dei visitatori.
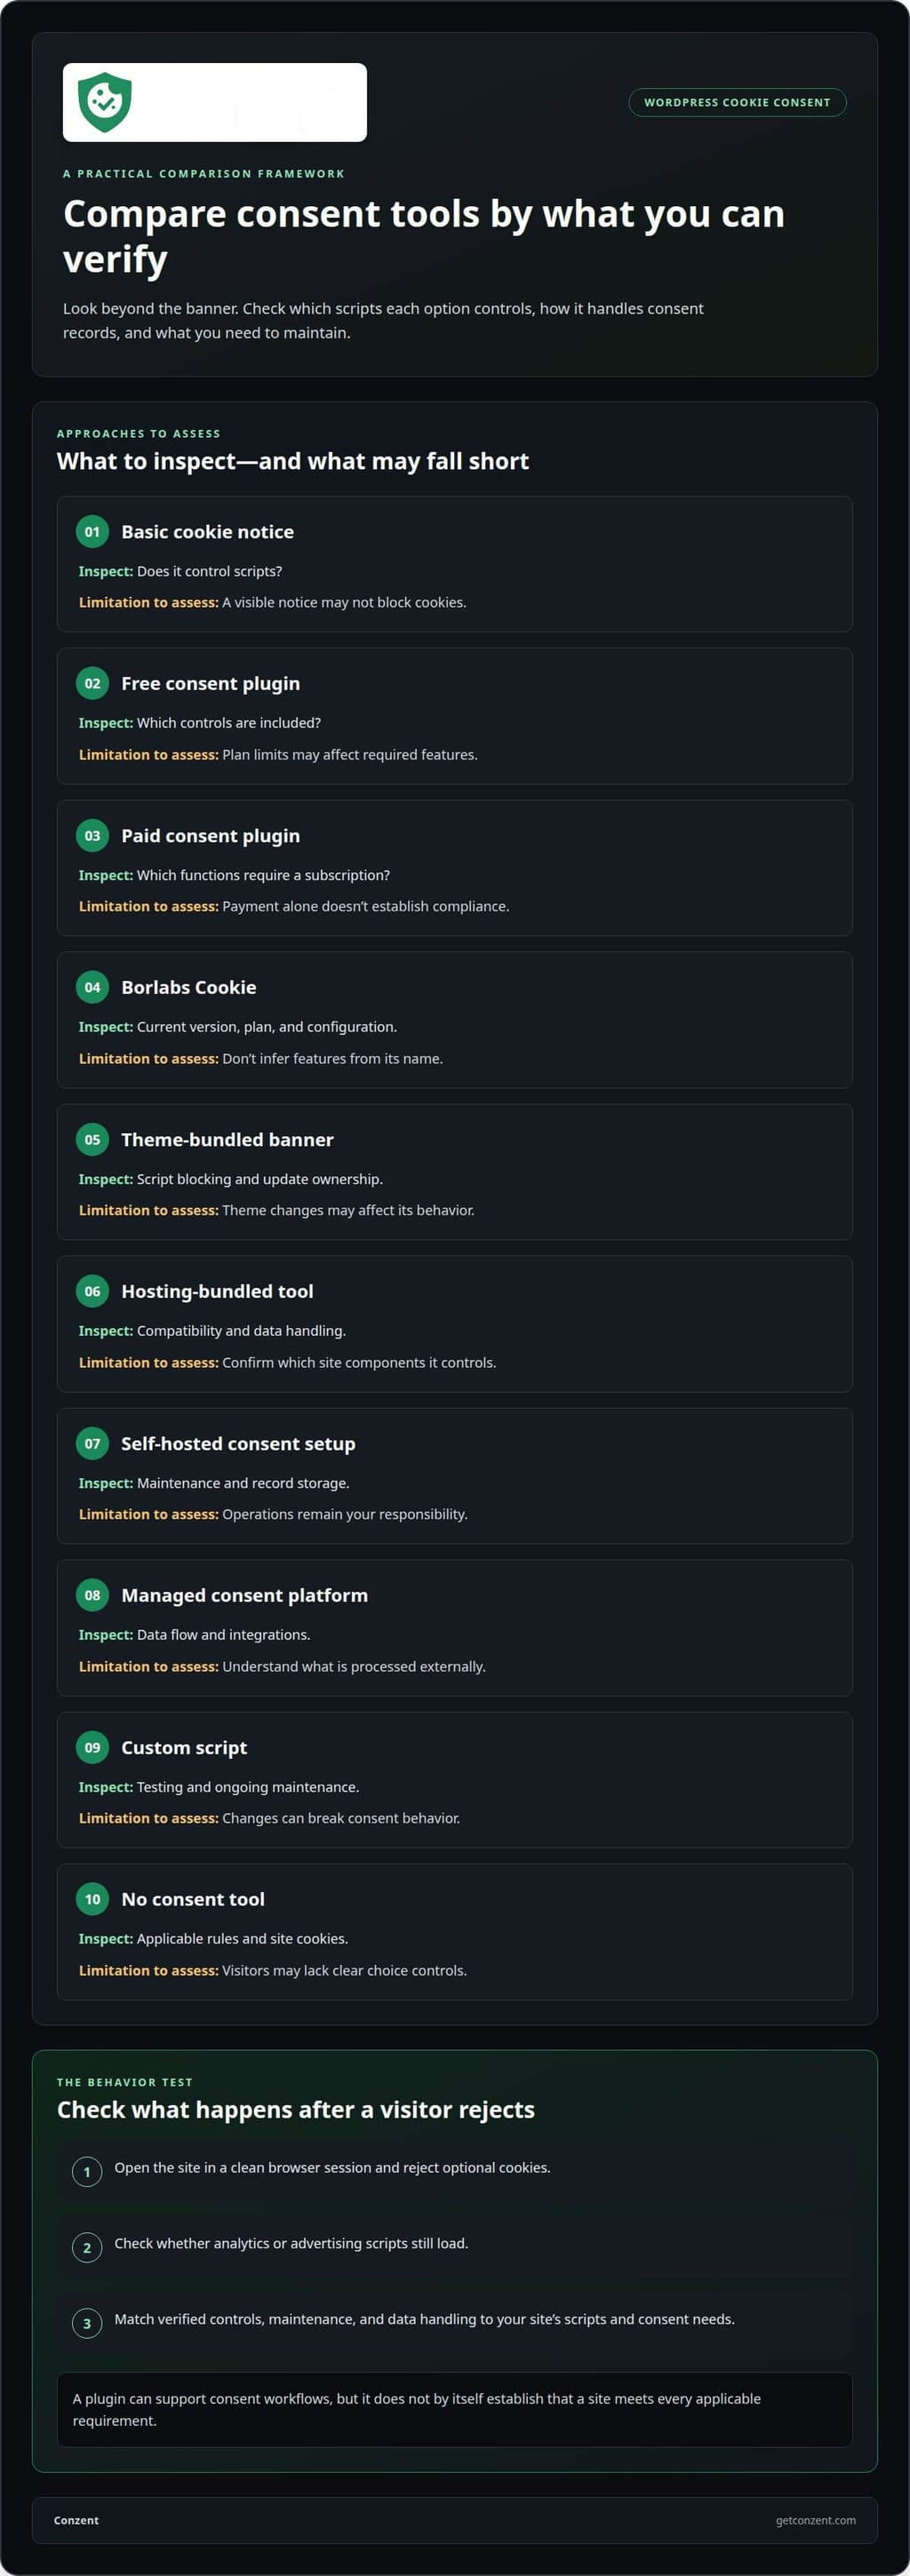
La tabella confronta gli approcci in base a cosa ispezionare, non in base a dichiarazioni di prodotto non verificate. Per il contesto di integrazione specifico per WordPress, vedere dettagli sull'integrazione di WordPress.
| Opzione | Criteri di confronto | Limitazione chiave da valutare |
|---|---|---|
| Avviso cookie di base | Controlla gli script? | Un avviso visibile potrebbe non bloccare i cookie. |
| Plugin di consenso gratuito | Quali controlli sono inclusi? | I limiti del piano possono influenzare le funzionalità richieste. |
| Plugin di consenso a pagamento | Quali funzioni richiedono un abbonamento? | Il pagamento da solo non stabilisce la conformità. |
| Borlabs Cookie | Versione attuale, piano e configurazione | Non dedurre funzionalità dal suo nome. |
| Banner incluso nel tema | Blocco degli script e proprietà degli aggiornamenti | Le modifiche al tema possono influenzare il suo comportamento. |
| Strumento incluso nell'hosting | Compatibilità e gestione dei dati | Conferma quali componenti del sito controlla. |
| Impostazione di consenso autogestita | Manutenzione e archiviazione dei registri | Le operazioni rimangono sotto la tua responsabilità. |
| Piattaforma di consenso gestita | Flusso di dati e integrazioni | Comprendi cosa viene elaborato esternamente. |
| Script personalizzato | Testing e manutenzione continua | Le modifiche possono interrompere il comportamento di consenso. |
| Nessun strumento di consenso | Regole applicabili e cookie del sito | I visitatori potrebbero non avere controlli di scelta chiari. |
Scegli un plugin abbinando i suoi controlli verificati, manutenzione e gestione dei dati agli script e alle esigenze di consenso del tuo sito.
L'uso del plugin non garantisce la conformità al GDPR
Un plugin può fornire controlli di consenso, ma installarlo non rende un sito WordPress conforme di per sé. Il Comitato Europeo per la Protezione dei Dati avverte che l'uso di un plugin per cookie da solo non garantisce la piena conformità al GDPR. La conformità dipende dall'effettivo trattamento dei dati del sito, dagli script che esegue e da come risponde alle scelte dei visitatori. Un banner configurato non può risolvere lacune non correlate in quelle pratiche.
Ai sensi del GDPR, le organizzazioni che trattano i dati dei residenti dell'UE necessitano di consenso preventivo per i cookie non essenziali, secondo l'Unione Europea. I cookie strettamente necessari sono esenti da tale requisito. Il test pratico è se gli script di analisi o pubblicità attendono il consenso e se i visitatori possono rifiutare con la stessa chiarezza con cui possono accettare. Un banner che appare dopo che quegli script sono stati eseguiti non soddisfa quella sequenza.
GDPR, ePrivacy e CCPA/CPRA coinvolgono diversi quadri giuridici, quindi un'impostazione di plugin singola non può stabilire la conformità per ogni pubblico. Il California Consumer Privacy Act, approvato nel 2018, utilizza un approccio di opt-out per l'uso dei cookie piuttosto che il modello di opt-in descritto per il GDPR. Un sito che serve visitatori in diverse regioni deve allineare il proprio avviso e controlli con le regole che si applicano al suo trattamento, piuttosto che presumere che un banner copra ogni caso.
Prima di trattare un plugin come parte di un'impostazione conforme, mappa ogni scelta di consenso sul comportamento del sito. Ad esempio, rifiuta i cookie opzionali, quindi controlla se le richieste di analisi vengono ancora attivate. Ripeti il test dopo aver accettato, ritirato il consenso e cancellato le preferenze memorizzate. Rivedi la politica sui cookie e la formulazione del banner rispetto ai cookie e agli scopi che il sito utilizza effettivamente. Una politica che elenca un servizio non più installato può fuorviare i visitatori.
Altri componenti di WordPress sono importanti. Un plugin di caching può servire un vecchio banner o alterare gli script di consenso; un plugin di sicurezza può bloccare una richiesta necessaria. Testa il sito live dopo gli aggiornamenti, non solo l'anteprima della dashboard. Registra la versione del plugin, la configurazione del banner e i risultati dei test. Questo fornisce al team del sito una chiara traccia quando un cambiamento di tema o un aggiornamento dello script influisce sul comportamento di consenso.
Quali sono le sanzioni per l'uso di un plugin di consenso ai cookie non conforme? Non esiste una sanzione unica semplicemente per aver scelto un plugin. Le conseguenze dipendono dalla legge applicabile, dalla condotta del sito e dalla risposta dell'applicazione; un'etichetta gratuita o a pagamento non le determina. Concentrati sulla correzione delle pratiche sottostanti di consenso e gestione dei dati, piuttosto che trattare l'installazione del plugin come uno scudo legale.
Per i team che valutano un diverso setup di consenso, rivedere le opzioni della piattaforma di consenso può aiutare a chiarire quale approccio si adatta alle loro esigenze operative.
Il GDPR richiede un opt-in attivo o almeno un consenso implicito per i cookie. Un meccanismo di consenso dovrebbe rendere significativa la scelta di un visitatore e garantire che tale scelta sia riflessa nel comportamento dei cookie. La presenza di un banner o l'installazione di un plugin non è consenso di per sé. Tratta il plugin come una parte del processo: verifica le scelte disponibili sul sito live e rivedi l'impostazione ogni volta che il trattamento dei dati del sito cambia.
Problemi di compatibilità con plugin di sicurezza e caching
I plugin di cookie gratuiti possono aggiungere script e lavoro sul database, ma il loro effetto sulla velocità dipende dalla configurazione e dal resto dello stack di WordPress. Un banner può ritardare il rendering, mentre una richiesta extra può influenzare il caricamento della pagina. Il caching può anche servire un banner o uno stato di consenso obsoleto. Confronta i caricamenti delle pagine prima dell'installazione e dopo la configurazione, utilizzando lo stesso browser e pagina.
Come influenzano i plugin di cookie gratuiti la velocità e le prestazioni del sito WordPress? I loro script possono aggiungere lavoro durante il caricamento della pagina, mentre il caching o la minificazione possono cambiare il modo in cui quegli script vengono eseguiti. Misura la stessa pagina con il banner attivo e controlla se il comportamento aggiunto ritarda il rendering o interrompe altre funzioni del sito.
Il problema di compatibilità chiave è il comportamento, non l'etichetta del plugin. Se un plugin di caching altera o combina gli script di consenso, potrebbero smettere di controllare i tag come previsto. Escludi gli script di consenso interessati dal caching e dalla minificazione se quelle modifiche interrompono il banner. Quindi svuota la cache e testa una visita fresca, poiché una pagina cache più vecchia può nascondere la correzione.
Gli strumenti di sicurezza creano un diverso punto di fallimento. Un firewall o un plugin di sicurezza possono bloccare una richiesta di consenso, uno script esterno o le scelte salvate di un visitatore. Ad esempio, il banner può apparire mentre una preferenza non riesce a essere salvata. Testa l'accettazione, il rifiuto e il ritiro con le protezioni di sicurezza attive. Non disabilitare la protezione su tutto il sito per risolvere una singola richiesta bloccata.
La modalità di consenso aggiunge un altro strato di integrazione. Google Consent Mode dipende da segnali di consenso accurati che raggiungono i tag pertinenti. Se un banner aggiorna le scelte di un visitatore dopo che un tag è stato attivato, il sito potrebbe inviare il segnale troppo tardi. Testa la sequenza dei tag in una sessione pulita: carica la pagina, scegli un'opzione di consenso, quindi conferma che il segnale rifletta quella scelta. Ripeti dopo aver rifiutato i cookie opzionali.
Utilizza una sequenza di risoluzione dei problemi controllata per individuare conflitti:
- Registra le versioni di WordPress, tema, plugin di consenso, plugin di caching e plugin di sicurezza.
- Svuota le cache di pagina, browser e server prima di testare una nuova scelta di consenso.
- Controlla se gli script di consenso sono esclusi dalla minificazione quando l'ottimizzazione li modifica.
- Testa il banner con le protezioni di sicurezza abilitate e annota eventuali richieste bloccate.
- Cambia un'impostazione alla volta, quindi ritesta accettazione, rifiuto e ritiro.
Confronta i risultati su mobile e desktop. Un plugin di caching può fornire versioni di pagina diverse, mentre una regola di sicurezza può influenzare solo alcune richieste. Mantieni il banner di consenso, gli script e le scelte memorizzate sotto controllo dopo gli aggiornamenti del plugin. Un rapido test dopo ogni cambiamento può rilevare conflitti prima che i visitatori incontrino un banner rotto o scelte che non persistono.
Controlla anche che il banner dei cookie sia reattivo, compatibile con il tuo tema e personalizzabile per adattarsi ad esso. Rivedi il banner su mobile e desktop per confermare che il suo layout si adatti a ciascun schermo e si adatti all'aspetto del sito. Se il suo stile o posizionamento confligge con il tema, regola le sue opzioni di personalizzazione e ritestalo insieme alle altre funzionalità del sito.
Conservazione dei dati e cancellazione dei dati dei visitatori
Un plugin di cookie può memorizzare la scelta di consenso di un visitatore, il timestamp e dettagli tecnici correlati. Questi registri aiutano un sito a ricordare le preferenze e dimostrano come si è comportato il suo banner. Ma la memorizzazione crea un'altra responsabilità: comprendere cosa salva il plugin, dove tiene le informazioni e come il sito le rimuove. Un registro di consenso e un evento di Google Analytics sono flussi di dati separati, quindi rivedili in modo indipendente.
Le impostazioni di conservazione determinano per quanto tempo i registri di consenso rimangono disponibili. Un plugin potrebbe mantenere una preferenza in un browser mentre memorizza anche un registro in WordPress o in un servizio esterno. Quei luoghi hanno passaggi di eliminazione diversi. Ad esempio, cancellare un cookie del browser può rimuovere la preferenza salvata senza rimuovere un registro separato nel database. Mappa ogni posizione di archiviazione prima di fare affidamento su una funzione di eliminazione.
Articolo 17 del GDPR e il diritto di cancellazione del CCPA sono quadri per le richieste di cancellazione dei dati dei visitatori. Un'etichetta di plugin che menziona uno dei due quadri non mostra quali dati può localizzare o cancellare. Identifica i registri connessi alla richiesta, il sistema che li detiene e l'azione di cancellazione disponibile lì. Quindi documenta cosa rimuove il plugin e se un altro sistema conserva ancora una copia.
Utilizza un processo ripetibile quando gestisci una richiesta di cancellazione:
- Individua il registro di consenso del visitatore e identifica la sua posizione di archiviazione.
- Controlla se il plugin memorizza anche i dati di preferenza nel browser.
- Utilizza i controlli di eliminazione disponibili per ciascun registro pertinente.
- Conferma che gli strumenti connessi non continuano a visualizzare il registro eliminato.
- Registra l'azione intrapresa e eventuali rimanenti conservazioni specifiche del sistema.
Gli aggiornamenti possono cambiare dove un plugin memorizza i dati di consenso o come funzionano i suoi controlli di eliminazione. Dopo un aggiornamento, testa di nuovo il banner e rivedi le impostazioni di conservazione del plugin. Un backup ripristinato può anche reintrodurre registri che qualcuno aveva precedentemente rimosso. Includi i backup e l'archiviazione connessa nel processo di conservazione del sito, piuttosto che trattare la dashboard del plugin come l'unica posizione.
Google Consent Mode v2 invia segnali di consenso ai tag di Google; non è un inventario completo dei registri di consenso. Un segnale utilizzato per il comportamento del tag non ti dice se il plugin di WordPress, il browser o un altro servizio connesso memorizza la scelta di un visitatore. Mantieni il flusso del segnale e la mappa di conservazione dei registri distinti. Questa separazione rende più facile rintracciare cosa controllano le scelte di un visitatore.
I plugin gratuiti possono fornire controlli utili, ma un pulsante di eliminazione da solo non descrive l'intero ciclo di vita dei dati. Controlla se lo strumento identifica i registri memorizzati, supporta la loro rimozione e spiega cosa succede dopo aggiornamenti o sostituzione del plugin. Se un visitatore cambia o ritira il consenso, testa come il banner visualizza quella scelta e se i registri correlati seguono il processo di conservazione configurato.
Dati sulla privacy inviati al fornitore del plugin
Un plugin di cookie può funzionare interamente all'interno di WordPress o contattare un servizio esterno. Questa differenza influisce su dove viaggia l'informazione del visitatore. A seconda del suo design, un plugin potrebbe inviare impostazioni di consenso, identificatori del sito o dettagli tecnici da una richiesta del browser. I rischi di utilizzare un plugin di cookie gratuito per WordPress includono flussi di dati poco chiari che i proprietari del sito potrebbero trascurare. Non presumere che l'avviso spieghi ogni flusso di dati. Le impostazioni, la politica sulla privacy e l'attività di rete effettiva rivelano ciascuna parte del quadro.
Quali rischi di sicurezza può introdurre un plugin di consenso ai cookie gratuito per WordPress? Un plugin obsoleto o poco mantenuto può esporre un sito a vulnerabilità, mentre richieste esterne poco chiare possono inviare dati dei visitatori oltre il sito. Il rischio dipende dal codice del plugin, dalla cronologia degli aggiornamenti, dall'accesso e dai flussi di dati, non semplicemente dal suo prezzo. Per le organizzazioni che cercano di comprendere vulnerabilità digitali più ampie oltre ai singoli plugin, FaultLine Cyber & Security fornisce valutazioni per identificare rischi informatici e operativi nascosti.
Per comprendere cosa potrebbe lasciare il sito, testa il banner in una sessione di browser pulita. Apri gli strumenti per sviluppatori del browser, ispeziona le richieste di rete e annota quali domini ricevono richieste prima e dopo che un visitatore fa una scelta. Ad esempio, una richiesta a un server esterno potrebbe esporre l'indirizzo IP del visitatore a quel server. Controlla se include preferenze di consenso o altri identificatori.
I plugin di cookie gratuiti per WordPress includono malware, tracciamento o pubblicità indesiderate? L'etichetta gratuita da sola non stabilisce che un plugin contenga malware o aggiunga tracciamento e pubblicità. Rivedi la sua fonte, cronologia degli aggiornamenti, impostazioni e richieste di rete per vedere cosa fa realmente.
I proprietari dovrebbero confrontare queste scoperte con la politica sulla privacy e l'avviso del plugin. Cerca i dati raccolti, i destinatari, gli scopi, i dettagli di conservazione e i controlli per disabilitare le trasmissioni opzionali. Se la politica descrive solo la memorizzazione del consenso ma il browser mostra richieste esterne aggiuntive, indaga su quella discrepanza prima di fare affidamento sul plugin.
Utilizza un semplice processo di revisione:
- Registra il nome del plugin, la versione e le impostazioni attive in WordPress.
- Ispeziona le richieste prima del consenso, dopo l'accettazione e dopo il rifiuto.
- Annota i domini esterni e i dettagli della richiesta visibili negli strumenti del browser.
- Confronta l'attività osservata con la politica sulla privacy e l'avviso del plugin.
- Ripeti la revisione dopo aggiornamenti del plugin o modifiche di configurazione.
I proprietari del sito dovrebbero anche distinguere la consegna necessaria da quella analitica opzionale. Un banner remoto potrebbe dover richiedere la sua configurazione, mentre una richiesta di analisi potrebbe servire a uno scopo separato. La destinazione e il contenuto della richiesta sono importanti. Rivedili insieme, piuttosto che trattare ogni connessione come prova di abuso o presumere che ogni connessione sia innocua.
Scegli un'impostazione il cui flusso di dati puoi spiegare chiaramente ai visitatori. Se stai valutando un approccio di consenso gestito, esplora le opzioni della piattaforma di consenso in base ai tuoi requisiti di privacy e infrastruttura. Tieni un registro dei domini esaminati in modo che i cambiamenti futuri possano essere confrontati rispetto allo stesso baseline.
Conzent
Conzent aiuta i proprietari di siti web a gestire il consenso senza trattare un banner come l'intera soluzione. La sua Piattaforma di Consenso Cloud Gestita e l'Infrastruttura di Consenso Autogestita Offrono modi diversi per operare la tecnologia di consenso. La scelta giusta dipende da se preferisci un servizio gestito o il controllo sulla tua infrastruttura.
Il Testing A/B del Consenso e l'Analisi dell'Impatto sul Fatturato aiutano i team a valutare come le scelte del banner influenzano il consenso dei visitatori e i risultati del sito. Questi strumenti supportano la valutazione; non sostituiscono il lavoro di comprensione dei flussi di dati e degli obblighi di privacy del tuo sito.
Se stai riesaminando i controlli di un plugin gratuito, la gestione dei dati o l'idoneità alla tua configurazione di WordPress, contatta Conzent per discutere le tue esigenze di consenso.
Fai in modo che la tua prossima decisione di consenso sia deliberata
I rischi di utilizzare un plugin di cookie gratuito per WordPress sono più facili da gestire quando la tua scelta riflette le reali esigenze del tuo sito, non solo l'appeal di un'installazione rapida. Tratta il consenso come parte della tua infrastruttura di privacy. Decidi quanto controllo hai bisogno sui flussi di dati, sulla manutenzione e sui cambiamenti futuri, quindi scegli un approccio che il tuo team possa gestire e spiegare.
Non è necessario risolvere ogni domanda tecnica in una volta. Inizia con il divario che conta di più per il tuo sito, che si tratti di gestire il consenso centralmente o mantenere l'infrastruttura sotto il tuo controllo. Una decisione chiara ora può rendere più facili gli aggiornamenti e i cambiamenti futuri.
Conzent può aiutarti a esplorare un approccio che si adatta alle tue esigenze di consenso. Contatta Conzent per discutere del consenso ai cookie e fai il prossimo passo con chiarezza.
Domande Frequenti
Come può un plugin di cookie per WordPress esporre i dati dei visitatori o le credenziali del sito?
Un plugin può esporre i dati dei visitatori se il suo codice invia informazioni a un servizio esterno, le memorizza in modo non sicuro o contiene una vulnerabilità. Le credenziali del sito affrontano un rischio diverso: un plugin compromesso con permessi eccessivi di WordPress potrebbe dare a un attaccante un percorso verso funzioni amministrative. Rivedi se il plugin richiede connessioni esterne e se le sue impostazioni richiedono accesso da amministratore. Usa password uniche per gli amministratori e rimuovi i plugin di cui non hai più bisogno.
I plugin di cookie gratuiti possono bloccare affidabilmente i cookie prima del consenso?
Alcuni possono, ma l'etichetta gratuita non ti dice se il blocco funziona su tutto il tuo sito. Uno script aggiunto direttamente dal tuo tema, un gestore di tag o un video incorporato potrebbe bypassare i controlli di un plugin. Testa ogni sorgente separatamente in una sessione di browser fresca: rifiuta i cookie opzionali, quindi ispeziona se quei servizi fanno ancora richieste. Ripeti dopo aver cambiato le impostazioni del banner, perché una configurazione corretta dipende da come ogni script è installato.