
Zero-Knowledge Cookie Management: Genopretning af Datatilsyn i 2026
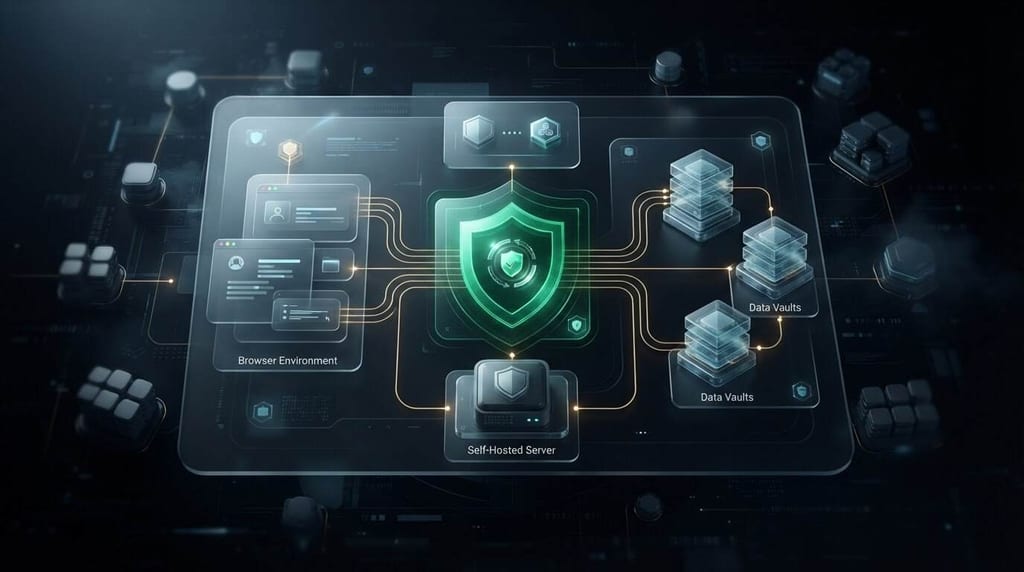
En samtykke-banner kan registrere en brugers valg og stadig afsløre dataene bag det. Kan du håndtere cookie-samtykke uden at sende brugernes IP-adresser og præferencer til en tredjepartsleverandør? Zero-knowledge cookie management starter med et andet princip: verificere og håndhæve samtykke, mens adgangen til de personlige data bag det begrænses.
Det er vigtigt, hvis din samtykkehåndteringsplatform er en anden databehandler at overvåge, en sort boks du ikke kan inspicere, eller en potentiel kilde til lækager. Banneret alene er ikke privatlivsarkitekturen. Hvor samtykkedata går hen, hvem der kan få adgang til det, og hvor klart systemet håndterer brugerens valg, betyder også noget.
Denne artikel forklarer, hvordan zero-knowledge tilgange kan reducere disse risici, hvad de betyder og ikke betyder for overholdelse af reglerne, og hvorfor selvhostet, kilde-tilgængelig infrastruktur kan give dig mere kontrol. Den dækker også, hvordan åbne samtykkesystemer understøtter standarder som IAB TCF v2.3 og Google Consent Mode v2, uden at betragte overholdelse som en grund til at indsamle flere data. Målet er praktisk: klarere kontrol, færre unødvendige databehandlere og samtykkehåndtering, du kan evaluere.
Vigtige Pointer
- Lær, hvorfor en samtykkeadministrator kan introducere sine egne datahåndterings- og tilsynsrisici.
- Forstå, hvordan zero-knowledge cookie management kan begrænse en platformudbyders adgang til samtykkedata.
- Sammenlign proprietære CMP'er med kilde-tilgængelig infrastruktur og se, hvordan selvhosting understøtter datasuverænitet.
- Udforsk, hvordan samtykkesignaler kan fungere med Google Consent Mode v2 uden at skabe en vedvarende profil på CMP-siden.
- Se, hvordan Conzents Open Consent Infrastructure tilbyder et gennemsigtigt alternativ til håndtering af samtykke.
Den Skjulte Ansvarlighed ved Traditionel Cookie Management
En samtykke-banner kan se beroligende ud, mens systemet bag det forbliver uigennemsigtigt. Mange traditionelle samtykkehåndteringsplatforme (CMP'er) hostes af leverandører, der modtager og opbevarer samtykkeposter på deres egne servere. Afhængigt af opsætningen kan disse poster ligge sammen med tekniske oplysninger som IP-adresser, browseroplysninger eller identifikatorer. Stil et praktisk spørgsmål, når du evaluerer en CMP: har den brug for adgang til alle disse oplysninger for at vise et valg og sende et samtykkesignal videre?
Når en udbyder behandler personlige data på dine vegne, kan den fungere som en databehandler under GDPR. Det forhold medfører kontraktlige og gennemsigtighedsmæssige overvejelser, herunder kravene i artikel 28. Ansvar afhænger af arrangementet og den involverede behandling, så et banner alene kan ikke afgøre dem. En klar GDPR-overholdelses tilgang starter med at forstå, hvilke data CMP'en håndterer, hvorfor den håndterer dem, og hvor de går hen.
Problemet med Tredjeparts Data Behandling
En CMP bør hjælpe med at håndhæve brugerens valg, ikke skabe en unødvendig spor af dem. En centraliseret tjeneste kan modtage samtykkehændelser fra flere hjemmesider, potentielt sammen med tekniske identifikatorer. Det skaber et paradoks: et privatlivsværktøj kan få indsigt i brugeraktivitet på tværs af sider, selv når tværsides sporing ikke er nødvendig for dens samtykkefunktion. Produkter og konfigurationer adskiller sig, så inspicer dataflowene i stedet for at antage, at hver CMP opfører sig på samme måde.
Centralisering koncentrerer også risikoen. Et brud kunne afsløre opbevarede samtykkeposter eller tilknyttede identifikatorer. Et manipuleret signal kunne få et websted eller en tilsluttet tjeneste til at handle på et valg, brugeren ikke har truffet. Disse er risici, der skal vurderes, ikke beviser på, at hver CMP har lidt et brud, eller at hver samtykkepost er eksponeret. Kortlæg, hvad leverandøren modtager, hvor længe den opbevarer det, og hvilke sikkerhedsforanstaltninger der regulerer adgangen.
Bevægelse Udover “Tjekliste” Mentaliteten
Et synligt banner er en grænseflade, ikke bevis på, at det underliggende system respekterer samtykke. Hvis tags aktiveres før et valg, afspejler signaler ikke brugerens valg, eller poster håndteres på måder, som webstedsejeren ikke kan inspicere, kan banneret give en falsk følelse af kontrol. Overholdelse afhænger af det faktiske dataflow og implementering, ikke kun tilstedeværelsen af en meddelelse.
Det er derfor, zero-knowledge cookie management flytter opmærksomheden fra banneret til arkitekturen. I en zero-knowledge model kan en tjeneste verificere en kendsgerning uden at lære de underliggende oplysninger. En zero-knowledge proof beskriver denne bredere kryptografiske idé. Anvendt omhyggeligt opfordrer princippet systemer til at behandle samtykke med mindre udbyderadgang i stedet for at indsamle ekstra data som standard.
Der er også en forretningsrisiko. Når overholdelseslogik lever i en proprietær sort boks, afhænger organisationen af en leverandørs implementering og fortsatte adgang til sin platform. Ændringer i priser, funktioner eller service kan gøre den afhængighed sværere at afvikle. En mere inspicerbar tilgang gør dataflowene synlige, reducerer unødvendig behandling og holder infrastrukturen under organisationens kontrol, hvor det er praktisk. Et banner beder om et valg. Systemet bag det skal respektere det valg.
Definere Zero-Knowledge Cookie Management
Zero-knowledge cookie management har til formål at lade en platform lette overholdelse uden at give sin udbyder adgang til, hvilken individuel bruger der traf et bestemt samtykkevalg. Målet er ikke at skjule, om et websted har gyldigt samtykke. Det er at gøre den status brugbar uden at give platformudbyderen adgang til personens identitet eller fulde samtykkepost.
Den skelnen afhænger af arkitektur, ikke terminologi. En platform kan behandle samtykke i browseren, opbevare det i infrastruktur kontrolleret af webstedsejeren, eller kryptere data, så udbyderen ikke kan læse dem. Det rigtige design afhænger af, hvad systemet skal gøre. En administreret tjeneste, der kan inspicere læsbare poster, ville ikke opfylde den strengeste version af denne model, blot fordi den kalder sig selv zero-knowledge.
Hvordan Zero-Knowledge Arkitektur Fungerer
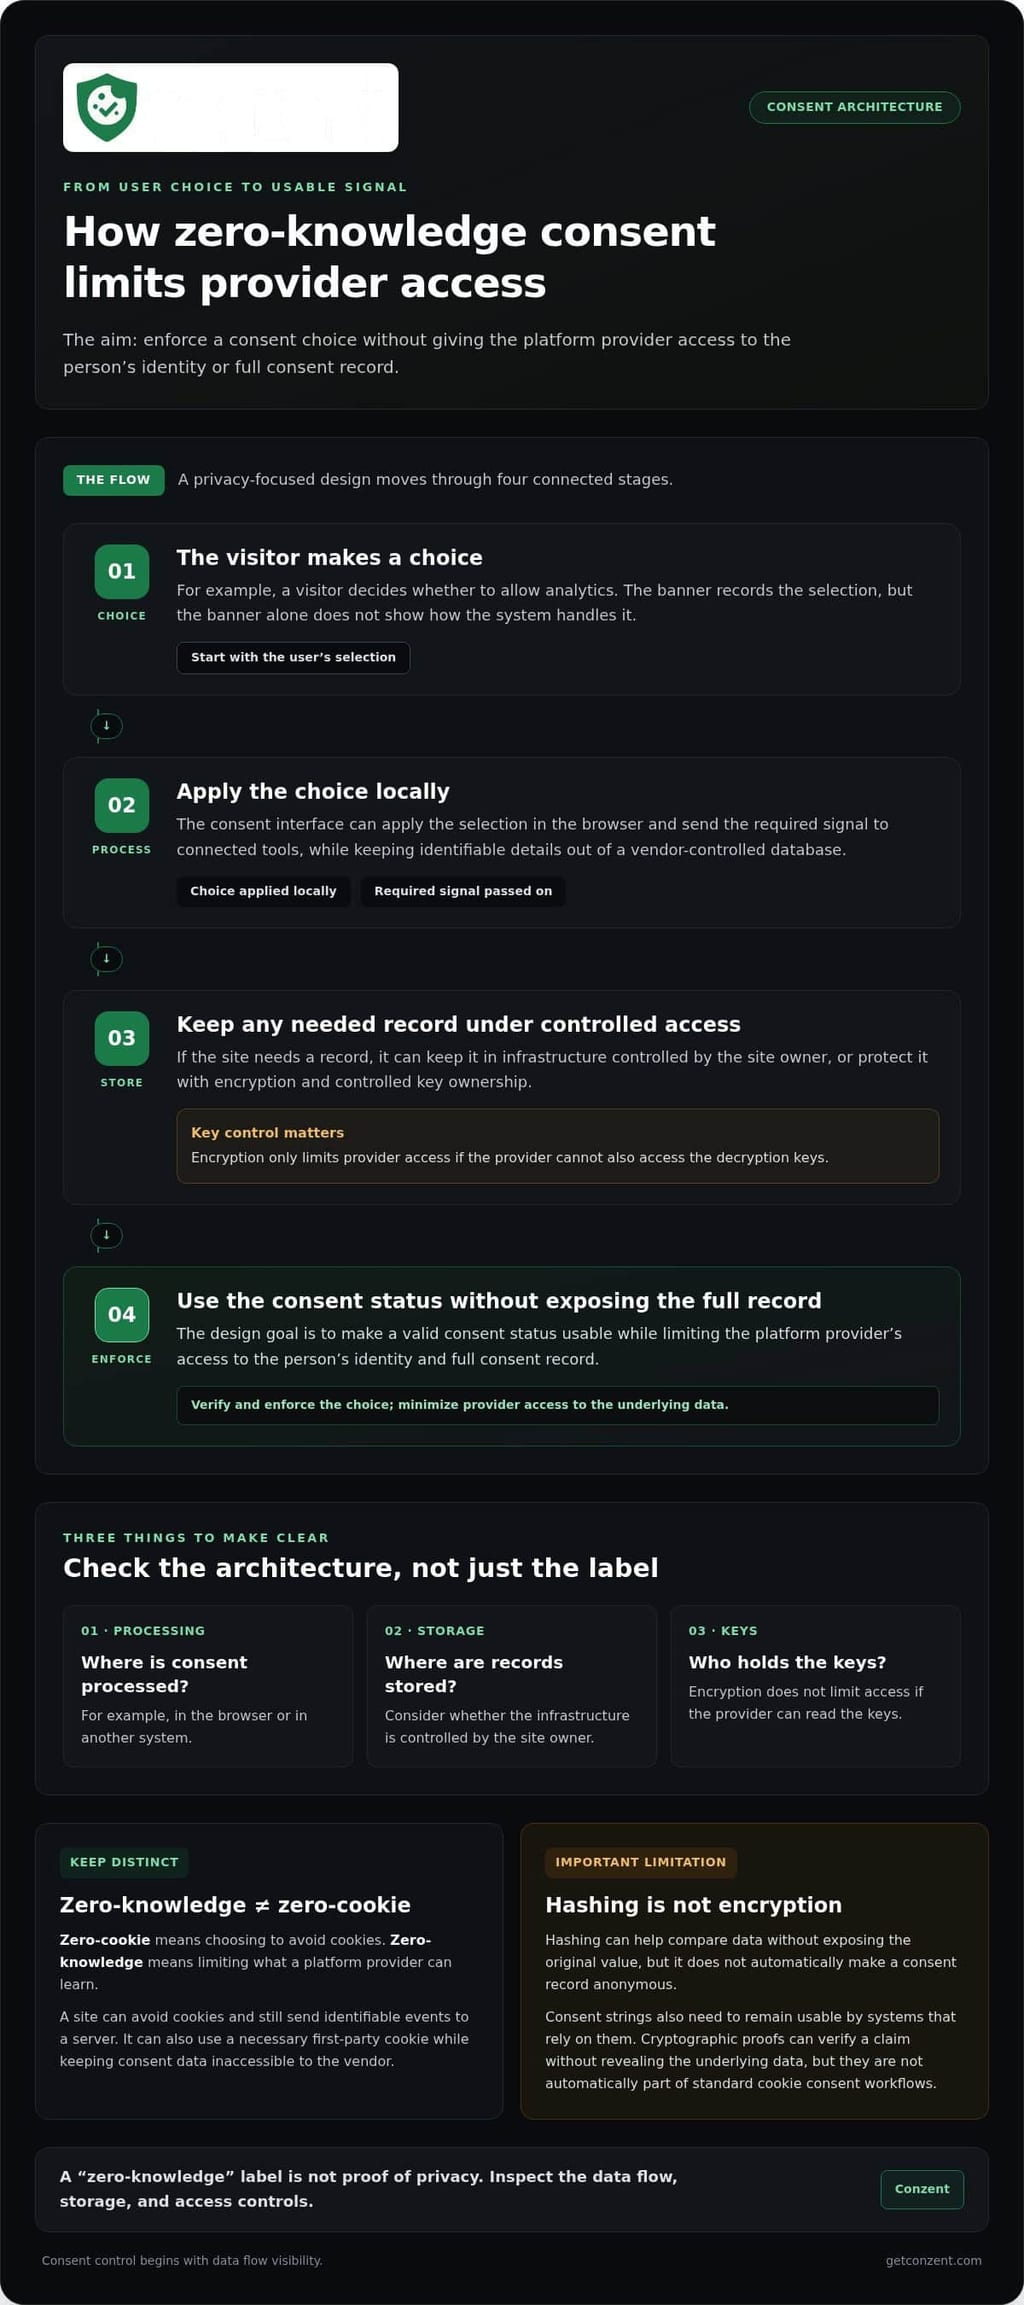
Overvej en besøgende, der vælger, om de vil tillade analyser. Webstedets samtykkegrænseflade kan anvende det valg lokalt og sende det nødvendige signal til tilsluttede værktøjer, mens identificerbare detaljer holdes ude af en leverandørkontrolleret database. Hvis webstedet har brug for en post, kan det opbevare den inden for sin egen infrastruktur eller beskytte den mod leverandøradgang gennem kryptering og kontrolleret nøgleejerskab.
Hashing kan hjælpe med at sammenligne data uden at afsløre den oprindelige værdi, men det er ikke kryptering og gør ikke automatisk en samtykkepost anonym. Samtykkestrenge skal også forblive brugbare af systemer, der er afhængige af dem. Kryptografiske beviser kan verificere et specifikt krav uden at afsløre de underliggende data, men de er ikke automatisk en del af standard cookie samtykkearbejdsgange.
Zero-Knowledge Er Ikke Zero-Cookie
“Zero-cookie” beskriver et valg om at undgå cookies; “zero-knowledge” beskriver begrænsninger for, hvad en platformudbyder kan lære. Et websted kan undgå cookies og stadig sende identificerbare hændelser til en server. Det kan også bruge en nødvendig førsteparts-cookie, mens det holder samtykkedata utilgængelige for leverandøren. Disse termer adresserer forskellige spørgsmål, så vurder dataflowet og opbevaringen i stedet for at betragte nogen af mærkaterne som bevis på privatliv.
De Grundlæggende Søjler i en Zero-Knowledge CMP
Et solidt design gør tre ting klart: hvor samtykke behandles, hvor poster opbevares, og hvem der har nøglerne. Kryptering ved browseren eller systemets kant kan beskytte signaler under transport eller i hvile, men det begrænser kun adgangen, hvis leverandøren heller ikke kan få adgang til dekrypteringsnøglerne. At adskille IP-adresser fra samtykkevalg kan reducere chancen for, at et valg er direkte knyttet til en besøgende.
Revisionsmuligheder er lige så vigtige. Kilde-tilgængelig kode giver tekniske teams mulighed for at undersøge, hvordan platformen håndterer samtykke, identifikatorer og integrationer. Det beviser ikke, at hver implementering er sikker, men det giver anmeldere noget konkret at inspicere i stedet for at bede dem om at stole på en sort boks. Conzents Open Consent Infrastructure understøtter administrerede cloud- og selvhostede implementeringer, så organisationer kan vælge en driftsmodel, der passer til deres privatlivs- og infrastrukturkrav. Teams, der overvejer disse tilgange, kan sammenligne tilgængelige platformmuligheder.
Brug disse spørgsmål til at vurdere en implementering: Kan leverandøren læse opbevarede samtykkeposter? Holdes IP-adresser adskilt fra samtykkevalg? Hvem kontrollerer krypteringsnøglerne? Kan dit team inspicere den relevante kode? Klare svar gør zero-knowledge fra en mærkat til en arkitektur, du kan evaluere.
SaaS Black Boxes vs. Åben Samtykke Infrastruktur
En samtykkeplatform er ikke bare en funktion, du tænder for. Det er infrastruktur, der påvirker, hvem der kan inspicere systemet, hvor data håndteres, og hvor meget arbejde dit team ejer. Proprietær SaaS kan tilbyde en hurtig opsætning, men dens interne logik kan være skjult for kunderne. Kilde-tilgængelig Open Consent Infrastructure (OCI) gør koden inspicerbar, hvilket giver tekniske teams et klarere grundlag for gennemgang og tilpasning.
Gennemsigtighed og kontrol er ikke det samme. Gennemgang af kildekode kan vise, hvordan en platform er designet, men det beviser ikke, hvordan en live implementering er konfigureret eller styret. Selvhosting sætter infrastrukturen under din organisations kontrol; en administreret cloudtjeneste flytter driftsansvaret, mens den er afhængig af leverandørens implementering. Den rigtige balance afhænger af dine sikkerhedskrav, tekniske kapaciteter og appetit på operationelt arbejde.
Argumentet for Selv-Hostet Overholdelse
Selvhosting giver en organisation direkte kontrol over implementering og datalokation. Det kan være vigtigt i høj-sikkerhedsmiljøer, hvor infrastrukturpolitikker er strenge, eller teams skal håndtere datalokalitet tæt. Det kan også reducere CMP-leverandørens rolle i behandlingen af samtykkedata. Om det ændrer en bestemt kontraktlig forpligtelse afhænger af de faktiske dataflow og tjenester, der er involveret, så vurder implementeringen i stedet for at antage, at selvhosting løser hvert juridisk spørgsmål.
Der er en afvejning: dit team påtager sig ansvaret for hosting, adgangskontroller, overvågning, sikkerhedskopier og opdateringer. Samtykkesystemer har også brug for vedligeholdelse, efterhånden som integrationer og standarder ændrer sig. For tekniske teams, der evaluerer den model, giver Conzents selvhostede samtykkeinfrastruktur en tilgang bygget omkring ejerskab af infrastrukturen.
Administreret Cloud: Mindre Drift, Åbne Fundamenter
Ikke alle organisationer har kapacitet eller ønsker at drive deres egen samtykkeinfrastruktur. En administreret cloudplatform kan reducere den interne hostingbyrde, mens kilde-tilgængelig kode giver synlighed i systemets design. Disse er separate fordele, ikke automatisk bevis på, at en cloududbyder ikke kan få adgang til data. Forstå, hvad tjenesten behandler og opbevarer, og hvordan adgangen kontrolleres.
Standarder som IAB TCF v2.3 kan udvikle sig, så samtykkeimplementeringer har brug for løbende opmærksomhed. En administreret tjeneste kan gøre platformvedligeholdelse lettere, men opdateringer fjerner ikke behovet for at forstå ændringer i dine integrationer. Klare udgivelsesoplysninger og en gennemgangsproces hjælper teams med at holde integrationer i overensstemmelse med deres krav.
Sammenlign Total Ejerskab, Ikke Bare Abonnementspris
En nyttig omkostningssammenligning ser ud over et månedligt gebyr eller en brugerafgift. Inkluder intern ingeniørtid, infrastruktur, vedligeholdelse, leverandøromkostninger og den indsats, der kræves for at gennemgå ændringer. Brugsbaseret prissætning kan gøre udgifterne sværere at forudsige, efterhånden som trafikken vokser; selvhosting kan undgå nogle leverandørgebyrer, men kræver stadig folk og infrastruktur. Ingen af modellerne er automatisk billigere over tid.
- Vælg selvhosting når kontrol over infrastrukturen og intern teknisk kapacitet er prioriteter.
- Overvej administreret cloud når det er vigtigt at reducere operationelt arbejde, mens gennemsigtighed og datahåndtering forbliver centralt for evalueringen.
- Gennemgå den fulde omkostningsmodel før du sammenligner et fast abonnement med brugsbaserede gebyrer eller intern hosting.
Zero-knowledge cookie management defineres ikke af, om en platform kører i skyen eller på dine servere. Det afhænger af, hvad udbyderen kan få adgang til, hvordan systemet håndterer samtykke, og om dit team kan verificere disse påstande. Åben infrastruktur gør disse spørgsmål lettere at undersøge.
Integrering af Zero-Knowledge med Google Consent Mode v2
Google Consent Mode v2 afhænger af, at samtykkesignaler når Google, så dens tags kan justere deres adfærd. Det skaber en designudfordring: webstedet skal kommunikere brugerens valg til Google uden at gøre CMP'en til et andet sted, hvor den persons aktivitet spores eller profileres.
En zero-knowledge tilgang adskiller disse opgaver. CMP'en kan indsamle valget og indstille de relevante samtykkesignaler i browseren, mens den undgår en vedvarende, identificerbar profil i sine egne systemer. Signalet skal stadig nå Google for at Consent Mode kan fungere. Zero-knowledge betyder ikke at undertrykke nødvendige signaler; det betyder at begrænse, hvad samtykkeplatformen selv kan lære eller bevare.
Konfiguration er vigtig. En kategori, der er kortlagt til det forkerte signal, et tag, der aktiveres før samtykkestatus anvendes, eller en standard, der ikke matcher webstedets tilsigtede adfærd, kan underminere opsætningen. Behandl implementeringen som et dataflow at verificere, ikke som en afkrydsningsboks.
Verificer Signaler Uden Unødvendige CMP Logs
Test den fulde vej fra en besøgendes valg til adfærden af Google-tags. Brug browserens udviklerværktøjer eller en tag-debugging arbejdsflow til at inspicere, hvilke samtykkestatusser der er indstillet, og hvornår de ændres. Sammenlign resultatet for besøgende, der accepterer, afviser eller endnu ikke har valgt. Gennemgå CMP-sidens logs og opbevarede poster samtidig for at bekræfte, at de ikke bevarer identifikatorer eller hændelseshistorier, som platformen ikke har brug for.
Googles opdateringer i 2026 gør nøjagtig kortlægning særligt vigtig: ad_storage kontrollerer strømmen af reklamedata fra Google Analytics til Google Ads, mens en senere opdatering er planlagt til at gøre ad_personalization til den eneste kontrol for Analytics-data, der bruges i remarketing. Tjek Googles nuværende implementeringsvejledning, efterhånden som indstillingerne udvikler sig. Samtykkesignaler kan også understøtte modellering, men ingen arkitektur kan love et bestemt indtægtsresultat.
Oprethold Indtægter med Privatlivsrespektfuld UX
Optimering kræver ikke at svække en besøgendes valg. A/B tests kan sammenligne klart bannerformulering, layout eller knappræsentation, mens de holder mulighederne lige tilgængelige og respekterer hver valg konsekvent. Conzents Consent A/B Testing understøtter evidensbaserede beslutninger om samtykkeoplevelser. Hold testen fokuseret på grænsefladen, ikke på at indsamle ekstra personlige data eller styre folk mod accept.
Ydelse fortjener den samme granskning. En letvægtsimplementering, der undgår unødvendige scripts og netværksanmodninger, kan reducere arbejdet i browseren, men zero-knowledge design alene garanterer ikke bedre Core Web Vitals. Mål sideydelsen før og efter ændringer, og tjek at samtykkesignaler stadig når de rigtige tags på det rigtige tidspunkt.
Hold Samtykke Interoperabelt
For udgivere, der bruger IAB Transparency and Consent Framework, skal samtykkestrengen repræsentere besøgendes valg i en form, som deltagende systemer kan fortolke. IAB TCF v2.3 integration kan understøtte den interoperabilitet; det erstatter ikke test af den faktiske streng, leverandørkonfiguration og tagadfærd. Foretræk en implementering bygget omkring åbne standarder og inspicerbar adfærd i stedet for at stole på en certificeringsmærkat alene.
For at vurdere, hvordan disse integrationer passer til din opsætning, gennemgå IAB TCF integrationsdetaljer, og udforsk platformmuligheder til håndtering af samtykke sammen med Google-signaler.
Fremtidssikring med Conzents Åbne Infrastruktur
Samtykkekrav og integrationer ændrer sig. En platform bygget omkring åbne standarder og inspicerbar kode giver teams en klarere måde at gennemgå disse ændringer på end et proprietært system, hvis interne logik de ikke kan undersøge. Conzents kilde-tilgængelige Open Consent Infrastructure (OCI) afspejler denne tilgang: privatlivsbeskyttelse bør være synlig og praktisk, ikke skjult bag en sort boks.
OCI tilbyder to ruter. Teams med teknisk kapacitet kan selvhoste og administrere deres egen implementering. Organisationer, der foretrækker mindre infrastrukturarbejde, kan bruge Conzents administrerede cloud-samtykkeplatform. Valget handler om driftsansvar, ikke om privatliv betyder noget. Begge ruter bruger åben infrastruktur som fundament for håndtering af samtykke.
En Principiel Tilgang til Privatliv
Privatliv bør ikke afhænge af en organisations evne til at betale for et proprietært system eller acceptere dets skjulte processer. OCI er designet til at gøre samtykkeinfrastruktur mere tilgængelig, mens Conzents administrerede cloudmodel sænker priserne, efterhånden som sponsoraterne stiger. Det beskriver prissætningsmodellen, ikke et løfte om, at hver kundes omkostninger vil falde eller forblive faste.
For en gennemsigtig omkostningssammenligning, gennemgå prissætningsoplysningerne sammen med dit forventede forbrug og interne driftsbehov. Inkluder hosting, vedligeholdelse og gennemgangsarbejde, hvis du selvhoster. Sammenlign lig med lig, ikke kun platformgebyret.
Planlæg en Omhyggelig Overgang
Overgangen fra en legacy CMP til en zero-knowledge cookie management tilgang starter med at forstå, hvad den nuværende opsætning gør. Kortlæg dataene, den modtager, posterne den opbevarer, tags den kontrollerer, og samtykkesignalerne den sender. Dokumentér derefter, hvilke dele der skal fortsætte med at fungere, såsom analyser eller reklameintegrationer, før du ændrer implementeringen.
- Inventar dataflow: Identificer oplysninger sendt til CMP'en, hvor de opbevares, og hvem der kan få adgang til dem.
- Vælg en driftsmodel: Sammenlign selvhosting med administreret cloud baseret på dit teams kapacitet og infrastrukturkrav.
- Test før skift: Tjek banneradfærd, samtykkeposter og tilsluttede tags i et kontrolleret miljø.
- Gennemgå efter lancering: Bekræft, at den nye konfiguration stadig anvender brugerens valg som tilsigtet, og genbesøg den, når integrationer ændrer sig.
Denne sekvens hjælper med at undgå at behandle en platformmigration som en bannerudskiftning. Den giver tekniske og privatlivsteams et fælles syn på, hvad der ændrer sig, hvad der skal bevares, og hvordan de vil verificere resultatet.
Conzents Open Consent Infrastructure forbinder disse veje gennem en kilde-tilgængelig grund. Start med at vurdere din nuværende CMP og beslutte, hvor meget infrastruktur din organisation ønsker at drive. Sammenlign derefter de administrerede cloud- og selvhostede tilgange mod den vurdering. Målet er ikke at stole på en ny mærkat. Det er at bygge samtykkehåndtering, dit team kan forstå, evaluere og vedligeholde.
Gør Privatliv til en Designbeslutning
Næste skridt er at gøre dataadgang til en bevidst del af din samtyknestrategi. Beslut, hvilke systemer der virkelig har brug for samtykkeoplysninger, hvem der skal kunne læse dem, og hvordan dit team vil gennemgå disse grænser, efterhånden som dit websted ændrer sig. Det forvandler zero-knowledge cookie management fra en arkitektonisk idé til en standard, du kan anvende på fremtidige beslutninger.
Conzent bringer et dansk privatlivsingeniørperspektiv til åben samtykkeinfrastruktur, med en kilde-tilgængelig grund og støtte til IAB TCF v2.3 og Google Consent Mode v2. Dit team kan vurdere platformen i forhold til sine tekniske og operationelle behov og derefter vælge en administreret cloud- eller selvhostet tilgang.
Byg en samtykkeopsætning, som din organisation kan forstå og overvåge. Udforsk den Administrerede Cloud Samtykkeplatform og find et praktisk næste skridt for din privatlivsstrategi.
Ofte Stillede Spørgsmål
Hvad er præcist en zero-knowledge samtykkehåndteringsplatform?
En zero-knowledge samtykkehåndteringsplatform er designet til at håndtere samtykke uden at give platformudbyderen adgang til identificerbare brugervalg. I praksis skal du tjekke, hvilke komponenter der behandler valget, hvor posterne opbevares, og hvem der kontrollerer eventuelle krypteringsnøgler. Begrebet alene beviser ikke, at et system følger dette design. For zero-knowledge cookie management, vurder de faktiske dataflow og konfiguration, ikke kun udbyderens beskrivelse.
Er zero-knowledge cookie management dyrere end traditionel SaaS?
Ikke nødvendigvis. Omkostningerne afhænger af driftsmodellen og det arbejde, dit team påtager sig. Conzents selvhostede platform kan bruges uden et softwaregebyr, men din organisation håndterer stadig hosting og drift. Dens administrerede cloudplatform har abonnementsgebyrer, med priser der falder, efterhånden som sponsoraterne stiger. Sammenlign den samlede operationelle indsats samt platformgebyrer, før du beslutter.
Fungerer en zero-knowledge CMP stadig med Google Ads og Analytics?
Ja, den kan fungere med Google Ads og Analytics, når den korrekt sender de samtykkesignaler, som disse tjenester bruger. Conzent understøtter Google Consent Mode v2. Efter opsætning skal du teste hvert relevant valg i en browser og bekræfte, at Google-tags reagerer som tilsigtet. En privatlivsfokuseret CMP fjerner ikke Googles rolle i at modtage signaler, der er nødvendige for dens tjenester; den begrænser, hvad CMP'en selv håndterer eller bevarer.
Kan jeg selvhoste en zero-knowledge cookie-banner gratis?
Conzents Self-Hosted Open Consent Infrastructure kan selvhostes på din egen infrastruktur uden et softwaregebyr. “Gratis” betyder ikke, at der ikke er noget driftsarbejde: dit team forbliver ansvarligt for hosting, opdateringer, adgangskontroller og test. Før du flytter et banner, skal du kortlægge dets nuværende integrationer og tjekke, at erstatningen fortsat anvender hver besøgendes valg på tværs af dit websted.
Hvordan påvirker zero-knowledge arkitektur webstedets indlæsningstid?
Det garanterer ikke et hurtigere websted. Ydelsen afhænger af banneret, scripts, netværksanmodninger og konfiguration, ikke kun den privatlivsarkitektur. For en praktisk sammenligning, mål Core Web Vitals før og efter implementeringen, og inspicer derefter browseraktiviteten for tilføjede anmodninger eller forsinket tagadfærd. En lettere implementering kan reducere unødvendigt browserarbejde, men bekræft indflydelsen på dine egne sider i stedet for at antage.
Har jeg stadig brug for en GDPR Data Processing Agreement, hvis jeg bruger en zero-knowledge CMP?
Muligvis. Svaret afhænger af, om CMP-udbyderen behandler personlige data for din organisation og af servicearrangementet. En zero-knowledge design kan begrænse, hvad udbyderen kan få adgang til, men mærket alene etablerer ikke, at der ikke sker nogen behandling. Dokumentér dataflowene og gennemgå den relevante kontrakt med dit privatlivs- eller juridiske team, før du beslutter, hvilke aftaler der er nødvendige.
Er Conzents platform fuldt IAB TCF v2.3 certificeret?
Conzent understøtter IAB TCF v2.3 integration. Integration og certificering er forskellige: integration vedrører, hvordan en platform fungerer med rammeværket, mens certificering er en separat status. For din implementering skal du verificere, at samtykkestrengen og leverandørkonfigurationen opfører sig som krævet i de værktøjer, du bruger, og adskille disse tekniske kontroller fra certificeringen.
Hvad sker der med samtykkedataene, hvis jeg stopper med at bruge tjenesten?
Det afhænger af, hvordan du driver platformen. Med en selvhostet implementering kontrollerer din organisation infrastrukturen og skal beslutte, hvordan den vil bevare, migrere eller fjerne sine poster. For en administreret cloudtjeneste skal du gennemgå de gældende servicevilkår og datahåndteringsprocessen, før du stopper brugen. Planlæg for eksport eller migration, hvor det er nødvendigt, og test, at erstatningen fortsat genkender eksisterende samtykkevalg.