
Zero-Knowledge Cookie Management: Gjenopprette Datavirksomhet i 2026
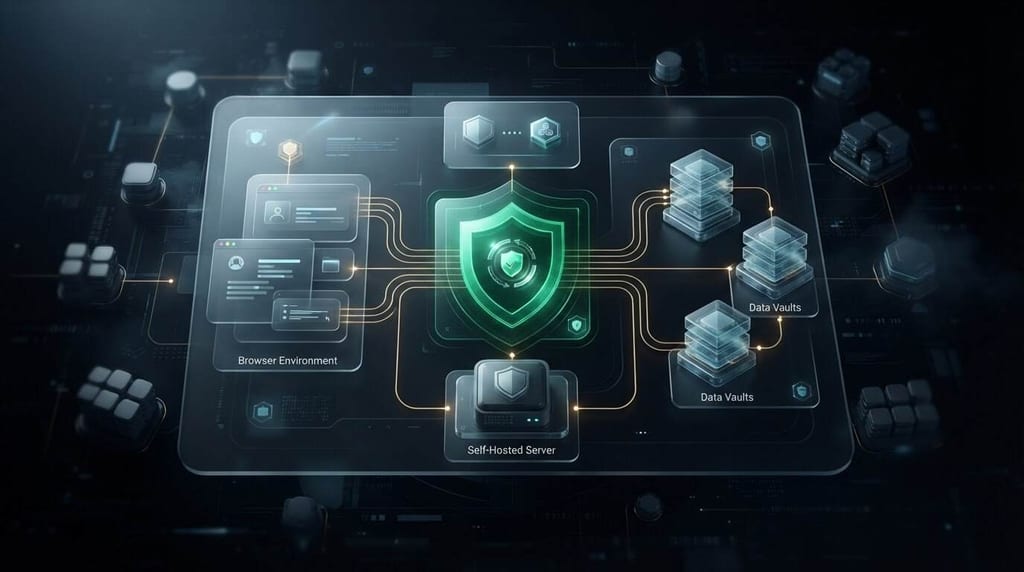
Et samtykkebanner kan registrere en brukers valg og fortsatt eksponere dataene bak det. Kan du håndtere informasjonskapselsamtykke uten å sende brukernes IP-adresser og preferanser til en tredjepartsleverandør? Nullkunnskaps informasjonskapselhåndtering begynner med et annet prinsipp: bekrefte og håndheve samtykke samtidig som tilgangen til de personlige dataene bak det begrenses.
Det er viktig hvis plattformen for samtykkebehandling er en annen databehandler å overvåke, en svart boks du ikke kan inspisere, eller en potensiell kilde til lekkasjer. Banneret alene er ikke personvernsarkitekturen. Hvor samtykkedata går, hvem som kan få tilgang til det, og hvor klart systemet håndterer brukerens valg, er også viktig.
Denne artikkelen forklarer hvordan nullkunnskapsmetoder kan redusere disse risikoene, hva de betyr og ikke betyr for regulatorisk overholdelse, og hvorfor selvhostet, kilde-tilgjengelig infrastruktur kan gi deg mer kontroll. Den dekker også hvordan åpne samtykkesystemer støtter standarder som IAB TCF v2.3 og Google Consent Mode v2, uten å behandle overholdelse som en grunn til å samle inn mer data. Målet er praktisk: klarere kontroll, færre unødvendige databehandlere, og samtykkebehandling du kan evaluere.
Viktige punkter
- Lær hvorfor en samtykkebehandler kan introdusere sine egne databehandlings- og tilsynsrisikoer.
- Forstå hvordan nullkunnskaps informasjonskapselhåndtering kan begrense en plattformleverandørs tilgang til samtykkedata.
- Sammenlign proprietære CMP-er med kilde-tilgjengelig infrastruktur og se hvordan selvhosting støtter datavirksomhet.
- Utforsk hvordan samtykkesignaler kan fungere med Google Consent Mode v2 uten å opprette en vedvarende profil på CMP-siden.
- Se hvordan Conzents Open Consent Infrastructure tilbyr et transparent alternativ for å håndtere samtykke.
Den skjulte ansvarligheten ved tradisjonell informasjonskapselhåndtering
Et samtykkebanner kan se betryggende ut mens systemet bak det forblir uigjennomsiktig. Mange tradisjonelle plattformer for samtykkebehandling (CMP-er) er vert av leverandører som mottar og lagrer samtykkeposter på sine egne servere. Avhengig av oppsettet, kan disse postene sitte sammen med teknisk informasjon som IP-adresser, nettleserdetaljer eller identifikatorer. Still et praktisk spørsmål når du vurderer en CMP: trenger den tilgang til all denne informasjonen for å vise et valg og videreformidle et samtykkesignal?
Når en leverandør behandler personopplysninger på dine vegne, kan den fungere som en databehandler under GDPR. Det forholdet medfører kontraktsmessige og åpenhetsmessige hensyn, inkludert kravene i artikkel 28. Ansvar avhenger av arrangementet og behandlingen som er involvert, så et banner alene kan ikke avgjøre dem. En klar GDPR-overholdelsesmetode begynner med å forstå hvilke data CMP-en håndterer, hvorfor den håndterer dem, og hvor de går.
Problemet med databehandling fra tredjepart
En CMP bør hjelpe til med å håndheve brukerens valg, ikke skape en unødvendig spor av dem. En sentralisert tjeneste kan motta samtykkehendelser fra flere nettsteder, potensielt sammen med tekniske identifikatorer. Det skaper et paradoks: et personverktøy kan få innsyn i brukeraktivitet på tvers av nettsteder, selv når sporing på tvers av nettsteder ikke er nødvendig for dens samtykkefunksjon. Produkter og konfigurasjoner varierer, så inspiser datatilstrømmene i stedet for å anta at hver CMP oppfører seg på samme måte.
Sentralisering konsentrerer også risiko. Et brudd kan eksponere lagrede samtykkeposter eller tilknyttede identifikatorer. Et manipulert signal kan få et nettsted eller tilknyttede tjenester til å handle på et valg brukeren ikke har gjort. Dette er risikoer å vurdere, ikke bevis på at hver CMP har vært utsatt for et brudd eller at hver samtykkepost er eksponert. Kartlegg hva leverandøren mottar, hvor lenge den beholder det, og hvilke sikkerhetstiltak som regulerer tilgangen.
Å gå bort fra "sjekkliste"-mentaliteten
Et synlig banner er et grensesnitt, ikke bevis på at det underliggende systemet respekterer samtykke. Hvis tagger aktiveres før et valg, reflekterer signalene ikke brukerens valg, eller poster håndteres på måter eieren av nettstedet ikke kan inspisere, kan banneret gi en falsk følelse av kontroll. Overholdelse avhenger av den faktiske datatilstrømningen og implementeringen, ikke bare tilstedeværelsen av et varsel.
Det er derfor nullkunnskaps informasjonskapselhåndtering flytter oppmerksomheten fra banneret til arkitekturen. I en nullkunnskapsmodell kan en tjeneste bekrefte et faktum uten å lære den underliggende informasjonen. En nullkunnskapsbevis beskriver denne bredere kryptografiske ideen. Anvendt nøye, oppmuntrer prinsippet systemer til å behandle samtykke med mindre leverandørtilgang i stedet for å samle inn ekstra data som standard.
Det er også en forretningsrisiko. Når overholdelseslogikken lever i en proprietær svart boks, er organisasjonen avhengig av en leverandørs implementering og fortsatt tilgang til plattformen. Endringer i priser, funksjoner eller tjenester kan gjøre den avhengigheten vanskeligere å løse. En mer inspiserbar tilnærming gjør datatilstrømningene synlige, reduserer unødvendig behandling, og holder infrastrukturen under organisasjonens kontroll der det er praktisk. Et banner ber om et valg. Systemet bak det må hedre det valget.
Definere nullkunnskaps informasjonskapselhåndtering
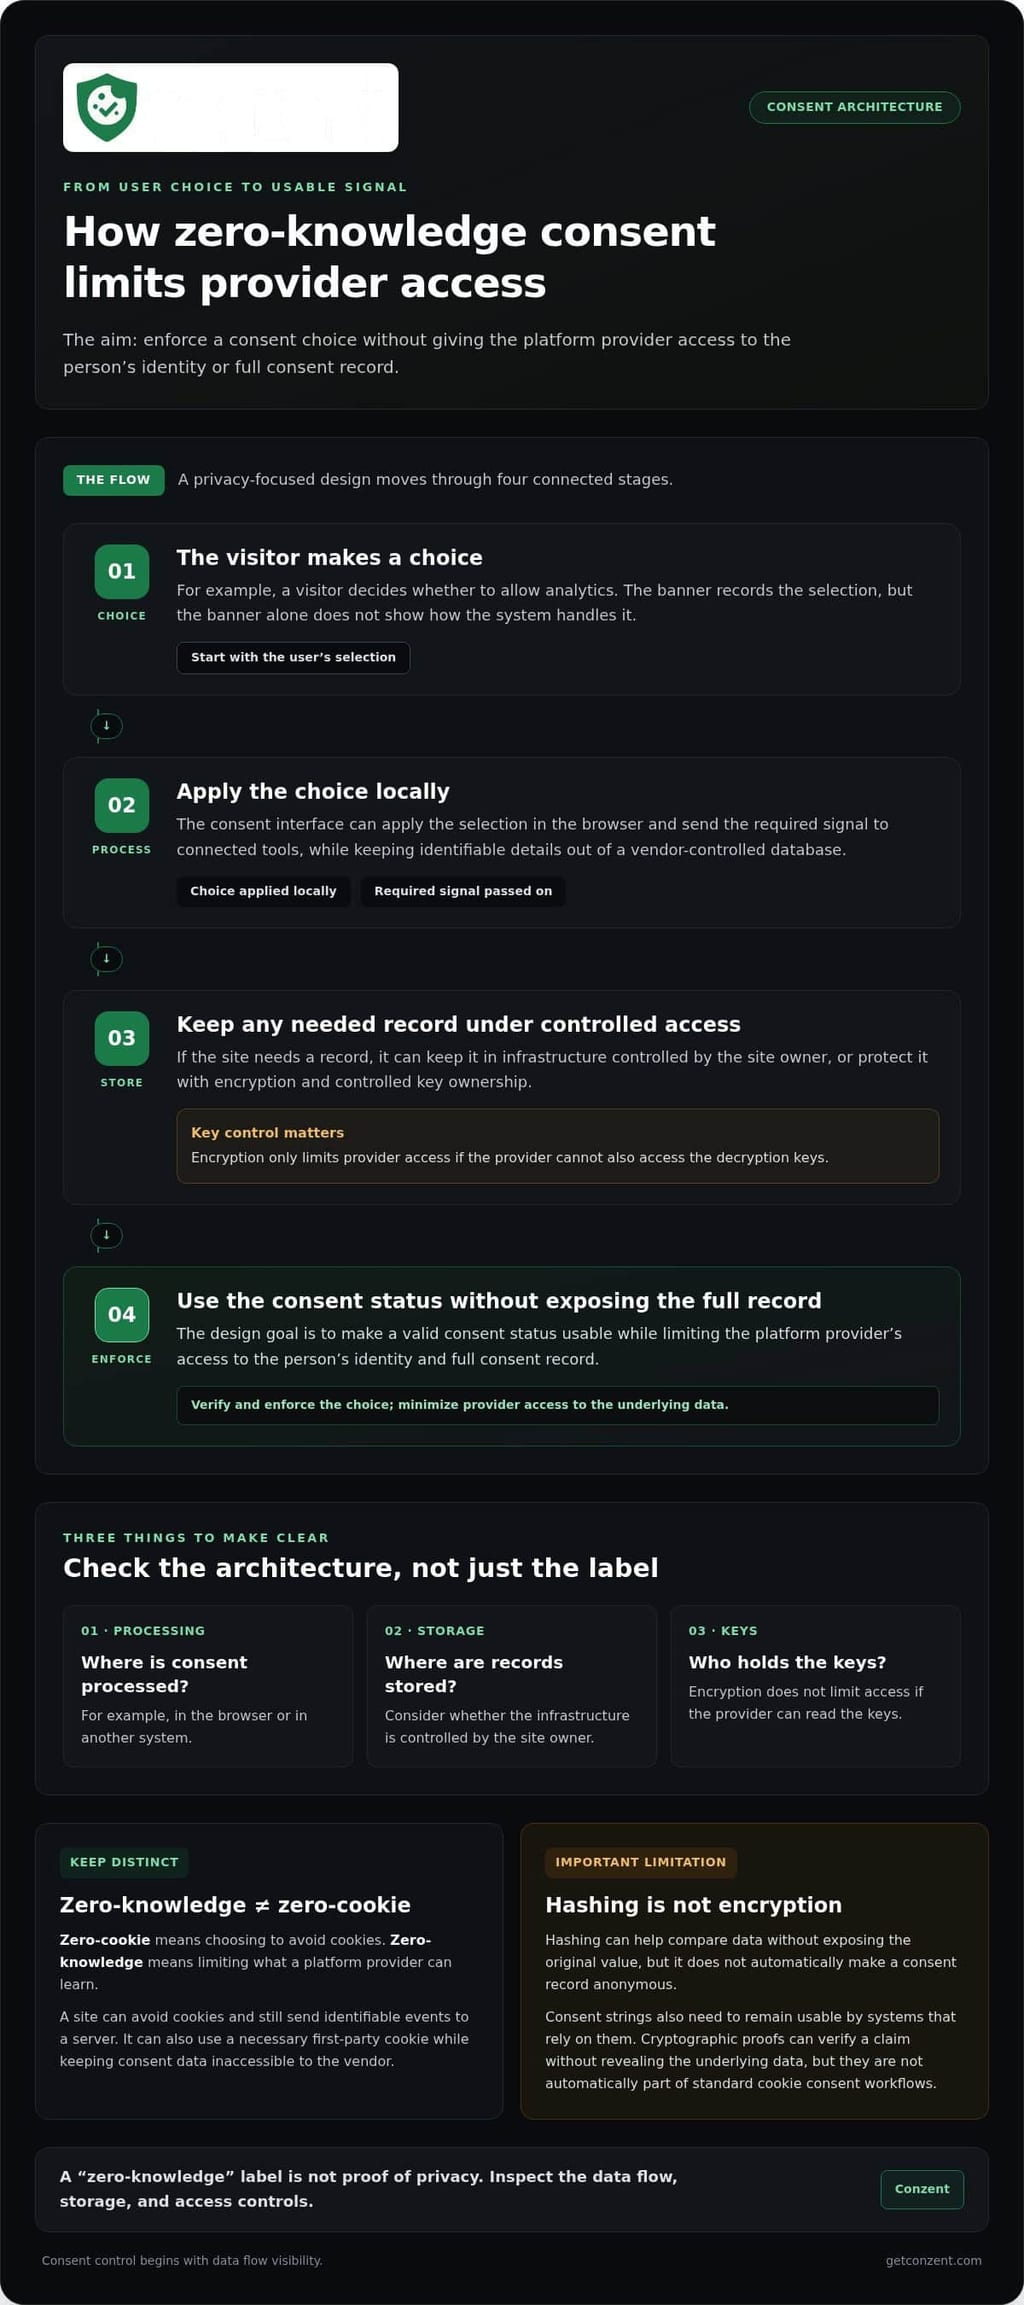
Nullkunnskaps informasjonskapselhåndtering har som mål å la en plattform legge til rette for overholdelse uten å gi leverandøren tilgang til hvilken individuell bruker som gjorde et bestemt samtykkevalg. Målet er ikke å skjule om et nettsted har gyldig samtykke. Det er å gjøre den statusen brukbar uten å gi plattformleverandøren tilgang til personens identitet eller fullstendige samtykkepost.
Denne distinksjonen avhenger av arkitekturen, ikke terminologien. En plattform kan behandle samtykke i nettleseren, lagre det i infrastruktur kontrollert av nettstedseieren, eller kryptere data slik at leverandøren ikke kan lese dem. Den riktige designen avhenger av hva systemet trenger å gjøre. En administrert tjeneste som kan inspisere lesbare poster ville ikke oppfylle den strengeste versjonen av denne modellen bare fordi den kaller seg nullkunnskap.
Hvordan nullkunnskapsarkitektur fungerer
Tenk deg en besøkende som velger om de vil tillate analyse. Nettstedets samtykkegrensesnitt kan anvende det valget lokalt og sende det nødvendige signalet til tilknyttede verktøy, samtidig som identifiserbare detaljer holdes ute av en leverandørkontrollert database. Hvis nettstedet trenger en post, kan det lagre den innenfor sin egen infrastruktur eller beskytte den mot leverandørtilgang gjennom kryptering og kontrollert nøkkel-eierskap.
Hashing kan hjelpe med å sammenligne data uten å eksponere den opprinnelige verdien, men det er ikke kryptering og gjør ikke automatisk en samtykkepost anonym. Samtykkestrenger må også forbli brukbare av systemer som er avhengige av dem. Kryptografiske bevis kan bekrefte et spesifikt krav uten å avsløre de underliggende dataene, men de er ikke automatisk en del av standard informasjonskapselsamtykkearbeidsflyter.
Nullkunnskap er ikke null-informasjonskapsel
“Null-informasjonskapsel” beskriver et valg om å unngå informasjonskapsler; “nullkunnskap” beskriver begrensninger på hva en plattformleverandør kan lære. Et nettsted kan unngå informasjonskapsler og fortsatt sende identifiserbare hendelser til en server. Det kan også bruke en nødvendig førsteparts informasjonskapsel samtidig som det holder samtykkedata utilgjengelige for leverandøren. Disse begrepene adresserer forskjellige spørsmål, så vurder datatilstrømningen og lagringen i stedet for å behandle noen av etikettene som bevis på personvern.
Kjernepilarene i en nullkunnskaps CMP
En solid design gjør tre ting klart: hvor samtykke behandles, hvor poster lagres, og hvem som har nøklene. Kryptering ved nettleseren eller systemkanten kan beskytte signaler under transport eller i ro, men det begrenser bare tilgangen hvis leverandøren ikke også kan få tilgang til dekrypteringsnøklene. Å skille IP-adresser fra samtykkevalg kan redusere sjansen for at et valg er direkte knyttet til en besøkende.
Revisjonsevne er like viktig. Kilde-tilgjengelig kode lar tekniske team undersøke hvordan plattformen håndterer samtykke, identifikatorer og integrasjoner. Det beviser ikke at hver distribusjon er sikker, men det gir vurderere noe konkret å inspisere i stedet for å be dem stole på en svart boks. Conzents Open Consent Infrastructure støtter administrerte sky- og selvhostede distribusjoner, slik at organisasjoner kan velge en driftsmodell som passer deres personvern- og infrastrukturkrav. Team som vurderer disse tilnærmingene kan sammenligne tilgjengelige plattformalternativer.
Bruk disse spørsmålene for å vurdere en implementering: Kan leverandøren lese lagrede samtykkeposter? Blir IP-adresser holdt adskilt fra samtykkevalg? Hvem kontrollerer krypteringsnøklene? Kan teamet ditt inspisere den relevante koden? Klare svar gjør nullkunnskap fra en etikett til en arkitektur du kan evaluere.
SaaS svarte bokser vs. åpen samtykkearkitektur
En samtykkeplattform er ikke bare en funksjon du slår på. Det er infrastruktur som påvirker hvem som kan inspisere systemet, hvor data håndteres, og hvor mye arbeid teamet ditt eier. Proprietær SaaS kan tilby en rask oppsett, men dens interne logikk kan være skjult for kundene. Kilde-tilgjengelig Open Consent Infrastructure (OCI) gjør koden inspiserbar, og gir tekniske team et klarere grunnlag for vurdering og tilpasning.
Åpenhet og kontroll er ikke det samme. Å gjennomgå kildekode kan vise hvordan en plattform er designet, men det beviser ikke hvordan en live distribusjon er konfigurert eller administrert. Selvhosting setter infrastrukturen under organisasjonens kontroll; en administrert skyservice flytter driftsansvaret mens den er avhengig av leverandørens implementering. Den riktige balansen avhenger av dine sikkerhetskrav, tekniske kapasiteter og appetitt for operasjonelt arbeid.
Argumentet for selvhostet overholdelse
Selvhosting gir en organisasjon direkte kontroll over distribusjon og datalokasjon. Det kan være viktig i høy-sikkerhetsmiljøer der infrastrukturpolitikkene er strenge eller team må håndtere datalagring nøye. Det kan også redusere CMP-leverandørens rolle i behandlingen av samtykkedata. Om det endrer en bestemt kontraktsforpliktelse avhenger av de faktiske datatilstrømmene og tjenestene som er involvert, så vurder distribusjonen i stedet for å anta at selvhosting løser hvert juridisk spørsmål.
Det er en avveining: teamet ditt tar ansvar for hosting, tilgangskontroller, overvåking, sikkerhetskopier og oppdateringer. Samtykkesystemer trenger også vedlikehold ettersom integrasjoner og standarder endres. For tekniske team som vurderer den modellen, gir Conzents selvhostede samtykkearkitektur en tilnærming bygget rundt eierskap av infrastruktur.
Administrert sky: Mindre drift, åpne grunnlag
Ikke alle organisasjoner har kapasitet eller ønsker å drive sin egen samtykkearkitektur. En administrert skyplattform kan redusere den interne hostingbyrden, mens kilde-tilgjengelig kode gir synlighet i systemets design. Dette er separate fordeler, ikke automatisk bevis på at en skyleverandør ikke kan få tilgang til data. Forstå hva tjenesten prosesserer og lagrer, og hvordan tilgangen kontrolleres.
Standarder som IAB TCF v2.3 kan utvikle seg, så samtykkeimplementeringer trenger kontinuerlig oppmerksomhet. En administrert tjeneste kan gjøre plattformvedlikehold enklere, men oppdateringer fjerner ikke behovet for å forstå endringer i integrasjonene dine. Klare utgivelsesinformasjoner og en vurderingsprosess hjelper team med å holde integrasjoner i samsvar med kravene sine.
Sammenlign total eierskap, ikke bare abonnementspris
En nyttig kostnadssammenligning ser utover en månedlig avgift eller per-bruker kostnad. Inkluder intern ingeniørtid, infrastruktur, vedlikehold, leverandørkostnader, og innsatsen som kreves for å gjennomgå endringer. Brukbasert prising kan gjøre utgiftene vanskeligere å forutsi ettersom trafikken vokser; selvhosting kan unngå noen leverandørkostnader, men krever fortsatt folk og infrastruktur. Ingen av modellene er automatisk billigere over tid.
- Velg selvhosting når kontroll over infrastrukturen og intern teknisk kapasitet er prioriteringer.
- Vurder administrert sky når det er viktig å redusere operasjonelt arbeid, samtidig som åpenhet og databehandling er sentralt for evalueringen.
- Gjennomgå hele kostnadsmodellen før du sammenligner et fast abonnement med brukbaserte avgifter eller intern hosting.
Nullkunnskaps informasjonskapselhåndtering er ikke definert av om en plattform kjører i skyen eller på serverne dine. Det avhenger av hva leverandøren kan få tilgang til, hvordan systemet håndterer samtykke, og om teamet ditt kan verifisere disse påstandene. Åpen infrastruktur gjør disse spørsmålene lettere å undersøke.
Integrering av nullkunnskap med Google Consent Mode v2
Google Consent Mode v2 avhenger av at samtykkesignaler når Google slik at taggene kan justere atferden sin. Det skaper en designutfordring: nettstedet må kommunisere brukerens valg til Google uten å gjøre CMP-en til et andre sted hvor den personens aktivitet spores eller profileres.
En nullkunnskapsmetode skiller disse jobbene. CMP-en kan samle inn valget og sette de relevante samtykkesignaler i nettleseren, samtidig som den unngår en vedvarende, identifiserbar profil i sine egne systemer. Signalet må fortsatt nå Google for at Consent Mode skal fungere. Nullkunnskap betyr ikke å undertrykke nødvendige signaler; det betyr å begrense hva samtykkeplattformen selv kan lære eller beholde.
Konfigurasjon er viktig. En kategori kartlagt til feil signal, en tagg som aktiveres før samtykkestatusen er anvendt, eller en standard som ikke samsvarer med nettstedets tiltenkte atferd kan undergrave oppsettet. Behandle implementeringen som en datatilstrømning å verifisere, ikke en avkrysningsboks.
Verifiser signaler uten unødvendige CMP-logg
Test hele stien fra en besøkendes valg til atferden til Google-tagger. Bruk nettleserens utviklerverktøy eller en tagg-debugging arbeidsflyt for å inspisere hvilke samtykkestatus som er satt og når de endres. Sammenlign resultatet for besøkende som aksepterer, avviser eller ikke har valgt ennå. Gjennomgå CMP-sidens logger og lagrede poster samtidig for å bekrefte at de ikke beholder identifikatorer eller hendelseshistorier plattformen ikke trenger.
Googles oppdateringer i 2026 gjør nøyaktig kartlegging spesielt viktig: ad_storage kontrollerer flyten av annonse-data fra Google Analytics til Google Ads, mens en senere oppdatering er planlagt for å gjøre ad_personalization til den eneste kontrollen for Analytics-data brukt i remarketing. Sjekk Googles nåværende implementeringsveiledning ettersom innstillingene utvikler seg. Samtykkesignaler kan også støtte modellering, men ingen arkitektur kan love et bestemt inntektsresultat.
Oppretthold inntektene med personvernsrespektfull UX
Optimalisering krever ikke å svekke en besøkendes valg. A/B-tester kan sammenligne klar bannerformulering, layout eller knapppresentasjon samtidig som alternativene holdes like tilgjengelige og respekterer hvert valg konsekvent. Conzents Consent A/B Testing støtter evidensbaserte beslutninger om samtykkeopplevelser. Hold testen fokusert på grensesnittet, ikke på å samle inn ekstra personopplysninger eller styre folk mot aksept.
Ytelse fortjener samme granskning. En lettvektsimplementering som unngår unødvendige skript og nettverksforespørsel kan redusere arbeidet i nettleseren, men nullkunnskapsdesign alene garanterer ikke bedre Core Web Vitals. Mål sideytelsen før og etter endringer, og sjekk at samtykkesignaler fortsatt når de riktige taggene til rett tid.
Hold samtykke interoperabelt
For utgivere som bruker IAB Transparency and Consent Framework, må samtykkestrengen representere besøkendes valg i en form som deltakende systemer kan tolke. IAB TCF v2.3-integrasjon kan støtte den interoperabiliteten; det erstatter ikke testing av den faktiske strengen, leverandørkonfigurasjonen og taggoppførselen. Foretrekk en implementering bygget rundt åpne standarder og inspiserbar atferd i stedet for å stole på en sertifiseringsetikett alene.
For å vurdere hvordan disse integrasjonene passer inn i oppsettet ditt, gjennomgå IAB TCF-integrasjonsdetaljene, og deretter utforsk plattformalternativer for å håndtere samtykke sammen med Google-signaler.
Fremtidsikring med Conzents åpne infrastruktur
Samtykkekrav og integrasjoner endres. En plattform bygget rundt åpne standarder og inspiserbar kode gir team en klarere måte å gjennomgå disse endringene på enn et proprietært system hvis interne logikk de ikke kan undersøke. Conzents kilde-tilgjengelige Open Consent Infrastructure (OCI) reflekterer den tilnærmingen: personvernkontroller bør være synlige og praktiske, ikke skjult bak en svart boks.
OCI tilbyr to ruter. Team med teknisk kapasitet kan selvhoste og administrere sin egen distribusjon. Organisasjoner som foretrekker mindre infrastrukturarbeid kan bruke Conzents administrerte sky-samtykkeplattform. Valget handler om driftsansvar, ikke om personvern er viktig. Begge rutene bruker åpen infrastruktur som grunnlag for å håndtere samtykke.
En prinsipiell tilnærming til personvern
Personvern bør ikke avhenge av en organisasjons evne til å betale for et proprietært system eller akseptere dens skjulte prosesser. OCI er designet for å gjøre samtykkeinfrastruktur mer tilgjengelig, mens Conzents administrerte sky-modell senker prisene etter hvert som sponsingene øker. Det beskriver prismodellen, ikke et løfte om at hver kundes kostnader vil falle eller forbli faste.
For en transparent kostnadssammenligning, gjennomgå prisinformasjonen sammen med din forventede bruk og interne driftsbehov. Inkluder hosting, vedlikehold og vurderingsarbeid hvis du selvhoster. Sammenlign likt med likt, ikke bare plattformavgiften.
Planlegg en nøye overgang
Å gå fra en eldre CMP til en nullkunnskaps informasjonskapselhåndteringsmetode begynner med å forstå hva det nåværende oppsettet gjør. Kartlegg dataene det mottar, postene det lagrer, taggene det kontrollerer, og samtykkesignaler det sender. Dokumenter deretter hvilke deler som må fortsette å fungere, som analyse- eller annonseringsintegrasjoner, før du endrer implementeringen.
- Lag en oversikt over datatilstrømningene: Identifiser informasjon sendt til CMP-en, hvor den lagres, og hvem som kan få tilgang til den.
- Velg en driftsmodell: Sammenlign selvhosting med administrert sky basert på teamets kapasitet og infrastrukturkrav.
- Test før bytte: Sjekk banneroppførsel, samtykkeposter og tilknyttede tagger i et kontrollert miljø.
- Gjennomgå etter lansering: Bekreft at den nye konfigurasjonen fortsatt anvender brukerens valg som tiltenkt, og vurder den på nytt når integrasjoner endres.
Denne sekvensen hjelper med å unngå å behandle en plattformmigrering som et bannerbytte. Den gir tekniske og personvernteams en delt oversikt over hva som endres, hva som må bevares, og hvordan de vil verifisere resultatet.
Conzents Open Consent Infrastructure kobler disse veiene gjennom en kilde-tilgjengelig grunnlag. Begynn med å vurdere din nåværende CMP og bestemme hvor mye infrastruktur organisasjonen din ønsker å drive. Sammenlign deretter de administrerte sky- og selvhostede tilnærmingene mot den vurderingen. Målet er ikke å stole på en ny etikett. Det er å bygge samtykkebehandling som teamet ditt kan forstå, evaluere og vedlikeholde.
Gjør personvern til en designbeslutning
Det neste steget er å gjøre datatilgang til en bevisst del av samtykkestrategien din. Bestem hvilke systemer som virkelig trenger samtykkeinformasjon, hvem som skal kunne lese den, og hvordan teamet ditt vil gjennomgå disse grensene etter hvert som nettstedet ditt endres. Det gjør nullkunnskaps informasjonskapselhåndtering fra en arkitektonisk idé til en standard du kan anvende på fremtidige beslutninger.
Conzent bringer et dansk personvernteknisk perspektiv til åpen samtykkearkitektur, med et kilde-tilgjengelig grunnlag og støtte for IAB TCF v2.3 og Google Consent Mode v2. Teamet ditt kan vurdere plattformen mot sine tekniske og operative behov, og deretter velge en administrert sky- eller selvhostet tilnærming.
Bygg et samtykkesett opp som organisasjonen din kan forstå og overvåke. Utforsk den administrerte sky-samtykkeplattformen og finn et praktisk neste steg for personvernstrategien din.
Ofte stilte spørsmål
Hva er egentlig en nullkunnskaps samtykkebehandlingsplattform?
En nullkunnskaps samtykkebehandlingsplattform er designet for å håndtere samtykke uten å gi plattformleverandøren tilgang til identifiserbare brukervalg. I praksis, sjekk hvilke komponenter som behandler valget, hvor poster lagres, og hvem som kontrollerer eventuelle krypteringsnøkler. Begrepet alene beviser ikke at et system følger dette designet. For nullkunnskaps informasjonskapselhåndtering, vurder de faktiske datatilstrømmene og konfigurasjonen, ikke bare leverandørens beskrivelse.
Er nullkunnskaps informasjonskapselhåndtering dyrere enn tradisjonell SaaS?
Ikke nødvendigvis. Kostnader avhenger av driftsmodellen og arbeidet teamet ditt tar på seg. Conzents selvhostede plattform kan brukes uten programvareavgift, men organisasjonen din håndterer fortsatt hosting og drift. Den administrerte skyplattformen har abonnementsavgifter, med priser som faller etter hvert som sponsingene øker. Sammenlign den totale driftsinnsatsen samt plattformkostnader før du bestemmer deg.
Fungerer en nullkunnskaps CMP fortsatt med Google Ads og Analytics?
Ja, den kan fungere med Google Ads og Analytics når den korrekt sender samtykkesignaler som de tjenestene bruker. Conzent støtter Google Consent Mode v2. Etter oppsett, test hvert relevant valg i en nettleser og bekreft at Google-tagger reagerer som tiltenkt. En personvernsfokusert CMP fjerner ikke Googles rolle i å motta signaler som er nødvendige for tjenestene deres; den begrenser hva CMP-en selv håndterer eller beholder.
Kan jeg selvhoste et nullkunnskaps informasjonskapselbannere gratis?
Conzents selvhostede Open Consent Infrastructure kan selvhostes på din egen infrastruktur uten programvareavgift. “Gratis” betyr ikke at det ikke er noe driftsarbeid: teamet ditt forblir ansvarlig for hosting, oppdateringer, tilgangskontroller og testing. Før du flytter et banner, kartlegg dens nåværende integrasjoner og sjekk at erstatningen fortsetter å anvende hver besøkendes valg på nettstedet ditt.
Hvordan påvirker nullkunnskapsarkitektur nettstedets lastetid?
Det garanterer ikke et raskere nettsted. Ytelse avhenger av banneret, skriptene, nettverksforespørslene og konfigurasjonen, ikke bare personvernsarkitekturen. For en praktisk sammenligning, mål Core Web Vitals før og etter distribusjon, og inspiser nettleseraktivitet for ekstra forespørsel eller forsinket taggoppførsel. En lettere implementering kan redusere unødvendig nettleserarbeid, men bekreft innvirkningen på dine egne sider i stedet for å anta.
Trenger jeg fortsatt en GDPR-databehandlingsavtale hvis jeg bruker en nullkunnskaps CMP?
Muligens. Svaret avhenger av om CMP-leverandøren behandler personopplysninger for organisasjonen din og om tjenesteordningen. En nullkunnskapsdesign kan begrense hva leverandøren kan få tilgang til, men etiketten alene etablerer ikke at ingen behandling skjer. Dokumenter datatilstrømmene og gjennomgå den relevante kontrakten med personverns- eller juridisk team før du bestemmer hvilke avtaler som er nødvendige.
Er Conzents plattform fullt IAB TCF v2.3-sertifisert?
Conzent støtter IAB TCF v2.3-integrasjon. Integrasjon og sertifisering er distinkte: integrasjon angår hvordan en plattform fungerer med rammeverket, mens sertifisering er en separat status. For din implementering, verifiser at samtykkestrengen og leverandørkonfigurasjonen oppfører seg som påkrevd i verktøyene du bruker, og skille disse tekniske sjekkene fra sertifisering.
Hva skjer med samtykkedataene hvis jeg slutter å bruke tjenesten?
Det avhenger av hvordan du kjører plattformen. Med en selvhostet distribusjon kontrollerer organisasjonen din infrastrukturen og må bestemme hvordan den skal beholde, migrere eller fjerne postene sine. For en administrert skyservice, gjennomgå de gjeldende tjenestevilkårene og databehandlingsprosessen før du avslutter bruken. Planlegg for eksport eller migrering der det er nødvendig, og test at erstatningen fortsatt gjenkjenner eksisterende samtykkevalg.