
Gestione dei Cookie Zero-Knowledge: Riprendere la Sovranità dei Dati nel 2026
Un banner di consenso può registrare la scelta di un utente ed esporre comunque i dati sottostanti. Puoi gestire il consenso ai cookie senza inviare gli indirizzi IP e le preferenze degli utenti a un fornitore terzo? La gestione dei cookie a zero conoscenza inizia con un principio diverso: verificare e far rispettare il consenso limitando l'accesso ai dati personali sottostanti.
Questo è importante se la tua piattaforma di gestione del consenso è un altro elaboratore di dati da supervisionare, una scatola nera che non puoi ispezionare, o una potenziale fonte di perdite. Il banner da solo non è l'architettura della privacy. Dove vanno i dati di consenso, chi può accedervi e quanto chiaramente il sistema gestisce le scelte degli utenti sono importanti anche.
Questo articolo spiega come gli approcci a zero conoscenza possono ridurre quei rischi, cosa significano e non significano per la conformità normativa, e perché un'infrastruttura auto-ospitata e disponibile come sorgente può darti maggiore controllo. Copre anche come i sistemi di consenso aperti supportano standard come IAB TCF v2.3 e Google Consent Mode v2, senza trattare la conformità come un motivo per raccogliere più dati. L'obiettivo è pratico: controllo più chiaro, meno elaboratori di dati non necessari e gestione del consenso che puoi valutare.
Punti Chiave
- Scopri perché un gestore di consenso può introdurre i propri rischi di gestione e supervisione dei dati.
- Comprendi come la gestione dei cookie a zero conoscenza può limitare l'accesso ai dati di consenso da parte di un fornitore di piattaforma.
- Confronta i CMP proprietari con infrastrutture disponibili come sorgente e scopri come l'auto-ospitare supporta la sovranità dei dati.
- Esplora come i segnali di consenso possono funzionare con Google Consent Mode v2 senza creare un profilo persistente dal lato del CMP.
- Scopri come l'Open Consent Infrastructure di Conzent offre un'alternativa trasparente per gestire il consenso.
La Responsabilità Nascosta della Gestione Tradizionale dei Cookie
Un banner di consenso può sembrare rassicurante mentre il sistema sottostante rimane opaco. Molte piattaforme di gestione del consenso tradizionali (CMP) sono ospitate da fornitori che ricevono e memorizzano i registri di consenso sui propri server. A seconda della configurazione, quei registri possono trovarsi accanto a informazioni tecniche come indirizzi IP, dettagli del browser o identificatori. Fai una domanda pratica quando valuti un CMP: ha bisogno di accesso a tutte quelle informazioni per visualizzare una scelta e trasmettere un segnale di consenso?
Quando un fornitore elabora dati personali per tuo conto, può agire come elaboratore ai sensi del GDPR. Quella relazione porta considerazioni contrattuali e di trasparenza, comprese le esigenze dell'Articolo 28. Le responsabilità dipendono dall'accordo e dall'elaborazione coinvolta, quindi un banner da solo non può risolverle. Un chiaro approccio alla conformità GDPR inizia con la comprensione di quali dati gestisce il CMP, perché li gestisce e dove vanno.
Il Problema con l'Elaborazione dei Dati di Terzi
Un CMP dovrebbe aiutare a far rispettare le scelte degli utenti, non creare una traccia non necessaria di esse. Un servizio centralizzato può ricevere eventi di consenso da più siti web, potenzialmente insieme a identificatori tecnici. Questo crea un paradosso: uno strumento di privacy può guadagnare visibilità sull'attività degli utenti attraverso i siti, anche quando il tracciamento intersito non è richiesto per la sua funzione di consenso. Prodotti e configurazioni differiscono, quindi ispeziona i flussi di dati piuttosto che assumere che ogni CMP si comporti allo stesso modo.
La centralizzazione concentra anche il rischio. Una violazione potrebbe esporre i registri di consenso memorizzati o gli identificatori associati. Un segnale manipolato potrebbe far agire un sito o un servizio connesso su una scelta che l'utente non ha fatto. Questi sono rischi da valutare, non prove che ogni CMP ha subito una violazione o che ogni registro di consenso è esposto. Mappa cosa riceve il fornitore, quanto a lungo lo conserva e quali misure di sicurezza governano l'accesso.
Andare Oltre la Mentalità della "Checklist"
Un banner visibile è un'interfaccia, non prova che il sistema sottostante rispetti il consenso. Se i tag si attivano prima di una scelta, i segnali non riflettono la selezione dell'utente, o i registri vengono gestiti in modi che il proprietario del sito non può ispezionare, il banner può dare un falso senso di controllo. La conformità dipende dal flusso di dati effettivo e dall'implementazione, non solo dalla presenza di un avviso.
È per questo che la gestione dei cookie a zero conoscenza sposta l'attenzione dal banner all'architettura. In un modello a zero conoscenza, un servizio può verificare un fatto senza apprendere le informazioni sottostanti. Una prova a zero conoscenza descrive questa idea crittografica più ampia. Applicato con attenzione, il principio incoraggia i sistemi a elaborare il consenso con meno accesso da parte del fornitore invece di raccogliere dati extra per impostazione predefinita.
C'è anche un rischio commerciale. Quando la logica di conformità vive all'interno di una scatola nera proprietaria, l'organizzazione dipende dall'implementazione di un fornitore e dall'accesso continuo alla sua piattaforma. Cambiamenti ai prezzi, alle funzionalità o al servizio possono rendere più difficile sciogliere quella dipendenza. Un approccio più ispezionabile rende visibili i flussi di dati, riduce l'elaborazione non necessaria e mantiene l'infrastruttura sotto il controllo dell'organizzazione dove è pratico. Un banner chiede una scelta. Il sistema sottostante deve onorare quella scelta.
Definire la Gestione dei Cookie a Zero Conoscenza
La gestione dei cookie a zero conoscenza mira a consentire a una piattaforma di facilitare la conformità senza dare al fornitore l'accesso a quale singolo utente ha effettuato una particolare scelta di consenso. L'obiettivo non è nascondere se un sito ha un consenso valido. È rendere quel stato utilizzabile senza dare al fornitore della piattaforma accesso all'identità della persona o all'intero registro di consenso.
Quella distinzione dipende dall'architettura, non dalla terminologia. Una piattaforma può elaborare il consenso nel browser, memorizzarlo in un'infrastruttura controllata dal proprietario del sito, o crittografare i dati in modo che il fornitore non possa leggerli. Il design giusto dipende da ciò che il sistema deve fare. Un servizio gestito che può ispezionare registri leggibili non soddisferebbe la versione più rigorosa di questo modello semplicemente perché si definisce a zero conoscenza.
Come Funziona l'Architettura a Zero Conoscenza
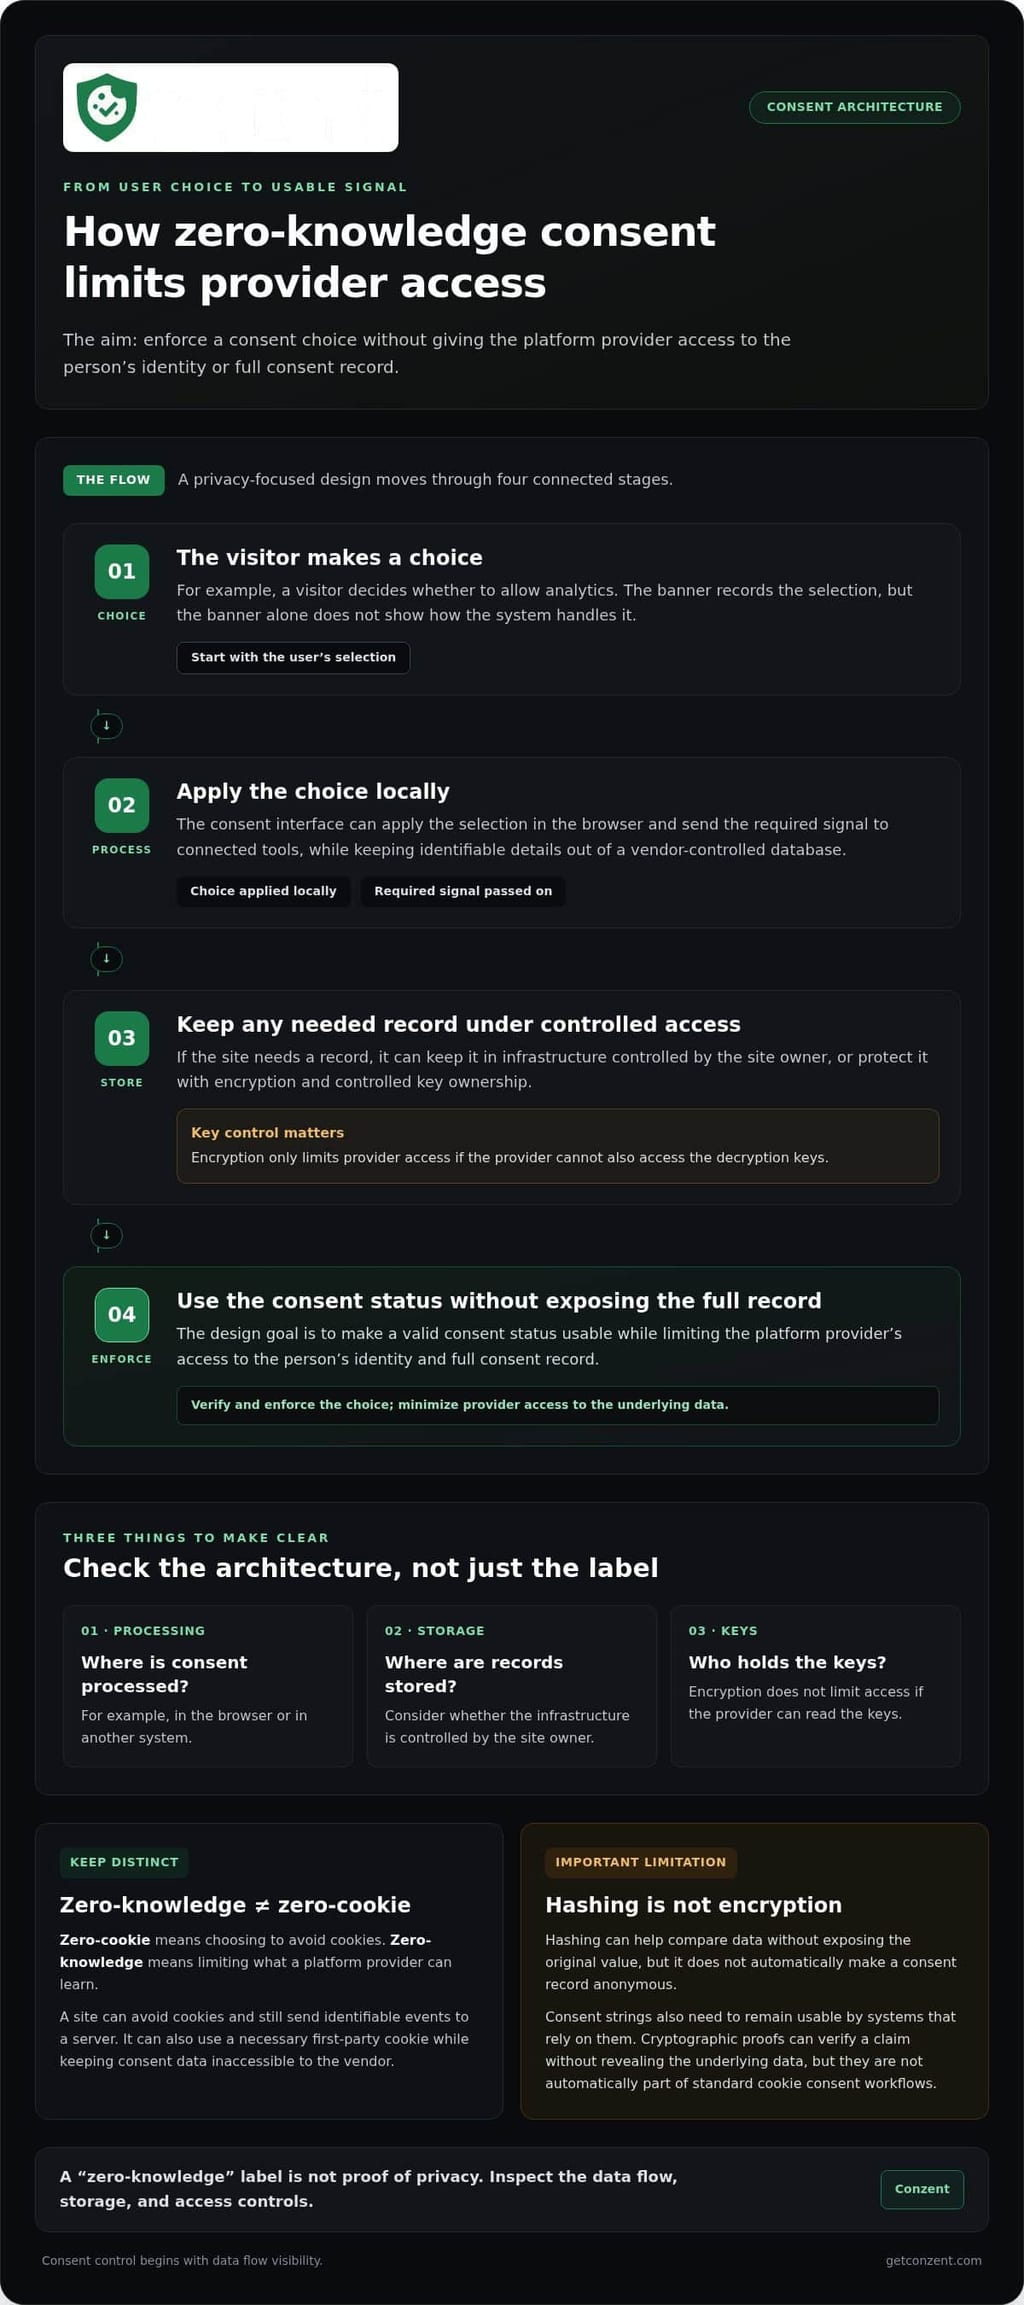
Considera un visitatore che sceglie se consentire l'analisi. L'interfaccia di consenso del sito può applicare quella scelta localmente e inviare il segnale richiesto agli strumenti connessi, mantenendo i dettagli identificabili fuori da un database controllato dal fornitore. Se il sito ha bisogno di un registro, può memorizzarlo all'interno della propria infrastruttura o proteggerlo dall'accesso del fornitore attraverso la crittografia e la proprietà controllata delle chiavi.
Il hashing può aiutare a confrontare i dati senza esporre il valore originale, ma non è crittografia e non rende automaticamente un registro di consenso anonimo. Le stringhe di consenso devono anche rimanere utilizzabili dai sistemi che si basano su di esse. Le prove crittografiche possono verificare un'affermazione specifica senza rivelare i dati sottostanti, ma non fanno automaticamente parte dei flussi di lavoro standard di consenso ai cookie.
Zero Conoscenza Non È Zero Cookie
"Zero cookie" descrive una scelta di evitare i cookie; "zero conoscenza" descrive limiti su ciò che un fornitore di piattaforma può apprendere. Un sito può evitare i cookie e comunque inviare eventi identificabili a un server. Può anche utilizzare un cookie di prima parte necessario mantenendo i dati di consenso inaccessibili al fornitore. Questi termini affrontano domande diverse, quindi valuta il flusso di dati e la memorizzazione piuttosto che trattare ciascuna etichetta come prova di privacy.
I Pilastri Fondamentali di un CMP a Zero Conoscenza
Un design solido rende chiari tre aspetti: dove viene elaborato il consenso, dove vengono memorizzati i registri e chi detiene le chiavi. La crittografia al browser o al confine del sistema può proteggere i segnali in transito o a riposo, ma limita l'accesso solo se il fornitore non può accedere anche alle chiavi di decrittazione. Separare gli indirizzi IP dalle scelte di consenso può ridurre la possibilità che una scelta sia direttamente legata a un visitatore.
La possibilità di audit è altrettanto importante. Il codice disponibile come sorgente consente ai team tecnici di esaminare come la piattaforma gestisce il consenso, gli identificatori e le integrazioni. Non prova che ogni distribuzione sia sicura, ma offre ai revisori qualcosa di concreto da ispezionare invece di chiedere loro di fidarsi di una scatola nera. L'Open Consent Infrastructure di Conzent supporta distribuzioni cloud gestite e auto-ospitate, quindi le organizzazioni possono scegliere un modello operativo che si adatta alle loro esigenze di privacy e infrastruttura. I team che valutano questi approcci possono confrontare le opzioni di piattaforma disponibili.
Usa queste domande per valutare un'implementazione: Il fornitore può leggere i registri di consenso memorizzati? Gli indirizzi IP sono tenuti separati dalle scelte di consenso? Chi controlla le chiavi di crittografia? Il tuo team può ispezionare il codice pertinente? Risposte chiare trasformano zero conoscenza da un'etichetta in un'architettura che puoi valutare.
Scatole Nere SaaS vs. Infrastruttura di Consenso Aperto
Una piattaforma di consenso non è solo una funzionalità che attivi. È un'infrastruttura che influisce su chi può ispezionare il sistema, dove vengono gestiti i dati e quanto lavoro possiede il tuo team. SaaS proprietario può offrire un'impostazione rapida, ma la sua logica interna può essere nascosta ai clienti. L'Open Consent Infrastructure (OCI) disponibile come sorgente rende il codice ispezionabile, dando ai team tecnici una base più chiara per la revisione e l'adattamento.
Trasparenza e controllo non sono la stessa cosa. La revisione del codice sorgente può mostrare come è progettata una piattaforma, ma non prova come una distribuzione live è configurata o gestita. L'auto-ospitare mette l'infrastruttura sotto il controllo della tua organizzazione; un servizio cloud gestito sposta la responsabilità operativa mentre si basa sull'implementazione del fornitore. Il giusto equilibrio dipende dalle tue esigenze di sicurezza, capacità tecniche e appetito per il lavoro operativo.
Il Caso per la Conformità Auto-Ospitata
L'auto-ospitare dà a un'organizzazione il controllo diretto sul dispiegamento e sulla posizione dei dati. Questo può essere importante in ambienti ad alta sicurezza dove le politiche infrastrutturali sono rigide o i team devono gestire attentamente la residenza dei dati. Può anche ridurre il ruolo del fornitore CMP nell'elaborazione dei dati di consenso. Se cambia un particolare obbligo contrattuale dipende dai flussi di dati e dai servizi effettivi coinvolti, quindi valuta il dispiegamento piuttosto che assumere che l'auto-ospitare risolva ogni questione legale.
C'è un compromesso: il tuo team si assume la responsabilità per l'hosting, i controlli di accesso, il monitoraggio, i backup e gli aggiornamenti. I sistemi di consenso necessitano anche di manutenzione man mano che le integrazioni e gli standard cambiano. Per i team tecnici che valutano quel modello, l'infrastruttura di consenso auto-ospitata di Conzent fornisce un approccio costruito attorno alla proprietà dell'infrastruttura.
Cloud Gestito: Meno Operazioni, Fondamenti Aperti
Non tutte le organizzazioni hanno la capacità o il desiderio di gestire la propria infrastruttura di consenso. Una piattaforma cloud gestita può ridurre il carico di hosting interno, mentre il codice disponibile come sorgente fornisce visibilità nel design del sistema. Questi sono vantaggi separati, non prova automatica che un fornitore cloud non possa accedere ai dati. Comprendi quali dati elabora e memorizza il servizio e come viene controllato l'accesso.
Standard come IAB TCF v2.3 possono evolversi, quindi le implementazioni di consenso necessitano di attenzione continua. Un servizio gestito può semplificare la manutenzione della piattaforma, ma gli aggiornamenti non rimuovono la necessità di comprendere i cambiamenti nelle tue integrazioni. Chiare informazioni sulle versioni e un processo di revisione aiutano i team a mantenere le integrazioni allineate con le loro esigenze.
Confronta la Proprietà Totale, Non Solo il Prezzo di Abbonamento
Un confronto dei costi utile guarda oltre una tariffa mensile o un costo per utente. Includi il tempo di ingegneria interno, l'infrastruttura, la manutenzione, i costi del fornitore e lo sforzo necessario per rivedere le modifiche. La tariffazione basata sull'uso può rendere più difficile prevedere le spese man mano che il traffico cresce; l'auto-ospitare può evitare alcune spese del fornitore ma richiede comunque persone e infrastruttura. Nessun modello è automaticamente più economico nel tempo.
- Scegli l'auto-ospitare quando il controllo dell'infrastruttura e la capacità tecnica interna sono priorità.
- Considera il cloud gestito quando ridurre il lavoro operativo è importante, mantenendo la trasparenza e la gestione dei dati centrali nella valutazione.
- Rivedi il modello di costo completo prima di confrontare un abbonamento fisso con costi basati sull'uso o hosting interno.
La gestione dei cookie a zero conoscenza non è definita dal fatto che una piattaforma funzioni nel cloud o sui tuoi server. Dipende da ciò a cui il fornitore può accedere, da come il sistema gestisce il consenso e se il tuo team può verificare tali affermazioni. L'infrastruttura aperta rende più facili da esaminare queste domande.
Integrare Zero Conoscenza con Google Consent Mode v2
Google Consent Mode v2 dipende dai segnali di consenso che raggiungono Google affinché i suoi tag possano adattare il loro comportamento. Questo crea una sfida di design: il sito deve comunicare la scelta dell'utente a Google senza rendere il CMP un secondo luogo in cui l'attività di quella persona viene tracciata o profilata.
Un approccio a zero conoscenza separa quei compiti. Il CMP può raccogliere la scelta e impostare i segnali di consenso pertinenti nel browser, evitando un profilo identificabile e persistente nei propri sistemi. Il segnale deve comunque raggiungere Google affinché il Consent Mode funzioni. Zero conoscenza non significa sopprimere i segnali richiesti; significa limitare ciò che la piattaforma di consenso stessa può apprendere o mantenere.
La configurazione è importante. Una categoria mappata al segnale sbagliato, un tag che si attiva prima che lo stato di consenso venga applicato, o un'impostazione predefinita che non corrisponde al comportamento previsto del sito possono compromettere l'impostazione. Tratta l'implementazione come un flusso di dati da verificare, non come una casella da spuntare.
Verifica i Segnali Senza Log CMP Non Necessari
Testa il percorso completo dalla scelta di un visitatore al comportamento dei tag di Google. Usa gli strumenti per sviluppatori del browser o un flusso di lavoro di debug dei tag per ispezionare quali stati di consenso sono impostati e quando cambiano. Confronta il risultato per i visitatori che accettano, rifiutano o non hanno ancora scelto. Rivedi i log dal lato CMP e i registri memorizzati contemporaneamente per confermare che non trattengano identificatori o storie di eventi di cui la piattaforma non ha bisogno.
Gli aggiornamenti di Google del 2026 rendono particolarmente importante la mappatura accurata: ad_storage controlla il flusso di dati pubblicitari da Google Analytics a Google Ads, mentre un aggiornamento successivo è previsto per rendere ad_personalization il solo controllo per i dati di Analytics utilizzati nel remarketing. Controlla le attuali linee guida di implementazione di Google man mano che le impostazioni evolvono. I segnali di consenso possono anche supportare la modellazione, ma nessuna architettura può promettere un particolare risultato di entrate.
Mantieni le Entrate con un'UX che Rispetta la Privacy
L'ottimizzazione non richiede di indebolire la scelta di un visitatore. I test A/B possono confrontare una formulazione chiara del banner, layout o presentazione dei pulsanti mantenendo le opzioni ugualmente accessibili e rispettando ogni selezione in modo coerente. Il Consent A/B Testing di Conzent supporta decisioni basate su prove riguardo le esperienze di consenso. Mantieni il test focalizzato sull'interfaccia, non sulla raccolta di dati personali extra o sull'orientamento delle persone verso l'accettazione.
Le prestazioni meritano la stessa attenzione. Un'implementazione leggera che evita script e richieste di rete non necessarie può ridurre il lavoro nel browser, ma il design a zero conoscenza da solo non garantisce migliori Core Web Vitals. Misura le prestazioni della pagina prima e dopo le modifiche e controlla che i segnali di consenso raggiungano ancora i tag giusti al momento giusto.
Mantieni il Consenso Interoperabile
Per gli editori che utilizzano il Framework di Trasparenza e Consenso IAB, la stringa di consenso deve rappresentare le scelte del visitatore in una forma che i sistemi partecipanti possono interpretare. L'integrazione IAB TCF v2.3 può supportare quell'interoperabilità; non sostituisce il test della stringa effettiva, della configurazione del fornitore e del comportamento del tag. Preferisci un'implementazione costruita attorno a standard aperti e comportamenti ispezionabili piuttosto che fare affidamento solo su un'etichetta di certificazione.
Per valutare come queste integrazioni si adattano alla tua configurazione, rivedi i dettagli dell'integrazione IAB TCF, quindi esplora le opzioni di piattaforma per gestire il consenso insieme ai segnali di Google.
Prepararsi al Futuro con l'Infrastruttura Aperta di Conzent
I requisiti di consenso e le integrazioni cambiano. Una piattaforma costruita attorno a standard aperti e codice ispezionabile offre ai team un modo più chiaro per rivedere quei cambiamenti rispetto a un sistema proprietario la cui logica interna non possono esaminare. L'Open Consent Infrastructure (OCI) disponibile come sorgente di Conzent riflette questo approccio: i controlli sulla privacy dovrebbero essere visibili e pratici, non nascosti dietro una scatola nera.
OCI offre due percorsi. I team con la capacità tecnica possono auto-ospitare e gestire il proprio dispiegamento. Le organizzazioni che preferiscono meno lavoro infrastrutturale possono utilizzare la piattaforma di consenso cloud gestita di Conzent. La scelta riguarda la responsabilità operativa, non se la privacy sia importante. Entrambi i percorsi utilizzano un'infrastruttura aperta come base per gestire il consenso.
Un Approccio Principiato alla Privacy
La privacy non dovrebbe dipendere dalla capacità di un'organizzazione di pagare per un sistema proprietario o accettare i suoi processi nascosti. L'OCI è progettata per rendere l'infrastruttura di consenso più accessibile, mentre il modello cloud gestito di Conzent riduce i prezzi man mano che aumentano le sponsorizzazioni. Questo descrive il modello di prezzo, non una promessa che i costi di ogni cliente scenderanno o rimarranno fissi.
Per un confronto dei costi trasparente, rivedi le informazioni sui prezzi insieme al tuo utilizzo previsto e alle esigenze operative interne. Includi hosting, manutenzione e lavoro di revisione se auto-ospiti. Confronta cose simili, non solo la tariffa della piattaforma.
Pianifica una Transizione Attenta
Passare da un CMP legacy a un approccio di gestione dei cookie a zero conoscenza inizia con la comprensione di cosa fa l'attuale configurazione. Mappa i dati che riceve, i registri che memorizza, i tag che controlla e i segnali di consenso che invia. Quindi documenta quali parti devono continuare a funzionare, come le integrazioni di analisi o pubblicità, prima di cambiare l'implementazione.
- Inventario dei flussi di dati: Identifica le informazioni inviate al CMP, dove sono memorizzate e chi può accedervi.
- Scegli un modello operativo: Confronta l'auto-ospitare con il cloud gestito in base alla capacità del tuo team e ai requisiti infrastrutturali.
- Testa prima di cambiare: Controlla il comportamento del banner, i registri di consenso e i tag connessi in un ambiente controllato.
- Rivedi dopo il lancio: Conferma che la nuova configurazione applichi ancora le scelte degli utenti come previsto e rivedila quando le integrazioni cambiano.
Questa sequenza aiuta a evitare di trattare una migrazione della piattaforma come uno scambio di banner. Dà ai team tecnici e di privacy una visione condivisa di cosa cambia, cosa deve essere preservato e come verificheranno il risultato.
L'Open Consent Infrastructure di Conzent collega questi percorsi attraverso una base disponibile come sorgente. Inizia valutando il tuo attuale CMP e decidendo quanto infrastruttura la tua organizzazione desidera gestire. Quindi confronta gli approcci cloud gestiti e auto-ospitati rispetto a quella valutazione. L'obiettivo non è fidarsi di una nuova etichetta. È costruire una gestione del consenso che il tuo team possa comprendere, valutare e mantenere.
Rendi la Privacy una Decisione di Design
Il passo successivo è rendere l'accesso ai dati una parte deliberata della tua strategia di consenso. Decidi quali sistemi hanno davvero bisogno delle informazioni di consenso, chi dovrebbe essere in grado di leggerle e come il tuo team rivedrà quei confini man mano che il tuo sito cambia. Questo trasforma la gestione dei cookie a zero conoscenza da un'idea architettonica in uno standard che puoi applicare alle decisioni future.
Conzent porta una prospettiva danese di ingegneria della privacy all'infrastruttura di consenso aperto, con una base disponibile come sorgente e supporto per IAB TCF v2.3 e Google Consent Mode v2. Il tuo team può valutare la piattaforma rispetto alle sue esigenze tecniche e operative, quindi scegliere un approccio cloud gestito o auto-ospitato.
Costruisci un'impostazione di consenso che la tua organizzazione possa comprendere e supervisionare. Esplora la Piattaforma di Consenso Cloud Gestita e trova un passo pratico successivo per la tua strategia di privacy.
Domande Frequenti
Che cos'è esattamente una piattaforma di gestione del consenso a zero conoscenza?
Una piattaforma di gestione del consenso a zero conoscenza è progettata per gestire il consenso senza dare al fornitore della piattaforma accesso alle scelte identificabili degli utenti. Nella pratica, controlla quali componenti elaborano la scelta, dove vengono memorizzati i registri e chi controlla eventuali chiavi di crittografia. Il termine da solo non prova che un sistema segua questo design. Per la gestione dei cookie a zero conoscenza, valuta i flussi di dati e la configurazione effettivi, non solo la descrizione del fornitore.
La gestione dei cookie a zero conoscenza è più costosa della SaaS tradizionale?
Non necessariamente. I costi dipendono dal modello operativo e dal lavoro che il tuo team si assume. La piattaforma auto-ospitata di Conzent può essere utilizzata senza una tariffa software, ma la tua organizzazione gestisce comunque hosting e operazioni. La sua piattaforma cloud gestita ha tariffe di abbonamento, con prezzi che diminuiscono man mano che aumentano le sponsorizzazioni. Confronta il pieno sforzo operativo così come le spese della piattaforma prima di decidere.
Una CMP a zero conoscenza funziona ancora con Google Ads e Analytics?
Sì, può funzionare con Google Ads e Analytics quando invia correttamente i segnali di consenso che quei servizi utilizzano. Conzent supporta Google Consent Mode v2. Dopo l'impostazione, testa ogni scelta rilevante in un browser e conferma che i tag di Google rispondano come previsto. Un CMP focalizzato sulla privacy non rimuove il ruolo di Google nel ricevere segnali necessari per i suoi servizi; limita ciò che il CMP stesso gestisce o conserva.
Posso auto-ospitare un banner di cookie a zero conoscenza gratuitamente?
L'Open Consent Infrastructure auto-ospitata di Conzent può essere auto-ospitata sulla tua infrastruttura senza una tariffa software. "Gratuito" non significa che non ci sia lavoro operativo: il tuo team rimane responsabile per hosting, aggiornamenti, controlli di accesso e test. Prima di spostare un banner, mappa le sue integrazioni attuali e controlla che il sostituto continui ad applicare la selezione di ciascun visitatore attraverso il tuo sito.
Come influisce l'architettura a zero conoscenza sulla velocità di caricamento del sito web?
Non garantisce un sito web più veloce. Le prestazioni dipendono dal banner, dagli script, dalle richieste di rete e dalla configurazione, non solo dall'architettura della privacy. Per un confronto pratico, misura i Core Web Vitals prima e dopo il dispiegamento, quindi ispeziona l'attività del browser per richieste aggiuntive o comportamenti di tag ritardati. Un'implementazione più leggera può ridurre il lavoro non necessario nel browser, ma conferma l'impatto sulle tue pagine piuttosto che assumere.
Ho ancora bisogno di un Accordo di Elaborazione dei Dati GDPR se utilizzo una CMP a zero conoscenza?
Possibilmente. La risposta dipende dal fatto che il fornitore CMP elabori dati personali per la tua organizzazione e dall'accordo di servizio. Un design a zero conoscenza può limitare ciò a cui il fornitore può accedere, ma l'etichetta da sola non stabilisce che non si verifichi alcuna elaborazione. Documenta i flussi di dati e rivedi il contratto pertinente con il tuo team di privacy o legale prima di decidere quali accordi sono necessari.
La piattaforma di Conzent è completamente certificata IAB TCF v2.3?
Conzent supporta l'integrazione IAB TCF v2.3. Integrazione e certificazione sono distinte: l'integrazione riguarda come una piattaforma funziona con il framework, mentre la certificazione è uno stato separato. Per la tua implementazione, verifica che la stringa di consenso e la configurazione del fornitore si comportino come richiesto negli strumenti che utilizzi e distingui quei controlli tecnici dalla certificazione.
Cosa succede ai dati di consenso se smetto di utilizzare il servizio?
Dipende da come gestisci la piattaforma. Con un dispiegamento auto-ospitato, la tua organizzazione controlla l'infrastruttura e deve decidere come mantenere, migrare o rimuovere i propri registri. Per un servizio cloud gestito, rivedi i termini di servizio applicabili e il processo di gestione dei dati prima di terminare l'uso. Pianifica l'esportazione o la migrazione dove necessario e verifica che il sostituto continui a riconoscere le scelte di consenso esistenti.