
Gestion des cookies sans connaissance : Récupérer la souveraineté des données en 2026
Une bannière de consentement peut enregistrer le choix d'un utilisateur tout en exposant les données qui la sous-tendent. Pouvez-vous gérer le consentement des cookies sans envoyer les adresses IP et les préférences des utilisateurs à un fournisseur tiers ? La gestion des cookies sans connaissance commence avec un principe différent : vérifier et faire respecter le consentement tout en limitant l'accès aux données personnelles qui le sous-tendent.
Cela a de l'importance si votre plateforme de gestion du consentement est un autre processeur de données à superviser, une boîte noire que vous ne pouvez pas inspecter, ou une source potentielle de fuites. La bannière seule n'est pas l'architecture de la vie privée. Où vont les données de consentement, qui peut y accéder, et comment le système gère clairement les choix des utilisateurs sont également importants.
Cet article explique comment les approches sans connaissance peuvent réduire ces risques, ce qu'elles signifient et ne signifient pas pour la conformité réglementaire, et pourquoi une infrastructure auto-hébergée, disponible en source, peut vous donner plus de contrôle. Il aborde également comment les systèmes de consentement ouverts soutiennent des normes telles que IAB TCF v2.3 et Google Consent Mode v2, sans considérer la conformité comme une raison de collecter plus de données. L'objectif est pratique : un contrôle plus clair, moins de processeurs de données inutiles, et une gestion du consentement que vous pouvez évaluer.
Principaux enseignements
- Apprenez pourquoi un gestionnaire de consentement peut introduire ses propres risques de traitement et de supervision des données.
- Comprenez comment la gestion des cookies sans connaissance peut limiter l'accès d'un fournisseur de plateforme aux données de consentement.
- Comparez les CMP propriétaires avec une infrastructure disponible en source et voyez comment l'auto-hébergement soutient la souveraineté des données.
- Explorez comment les signaux de consentement peuvent fonctionner avec Google Consent Mode v2 sans créer de profil persistant du côté du CMP.
- Découvrez comment l'Infrastructure de Consentement Ouvert de Conzent offre une alternative transparente pour gérer le consentement.
La responsabilité cachée de la gestion traditionnelle des cookies
Une bannière de consentement peut sembler rassurante tandis que le système qui la sous-tend reste opaque. De nombreuses plateformes de gestion du consentement (CMP) traditionnelles sont hébergées par des fournisseurs qui reçoivent et stockent les enregistrements de consentement sur leurs propres serveurs. Selon la configuration, ces enregistrements peuvent se trouver aux côtés d'informations techniques telles que les adresses IP, les détails du navigateur ou les identifiants. Posez une question pratique lors de l'évaluation d'un CMP : a-t-il besoin d'accéder à toutes ces informations pour afficher un choix et transmettre un signal de consentement ?
Lorsqu'un fournisseur traite des données personnelles en votre nom, il peut agir en tant que processeur au sens du RGPD. Cette relation entraîne des considérations contractuelles et de transparence, y compris les exigences de l'article 28. Les responsabilités dépendent de l'arrangement et du traitement impliqué, donc une bannière seule ne peut pas les régler. Une approche claire de conformité RGPD commence par comprendre quelles données le CMP traite, pourquoi il les traite, et où elles vont.
Le problème du traitement des données par des tiers
Un CMP devrait aider à faire respecter les choix des utilisateurs, et non créer une trace inutile de ceux-ci. Un service centralisé peut recevoir des événements de consentement de plusieurs sites web, potentiellement aux côtés d'identifiants techniques. Cela crée un paradoxe : un outil de confidentialité peut obtenir une visibilité sur l'activité des utilisateurs à travers les sites, même lorsque le suivi inter-sites n'est pas nécessaire pour sa fonction de consentement. Les produits et configurations diffèrent, donc inspectez les flux de données plutôt que de supposer que chaque CMP se comporte de la même manière.
La centralisation concentre également le risque. Une violation pourrait exposer les enregistrements de consentement stockés ou les identifiants associés. Un signal manipulé pourrait amener un site ou un service connecté à agir sur un choix que l'utilisateur n'a pas fait. Ce sont des risques à évaluer, pas des preuves que chaque CMP a subi une violation ou que chaque enregistrement de consentement est exposé. Cartographiez ce que le fournisseur reçoit, combien de temps il le conserve, et quelles mesures de protection régissent l'accès.
Aller au-delà de la mentalité de "checklist"
Une bannière visible est une interface, pas une preuve que le système sous-jacent respecte le consentement. Si des balises se déclenchent avant un choix, les signaux ne reflètent pas la sélection de l'utilisateur, ou les enregistrements sont traités de manière que le propriétaire du site ne peut pas inspecter, la bannière peut donner un faux sentiment de contrôle. La conformité dépend du flux de données réel et de la mise en œuvre, pas seulement de la présence d'un avis.
C'est pourquoi la gestion des cookies sans connaissance déplace l'attention de la bannière vers l'architecture. Dans un modèle sans connaissance, un service peut vérifier un fait sans apprendre l'information sous-jacente. Une preuve sans connaissance décrit cette idée cryptographique plus large. Appliqué avec soin, le principe encourage les systèmes à traiter le consentement avec moins d'accès du fournisseur au lieu de collecter des données supplémentaires par défaut.
Il y a aussi un risque commercial. Lorsque la logique de conformité vit à l'intérieur d'une boîte noire propriétaire, l'organisation dépend de la mise en œuvre d'un fournisseur et de l'accès continu à sa plateforme. Des changements de prix, de fonctionnalités ou de service peuvent rendre cette dépendance plus difficile à défaire. Une approche plus inspectable rend les flux de données visibles, réduit le traitement inutile, et garde l'infrastructure sous le contrôle de l'organisation lorsque cela est pratique. Une bannière demande un choix. Le système qui la sous-tend doit honorer ce choix.
Définir la gestion des cookies sans connaissance
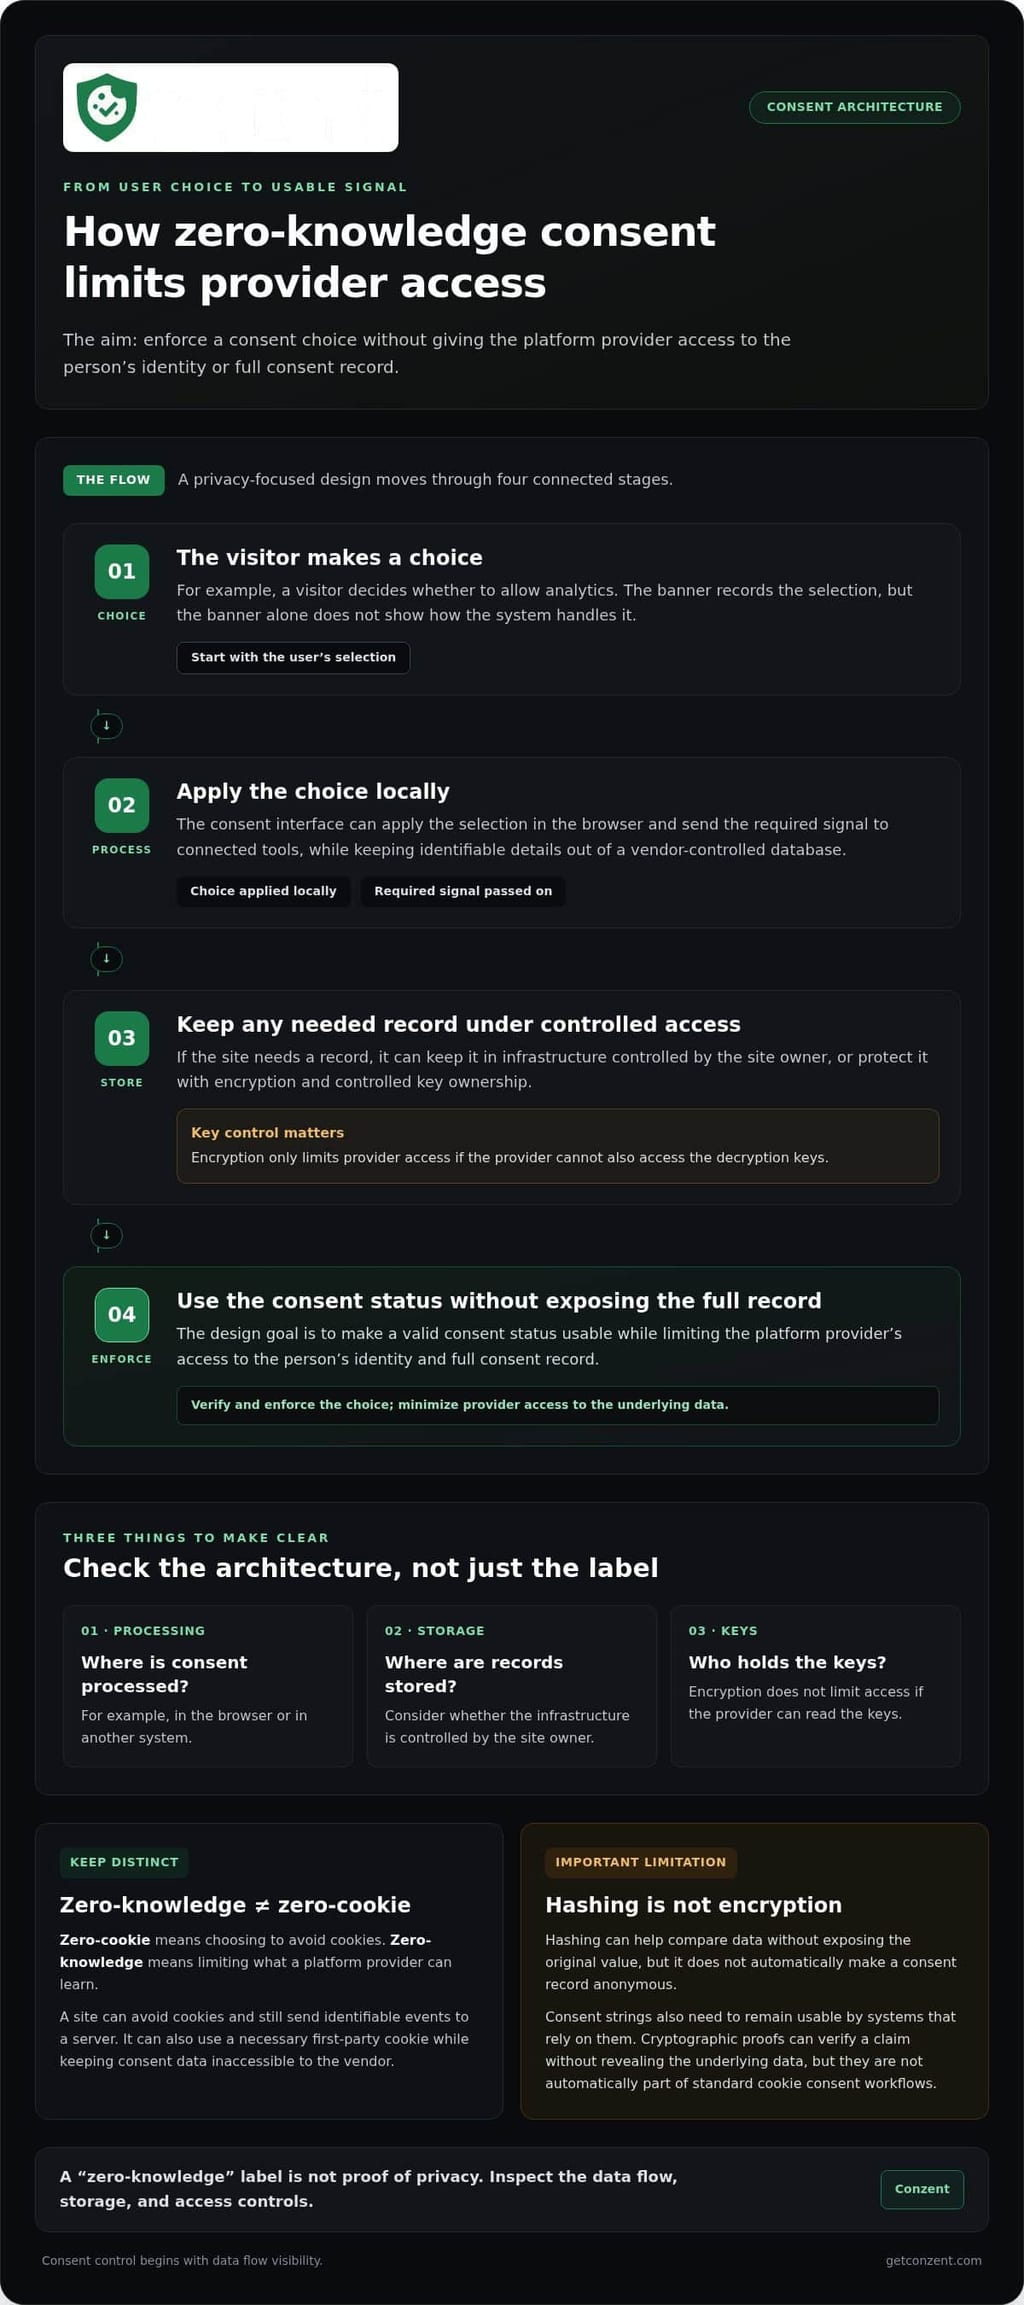
La gestion des cookies sans connaissance vise à permettre à une plateforme de faciliter la conformité sans donner à son fournisseur accès à quel utilisateur individuel a fait un choix de consentement particulier. L'objectif n'est pas de cacher si un site a un consentement valide. Il s'agit de rendre ce statut utilisable sans donner au fournisseur de la plateforme accès à l'identité de la personne ou à l'enregistrement complet de consentement.
Cette distinction dépend de l'architecture, pas de la terminologie. Une plateforme peut traiter le consentement dans le navigateur, le stocker dans une infrastructure contrôlée par le propriétaire du site, ou chiffrer les données afin que le fournisseur ne puisse pas les lire. Le bon design dépend de ce que le système doit faire. Un service géré qui peut inspecter des enregistrements lisibles ne répondrait pas à la version la plus stricte de ce modèle simplement parce qu'il se qualifie de sans connaissance.
Comment fonctionne l'architecture sans connaissance
Considérez un visiteur choisissant s'il doit autoriser l'analyse. L'interface de consentement du site peut appliquer ce choix localement et envoyer le signal requis aux outils connectés, tout en gardant les détails identifiables hors d'une base de données contrôlée par le fournisseur. Si le site a besoin d'un enregistrement, il peut le stocker au sein de sa propre infrastructure ou le protéger contre l'accès du fournisseur par le biais du chiffrement et d'une propriété de clé contrôlée.
Le hachage peut aider à comparer des données sans exposer la valeur originale, mais ce n'est pas du chiffrement et ne rend pas automatiquement un enregistrement de consentement anonyme. Les chaînes de consentement doivent également rester utilisables par les systèmes qui en dépendent. Les preuves cryptographiques peuvent vérifier une affirmation spécifique sans révéler les données sous-jacentes, mais elles ne font pas automatiquement partie des flux de travail standard de consentement aux cookies.
Sans connaissance n'est pas sans cookie
« Sans cookie » décrit un choix d'éviter les cookies ; « sans connaissance » décrit des limites sur ce qu'un fournisseur de plateforme peut apprendre. Un site peut éviter les cookies et envoyer tout de même des événements identifiables à un serveur. Il peut également utiliser un cookie de première partie nécessaire tout en gardant les données de consentement inaccessibles au fournisseur. Ces termes abordent des questions différentes, donc évaluez le flux de données et le stockage plutôt que de traiter l'un ou l'autre label comme une preuve de confidentialité.
Les piliers fondamentaux d'un CMP sans connaissance
Un bon design rend trois choses claires : où le consentement est traité, où les enregistrements sont stockés, et qui détient les clés. Le chiffrement à la frontière du navigateur ou du système peut protéger les signaux en transit ou au repos, mais il ne limite l'accès que si le fournisseur ne peut pas également accéder aux clés de déchiffrement. Séparer les adresses IP des choix de consentement peut réduire la probabilité qu'un choix soit directement lié à un visiteur.
L'auditabilité est tout aussi importante. Le code disponible en source permet aux équipes techniques d'examiner comment la plateforme gère le consentement, les identifiants et les intégrations. Cela ne prouve pas que chaque déploiement est sécurisé, mais cela donne aux examinateurs quelque chose de concret à inspecter au lieu de leur demander de faire confiance à une boîte noire. L'Infrastructure de Consentement Ouvert de Conzent soutient les déploiements cloud gérés et auto-hébergés, afin que les organisations puissent choisir un modèle opérationnel qui correspond à leurs exigences en matière de confidentialité et d'infrastructure. Les équipes pesant ces approches peuvent comparer les options de plateforme disponibles.
Utilisez ces questions pour évaluer une mise en œuvre : Le fournisseur peut-il lire les enregistrements de consentement stockés ? Les adresses IP sont-elles séparées des choix de consentement ? Qui contrôle les clés de chiffrement ? Votre équipe peut-elle inspecter le code pertinent ? Des réponses claires transforment le sans connaissance d'un label en une architecture que vous pouvez évaluer.
Boîtes noires SaaS vs. Infrastructure de consentement ouverte
Une plateforme de consentement n'est pas juste une fonctionnalité que vous activez. C'est une infrastructure qui affecte qui peut inspecter le système, où les données sont traitées, et combien de travail votre équipe possède. Le SaaS propriétaire peut offrir une configuration rapide, mais sa logique interne peut être cachée aux clients. L'Infrastructure de Consentement Ouvert (OCI) disponible en source rend le code inspectable, offrant aux équipes techniques une base plus claire pour la révision et l'adaptation.
La transparence et le contrôle ne sont pas la même chose. L'examen du code source peut montrer comment une plateforme est conçue, mais cela ne prouve pas comment un déploiement en direct est configuré ou géré. L'auto-hébergement place l'infrastructure sous le contrôle de votre organisation ; un service cloud géré déplace la responsabilité opérationnelle tout en s'appuyant sur la mise en œuvre du fournisseur. Le bon équilibre dépend de vos exigences en matière de sécurité, de capacité technique et de volonté de travail opérationnel.
Le cas pour la conformité auto-hébergée
L'auto-hébergement donne à une organisation un contrôle direct sur le déploiement et l'emplacement des données. Cela peut être important dans des environnements à haute sécurité où les politiques d'infrastructure sont strictes ou où les équipes doivent gérer de près la résidence des données. Cela peut également réduire le rôle du fournisseur de CMP dans le traitement des données de consentement. Que cela change une obligation contractuelle particulière dépend des flux de données et des services impliqués, donc évaluez le déploiement plutôt que de supposer que l'auto-hébergement règle chaque question légale.
Il y a un compromis : votre équipe prend la responsabilité de l'hébergement, des contrôles d'accès, de la surveillance, des sauvegardes et des mises à jour. Les systèmes de consentement nécessitent également une maintenance à mesure que les intégrations et les normes changent. Pour les équipes techniques évaluant ce modèle, l'infrastructure de consentement auto-hébergée de Conzent fournit une approche axée sur la propriété de l'infrastructure.
Cloud géré : moins d'opérations, fondations ouvertes
Toutes les organisations n'ont pas la capacité ou le désir d'exploiter leur propre infrastructure de consentement. Une plateforme cloud gérée peut réduire le fardeau d'hébergement interne, tandis que le code disponible en source fournit une visibilité sur la conception du système. Ce sont des avantages distincts, pas une preuve automatique qu'un fournisseur cloud ne peut pas accéder aux données. Comprenez ce que le service traite et stocke, et comment l'accès est contrôlé.
Des normes telles que IAB TCF v2.3 peuvent évoluer, donc les mises en œuvre de consentement nécessitent une attention continue. Un service géré peut faciliter la maintenance de la plateforme, mais les mises à jour ne suppriment pas la nécessité de comprendre les changements dans vos intégrations. Des informations claires sur les versions et un processus de révision aident les équipes à maintenir les intégrations alignées avec leurs exigences.
Comparez la propriété totale, pas seulement le prix d'abonnement
Une comparaison des coûts utile va au-delà d'un frais mensuel ou d'un coût par utilisateur. Incluez le temps d'ingénierie interne, l'infrastructure, la maintenance, les coûts des fournisseurs, et l'effort requis pour examiner les changements. La tarification basée sur l'utilisation peut rendre les dépenses plus difficiles à prévoir à mesure que le trafic augmente ; l'auto-hébergement peut éviter certains frais de fournisseur mais nécessite toujours des personnes et de l'infrastructure. Aucun modèle n'est automatiquement moins cher dans le temps.
- Choisissez l'auto-hébergement lorsque le contrôle de l'infrastructure et la capacité technique interne sont des priorités.
- Considérez le cloud géré lorsque la réduction du travail opérationnel est importante, tout en gardant la transparence et le traitement des données au centre de l'évaluation.
- Examinez le modèle de coût complet avant de comparer un abonnement fixe avec des frais basés sur l'utilisation ou un hébergement interne.
La gestion des cookies sans connaissance n'est pas définie par le fait qu'une plateforme fonctionne dans le cloud ou sur vos serveurs. Elle dépend de ce que le fournisseur peut accéder, comment le système gère le consentement, et si votre équipe peut vérifier ces affirmations. L'infrastructure ouverte rend ces questions plus faciles à examiner.
Intégrer la gestion des cookies sans connaissance avec Google Consent Mode v2
Google Consent Mode v2 dépend des signaux de consentement atteignant Google afin que ses balises puissent ajuster leur comportement. Cela crée un défi de conception : le site doit communiquer le choix de l'utilisateur à Google sans faire du CMP un deuxième endroit où l'activité de cette personne est suivie ou profilée.
Une approche sans connaissance sépare ces tâches. Le CMP peut collecter le choix et définir les signaux de consentement pertinents dans le navigateur, tout en évitant un profil identifiable persistant dans ses propres systèmes. Le signal doit toujours atteindre Google pour que le mode de consentement fonctionne. Sans connaissance ne signifie pas supprimer les signaux requis ; cela signifie limiter ce que la plateforme de consentement elle-même peut apprendre ou conserver.
La configuration est importante. Une catégorie mappée au mauvais signal, une balise qui se déclenche avant que l'état de consentement ne soit appliqué, ou un défaut qui ne correspond pas au comportement prévu du site peuvent compromettre la configuration. Traitez la mise en œuvre comme un flux de données à vérifier, pas comme une case à cocher.
Vérifiez les signaux sans journaux CMP inutiles
Testez le chemin complet du choix d'un visiteur au comportement des balises Google. Utilisez les outils de développement du navigateur ou un flux de travail de débogage de balises pour inspecter quels états de consentement sont définis et quand ils changent. Comparez le résultat pour les visiteurs qui acceptent, rejettent ou n'ont pas encore choisi. Examinez les journaux du côté CMP et les enregistrements stockés en même temps pour confirmer qu'ils ne conservent pas d'identifiants ou d'historiques d'événements dont la plateforme n'a pas besoin.
Les mises à jour de Google en 2026 rendent le mappage précis particulièrement important : ad_storage contrôle le flux de données publicitaires de Google Analytics à Google Ads, tandis qu'une mise à jour ultérieure est prévue pour faire de ad_personalization le seul contrôle pour les données d'Analytics utilisées dans le remarketing. Vérifiez les conseils de mise en œuvre actuels de Google à mesure que les paramètres évoluent. Les signaux de consentement peuvent également soutenir la modélisation, mais aucune architecture ne peut promettre un résultat de revenus particulier.
Maintenir les revenus avec une expérience utilisateur respectueuse de la vie privée
L'optimisation ne nécessite pas d'affaiblir le choix d'un visiteur. Des tests A/B peuvent comparer la formulation claire de la bannière, la mise en page ou la présentation des boutons tout en gardant les options également accessibles et en honorant chaque sélection de manière cohérente. Le test A/B de consentement de Conzent soutient des décisions basées sur des preuves concernant les expériences de consentement. Gardez le test axé sur l'interface, pas sur la collecte de données personnelles supplémentaires ou sur l'orientation des gens vers l'acceptation.
La performance mérite la même attention. Une mise en œuvre légère qui évite les scripts et les requêtes réseau inutiles peut réduire le travail dans le navigateur, mais un design sans connaissance ne garantit pas automatiquement de meilleures Core Web Vitals. Mesurez la performance de la page avant et après les changements, et vérifiez que les signaux de consentement atteignent toujours les bonnes balises au bon moment.
Gardez le consentement interopérable
Pour les éditeurs utilisant le cadre de transparence et de consentement IAB, la chaîne de consentement doit représenter les choix du visiteur sous une forme que les systèmes participants peuvent interpréter. L'intégration IAB TCF v2.3 peut soutenir cette interopérabilité ; elle ne remplace pas le test de la chaîne réelle, de la configuration du fournisseur, et du comportement des balises. Préférez une mise en œuvre construite autour de normes ouvertes et d'un comportement inspectable plutôt que de vous fier uniquement à un label de certification.
Pour évaluer comment ces intégrations s'adaptent à votre configuration, examinez les détails de l'intégration IAB TCF, puis explorez les options de plateforme pour gérer le consentement aux côtés des signaux Google.
Préparer l'avenir avec l'infrastructure ouverte de Conzent
Les exigences et intégrations de consentement changent. Une plateforme construite autour de normes ouvertes et de code inspectable donne aux équipes un moyen plus clair de réviser ces changements qu'un système propriétaire dont elles ne peuvent pas examiner la logique interne. L'Infrastructure de Consentement Ouvert (OCI) disponible en source de Conzent reflète cette approche : les contrôles de confidentialité doivent être visibles et pratiques, pas cachés derrière une boîte noire.
L'OCI offre deux voies. Les équipes ayant la capacité technique peuvent s'auto-héberger et gérer leur propre déploiement. Les organisations qui préfèrent moins de travail d'infrastructure peuvent utiliser la plateforme de consentement cloud gérée de Conzent. Le choix concerne la responsabilité opérationnelle, pas la question de savoir si la vie privée compte. Les deux voies utilisent une infrastructure ouverte comme base pour gérer le consentement.
Une approche principielle de la vie privée
La vie privée ne devrait pas dépendre de la capacité d'une organisation à payer pour un système propriétaire ou à accepter ses processus cachés. L'OCI est conçue pour rendre l'infrastructure de consentement plus accessible, tandis que le modèle cloud géré de Conzent réduit les prix à mesure que les parrainages augmentent. Cela décrit le modèle de tarification, pas une promesse que les coûts de chaque client diminueront ou resteront fixes.
Pour une comparaison de coûts transparente, examinez les informations tarifaires en fonction de votre utilisation prévue et de vos besoins opérationnels internes. Incluez l'hébergement, la maintenance et le travail de révision si vous vous auto-hébergez. Comparez des éléments similaires, pas seulement les frais de plateforme.
Planifiez une transition soigneuse
Passer d'un CMP hérité à une approche de gestion des cookies sans connaissance commence par comprendre ce que la configuration actuelle fait. Cartographiez les données qu'elle reçoit, les enregistrements qu'elle stocke, les balises qu'elle contrôle, et les signaux de consentement qu'elle envoie. Ensuite, documentez quelles parties doivent continuer à fonctionner, telles que les intégrations d'analyse ou de publicité, avant de changer la mise en œuvre.
- Inventaire des flux de données : Identifiez les informations envoyées au CMP, où elles sont stockées, et qui peut y accéder.
- Choisissez un modèle opérationnel : Comparez l'auto-hébergement avec le cloud géré en fonction de la capacité de votre équipe et des exigences d'infrastructure.
- Testez avant de changer : Vérifiez le comportement de la bannière, les enregistrements de consentement, et les balises connectées dans un environnement contrôlé.
- Révisez après le lancement : Confirmez que la nouvelle configuration applique toujours les choix des utilisateurs comme prévu et revisitez-la lorsque les intégrations changent.
Cette séquence aide à éviter de traiter une migration de plateforme comme un simple échange de bannière. Elle donne aux équipes techniques et de confidentialité une vue partagée de ce qui change, ce qui doit être préservé, et comment elles vérifieront le résultat.
L'Infrastructure de Consentement Ouvert de Conzent relie ces chemins à travers une base disponible en source. Commencez par évaluer votre CMP actuel et décidez combien d'infrastructure votre organisation souhaite exploiter. Ensuite, comparez les approches cloud gérées et auto-hébergées par rapport à cette évaluation. L'objectif n'est pas de faire confiance à un nouveau label. Il s'agit de construire une gestion du consentement que votre équipe peut comprendre, évaluer et maintenir.
Faites de la vie privée une décision de conception
La prochaine étape consiste à faire de l'accès aux données une partie délibérée de votre stratégie de consentement. Décidez quels systèmes ont vraiment besoin d'informations de consentement, qui devrait pouvoir les lire, et comment votre équipe examinera ces limites à mesure que votre site évolue. Cela transforme la gestion des cookies sans connaissance d'une idée architecturale en une norme que vous pouvez appliquer à de futures décisions.
Conzent apporte une perspective danoise en ingénierie de la vie privée à l'infrastructure de consentement ouverte, avec une base disponible en source et un soutien pour IAB TCF v2.3 et Google Consent Mode v2. Votre équipe peut évaluer la plateforme par rapport à ses besoins techniques et opérationnels, puis choisir une approche cloud gérée ou auto-hébergée.
Construisez une configuration de consentement que votre organisation peut comprendre et superviser. Explorez la plateforme de consentement cloud gérée et trouvez une prochaine étape pratique pour votre stratégie de vie privée.
Questions Fréquemment Posées
Qu'est-ce qu'une plateforme de gestion du consentement sans connaissance ?
Une plateforme de gestion du consentement sans connaissance est conçue pour gérer le consentement sans donner au fournisseur de la plateforme accès aux choix identifiables des utilisateurs. En pratique, vérifiez quels composants traitent le choix, où les enregistrements sont stockés, et qui contrôle les clés de chiffrement. Le terme seul ne prouve pas qu'un système suit ce design. Pour la gestion des cookies sans connaissance, évaluez les flux de données réels et la configuration, pas seulement la description du fournisseur.
La gestion des cookies sans connaissance est-elle plus coûteuse que le SaaS traditionnel ?
Pas nécessairement. Les coûts dépendent du modèle opérationnel et du travail que votre équipe assume. La plateforme auto-hébergée de Conzent peut être utilisée sans frais logiciels, mais votre organisation gère toujours l'hébergement et les opérations. Sa plateforme cloud gérée a des frais d'abonnement, avec des prix qui diminuent à mesure que les parrainages augmentent. Comparez l'effort opérationnel complet ainsi que les frais de plateforme avant de décider.
Une CMP sans connaissance fonctionne-t-elle toujours avec Google Ads et Analytics ?
Oui, elle peut fonctionner avec Google Ads et Analytics lorsqu'elle envoie correctement les signaux de consentement que ces services utilisent. Conzent prend en charge Google Consent Mode v2. Après la configuration, testez chaque choix pertinent dans un navigateur et confirmez que les balises Google réagissent comme prévu. Une CMP axée sur la vie privée ne supprime pas le rôle de Google dans la réception des signaux nécessaires à ses services ; elle limite ce que le CMP lui-même gère ou conserve.
Puis-je auto-héberger une bannière de cookies sans connaissance gratuitement ?
L'infrastructure de consentement ouverte auto-hébergée de Conzent peut être auto-hébergée sur votre propre infrastructure sans frais logiciels. « Gratuit » ne signifie pas qu'il n'y a pas de travail opérationnel : votre équipe reste responsable de l'hébergement, des mises à jour, des contrôles d'accès et des tests. Avant de déplacer une bannière, cartographiez ses intégrations actuelles et vérifiez que le remplacement continue d'appliquer la sélection de chaque visiteur sur votre site.
Comment l'architecture sans connaissance affecte-t-elle la vitesse de chargement du site web ?
Elle ne garantit pas un site web plus rapide. La performance dépend de la bannière, des scripts, des requêtes réseau et de la configuration, pas seulement de l'architecture de la vie privée. Pour une comparaison pratique, mesurez les Core Web Vitals avant et après le déploiement, puis inspectez l'activité du navigateur pour des requêtes ajoutées ou un comportement de balise retardé. Une mise en œuvre plus légère peut réduire le travail inutile dans le navigateur, mais confirmez l'impact sur vos propres pages plutôt que de supposer.
Ai-je toujours besoin d'un accord de traitement des données RGPD si j'utilise une CMP sans connaissance ?
Possiblement. La réponse dépend de savoir si le fournisseur de CMP traite des données personnelles pour votre organisation et de l'arrangement de service. Un design sans connaissance peut limiter ce que le fournisseur peut accéder, mais le label seul n'établit pas qu'aucun traitement ne se produit. Documentez les flux de données et examinez le contrat pertinent avec votre équipe de confidentialité ou juridique avant de décider quels accords sont nécessaires.
La plateforme de Conzent est-elle entièrement certifiée IAB TCF v2.3 ?
Conzent prend en charge l'intégration IAB TCF v2.3. L'intégration et la certification sont distinctes : l'intégration concerne le fonctionnement d'une plateforme avec le cadre, tandis que la certification est un statut séparé. Pour votre mise en œuvre, vérifiez que la chaîne de consentement et la configuration du fournisseur se comportent comme requis dans les outils que vous utilisez, et distinguez ces vérifications techniques de la certification.
Que se passe-t-il avec les données de consentement si j'arrête d'utiliser le service ?
Cela dépend de la façon dont vous exécutez la plateforme. Avec un déploiement auto-hébergé, votre organisation contrôle l'infrastructure et doit décider comment conserver, migrer ou supprimer ses enregistrements. Pour un service cloud géré, examinez les termes de service applicables et le processus de traitement des données avant de mettre fin à l'utilisation. Prévoyez une exportation ou une migration si nécessaire, et testez que le remplacement continue de reconnaître les choix de consentement existants.