
Zero-Knowledge Cookie-Management: Datenhoheit im Jahr 2026 zurückgewinnen
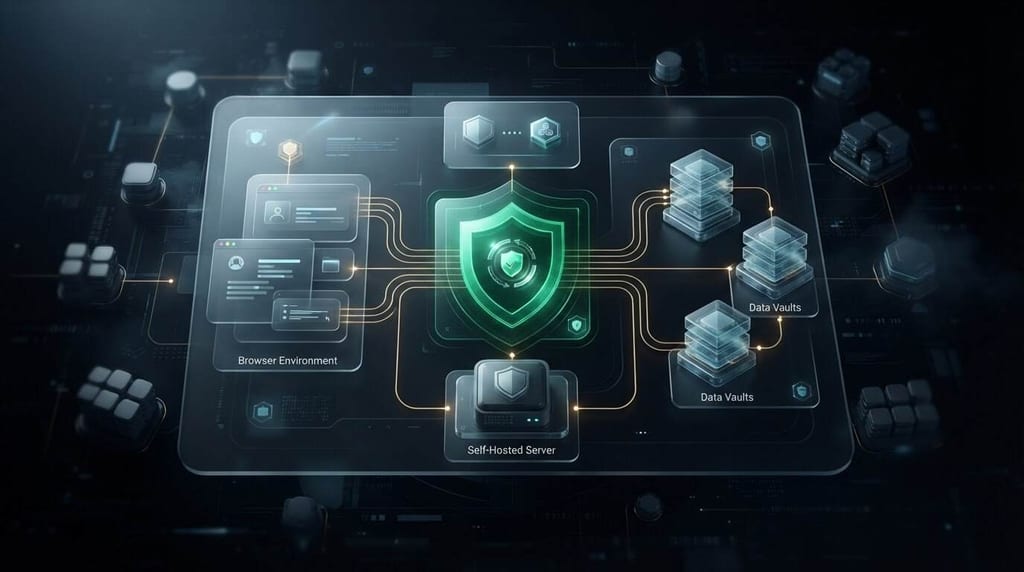
Ein Zustimmungsbanner kann die Wahl eines Nutzers aufzeichnen und dennoch die Daten dahinter offenlegen. Können Sie die Cookie-Zustimmung verwalten, ohne die IP-Adressen und Präferenzen der Nutzer an einen Drittanbieter zu senden? Die Zero-Knowledge-Cookie-Verwaltung beginnt mit einem anderen Prinzip: Bestätigen und Durchsetzen der Zustimmung, während der Zugriff auf die persönlichen Daten dahinter eingeschränkt wird.
Das ist wichtig, wenn Ihre Plattform zur Verwaltung von Zustimmungen ein weiterer Datenverarbeiter ist, eine Black Box, die Sie nicht inspizieren können, oder eine potenzielle Quelle für Lecks. Das Banner allein ist nicht die Datenschutzarchitektur. Wohin die Zustimmungsdaten gehen, wer darauf zugreifen kann und wie klar das System die Nutzerentscheidungen behandelt, sind ebenfalls wichtig.
Dieser Artikel erklärt, wie Zero-Knowledge-Ansätze diese Risiken reduzieren können, was sie für die Einhaltung von Vorschriften bedeuten und warum selbst gehostete, quelloffene Infrastrukturen Ihnen mehr Kontrolle geben können. Es wird auch behandelt, wie offene Zustimmungssysteme Standards wie IAB TCF v2.3 und Google Consent Mode v2 unterstützen, ohne die Einhaltung als Grund für die Erfassung zusätzlicher Daten zu behandeln. Das Ziel ist praktisch: klarere Kontrolle, weniger unnötige Datenverarbeiter und eine Zustimmungsverwaltung, die Sie bewerten können.
Wichtige Erkenntnisse
- Erfahren Sie, warum ein Zustimmungsmanager eigene Risiken in der Datenverarbeitung und -überwachung einführen kann.
- Verstehen Sie, wie Zero-Knowledge-Cookie-Verwaltung den Zugriff eines Plattformanbieters auf Zustimmungsdaten einschränken kann.
- Vergleichen Sie proprietäre CMPs mit quelloffener Infrastruktur und sehen Sie, wie das Selbsthosting die Datensouveränität unterstützt.
- Erforschen Sie, wie Zustimmungs-Signale mit Google Consent Mode v2 funktionieren können, ohne ein persistentes Profil auf der CMP-Seite zu erstellen.
- Sehen Sie, wie Conzents Open Consent Infrastructure eine transparente Alternative zur Verwaltung von Zustimmungen bietet.
Die versteckte Haftung traditioneller Cookie-Verwaltung
Ein Zustimmungsbanner kann beruhigend wirken, während das System dahinter undurchsichtig bleibt. Viele traditionelle Plattformen zur Verwaltung von Zustimmungen (CMPs) werden von Anbietern gehostet, die Zustimmungsaufzeichnungen auf ihren eigenen Servern empfangen und speichern. Je nach Einrichtung können diese Aufzeichnungen neben technischen Informationen wie IP-Adressen, Browserdetails oder Identifikatoren liegen. Stellen Sie eine praktische Frage, wenn Sie eine CMP bewerten: Benötigt sie Zugriff auf all diese Informationen, um eine Wahl anzuzeigen und ein Zustimmungssignal weiterzuleiten?
Wenn ein Anbieter persönliche Daten in Ihrem Auftrag verarbeitet, kann er als Verarbeiter gemäß der DSGVO agieren. Diese Beziehung bringt vertragliche und Transparenzüberlegungen mit sich, einschließlich der Anforderungen in Artikel 28. Die Verantwortlichkeiten hängen von der Vereinbarung und der Verarbeitung ab, daher kann ein Banner allein diese nicht klären. Ein klarer Ansatz zur Einhaltung der DSGVO beginnt mit dem Verständnis, welche Daten die CMP verarbeitet, warum sie sie verarbeitet und wohin sie gehen.
Das Problem mit der Datenverarbeitung durch Dritte
Eine CMP sollte helfen, die Entscheidungen der Nutzer durchzusetzen, nicht eine unnötige Spur davon zu hinterlassen. Ein zentralisierter Dienst kann Zustimmungsereignisse von mehreren Websites empfangen, möglicherweise zusammen mit technischen Identifikatoren. Das schafft ein Paradoxon: Ein Datenschutztool kann Einblick in die Nutzeraktivität über verschiedene Seiten hinweg gewinnen, selbst wenn das Tracking über Seiten hinweg für seine Zustimmungsfunktion nicht erforderlich ist. Produkte und Konfigurationen unterscheiden sich, daher sollten Sie die Datenflüsse inspizieren, anstatt anzunehmen, dass jede CMP gleich funktioniert.
Die Zentralisierung konzentriert auch das Risiko. Ein Verstoß könnte gespeicherte Zustimmungsaufzeichnungen oder zugehörige Identifikatoren offenlegen. Ein manipuliertes Signal könnte dazu führen, dass eine Website oder ein verbundenes Dienstleistungsangebot auf eine Wahl reagiert, die der Nutzer nicht getroffen hat. Dies sind Risiken, die bewertet werden müssen, nicht der Beweis, dass jede CMP einen Verstoß erlitten hat oder dass jede Zustimmungsaufzeichnung offengelegt ist. Kartieren Sie, was der Anbieter erhält, wie lange er es aufbewahrt und welche Sicherheitsvorkehrungen den Zugriff regeln.
Über den „Checklisten“-Mentalität hinausgehen
Ein sichtbares Banner ist eine Schnittstelle, kein Beweis dafür, dass das zugrunde liegende System die Zustimmung respektiert. Wenn Tags feuern, bevor eine Wahl getroffen wird, spiegeln die Signale nicht die Auswahl des Nutzers wider oder werden Aufzeichnungen auf eine Weise behandelt, die der Seiteninhaber nicht inspizieren kann, kann das Banner ein falsches Gefühl der Kontrolle vermitteln. Die Einhaltung hängt vom tatsächlichen Datenfluss und der Implementierung ab, nicht nur von der Präsenz einer Mitteilung.
Deshalb verlagert die Zero-Knowledge-Cookie-Verwaltung die Aufmerksamkeit vom Banner zur Architektur. In einem Zero-Knowledge-Modell kann ein Dienst eine Tatsache überprüfen, ohne die zugrunde liegenden Informationen zu erfahren. Ein Zero-Knowledge-Beweis beschreibt diese breitere kryptografische Idee. Sorgfältig angewendet ermutigt das Prinzip Systeme, die Zustimmung mit weniger Zugriff des Anbieters zu verarbeiten, anstatt standardmäßig zusätzliche Daten zu sammeln.
Es gibt auch ein geschäftliches Risiko. Wenn die Compliance-Logik in einer proprietären Black Box lebt, ist die Organisation von der Implementierung eines Anbieters und dem fortlaufenden Zugriff auf seine Plattform abhängig. Änderungen bei Preisen, Funktionen oder Dienstleistungen können diese Abhängigkeit schwerer aufzulösen machen. Ein transparenterer Ansatz macht Datenflüsse sichtbar, reduziert unnötige Verarbeitung und hält die Infrastruktur, wo praktisch, unter der Kontrolle der Organisation. Ein Banner fordert eine Wahl an. Das System dahinter muss diese Wahl respektieren.
Definition der Zero-Knowledge-Cookie-Verwaltung
Die Zero-Knowledge-Cookie-Verwaltung zielt darauf ab, einer Plattform die Einhaltung zu ermöglichen, ohne dem Anbieter Zugriff darauf zu geben, welcher einzelne Nutzer eine bestimmte Zustimmung gewählt hat. Das Ziel ist nicht, zu verbergen, ob eine Website eine gültige Zustimmung hat. Es geht darum, diesen Status nutzbar zu machen, ohne dem Plattformanbieter Zugriff auf die Identität oder die vollständige Zustimmungsaufzeichnung der Person zu geben.
Diese Unterscheidung hängt von der Architektur ab, nicht von der Terminologie. Eine Plattform kann die Zustimmung im Browser verarbeiten, sie in einer Infrastruktur speichern, die vom Seiteninhaber kontrolliert wird, oder Daten so verschlüsseln, dass der Anbieter sie nicht lesen kann. Das richtige Design hängt davon ab, was das System tun muss. Ein verwalteter Dienst, der lesbare Aufzeichnungen inspizieren kann, würde die strengste Version dieses Modells nicht erfüllen, nur weil er sich selbst als Zero-Knowledge bezeichnet.
Wie Zero-Knowledge-Architektur funktioniert
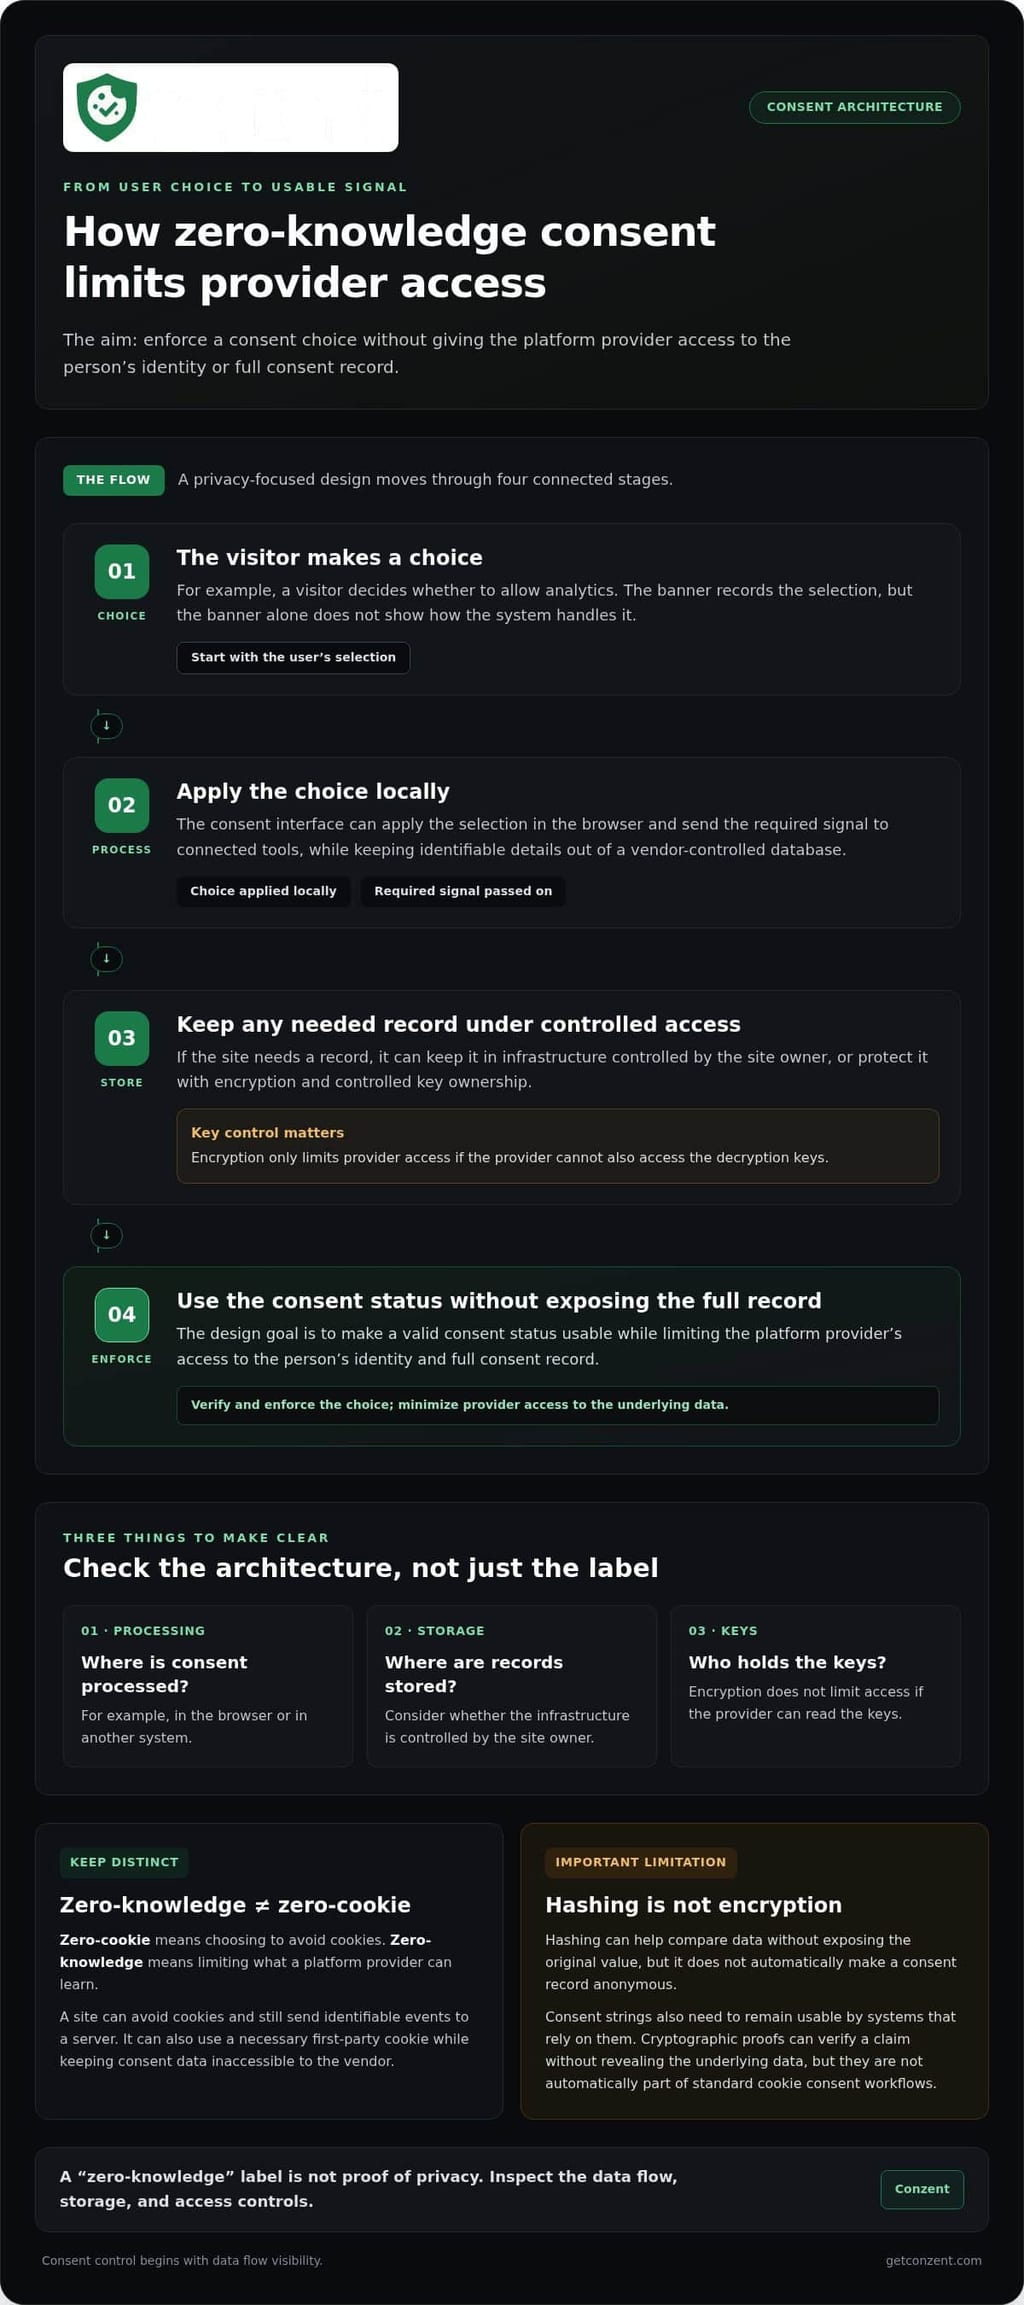
Betrachten Sie einen Besucher, der wählt, ob er Analysen zulassen möchte. Die Zustimmungsoberfläche der Website kann diese Wahl lokal anwenden und das erforderliche Signal an verbundene Tools senden, während identifizierbare Details aus einer vom Anbieter kontrollierten Datenbank herausgehalten werden. Wenn die Website eine Aufzeichnung benötigt, kann sie diese innerhalb ihrer eigenen Infrastruktur speichern oder sie durch Verschlüsselung und kontrollierten Schlüsselbesitz vor dem Zugriff des Anbieters schützen.
Hashing kann helfen, Daten zu vergleichen, ohne den ursprünglichen Wert offenzulegen, ist jedoch keine Verschlüsselung und macht eine Zustimmungsaufzeichnung nicht automatisch anonym. Zustimmungsstrings müssen auch von Systemen, die auf ihnen basieren, weiterhin nutzbar bleiben. Kryptografische Beweise können eine spezifische Behauptung überprüfen, ohne die zugrunde liegenden Daten offenzulegen, sind jedoch nicht automatisch Teil der standardmäßigen Cookie-Zustimmungs-Workflows.
Zero-Knowledge ist nicht Zero-Cookie
„Zero-Cookie“ beschreibt eine Wahl, Cookies zu vermeiden; „Zero-Knowledge“ beschreibt die Grenzen dessen, was ein Plattformanbieter lernen kann. Eine Website kann Cookies vermeiden und dennoch identifizierbare Ereignisse an einen Server senden. Sie kann auch ein notwendiges First-Party-Cookie verwenden, während die Zustimmungsdaten für den Anbieter unzugänglich bleiben. Diese Begriffe behandeln unterschiedliche Fragen, daher sollten Sie den Datenfluss und die Speicherung bewerten, anstatt eines der beiden Labels als Beweis für Datenschutz zu behandeln.
Die Kernpfeiler einer Zero-Knowledge-CMP
Ein solides Design macht drei Dinge klar: wo die Zustimmung verarbeitet wird, wo Aufzeichnungen gespeichert werden und wer die Schlüssel hält. Verschlüsselung am Browser oder Systemrand kann Signale während der Übertragung oder im Ruhezustand schützen, aber sie schränkt den Zugriff nur ein, wenn der Anbieter auch keinen Zugriff auf die Entschlüsselungsschlüssel hat. Die Trennung von IP-Adressen von Zustimmungsentscheidungen kann die Wahrscheinlichkeit verringern, dass eine Entscheidung direkt mit einem Besucher verknüpft ist.
Auditierbarkeit ist ebenso wichtig. Quelloffener Code ermöglicht es technischen Teams, zu überprüfen, wie die Plattform mit Zustimmung, Identifikatoren und Integrationen umgeht. Es beweist nicht, dass jede Bereitstellung sicher ist, gibt den Prüfern jedoch etwas Konkretes zum Inspizieren, anstatt sie zu bitten, einer Black Box zu vertrauen. Conzents Open Consent Infrastructure unterstützt verwaltete Cloud- und selbst gehostete Bereitstellungen, sodass Organisationen ein Betriebsmodell wählen können, das ihren Datenschutz- und Infrastrukturanforderungen entspricht. Teams, die diese Ansätze abwägen, können verfügbare Plattformoptionen vergleichen.
Verwenden Sie diese Fragen, um eine Implementierung zu bewerten: Kann der Anbieter gespeicherte Zustimmungsaufzeichnungen lesen? Werden IP-Adressen von Zustimmungsentscheidungen getrennt gehalten? Wer kontrolliert die Verschlüsselungsschlüssel? Kann Ihr Team den relevanten Code inspizieren? Klare Antworten verwandeln Zero-Knowledge von einem Label in eine Architektur, die Sie bewerten können.
SaaS-Black-Boxen vs. offene Zustimmungsinfrastruktur
Eine Zustimmungsplattform ist nicht nur eine Funktion, die Sie aktivieren. Es ist eine Infrastruktur, die beeinflusst, wer das System inspizieren kann, wo Daten verarbeitet werden und wie viel Arbeit Ihr Team besitzt. Proprietäre SaaS kann eine schnelle Einrichtung bieten, aber ihre interne Logik kann für Kunden verborgen sein. Quelloffene Open Consent Infrastructure (OCI) macht den Code inspizierbar und gibt technischen Teams eine klarere Grundlage für Überprüfung und Anpassung.
Transparenz und Kontrolle sind nicht dasselbe. Die Überprüfung des Quellcodes kann zeigen, wie eine Plattform gestaltet ist, beweist jedoch nicht, wie eine Live-Bereitstellung konfiguriert oder verwaltet wird. Selbsthosting bringt die Infrastruktur unter die Kontrolle Ihrer Organisation; ein verwalteter Cloud-Dienst verlagert die operative Verantwortung, während er auf die Implementierung des Anbieters angewiesen ist. Das richtige Gleichgewicht hängt von Ihren Sicherheitsanforderungen, technischen Kapazitäten und der Bereitschaft zur operativen Arbeit ab.
Das Argument für selbst gehostete Compliance
Selbsthosting gibt einer Organisation die direkte Kontrolle über Bereitstellung und Datenstandort. Das kann in hochsicheren Umgebungen wichtig sein, in denen die Infrastrukturpolitik streng ist oder Teams die Datenresidenz genau verwalten müssen. Es kann auch die Rolle des CMP-Anbieters bei der Verarbeitung von Zustimmungsdaten verringern. Ob es eine bestimmte vertragliche Verpflichtung ändert, hängt von den tatsächlichen Datenflüssen und den beteiligten Dienstleistungen ab, daher sollten Sie die Bereitstellung bewerten, anstatt anzunehmen, dass Selbsthosting jede rechtliche Frage klärt.
Es gibt einen Kompromiss: Ihr Team übernimmt die Verantwortung für Hosting, Zugriffskontrollen, Überwachung, Backups und Updates. Zustimmungssysteme benötigen auch Wartung, wenn sich Integrationen und Standards ändern. Für technische Teams, die dieses Modell bewerten, bietet Conzents selbst gehostete Zustimmungsinfrastruktur einen Ansatz, der auf dem Besitz von Infrastruktur basiert.
Verwaltete Cloud: Weniger Betrieb, offene Grundlagen
Nicht jede Organisation hat die Kapazität oder den Wunsch, ihre eigene Zustimmungsinfrastruktur zu betreiben. Eine verwaltete Cloud-Plattform kann die interne Hosting-Belastung reduzieren, während quelloffener Code Einblick in das Design des Systems bietet. Dies sind separate Vorteile, kein automatischer Beweis dafür, dass ein Cloud-Anbieter nicht auf Daten zugreifen kann. Verstehen Sie, was der Dienst verarbeitet und speichert und wie der Zugriff kontrolliert wird.
Standards wie IAB TCF v2.3 können sich weiterentwickeln, daher benötigen Zustimmungsimplementierungen fortlaufende Aufmerksamkeit. Ein verwalteter Dienst kann die Wartung der Plattform erleichtern, aber Updates beseitigen nicht die Notwendigkeit, Änderungen an Ihren Integrationen zu verstehen. Klare Veröffentlichungsinformationen und ein Überprüfungsprozess helfen Teams, Integrationen mit ihren Anforderungen in Einklang zu halten.
Vergleichen Sie die Gesamteigentümerschaft, nicht nur den Abonnementpreis
Ein nützlicher Kostenvergleich geht über eine monatliche Gebühr oder eine Gebühr pro Nutzer hinaus. Berücksichtigen Sie interne Ingenieurzeit, Infrastruktur, Wartung, Anbietergebühren und den Aufwand, der erforderlich ist, um Änderungen zu überprüfen. Die nutzungsabhängige Preisgestaltung kann die Ausgaben schwerer vorhersehbar machen, wenn der Verkehr wächst; Selbsthosting kann einige Anbietergebühren vermeiden, erfordert jedoch dennoch Personal und Infrastruktur. Keines der beiden Modelle ist automatisch günstiger im Laufe der Zeit.
- Wählen Sie Selbsthosting, wenn die Kontrolle über die Infrastruktur und interne technische Kapazität Priorität haben.
- Erwägen Sie verwaltete Cloud, wenn die Reduzierung operativer Arbeiten wichtig ist, während Transparenz und Datenverarbeitung zentral für die Bewertung bleiben.
- Überprüfen Sie das vollständige Kostenmodell, bevor Sie ein festes Abonnement mit nutzungsabhängigen Gebühren oder internem Hosting vergleichen.
Die Zero-Knowledge-Cookie-Verwaltung wird nicht dadurch definiert, ob eine Plattform in der Cloud oder auf Ihren Servern läuft. Es hängt davon ab, auf was der Anbieter zugreifen kann, wie das System die Zustimmung behandelt und ob Ihr Team diese Ansprüche überprüfen kann. Offene Infrastruktur erleichtert es, diese Fragen zu untersuchen.
Integration von Zero-Knowledge mit Google Consent Mode v2
Google Consent Mode v2 hängt davon ab, dass Zustimmungs-Signale Google erreichen, damit seine Tags ihr Verhalten anpassen können. Das schafft eine Designherausforderung: Die Website muss die Wahl des Nutzers an Google kommunizieren, ohne die CMP zu einem zweiten Ort zu machen, an dem die Aktivitäten dieser Person verfolgt oder profiliert werden.
Ein Zero-Knowledge-Ansatz trennt diese Aufgaben. Die CMP kann die Wahl erfassen und die relevanten Zustimmungs-Signale im Browser setzen, während sie ein persistentes, identifizierbares Profil in ihren eigenen Systemen vermeidet. Das Signal muss dennoch Google erreichen, damit der Consent Mode funktioniert. Zero-Knowledge bedeutet nicht, dass erforderliche Signale unterdrückt werden; es bedeutet, dass der Zugriff darauf, was die Zustimmungsplattform selbst lernen oder behalten kann, eingeschränkt wird.
Die Konfiguration ist wichtig. Eine Kategorie, die einem falschen Signal zugeordnet ist, ein Tag, das feuert, bevor der Zustimmungsstatus angewendet wird, oder ein Standard, der nicht dem beabsichtigten Verhalten der Website entspricht, kann die Einrichtung untergraben. Behandeln Sie die Implementierung als Datenfluss zur Überprüfung, nicht als Checkbox.
Signale ohne unnötige CMP-Protokolle überprüfen
Testen Sie den gesamten Weg von der Wahl eines Besuchers bis zum Verhalten der Google-Tags. Verwenden Sie die Entwicklertools des Browsers oder einen Tag-Debugging-Workflow, um zu überprüfen, welche Zustimmungszustände gesetzt sind und wann sie sich ändern. Vergleichen Sie das Ergebnis für Besucher, die akzeptieren, ablehnen oder noch keine Wahl getroffen haben. Überprüfen Sie gleichzeitig die Protokolle und gespeicherten Aufzeichnungen auf der CMP-Seite, um zu bestätigen, dass sie keine Identifikatoren oder Ereignisgeschichten aufbewahren, die die Plattform nicht benötigt.
Die Updates von Google im Jahr 2026 machen eine genaue Zuordnung besonders wichtig: ad_storage steuert den Fluss von Werbedaten von Google Analytics zu Google Ads, während ein späteres Update geplant ist, um ad_personalization zur einzigen Kontrolle für in Remarketing verwendete Analysedaten zu machen. Überprüfen Sie die aktuellen Implementierungsrichtlinien von Google, während sich die Einstellungen weiterentwickeln. Zustimmungs-Signale können auch Modellierung unterstützen, aber keine Architektur kann ein bestimmtes Einnahmeergebnis versprechen.
Umsatz mit datenschutzfreundlichem UX aufrechterhalten
Optimierung erfordert nicht, die Wahl eines Besuchers zu schwächen. A/B-Tests können klare Formulierungen des Banners, Layouts oder die Präsentation von Schaltflächen vergleichen, während die Optionen gleich zugänglich bleiben und jede Auswahl konsequent respektiert wird. Conzents Consent A/B Testing unterstützt evidenzbasierte Entscheidungen über Zustimmungserlebnisse. Halten Sie den Test auf die Schnittstelle fokussiert, nicht auf das Sammeln zusätzlicher persönlicher Daten oder das Lenken der Menschen zur Zustimmung.
Die Leistung verdient die gleiche Prüfung. Eine leichte Implementierung, die unnötige Skripte und Netzwerkaufrufe vermeidet, kann die Arbeit im Browser reduzieren, aber das Zero-Knowledge-Design allein garantiert nicht bessere Core Web Vitals. Messen Sie die Seitenleistung vor und nach Änderungen und überprüfen Sie, ob die Zustimmungs-Signale weiterhin die richtigen Tags zur richtigen Zeit erreichen.
Halten Sie die Zustimmung interoperabel
Für Verlage, die das IAB Transparency and Consent Framework verwenden, muss der Zustimmungsstring die Entscheidungen des Besuchers in einer Form darstellen, die von den teilnehmenden Systemen interpretiert werden kann. Die Integration von IAB TCF v2.3 kann diese Interoperabilität unterstützen; sie ersetzt jedoch nicht die Prüfung des tatsächlichen Strings, der Anbieter-Konfiguration und des Tag-Verhaltens. Bevorzugen Sie eine Implementierung, die auf offenen Standards und inspizierbarem Verhalten basiert, anstatt sich nur auf ein Zertifizierungslabel zu verlassen.
Um zu bewerten, wie diese Integrationen in Ihre Einrichtung passen, überprüfen Sie die Details zur IAB TCF-Integration und erkunden Sie Plattformoptionen zur Verwaltung von Zustimmungen neben Google-Signalen.
Zukunftssicherung mit Conzents offener Infrastruktur
Die Anforderungen an Zustimmungen und Integrationen ändern sich. Eine Plattform, die auf offenen Standards und inspizierbarem Code basiert, bietet den Teams einen klareren Weg, diese Änderungen zu überprüfen, als ein proprietäres System, dessen interne Logik sie nicht untersuchen können. Conzents quelloffene Open Consent Infrastructure (OCI) spiegelt diesen Ansatz wider: Datenschutzkontrollen sollten sichtbar und praktisch sein, nicht hinter einer Black Box verborgen.
OCI bietet zwei Wege. Teams mit technischer Kapazität können selbst hosten und ihre eigene Bereitstellung verwalten. Organisationen, die weniger Infrastrukturarbeit bevorzugen, können die verwaltete Cloud-Zustimmungsplattform von Conzent nutzen. Die Wahl betrifft die operative Verantwortung, nicht, ob Datenschutz wichtig ist. Beide Wege nutzen offene Infrastruktur als Grundlage für die Verwaltung von Zustimmungen.
Ein prinzipieller Ansatz für Datenschutz
Datenschutz sollte nicht von der Fähigkeit einer Organisation abhängen, für ein proprietäres System zu bezahlen oder dessen verborgene Prozesse zu akzeptieren. OCI wurde entwickelt, um die Zustimmungsinfrastruktur zugänglicher zu machen, während das verwaltete Cloud-Modell von Conzent die Preise senkt, wenn Sponsoren zunehmen. Das beschreibt das Preismodell, nicht das Versprechen, dass die Kosten jedes Kunden sinken oder konstant bleiben.
Für einen transparenten Kostenvergleich überprüfen Sie die Preisinformationen zusammen mit Ihrer erwarteten Nutzung und den internen Betriebsbedürfnissen. Berücksichtigen Sie Hosting, Wartung und Überprüfungsarbeiten, wenn Sie selbst hosten. Vergleichen Sie Äpfel mit Äpfeln, nicht nur die Plattformgebühr.
Planen Sie einen sorgfältigen Übergang
Der Übergang von einer Legacy-CMP zu einem Zero-Knowledge-Cookie-Verwaltungsansatz beginnt mit dem Verständnis, was die aktuelle Einrichtung tut. Kartieren Sie die Daten, die sie empfängt, die Aufzeichnungen, die sie speichert, die Tags, die sie steuert, und die Zustimmungs-Signale, die sie sendet. Dokumentieren Sie dann, welche Teile weiterhin funktionieren müssen, wie Analysen oder Werbeintegrationen, bevor Sie die Implementierung ändern.
- Inventarisieren Sie Datenflüsse: Identifizieren Sie Informationen, die an die CMP gesendet werden, wo sie gespeichert werden und wer darauf zugreifen kann.
- Wählen Sie ein Betriebsmodell: Vergleichen Sie Selbsthosting mit verwalteter Cloud basierend auf der Kapazität Ihres Teams und den Infrastrukturanforderungen.
- Testen Sie vor dem Wechsel: Überprüfen Sie das Verhalten des Banners, die Zustimmungsaufzeichnungen und die verbundenen Tags in einer kontrollierten Umgebung.
- Überprüfen Sie nach dem Start: Bestätigen Sie, dass die neue Konfiguration die Nutzerentscheidungen wie beabsichtigt anwendet, und überprüfen Sie sie erneut, wenn sich Integrationen ändern.
Diese Reihenfolge hilft, eine Plattformmigration nicht als einfachen Bannerwechsel zu behandeln. Sie gibt technischen und Datenschutzteams eine gemeinsame Sicht darauf, was sich ändert, was bewahrt werden muss und wie sie das Ergebnis überprüfen werden.
Conzents Open Consent Infrastructure verbindet diese Wege durch eine quelloffene Grundlage. Beginnen Sie mit der Bewertung Ihrer aktuellen CMP und entscheiden Sie, wie viel Infrastruktur Ihre Organisation betreiben möchte. Vergleichen Sie dann die verwalteten Cloud- und selbst gehosteten Ansätze mit dieser Bewertung. Das Ziel ist nicht, einem neuen Label zu vertrauen. Es geht darum, ein Zustimmungsmanagement aufzubauen, das Ihr Team verstehen, bewerten und pflegen kann.
Datenschutz zu einer Designentscheidung machen
Der nächste Schritt besteht darin, den Datenzugriff zu einem bewussten Teil Ihrer Zustimmungsstrategie zu machen. Entscheiden Sie, welche Systeme wirklich Zustimmungsinformationen benötigen, wer sie lesen können sollte und wie Ihr Team diese Grenzen überprüfen wird, während sich Ihre Website ändert. Das verwandelt die Zero-Knowledge-Cookie-Verwaltung von einer architektonischen Idee in einen Standard, den Sie auf zukünftige Entscheidungen anwenden können.
Conzent bringt eine dänische Perspektive auf Datenschutztechnik in die offene Zustimmungsinfrastruktur, mit einer quelloffenen Grundlage und Unterstützung für IAB TCF v2.3 und Google Consent Mode v2. Ihr Team kann die Plattform anhand ihrer technischen und betrieblichen Bedürfnisse bewerten und dann einen verwalteten Cloud- oder selbst gehosteten Ansatz wählen.
Erstellen Sie ein Zustimmungssetup, das Ihre Organisation verstehen und überwachen kann. Erforschen Sie die verwaltete Cloud-Zustimmungsplattform und finden Sie einen praktischen nächsten Schritt für Ihre Datenschutzstrategie.
Häufig gestellte Fragen
Was genau ist eine Zero-Knowledge-Zustimmungsmanagement-Plattform?
Eine Zero-Knowledge-Zustimmungsmanagement-Plattform ist darauf ausgelegt, die Zustimmung zu verwalten, ohne dem Plattformanbieter Zugriff auf identifizierbare Nutzerentscheidungen zu geben. Überprüfen Sie in der Praxis, welche Komponenten die Wahl verarbeiten, wo Aufzeichnungen gespeichert werden und wer die Verschlüsselungsschlüssel kontrolliert. Der Begriff allein beweist nicht, dass ein System diesem Design folgt. Für die Zero-Knowledge-Cookie-Verwaltung bewerten Sie die tatsächlichen Datenflüsse und die Konfiguration, nicht nur die Beschreibung des Anbieters.
Ist Zero-Knowledge-Cookie-Verwaltung teurer als traditionelle SaaS?
Nicht unbedingt. Die Kosten hängen vom Betriebsmodell und der Arbeit ab, die Ihr Team übernimmt. Conzents selbst gehostete Plattform kann ohne Softwaregebühr verwendet werden, aber Ihre Organisation übernimmt weiterhin das Hosting und die Operationen. Die verwaltete Cloud-Plattform hat Abonnementgebühren, deren Preis sinkt, wenn die Sponsoren zunehmen. Vergleichen Sie den gesamten operativen Aufwand sowie die Plattformgebühren, bevor Sie eine Entscheidung treffen.
Funktioniert eine Zero-Knowledge-CMP weiterhin mit Google Ads und Analytics?
Ja, sie kann mit Google Ads und Analytics funktionieren, wenn sie die Zustimmungs-Signale korrekt sendet, die diese Dienste verwenden. Conzent unterstützt Google Consent Mode v2. Testen Sie nach der Einrichtung jede relevante Wahl in einem Browser und bestätigen Sie, dass die Google-Tags wie beabsichtigt reagieren. Eine datenschutzorientierte CMP entfernt nicht die Rolle von Google beim Empfang der für seine Dienste benötigten Signale; sie schränkt ein, was die CMP selbst verarbeitet oder behält.
Kann ich ein Zero-Knowledge-Cookie-Banner kostenlos selbst hosten?
Conzents Self-Hosted Open Consent Infrastructure kann auf Ihrer eigenen Infrastruktur ohne Softwaregebühr selbst gehostet werden. „Kostenlos“ bedeutet nicht, dass es keine Betriebsarbeit gibt: Ihr Team bleibt verantwortlich für Hosting, Updates, Zugriffskontrollen und Tests. Bevor Sie einen Banner wechseln, kartieren Sie seine aktuellen Integrationen und überprüfen Sie, dass der Ersatz weiterhin die Auswahl jedes Besuchers auf Ihrer Website anwendet.
Wie beeinflusst die Zero-Knowledge-Architektur die Ladegeschwindigkeit der Website?
Sie garantiert keine schnellere Website. Die Leistung hängt vom Banner, von Skripten, Netzwerkaufrufen und der Konfiguration ab, nicht nur von der Datenschutzarchitektur. Für einen praktischen Vergleich messen Sie die Core Web Vitals vor und nach der Bereitstellung und überprüfen Sie dann die Browseraktivität auf zusätzliche Anfragen oder verzögertes Tag-Verhalten. Eine leichtere Implementierung kann unnötige Arbeiten im Browser reduzieren, aber bestätigen Sie die Auswirkungen auf Ihre eigenen Seiten, anstatt dies anzunehmen.
Benötige ich weiterhin eine GDPR-Datenverarbeitungsvereinbarung, wenn ich eine Zero-Knowledge-CMP verwende?
Möglicherweise. Die Antwort hängt davon ab, ob der CMP-Anbieter persönliche Daten für Ihre Organisation verarbeitet und von der Dienstleistungsvereinbarung. Ein Zero-Knowledge-Design kann einschränken, auf was der Anbieter zugreifen kann, aber das Label allein stellt nicht fest, dass keine Verarbeitung erfolgt. Dokumentieren Sie die Datenflüsse und überprüfen Sie den relevanten Vertrag mit Ihrem Datenschutz- oder Rechtsteam, bevor Sie entscheiden, welche Vereinbarungen erforderlich sind.
Ist Conzents Plattform vollständig IAB TCF v2.3 zertifiziert?
Conzent unterstützt die Integration von IAB TCF v2.3. Integration und Zertifizierung sind unterschiedlich: Die Integration betrifft, wie eine Plattform mit dem Framework funktioniert, während die Zertifizierung ein separater Status ist. Überprüfen Sie für Ihre Implementierung, dass der Zustimmungsstring und die Anbieter-Konfiguration wie erforderlich in den von Ihnen verwendeten Tools funktionieren, und unterscheiden Sie diese technischen Überprüfungen von der Zertifizierung.
Was passiert mit den Zustimmungsdaten, wenn ich den Dienst nicht mehr nutze?
Das hängt davon ab, wie Sie die Plattform betreiben. Bei einer selbst gehosteten Bereitstellung kontrolliert Ihre Organisation die Infrastruktur und muss entscheiden, wie sie ihre Aufzeichnungen aufbewahren, migrieren oder entfernen möchte. Bei einem verwalteten Cloud-Dienst überprüfen Sie die geltenden Dienstbedingungen und den Datenverarbeitungsprozess, bevor Sie die Nutzung beenden. Planen Sie den Export oder die Migration, wo erforderlich, und testen Sie, dass der Ersatz weiterhin bestehende Zustimmungsentscheidungen erkennt.