
Nollatietoisen evästenhallinnan: Tietosuvereniteetin palauttaminen vuonna 2026
Suostumusbanneri voi tallentaa käyttäjän valinnan ja silti paljastaa sen taustalla olevan tiedon. Voitko hallita evästeiden suostumusta ilman, että lähetät käyttäjien IP-osoitteita ja mieltymyksiä kolmannelle osapuolelle? Nollatietoinen evästeiden hallinta alkaa eri periaatteesta: vahvista ja valvo suostumusta samalla kun rajoitat pääsyä sen taustalla olevaan henkilökohtaiseen tietoon.
Tämä on tärkeää, jos suostumushallintaplatformisi on toinen tietojenkäsittelijä, jota on valvottava, musta laatikko, jota et voi tarkastaa, tai mahdollinen vuotolähde. Pelkkä banneri ei ole yksityisyysarkkitehtuuri. Tärkeää on myös, minne suostumustiedot menevät, kuka voi käyttää niitä ja kuinka selkeästi järjestelmä käsittelee käyttäjien valintoja.
Tämä artikkeli selittää, kuinka nollatietoiset lähestymistavat voivat vähentää näitä riskejä, mitä ne tarkoittavat ja mitä eivät tarkoita sääntelyvaatimusten osalta, ja miksi itse isännöity, lähdekoodin saatavilla oleva infrastruktuuri voi antaa sinulle enemmän hallintaa. Se kattaa myös, kuinka avoimet suostumussysteemit tukevat standardeja, kuten IAB TCF v2.3 ja Google Consent Mode v2, ilman että noudattamista käsitellään syynä kerätä enemmän tietoa. Tavoite on käytännöllinen: selkeämpi hallinta, vähemmän tarpeettomia tietojenkäsittelijöitä ja suostumushallinta, jota voit arvioida.
Keskeiset Huomiot
- Opi, miksi suostumushallinta voi tuoda mukanaan omat tietojenkäsittely- ja valvontariskinsä.
- Ymmärrä, kuinka nollatietoinen evästeiden hallinta voi rajoittaa alustatoimittajan pääsyä suostumustietoihin.
- Vertaile omistusoikeudellisia CMP:itä lähdekoodin saatavilla olevaan infrastruktuuriin ja katso, kuinka itse isännöinti tukee tietosuojaa.
- Tutki, kuinka suostumussignaalit voivat toimia yhdessä Google Consent Mode v2:n kanssa ilman, että ne luovat pysyvää profiilia CMP:n puolella.
- Katso, kuinka Conzentin Avoin Suostumusinfrastruktuuri tarjoaa läpinäkyvän vaihtoehdon suostumuksen hallintaan.
Perinteisen evästeiden hallinnan piilotettu vastuu
Suostumusbanneri voi näyttää rauhoittavalta, kun sen taustalla oleva järjestelmä pysyy läpinäkymättömänä. Monet perinteiset suostumushallintaplatformat (CMP:t) isännöivät toimittajat, jotka vastaanottavat ja tallentavat suostumusrekisterit omilla palvelimillaan. Riippuen asetuksista, nämä rekisterit voivat olla rinnakkain teknisten tietojen, kuten IP-osoitteiden, selaintietojen tai tunnisteiden kanssa. Kysy käytännön kysymys arvioidessasi CMP:tä: tarvitseeko se pääsyä kaikkeen tähän tietoon näyttääkseen valinnan ja välittääkseen suostumussignaalin?
Kun toimittaja käsittelee henkilökohtaisia tietoja puolestasi, se voi toimia käsittelijänä GDPR:n mukaan. Tämä suhde tuo mukanaan sopimus- ja läpinäkyvyysnäkökohtia, mukaan lukien vaatimukset 28. artiklassa. Vastuut riippuvat järjestelystä ja käsittelystä, joten pelkkä banneri ei voi ratkaista niitä. Selkeä GDPR:n noudattamisen lähestymistapa alkaa ymmärtämisestä, mitä tietoja CMP käsittelee, miksi se käsittelee niitä ja minne ne menevät.
Ongelma kolmannen osapuolen tietojenkäsittelyssä
CMP:n tulisi auttaa valvoa käyttäjien valintoja, ei luoda tarpeetonta jälkeä niistä. Keskitetty palvelu voi vastaanottaa suostumusilmoituksia useilta verkkosivustoilta, mahdollisesti teknisten tunnisteiden rinnalla. Tämä luo paradoksin: yksityisyysväline voi saada näkyvyyttä käyttäjätoimintaan eri sivustoilla, vaikka sivustojen välisiä seurantaa ei vaadita sen suostumusfunktion vuoksi. Tuotteet ja kokoonpanot vaihtelevat, joten tarkista tietovirrat sen sijaan, että oletat jokaisen CMP:n käyttäytyvän samalla tavalla.
Keskittäminen myös keskittyy riskiin. Tietomurto voisi paljastaa tallennetut suostumusrekisterit tai niihin liittyvät tunnisteet. Manipuloitu signaali voisi saada sivuston tai siihen liittyvän palvelun toimimaan valinnalla, jota käyttäjä ei tehnyt. Nämä ovat arvioitavia riskejä, eivät todisteita siitä, että jokainen CMP on kärsinyt tietomurrosta tai että jokainen suostumusrekisteri on paljastettu. Kartoitus, mitä toimittaja vastaanottaa, kuinka kauan se säilyttää sen ja mitä suojatoimia hallitsee pääsyä.
Siirtyminen "tarkistuslistan" mentaliteetista
Näkyvä banneri on käyttöliittymä, ei todiste siitä, että taustajärjestelmä kunnioittaa suostumusta. Jos tunnisteet aktivoituvat ennen valintaa, signaalit eivät heijasta käyttäjän valintaa tai rekisterit käsitellään tavoilla, joita sivuston omistaja ei voi tarkastaa, banneri voi antaa väärän hallinnan tunteen. Noudattaminen riippuu todellisista tietovirroista ja toteutuksesta, ei vain ilmoituksen olemassaolosta.
Tämän vuoksi nollatietoinen evästeiden hallinta siirtää huomion bannerista arkkitehtuuriin. Nollatietoisen mallin mukaan palvelu voi vahvistaa faktan oppimatta taustatietoa. Nollatietoinen todiste kuvaa tätä laajempaa kryptografista ideaa. Huolellisesti sovellettuna periaate kannustaa järjestelmiä käsittelemään suostumusta vähemmällä toimittajan pääsyllä sen sijaan, että kerättäisiin ylimääräisiä tietoja oletusarvoisesti.
Liiketoimintariski on myös olemassa. Kun noudattamislogiikka elää omistusoikeudellisessa mustassa laatikossa, organisaatio riippuu toimittajan toteutuksesta ja jatkuvasta pääsystä sen alustalle. Muutokset hinnoittelussa, ominaisuuksissa tai palveluissa voivat tehdä tästä riippuvuudesta vaikeampaa purkaa. Tarkastettavampi lähestymistapa tekee tietovirroista näkyviä, vähentää tarpeetonta käsittelyä ja pitää infrastruktuurin organisaation hallinnassa, missä se on käytännöllistä. Banneri pyytää valintaa. Sen taustalla olevan järjestelmän on kunnioitettava tätä valintaa.
Nollatietoisen evästeiden hallinnan määrittäminen
Nollatietoinen evästeiden hallinta pyrkii antamaan alustan helpottaa noudattamista ilman, että sen toimittaja saa pääsyä siihen, mikä yksittäinen käyttäjä teki tietyn suostumuksen valinnan. Tavoite ei ole piilottaa, onko sivustolla voimassa oleva suostumus. Tavoitteena on tehdä tämä tila käyttökelpoiseksi ilman, että alustan toimittaja saa pääsyä henkilön identiteettiin tai täydelliseen suostumusrekisteriin.
Tämä ero riippuu arkkitehtuurista, ei terminologiasta. Alusta voi käsitellä suostumusta selaimessa, tallentaa sen sivuston omistajan hallitsemaan infrastruktuuriin tai salata tiedot niin, että toimittaja ei voi lukea niitä. Oikea suunnittelu riippuu siitä, mitä järjestelmän on tehtävä. Hallinnoitu palvelu, joka voi tarkastaa luettavissa olevia rekistereitä, ei täyttäisi tämän mallin tiukinta versiota pelkästään siksi, että se kutsuu itseään nollatietoiseksi.
Kuinka nollatietoinen arkkitehtuuri toimii
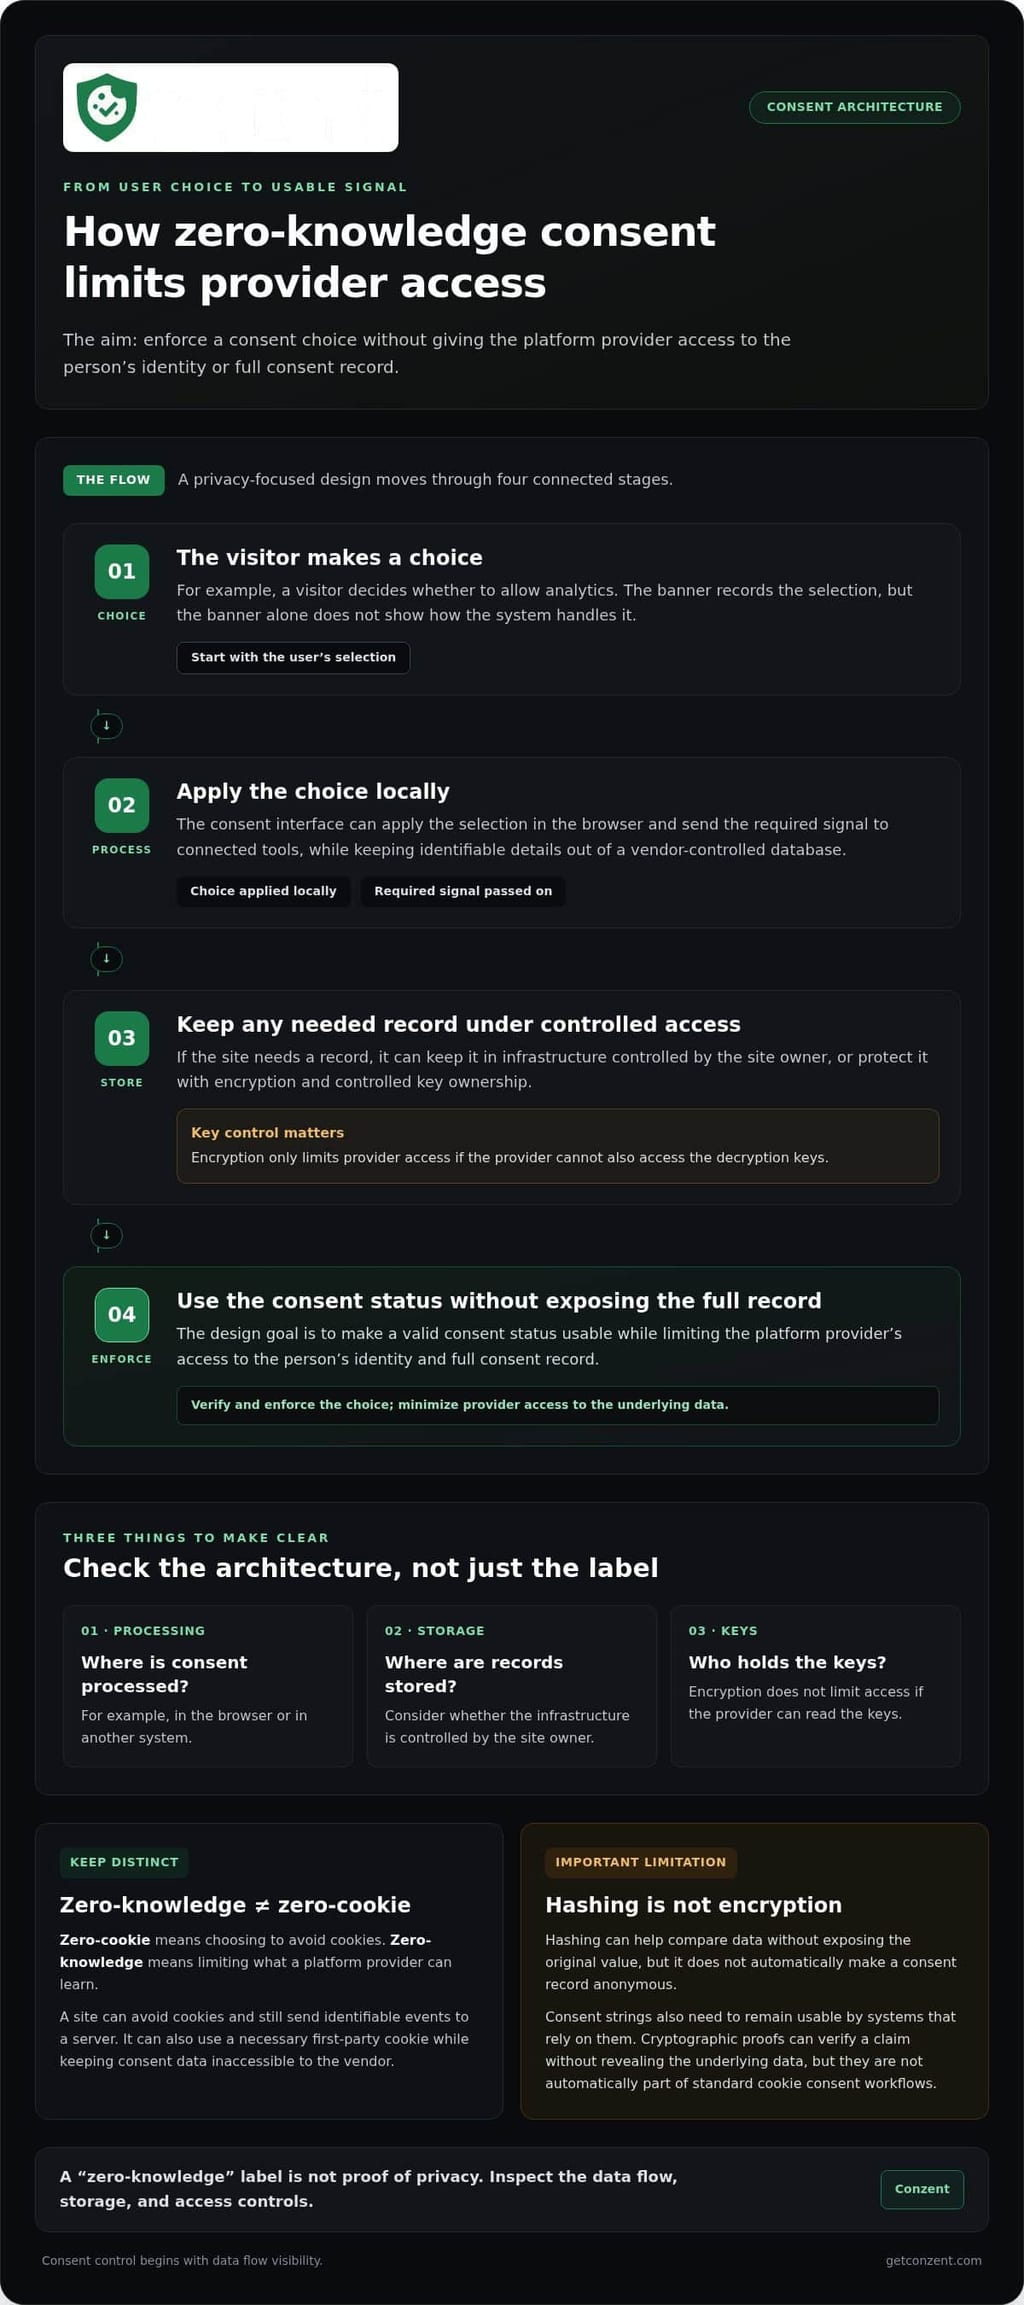
Kuvittele vierailija, joka valitsee, sallitaanko analytiikka. Sivuston suostumusliittymä voi soveltaa tätä valintaa paikallisesti ja lähettää tarvittavan signaalin liitetyille työkaluillle, pitäen samalla tunnistettavat tiedot pois toimittajan hallitsemasta tietokannasta. Jos sivustolla tarvitaan rekisteri, se voi tallentaa sen omaan infrastruktuuriinsa tai suojata sen toimittajan pääsyltä salauksen ja hallitun avaimen omistuksen avulla.
Hashaus voi auttaa vertaamaan tietoja paljastamatta alkuperäistä arvoa, mutta se ei ole salausta eikä automaattisesti tee suostumusrekisteristä anonyymia. Suostumusmerkkijonojen on myös pysyttävä käyttökelpoisina järjestelmille, jotka luottavat niihin. Kryptografiset todisteet voivat vahvistaa tietyn väitteen paljastamatta taustatietoa, mutta ne eivät automaattisesti ole osa standardin evästeiden suostumusprosesseja.
Nollatietoisuus ei ole nollaeväste
“Nollaeväste” kuvaa valintaa välttää evästeitä; “nollatietoisuus” kuvaa rajoituksia sille, mitä alustan toimittaja voi oppia. Sivusto voi välttää evästeitä ja silti lähettää tunnistettavia tapahtumia palvelimelle. Se voi myös käyttää tarpeellista ensimmäisen osapuolen evästettä samalla kun se pitää suostumustiedot toimittajalta piilossa. Nämä termit käsittelevät eri kysymyksiä, joten arvioi tietovirrat ja tallennus sen sijaan, että käsittelisit kumpaakaan nimikettä todisteena yksityisyydestä.
Nollatietoisen CMP:n ydintukipilarit
Hyvä suunnittelu tekee kolme asiaa selväksi: missä suostumus käsitellään, missä rekisterit tallennetaan ja kuka hallitsee avaimia. Salaus selaimessa tai järjestelmän reunalla voi suojata signaaleja siirron tai levossa, mutta se rajoittaa pääsyä vain, jos toimittaja ei voi myös käyttää salauksen purkuavaimia. IP-osoitteiden erottaminen suostumusvalinnoista voi vähentää mahdollisuutta, että valinta on suoraan sidottu kävijään.
Auditointi on yhtä tärkeää. Lähdekoodin saatavuus antaa teknisille tiimeille mahdollisuuden tarkastaa, kuinka alusta käsittelee suostumusta, tunnisteita ja integraatioita. Se ei todista, että jokainen käyttöönotto on turvallinen, mutta se antaa tarkastajille jotain konkreettista tarkastettavaksi sen sijaan, että pyydettäisiin heitä luottamaan mustaan laatikkoon. Conzentin Avoin Suostumusinfra tukee hallittuja pilvi- ja itse isännöityjä käyttöönottoja, joten organisaatiot voivat valita toimintamallin, joka sopii heidän yksityisyys- ja infrastruktuurivaatimuksiinsa. Tiimit, jotka punnitsevat näitä lähestymistapoja, voivat verrata saatavilla olevia alustavaihtoehtoja.
Käytä näitä kysymyksiä arvioidaksesi toteutusta: Voiko toimittaja lukea tallennettuja suostumusrekistereitä? Säilytetäänkö IP-osoitteet eristyksissä suostumusvalinnoista? Kuka hallitsee salausavaimia? Voiko tiimisi tarkastaa asiaankuuluvan koodin? Selkeät vastaukset muuttavat nollatietoisuuden etiketistä arkkitehtuuriksi, jota voit arvioida.
SaaS-mustat laatikot vs. Avoin suostumusinfra
Suostumusplattaforma ei ole vain ominaisuus, jonka voit kytkeä päälle. Se on infrastruktuuri, joka vaikuttaa siihen, kuka voi tarkastaa järjestelmän, missä tietoja käsitellään ja kuinka paljon työtä tiimisi omistaa. Omistusoikeudellinen SaaS voi tarjota nopean käyttöönoton, mutta sen sisäinen logiikka voi olla piilossa asiakkailta. Lähdekoodin saatavilla oleva Avoin Suostumusinfra (OCI) tekee koodista tarkastettavaa, antaen teknisille tiimeille selkeämmän perustan tarkastelulle ja mukauttamiselle.
Läpinäkyvyys ja hallinta eivät ole sama asia. Lähdekoodin tarkastaminen voi näyttää, kuinka alusta on suunniteltu, mutta se ei todista, kuinka live-käyttöönotto on konfiguroitu tai hallittu. Itse isännöinti asettaa infrastruktuurin organisaatiosi hallintaan; hallittu pilvipalvelu siirtää operatiivisen vastuun samalla kun se luottaa toimittajan toteutukseen. Oikea tasapaino riippuu turvallisuusvaatimuksistasi, teknisestä kapasiteetistasi ja halukkuudestasi operatiiviseen työhön.
Itse isännöinnin puolustus
Itse isännöinti antaa organisaatiolle suoran hallinnan käyttöönotosta ja tietojen sijainnista. Tämä voi olla tärkeää korkean turvallisuuden ympäristöissä, joissa infrastruktuuripolitiikat ovat tiukkoja tai tiimien on hallittava tietojen asuinpaikkaa tarkasti. Se voi myös vähentää CMP-toimittajan roolia suostumusdatankäsittelyssä. Muuttuuko se tiettyyn sopimusvelvoitteeseen riippuu todellisista tietovirroista ja käytettävissä olevista palveluista, joten arvioi käyttöönotto sen sijaan, että oletat itse isännöinnin ratkaisevan jokaisen oikeudellisen kysymyksen.
On olemassa kauppasuhde: tiimisi ottaa vastuun isännöinnistä, pääsyn hallinnasta, valvonnasta, varmuuskopioista ja päivityksistä. Suostumussysteemit tarvitsevat myös ylläpitoa, kun integraatiot ja standardit muuttuvat. Teknisten tiimien, jotka arvioivat tätä mallia, Conzentin itse isännöity suostumusinfra tarjoaa lähestymistavan, joka on rakennettu infrastruktuurin omistuksen ympärille.
Hallittu pilvi: vähemmän toimintaa, avoimet perusteet
Ei jokaisella organisaatiolla ole kapasiteettia tai halua toimia omalla suostumusinfrastruktuurillaan. Hallittu pilvialusta voi vähentää sisäistä isännöintitaakkaa, kun taas lähdekoodin saatavuus tarjoaa näkyvyyttä järjestelmän suunnitteluun. Nämä ovat erillisiä etuja, eivät automaattisia todisteita siitä, että pilvitoimittaja ei voi käyttää tietoja. Ymmärrä, mitä palvelu käsittelee ja tallentaa, ja kuinka pääsyä hallitaan.
Standardit, kuten IAB TCF v2.3, voivat kehittyä, joten suostumusimplementaatioiden on saatava jatkuvaa huomiota. Hallittu palvelu voi helpottaa alustan ylläpitoa, mutta päivitykset eivät poista tarvetta ymmärtää muutoksia integraatioissasi. Selkeät julkaisutiedot ja tarkastusprosessi auttavat tiimejä pitämään integraatiot linjassa vaatimustensa kanssa.
Vertaile kokonaisomistusta, ei vain tilaushintaa
Hyvä kustannusvertailu katsoo yli kuukausimaksun tai käyttäjäkohtaisen maksun. Sisällytä sisäinen insinöörityö, infrastruktuuri, ylläpito, toimittajakulut ja vaadittava työ muutosten tarkastamiseen. Käyttöpohjainen hinnoittelu voi tehdä kustannusten ennakoimisesta vaikeaa liikenteen kasvaessa; itse isännöinti voi välttää joitakin toimittajamaksuja, mutta vaatii silti ihmisiä ja infrastruktuuria. Kumpikaan malli ei ole automaattisesti halvempi ajan myötä.
- Valitse itse isännöinti, kun infrastruktuurin hallinta ja sisäinen tekninen kapasiteetti ovat etusijalla.
- Harkitse hallittua pilveä, kun operatiivisen työn vähentäminen on tärkeää, pitäen samalla läpinäkyvyyden ja tietojen käsittelyn keskeisinä arvioinnissa.
- Tarkista koko kustannusmalli ennen kuin vertailet kiinteää tilausta käyttöperusteisiin maksuihin tai sisäiseen isännöintiin.
Nollatietoinen evästeiden hallinta ei ole määritelty sen mukaan, toimiiko alusta pilvessä vai palvelimillasi. Se riippuu siitä, mitä toimittaja voi käyttää, kuinka järjestelmä käsittelee suostumusta ja voiko tiimisi vahvistaa nämä väitteet. Avoin infrastruktuuri tekee näiden kysymysten tarkastelusta helpompaa.
Nollatietoisuuden integroiminen Google Consent Mode v2:een
Google Consent Mode v2 riippuu suostumussignaaleista, jotka saavuttavat Googlen, jotta sen tunnisteet voivat säätää käyttäytymistään. Tämä luo suunnittelun haasteen: sivuston on viestittävä käyttäjän valinta Googlelle ilman, että CMP:stä tulee toinen paikka, jossa kyseisen henkilön toimintaa seurataan tai profiloidaan.
Nollatietoinen lähestymistapa erottaa nämä tehtävät. CMP voi kerätä valinnan ja asettaa asiaankuuluvat suostumussignaalit selaimessa, samalla kun vältetään pysyvää, tunnistettavaa profiilia omissa järjestelmissään. Signaalin on silti päästävä Googlelle, jotta Consent Mode toimii. Nollatietoisuus ei tarkoita vaadittujen signaalien tukahduttamista; se tarkoittaa rajoittamista siihen, mitä suostumusplattaforma itse voi oppia tai säilyttää.
Konfigurointi on tärkeää. Kategoria, joka on kartoitettu väärään signaaliin, tunniste, joka aktivoituu ennen suostumusvalintaa, tai oletus, joka ei vastaa sivuston tarkoittamaa käyttäytymistä, voi heikentää asetusta. Käsittele toteutusta tietovirran tarkastamisena, ei vain rastina.
Vahvista signaalit ilman tarpeettomia CMP-lokeja
Testaa koko polku vierailijan valinnasta Google-tunnisteiden käyttäytymiseen. Käytä selaimen kehittäjätyökaluja tai tunnisteiden virheenkorjausprosessia tarkistaaksesi, mitkä suostumusvaltiot on asetettu ja milloin ne muuttuvat. Vertaile tulosta vierailijoille, jotka hyväksyvät, hylkäävät tai eivät ole vielä valinneet. Tarkista CMP-puolen lokit ja tallennetut rekisterit samanaikaisesti varmistaaksesi, etteivät ne säilytä tunnisteita tai tapahtumahistorioita, joita alusta ei tarvitse.
Googlen 2026 päivitykset tekevät tarkasta kartoituksesta erityisen tärkeää: ad_storage hallitsee mainontatietojen virtaa Google Analyticsista Google Ads:iin, kun taas myöhempi päivitys on suunniteltu tekemään ad_personalization ainoaksi hallinnaksi Analytics-tiedoille, joita käytetään uudelleenmarkkinoinnissa. Tarkista Googlen nykyiset toteutusohjeet, kun asetukset kehittyvät. Suostumussignaalit voivat myös tukea mallintamista, mutta mikään arkkitehtuuri ei voi luvata tiettyä tulosta.
Ylläpidä tuloja yksityisyyttä kunnioittavalla UX:llä
Optimointi ei vaadi vierailijan valinnan heikentämistä. A/B-testit voivat vertailla selkeää banneritekstiä, asettelua tai painikkeen esitystä samalla kun vaihtoehdot pysyvät yhtä saavutettavina ja kunnioittavat jokaista valintaa johdonmukaisesti. Conzentin Suostumus A/B-testit tukevat näyttöön perustuvia päätöksiä suostumuskokemuksista. Pidä testi keskittyneenä käyttöliittymään, ei ylimääräisten henkilökohtaisten tietojen keräämiseen tai ihmisten ohjaamiseen hyväksymiseen.
Suorituskyky ansaitsee saman tarkastelun. Kevyt toteutus, joka välttää tarpeettomia skriptejä ja verkkopyyntöjä, voi vähentää työtä selaimessa, mutta nollatietoisen suunnittelun yksin ei takaa parempia Core Web Vitals -arvoja. Mittaa sivun suorituskyky ennen ja jälkeen muutoksia, ja tarkista, että suostumussignaalit edelleen saavuttavat oikeat tunnisteet oikeaan aikaan.
Pidä suostumus yhteensopivana
Julkaisijoille, jotka käyttävät IAB:n läpinäkyvyys- ja suostumuskehystä, suostumusmerkkijonon on edustettava vierailijan valintoja muodossa, jonka osallistuvat järjestelmät voivat tulkita. IAB TCF v2.3 -integraatio voi tukea tätä yhteensopivuutta; se ei korvaa todellisen merkkijonon, toimittajakonfiguraation ja tunnistekäyttäytymisen testaamista. Suosi toteutusta, joka on rakennettu avoimien standardien ja tarkastettavan käyttäytymisen ympärille sen sijaan, että luottaisit vain sertifiointitunnukseen.
Arvioidaksesi, kuinka nämä integraatiot sopivat asetukseesi, tarkista IAB TCF -integraatiotiedot ja tutki alustavaihtoehtoja suostumuksen hallintaan Google-signaalien rinnalla.
Tulevaisuuden turvaaminen Conzentin Avoimella Infrastruktuurilla
Suostumusvaatimukset ja integraatiot muuttuvat. Alusta, joka on rakennettu avoimien standardien ja tarkastettavan koodin ympärille, antaa tiimeille selkeämmän tavan tarkastella näitä muutoksia kuin omistusoikeudellinen järjestelmä, jonka sisäistä logiikkaa he eivät voi tarkastaa. Conzentin lähdekoodin saatavilla oleva Avoin Suostumusinfra (OCI) heijastaa tätä lähestymistapaa: yksityisyyskontrollien tulisi olla näkyviä ja käytännöllisiä, ei piilossa mustan laatikon takana.
OCI tarjoaa kaksi reittiä. Tiimeillä, joilla on teknistä kapasiteettia, voi olla itse isännöinti ja hallita omaa käyttöönottoaan. Organisaatiot, jotka suosivat vähemmän infrastruktuurityötä, voivat käyttää Conzentin hallittua pilvisuostumusplatformia. Valinta koskee operatiivista vastuuta, ei sitä, onko yksityisyys tärkeää. Molemmat reitit käyttävät avointa infrastruktuuria suostumuksen hallinnan perustana.
Periaatteellinen lähestymistapa yksityisyyteen
Yksityisyys ei saisi riippua organisaation kyvystä maksaa omistusoikeudellisesta järjestelmästä tai hyväksyä sen piilotettuja prosesseja. OCI on suunniteltu tekemään suostumusinfra helpommin saatavilla, kun taas Conzentin hallittu pilvimalli alentaa hinnoittelua sponsoroinnin kasvaessa. Tämä kuvaa hinnoittelumallia, ei lupausta siitä, että jokaisen asiakkaan kustannukset laskevat tai pysyvät kiinteinä.
Selkeän kustannusvertailun vuoksi tarkista hinnoittelutiedot yhdessä odotetun käytön ja sisäisten toimintatarpeiden kanssa. Sisällytä isännöinti, ylläpito ja tarkastus työ, jos isännöit itse. Vertaile samanlaista samanlaiseen, ei vain alustamaksua.
Suunnittele huolellinen siirtyminen
Siirtyminen perinteisestä CMP:stä nollatietoiseen evästeiden hallintamalliin alkaa ymmärtämisestä siitä, mitä nykyinen asetus tekee. Kartoitus, mitä tietoja se vastaanottaa, mitä rekistereitä se tallentaa, mitä tunnisteita se hallitsee ja mitä suostumussignaaleja se lähettää. Dokumentoi sitten, mitkä osat on pidettävä toiminnassa, kuten analytiikka tai mainontaintegraatiot, ennen toteutuksen muuttamista.
- Inventoi tietovirrat: Tunnista tiedot, jotka lähetetään CMP:lle, missä ne tallennetaan ja kuka voi käyttää niitä.
- Valitse toimintamalli: Vertaile itse isännöintiä hallittuun pilveen tiimisi kapasiteetin ja infrastruktuurivaatimusten mukaan.
- Testaa ennen vaihtamista: Tarkista bannerin käyttäytyminen, suostumusrekisterit ja liitetyt tunnisteet hallitussa ympäristössä.
- Tarkista lanseerauksen jälkeen: Varmista, että uusi konfiguraatio edelleen soveltaa käyttäjien valintoja tarkoitetulla tavalla ja tarkista se, kun integraatiot muuttuvat.
Tämä järjestys auttaa välttämään alustan siirron käsittelyä bannerinvaihtona. Se antaa teknisille ja yksityisyys-tiimeille yhteisen näkemyksen siitä, mitä muutoksia tapahtuu, mitä on säilytettävä ja kuinka he vahvistavat tuloksen.
Conzentin Avoin Suostumusinfra yhdistää nämä polut lähdekoodin saatavilla olevaan perustaan. Aloita arvioimalla nykyinen CMP:si ja päättämällä, kuinka paljon infrastruktuuria organisaatiosi haluaa käyttää. Vertaile sitten hallittua pilveä ja itse isännöityjä lähestymistapoja tämän arvion mukaan. Tavoite ei ole luottaa uuteen etikettiin. Tavoitteena on rakentaa suostumushallinta, jota tiimisi voi ymmärtää, arvioida ja ylläpitää.
Tee yksityisyydestä suunnittelupäätös
Seuraava askel on tehdä tietojen pääsystä tarkoituksellinen osa suostumusstrategiaasi. Päätä, mitkä järjestelmät todella tarvitsevat suostumustietoja, kuka voi lukea niitä ja kuinka tiimisi tarkistaa nämä rajat, kun sivustosi muuttuu. Tämä muuttaa nollatietoisen evästeiden hallinnan arkkitehtonisesta ideasta standardiksi, jota voit soveltaa tuleviin päätöksiin.
Conzent tuo tanskalaisen yksityisyysinsinöörin näkökulman avoimeen suostumusinfraan, jossa on lähdekoodin saatavilla oleva perusta ja tuki IAB TCF v2.3:lle ja Google Consent Mode v2:lle. Tiimisi voi arvioida alustaa sen teknisten ja operatiivisten tarpeiden mukaan ja valita sitten hallitun pilven tai itse isännöidyn lähestymistavan.
Rakenna suostumusasetelma, jonka organisaatiosi voi ymmärtää ja valvoa. Tutki hallittua pilvisuostumusplatformia ja löydä käytännöllinen seuraava askel yksityisyysstrategiallesi.
Usein kysytyt kysymykset
Mitä tarkalleen ottaen on nollatietoinen suostumushallintaplatformi?
Nollatietoinen suostumushallintaplatformi on suunniteltu hallitsemaan suostumusta ilman, että alustan toimittaja saa pääsyä tunnistettaviin käyttäjävalintoihin. Käytännössä tarkista, mitkä komponentit käsittelevät valintaa, missä rekisterit tallennetaan ja kuka hallitsee mahdollisia salausavaimia. Pelkkä termi ei todista, että järjestelmä noudattaa tätä suunnittelua. Nollatietoisen evästeiden hallinnan osalta arvioi todelliset tietovirrat ja konfigurointi, ei vain toimittajan kuvausta.
Onko nollatietoinen evästeiden hallinta kalliimpaa kuin perinteinen SaaS?
Ei välttämättä. Kustannukset riippuvat toimintamallista ja työstä, jonka tiimisi ottaa vastaan. Conzentin itse isännöity alusta voidaan käyttää ilman ohjelmistomaksua, mutta organisaatiosi hoitaa silti isännöinnin ja toiminnot. Sen hallitulla pilvialustalla on tilausmaksuja, joiden hinnoittelu laskee sponsoroinnin kasvaessa. Vertaile koko operatiivista vaivannäköä sekä alustan maksuja ennen päätöksentekoa.
Toimiiko nollatietoinen CMP edelleen Google Ads:in ja Analyticsin kanssa?
Kyllä, se voi toimia Google Ads:in ja Analyticsin kanssa, kun se oikein lähettää suostumussignaalit, joita nämä palvelut käyttävät. Conzent tukee Google Consent Mode v2:ta. Asetuksen jälkeen testaa jokainen asiaankuuluva valinta selaimessa ja varmista, että Google-tunnisteet reagoivat tarkoitetulla tavalla. Yksityisyyteen keskittyvä CMP ei poista Googlen roolia signaalien vastaanottamisessa, joita sen palvelut tarvitsevat; se rajoittaa sitä, mitä CMP itse käsittelee tai säilyttää.
Voinko itse isännöidä nollatietoista evästebanneria ilmaiseksi?
Conzentin itse isännöity Avoin Suostumusinfra voidaan isännöidä omalla infrastruktuurillasi ilman ohjelmistomaksua. “Ilmainen” ei tarkoita, että ei ole operatiivista työtä: tiimisi on edelleen vastuussa isännöinnistä, päivityksistä, pääsyn hallinnasta ja testauksesta. Ennen bannerin siirtämistä kartoita sen nykyiset integraatiot ja tarkista, että korvaava jatkaa jokaisen vierailijan valinnan soveltamista sivustollasi.
Kuinka nollatietoinen arkkitehtuuri vaikuttaa verkkosivuston latausnopeuteen?
Se ei takaa nopeampaa verkkosivustoa. Suorituskyky riippuu bannerista, skripteistä, verkkopyynnöistä ja konfiguroinnista, ei vain yksityisyysarkkitehtuurista. Käytännön vertailua varten mittaa Core Web Vitals ennen ja jälkeen käyttöönoton, tarkista sitten selaimen aktiviteetti lisäpyyntöjen tai viivästyneiden tunnistekäyttäytymisten osalta. Kevyt toteutus voi vähentää tarpeetonta selaintyötä, mutta vahvista vaikutus omilla sivuillasi sen sijaan, että oletat.
Tarvitsenko edelleen GDPR:n tietojenkäsittelysopimuksen, jos käytän nollatietoista CMP:tä?
Mahdollisesti. Vastaus riippuu siitä, käsitteleekö CMP-toimittaja henkilökohtaisia tietoja organisaatiollesi ja palvelusopimuksesta. Nollatietoinen suunnittelu voi rajoittaa sitä, mihin toimittaja voi päästä, mutta pelkkä etiketti ei osoita, että mitään käsittelyä ei tapahdu. Dokumentoi tietovirrat ja tarkista asiaankuuluva sopimus yksityisyys- tai lakitiimisi kanssa ennen kuin päätät, mitä sopimuksia tarvitaan.
Onko Conzentin alusta täysin IAB TCF v2.3 -sertifioitu?
Conzent tukee IAB TCF v2.3 -integraatiota. Integraatio ja sertifiointi ovat erillisiä: integraatio koskee sitä, kuinka alusta toimii kehyksen kanssa, kun taas sertifiointi on erillinen tila. Toteutuksesi osalta varmista, että suostumusmerkkijono ja toimittajakonfiguraatio käyttäytyvät vaaditulla tavalla käyttämissäsi työkaluissa, ja erota nämä tekniset tarkastukset sertifioinnista.
Mitä tapahtuu suostumusdatalle, jos lopetan palvelun käytön?
Se riippuu siitä, kuinka käytät alustaa. Itse isännöidyn käyttöönoton yhteydessä organisaatiosi hallitsee infrastruktuuria ja sen on päätettävä, kuinka säilyttää, siirtää tai poistaa rekisterinsä. Hallitun pilvipalvelun osalta tarkista sovellettavat palveluehdot ja tietojen käsittelyprosessi ennen käytön lopettamista. Suunnittele vienti tai siirto tarvittaessa, ja testaa, että korvaava jatkaa olemassa olevien suostumusvalintojen tunnistamista.