
Gestión de Cookies de Conocimiento Cero: Recuperando la Soberanía de Datos en 2026
Un banner de consentimiento puede registrar la elección de un usuario y aún así exponer los datos detrás de él. ¿Puedes gestionar el consentimiento de cookies sin enviar las direcciones IP y preferencias de los usuarios a un proveedor externo? La gestión de cookies de conocimiento cero comienza con un principio diferente: verificar y hacer cumplir el consentimiento mientras se limita el acceso a los datos personales detrás de él.
Eso importa si tu plataforma de gestión de consentimiento es otro procesador de datos que supervisar, una caja negra que no puedes inspeccionar, o una posible fuente de filtraciones. El banner por sí solo no es la arquitectura de privacidad. A dónde van los datos de consentimiento, quién puede acceder a ellos y cuán claramente el sistema maneja las elecciones de los usuarios también importan.
Este artículo explica cómo los enfoques de conocimiento cero pueden reducir esos riesgos, lo que significan y no significan para el cumplimiento regulatorio, y por qué una infraestructura autoalojada y disponible en código puede darte más control. También cubre cómo los sistemas de consentimiento abiertos apoyan estándares como IAB TCF v2.3 y Google Consent Mode v2, sin tratar el cumplimiento como una razón para recopilar más datos. El objetivo es práctico: un control más claro, menos procesadores de datos innecesarios y una gestión de consentimiento que puedes evaluar.
Conclusiones Clave
- Aprende por qué un gestor de consentimiento puede introducir sus propios riesgos de manejo y supervisión de datos.
- Entiende cómo la gestión de cookies de conocimiento cero puede limitar el acceso de un proveedor de plataforma a los datos de consentimiento.
- Compara CMPs propietarios con infraestructura disponible en código y ve cómo el autoalojamiento apoya la soberanía de datos.
- Explora cómo las señales de consentimiento pueden funcionar con Google Consent Mode v2 sin crear un perfil persistente en el lado de la CMP.
- Ve cómo la Infraestructura de Consentimiento Abierto de Conzent ofrece una alternativa transparente para gestionar el consentimiento.
La Responsabilidad Oculta de la Gestión Tradicional de Cookies
Un banner de consentimiento puede parecer tranquilizador mientras que el sistema detrás de él sigue siendo opaco. Muchas plataformas tradicionales de gestión de consentimiento (CMPs) son alojadas por proveedores que reciben y almacenan registros de consentimiento en sus propios servidores. Dependiendo de la configuración, esos registros pueden estar junto a información técnica como direcciones IP, detalles del navegador o identificadores. Haz una pregunta práctica al evaluar una CMP: ¿necesita acceso a toda esa información para mostrar una elección y transmitir una señal de consentimiento?
Cuando un proveedor procesa datos personales en tu nombre, puede actuar como un procesador bajo el GDPR. Esa relación trae consideraciones contractuales y de transparencia, incluyendo los requisitos del Artículo 28. Las responsabilidades dependen del acuerdo y del procesamiento involucrado, por lo que un banner por sí solo no puede resolverlas. Un enfoque claro de cumplimiento del GDPR comienza con entender qué datos maneja la CMP, por qué los maneja y a dónde van.
El Problema con el Procesamiento de Datos de Terceros
Una CMP debería ayudar a hacer cumplir las elecciones de los usuarios, no crear un rastro innecesario de ellas. Un servicio centralizado puede recibir eventos de consentimiento de múltiples sitios web, potencialmente junto a identificadores técnicos. Eso crea una paradoja: una herramienta de privacidad puede obtener visibilidad sobre la actividad del usuario a través de sitios, incluso cuando el seguimiento entre sitios no es necesario para su función de consentimiento. Los productos y configuraciones difieren, así que inspecciona los flujos de datos en lugar de asumir que cada CMP se comporta de la misma manera.
La centralización también concentra el riesgo. Una violación podría exponer registros de consentimiento almacenados o identificadores asociados. Una señal manipulada podría hacer que un sitio o servicio conectado actúe sobre una elección que el usuario no hizo. Estos son riesgos a evaluar, no evidencia de que cada CMP haya sufrido una violación o que cada registro de consentimiento esté expuesto. Mapea lo que el proveedor recibe, cuánto tiempo lo retiene y qué salvaguardias rigen el acceso.
Superando la Mentalidad de “Lista de Verificación”
Un banner visible es una interfaz, no una prueba de que el sistema subyacente respeta el consentimiento. Si las etiquetas se activan antes de una elección, las señales no reflejan la selección del usuario, o los registros se manejan de maneras que el propietario del sitio no puede inspeccionar, el banner puede dar una falsa sensación de control. El cumplimiento depende del flujo de datos real y la implementación, no solo de la presencia de un aviso.
Por eso la gestión de cookies de conocimiento cero desplaza la atención del banner a la arquitectura. En un modelo de conocimiento cero, un servicio puede verificar un hecho sin aprender la información subyacente. Una prueba de conocimiento cero describe esta idea criptográfica más amplia. Aplicado cuidadosamente, el principio anima a los sistemas a procesar el consentimiento con menos acceso del proveedor en lugar de recopilar datos adicionales por defecto.
También hay un riesgo comercial. Cuando la lógica de cumplimiento vive dentro de una caja negra propietaria, la organización depende de la implementación de un proveedor y del acceso continuo a su plataforma. Los cambios en precios, características o servicios pueden hacer que esa dependencia sea más difícil de deshacer. Un enfoque más inspeccionable hace que los flujos de datos sean visibles, reduce el procesamiento innecesario y mantiene la infraestructura bajo el control de la organización donde sea práctico. Un banner pide una elección. El sistema detrás de él debe honrar esa elección.
Definiendo la Gestión de Cookies de Conocimiento Cero
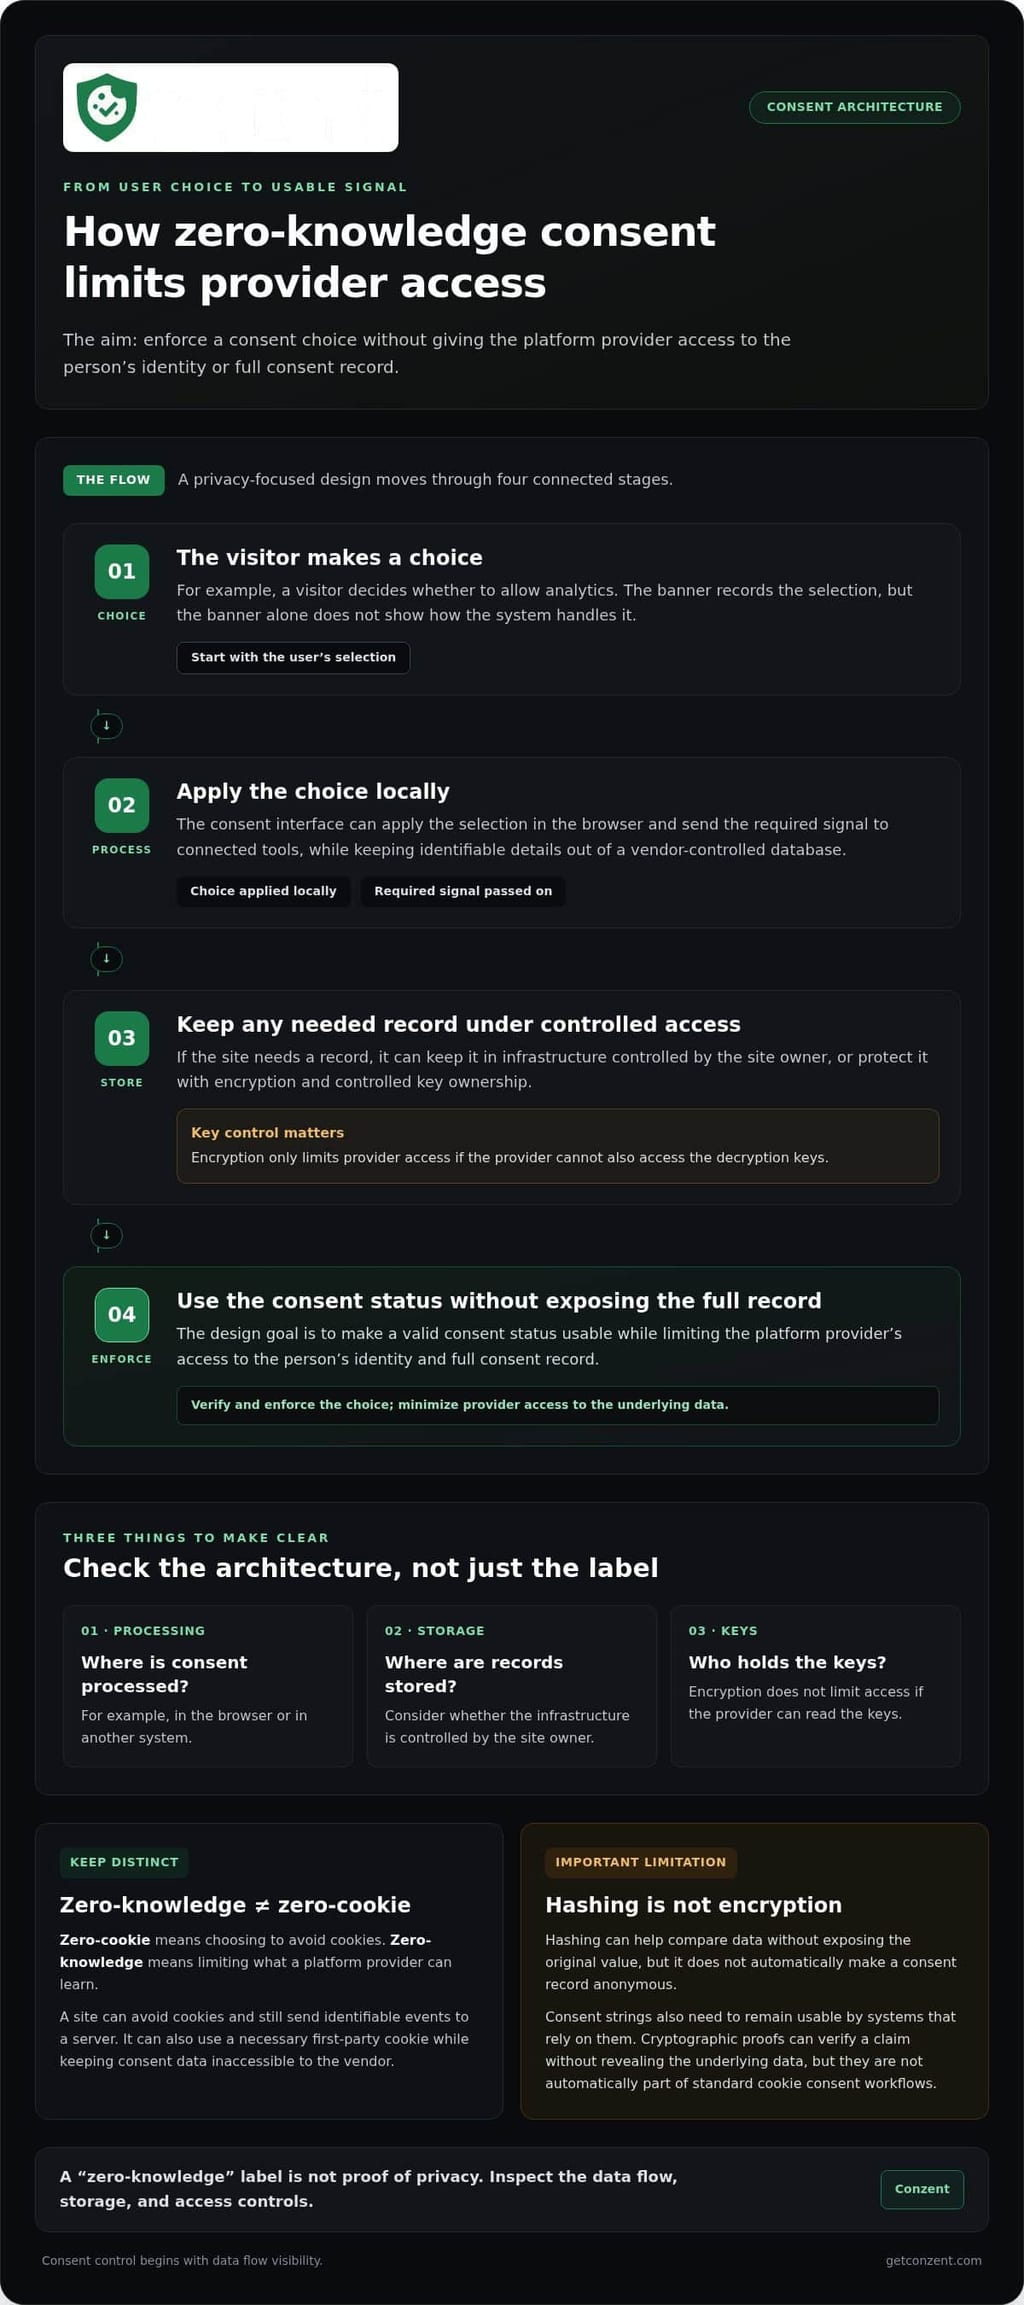
La gestión de cookies de conocimiento cero tiene como objetivo permitir que una plataforma facilite el cumplimiento sin dar acceso a su proveedor sobre qué usuario individual tomó una elección de consentimiento particular. El objetivo no es ocultar si un sitio tiene un consentimiento válido. Se trata de hacer que ese estado sea utilizable sin dar acceso al proveedor de la plataforma a la identidad de la persona o al registro completo de consentimiento.
Esta distinción depende de la arquitectura, no de la terminología. Una plataforma puede procesar el consentimiento en el navegador, almacenarlo en una infraestructura controlada por el propietario del sitio, o cifrar los datos para que el proveedor no pueda leerlos. El diseño correcto depende de lo que el sistema necesita hacer. Un servicio gestionado que puede inspeccionar registros legibles no cumpliría con la versión más estricta de este modelo simplemente porque se llama a sí mismo de conocimiento cero.
Cómo Funciona la Arquitectura de Conocimiento Cero
Considera a un visitante eligiendo si permitir análisis. La interfaz de consentimiento del sitio puede aplicar esa elección localmente y enviar la señal requerida a las herramientas conectadas, mientras mantiene detalles identificables fuera de una base de datos controlada por el proveedor. Si el sitio necesita un registro, puede almacenarlo dentro de su propia infraestructura o protegerlo del acceso del proveedor a través de cifrado y propiedad controlada de claves.
El hashing puede ayudar a comparar datos sin exponer el valor original, pero no es cifrado y no hace automáticamente que un registro de consentimiento sea anónimo. Las cadenas de consentimiento también necesitan seguir siendo utilizables por sistemas que dependen de ellas. Las pruebas criptográficas pueden verificar una afirmación específica sin revelar los datos subyacentes, pero no son automáticamente parte de los flujos de trabajo estándar de consentimiento de cookies.
El Conocimiento Cero No Es Cero Cookies
“Cero cookies” describe una elección de evitar cookies; “conocimiento cero” describe límites sobre lo que un proveedor de plataforma puede aprender. Un sitio puede evitar cookies y aún así enviar eventos identificables a un servidor. También puede usar una cookie de primera parte necesaria mientras mantiene los datos de consentimiento inaccesibles para el proveedor. Estos términos abordan preguntas diferentes, así que evalúa el flujo de datos y el almacenamiento en lugar de tratar cualquiera de las etiquetas como prueba de privacidad.
Los Pilares Fundamentales de una CMP de Conocimiento Cero
Un diseño sólido deja claras tres cosas: dónde se procesa el consentimiento, dónde se almacenan los registros y quién tiene las claves. El cifrado en el navegador o en el borde del sistema puede proteger señales en tránsito o en reposo, pero solo limita el acceso si el proveedor no puede acceder también a las claves de descifrado. Separar las direcciones IP de las elecciones de consentimiento puede reducir la posibilidad de que una elección esté directamente vinculada a un visitante.
La auditabilidad importa tanto como eso. El código disponible en fuente permite a los equipos técnicos examinar cómo la plataforma maneja el consentimiento, identificadores e integraciones. No prueba que cada implementación sea segura, pero le da a los revisores algo concreto para inspeccionar en lugar de pedirles que confíen en una caja negra. La Infraestructura de Consentimiento Abierto de Conzent apoya implementaciones en la nube gestionadas y autoalojadas, para que las organizaciones puedan elegir un modelo operativo que se ajuste a sus requisitos de privacidad e infraestructura. Los equipos que evalúan estos enfoques pueden comparar las opciones de plataforma disponibles.
Utiliza estas preguntas para evaluar una implementación: ¿Puede el proveedor leer los registros de consentimiento almacenados? ¿Se mantienen las direcciones IP separadas de las elecciones de consentimiento? ¿Quién controla las claves de cifrado? ¿Puede tu equipo inspeccionar el código relevante? Respuestas claras convierten el conocimiento cero de una etiqueta en una arquitectura que puedes evaluar.
Cajas Negras SaaS vs. Infraestructura de Consentimiento Abierto
Una plataforma de consentimiento no es solo una característica que activas. Es infraestructura que afecta quién puede inspeccionar el sistema, dónde se manejan los datos y cuánto trabajo posee tu equipo. SaaS propietario puede ofrecer una configuración rápida, pero su lógica interna puede estar oculta para los clientes. La Infraestructura de Consentimiento Abierto (OCI) disponible en código hace que el código sea inspeccionable, dando a los equipos técnicos una base más clara para la revisión y adaptación.
La transparencia y el control no son lo mismo. Revisar el código fuente puede mostrar cómo está diseñada una plataforma, pero no prueba cómo se configura o gestiona una implementación en vivo. El autoalojamiento pone la infraestructura bajo el control de tu organización; un servicio en la nube gestionado desplaza la responsabilidad operativa mientras se basa en la implementación del proveedor. El equilibrio correcto depende de tus requisitos de seguridad, capacidad técnica y apetito por el trabajo operativo.
El Caso para el Cumplimiento Autoalojado
El autoalojamiento le da a una organización control directo sobre la implementación y la ubicación de los datos. Eso puede importar en entornos de alta seguridad donde las políticas de infraestructura son estrictas o los equipos necesitan gestionar de cerca la residencia de datos. También puede reducir el papel del proveedor de CMP en el procesamiento de datos de consentimiento. Si cambia una obligación contractual particular depende de los flujos de datos y servicios involucrados, así que evalúa la implementación en lugar de asumir que el autoalojamiento resuelve cada pregunta legal.
Hay un intercambio: tu equipo asume la responsabilidad de alojamiento, controles de acceso, monitoreo, copias de seguridad y actualizaciones. Los sistemas de consentimiento también necesitan mantenimiento a medida que cambian las integraciones y estándares. Para los equipos técnicos que evalúan ese modelo, la infraestructura de consentimiento autoalojada de Conzent proporciona un enfoque construido en torno a la propiedad de infraestructura.
Nube Gestionada: Menos Operaciones, Fundamentos Abiertos
No todas las organizaciones tienen la capacidad o el deseo de operar su propia infraestructura de consentimiento. Una plataforma en la nube gestionada puede reducir la carga de alojamiento interno, mientras que el código disponible en fuente proporciona visibilidad sobre el diseño del sistema. Estos son beneficios separados, no prueba automática de que un proveedor en la nube no puede acceder a los datos. Entiende qué procesa y almacena el servicio, y cómo se controla el acceso.
Los estándares como IAB TCF v2.3 pueden evolucionar, por lo que las implementaciones de consentimiento necesitan atención continua. Un servicio gestionado puede facilitar el mantenimiento de la plataforma, pero las actualizaciones no eliminan la necesidad de entender los cambios en tus integraciones. Información clara sobre lanzamientos y un proceso de revisión ayudan a los equipos a mantener las integraciones alineadas con sus requisitos.
Compara la Propiedad Total, No Solo el Precio de Suscripción
Una comparación de costos útil mira más allá de una tarifa mensual o un cargo por usuario. Incluye tiempo de ingeniería interno, infraestructura, mantenimiento, costos del proveedor y el esfuerzo requerido para revisar cambios. La fijación de precios basada en el uso puede hacer que los gastos sean más difíciles de prever a medida que el tráfico crece; el autoalojamiento puede evitar algunos cargos del proveedor pero aún requiere personas e infraestructura. Ningún modelo es automáticamente más barato con el tiempo.
- Elige el autoalojamiento cuando el control de infraestructura y la capacidad técnica interna sean prioridades.
- Considera la nube gestionada cuando reducir el trabajo operativo sea importante, mientras mantienes la transparencia y el manejo de datos como centrales para la evaluación.
- Revisa el modelo de costo completo antes de comparar una suscripción fija con cargos basados en el uso o alojamiento interno.
La gestión de cookies de conocimiento cero no se define por si una plataforma se ejecuta en la nube o en tus servidores. Depende de lo que el proveedor puede acceder, cómo el sistema maneja el consentimiento y si tu equipo puede verificar esas afirmaciones. La infraestructura abierta hace que esas preguntas sean más fáciles de examinar.
Integrando Conocimiento Cero con Google Consent Mode v2
Google Consent Mode v2 depende de que las señales de consentimiento lleguen a Google para que sus etiquetas puedan ajustar su comportamiento. Eso crea un desafío de diseño: el sitio debe comunicar la elección del usuario a Google sin convertir la CMP en un segundo lugar donde se rastree o perfile la actividad de esa persona.
Un enfoque de conocimiento cero separa esos trabajos. La CMP puede recopilar la elección y establecer las señales de consentimiento relevantes en el navegador, mientras evita un perfil persistente e identificable en sus propios sistemas. La señal aún necesita llegar a Google para que el Modo de Consentimiento funcione. El conocimiento cero no significa suprimir señales requeridas; significa limitar lo que la plataforma de consentimiento en sí puede aprender o retener.
La configuración importa. Una categoría mapeada a la señal incorrecta, una etiqueta que se activa antes de que se aplique el estado de consentimiento, o un valor predeterminado que no coincide con el comportamiento previsto del sitio pueden socavar la configuración. Trata la implementación como un flujo de datos a verificar, no como una casilla de verificación.
Verifica Señales Sin Registros Innecesarios de la CMP
Prueba el camino completo desde la elección de un visitante hasta el comportamiento de las etiquetas de Google. Usa herramientas de desarrollador del navegador o un flujo de trabajo de depuración de etiquetas para inspeccionar qué estados de consentimiento se establecen y cuándo cambian. Compara el resultado para los visitantes que aceptan, rechazan o que aún no han elegido. Revisa los registros del lado de la CMP y los registros almacenados al mismo tiempo para confirmar que no retienen identificadores o historiales de eventos que la plataforma no necesita.
Las actualizaciones de Google de 2026 hacen que el mapeo preciso sea especialmente importante: ad_storage controla el flujo de datos publicitarios de Google Analytics a Google Ads, mientras que una actualización posterior está planeada para hacer de ad_personalization el único control para los datos de Analytics utilizados en remarketing. Revisa la guía de implementación actual de Google a medida que los ajustes evolucionan. Las señales de consentimiento también pueden apoyar la modelización, pero ninguna arquitectura puede prometer un resultado de ingresos particular.
Mantén los Ingresos con una UX que Respete la Privacidad
La optimización no requiere debilitar la elección de un visitante. Las pruebas A/B pueden comparar la redacción clara del banner, el diseño o la presentación del botón mientras mantienen las opciones igualmente accesibles y honran cada selección de manera consistente. Las Pruebas A/B de Consentimiento de Conzent apoyan decisiones basadas en evidencia sobre las experiencias de consentimiento. Mantén la prueba enfocada en la interfaz, no en la recopilación de datos personales adicionales o en dirigir a las personas hacia la aceptación.
El rendimiento merece el mismo escrutinio. Una implementación ligera que evite scripts y solicitudes de red innecesarias puede reducir el trabajo en el navegador, pero el diseño de conocimiento cero por sí solo no garantiza mejores Core Web Vitals. Mide el rendimiento de la página antes y después de los cambios, y verifica que las señales de consentimiento aún lleguen a las etiquetas correctas en el momento adecuado.
Mantén el Consentimiento Interoperable
Para los editores que utilizan el IAB Transparency and Consent Framework, la cadena de consentimiento debe representar las elecciones del visitante en una forma que los sistemas participantes puedan interpretar. La integración de IAB TCF v2.3 puede apoyar esa interoperabilidad; no reemplaza la prueba de la cadena real, la configuración del proveedor y el comportamiento de la etiqueta. Prefiere una implementación construida en torno a estándares abiertos y un comportamiento inspeccionable en lugar de confiar solo en una etiqueta de certificación.
Para evaluar cómo estas integraciones se ajustan a tu configuración, revisa los detalles de integración de IAB TCF, luego explora las opciones de plataforma para gestionar el consentimiento junto con las señales de Google.
Preparándose para el Futuro con la Infraestructura Abierta de Conzent
Los requisitos de consentimiento y las integraciones cambian. Una plataforma construida en torno a estándares abiertos y código inspeccionable le da a los equipos una forma más clara de revisar esos cambios que un sistema propietario cuya lógica interna no pueden examinar. La Infraestructura de Consentimiento Abierto (OCI) disponible en código de Conzent refleja ese enfoque: los controles de privacidad deben ser visibles y prácticos, no estar ocultos detrás de una caja negra.
OCI ofrece dos rutas. Los equipos con la capacidad técnica pueden autoalojar y gestionar su propia implementación. Las organizaciones que prefieren menos trabajo de infraestructura pueden utilizar la plataforma de consentimiento en la nube gestionada de Conzent. La elección se trata de responsabilidad operativa, no de si la privacidad importa. Ambas rutas utilizan infraestructura abierta como base para gestionar el consentimiento.
Un Enfoque Principiado hacia la Privacidad
La privacidad no debería depender de la capacidad de una organización para pagar por un sistema propietario o aceptar sus procesos ocultos. OCI está diseñado para hacer que la infraestructura de consentimiento sea más accesible, mientras que el modelo de nube gestionada de Conzent reduce los precios a medida que aumentan los patrocinios. Eso describe el modelo de precios, no una promesa de que los costos de cada cliente disminuirán o permanecerán fijos.
Para una comparación de costos transparente, revisa la información de precios junto con tu uso esperado y necesidades operativas internas. Incluye alojamiento, mantenimiento y trabajo de revisión si te autoalojas. Compara de manera equivalente, no solo la tarifa de la plataforma.
Planifica una Transición Cuidadosa
Pasar de una CMP heredada a un enfoque de gestión de cookies de conocimiento cero comienza con entender lo que hace la configuración actual. Mapea los datos que recibe, los registros que almacena, las etiquetas que controla y las señales de consentimiento que envía. Luego documenta qué partes deben seguir funcionando, como integraciones de análisis o publicidad, antes de cambiar la implementación.
- Inventario de flujos de datos: Identifica la información enviada a la CMP, dónde se almacena y quién puede acceder a ella.
- Elige un modelo operativo: Compara el autoalojamiento con la nube gestionada según la capacidad de tu equipo y los requisitos de infraestructura.
- Prueba antes de cambiar: Verifica el comportamiento del banner, los registros de consentimiento y las etiquetas conectadas en un entorno controlado.
- Revisa después del lanzamiento: Confirma que la nueva configuración aún aplica las elecciones de los usuarios como se pretende y revísala cuando cambien las integraciones.
Esta secuencia ayuda a evitar tratar una migración de plataforma como un simple cambio de banner. Le da a los equipos técnicos y de privacidad una visión compartida de qué cambia, qué debe preservarse y cómo verificarán el resultado.
La Infraestructura de Consentimiento Abierto de Conzent conecta estos caminos a través de una base disponible en código. Comienza evaluando tu CMP actual y decidiendo cuánto infraestructura desea operar tu organización. Luego compara los enfoques de nube gestionada y autoalojados contra esa evaluación. El objetivo no es confiar en una nueva etiqueta. Se trata de construir una gestión de consentimiento que tu equipo pueda entender, evaluar y mantener.
Haz de la Privacidad una Decisión de Diseño
El siguiente paso es hacer que el acceso a los datos sea una parte deliberada de tu estrategia de consentimiento. Decide qué sistemas realmente necesitan información de consentimiento, quién debería poder leerla y cómo tu equipo revisará esos límites a medida que tu sitio cambie. Eso convierte la gestión de cookies de conocimiento cero de una idea arquitectónica en un estándar que puedes aplicar a decisiones futuras.
Conzent aporta una perspectiva danesa de ingeniería de privacidad a la infraestructura de consentimiento abierto, con una base disponible en código y apoyo para IAB TCF v2.3 y Google Consent Mode v2. Tu equipo puede evaluar la plataforma según sus necesidades técnicas y operativas, y luego elegir un enfoque en la nube gestionada o autoalojado.
Construye una configuración de consentimiento que tu organización pueda entender y supervisar. Explora la Plataforma de Consentimiento en la Nube Gestionada y encuentra un próximo paso práctico para tu estrategia de privacidad.
Preguntas Frecuentes
¿Qué es exactamente una plataforma de gestión de consentimiento de conocimiento cero?
Una plataforma de gestión de consentimiento de conocimiento cero está diseñada para gestionar el consentimiento sin dar acceso al proveedor de la plataforma a las elecciones identificables de los usuarios. En la práctica, verifica qué componentes procesan la elección, dónde se almacenan los registros y quién controla las claves de cifrado. El término por sí solo no prueba que un sistema siga este diseño. Para la gestión de cookies de conocimiento cero, evalúa los flujos de datos y la configuración reales, no solo la descripción del proveedor.
¿Es la gestión de cookies de conocimiento cero más cara que el SaaS tradicional?
No necesariamente. Los costos dependen del modelo operativo y del trabajo que asuma tu equipo. La plataforma autoalojada de Conzent puede usarse sin una tarifa de software, pero tu organización aún maneja el alojamiento y las operaciones. Su plataforma en la nube gestionada tiene tarifas de suscripción, con precios que disminuyen a medida que aumentan los patrocinios. Compara el esfuerzo operativo completo así como los cargos de la plataforma antes de decidir.
¿Funciona una CMP de conocimiento cero con Google Ads y Analytics?
Sí, puede funcionar con Google Ads y Analytics cuando envía correctamente las señales de consentimiento que esos servicios utilizan. Conzent apoya Google Consent Mode v2. Después de la configuración, prueba cada elección relevante en un navegador y confirma que las etiquetas de Google respondan como se pretende. Una CMP enfocada en la privacidad no elimina el papel de Google en recibir señales necesarias para sus servicios; limita lo que la CMP en sí maneja o retiene.
¿Puedo autoalojar un banner de cookies de conocimiento cero de forma gratuita?
La Infraestructura de Consentimiento Abierto Autoalojada de Conzent puede ser autoalojada en tu propia infraestructura sin una tarifa de software. “Gratis” no significa que no haya trabajo operativo: tu equipo sigue siendo responsable del alojamiento, actualizaciones, controles de acceso y pruebas. Antes de mover un banner, mapea sus integraciones actuales y verifica que el reemplazo continúe aplicando la selección de cada visitante en tu sitio.
¿Cómo afecta la arquitectura de conocimiento cero a la velocidad de carga del sitio web?
No garantiza un sitio web más rápido. El rendimiento depende del banner, scripts, solicitudes de red y configuración, no solo de la arquitectura de privacidad. Para una comparación práctica, mide los Core Web Vitals antes y después de la implementación, luego inspecciona la actividad del navegador en busca de solicitudes adicionales o comportamiento de etiqueta retrasado. Una implementación más ligera puede reducir el trabajo innecesario en el navegador, pero confirma el impacto en tus propias páginas en lugar de asumir.
¿Todavía necesito un Acuerdo de Procesamiento de Datos del GDPR si uso una CMP de conocimiento cero?
Posiblemente. La respuesta depende de si el proveedor de la CMP procesa datos personales para tu organización y del acuerdo de servicio. Un diseño de conocimiento cero puede limitar lo que el proveedor puede acceder, pero la etiqueta por sí sola no establece que no ocurra procesamiento. Documenta los flujos de datos y revisa el contrato relevante con tu equipo de privacidad o legal antes de decidir qué acuerdos son necesarios.
¿Está la plataforma de Conzent completamente certificada por IAB TCF v2.3?
Conzent apoya la integración de IAB TCF v2.3. La integración y la certificación son distintas: la integración se refiere a cómo una plataforma trabaja con el marco, mientras que la certificación es un estado separado. Para tu implementación, verifica que la cadena de consentimiento y la configuración del proveedor se comporten como se requiere en las herramientas que utilizas, y distingue esas verificaciones técnicas de la certificación.
¿Qué pasa con los datos de consentimiento si dejo de usar el servicio?
Depende de cómo ejecutes la plataforma. Con una implementación autoalojada, tu organización controla la infraestructura y debe decidir cómo retener, migrar o eliminar sus registros. Para un servicio en la nube gestionada, revisa los términos de servicio aplicables y el proceso de manejo de datos antes de finalizar el uso. Planifica la exportación o migración donde sea necesario, y prueba que el reemplazo continúe reconociendo las elecciones de consentimiento existentes.