
Zero-Knowledge Cookiebeheer: Herstel van Gegevenssoevereiniteit in 2026
Een toestemmingsbanner kan de keuze van een gebruiker vastleggen en toch de gegevens erachter blootstellen. Kun je cookie-toestemming beheren zonder de IP-adressen en voorkeuren van gebruikers naar een externe leverancier te sturen? Zero-knowledge cookiebeheer begint met een ander principe: verifieer en handhaaf toestemming terwijl de toegang tot de persoonlijke gegevens erachter wordt beperkt.
Dat is belangrijk als jouw toestemmingsbeheersysteem een andere gegevensverwerker is om toezicht op te houden, een black box die je niet kunt inspecteren, of een potentiële bron van lekken. De banner alleen is niet de privacyarchitectuur. Waar toestemmingsgegevens naartoe gaan, wie er toegang toe heeft, en hoe duidelijk het systeem de keuzes van gebruikers behandelt, zijn ook belangrijk.
Dit artikel legt uit hoe zero-knowledge benaderingen die risico's kunnen verminderen, wat ze wel en niet betekenen voor naleving van regelgeving, en waarom zelf-gehoste, bron-beschikbare infrastructuur je meer controle kan geven. Het behandelt ook hoe open toestemmingssystemen standaarden zoals IAB TCF v2.3 en Google Consent Mode v2 ondersteunen, zonder naleving als een reden te beschouwen om meer gegevens te verzamelen. Het doel is praktisch: duidelijkere controle, minder onnodige gegevensverwerkers, en toestemmingsbeheer dat je kunt evalueren.
Belangrijke Punten
- Leer waarom een toestemmingsmanager zijn eigen risico's voor gegevensverwerking en toezicht kan introduceren.
- Begrijp hoe zero-knowledge cookiebeheer de toegang van een platformprovider tot toestemmingsgegevens kan beperken.
- Vergelijk propriëtaire CMP's met bron-beschikbare infrastructuur en zie hoe zelf-hosting gegevenssoevereiniteit ondersteunt.
- Ontdek hoe toestemmingssignalen kunnen werken met Google Consent Mode v2 zonder een persistent profiel aan de CMP-zijde te creëren.
- Zie hoe Conzent’s Open Consent Infrastructure een transparant alternatief biedt voor het beheren van toestemming.
De Verborgen Aansprakelijkheid van Traditioneel Cookiebeheer
Een toestemmingsbanner kan geruststellend lijken terwijl het systeem erachter ondoorzichtig blijft. Veel traditionele toestemmingsbeheersystemen (CMP's) worden gehost door leveranciers die toestemmingsrecords op hun eigen servers ontvangen en opslaan. Afhankelijk van de opzet kunnen die records naast technische informatie zoals IP-adressen, browserdetails of identificatoren staan. Stel een praktische vraag bij het evalueren van een CMP: heeft het toegang nodig tot al die informatie om een keuze weer te geven en een toestemmingssignaal door te geven?
Wanneer een leverancier persoonlijke gegevens namens jou verwerkt, kan het optreden als een verwerker onder de GDPR. Die relatie brengt contractuele en transparantieoverwegingen met zich mee, inclusief de vereisten in Artikel 28. Verantwoordelijkheden hangen af van de regeling en de verwerking die betrokken zijn, dus een banner alleen kan ze niet oplossen. Een duidelijke aanpak voor GDPR-naleving begint met het begrijpen van welke gegevens de CMP verwerkt, waarom het dat doet, en waar het naartoe gaat.
Het Probleem met Gegevensverwerking door Derden
Een CMP zou moeten helpen de keuzes van gebruikers te handhaven, niet een onnodig spoor ervan te creëren. Een gecentraliseerde dienst kan toestemmingsgebeurtenissen van meerdere websites ontvangen, mogelijk naast technische identificatoren. Dat creëert een paradox: een privacytool kan zicht krijgen op gebruikersactiviteit op verschillende sites, zelfs wanneer cross-site tracking niet vereist is voor zijn toestemmingsfunctie. Producten en configuraties verschillen, dus inspecteer de gegevensstromen in plaats van aan te nemen dat elke CMP zich op dezelfde manier gedraagt.
Centralisatie concentreert ook het risico. Een inbreuk kan opgeslagen toestemmingsrecords of bijbehorende identificatoren blootstellen. Een gemanipuleerd signaal kan ervoor zorgen dat een site of verbonden dienst handelt op een keuze die de gebruiker niet heeft gemaakt. Dit zijn risico's om te beoordelen, geen bewijs dat elke CMP een inbreuk heeft geleden of dat elk toestemmingsrecord is blootgesteld. Breng in kaart wat de leverancier ontvangt, hoe lang het het behoudt, en welke waarborgen de toegang regelen.
Voorbij de “Checklist” Mentaliteit
Een zichtbare banner is een interface, geen bewijs dat het onderliggende systeem toestemming respecteert. Als tags afgaan voordat een keuze is gemaakt, weerspiegelen signalen de selectie van de gebruiker niet, of worden records op manieren behandeld die de site-eigenaar niet kan inspecteren, kan de banner een vals gevoel van controle geven. Naleving hangt af van de werkelijke gegevensstroom en implementatie, niet alleen van de aanwezigheid van een kennisgeving.
Dat is waarom zero-knowledge cookiebeheer de aandacht verschuift van de banner naar de architectuur. In een zero-knowledge model kan een dienst een feit verifiëren zonder de onderliggende informatie te leren. Een zero-knowledge proof beschrijft dit bredere cryptografische idee. Zorgvuldig toegepast, moedigt het principe systemen aan om toestemming te verwerken met minder toegang van de leverancier in plaats van standaard extra gegevens te verzamelen.
Er is ook een zakelijk risico. Wanneer nalevingslogica zich binnen een propriëtaire black box bevindt, is de organisatie afhankelijk van de implementatie van een leverancier en de voortdurende toegang tot zijn platform. Wijzigingen in prijzen, functies of diensten kunnen die afhankelijkheid moeilijker te ontknopen maken. Een meer inspecteerbare aanpak maakt gegevensstromen zichtbaar, vermindert onnodige verwerking, en houdt infrastructuur onder de controle van de organisatie waar praktisch. Een banner vraagt om een keuze. Het systeem erachter moet die keuze respecteren.
Definiëren van Zero-Knowledge Cookiebeheer
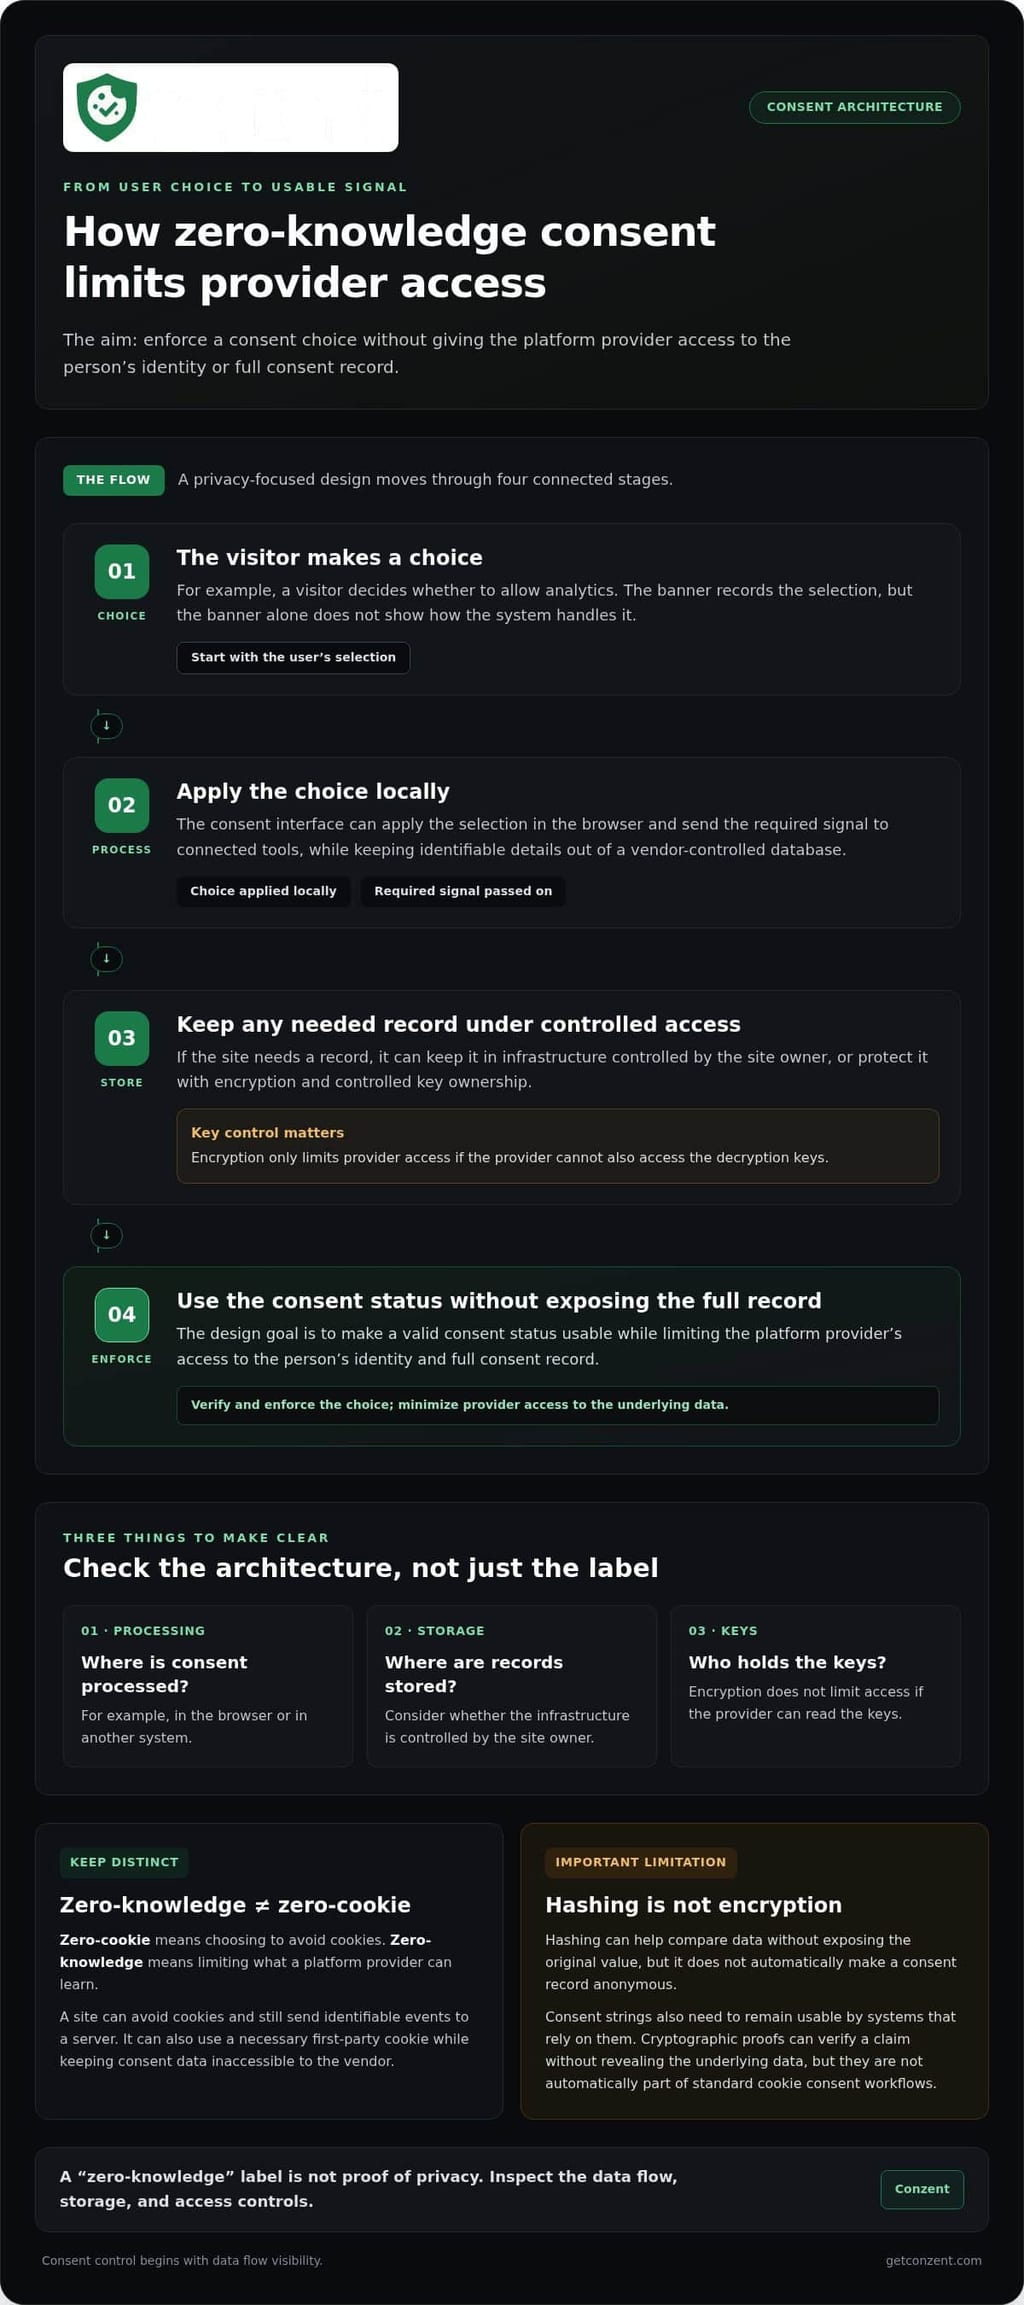
Zero-knowledge cookiebeheer heeft als doel een platform te laten functioneren dat naleving mogelijk maakt zonder de provider toegang te geven tot welke individuele gebruiker een bepaalde toestemmingskeuze heeft gemaakt. Het doel is niet om te verbergen of een site geldige toestemming heeft. Het is om die status bruikbaar te maken zonder de platformprovider toegang te geven tot de identiteit van de persoon of het volledige toestemmingsrecord.
Die onderscheiding hangt af van architectuur, niet van terminologie. Een platform kan toestemming in de browser verwerken, het opslaan in infrastructuur die door de site-eigenaar wordt beheerd, of gegevens versleutelen zodat de provider deze niet kan lezen. Het juiste ontwerp hangt af van wat het systeem moet doen. Een beheerde dienst die leesbare records kan inspecteren, zou niet voldoen aan de strengste versie van dit model, simpelweg omdat het zichzelf zero-knowledge noemt.
Hoe Zero-Knowledge Architectuur Werkt
Overweeg een bezoeker die kiest of hij analytics wil toestaan. De toestemmingsinterface van de site kan die keuze lokaal toepassen en het vereiste signaal naar verbonden tools sturen, terwijl identificeerbare details buiten een door de leverancier beheerde database worden gehouden. Als de site een record nodig heeft, kan het deze binnen zijn eigen infrastructuur opslaan of beschermen tegen toegang door de leverancier via versleuteling en gecontroleerd sleutelbezit.
Hashing kan helpen om gegevens te vergelijken zonder de oorspronkelijke waarde bloot te stellen, maar het is geen versleuteling en maakt een toestemmingsrecord niet automatisch anoniem. Toestemmingsstrings moeten ook bruikbaar blijven voor systemen die op hen vertrouwen. Cryptografische bewijzen kunnen een specifieke claim verifiëren zonder de onderliggende gegevens te onthullen, maar ze maken geen automatisch deel uit van standaard cookie-toestemmingsworkflows.
Zero-Knowledge Is Niet Zero-Cookie
“Zero-cookie” beschrijft een keuze om cookies te vermijden; “zero-knowledge” beschrijft beperkingen op wat een platformprovider kan leren. Een site kan cookies vermijden en toch identificeerbare gebeurtenissen naar een server sturen. Het kan ook een noodzakelijke first-party cookie gebruiken terwijl het toestemmingsgegevens ontoegankelijk houdt voor de leverancier. Deze termen behandelen verschillende vragen, dus beoordeel de gegevensstroom en opslag in plaats van een van beide labels als bewijs van privacy te beschouwen.
De Kernpijlers van een Zero-Knowledge CMP
Een goed ontwerp maakt drie dingen duidelijk: waar toestemming wordt verwerkt, waar records worden opgeslagen, en wie de sleutels beheert. Versleuteling aan de browser- of systeemrand kan signalen beschermen tijdens transport of in rust, maar het beperkt alleen de toegang als de leverancier ook geen toegang heeft tot de decryptiesleutels. Het scheiden van IP-adressen van toestemmingskeuzes kan de kans verminderen dat een keuze direct aan een bezoeker is gekoppeld.
Controleerbaarheid is net zo belangrijk. Bron-beschikbare code stelt technische teams in staat om te onderzoeken hoe het platform omgaat met toestemming, identificatoren en integraties. Het bewijst niet dat elke implementatie veilig is, maar het geeft beoordelaars iets concreets om te inspecteren in plaats van hen te vragen een black box te vertrouwen. Conzent’s Open Consent Infrastructure ondersteunt beheerde cloud- en zelf-gehoste implementaties, zodat organisaties een operationeel model kunnen kiezen dat past bij hun privacy- en infrastructuurvereisten. Teams die deze benaderingen overwegen, kunnen beschikbare platformopties vergelijken.
Gebruik deze vragen om een implementatie te beoordelen: Kan de leverancier opgeslagen toestemmingsrecords lezen? Worden IP-adressen gescheiden van toestemmingskeuzes? Wie beheert de versleuteling sleutels? Kan jouw team de relevante code inspecteren? Duidelijke antwoorden maken van zero-knowledge een label tot een architectuur die je kunt evalueren.
SaaS Black Boxes vs. Open Consent Infrastructure
Een toestemmingsplatform is niet alleen een functie die je inschakelt. Het is infrastructuur die beïnvloedt wie het systeem kan inspecteren, waar gegevens worden verwerkt, en hoeveel werk jouw team bezit. Propriëtaire SaaS kan een snelle opzet bieden, maar de interne logica kan verborgen zijn voor klanten. Bron-beschikbare Open Consent Infrastructure (OCI) maakt de code inspecteerbaar, waardoor technische teams een duidelijker basis hebben voor beoordeling en aanpassing.
Transparantie en controle zijn niet hetzelfde. Het beoordelen van de broncode kan laten zien hoe een platform is ontworpen, maar het bewijst niet hoe een live implementatie is geconfigureerd of beheerd. Zelf-hosting plaatst infrastructuur onder de controle van jouw organisatie; een beheerde cloudservice verschuift de operationele verantwoordelijkheid terwijl het vertrouwt op de implementatie van de leverancier. De juiste balans hangt af van jouw beveiligingseisen, technische capaciteit, en bereidheid om operationeel werk te verrichten.
De Case voor Zelf-Gehoste Naleving
Zelf-hosting geeft een organisatie directe controle over implementatie en gegevenslocatie. Dat kan belangrijk zijn in omgevingen met hoge beveiliging waar infrastructuurbeleid strikt zijn of teams gegevensresidentie nauwkeurig moeten beheren. Het kan ook de rol van de CMP-leverancier in het verwerken van toestemmingsgegevens verminderen. Of het een specifieke contractuele verplichting verandert, hangt af van de werkelijke gegevensstromen en diensten die betrokken zijn, dus beoordeel de implementatie in plaats van aan te nemen dat zelf-hosting elke juridische vraag oplost.
Er is een afweging: jouw team neemt de verantwoordelijkheid voor hosting, toegangscontroles, monitoring, back-ups en updates. Toestemmingssystemen hebben ook onderhoud nodig naarmate integraties en standaarden veranderen. Voor technische teams die dat model evalueren, biedt Conzent’s zelf-gehoste toestemmingsinfrastructuur een aanpak die is opgebouwd rond infrastructuurbezit.
Beheerde Cloud: Minder Operaties, Open Fundamenten
Niet elke organisatie heeft de capaciteit of de wens om zijn eigen toestemmingsinfrastructuur te beheren. Een beheerd cloudplatform kan de interne hostinglast verminderen, terwijl bron-beschikbare code zicht biedt op het ontwerp van het systeem. Dit zijn afzonderlijke voordelen, geen automatisch bewijs dat een cloudprovider geen toegang heeft tot gegevens. Begrijp wat de dienst verwerkt en opslaat, en hoe de toegang wordt beheerd.
Standaarden zoals IAB TCF v2.3 kunnen evolueren, dus toestemmingsimplementaties hebben voortdurende aandacht nodig. Een beheerde dienst kan het onderhoud van het platform vergemakkelijken, maar updates verwijderen niet de noodzaak om wijzigingen in jouw integraties te begrijpen. Duidelijke release-informatie en een beoordelingsproces helpen teams om integraties in lijn te houden met hun vereisten.
Vergelijk Totale Eigendom, Niet Alleen Abonnementsprijs
Een nuttige kostenvergelijking kijkt verder dan een maandelijkse vergoeding of kosten per gebruiker. Neem interne engineeringtijd, infrastructuur, onderhoud, leverancierskosten en de inspanning die nodig is om wijzigingen te beoordelen mee. Gebruik-gebaseerde prijzen kunnen het moeilijker maken om uitgaven te voorspellen naarmate het verkeer groeit; zelf-hosting kan sommige leverancierskosten vermijden, maar vereist nog steeds mensen en infrastructuur. Geen van beide modellen is automatisch goedkoper op de lange termijn.
- Kies zelf-hosting wanneer controle over infrastructuur en interne technische capaciteit prioriteiten zijn.
- Overweeg beheerde cloud wanneer het verminderen van operationeel werk belangrijk is, terwijl transparantie en gegevensverwerking centraal staan in de evaluatie.
- Beoordeel het volledige kostenmodel voordat je een vaste abonnementsprijs vergelijkt met gebruik-gebaseerde kosten of interne hosting.
Zero-knowledge cookiebeheer wordt niet gedefinieerd door of een platform in de cloud of op jouw servers draait. Het hangt af van wat de provider kan toegang, hoe het systeem toestemming behandelt, en of jouw team die claims kan verifiëren. Open infrastructuur maakt die vragen gemakkelijker te onderzoeken.
Integreren van Zero-Knowledge met Google Consent Mode v2
Google Consent Mode v2 is afhankelijk van toestemmingssignalen die Google bereiken, zodat zijn tags hun gedrag kunnen aanpassen. Dat creëert een ontwerpprobleem: de site moet de keuze van de gebruiker aan Google communiceren zonder de CMP een tweede plek te maken waar die persoon's activiteit wordt gevolgd of geprofileerd.
Een zero-knowledge benadering scheidt die taken. De CMP kan de keuze verzamelen en de relevante toestemmingssignalen in de browser instellen, terwijl het een persistent, identificeerbaar profiel in zijn eigen systemen vermijdt. Het signaal moet nog steeds Google bereiken om Consent Mode te laten werken. Zero-knowledge betekent niet dat vereiste signalen worden onderdrukt; het betekent dat de toegang van het toestemmingsplatform zelf wordt beperkt tot wat het kan leren of behouden.
Configuratie is belangrijk. Een categorie die aan het verkeerde signaal is gekoppeld, een tag die afgaat voordat de toestemmingsstatus is toegepast, of een standaard die niet overeenkomt met het beoogde gedrag van de site kan de opzet ondermijnen. Behandel implementatie als een gegevensstroom om te verifiëren, niet als een checkbox.
Verifieer Signalen Zonder Onnodige CMP-Logs
Test het volledige pad van de keuze van een bezoeker naar het gedrag van Google-tags. Gebruik browserontwikkeltools of een tag-debugging workflow om te inspecteren welke toestemmingsstatussen zijn ingesteld en wanneer ze veranderen. Vergelijk het resultaat voor bezoekers die accepteren, afwijzen, of nog geen keuze hebben gemaakt. Beoordeel CMP-zijde logs en opgeslagen records tegelijkertijd om te bevestigen dat ze geen identificatoren of gebeurtenisgeschiedenissen behouden die het platform niet nodig heeft.
Google's updates van 2026 maken nauwkeurige mapping bijzonder belangrijk: ad_storage controleert de stroom van advertentiegegevens van Google Analytics naar Google Ads, terwijl een latere update is gepland om ad_personalization de enige controle te maken voor Analytics-gegevens die in remarketing worden gebruikt. Controleer de huidige implementatie-instructies van Google naarmate de instellingen evolueren. Toestemmingssignalen kunnen ook modellering ondersteunen, maar geen enkele architectuur kan een bepaald omzetresultaat beloven.
Behoud Omzet met Privacy-Vriendelijk UX
Optimalisatie vereist niet dat de keuze van een bezoeker wordt verzwakt. A/B-tests kunnen duidelijke formuleringen van de banner, lay-out of knoppresentatie vergelijken terwijl de opties gelijk toegankelijk blijven en elke selectie consistent wordt gerespecteerd. Conzent’s Consent A/B Testing ondersteunt op bewijs gebaseerde beslissingen over toestemmingservaringen. Houd de test gericht op de interface, niet op het verzamelen van extra persoonlijke gegevens of het aansteken van mensen naar acceptatie.
Prestaties verdienen dezelfde scrutinie. Een lichte implementatie die onnodige scripts en netwerkverzoeken vermijdt, kan het werk in de browser verminderen, maar zero-knowledge ontwerp alleen garandeert geen betere Core Web Vitals. Meet de paginaprestaties voor en na wijzigingen, en controleer of toestemmingssignalen nog steeds de juiste tags op het juiste moment bereiken.
Houd Toestemming Interoperabel
Voor uitgevers die het IAB Transparency and Consent Framework gebruiken, moet de toestemmingsstring de keuzes van de bezoeker vertegenwoordigen in een vorm die deelnemende systemen kunnen interpreteren. IAB TCF v2.3-integratie kan die interoperabiliteit ondersteunen; het vervangt geen test van de werkelijke string, leveranciersconfiguratie en taggedrag. Geef de voorkeur aan een implementatie die is opgebouwd rond open standaarden en inspecteerbaar gedrag in plaats van alleen te vertrouwen op een certificeringslabel.
Om te beoordelen hoe deze integraties in jouw opzet passen, bekijk de IAB TCF integratiedetails, en verken platformopties voor het beheren van toestemming naast Google-signalen.
Toekomstbestendig maken met Conzent’s Open Infrastructure
Toestemmingsvereisten en integraties veranderen. Een platform dat is gebouwd rond open standaarden en inspecteerbare code biedt teams een duidelijkere manier om die veranderingen te beoordelen dan een propriëtair systeem waarvan ze de interne logica niet kunnen onderzoeken. Conzent’s bron-beschikbare Open Consent Infrastructure (OCI) weerspiegelt die aanpak: privacycontroles moeten zichtbaar en praktisch zijn, niet verborgen achter een black box.
OCI biedt twee routes. Teams met de technische capaciteit kunnen zelf-hosting en hun eigen implementatie beheren. Organisaties die minder infrastructuurwerk willen, kunnen gebruikmaken van Conzent’s beheerde cloud-toestemmingsplatform. De keuze gaat over operationele verantwoordelijkheid, niet of privacy belangrijk is. Beide routes gebruiken open infrastructuur als basis voor het beheren van toestemming.
Een Principiële Aanpak van Privacy
Privacy zou niet afhankelijk moeten zijn van het vermogen van een organisatie om te betalen voor een propriëtair systeem of zijn verborgen processen te accepteren. OCI is ontworpen om de toestemmingsinfrastructuur toegankelijker te maken, terwijl Conzent’s beheerde cloudmodel de prijzen verlaagt naarmate sponsors toenemen. Dat beschrijft het prijsmodel, niet een belofte dat de kosten van elke klant zullen dalen of vast blijven.
Voor een transparante kostenvergelijking, bekijk de prijsinformatie naast jouw verwachte gebruik en interne operationele behoeften. Neem hosting, onderhoud en beoordelingswerk mee als je zelf-hosting. Vergelijk gelijk met gelijk, niet alleen de platformvergoeding.
Plan een Voorzichtige Overgang
Overstappen van een legacy CMP naar een zero-knowledge cookiebeheerbenadering begint met het begrijpen van wat de huidige opzet doet. Breng in kaart welke gegevens het ontvangt, welke records het opslaat, welke tags het beheert, en welke toestemmingssignalen het verzendt. Documenteer vervolgens welke delen moeten blijven werken, zoals analytics of advertentie-integraties, voordat je de implementatie wijzigt.
- Inventariseer gegevensstromen: Identificeer informatie die naar de CMP wordt verzonden, waar deze wordt opgeslagen, en wie er toegang toe heeft.
- Kies een operationeel model: Vergelijk zelf-hosting met beheerde cloud op basis van de capaciteit van jouw team en infrastructuurvereisten.
- Test voordat je overschakelt: Controleer banner gedrag, toestemmingsrecords en verbonden tags in een gecontroleerde omgeving.
- Beoordeel na lancering: Bevestig dat de nieuwe configuratie nog steeds de keuzes van gebruikers toepast zoals bedoeld en herzie deze wanneer integraties veranderen.
Deze volgorde helpt te voorkomen dat een platformmigratie wordt behandeld als een bannerwissel. Het geeft technische en privacyteams een gedeeld overzicht van wat verandert, wat bewaard moet blijven, en hoe ze het resultaat zullen verifiëren.
Conzent’s Open Consent Infrastructure verbindt deze paden via een bron-beschikbare basis. Begin met het beoordelen van jouw huidige CMP en beslis hoeveel infrastructuur jouw organisatie wil beheren. Vergelijk vervolgens de beheerde cloud- en zelf-gehoste benaderingen met die beoordeling. Het doel is niet om een nieuw label te vertrouwen. Het is om toestemmingsbeheer te bouwen dat jouw team kan begrijpen, evalueren en onderhouden.
Maak Privacy een Ontwerpbeschikking
De volgende stap is om gegevens toegang een opzettelijk onderdeel van jouw toestemmingsstrategie te maken. Beslis welke systemen echt toestemminginformatie nodig hebben, wie het moet kunnen lezen, en hoe jouw team die grenzen zal beoordelen naarmate jouw site verandert. Dat verandert zero-knowledge cookiebeheer van een architecturaal idee in een standaard die je kunt toepassen op toekomstige beslissingen.
Conzent brengt een Deense privacy-engineeringperspectief naar open toestemmingsinfrastructuur, met een bron-beschikbare basis en ondersteuning voor IAB TCF v2.3 en Google Consent Mode v2. Jouw team kan het platform beoordelen op basis van zijn technische en operationele behoeften, en vervolgens kiezen voor een beheerde cloud of zelf-gehoste aanpak.
Bouw een toestemmingsopzet die jouw organisatie kan begrijpen en toezicht houden. Verken het Beheerde Cloud Toestemmingsplatform en vind een praktische volgende stap voor jouw privacystrategie.
Veelgestelde Vragen
Wat is precies een zero-knowledge toestemmingsbeheersysteem?
Een zero-knowledge toestemmingsbeheersysteem is ontworpen om toestemming te beheren zonder de platformprovider toegang te geven tot identificeerbare gebruikerskeuzes. Controleer in de praktijk welke componenten de keuze verwerken, waar records worden opgeslagen, en wie de versleutelingssleutels beheert. De term alleen bewijst niet dat een systeem dit ontwerp volgt. Voor zero-knowledge cookiebeheer, beoordeel de werkelijke gegevensstromen en configuratie, niet alleen de beschrijving van de provider.
Is zero-knowledge cookiebeheer duurder dan traditioneel SaaS?
Niet noodzakelijk. Kosten hangen af van het operationele model en het werk dat jouw team op zich neemt. Conzent’s zelf-gehoste platform kan worden gebruikt zonder softwarekosten, maar jouw organisatie blijft verantwoordelijk voor hosting en operaties. Het beheerde cloudplatform heeft abonnementsprijzen, met prijzen die dalen naarmate sponsors toenemen. Vergelijk de volledige operationele inspanning evenals platformkosten voordat je beslist.
Werkt een zero-knowledge CMP nog steeds met Google Ads en Analytics?
Ja, het kan werken met Google Ads en Analytics wanneer het correct de toestemmingssignalen verzendt die die diensten gebruiken. Conzent ondersteunt Google Consent Mode v2. Test na de setup elke relevante keuze in een browser en bevestig dat Google-tags reageren zoals bedoeld. Een privacygerichte CMP verwijdert niet de rol van Google in het ontvangen van signalen die nodig zijn voor zijn diensten; het beperkt wat de CMP zelf behandelt of behoudt.
Kan ik een zero-knowledge cookiebanner gratis zelf-hosting?
Conzent’s Zelf-Gehoste Open Consent Infrastructure kan op jouw eigen infrastructuur worden gehost zonder softwarekosten. “Gratis” betekent niet dat er geen operationeel werk is: jouw team blijft verantwoordelijk voor hosting, updates, toegangscontroles en testen. Voordat je een banner verplaatst, breng je de huidige integraties in kaart en controleer je of de vervanging de selectie van elke bezoeker blijft toepassen op jouw site.
Hoe beïnvloedt zero-knowledge architectuur de laadsnelheid van websites?
Het garandeert geen snellere website. Prestaties hangen af van de banner, scripts, netwerkverzoeken en configuratie, niet alleen van de privacyarchitectuur. Voor een praktische vergelijking, meet Core Web Vitals voor en na de implementatie, en inspecteer browseractiviteit op toegevoegde verzoeken of vertraagd taggedrag. Een lichtere implementatie kan onnodig browserwerk verminderen, maar bevestig de impact op jouw eigen pagina's in plaats van aan te nemen.
Heb ik nog steeds een GDPR Gegevensverwerkingsovereenkomst nodig als ik een zero-knowledge CMP gebruik?
Misschien. Het antwoord hangt af van of de CMP-provider persoonlijke gegevens voor jouw organisatie verwerkt en van de serviceovereenkomst. Een zero-knowledge ontwerp kan beperken wat de provider kan toegang, maar het label alleen stelt niet vast dat er geen verwerking plaatsvindt. Documenteer de gegevensstromen en beoordeel het relevante contract met jouw privacy- of juridische team voordat je beslist welke overeenkomsten nodig zijn.
Is Conzent’s platform volledig IAB TCF v2.3 gecertificeerd?
Conzent ondersteunt IAB TCF v2.3-integratie. Integratie en certificering zijn verschillend: integratie betreft hoe een platform met het framework werkt, terwijl certificering een aparte status is. Voor jouw implementatie, verifieer dat de toestemmingsstring en leveranciersconfiguratie zich gedragen zoals vereist in de tools die je gebruikt, en onderscheid die technische controles van certificering.
Wat gebeurt er met de toestemmingsgegevens als ik stop met het gebruik van de dienst?
Het hangt af van hoe je het platform beheert. Bij een zelf-gehoste implementatie beheert jouw organisatie de infrastructuur en moet beslissen hoe het zijn records behoudt, migreert of verwijdert. Voor een beheerde cloudservice, bekijk de toepasselijke servicevoorwaarden en het gegevensverwerkingsproces voordat je het gebruik beëindigt. Plan voor export of migratie waar nodig, en test of de vervanging de bestaande toestemmingskeuzes blijft herkennen.