
Zero-Knowledge Cookie Management: Återta datatillgången 2026
En samtyckesbanner kan registrera en användares val och fortfarande exponera datan bakom det. Kan du hantera cookie-samtycke utan att skicka användarnas IP-adresser och preferenser till en tredjepartsleverantör? Nollkunskaps-cookiehantering börjar med ett annat princip: verifiera och upprätthålla samtycke samtidigt som åtkomsten till den personliga datan bakom det begränsas.
Det är viktigt om din samtyckeshanteringsplattform är en annan databehandlare att övervaka, en svart låda som du inte kan inspektera, eller en potentiell källa till läckor. Bannern ensam är inte den integritetsarkitektur som behövs. Var samtyckesdata går, vem som kan få åtkomst till det, och hur tydligt systemet hanterar användarval är också viktigt.
Denna artikel förklarar hur nollkunskapsmetoder kan minska dessa risker, vad de innebär och inte innebär för regulatorisk efterlevnad, och varför självhostad, källkodstillgänglig infrastruktur kan ge dig mer kontroll. Den täcker också hur öppna samtyckessystem stöder standarder som IAB TCF v2.3 och Google Consent Mode v2, utan att betrakta efterlevnad som en anledning att samla in mer data. Målet är praktiskt: tydligare kontroll, färre onödiga databehandlare, och samtyckeshantering som du kan utvärdera.
Viktiga punkter
- Lär dig varför en samtyckeshanterare kan introducera sina egna risker för databehandling och övervakning.
- Förstå hur nollkunskaps-cookiehantering kan begränsa en plattformsleverantörs åtkomst till samtyckesdata.
- Jämför proprietära CMP:er med källkodstillgänglig infrastruktur och se hur självhosting stöder datatillgång.
- Utforska hur samtyckessignaler kan fungera med Google Consent Mode v2 utan att skapa en bestående profil på CMP-sidan.
- Se hur Conzents Open Consent Infrastructure erbjuder ett transparent alternativ för att hantera samtycke.
Den dolda ansvarigheten av traditionell cookiehantering
En samtyckesbanner kan se lugnande ut medan systemet bakom den förblir oklart. Många traditionella samtyckeshanteringsplattformar (CMP:er) hostas av leverantörer som tar emot och lagrar samtyckesregister på sina egna servrar. Beroende på konfigurationen kan dessa register ligga bredvid teknisk information som IP-adresser, webbläsardetaljer eller identifierare. Ställ en praktisk fråga när du utvärderar en CMP: behöver den åtkomst till all denna information för att visa ett val och vidarebefordra en samtyckessignal?
När en leverantör behandlar personlig data på dina vägnar kan den agera som en databehandlare enligt GDPR. Den relationen medför avtals- och transparensöverväganden, inklusive kraven i artikel 28. Ansvar beror på arrangemanget och den involverade behandlingen, så en banner ensam kan inte avgöra dem. En tydlig GDPR-efterlevnadsstrategi börjar med att förstå vilken data CMP:n hanterar, varför den hanterar den, och vart den går.
Problemet med tredjeparts databehandling
En CMP bör hjälpa till att upprätthålla användarval, inte skapa en onödig spårning av dem. En centraliserad tjänst kan ta emot samtyckeshändelser från flera webbplatser, potentiellt tillsammans med tekniska identifierare. Det skapar ett paradox: ett integritetsverktyg kan få insyn i användaraktivitet över webbplatser, även när spårning över webbplatser inte krävs för dess samtyckesfunktion. Produkter och konfigurationer skiljer sig åt, så inspektera dataflödena istället för att anta att varje CMP beter sig på samma sätt.
Centralisering koncentrerar också risk. Ett intrång kan exponera lagrade samtykesregister eller associerade identifierare. En manipulerad signal kan få en webbplats eller ansluten tjänst att agera på ett val som användaren inte gjorde. Dessa är risker att bedöma, inte bevis på att varje CMP har drabbats av ett intrång eller att varje samtykesregister är exponerat. Kartlägg vad leverantören tar emot, hur länge den behåller det, och vilka skydd som styr åtkomsten.
Att gå bortom "checklistmentaliteten"
En synlig banner är ett gränssnitt, inte bevis på att det underliggande systemet respekterar samtycke. Om taggar aktiveras innan ett val, reflekterar signaler inte användarens val, eller om register hanteras på sätt som webbplatsägaren inte kan inspektera, kan bannern ge en falsk känsla av kontroll. Efterlevnad beror på det faktiska dataflödet och implementeringen, inte bara på närvaron av en notis.
Det är därför nollkunskaps-cookiehantering flyttar fokus från bannern till arkitekturen. I en nollkunskapsmodell kan en tjänst verifiera ett faktum utan att lära sig den underliggande informationen. En nollkunskapsbevis beskriver denna bredare kryptografiska idé. Tillämpad noggrant, uppmuntrar principen system att behandla samtycke med mindre leverantåtkomst istället för att samla in extra data som standard.
Det finns också en affärsrisk. När efterlevnadslogik finns inuti en proprietär svart låda, är organisationen beroende av en leverantörs implementering och fortsatt åtkomst till sin plattform. Förändringar i prissättning, funktioner eller tjänster kan göra den beroendet svårare att lösa upp. En mer inspektionsbar metod gör dataflöden synliga, minskar onödig bearbetning och håller infrastrukturen under organisationens kontroll där det är praktiskt. En banner ber om ett val. Systemet bakom den måste hedra det valet.
Definiera nollkunskaps-cookiehantering
Nollkunskaps-cookiehantering syftar till att låta en plattform underlätta efterlevnad utan att ge sin leverantör åtkomst till vilken enskild användare som gjorde ett särskilt samtyckeval. Målet är inte att dölja om en webbplats har giltigt samtycke. Det handlar om att göra den statusen användbar utan att ge plattformsleverantören åtkomst till personens identitet eller fullständiga samtykesregister.
Den distinktionen beror på arkitektur, inte terminologi. En plattform kan behandla samtycke i webbläsaren, lagra det i infrastruktur som kontrolleras av webbplatsägaren, eller kryptera data så att leverantören inte kan läsa den. Den rätta designen beror på vad systemet behöver göra. En hanterad tjänst som kan inspektera läsbara register skulle inte uppfylla den striktaste versionen av denna modell bara för att den kallar sig nollkunskaps.
Hur nollkunskapsarkitektur fungerar
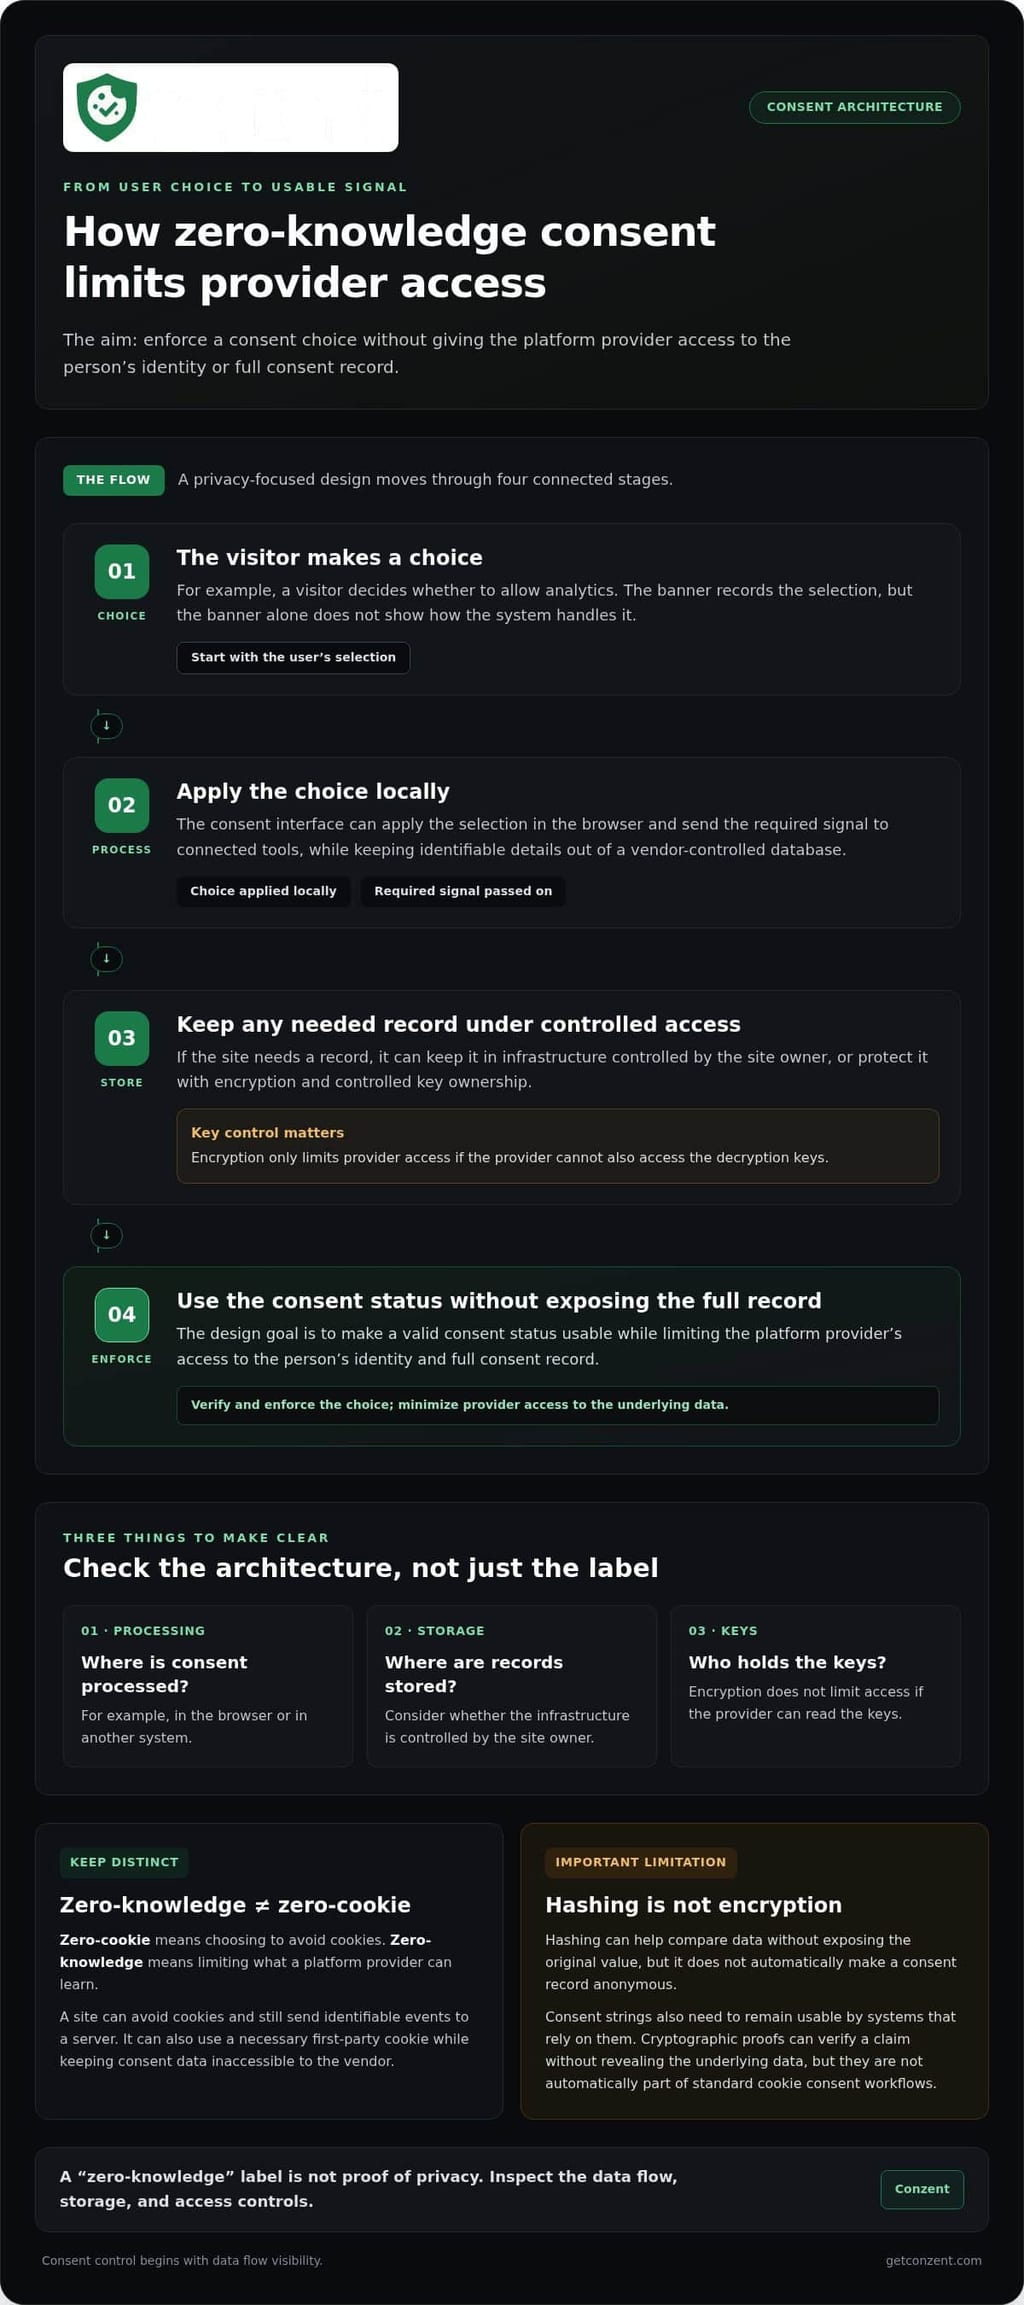
Tänk på en besökare som väljer om de ska tillåta analys. Webbplatsens samtyckesgränssnitt kan tillämpa det valet lokalt och skicka den nödvändiga signalen till anslutna verktyg, samtidigt som identifierbara detaljer hålls borta från en leverantörskontrollerad databas. Om webbplatsen behöver ett register kan den lagra det inom sin egen infrastruktur eller skydda det från leverantörsåtkomst genom kryptering och kontrollerad nyckelinnehav.
Hashing kan hjälpa till att jämföra data utan att exponera det ursprungliga värdet, men det är inte kryptering och gör inte automatiskt ett samtykesregister anonymt. Samtyckessträngar måste också förbli användbara av system som är beroende av dem. Kryptografiska bevis kan verifiera ett specifikt krav utan att avslöja den underliggande datan, men de är inte automatiskt en del av standard cookie-samtyckesarbetsflöden.
Nollkunskap är inte noll-cookie
“Noll-cookie” beskriver ett val att undvika cookies; “nollkunskap” beskriver begränsningar på vad en plattformsleverantör kan lära sig. En webbplats kan undvika cookies och fortfarande skicka identifierbara händelser till en server. Den kan också använda en nödvändig förstaparts-cookie samtidigt som den håller samtyckesdata otillgängliga för leverantören. Dessa termer adresserar olika frågor, så bedöm dataflödet och lagring istället för att betrakta någon av etiketterna som bevis på integritet.
De centrala pelarna av en nollkunskaps-CMP
En sund design gör tre saker tydliga: var samtycke behandlas, var register lagras, och vem som har nycklarna. Kryptering vid webbläsaren eller systemets kant kan skydda signaler under transport eller i vila, men det begränsar endast åtkomsten om leverantören inte också kan få åtkomst till dekrypteringsnycklarna. Att separera IP-adresser från samtyckeval kan minska risken för att ett val är direkt kopplat till en besökare.
Revisionsbarhet är lika viktigt. Källkodstillgänglig kod låter tekniska team granska hur plattformen hanterar samtycke, identifierare och integrationer. Det bevisar inte att varje distribution är säker, men det ger granskare något konkret att inspektera istället för att be dem att lita på en svart låda. Conzents Open Consent Infrastructure stöder hanterade moln- och självhostade distributioner, så organisationer kan välja en driftsmodell som passar deras integritets- och infrastrukturkrav. Team som överväger dessa metoder kan jämföra tillgängliga plattformsalternativ.
Använd dessa frågor för att bedöma en implementering: Kan leverantören läsa lagrade samtykesregister? Hålls IP-adresser åtskilda från samtyckeval? Vem kontrollerar krypteringsnycklar? Kan ditt team inspektera den relevanta koden? Tydliga svar förvandlar nollkunskap från en etikett till en arkitektur du kan utvärdera.
SaaS svarta lådor vs. öppen samtyckesinfrastruktur
En samtyckesplattform är inte bara en funktion du slår på. Det är infrastruktur som påverkar vem som kan inspektera systemet, var data hanteras, och hur mycket arbete ditt team äger. Proprietär SaaS kan erbjuda en snabb installation, men dess interna logik kan vara dold för kunder. Källkodstillgänglig Open Consent Infrastructure (OCI) gör koden inspektionsbar, vilket ger tekniska team en tydligare grund för granskning och anpassning.
Transparens och kontroll är inte samma sak. Att granska källkoden kan visa hur en plattform är designad, men det bevisar inte hur en live-distribution är konfigurerad eller hanterad. Självhosting sätter infrastrukturen under din organisations kontroll; en hanterad molntjänst flyttar det operativa ansvaret medan den förlitar sig på leverantörens implementering. Den rätta balansen beror på dina säkerhetskrav, tekniska kapacitet och aptit för operativt arbete.
Argumentet för självhostad efterlevnad
Att självhosta ger en organisation direkt kontroll över distribution och dataläge. Det kan vara viktigt i högsäkerhetsmiljöer där infrastrukturpolicyer är strikta eller team behöver hantera datalagring noggrant. Det kan också minska CMP-leverantörens roll i att behandla samtyckesdata. Om det förändrar ett särskilt avtalsåtagande beror på de faktiska dataflödena och tjänsterna som är involverade, så bedöm distributionen istället för att anta att självhosting löser varje juridisk fråga.
Det finns en avvägning: ditt team tar ansvar för hosting, åtkomstkontroller, övervakning, säkerhetskopior och uppdateringar. Samtyckessystem behöver också underhåll när integrationer och standarder förändras. För tekniska team som utvärderar den modellen erbjuder Conzents självhostade samtyckesinfrastruktur en metod byggd kring ägande av infrastruktur.
Hanterad moln: Mindre operationer, öppna grunder
Inte varje organisation har kapacitet eller önskan att driva sin egen samtyckesinfrastruktur. En hanterad molnplattform kan minska den interna hostingbördan, medan källkodstillgänglig kod ger insyn i systemets design. Dessa är separata fördelar, inte automatiskt bevis på att en molnleverantör inte kan få åtkomst till data. Förstå vad tjänsten behandlar och lagrar, och hur åtkomst kontrolleras.
Standarder som IAB TCF v2.3 kan utvecklas, så samtyckesimplementeringar behöver kontinuerlig uppmärksamhet. En hanterad tjänst kan göra plattformsunderhåll enklare, men uppdateringar tar inte bort behovet av att förstå förändringar i dina integrationer. Tydlig releaseinformation och en granskningsprocess hjälper team att hålla integrationer i linje med sina krav.
Jämför total ägande, inte bara prenumerationspris
En användbar kostnadsjämförelse ser bortom en månadsavgift eller kostnad per användare. Inkludera intern ingenjörstid, infrastruktur, underhåll, leverantörskostnader och den insats som krävs för att granska förändringar. Användningsbaserad prissättning kan göra utgifterna svårare att förutsäga när trafiken växer; självhosting kan undvika vissa leverantörskostnader men kräver fortfarande människor och infrastruktur. Ingen av modellerna är automatiskt billigare över tid.
- Välj självhosting när kontroll över infrastrukturen och intern teknisk kapacitet är prioriteringar.
- Överväg hanterad moln när minskning av operativt arbete är viktigt, samtidigt som transparens och databehandling är centrala för utvärderingen.
- Granska hela kostnadsmodellen innan du jämför en fast prenumeration med användningsbaserade avgifter eller intern hosting.
Nollkunskaps-cookiehantering definieras inte av huruvida en plattform körs i molnet eller på dina servrar. Det beror på vad leverantören kan få åtkomst till, hur systemet hanterar samtycke, och om ditt team kan verifiera dessa påståenden. Öppen infrastruktur gör dessa frågor lättare att granska.
Integrera nollkunskap med Google Consent Mode v2
Google Consent Mode v2 beror på att samtyckessignaler når Google så att dess taggar kan justera sitt beteende. Det skapar en designutmaning: webbplatsen måste kommunicera användarens val till Google utan att göra CMP:n till en andra plats där den personens aktivitet spåras eller profileras.
En nollkunskapsmetod separerar dessa uppgifter. CMP:n kan samla in valet och ställa in de relevanta samtyckessignalerna i webbläsaren, samtidigt som den undviker en bestående, identifierbar profil i sina egna system. Signalen måste fortfarande nå Google för att Consent Mode ska fungera. Nollkunskap betyder inte att nödvändiga signaler undertrycks; det betyder att begränsa vad samtyckesplattformen själv kan lära sig eller behålla.
Konfiguration är viktig. En kategori som kartläggs till fel signal, en tagg som aktiveras innan samtyckesstatusen tillämpas, eller en standard som inte matchar webbplatsens avsedda beteende kan undergräva installationen. Behandla implementeringen som ett dataflöde att verifiera, inte en kryssruta.
Verifiera signaler utan onödiga CMP-loggar
Testa hela vägen från en besökares val till beteendet hos Google-taggar. Använd webbläsarens utvecklarverktyg eller en taggdebuggingarbetsflöde för att inspektera vilka samtyckesstatusar som ställs in och när de ändras. Jämför resultatet för besökare som accepterar, avvisar eller ännu inte har valt. Granska CMP-sidans loggar och lagrade register samtidigt för att bekräfta att de inte behåller identifierare eller händelsehistorik som plattformen inte behöver.
Googles uppdateringar 2026 gör noggrann kartläggning särskilt viktigt: ad_storage kontrollerar flödet av annonseringsdata från Google Analytics till Google Ads, medan en senare uppdatering planeras för att göra ad_personalization till den enda kontrollen för Analytics-data som används i remarketing. Kontrollera Googles aktuella implementeringsriktlinjer när inställningarna utvecklas. Samtyckessignaler kan också stödja modellering, men ingen arkitektur kan lova ett särskilt intäktsresultat.
Upprätthåll intäkter med integritetsrespekterande UX
Optimering kräver inte att en besökares val försvagas. A/B-tester kan jämföra tydlig bannerformulering, layout eller knapppresentation samtidigt som alternativen hålls lika tillgängliga och hedrar varje val konsekvent. Conzents Consent A/B Testing stöder evidensbaserade beslut om samtyckesupplevelser. Håll testet fokuserat på gränssnittet, inte på att samla in extra personlig data eller styra människor mot acceptans.
Prestanda förtjänar samma granskning. En lättviktsimplementering som undviker onödiga skript och nätverksförfrågningar kan minska arbetet i webbläsaren, men nollkunskapsdesign ensam garanterar inte bättre Core Web Vitals. Mät sidans prestanda före och efter förändringar, och kontrollera att samtyckessignaler fortfarande når rätt taggar vid rätt tidpunkt.
Håll samtycke interoperabelt
För utgivare som använder IAB Transparency and Consent Framework måste samtyckessträngen representera besökarens val i en form som deltagande system kan tolka. IAB TCF v2.3-integration kan stödja den interoperabiliteten; det ersätter inte testning av den faktiska strängen, leverantörskonfigurationen och taggbeteendet. Föredra en implementering byggd kring öppna standarder och inspektionsbart beteende istället för att förlita sig på en certifieringsetikett ensam.
För att bedöma hur dessa integrationer passar din installation, granska IAB TCF-integrationsdetaljer, och utforska plattformsalternativ för att hantera samtycke tillsammans med Google-signaler.
Framtidssäkring med Conzents öppna infrastruktur
Samtyckeskrav och integrationer förändras. En plattform byggd kring öppna standarder och inspektionsbar kod ger team en tydligare väg att granska dessa förändringar än ett proprietärt system vars interna logik de inte kan granska. Conzents källkodstillgängliga Open Consent Infrastructure (OCI) återspeglar det tillvägagångssättet: integritetskontroller bör vara synliga och praktiska, inte dolda bakom en svart låda.
OCI erbjuder två vägar. Team med teknisk kapacitet kan självhosta och hantera sin egen distribution. Organisationer som föredrar mindre infrastrukturarbete kan använda Conzents hanterade molnsamtyckesplattform. Valet handlar om operativt ansvar, inte om integritet är viktigt. Båda vägarna använder öppen infrastruktur som grund för att hantera samtycke.
En principfast strategi för integritet
Integritet bör inte bero på en organisations förmåga att betala för ett proprietärt system eller acceptera dess dolda processer. OCI är utformad för att göra samtyckesinfrastruktur mer tillgänglig, medan Conzents hanterade molnmodell sänker prissättningen i takt med att sponsringarna ökar. Det beskriver prissättningsmodellen, inte ett löfte om att varje kunds kostnader kommer att sjunka eller förbli fasta.
För en transparent kostnadsjämförelse, granska prissättningsinformationen tillsammans med din förväntade användning och interna driftsbehov. Inkludera hosting, underhåll och granskningsarbete om du självhostar. Jämför liknande med liknande, inte bara plattformsavgiften.
Planera en noggrann övergång
Att flytta från en gammal CMP till en nollkunskaps-cookiehanteringsmetod börjar med att förstå vad den nuvarande installationen gör. Kartlägg data den tar emot, register den lagrar, taggar den kontrollerar, och samtyckessignaler den skickar. Dokumentera sedan vilka delar som måste fortsätta fungera, såsom analys- eller annonseringsintegrationer, innan du ändrar implementeringen.
- Inventera dataflöden: Identifiera information som skickas till CMP:n, var den lagras, och vem som kan få åtkomst till den.
- Välj en driftsmodell: Jämför självhosting med hanterad moln baserat på ditt teams kapacitet och infrastrukturkrav.
- Testa innan du byter: Kontrollera bannerbeteende, samtykesregister och anslutna taggar i en kontrollerad miljö.
- Granska efter lansering: Bekräfta att den nya konfigurationen fortfarande tillämpar användarval som avsett och återbesök den när integrationer förändras.
Denna sekvens hjälper till att undvika att behandla en plattformsflytt som en bannerbyte. Den ger tekniska och integritetsteam en gemensam syn på vad som förändras, vad som måste bevaras, och hur de kommer att verifiera resultatet.
Conzents Open Consent Infrastructure kopplar dessa vägar genom en källkodstillgänglig grund. Börja med att bedöma din nuvarande CMP och besluta hur mycket infrastruktur din organisation vill driva. Jämför sedan de hanterade moln- och självhostade metoderna mot den bedömningen. Målet är inte att lita på en ny etikett. Det handlar om att bygga samtyckeshantering som ditt team kan förstå, utvärdera och underhålla.
Gör integritet till en designbeslut
Det nästa steget är att göra dataåtkomst till en medveten del av din samtyckestrategi. Bestäm vilka system som verkligen behöver samtyckesinformation, vem som ska kunna läsa den, och hur ditt team kommer att granska dessa gränser när din webbplats förändras. Det förvandlar nollkunskaps-cookiehantering från en arkitektonisk idé till en standard du kan tillämpa på framtida beslut.
Conzent ger ett danskt perspektiv på integritetsingenjörskap till öppen samtyckesinfrastruktur, med en källkodstillgänglig grund och stöd för IAB TCF v2.3 och Google Consent Mode v2. Ditt team kan bedöma plattformen mot sina tekniska och operativa behov, och sedan välja en hanterad moln- eller självhostad metod.
Bygg en samtyckesinställning som din organisation kan förstå och övervaka. Utforska den hanterade molnsamtyckesplattformen och hitta ett praktiskt nästa steg för din integritetsstrategi.
Vanliga frågor
Vad är egentligen en nollkunskaps samtyckeshanteringsplattform?
En nollkunskaps samtyckeshanteringsplattform är utformad för att hantera samtycke utan att ge plattformsleverantören åtkomst till identifierbara användarval. I praktiken, kontrollera vilka komponenter som behandlar valet, var register lagras, och vem som kontrollerar eventuella krypteringsnycklar. Termen ensam bevisar inte att ett system följer denna design. För nollkunskaps-cookiehantering, bedöm de faktiska dataflödena och konfigurationen, inte bara leverantörens beskrivning.
Är nollkunskaps-cookiehantering dyrare än traditionell SaaS?
Inte nödvändigtvis. Kostnader beror på driftsmodellen och det arbete ditt team tar på sig. Conzents självhostade plattform kan användas utan programvaruavgift, men din organisation hanterar fortfarande hosting och drift. Dess hanterade molnplattform har prenumerationsavgifter, med prissättning som sjunker när sponsringarna ökar. Jämför den totala operativa insatsen samt plattformsavgifterna innan du beslutar.
Fungerar en nollkunskaps CMP fortfarande med Google Ads och Analytics?
Ja, den kan fungera med Google Ads och Analytics när den korrekt skickar de samtyckessignaler som dessa tjänster använder. Conzent stöder Google Consent Mode v2. Efter installationen, testa varje relevant val i en webbläsare och bekräfta att Google-taggarna svarar som avsett. En integritetsfokuserad CMP tar inte bort Googles roll i att ta emot signaler som behövs för sina tjänster; den begränsar vad CMP:n själv hanterar eller behåller.
Kan jag självhosta en nollkunskaps-cookiebanner gratis?
Conzents självhostade Open Consent Infrastructure kan självhostas på din egen infrastruktur utan programvaruavgift. "Gratis" betyder inte att det inte finns något operativt arbete: ditt team förblir ansvarigt för hosting, uppdateringar, åtkomstkontroller och testning. Innan du flyttar en banner, kartlägg dess nuvarande integrationer och kontrollera att ersättningen fortsätter att tillämpa varje besökares val på din webbplats.
Hur påverkar nollkunskapsarkitektur webbplatsens laddningshastighet?
Det garanterar inte en snabbare webbplats. Prestanda beror på bannern, skripten, nätverksförfrågningar och konfiguration, inte bara på integritetsarkitekturen. För en praktisk jämförelse, mät Core Web Vitals före och efter distribution, och inspektera webbläsarens aktivitet för tillagda förfrågningar eller fördröjd taggbeteende. En lättare implementering kan minska onödigt arbete i webbläsaren, men bekräfta påverkan på dina egna sidor istället för att anta.
Behöver jag fortfarande ett GDPR-databehandlingsavtal om jag använder en nollkunskaps CMP?
Möjligtvis. Svaret beror på om CMP-leverantören behandlar personlig data för din organisation och på tjänstearrangemanget. En nollkunskapsdesign kan begränsa vad leverantören kan få åtkomst till, men etiketten ensam fastställer inte att ingen behandling sker. Dokumentera dataflödena och granska det relevanta kontraktet med ditt integritets- eller juridiska team innan du beslutar vilka avtal som behövs.
Är Conzents plattform helt IAB TCF v2.3-certifierad?
Conzent stöder IAB TCF v2.3-integration. Integration och certifiering är distinkta: integration handlar om hur en plattform fungerar med ramverket, medan certifiering är en separat status. För din implementering, verifiera att samtyckessträngen och leverantörskonfigurationen beter sig som krävs i de verktyg du använder, och särskilj dessa tekniska kontroller från certifiering.
Vad händer med samtyckesdata om jag slutar använda tjänsten?
Det beror på hur du driver plattformen. Med en självhostad distribution kontrollerar din organisation infrastrukturen och måste besluta hur den ska behålla, migrera eller ta bort sina register. För en hanterad molntjänst, granska de tillämpliga tjänstevillkoren och databehandlingsprocessen innan du avslutar användningen. Planera för export eller migrering där det behövs, och testa att ersättningen fortsätter att känna igen befintliga samtyckesval.