
Zero-Knowledge Cookie Management: Genvinding af Datatilsyn i 2026
Hvad hvis det værktøj, du stoler på for at beskytte brugernes privatliv, faktisk er dit største datalæk? De fleste traditionelle samtykkeadministratorer fungerer som proprietære sorte bokse. De sidder mellem dig og dine brugere, indsamler IP-adresser og samtykkesignaler, mens de låser dine data bag en leverandørs væg. Dette er ikke bare en præstationsflaskehals. Det er en betydelig risiko for enhver organisation, der forsøger at implementere privatliv ved design cookie-samtykke i 2026. Du bør ikke have brug for at stole på en tredjepart med nøglerne til din regulatoriske sikkerhed.
Vi er enige om, at det at behandle din samtykkeadministrator som en separat databehandler skaber flere problemer, end det løser. Ægte overholdelse kræver et skift fra blot dokumentation til teknisk håndhævelse. I denne artikel vil du lære, hvordan nul-viden arkitektur eliminerer privatlivsrisiciene ved traditionelle administratorer, samtidig med at du forbliver fuldt overholdende med de nyeste CPRA- og Google Consent Mode v2-krav. Vi vil udforske, hvordan åben infrastruktur giver dig mulighed for at genvinde datadomæne, fjerne leverandørbinding og opretholde et letvægts, højtydende websted.
Vigtige Pointer
- Stop med at behandle din samtykkeadministrator som en betroet tredjepart, når det faktisk er en dataliabilitet. Lær hvorfor hver proprietær CMP er en ny databehandler, du skal oplyse om under GDPR.
- Skift til privatliv ved design cookie-samtykke ved at bruge nul-viden arkitektur, der forhindrer leverandører i nogensinde at se dine brugeres følsomme signaler.
- Sammenlign gennemsigtigheden af Open Consent Infrastructure med traditionelle SaaS sorte bokse for at finde den rette løsning til dine sikkerhedskrav.
- Mestring af Google Consent Mode v2 integration uden at gå på kompromis med privatliv eller skabe vedvarende brugerprofiler på eksterne servere.
- Udforsk hvordan selvhosting og kilde-tilgængelige kodebaser giver dig fuld kontrol over dine overholdelsesdata og eliminerer leverandørbinding.
Den Skjulte Liabilitet ved Traditionel Cookiehåndtering
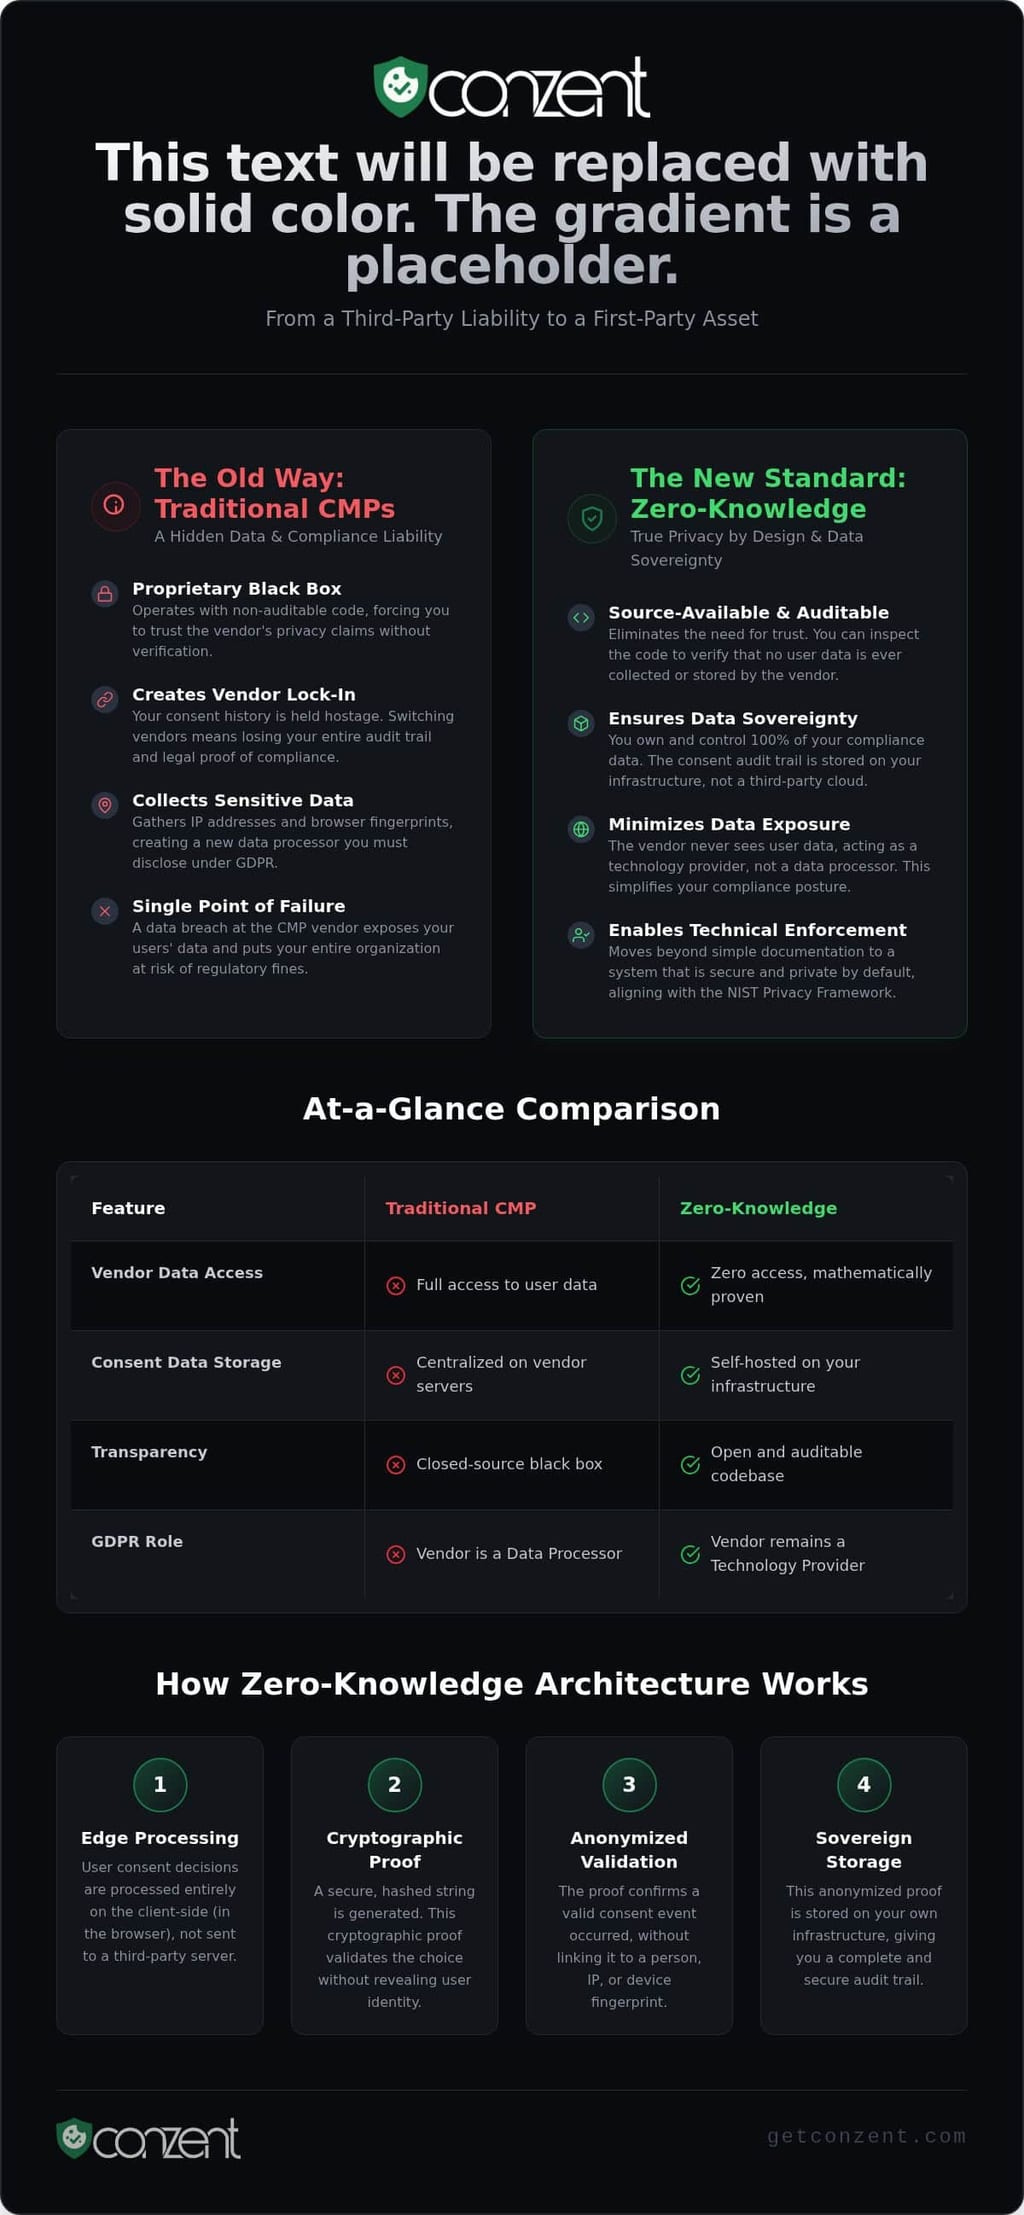
Traditionel cookiehåndtering er brudt. De fleste virksomheder tror, at et synligt banner svarer til sikkerhed. Det gør det ikke. De fleste Samtykkehåndteringsplatforme (CMP'er) fungerer som proprietære sorte bokse. De indfanger dine brugeres samtykkesignaler og gemmer dem på deres egne servere. Dette skaber en skjult liabilitet. Du overgiver følsomme data til en tredjepart, du ikke kan revidere. Denne centraliserede opbevaring skaber et enkelt punkt for fejl i din samlede overholdelsesstrategi.
Hver tredjeparts CMP, du tilføjer, er en ny databehandler. I henhold til GDPR Artikel 28 skal du oplyse om dette forhold og sikre, at de opretholder høje sikkerhedsstandarder. Det er et paradoks. Du bruger et privatlivsværktøj, men dette værktøj sporer ofte dine brugere på tværs af flere websteder for at optimere sine egne tjenester. Disse leverandører prioriterer ofte deres egen datainnsamling over dine brugeres digitale rettigheder.
Problemet med Tredjeparts Databehandling
Traditionelle CMP'er ser ofte mere, end de har brug for for at fungere. De indsamler IP-adresser og browserfingeraftryk for at validere samtykkevalg. I 2026 er denne centraliserede tilgang en massiv liabilitet. Hvis en stor CMP-database lækker, er dine brugeres data udsat. Samtykke-spoofing er en voksende trussel; angribere kan manipulere disse centraliserede signaler for at omgå dine sikkerhedslag. Du mister kontrollen i det øjeblik, dataene forlader din server.
Du står også over for farlig leverandørbinding. Hvis du ønsker at forlade en proprietær leverandør, forbliver din samtykkehistorik ofte hos dem. Du mister dit revisionsspor. Denne afhængighed er ikke bare en teknisk hindring; det er en juridisk risiko. At stole på en proprietær sort boks til juridisk overholdelse betyder, at du kun er så sikker som deres seneste sikkerhedsopdatering. Hvis de fejler, er det dig, der står over for de regulatoriske bøder. For at forstå, hvordan proaktiv IT-support kan mindske disse bredere sikkerhedsrisici, læs mere om administrerede tjenester.
Overholdelse er ikke en afkrydsningsboks. Et banner er et UI-element, ikke en sikkerhedsprotokol. For at opnå ægte Privatliv ved Design skal du integrere privatliv i den tekniske arkitektur af dit websted. Det er ikke et tillæg. Det er et grundlæggende krav. Implementering af privatliv ved design cookie-samtykke betyder at sikre, at systemet er sikkert som standard, i stedet for at stole på et tredjeparts script til at rette tingene senere.
Virksomhedsmiljøer bevæger sig mod datadomæne. De ønsker infrastruktur-niveau privatliv. Det betyder at eje samtykkedataene. Det betyder at sikre, at ingen tredjepart kan få adgang til brugerens valg. Principiel ingeniørkunst fokuserer på teknisk håndhævelse snarere end blot politikdokumentation. Regulatorer i 2026 accepterer ikke længere skriftlige politikker som bevis for overholdelse. De tester aktivt implementeringen. Du har ikke brug for en mellemmand til at opbevare dine brugerdata. Du har brug for et system, der respekterer valg uden at lække data til en ekstern sky. Dette er grunden til, at Open Consent Infrastructure bliver den nye standard for etiske virksomheder.
Definere Nul-Viden Cookiehåndtering
Nul-viden er mere end et teknisk buzzword. Det er et grundlæggende skift i, hvordan vi håndterer brugersignaler. Traditionelle systemer kræver, at du stoler på leverandøren. Nul-viden systemer gør tillid unødvendig gennem matematik og arkitektur. Nul-viden cookiehåndtering er et system, hvor leverandøren faciliterer overholdelse uden nogensinde at kende den enkelte bruger. Det sikrer, at platformudbyderen ikke kan få adgang til samtykkedataene fra dine brugere, selvom de hoster infrastrukturen.
Forveksl ikke dette med "Zero-Cookie" arkitekturer. Et nul-cookie websted kan undgå lokal opbevaring, men stadig spore brugere via server-side fingerprinting eller URL-parametre. Nul-viden er anderledes. Det fokuserer på leverandørens manglende evne til at se dataene. I overensstemmelse med NIST Privacy Framework prioriterer denne tilgang dataminimering og tekniske sikkerhedsforanstaltninger frem for blot politiske løfter. Det flytter byrden af privatliv fra brugerens adfærd til systemets design.
Hvordan Nul-Viden Arkitektur Fungerer
Magien sker ved kanten. I et privatliv ved design cookie-samtykke model behandles samtykkebeslutningen klient-side. I stedet for at sende et råt "Bruger X sagde Ja" til en central server, genererer systemet en sikker, hash-kodet samtykke-streng. Dette kryptografiske bevis validerer valget uden at afsløre identiteten. Kilde-tilgængelig kode er en forudsætning her. Du bør ikke skulle gætte, om en leverandør hemmeligt logger data. Du bør kunne revidere repositoryet selv. Denne gennemsigtighed er den eneste måde at bevise, at leverandøren virkelig er blind for dataene.
De Grundlæggende Søjler i en Nul-Viden CMP
Tre grundlæggende søjler understøtter denne model. For det første forhindrer kryptering af samtykkesignaler ved kanten interception af tredjepart. For det andet adskiller systemet personligt identificerbare oplysninger (PII) fra samtykkedatabasen. Dine valg og din identitet lever aldrig det samme sted. For det tredje sikrer revidering, at du kan verificere den specifikke kode, der håndterer dine brugerdata. Dette er ikke en luksus for høj-sikkerheds firmaer. Det er en nødvendig standard for alle, der værdsætter digitale rettigheder. Hvis du er klar til at bevæge dig væk fra sort-boks sporing, kan du tjekke vores fleksible prisplaner for administrerede og selv-hostede muligheder.
SaaS Sorte Bokse vs. Åben Samtykke Infrastruktur
Proprietær SaaS er en mur. Du betaler for adgang, men du ejer ikke processen. De fleste traditionelle CMP'er skjuler deres logik bag lukkede kodebaser, hvilket gør det umuligt at verificere, hvordan de faktisk håndterer brugersignaler. Open Consent Infrastructure (OCI) er det modsatte. Det er en kilde-tilgængelig blueprint, der giver dig mulighed for at se, revidere og kontrollere hver linje kode. Dette niveau af gennemsigtighed er essentielt for privatliv ved design cookie-samtykke. Du bør ikke skulle tage en leverandørs ord for det. Du bør kunne bevise din overholdelse gennem teknisk bevis.
Den finansielle side af overholdelse betyder også noget. Mange proprietære leverandører opkræver en "overholdelsesskat." De prissætter deres tjenester baseret på klik, sidevisninger eller brugerantal. Denne model straffer din vækst. OCI flytter fokus tilbage til infrastrukturværdi. Ved at bevæge dig væk fra prissætning pr. bruger undgår du kunstige omkostninger, der skalerer med din succes. Det er en mere egalitær tilgang til digitale rettigheder. Privatliv bør være en standardfunktion på nettet, ikke en luksus, der opkræves efter volumen af din trafik.
Argumentet for Selv-Hosting af Overholdelse
Selvhosting er guldstandarden for datadomæne. I høj-sikkerheds sektorer som finans og sundhed er databeskyttelse ikke et forslag; det er et krav. Ved at hoste infrastrukturen selv holder du alle samtykke-logfiler inden for din egen cloud-perimeter. Dette fjerner behovet for en kompleks Databehandlingsaftale (DPA) med en ekstern CMP-leverandør. Du er databehandleren. Du ejer logfilerne. Selv-Hosting af Din CMP giver dit DevOps-team den kontrol, de har brug for for at sikre, at brugerdata aldrig forlader dit kontrollerede miljø. Det fjerner helt "sort boks" risikoen.
Administreret Cloud: Privatliv Uden DevOps Byrden
Ikke alle organisationer har kapacitet til at administrere deres egne servere. Administreret cloud tilbyder en bro. Det giver bekvemmeligheden ved SaaS uden at gå på kompromis med sikkerheden ved en nul-viden arkitektur. Du får letheden ved en administreret platform, mens du opretholder den moralske klarhed af open-source standarder. Denne model sikrer, at du forbliver overholdende med skiftende regler som IAB TCF v2.3 gennem automatiske opdateringer. Det er en måde at implementere privatliv ved design cookie-samtykke uden den tunge belastning af servervedligeholdelse. Du får fordelene ved samfundsdrevet kode og professionel ledelse i én pakke.
Integrering af Nul-Viden med Google Consent Mode v2
Google Consent Mode v2 (GCM v2) redefinerede reglerne for digital annoncering. Fra den 15. juni 2026 er Google Ads udelukkende afhængig af ad_storage signalet fra din CMP til at styre datainnsamling. "Backstop" tidligere leveret af Google Signals i Google Analytics er væk. Dette gør din CMP til det eneste kontrolpunkt for dine annonce-data. Den tekniske udfordring er betydelig. Du skal sende specifikke signaler til Googles servere uden at tillade din CMP-leverandør at oprette en vedvarende profil af dine brugere. Det er et spørgsmål om teknisk suverænitet.
Nul-viden arkitektur løser dette gennem stateless signaloverførsel. Det faciliterer håndtrykket mellem brugerens browser og Google uden at logge interaktionen på CMP'ens egen infrastruktur. I en privatliv ved design cookie-samtykke ramme fungerer CMP'en som et gennemsigtigt led, ikke som et opbevaringsvault. Du opretholder fuld indtægtsanalyse, mens du strengt respekterer nul-viden princippet. Verifikation er ligetil. Du kan revidere netværksopkald for at sikre, at signaler bevæger sig korrekt uden nogen CMP-side sporing eller vedvarende ID-oprettelse.
Opretholdelse af Indtægter med Privatliv UX
Privatliv er ikke en hindring for vækst. Det er et fundament for det. Du kan bruge Samtykke A/B Testning til at optimere tilmeldingsrater uden at gå på kompromis med dataintegriteten. Det handler om at finde balancen mellem klar kommunikation og teknisk håndhævelse. En nul-viden arkitektur forbedrer også webstedets ydeevne. Ved at reducere scriptbloat og eliminere unødvendige databaseopslag beskytter du dine Core Web Vitals. For dybere vækststrategier, tjek vores guide om Indtægtsindflydelse af Cookie Samtykke. Effektivitet og etik kan sameksistere i samme stak.
Overholdelse med IAB TCF v2.3 Standarder
Overholdelse er et teknisk krav, ikke et juridisk forslag. IAB TCF v2.3 standarden sikrer, at dine samtykkestrenge er gyldige på tværs af hele det digitale annonceringsøkosystem. Det er ikke nok at have et banner. Du har brug for et certificeret system, der understøtter åbne standarder og total gennemsigtighed. At bruge en certificeret CMP sikrer, at din privatliv ved design cookie-samtykke strategi forbliver interoperabel med store annonceløsninger. Denne gennemsigtighed opbygger tillid hos både regulatorer og brugere. Læs vores IAB TCF 2.3 Certificeret CMP Guide for at forstå kravene for moderne udgivere. Hvis du er klar til at implementere en højtydende, overholdende løsning, se vores pris- og integrationsmuligheder.
Fremtidssikring med Conzent’s Åbne Infrastruktur
Conzent byggede ikke endnu en indhegnet have. Vi byggede en kilde-tilgængelig infrastruktur, fordi proprietære SaaS-modeller trives på uklarhed, mens vi trives på granskning. Implementering af privatliv ved design cookie-samtykke er ikke bare et teknisk valg; det er et moralsk valg. Ved at vælge en kilde-tilgængelig model sikrer vi, at du ikke bare køber en tjeneste; du vedtager en gennemsigtig standard, som enhver udvikler kan revidere. Denne ansvarlighed er den eneste måde at garantere, at dine samtykkesignaler forbliver private, og at din overholdelse forbliver absolut.
Missionen for Open Consent Infrastructure (OCI) er at sænke omkostningerne ved overholdelse globalt. Vi mener ikke, at digitale rettigheder skal være en luksus for elitevirksomheder. Privatliv er et offentligt gode. Vores fællesskabsponsoringsmodel gør det muligt for os at skalere denne mission effektivt. Når organisationer sponsorerer kodebasen, driver det driftsomkostningerne for den administrerede cloud-platform ned for alle andre. Det er en egalitær tilgang til software, der prioriterer teknisk effektivitet frem for virksomhedsgatekeeping.
En Principiel Tilgang til Privatliv
Legacy-leverandører opkræver ofte for den kompleksitet, de skaber. De bruger prissætning pr. klik eller pr. bruger, der straffer din vækst. Conzent er anderledes. Vores prissætning er gennemsigtig og infrastruktur-baseret. Vi beskatte dig ikke for at have en succesfuld hjemmeside. Denne gennemsigtighed gør det lettere at retfærdiggøre skiftet væk fra legacy sorte boks CMP'er. At overføre din privatliv ved design cookie-samtykke strategi fra et legacy-system til en åben arkitektur er en direkte vej til at genvinde dit datadomæne. Du bevæger dig fra en afhængighedsposition til en kontrolposition.
Overgangsvejen er fleksibel. Mange organisationer starter med selv-hostet OCI for at opretholde total kontrol over deres indledende implementering. Når de skalerer, bevæger de sig ofte til vores Administrerede Cloud Samtykkeplatform for at reducere vedligeholdelsesbyrden på deres interne DevOps-teams. Dette skift betyder ikke at gå på kompromis med sikkerheden. Fordi den underliggende kode er den samme, bevarer du nul-viden fordelene, mens du får bekvemmeligheden ved en administreret tjeneste. Du får det bedste fra begge verdener: open-source integritet og professionel ledelse.
Næste Skridt for Din Overholdelsesstrategi
Dit første skridt er en revision. Se på din nuværende CMP og identificer de skjulte sorte boks risici. Spørg, hvor dine brugeres IP-adresser opbevares, og hvem der har krypteringsnøglerne. Hvis du ikke kan besvare disse spørgsmål, har du en liabilitet. Du kan begynde at adressere disse risici i dag ved at opsætte en prøveversion af vores Administrerede Cloud Samtykkeplatform. Det er en risikofri måde at se, hvordan nul-viden arkitektur fungerer i dit specifikke miljø. Deltag i fællesskabet af udviklere og etiske virksomhedsejere, der bygger en mere gennemsigtig, sikker og åben privatlivsinfrastruktur for fremtiden.
Genvinde Kontrol Over Din Overholdelsesinfrastruktur
Den sorte boks æra af cookiehåndtering er ved at slutte. Vi har set, hvordan traditionelle leverandører skaber unødvendige risici ved at agere som centraliserede databehandlere. Ved at skifte til en privatliv ved design cookie-samtykke model fjerner du leverandøren som et fejlpunk. Du bevæger dig fra at stole på en politik til at stole på en arkitektur. Nul-viden systemer sikrer, at dine brugeres valg forbliver deres egne, krypterede og behandlet ved kanten uden vedvarende sporing.
Uanset om du vælger at selv-host eller bruge vores administrerede tjenester, er målet datadomæne. Du får fordelene ved dansk privatlivsingeniørkunst og en kilde-tilgængelig kodebase, der inviterer til granskning. Vores værktøjer er IAB TCF v2.3 og GCM v2 klar. Dette sikrer, at dine indtægter forbliver beskyttede, mens dine etiske standarder forbliver intakte. Overholdelse er ikke en byrde, du skal bære alene; det er en teknisk standard, vi kan bygge sammen.
Det er tid til at stoppe med at behandle privatliv som en luksus og begynde at behandle det som et offentligt gode. Udforsk Administreret Cloud Prissætning for at se, hvordan gennemsigtig, åben infrastruktur kan transformere din overholdelsesstrategi. Lad os bygge et mere sikkert web sammen.
Ofte Stillede Spørgsmål
Hvad er præcist en nul-viden samtykkehåndteringsplatform?
Det er et system, hvor leverandøren aldrig ser eller opbevarer brugeridentitet eller rå samtykkedata. Det bruger klient-side behandling til at håndtere signaler. Dette er en kernekomponent i privatliv ved design cookie-samtykke, der sikrer, at platformudbyderen forbliver blind for individuel brugeradfærd. I modsætning til traditionelle CMP'er opretter det ikke en centraliseret database af bruger-IP-adresser eller browserfingeraftryk. Du beholder nøglerne til dine egne data.
Er nul-viden cookiehåndtering dyrere end traditionel SaaS?
Nej, det er ofte mere omkostningseffektivt, fordi det eliminerer overholdelsesskatten ved prissætning pr. bruger. Conzent bruger en fællesskabsponsoringsmodel til at sænke omkostningerne for alle. Mens traditionelle leverandører opkræver baseret på trafikvolumen, fokuserer vores Open Consent Infrastructure på teknisk effektivitet. Du kan selv-host gratis eller vælge vores administrerede cloud-service, hvor prissætningen falder, efterhånden som flere organisationer støtter missionen. Det er en mere egalitær tilgang til overholdelse.
Fungerer en nul-viden CMP stadig med Google Ads og Analytics?
Ja, den integreres fuldt ud med Google Consent Mode v2. Systemet sender de nødvendige ad_storage og analytics_storage signaler direkte fra browseren til Googles servere. Det fungerer som et gennemsigtigt led snarere end et opbevaringsvault. Du opretholder din annonceindtægtsanalyse og målekapaciteter uden at tillade CMP-leverandøren at opbygge en vedvarende profil af dine webstedbesøgende. Teknisk håndhævelse sker ved kanten, hvilket beskytter både dine indtægter og dine brugere.
Kan jeg selv-host en nul-viden cookie-banner gratis?
Ja, den Selv-Hostede Open Consent Infrastructure er tilgængelig gratis. Vi mener, at privatlivsværktøjer skal være tilgængelige som et offentligt gode. Du kan implementere den kilde-tilgængelige kodebase på dine egne servere for at opretholde total datadomæne. Denne tilgang er ideel for DevOps-teams i høj-sikkerhedsindustrier, der ønsker at eliminere tredjeparts databehandlere helt, mens de holder deres overholdelsesomkostninger på nul. Du får fuld kontrol uden den proprietære binding.
Hvordan påvirker nul-viden arkitektur webstedets indlæsningstid?
Det forbedrer typisk ydeevnen ved at reducere scriptbloat og eliminere eksterne databaseopslag. Traditionelle CMP'er bremser ofte websteder ved at synkronisere data med deres proprietære skyer. Nul-viden systemer behandler beslutninger lokalt i brugerens browser. Denne letvægts tilgang hjælper dig med at opretholde bedre Core Web Vitals og en hurtigere brugeroplevelse, hvilket beviser, at etisk privatliv ved design cookie-samtykke også er en teknisk fordel for dit websted. Hastighed og privatliv er ikke længere et kompromis.
Skal jeg stadig have en GDPR Databehandlingsaftale, hvis jeg bruger en nul-viden CMP?
Hvis du selv-host, fjerner du den tredjeparts CMP som databehandler, hvilket forenkler dine juridiske krav. Hvis du bruger vores Administrerede Cloud Samtykkeplatform, er en DPA stadig standardpraksis, men forholdet er mere gennemsigtigt. Fordi vi ikke har adgang til krypteringsnøglerne til dine brugerdata, er risikoprofilen betydeligt lavere. Vi faciliterer overholdelse uden faktisk at se eller opbevare de følsomme persondata fra dine slutbrugere.
Er Conzents platform fuldt IAB TCF v2.3 certificeret?
Ja, vores platform er fuldt integreret med IAB TCF v2.3 standarder. Denne certificering sikrer, at dine samtykkestrenge er gyldige på tværs af det digitale annonceringsøkosystem. Vi kombinerer IAB krav med vores engagement i dansk privatlivsingeniørkunst og åben infrastruktur. Dette gør det muligt for udgivere at forblive overholdende med branchens standarder, mens de stadig drager fordel af gennemsigtigheden i en kilde-tilgængelig, nul-viden arkitektur. Det er standarden for moderne, etisk digital annoncering og teknisk overholdelse.
Hvad sker der med samtykkedataene, hvis jeg stopper med at bruge tjenesten?
Du ejer dine data, så du tager dem med dig. Fordi vores infrastruktur er kilde-tilgængelig, står du ikke over for leverandørbinding. Hvis du flytter fra vores administrerede cloud til en selv-hostet opsætning, beholder du din konfiguration og revisionsspor. I modsætning til proprietære sorte bokse, der holder din overholdelseshistorik som gidsel, sikrer Conzent, at du har fuld suverænitet over dine logfiler og indstillinger på hvert trin. Vi bygger for fællesskabet, ikke for platformafhængighed.