
Gestión de Cookies de Conocimiento Cero: Recuperando la Soberanía de Datos en 2026
¿Qué pasaría si la herramienta en la que confías para proteger la privacidad del usuario es en realidad tu mayor fuga de datos? La mayoría de los gestores de consentimiento tradicionales operan como cajas negras propietarias. Se sitúan entre tú y tus usuarios, recopilando direcciones IP y señales de consentimiento mientras bloquean tus datos tras la pared de un proveedor. Esto no es solo un cuello de botella en el rendimiento. Es un riesgo significativo para cualquier organización que intente implementar consentimiento de cookies por diseño de privacidad en 2026. No deberías tener que confiar en un tercero con las claves de tu seguridad regulatoria.
Estamos de acuerdo en que tratar tu gestor de consentimiento como un procesador de datos separado crea más problemas de los que resuelve. El verdadero cumplimiento requiere un cambio de la mera documentación a la aplicación técnica. En este artículo, aprenderás cómo la arquitectura de conocimiento cero elimina los riesgos de privacidad de los gestores tradicionales mientras te mantiene completamente conforme con los últimos requisitos de CPRA y Google Consent Mode v2. Exploraremos cómo la infraestructura abierta te permite recuperar la soberanía de los datos, eliminar el bloqueo del proveedor y mantener un sitio ligero y de alto rendimiento.
Puntos Clave
- Deja de tratar tu gestor de consentimiento como un tercero de confianza cuando en realidad es una responsabilidad de datos. Aprende por qué cada CMP propietario es un nuevo procesador de datos que debes divulgar bajo el GDPR.
- Cambia a consentimiento de cookies por diseño de privacidad utilizando una arquitectura de conocimiento cero que impide que los proveedores vean las señales sensibles de tus usuarios.
- Compara la transparencia de la Infraestructura de Consentimiento Abierto con las cajas negras SaaS tradicionales para encontrar la opción adecuada para tus requisitos de seguridad.
- Domina la integración de Google Consent Mode v2 sin comprometer la privacidad ni crear perfiles de usuario persistentes en servidores externos.
- Explora cómo la autoalojamiento y las bases de código disponibles te dan control total sobre tus datos de cumplimiento y eliminan el bloqueo del proveedor.
La Responsabilidad Oculta de la Gestión Tradicional de Cookies
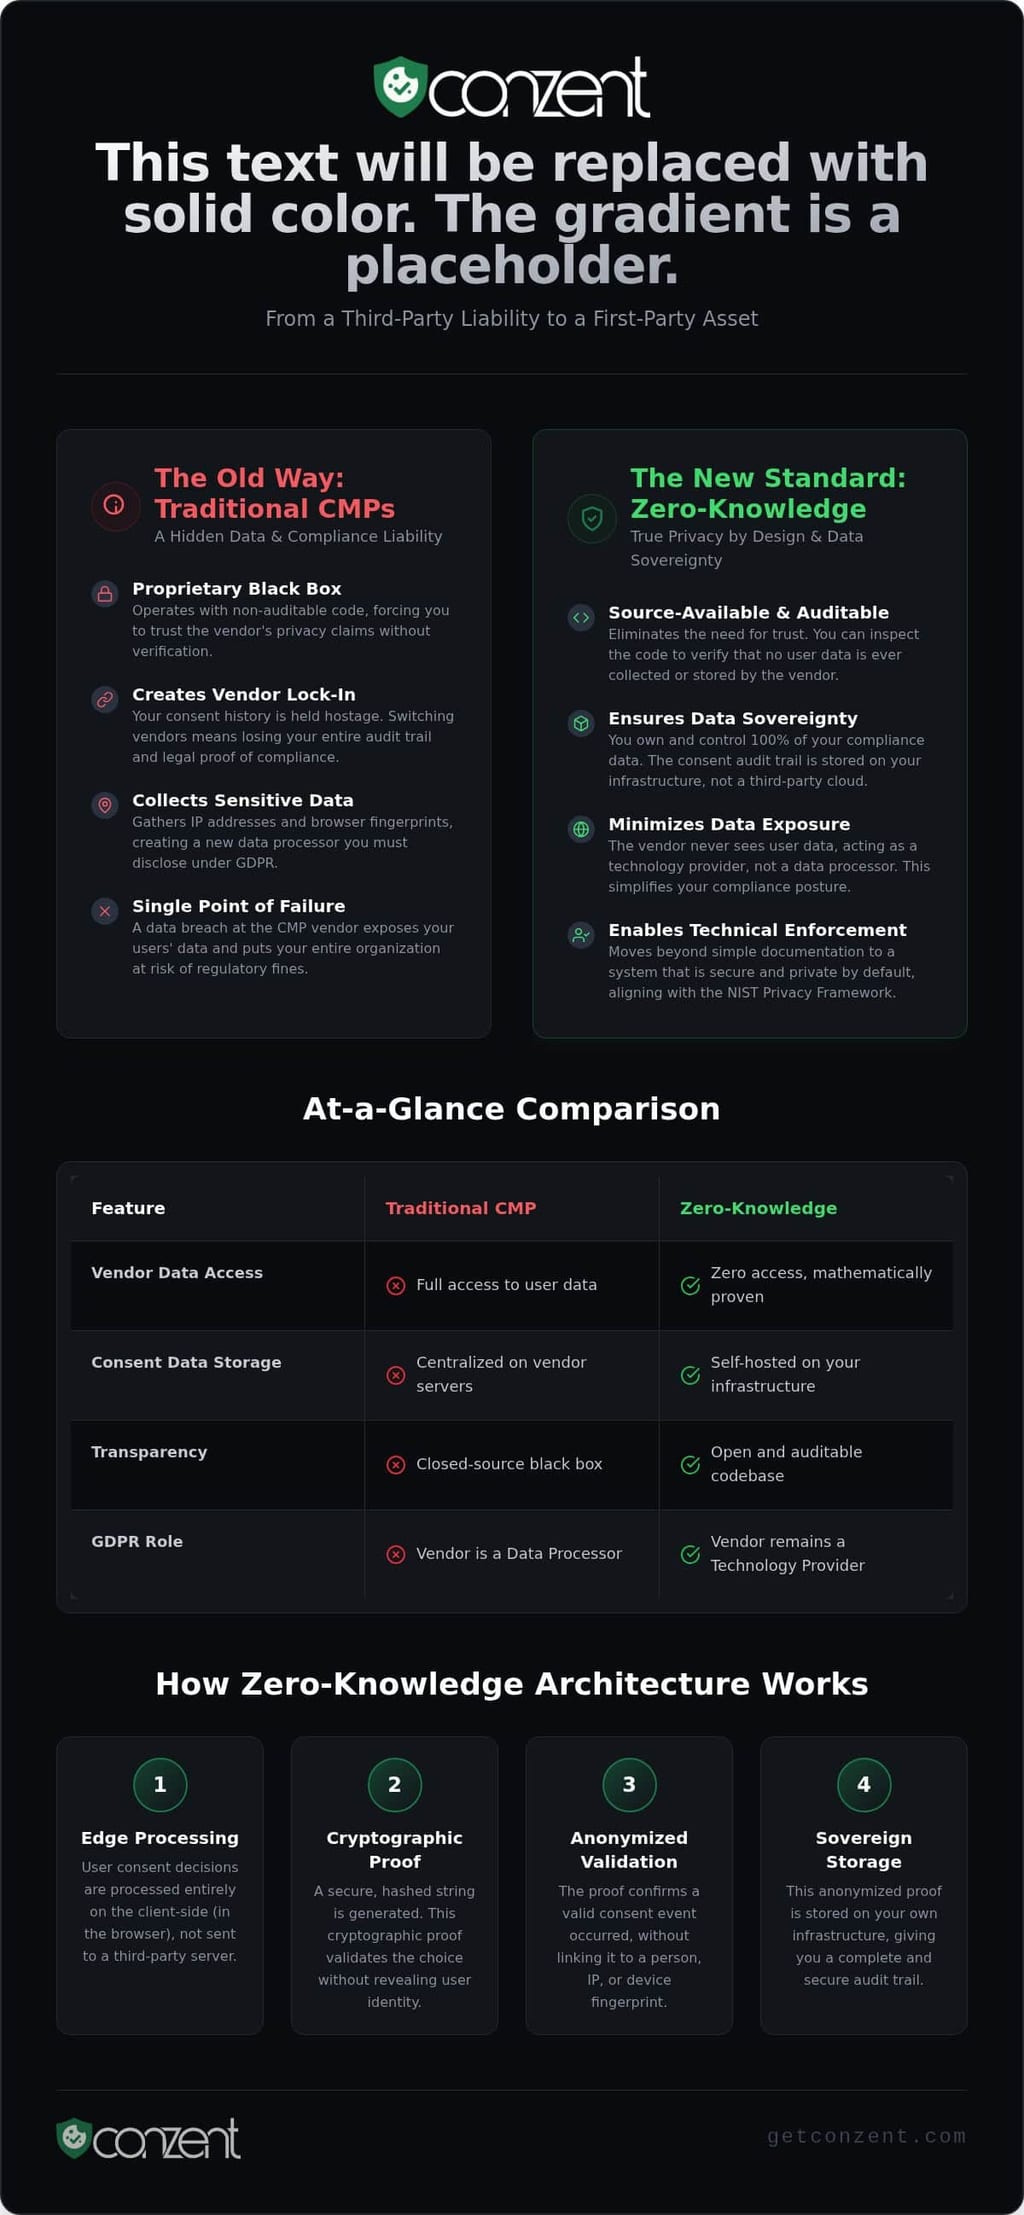
La gestión tradicional de cookies está rota. La mayoría de las empresas creen que un banner visible equivale a seguridad. No es así. La mayoría de las Plataformas de Gestión de Consentimiento (CMP) operan como cajas negras propietarias. Capturan las señales de consentimiento de tus usuarios y las almacenan en sus propios servidores. Esto crea una responsabilidad oculta. Estás entregando datos sensibles a un tercero que no puedes auditar. Este almacenamiento centralizado crea un único punto de fallo para toda tu estrategia de cumplimiento.
Cada CMP de terceros que agregas es un nuevo procesador de datos. Bajo el Artículo 28 del GDPR, debes divulgar esta relación y asegurarte de que mantengan altos estándares de seguridad. Es un paradoja. Usas una herramienta de privacidad, pero esa herramienta a menudo rastrea a tus usuarios a través de múltiples sitios web para optimizar sus propios servicios. Estos proveedores a menudo priorizan su propia recopilación de datos sobre los derechos digitales de tus usuarios.
El Problema con el Procesamiento de Datos de Terceros
Las CMP tradicionales a menudo ven más de lo que necesitan para funcionar. Recogen direcciones IP y huellas digitales del navegador para validar las elecciones de consentimiento. En 2026, este enfoque centralizado es una gran responsabilidad. Si se filtra una base de datos importante de una CMP, los datos de tus usuarios están expuestos. La suplantación de consentimiento es una amenaza creciente; los atacantes pueden manipular estas señales centralizadas para eludir tus capas de seguridad. Pierdes el control en el momento en que los datos salen de tu servidor.
También te enfrentas a un peligroso bloqueo del proveedor. Si deseas dejar un proveedor propietario, tu historial de consentimiento a menudo se queda con ellos. Pierdes tu rastro de auditoría. Esta dependencia no es solo un obstáculo técnico; es un riesgo legal. Confiar en una caja negra propietaria para el cumplimiento legal significa que solo estás tan seguro como su última actualización de seguridad. Si fallan, tú eres quien enfrenta las multas regulatorias. Para entender cómo el soporte proactivo de TI puede mitigar estos riesgos de seguridad más amplios, lee más sobre servicios gestionados.
El cumplimiento no es una casilla de verificación. Un banner es un elemento de UI, no un protocolo de seguridad. Para lograr una verdadera Privacidad por Diseño, debes integrar la privacidad en la arquitectura técnica de tu sitio. No es un complemento. Es un requisito fundamental. Implementar consentimiento de cookies por diseño de privacidad significa asegurar que el sistema sea seguro por defecto, en lugar de depender de un script de terceros para arreglar las cosas más tarde.
Los entornos empresariales están cambiando hacia la soberanía de datos. Quieren privacidad a nivel de infraestructura. Esto significa poseer los datos de consentimiento. Significa asegurarse de que ningún tercero pueda acceder a las elecciones de los usuarios. La ingeniería principiada se centra en la aplicación técnica en lugar de solo en la documentación de políticas. Los reguladores en 2026 ya no aceptan políticas escritas como prueba de cumplimiento. Están probando activamente la implementación. No necesitas un intermediario para almacenar los datos de tus usuarios. Necesitas un sistema que respete las elecciones sin filtrar datos a una nube externa. Por eso la Infraestructura de Consentimiento Abierto se está convirtiendo en el nuevo estándar para negocios éticos.
Definiendo la Gestión de Cookies de Conocimiento Cero
El conocimiento cero es más que una palabra de moda técnica. Es un cambio fundamental en cómo manejamos las señales de los usuarios. Los sistemas tradicionales requieren que confíes en el proveedor. Los sistemas de conocimiento cero hacen que la confianza sea innecesaria a través de matemáticas y arquitectura. La gestión de cookies de conocimiento cero es un sistema donde el proveedor facilita el cumplimiento sin conocer nunca al usuario individual. Asegura que el proveedor de la plataforma no pueda acceder a los datos de consentimiento de tus usuarios, incluso si alberga la infraestructura.
No confundas esto con arquitecturas de "Cero-Cookie". Un sitio de cero cookies podría evitar el almacenamiento local pero aún rastrear a los usuarios a través de huellas digitales del lado del servidor o parámetros de URL. El conocimiento cero es diferente. Se centra en la incapacidad del proveedor para ver los datos. Alineándose con el Marco de Privacidad NIST, este enfoque prioriza la minimización de datos y las salvaguardias técnicas sobre meras promesas de políticas. Mueve la carga de la privacidad del comportamiento del usuario al diseño del sistema.
Cómo Funciona la Arquitectura de Conocimiento Cero
La magia sucede en el borde. En un modelo de consentimiento de cookies por diseño de privacidad, la decisión de consentimiento se procesa del lado del cliente. En lugar de enviar un "Usuario X dijo Sí" a un servidor central, el sistema genera una cadena de consentimiento segura y hashada. Esta prueba criptográfica valida la elección sin exponer la identidad. El código disponible es un requisito aquí. No deberías tener que adivinar si un proveedor está registrando datos en secreto. Deberías poder auditar el repositorio tú mismo. Esta transparencia es la única manera de probar que el proveedor es realmente ciego a los datos.
Los Pilares Fundamentales de una CMP de Conocimiento Cero
Tres pilares fundamentales apoyan este modelo. Primero, la encriptación de señales de consentimiento en el borde previene la interceptación por terceros. Segundo, el sistema desacopla la Información Personal Identificable (PII) de la base de datos de consentimiento. Tus elecciones y tu identidad nunca viven en el mismo lugar. Tercero, la auditabilidad asegura que puedas verificar el código específico que maneja los datos de tus usuarios. Esto no es un lujo para empresas de alta seguridad. Es un estándar necesario para cualquiera que valore los derechos digitales. Si estás listo para alejarte del seguimiento de caja negra, puedes consultar nuestros planes de precios flexibles para opciones gestionadas y autoalojadas.
Cajas Negras SaaS vs. Infraestructura de Consentimiento Abierto
El SaaS propietario es una pared. Pagas por el acceso, pero no posees el proceso. La mayoría de las CMP tradicionales ocultan su lógica detrás de bases de código cerradas, lo que hace imposible verificar cómo manejan realmente las señales de los usuarios. La Infraestructura de Consentimiento Abierto (OCI) es lo opuesto. Es un plano disponible que te permite ver, auditar y controlar cada línea de código. Este nivel de transparencia es esencial para consentimiento de cookies por diseño de privacidad. No deberías tener que tomar la palabra de un proveedor. Deberías poder probar tu cumplimiento a través de evidencia técnica.
El lado financiero del cumplimiento también importa. Muchos proveedores propietarios cobran un "impuesto de cumplimiento". Precios sus servicios basados en clics, vistas de página o conteos de usuarios. Este modelo penaliza tu crecimiento. OCI devuelve el enfoque al valor de la infraestructura. Al alejarse de la fijación de precios por usuario, evitas costos artificiales que escalan con tu éxito. Es un enfoque más igualitario para los derechos digitales. La privacidad debería ser una característica estándar de la web, no un lujo facturado por el volumen de tu tráfico.
El Caso por el Cumplimiento Autoalojado
El autoalojamiento es el estándar de oro para la soberanía de datos. En sectores de alta seguridad como finanzas y salud, la residencia de datos no es una sugerencia; es un requisito. Al alojar la infraestructura tú mismo, mantienes todos los registros de consentimiento dentro de tu propio perímetro de nube. Esto elimina la necesidad de un complejo Acuerdo de Procesamiento de Datos (DPA) con un proveedor de CMP externo. Tú eres el procesador. Posees los registros. Autoalojar tu CMP le da a tu equipo de DevOps el control que necesita para asegurar que los datos de los usuarios nunca salgan de tu entorno controlado. Elimina completamente el riesgo de "caja negra".
Nube Gestionada: Privacidad Sin la Carga de DevOps
No todas las organizaciones tienen la capacidad de gestionar sus propios servidores. La nube gestionada ofrece un puente. Proporciona la conveniencia del SaaS sin sacrificar la seguridad de una arquitectura de conocimiento cero. Obtienes la facilidad de una plataforma gestionada mientras mantienes la claridad moral de los estándares de código abierto. Este modelo asegura que permanezcas conforme con regulaciones cambiantes como IAB TCF v2.3 a través de actualizaciones automáticas. Es una forma de implementar consentimiento de cookies por diseño de privacidad sin el trabajo pesado del mantenimiento del servidor. Obtienes los beneficios del código impulsado por la comunidad y la gestión profesional en un solo paquete.
Integrando Conocimiento Cero con Google Consent Mode v2
Google Consent Mode v2 (GCM v2) redefinió las reglas para la publicidad digital. A partir del 15 de junio de 2026, Google Ads depende únicamente de la señal ad_storage de tu CMP para gobernar la recopilación de datos. El "respaldo" previamente proporcionado por Google Signals en Google Analytics ha desaparecido. Esto convierte a tu CMP en el único punto de control para tus datos publicitarios. El desafío técnico es significativo. Debes enviar señales específicas a los servidores de Google sin permitir que tu proveedor de CMP cree un perfil persistente de tus usuarios. Es una cuestión de soberanía técnica.
La arquitectura de conocimiento cero resuelve esto a través del paso de señales sin estado. Facilita el apretón de manos entre el navegador del usuario y Google sin registrar la interacción en la propia infraestructura de la CMP. En un marco de consentimiento de cookies por diseño de privacidad, la CMP actúa como un conducto transparente, no como un depósito de almacenamiento. Mantienes un análisis completo del impacto en los ingresos mientras respetas estrictamente el principio de conocimiento cero. La verificación es sencilla. Puedes auditar las llamadas de red para asegurar que las señales se muevan correctamente sin ningún seguimiento del lado de la CMP o creación de ID persistentes.
Manteniendo Ingresos con UX de Privacidad
La privacidad no es una barrera para el crecimiento. Es una base para ello. Puedes usar Pruebas A/B de Consentimiento para optimizar las tasas de aceptación sin comprometer la integridad de los datos. Se trata de encontrar el equilibrio entre una comunicación clara y la aplicación técnica. Una arquitectura de conocimiento cero también mejora el rendimiento del sitio. Al reducir la sobrecarga de scripts y eliminar búsquedas innecesarias en la base de datos, proteges tus Core Web Vitals. Para estrategias de crecimiento más profundas, consulta nuestra guía sobre el Impacto en los Ingresos del Consentimiento de Cookies. La eficiencia y la ética pueden coexistir en la misma pila.
Cumplimiento con los Estándares IAB TCF v2.3
El cumplimiento es un requisito técnico, no una sugerencia legal. El estándar IAB TCF v2.3 asegura que tus cadenas de consentimiento sean válidas en todo el ecosistema de publicidad digital. No es suficiente tener un banner. Necesitas un sistema certificado que apoye estándares abiertos y total transparencia. Usar una CMP certificada asegura que tu estrategia de consentimiento de cookies por diseño de privacidad siga siendo interoperable con los principales actores de tecnología publicitaria. Esta transparencia genera confianza tanto con los reguladores como con los usuarios. Lee nuestra Guía de CMP Certificada IAB TCF 2.3 para entender los requisitos para editores modernos. Si estás listo para implementar una solución de alto rendimiento y conforme, consulta nuestras opciones de precios e integración.
Preparándose para el Futuro con la Infraestructura Abierta de Conzent
Conzent no construyó otro jardín amurallado. Construimos una infraestructura disponible porque los modelos SaaS propietarios prosperan en la oscuridad mientras nosotros prosperamos en el escrutinio. Implementar consentimiento de cookies por diseño de privacidad no es solo una elección técnica; es una elección moral. Al elegir un modelo disponible, aseguramos que no solo estás comprando un servicio; estás adoptando un estándar transparente que cualquier desarrollador puede auditar. Esta responsabilidad es la única manera de garantizar que tus señales de consentimiento permanezcan privadas y tu cumplimiento sea absoluto.
La misión de la Infraestructura de Consentimiento Abierto (OCI) es reducir el costo del cumplimiento a nivel global. No creemos que los derechos digitales deban ser un lujo para corporaciones de élite. La privacidad es un bien público. Nuestro modelo de patrocinio comunitario nos permite escalar esta misión de manera efectiva. Cuando las organizaciones patrocinan la base de código, se reducen los costos operativos de la plataforma de nube gestionada para todos los demás. Es un enfoque igualitario para el software que prioriza la eficiencia técnica sobre el control corporativo.
Un Enfoque Principiado hacia la Privacidad
Los proveedores heredados a menudo cobran por la complejidad que crean. Usan precios por clic o por usuario que penalizan tu crecimiento. Conzent es diferente. Nuestros precios son transparentes y basados en la infraestructura. No te gravamos por tener un sitio web exitoso. Esta transparencia facilita justificar el cambio de las CMP de caja negra heredadas. Transitar tu estrategia de consentimiento de cookies por diseño de privacidad de un sistema heredado a una arquitectura abierta es un camino directo para recuperar tu soberanía de datos. Pasas de una posición de dependencia a una posición de control.
El camino de transición es flexible. Muchas organizaciones comienzan con OCI autoalojado para mantener el control total sobre su implementación inicial. A medida que escalan, a menudo se trasladan a nuestra Plataforma de Consentimiento en la Nube Gestionada para reducir la carga de mantenimiento en sus equipos internos de DevOps. Este cambio no significa sacrificar la seguridad. Debido a que el código subyacente es el mismo, mantienes los beneficios de conocimiento cero mientras obtienes la conveniencia de un servicio gestionado. Obtienes lo mejor de ambos mundos: integridad de código abierto y gestión profesional.
Próximos Pasos para Tu Estrategia de Cumplimiento
Tu primer paso es una auditoría. Mira tu CMP actual e identifica los riesgos ocultos de caja negra. Pregunta dónde se almacenan las direcciones IP de tus usuarios y quién tiene las claves de encriptación. Si no puedes responder a esas preguntas, tienes una responsabilidad. Puedes comenzar a abordar estos riesgos hoy configurando una prueba de nuestra Plataforma de Consentimiento en la Nube Gestionada. Es una forma sin riesgos de ver cómo funciona la arquitectura de conocimiento cero en tu entorno específico. Únete a la comunidad de desarrolladores y propietarios de negocios éticos que están construyendo una infraestructura de privacidad más transparente, segura y abierta para el futuro.
Recuperando el Control sobre Tu Infraestructura de Cumplimiento
La era de la caja negra en la gestión de cookies está terminando. Hemos visto cómo los proveedores tradicionales crean riesgos innecesarios al actuar como procesadores de datos centralizados. Al cambiar a un modelo de consentimiento de cookies por diseño de privacidad, eliminas al proveedor como un punto de fallo. Pasas de confiar en una política a confiar en una arquitectura. Los sistemas de conocimiento cero aseguran que las elecciones de tus usuarios sigan siendo suyas, encriptadas y procesadas en el borde sin seguimiento persistente.
Ya sea que elijas autoalojarte o usar nuestros servicios gestionados, el objetivo es la soberanía de datos. Obtienes los beneficios de la ingeniería de privacidad danesa y una base de código disponible que invita al escrutinio. Nuestras herramientas están listas para IAB TCF v2.3 y GCM v2. Esto asegura que tus ingresos permanezcan protegidos mientras tu ética se mantiene intacta. El cumplimiento no es una carga que debas llevar solo; es un estándar técnico que podemos construir juntos.
Es hora de dejar de tratar la privacidad como un lujo y comenzar a tratarla como un bien público. Explora los Precios de la Nube Gestionada para ver cómo una infraestructura transparente y abierta puede transformar tu estrategia de cumplimiento. Construyamos juntos una web más segura.
Preguntas Frecuentes
¿Qué es exactamente una plataforma de gestión de consentimiento de conocimiento cero?
Es un sistema donde el proveedor nunca ve ni almacena la identidad del usuario o los datos de consentimiento en bruto. Utiliza procesamiento del lado del cliente para manejar señales. Esta es una parte fundamental de consentimiento de cookies por diseño de privacidad, asegurando que el proveedor de la plataforma permanezca ciego al comportamiento individual del usuario. A diferencia de las CMP tradicionales, no crea una base de datos centralizada de direcciones IP de usuarios o huellas digitales de navegadores. Tú mantienes las claves de tus propios datos.
¿Es la gestión de cookies de conocimiento cero más cara que el SaaS tradicional?
No, a menudo es más rentable porque elimina el impuesto de cumplimiento del precio por usuario. Conzent utiliza un modelo de patrocinio comunitario para reducir costos para todos. Mientras que los proveedores tradicionales cobran en función del volumen de tráfico, nuestra Infraestructura de Consentimiento Abierto se centra en la eficiencia técnica. Puedes autoalojarte de forma gratuita o elegir nuestro servicio de nube gestionada donde los precios disminuyen a medida que más organizaciones apoyan la misión. Es un enfoque más igualitario para el cumplimiento.
¿Funciona una CMP de conocimiento cero con Google Ads y Analytics?
Sí, se integra completamente con Google Consent Mode v2. El sistema pasa las señales necesarias de ad_storage y analytics_storage directamente desde el navegador a los servidores de Google. Actúa como un conducto transparente en lugar de un depósito de almacenamiento. Mantienes tus análisis de ingresos publicitarios y capacidades de medición sin permitir que el proveedor de CMP construya un perfil persistente de tus visitantes del sitio web. La aplicación técnica ocurre en el borde, protegiendo tanto tus ingresos como a tus usuarios.
¿Puedo autoalojar un banner de cookies de conocimiento cero de forma gratuita?
Sí, la Infraestructura de Consentimiento Abierto Autoalojada está disponible de forma gratuita. Creemos que las herramientas de privacidad deben ser accesibles como un bien público. Puedes implementar la base de código disponible en tus propios servidores para mantener la soberanía total de los datos. Este enfoque es ideal para equipos de DevOps en industrias de alta seguridad que desean eliminar completamente los procesadores de datos de terceros mientras mantienen sus costos de cumplimiento en cero. Obtienes control total sin el bloqueo propietario.
¿Cómo afecta la arquitectura de conocimiento cero a la velocidad de carga del sitio web?
Típicamente mejora el rendimiento al reducir la sobrecarga de scripts y eliminar búsquedas externas en la base de datos. Las CMP tradicionales a menudo ralentizan los sitios al sincronizar datos con sus nubes propietarias. Los sistemas de conocimiento cero procesan decisiones localmente en el navegador del usuario. Este enfoque ligero te ayuda a mantener mejores Core Web Vitals y una experiencia de usuario más rápida, demostrando que el consentimiento de cookies por diseño de privacidad ético también es una ventaja técnica para tu sitio. La velocidad y la privacidad ya no son un compromiso.
¿Todavía necesito un Acuerdo de Procesamiento de Datos GDPR si uso una CMP de conocimiento cero?
Si te autoalojas, eliminas la CMP de terceros como procesador de datos, lo que simplifica tus requisitos legales. Si usas nuestra Plataforma de Consentimiento en la Nube Gestionada, un DPA sigue siendo una práctica estándar, pero la relación es más transparente. Debido a que no tenemos acceso a las claves de encriptación de los datos de tus usuarios, el perfil de riesgo es significativamente más bajo. Facilitamos el cumplimiento sin ver ni almacenar realmente los datos personales sensibles de tus usuarios finales.
¿La plataforma de Conzent está completamente certificada por IAB TCF v2.3?
Sí, nuestra plataforma está completamente integrada con los estándares IAB TCF v2.3. Esta certificación asegura que tus cadenas de consentimiento sean válidas en todo el ecosistema de publicidad digital. Combinamos los requisitos de IAB con nuestro compromiso con la Ingeniería de Privacidad Danesa y la infraestructura abierta. Esto permite a los editores permanecer conformes con los estándares de la industria mientras se benefician de la transparencia de una arquitectura de conocimiento cero disponible. Es el estándar para la publicidad digital moderna, ética y el cumplimiento técnico.
¿Qué pasa con los datos de consentimiento si dejo de usar el servicio?
Tú posees tus datos, así que te los llevas contigo. Debido a que nuestra infraestructura está disponible, no enfrentas bloqueo del proveedor. Si te mudas de nuestra nube gestionada a una configuración autoalojada, mantienes tu configuración y rastros de auditoría. A diferencia de las cajas negras propietarias que retienen tu historial de cumplimiento como rehén, Conzent asegura que tengas plena soberanía sobre tus registros y configuraciones en cada etapa. Construimos para la comunidad, no para la dependencia de la plataforma.