
Nullkunnskaps informasjonskapselhåndtering: Gjenopprette datavirksomhet i 2026
Hva om verktøyet du stoler på for å beskytte brukernes personvern faktisk er din største datalekkasje? De fleste tradisjonelle samtykkebehandlere fungerer som proprietære svarte bokser. De sitter mellom deg og brukerne dine, samler inn IP-adresser og samtykkesignaler mens de låser dataene dine bak en leverandørs vegg. Dette er ikke bare en ytelsesflaskehals. Det er en betydelig risiko for enhver organisasjon som prøver å implementere personvern ved design samtykke for informasjonskapsler i 2026. Du bør ikke måtte stole på en tredjepart med de aller viktigste nøklene til din regulatoriske sikkerhet.
Vi er enige om at det å behandle samtykkebehandleren din som en separat databehandler skaper flere problemer enn det løser. Ekte samsvar krever et skifte fra bare dokumentasjon til teknisk håndheving. I denne artikkelen vil du lære hvordan null-kunnskap arkitektur eliminerer personvernsrisikoene fra tradisjonelle behandlere samtidig som du holder deg fullt samsvarende med de nyeste kravene fra CPRA og Google Consent Mode v2. Vi vil utforske hvordan åpen infrastruktur lar deg gjenvinne datamyndighet, fjerne leverandørlåsing, og opprettholde et lett, høyytelses nettsted.
Viktige punkter
- Slutt å behandle samtykkebehandleren din som en pålitelig tredjepart når den faktisk er en dataskade. Lær hvorfor hver proprietær CMP er en ny databehandler du må opplyse om under GDPR.
- Skift til personvern ved design samtykke for informasjonskapsler ved å bruke null-kunnskap arkitektur som forhindrer leverandører fra å se brukernes sensitive signaler.
- Sammenlign åpenhet i Open Consent Infrastructure med tradisjonelle SaaS svarte bokser for å finne den rette løsningen for dine sikkerhetskrav.
- Mestring av Google Consent Mode v2-integrasjon uten å gå på kompromiss med personvern eller opprette vedvarende brukerprofiler på eksterne servere.
- Utforsk hvordan selvhosting og kilde-tilgjengelige kodebaser gir deg full kontroll over samsvarsdataene dine og eliminerer leverandørlåsing.
Den skjulte risikoen ved tradisjonell informasjonskapselhåndtering
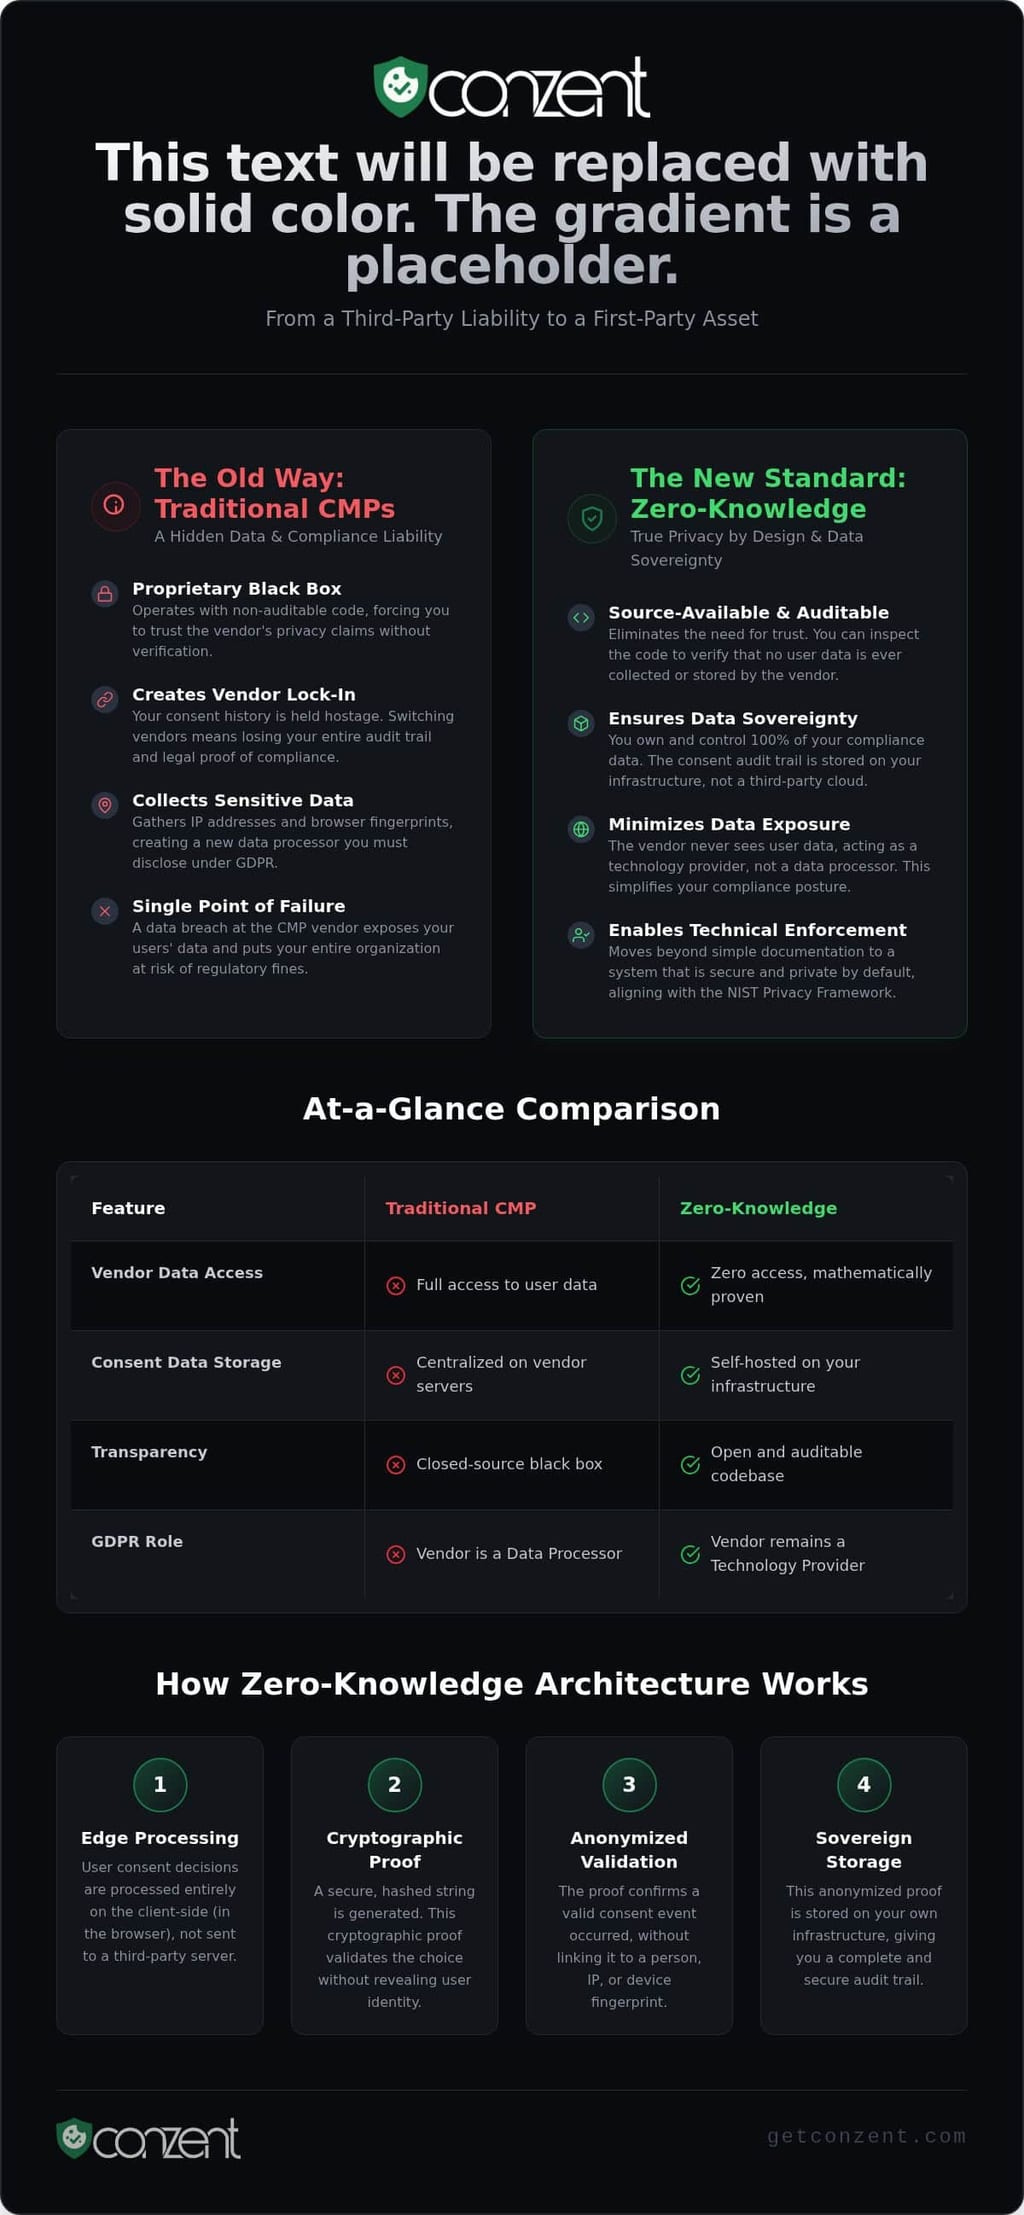
Tradisjonell informasjonskapselhåndtering er ødelagt. De fleste selskaper tror at et synlig banner er lik sikkerhet. Det er det ikke. De fleste samtykkebehandlingsplattformer (CMP-er) fungerer som proprietære svarte bokser. De fanger opp brukernes samtykkesignaler og lagrer dem på sine egne servere. Dette skaper en skjult risiko. Du gir fra deg sensitive data til en tredjepart du ikke kan revidere. Denne sentraliserte lagringen skaper et enkelt feilpunkt for hele samsvarsstrategien din.
Hver tredjeparts CMP du legger til er en ny databehandler. I henhold til GDPR Artikkel 28 må du opplyse om dette forholdet og sørge for at de opprettholder høye sikkerhetsstandarder. Det er et paradoks. Du bruker et personvernsverktøy, men det verktøyet sporer ofte brukerne dine på tvers av flere nettsteder for å optimalisere sine egne tjenester. Disse leverandørene prioriterer ofte sin egen datainnsamling over brukernes digitale rettigheter.
Problemet med tredjeparts databehandling
Tradisjonelle CMP-er ser ofte mer enn de trenger for å fungere. De samler inn IP-adresser og nettleserfingeravtrykk for å validere samtykkevalg. I 2026 er denne sentraliserte tilnærmingen en massiv risiko. Hvis en stor CMP-database lekker, blir brukernes data eksponert. Samtykkeforfalskning er en voksende trussel; angripere kan manipulere disse sentraliserte signalene for å omgå sikkerhetslagene dine. Du mister kontrollen i det øyeblikket dataene forlater serveren din.
Du står også overfor farlig leverandørlåsing. Hvis du ønsker å forlate en proprietær leverandør, forblir ofte samtykkehistorikken din hos dem. Du mister revisjonsspor. Denne avhengigheten er ikke bare en teknisk hindring; det er en juridisk risiko. Å stole på en proprietær svart boks for juridisk samsvar betyr at du bare er så trygg som deres siste sikkerhetsoppdatering. Hvis de svikter, er det du som står overfor de regulatoriske bøtene. For å forstå hvordan proaktiv IT-støtte kan redusere disse bredere sikkerhetsrisikoene, les mer om administrerte tjenester.
Samsvar er ikke en avkrysningsboks. Et banner er et UI-element, ikke en sikkerhetsprotokoll. For å oppnå ekte Personvern ved design må du integrere personvern i den tekniske arkitekturen til nettstedet ditt. Det er ikke et tillegg. Det er et grunnleggende krav. Implementering av personvern ved design samtykke for informasjonskapsler betyr å sikre at systemet er sikkert som standard, i stedet for å stole på et tredjeparts skript for å fikse ting senere.
Bedriftsmiljøer skifter mot datamyndighet. De ønsker infrastruktur-nivå personvern. Dette betyr å eie samtykkedataene. Det betyr å sikre at ingen tredjepart kan få tilgang til brukerens valg. Prinsippbasert ingeniørkunst fokuserer på teknisk håndheving i stedet for bare policy-dokumentasjon. Regulatorer i 2026 godtar ikke lenger skriftlige retningslinjer som bevis på samsvar. De tester aktivt implementeringen. Du trenger ikke en mellommann for å lagre brukerdataene dine. Du trenger et system som respekterer valg uten å lekke data til en ekstern sky. Dette er grunnen til at Open Consent Infrastructure blir den nye standarden for etiske virksomheter.
Definere null-kunnskap informasjonskapselhåndtering
Null-kunnskap er mer enn et teknisk buzzword. Det er et fundamentalt skifte i hvordan vi håndterer brukersignaler. Tradisjonelle systemer krever at du stoler på leverandøren. Null-kunnskapssystemer gjør tillit unødvendig gjennom matematikk og arkitektur. Null-kunnskap informasjonskapselhåndtering er et system der leverandøren tilrettelegger for samsvar uten noen gang å vite den enkelte bruker. Det sikrer at plattformleverandøren ikke kan få tilgang til samtykkedataene til brukerne dine, selv om de hoster infrastrukturen.
Ikke forveksle dette med "Null-informasjonskapsel" arkitekturer. Et null-informasjonskapsel nettsted kan unngå lokal lagring, men fortsatt spore brukere via server-side fingeravtrykk eller URL-parametere. Null-kunnskap er annerledes. Det fokuserer på leverandørens manglende evne til å se dataene. I samsvar med NIST Privacy Framework prioriterer denne tilnærmingen dataminimering og tekniske sikkerhetstiltak over bare policy-løfter. Det flytter byrden av personvern fra brukerens atferd til systemets design.
Hvordan null-kunnskap arkitektur fungerer
Magien skjer på kanten. I en personvern ved design samtykke for informasjonskapsler modell, behandles samtykkebeslutningen klient-side. I stedet for å sende en rå "Bruker X sa Ja" til en sentral server, genererer systemet en sikker, hashet samtykkestreng. Dette kryptografiske beviset validerer valget uten å eksponere identiteten. Kilde-tilgjengelig kode er en forutsetning her. Du bør ikke måtte gjette om en leverandør hemmelig logger data. Du bør kunne revidere depotet selv. Denne åpenheten er den eneste måten å bevise at leverandøren virkelig er blind for dataene.
De grunnleggende søylene i en null-kunnskap CMP
Tre grunnleggende søyler støtter denne modellen. For det første, kryptering av samtykkesignaler på kanten forhindrer avlytting av tredjepart. For det andre, systemet skiller personlig identifiserbar informasjon (PII) fra samtykkedatabasen. Dine valg og din identitet lever aldri på samme sted. For det tredje, revideringsevne sikrer at du kan verifisere den spesifikke koden som håndterer brukerdataene dine. Dette er ikke en luksus for høysikkerhetsfirmaer. Det er en nødvendig standard for alle som verdsetter digitale rettigheter. Hvis du er klar til å gå bort fra svart-boks sporing, kan du sjekke våre fleksible prisplaner for administrerte og selvhostede alternativer.
SaaS svarte bokser vs. åpen samtykkeinfrastruktur
Proprietær SaaS er en vegg. Du betaler for tilgang, men eier ikke prosessen. De fleste tradisjonelle CMP-er skjuler logikken sin bak lukkede kodebaser, noe som gjør det umulig å verifisere hvordan de faktisk håndterer brukersignaler. Open Consent Infrastructure (OCI) er det motsatte. Det er en kilde-tilgjengelig blåkopi som lar deg se, revidere og kontrollere hver linje med kode. Dette nivået av åpenhet er avgjørende for personvern ved design samtykke for informasjonskapsler. Du bør ikke måtte ta en leverandørs ord for det. Du bør kunne bevise samsvaret ditt gjennom tekniske bevis.
Den økonomiske siden av samsvar betyr også noe. Mange proprietære leverandører tar en "samsvarsavgift." De priser tjenestene sine basert på klikk, sidevisninger eller brukerantall. Denne modellen straffer veksten din. OCI flytter fokuset tilbake til infrastrukturverdi. Ved å gå bort fra pris per bruker, unngår du kunstige kostnader som skalerer med suksessen din. Det er en mer egalitær tilnærming til digitale rettigheter. Personvern bør være en standardfunksjon på nettet, ikke en luksus som faktureres etter volumet av trafikken din.
Argumentet for selvhostet samsvar
Selvhosting er gullstandarden for datamyndighet. I høysikkerhetssektorer som finans og helsevesen er datalagring ikke et forslag; det er et krav. Ved å hoste infrastrukturen selv, holder du alle samtykkeloggene innenfor din egen skyperimeter. Dette eliminerer behovet for en kompleks databehandlingsavtale (DPA) med en ekstern CMP-leverandør. Du er databehandleren. Du eier loggene. Selvhosting av din CMP gir DevOps-teamet ditt kontrollen de trenger for å sikre at brukerdata aldri forlater ditt kontrollerte miljø. Det fjerner helt "svart boks"-risikoen.
Administrert sky: Personvern uten DevOps-byrden
Ikke alle organisasjoner har kapasitet til å administrere sine egne servere. Administrert sky tilbyr en bro. Det gir bekvemmeligheten av SaaS uten å ofre sikkerheten til en null-kunnskap arkitektur. Du får enkelheten til en administrert plattform samtidig som du opprettholder den moralske klarheten til åpen kildekode-standarder. Denne modellen sikrer at du forblir samsvarende med skiftende forskrifter som IAB TCF v2.3 gjennom automatiske oppdateringer. Det er en måte å implementere personvern ved design samtykke for informasjonskapsler uten den tunge løftingen av servervedlikehold. Du får fordelene av fellesskapsdreven kode og profesjonell ledelse i én pakke.
Integrering av null-kunnskap med Google Consent Mode v2
Google Consent Mode v2 (GCM v2) redefinerte reglene for digital annonsering. Fra 15. juni 2026, er Google Ads helt avhengig av ad_storage signalet fra din CMP for å styre datainnsamling. "Backup"-funksjonen som tidligere ble gitt av Google Signals i Google Analytics er borte. Dette gjør din CMP til det eneste kontrollpunktet for annonse dataene dine. Den tekniske utfordringen er betydelig. Du må sende spesifikke signaler til Googles servere uten å la CMP-leverandøren din opprette en vedvarende profil av brukerne dine. Det handler om teknisk myndighet.
Null-kunnskap arkitektur løser dette gjennom stateless signaloverføring. Det tilrettelegger håndtrykket mellom brukerens nettleser og Google uten å logge interaksjonen på CMPs egen infrastruktur. I en personvern ved design samtykke for informasjonskapsler rammeverk, fungerer CMP som en gjennomsiktig kanal, ikke et lagringshvelv. Du opprettholder full inntektsvirkningsanalyse samtidig som du strengt respekterer null-kunnskap prinsippet. Verifisering er enkel. Du kan revidere nettverksanrop for å sikre at signalene beveger seg riktig uten noen CMP-side sporing eller opprettelse av vedvarende ID.
Opprettholde inntektene med personvern UX
Personvern er ikke en hindring for vekst. Det er et grunnlag for det. Du kan bruke Samtykke A/B-testing for å optimalisere opt-in-rater uten å gå på kompromiss med dataintegriteten. Det handler om å finne balansen mellom klar kommunikasjon og teknisk håndheving. En null-kunnskap arkitektur forbedrer også nettstedets ytelse. Ved å redusere skriptbloat og eliminere unødvendige databaseoppslag, beskytter du dine kjerne web vitale. For dypere vekststrategier, sjekk vår guide om Inntektsvirkningen av samtykke for informasjonskapsler. Effektivitet og etikk kan sameksistere i samme stakk.
Samsvar med IAB TCF v2.3-standarder
Samsvar er et teknisk krav, ikke en juridisk anbefaling. IAB TCF v2.3-standarden sikrer at samtykkestrengene dine er gyldige på tvers av hele det digitale annonseringsøkosystemet. Det er ikke nok å ha et banner. Du trenger et sertifisert system som støtter åpne standarder og total åpenhet. Å bruke en sertifisert CMP sikrer at din personvern ved design samtykke for informasjonskapsler strategi forblir interoperabel med store annonseteknologispillere. Denne åpenheten bygger tillit hos både regulatorer og brukere. Les vår IAB TCF 2.3 Sertifisert CMP Guide for å forstå kravene for moderne utgivere. Hvis du er klar til å implementere en høyytelses, samsvarende løsning, se våre priser og integrasjonsalternativer.
Fremtidssikring med Conzent’s åpne infrastruktur
Conzent bygde ikke en annen inngjerdet hage. Vi bygde en kilde-tilgjengelig infrastruktur fordi proprietære SaaS-modeller trives på uklarhet mens vi trives på granskning. Implementering av personvern ved design samtykke for informasjonskapsler er ikke bare et teknisk valg; det er et moralsk valg. Ved å velge en kilde-tilgjengelig modell, sikrer vi at du ikke bare kjøper en tjeneste; du adopterer en gjennomsiktig standard som enhver utvikler kan revidere. Denne ansvarligheten er den eneste måten å garantere at samtykkesignaler forblir private og at samsvaret ditt forblir absolutt.
Oppdraget til Open Consent Infrastructure (OCI) er å redusere kostnadene for samsvar globalt. Vi tror ikke at digitale rettigheter skal være en luksus for elitebedrifter. Personvern er en offentlig god. Vår samfunnssponsormodell gjør at vi kan skalere dette oppdraget effektivt. Når organisasjoner sponser kodebasen, reduserer det driftskostnadene til den administrerte skyplattformen for alle andre. Det er en egalitær tilnærming til programvare som prioriterer teknisk effektivitet over bedriftsvakt.
En prinsippbasert tilnærming til personvern
Legacy-leverandører tar ofte betalt for kompleksiteten de skaper. De bruker pris per klikk eller per bruker som straffer veksten din. Conzent er annerledes. Våre priser er transparente og infrastrukturbaserte. Vi skattlegger deg ikke for å ha et vellykket nettsted. Denne åpenheten gjør det lettere å rettferdiggjøre overgangen bort fra tradisjonelle svarte bokser CMP-er. Å overføre din personvern ved design samtykke for informasjonskapsler strategi fra et legacy-system til en åpen arkitektur er en direkte vei til å gjenvinne datamyndigheten din. Du går fra en avhengighet til en kontrollposisjon.
Overgangsveien er fleksibel. Mange organisasjoner starter med selvhostet OCI for å opprettholde total kontroll over sin første distribusjon. Når de skalerer, flytter de ofte til vår administrerte sky samtykkeplattform for å redusere vedlikeholdsbyrden på sine interne DevOps-team. Dette skiftet betyr ikke å ofre sikkerhet. Fordi den underliggende koden er den samme, beholder du null-kunnskap fordelene mens du får bekvemmeligheten av en administrert tjeneste. Du får det beste fra begge verdener: åpen kildekode integritet og profesjonell ledelse.
Neste steg for din samsvarsstrategi
Ditt første steg er en revisjon. Se på din nåværende CMP og identifiser de skjulte svarte boksrisikoene. Spør hvor brukernes IP-adresser lagres og hvem som har krypteringsnøklene. Hvis du ikke kan svare på disse spørsmålene, har du en risiko. Du kan begynne å adressere disse risikoene i dag ved å sette opp en prøveversjon av vår Administrerte Sky Samtykkeplattform. Det er en risikofri måte å se hvordan null-kunnskap arkitektur fungerer i ditt spesifikke miljø. Bli med i fellesskapet av utviklere og etiske bedriftsledere som bygger en mer gjennomsiktig, sikker og åpen personvern infrastruktur for fremtiden.
Gjenvinne kontrollen over din samsvarsinfrastruktur
Den svarte boks-æraen av informasjonskapselhåndtering er over. Vi har sett hvordan tradisjonelle leverandører skaper unødvendige risikoer ved å fungere som sentraliserte databehandlere. Ved å skifte til en personvern ved design samtykke for informasjonskapsler modell, fjerner du leverandøren som et feilpunkt. Du går fra å stole på en policy til å stole på en arkitektur. Null-kunnskapssystemer sikrer at brukernes valg forblir deres egne, kryptert og behandlet på kanten uten vedvarende sporing.
Enten du velger å selvhoste eller bruke våre administrerte tjenester, er målet datamyndighet. Du får fordelene av dansk personvernsingeniørkunst og en kilde-tilgjengelig kodebase som inviterer til granskning. Våre verktøy er klare for IAB TCF v2.3 og GCM v2. Dette sikrer at inntektene dine forblir beskyttet mens etikken din forblir intakt. Samsvar er ikke en byrde du bør bære alene; det er en teknisk standard vi kan bygge sammen.
Det er på tide å slutte å behandle personvern som en luksus og begynne å behandle det som en offentlig god. Utforsk priser for administrert sky for å se hvordan gjennomsiktig, åpen infrastruktur kan transformere din samsvarsstrategi. La oss bygge et sikrere nett sammen.
Ofte stilte spørsmål
Hva er egentlig en null-kunnskap samtykkebehandlingsplattform?
Det er et system der leverandøren aldri ser eller lagrer brukeridentitet eller rå samtykkedata. Det bruker klient-side behandling for å håndtere signaler. Dette er en kjernekomponent i personvern ved design samtykke for informasjonskapsler, som sikrer at plattformleverandøren forblir blind for individuell brukeradferd. I motsetning til tradisjonelle CMP-er, oppretter det ikke en sentralisert database av bruker-IP-adresser eller nettleserfingeravtrykk. Du beholder nøklene til dine egne data.
Er null-kunnskap informasjonskapselhåndtering dyrere enn tradisjonell SaaS?
Nei, det er ofte mer kostnadseffektivt fordi det eliminerer samsvarsavgiften for pris per bruker. Conzent bruker en samfunnssponsormodell for å redusere kostnadene for alle. Mens tradisjonelle leverandører tar betalt basert på trafikkvolum, fokuserer vår Open Consent Infrastructure på teknisk effektivitet. Du kan selvhoste gratis eller velge vår administrerte sky-tjeneste der prisen reduseres etter hvert som flere organisasjoner støtter oppdraget. Det er en mer egalitær tilnærming til samsvar.
Fungerer en null-kunnskap CMP fortsatt med Google Ads og Analytics?
Ja, den integreres fullt ut med Google Consent Mode v2. Systemet sender de nødvendige ad_storage og analytics_storage signalene direkte fra nettleseren til Googles servere. Det fungerer som en gjennomsiktig kanal i stedet for et lagringshvelv. Du opprettholder dine annonseinntektsanalyser og målekapasiteter uten å la CMP-leverandøren bygge en vedvarende profil av nettstedets besøkende. Teknisk håndheving skjer på kanten, og beskytter både inntektene dine og brukerne dine.
Kan jeg selvhoste en null-kunnskap informasjonskapselbanner gratis?
Ja, den selvhostede Open Consent Infrastructure er tilgjengelig gratis. Vi mener at personvernsverktøy bør være tilgjengelige som en offentlig god. Du kan distribuere den kilde-tilgjengelige kodebasen på dine egne servere for å opprettholde total datamyndighet. Denne tilnærmingen er ideell for DevOps-team i høysikkerhetsindustrier som ønsker å eliminere tredjeparts databehandlere helt mens de holder samsvarskostnadene på null. Du får full kontroll uten proprietær låsing.
Hvordan påvirker null-kunnskap arkitektur nettstedets lastetid?
Det forbedrer vanligvis ytelsen ved å redusere skriptbloat og eliminere eksterne databaseoppslag. Tradisjonelle CMP-er bremser ofte nettsteder ved å synkronisere data med sine proprietære skyer. Null-kunnskapssystemer behandler beslutninger lokalt i brukerens nettleser. Denne lette tilnærmingen hjelper deg med å opprettholde bedre kjerne web vitale og en raskere brukeropplevelse, og beviser at etisk personvern ved design samtykke for informasjonskapsler også er en teknisk fordel for nettstedet ditt. Hastighet og personvern er ikke lenger et kompromiss.
Trenger jeg fortsatt en GDPR databehandlingsavtale hvis jeg bruker en null-kunnskap CMP?
Hvis du selvhoster, fjerner du tredjeparts CMP som databehandler, noe som forenkler dine juridiske krav. Hvis du bruker vår administrerte sky samtykkeplattform, er en DPA fortsatt standardpraksis, men forholdet er mer transparent. Fordi vi ikke har tilgang til krypteringsnøklene til brukerdataene dine, er risikoprofilen betydelig lavere. Vi tilrettelegger for samsvar uten faktisk å se eller lagre de sensitive personopplysningene til sluttbrukerne dine.
Er Conzents plattform fullt IAB TCF v2.3 sertifisert?
Ja, plattformen vår er fullt integrert med IAB TCF v2.3-standardene. Denne sertifiseringen sikrer at samtykkestrengene dine er gyldige på tvers av det digitale annonseringsøkosystemet. Vi kombinerer IAB-krav med vårt engasjement for dansk personvernsingeniørkunst og åpen infrastruktur. Dette gjør at utgivere kan forbli samsvarende med bransjestandarder samtidig som de fortsatt drar nytte av åpenheten til en kilde-tilgjengelig, null-kunnskap arkitektur. Det er standarden for moderne, etisk digital annonsering og teknisk samsvar.
Hva skjer med samtykkedataene hvis jeg slutter å bruke tjenesten?
Du eier dataene dine, så du tar dem med deg. Fordi infrastrukturen vår er kilde-tilgjengelig, står du ikke overfor leverandørlåsing. Hvis du flytter fra vår administrerte sky til en selvhostet oppsett, beholder du konfigurasjonen og revisjonssporene dine. I motsetning til proprietære svarte bokser som holder samsvarshistorikken din som gissel, sikrer Conzent at du har full myndighet over loggene og innstillingene dine på alle stadier. Vi bygger for fellesskapet, ikke for plattformavhengighet.