
Zero-Knowledge Cookiebeheer: Herstel van Gegevenssoevereiniteit in 2026
Wat als de tool die je vertrouwt om de privacy van gebruikers te beschermen eigenlijk je grootste datalek is? De meeste traditionele toestemmingsbeheerders functioneren als eigendom van een black box. Ze zitten tussen jou en je gebruikers in, verzamelen IP-adressen en toestemmingssignalen terwijl ze je gegevens achter de muur van een leverancier vergrendelen. Dit is niet alleen een prestatieknelpunt. Het is een aanzienlijk risico voor elke organisatie die probeert privacy by design cookie toestemming te implementeren in 2026. Je zou niet op een derde partij moeten vertrouwen met de sleutels tot je regelgevende veiligheid.
We zijn het erover eens dat het behandelen van je toestemmingsbeheerder als een aparte gegevensverwerker meer problemen creëert dan het oplost. Echte naleving vereist een verschuiving van louter documentatie naar technische handhaving. In dit artikel leer je hoe zero-knowledge architectuur de privacyrisico's van traditionele beheerders elimineert terwijl je volledig compliant blijft met de nieuwste CPRA- en Google Consent Mode v2-vereisten. We zullen onderzoeken hoe open infrastructuur je in staat stelt om gegevenssoevereiniteit terug te winnen, leverancierslock-in te verwijderen en een lichte, hoogpresterende site te behouden.
Belangrijke Inzichten
- Stop met het behandelen van je toestemmingsbeheerder als een vertrouwde derde partij wanneer het eigenlijk een gegevensaansprakelijkheid is. Leer waarom elke proprietary CMP een nieuwe gegevensverwerker is die je moet openbaar maken onder de GDPR.
- Verschuif naar privacy by design cookie toestemming door gebruik te maken van zero-knowledge architectuur die voorkomt dat leveranciers ooit de gevoelige signalen van je gebruikers zien.
- Vergelijk de transparantie van Open Consent Infrastructure met traditionele SaaS black boxes om de juiste keuze te maken voor je beveiligingseisen.
- Beheers de integratie van Google Consent Mode v2 zonder in te boeten op privacy of het creëren van persistente gebruikersprofielen op externe servers.
- Ontdek hoe zelf-hosting en bron-beschikbare codebases je volledige controle geven over je compliance-gegevens en leverancierslock-in elimineren.
De Verborgen Aansprakelijkheid van Traditioneel Cookiebeheer
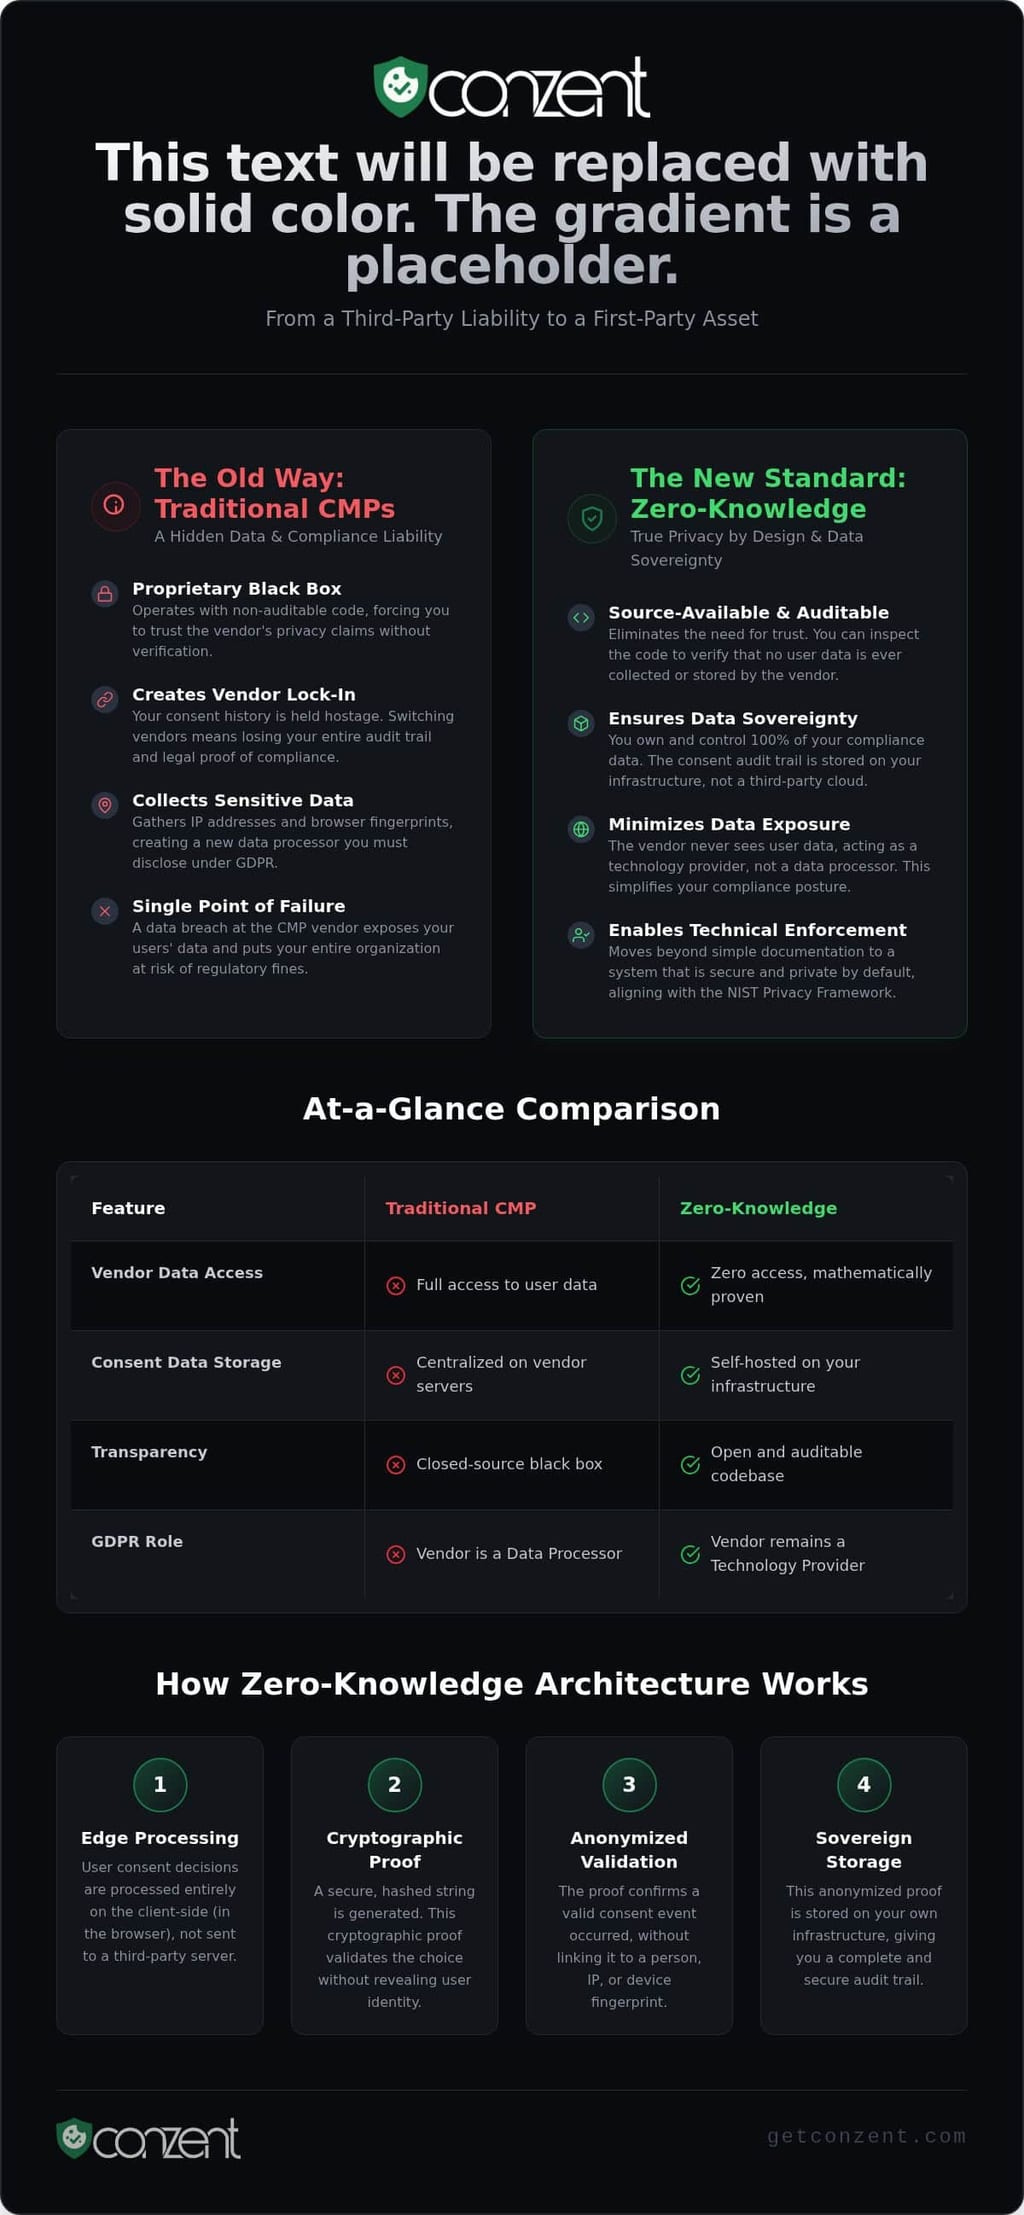
Traditioneel cookiebeheer is kapot. De meeste bedrijven geloven dat een zichtbare banner gelijk staat aan veiligheid. Dat is niet zo. De meeste Consent Management Platforms (CMP's) functioneren als eigendom van een black box. Ze vangen de toestemmingssignalen van je gebruikers en slaan deze op hun eigen servers op. Dit creëert een verborgen aansprakelijkheid. Je geeft gevoelige gegevens aan een derde partij die je niet kunt auditen. Deze gecentraliseerde opslag creëert een enkel punt van falen voor je hele compliance-strategie.
Elke derde partij CMP die je toevoegt is een nieuwe gegevensverwerker. Onder GDPR Artikel 28 moet je deze relatie openbaar maken en ervoor zorgen dat ze hoge beveiligingsnormen handhaven. Het is een paradox. Je gebruikt een privacytool, maar die tool volgt vaak je gebruikers over meerdere websites om zijn eigen diensten te optimaliseren. Deze leveranciers geven vaak prioriteit aan hun eigen gegevensverzameling boven de digitale rechten van je gebruikers.
Het Probleem met Derde-Partij Gegevensverwerking
Traditionele CMP's zien vaak meer dan ze nodig hebben om te functioneren. Ze verzamelen IP-adressen en browservingerafdrukken om toestemmingskeuzes te valideren. In 2026 is deze gecentraliseerde benadering een enorme aansprakelijkheid. Als een grote CMP-database lekt, worden de gegevens van je gebruikers blootgesteld. Toestemmingsspoofing is een groeiende bedreiging; aanvallers kunnen deze gecentraliseerde signalen manipuleren om je beveiligingslagen te omzeilen. Je verliest de controle op het moment dat de gegevens je server verlaten.
Je wordt ook geconfronteerd met gevaarlijke leverancierslock-in. Als je een proprietary leverancier wilt verlaten, blijft je toestemmingsgeschiedenis vaak bij hen. Je verliest je auditspoor. Deze afhankelijkheid is niet alleen een technische hindernis; het is een juridisch risico. Vertrouwen op een proprietary black box voor juridische naleving betekent dat je slechts zo veilig bent als hun laatste beveiligingsupdate. Als ze falen, ben jij degene die de regelgevende boetes krijgt. Om te begrijpen hoe proactieve IT-ondersteuning deze bredere beveiligingsrisico's kan verminderen, lees meer over beheerde diensten.
Naleving is geen vinkje. Een banner is een UI-element, geen beveiligingsprotocol. Om echte Privacy by Design te bereiken, moet je privacy integreren in de technische architectuur van je site. Het is geen toevoeging. Het is een fundamentele vereiste. Het implementeren van privacy by design cookie toestemming betekent ervoor zorgen dat het systeem standaard veilig is, in plaats van te vertrouwen op een script van een derde partij om later dingen te repareren.
Enterprise-omgevingen verschuiven naar gegevenssoevereiniteit. Ze willen privacy op infrastructuurniveau. Dit betekent dat je de toestemmingsgegevens bezit. Het betekent ervoor zorgen dat geen derde partij toegang heeft tot gebruikerskeuzes. Principieel engineering richt zich op technische handhaving in plaats van alleen op beleidsdocumentatie. Regelgevers in 2026 accepteren geen geschreven beleidsdocumenten meer als bewijs van naleving. Ze testen actief de implementatie. Je hebt geen tussenpersoon nodig om je gebruikersgegevens op te slaan. Je hebt een systeem nodig dat keuzes respecteert zonder gegevens naar een externe cloud te lekken. Dit is waarom Open Consent Infrastructure de nieuwe standaard wordt voor ethische bedrijven.
Definiëren van Zero-Knowledge Cookiebeheer
Zero-knowledge is meer dan een technische buzzword. Het is een fundamentele verschuiving in hoe we gebruikerssignalen behandelen. Traditionele systemen vereisen dat je de leverancier vertrouwt. Zero-knowledge systemen maken vertrouwen overbodig door middel van wiskunde en architectuur. Zero-knowledge cookiebeheer is een systeem waarbij de leverancier naleving faciliteert zonder ooit de individuele gebruiker te kennen. Het zorgt ervoor dat de platformprovider geen toegang heeft tot de toestemmingsgegevens van je gebruikers, zelfs niet als ze de infrastructuur hosten.
Verwarr dit niet met "Zero-Cookie" architecturen. Een zero-cookie site kan lokale opslag vermijden, maar volgt nog steeds gebruikers via server-side fingerprinting of URL-parameters. Zero-knowledge is anders. Het richt zich op de onmogelijkheid van de leverancier om de gegevens te zien. In lijn met het NIST Privacy Framework prioriteert deze benadering gegevensminimalisatie en technische waarborgen boven louter beleidsbeloven. Het verplaatst de last van privacy van het gedrag van de gebruiker naar het ontwerp van het systeem.
Hoe Zero-Knowledge Architectuur Werkt
De magie gebeurt aan de rand. In een privacy by design cookie toestemming model wordt de toestemmingsbeslissing client-side verwerkt. In plaats van een ruwe "Gebruiker X zei Ja" naar een centrale server te sturen, genereert het systeem een veilige, gehashte toestemmingsstring. Dit cryptografische bewijs valideert de keuze zonder de identiteit bloot te stellen. Bron-beschikbare code is hier een vereiste. Je zou niet hoeven te raden of een leverancier stiekem gegevens logt. Je zou de repository zelf moeten kunnen auditen. Deze transparantie is de enige manier om te bewijzen dat de leverancier werkelijk blind is voor de gegevens.
De Kernpijlers van een Zero-Knowledge CMP
Drie kernpijlers ondersteunen dit model. Ten eerste, encryptie van toestemmingssignalen aan de rand voorkomt onderschepping door derden. Ten tweede, het systeem ontkoppelt Persoonlijk Identificeerbare Informatie (PII) van de toestemmingsdatabase. Je keuzes en je identiteit leven nooit op dezelfde plek. Ten derde, auditbaarheid zorgt ervoor dat je de specifieke code die je gebruikersgegevens verwerkt kunt verifiëren. Dit is geen luxe voor bedrijven met hoge beveiligingseisen. Het is een noodzakelijke standaard voor iedereen die digitale rechten waardeert. Als je klaar bent om weg te bewegen van black-box tracking, kun je onze flexibele prijsplannen voor beheerde en zelf-gehoste opties bekijken.
SaaS Black Boxes vs. Open Consent Infrastructure
Proprietary SaaS is een muur. Je betaalt voor toegang, maar je bezit het proces niet. De meeste traditionele CMP's verbergen hun logica achter gesloten codebases, waardoor het onmogelijk is om te verifiëren hoe ze daadwerkelijk gebruikerssignalen verwerken. Open Consent Infrastructure (OCI) is het tegenovergestelde. Het is een bron-beschikbaar blauwdruk die je in staat stelt om elke regel code te zien, auditen en controleren. Dit niveau van transparantie is essentieel voor privacy by design cookie toestemming. Je zou niet op het woord van een leverancier moeten vertrouwen. Je zou je naleving moeten kunnen bewijzen door technische bewijsvoering.
De financiële kant van naleving is ook belangrijk. Veel proprietary leveranciers rekenen een "naleving belasting." Ze prijzen hun diensten op basis van klikken, paginaweergaven of gebruikersaantallen. Dit model bestraft je groei. OCI verschuift de focus terug naar de waarde van infrastructuur. Door weg te bewegen van prijsstelling per gebruiker, vermijd je kunstmatige kosten die meegroeien met je succes. Het is een meer egalitaire benadering van digitale rechten. Privacy zou een standaardfunctie van het web moeten zijn, geen luxe die wordt gefactureerd op basis van het volume van je verkeer.
De Case voor Zelf-Gehoste Naleving
Zelf-hosting is de gouden standaard voor gegevenssoevereiniteit. In sectoren met hoge beveiligingseisen zoals financiën en gezondheidszorg is gegevensresidentie geen suggestie; het is een vereiste. Door de infrastructuur zelf te hosten, houd je alle toestemmingslogs binnen je eigen cloudperimeter. Dit elimineert de noodzaak voor een complex Data Processing Agreement (DPA) met een externe CMP-leverancier. Jij bent de verwerker. Jij bezit de logs. Zelf-Hosting van je CMP geeft je DevOps-team de controle die ze nodig hebben om ervoor te zorgen dat gebruikersgegevens nooit je gecontroleerde omgeving verlaten. Het verwijdert het risico van de "black box" volledig.
Beheerde Cloud: Privacy Zonder de DevOps Last
Niet elke organisatie heeft de capaciteit om zijn eigen servers te beheren. Beheerde cloud biedt een brug. Het biedt het gemak van SaaS zonder de beveiliging van een zero-knowledge architectuur op te offeren. Je krijgt het gemak van een beheerd platform terwijl je de morele helderheid van open-source normen behoudt. Dit model zorgt ervoor dat je compliant blijft met veranderende regelgeving zoals IAB TCF v2.3 door automatische updates. Het is een manier om privacy by design cookie toestemming te implementeren zonder de zware lasten van serveronderhoud. Je krijgt de voordelen van gemeenschapsgedreven code en professioneel beheer in één pakket.
Integreren van Zero-Knowledge met Google Consent Mode v2
Google Consent Mode v2 (GCM v2) heeft de regels voor digitale advertenties opnieuw gedefinieerd. Vanaf 15 juni 2026 vertrouwt Google Ads uitsluitend op het ad_storage signaal van je CMP om gegevensverzameling te regelen. De "backstop" die eerder door Google Signals in Google Analytics werd geboden, is verdwenen. Dit maakt je CMP het enige controlepunt voor je advertentiegegevens. De technische uitdaging is aanzienlijk. Je moet specifieke signalen naar de servers van Google sturen zonder je CMP-leverancier toe te staan een persistente profiel van je gebruikers te creëren. Het is een kwestie van technische soevereiniteit.
Zero-knowledge architectuur lost dit op door stateless signal passing. Het faciliteert de handshake tussen de browser van de gebruiker en Google zonder de interactie op de eigen infrastructuur van de CMP te loggen. In een privacy by design cookie toestemming framework fungeert de CMP als een transparante conduit, niet als een opslagkluis. Je behoudt volledige impactanalyses van de inkomsten terwijl je strikt het zero-knowledge principe respecteert. Verificatie is eenvoudig. Je kunt netwerkoproepen auditen om ervoor te zorgen dat signalen correct bewegen zonder enige tracking aan de CMP-kant of het creëren van persistente ID's.
Inkomsten Behouden met Privacy UX
Privacy is geen belemmering voor groei. Het is een fundament ervoor. Je kunt Toestemming A/B Testen gebruiken om opt-in tarieven te optimaliseren zonder de gegevensintegriteit in gevaar te brengen. Het gaat om het vinden van de balans tussen duidelijke communicatie en technische handhaving. Een zero-knowledge architectuur verbetert ook de siteprestaties. Door scriptbloat te verminderen en onnodige database-opzoekingen te elimineren, bescherm je je Core Web Vitals. Voor diepere groeistrategieën, bekijk onze gids over de Inkomstenimpact van Cookie Toestemming. Efficiëntie en ethiek kunnen naast elkaar bestaan in dezelfde stack.
Naleving met IAB TCF v2.3 Normen
Naleving is een technische vereiste, geen juridische suggestie. De IAB TCF v2.3 standaard zorgt ervoor dat je toestemmingsstrings geldig zijn in het hele digitale advertentie-ecosysteem. Het is niet genoeg om een banner te hebben. Je hebt een gecertificeerd systeem nodig dat open standaarden en totale transparantie ondersteunt. Het gebruik van een gecertificeerde CMP zorgt ervoor dat je privacy by design cookie toestemming strategie interoperabel blijft met grote ad tech spelers. Deze transparantie bouwt vertrouwen op bij zowel regelgevers als gebruikers. Lees onze IAB TCF 2.3 Gecertificeerde CMP Gids om de vereisten voor moderne uitgevers te begrijpen. Als je klaar bent om een hoogpresterende, compliant oplossing te implementeren, bekijk onze prijs- en integratieopties.
Toekomstbestendig maken met Conzent’s Open Infrastructuur
Conzent heeft geen andere ommuurde tuin gebouwd. We hebben een bron-beschikbare infrastructuur gebouwd omdat proprietary SaaS-modellen gedijen op obscuriteit terwijl wij gedijen op controle. Het implementeren van privacy by design cookie toestemming is niet alleen een technische keuze; het is een morele keuze. Door te kiezen voor een bron-beschikbaar model, zorgen we ervoor dat je niet alleen een dienst koopt; je adopteert een transparante standaard die elke ontwikkelaar kan auditen. Deze verantwoordelijkheid is de enige manier om te garanderen dat je toestemmingssignalen privé blijven en je naleving absoluut blijft.
De missie van de Open Consent Infrastructure (OCI) is om de kosten van naleving wereldwijd te verlagen. We geloven niet dat digitale rechten een luxe moeten zijn voor elitebedrijven. Privacy is een publiek goed. Ons gemeenschapsponsoringsmodel stelt ons in staat om deze missie effectief op te schalen. Wanneer organisaties de codebase sponsoren, verlagen ze de operationele kosten van het beheerde cloudplatform voor iedereen. Het is een egalitaire benadering van software die technische efficiëntie prioriteit geeft boven corporatieve poortbewaking.
Een Principiële Benadering van Privacy
Legacy leveranciers rekenen vaak voor de complexiteit die ze creëren. Ze gebruiken prijsstelling per klik of per gebruiker die je groei bestraft. Conzent is anders. Onze prijsstelling is transparant en infrastructuur-gebaseerd. We belasten je niet voor het hebben van een succesvolle website. Deze transparantie maakt het gemakkelijker om de overstap van legacy black box CMP's te rechtvaardigen. Het overzetten van je privacy by design cookie toestemming strategie van een legacy systeem naar een open architectuur is een directe weg naar het terugwinnen van je gegevenssoevereiniteit. Je beweegt van een positie van afhankelijkheid naar een positie van controle.
Het overgangspad is flexibel. Veel organisaties beginnen met zelf-gehoste OCI om totale controle over hun initiële implementatie te behouden. Naarmate ze opschalen, verhuizen ze vaak naar ons Beheerd Cloud Toestemmingsplatform om de onderhoudslast voor hun interne DevOps-teams te verminderen. Deze verschuiving betekent niet dat je beveiliging opgeeft. Omdat de onderliggende code hetzelfde is, behoud je de voordelen van zero-knowledge terwijl je het gemak van een beheerde dienst krijgt. Je krijgt het beste van beide werelden: open-source integriteit en professioneel beheer.
Volgende Stappen voor je Nalevingsstrategie
Je eerste stap is een audit. Kijk naar je huidige CMP en identificeer de verborgen black box risico's. Vraag waar de IP-adressen van je gebruikers worden opgeslagen en wie de encryptiesleutels heeft. Als je die vragen niet kunt beantwoorden, heb je een aansprakelijkheid. Je kunt deze risico's vandaag nog beginnen aan te pakken door een proefversie van ons Beheerd Cloud Toestemmingsplatform op te zetten. Het is een risicoloze manier om te zien hoe zero-knowledge architectuur presteert in jouw specifieke omgeving. Sluit je aan bij de gemeenschap van ontwikkelaars en ethische ondernemers die een transparantere, veiligere en open privacy-infrastructuur voor de toekomst bouwen.
Controle Terugwinnen Over je Nalevingsinfrastructuur
Het black box tijdperk van cookiebeheer eindigt. We hebben gezien hoe traditionele leveranciers onnodige risico's creëren door te fungeren als gecentraliseerde gegevensverwerkers. Door over te schakelen naar een privacy by design cookie toestemming model, verwijder je de leverancier als een punt van falen. Je beweegt van het vertrouwen op een beleid naar het vertrouwen op een architectuur. Zero-knowledge systemen zorgen ervoor dat de keuzes van je gebruikers hun eigen blijven, versleuteld en verwerkt aan de rand zonder persistente tracking.
Of je nu kiest voor zelf-hosting of onze beheerde diensten gebruikt, het doel is gegevenssoevereiniteit. Je krijgt de voordelen van Deens privacy-engineering en een bron-beschikbare codebase die controle uitnodigt. Onze tools zijn IAB TCF v2.3 en GCM v2 klaar. Dit zorgt ervoor dat je inkomsten beschermd blijven terwijl je ethiek intact blijven. Naleving is geen last die je alleen moet dragen; het is een technische standaard die we samen kunnen bouwen.
Het is tijd om privacy niet langer als een luxe te beschouwen, maar als een publiek goed. Verken Beheerde Cloud Prijzen om te zien hoe transparante, open infrastructuur je nalevingsstrategie kan transformeren. Laten we samen een veiliger web bouwen.
Veelgestelde Vragen
Wat is precies een zero-knowledge consent management platform?
Het is een systeem waarbij de leverancier nooit de identiteit of ruwe toestemmingsgegevens van gebruikers ziet of opslaat. Het gebruikt client-side verwerking om signalen te verwerken. Dit is een kernonderdeel van privacy by design cookie toestemming, wat ervoor zorgt dat de platformprovider blind blijft voor het gedrag van individuele gebruikers. In tegenstelling tot traditionele CMP's creëert het geen gecentraliseerde database van gebruikers-IP-adressen of browservingerafdrukken. Jij houdt de sleutels tot je eigen gegevens.
Is zero-knowledge cookiebeheer duurder dan traditionele SaaS?
Nee, het is vaak kosteneffectiever omdat het de naleving belasting van prijsstelling per gebruiker elimineert. Conzent gebruikt een gemeenschapsponsoringsmodel om de kosten voor iedereen te verlagen. Terwijl traditionele leveranciers op basis van verkeersvolume rekenen, richt onze Open Consent Infrastructure zich op technische efficiëntie. Je kunt gratis zelf-hosting gebruiken of kiezen voor onze beheerde cloudservice waar de prijs omlaag gaat naarmate meer organisaties de missie ondersteunen. Het is een meer egalitaire benadering van naleving.
Werkt een zero-knowledge CMP nog steeds met Google Ads en Analytics?
Ja, het integreert volledig met Google Consent Mode v2. Het systeem stuurt de noodzakelijke ad_storage en analytics_storage signalen rechtstreeks van de browser naar de servers van Google. Het fungeert als een transparante conduit in plaats van een opslagkluis. Je behoudt je advertentie-inkomstenanalyses en meetcapaciteiten zonder de CMP-leverancier toe te staan een persistente profiel van je websitebezoekers op te bouwen. Technische handhaving gebeurt aan de rand, wat zowel je inkomsten als je gebruikers beschermt.
Kan ik een zero-knowledge cookie banner gratis zelf-hosting?
Ja, de Zelf-Gehoste Open Consent Infrastructure is gratis beschikbaar. We geloven dat privacytools toegankelijk moeten zijn als een publiek goed. Je kunt de bron-beschikbare codebase op je eigen servers implementeren om totale gegevenssoevereiniteit te behouden. Deze benadering is ideaal voor DevOps-teams in sectoren met hoge beveiligingseisen die derde partij gegevensverwerkers volledig willen elimineren terwijl ze hun nalevingskosten op nul houden. Je krijgt volledige controle zonder de proprietary lock-in.
Hoe beïnvloedt zero-knowledge architectuur de laadsnelheid van websites?
Het verbetert doorgaans de prestaties door scriptbloat te verminderen en externe database-opzoekingen te elimineren. Traditionele CMP's vertragen vaak sites door gegevens te synchroniseren met hun proprietary clouds. Zero-knowledge systemen verwerken beslissingen lokaal in de browser van de gebruiker. Deze lichte benadering helpt je om betere Core Web Vitals en een snellere gebruikerservaring te behouden, wat bewijst dat ethische privacy by design cookie toestemming ook een technisch voordeel voor je site is. Snelheid en privacy zijn niet langer een compromis.
Heb ik nog steeds een GDPR Data Processing Agreement nodig als ik een zero-knowledge CMP gebruik?
Als je zelf-host, verwijder je de derde partij CMP als gegevensverwerker, wat je juridische vereisten vereenvoudigt. Als je ons Beheerd Cloud Toestemmingsplatform gebruikt, is een DPA nog steeds standaardpraktijk, maar de relatie is transparanter. Omdat we geen toegang hebben tot de encryptiesleutels van je gebruikersgegevens, is het risicoprofiel aanzienlijk lager. We faciliteren naleving zonder daadwerkelijk de gevoelige persoonlijke gegevens van je eindgebruikers te zien of op te slaan.
Is het platform van Conzent volledig IAB TCF v2.3 gecertificeerd?
Ja, ons platform is volledig geïntegreerd met IAB TCF v2.3 normen. Deze certificering zorgt ervoor dat je toestemmingsstrings geldig zijn in het digitale advertentie-ecosysteem. We combineren IAB-vereisten met onze toewijding aan Deense Privacy Engineering en open infrastructuur. Dit stelt uitgevers in staat om compliant te blijven met de industrienormen terwijl ze nog steeds profiteren van de transparantie van een bron-beschikbaar, zero-knowledge architectuur. Het is de standaard voor moderne, ethische digitale advertenties en technische naleving.
Wat gebeurt er met de toestemmingsgegevens als ik stop met het gebruik van de dienst?
Jij bezit je gegevens, dus je neemt ze mee. Omdat onze infrastructuur bron-beschikbaar is, kom je niet in de problemen met leverancierslock-in. Als je van onze beheerde cloud naar een zelf-gehoste setup verhuist, behoud je je configuratie en auditsporen. In tegenstelling tot proprietary black boxes die je nalevingsgeschiedenis als gijzelaar vasthouden, zorgt Conzent ervoor dat je volledige soevereiniteit hebt over je logs en instellingen in elke fase. We bouwen voor de gemeenschap, niet voor platformafhankelijkheid.