
Zero-Knowledge Cookie Management: Återta dataskyddet 2026
Vad händer om verktyget du litar på för att skydda användarnas integritet faktiskt är din största dataläcka? De flesta traditionella samtyckeshanterare fungerar som proprietära svarta lådor. De sitter mellan dig och dina användare, samlar in IP-adresser och samtyckessignaler medan de låser din data bakom en leverantörs vägg. Detta är inte bara en prestandaflaskhals. Det är en betydande risk för alla organisationer som försöker implementera integritet genom design cookie-samtycke år 2026. Du borde inte behöva lita på en tredje part med de nycklar som är avgörande för din regulatoriska säkerhet.
Vi håller med om att behandla din samtyckeshanterare som en separat databehandlare skapar fler problem än det löser. Äkta efterlevnad kräver ett skifte från enbart dokumentation till teknisk verkställighet. I den här artikeln kommer du att lära dig hur zero-knowledge-arkitektur eliminerar integritetsriskerna med traditionella hanterare samtidigt som du förblir helt i överensstämmelse med de senaste kraven från CPRA och Google Consent Mode v2. Vi kommer att utforska hur öppen infrastruktur gör att du kan återfå dataval och ta bort leverantörslåsning, samt upprätthålla en lättviktig, högpresterande webbplats.
Viktiga punkter
- Sluta behandla din samtyckeshanterare som en betrodd tredje part när den faktiskt är en dataskuld. Lär dig varför varje proprietär CMP är en ny databehandlare som du måste avslöja enligt GDPR.
- Skifta till integritet genom design cookie-samtycke genom att använda zero-knowledge-arkitektur som förhindrar att leverantörer någonsin ser dina användares känsliga signaler.
- Jämför transparensen hos Open Consent Infrastructure med traditionella SaaS svarta lådor för att hitta rätt passform för dina säkerhetskrav.
- Behärska Google Consent Mode v2-integration utan att kompromissa med integritet eller skapa beständiga användarprofiler på externa servrar.
- Utforska hur självhosting och källkod som är tillgänglig ger dig full kontroll över dina efterlevnadsdata och eliminerar leverantörslåsning.
Den dolda skulden av traditionell cookiehantering
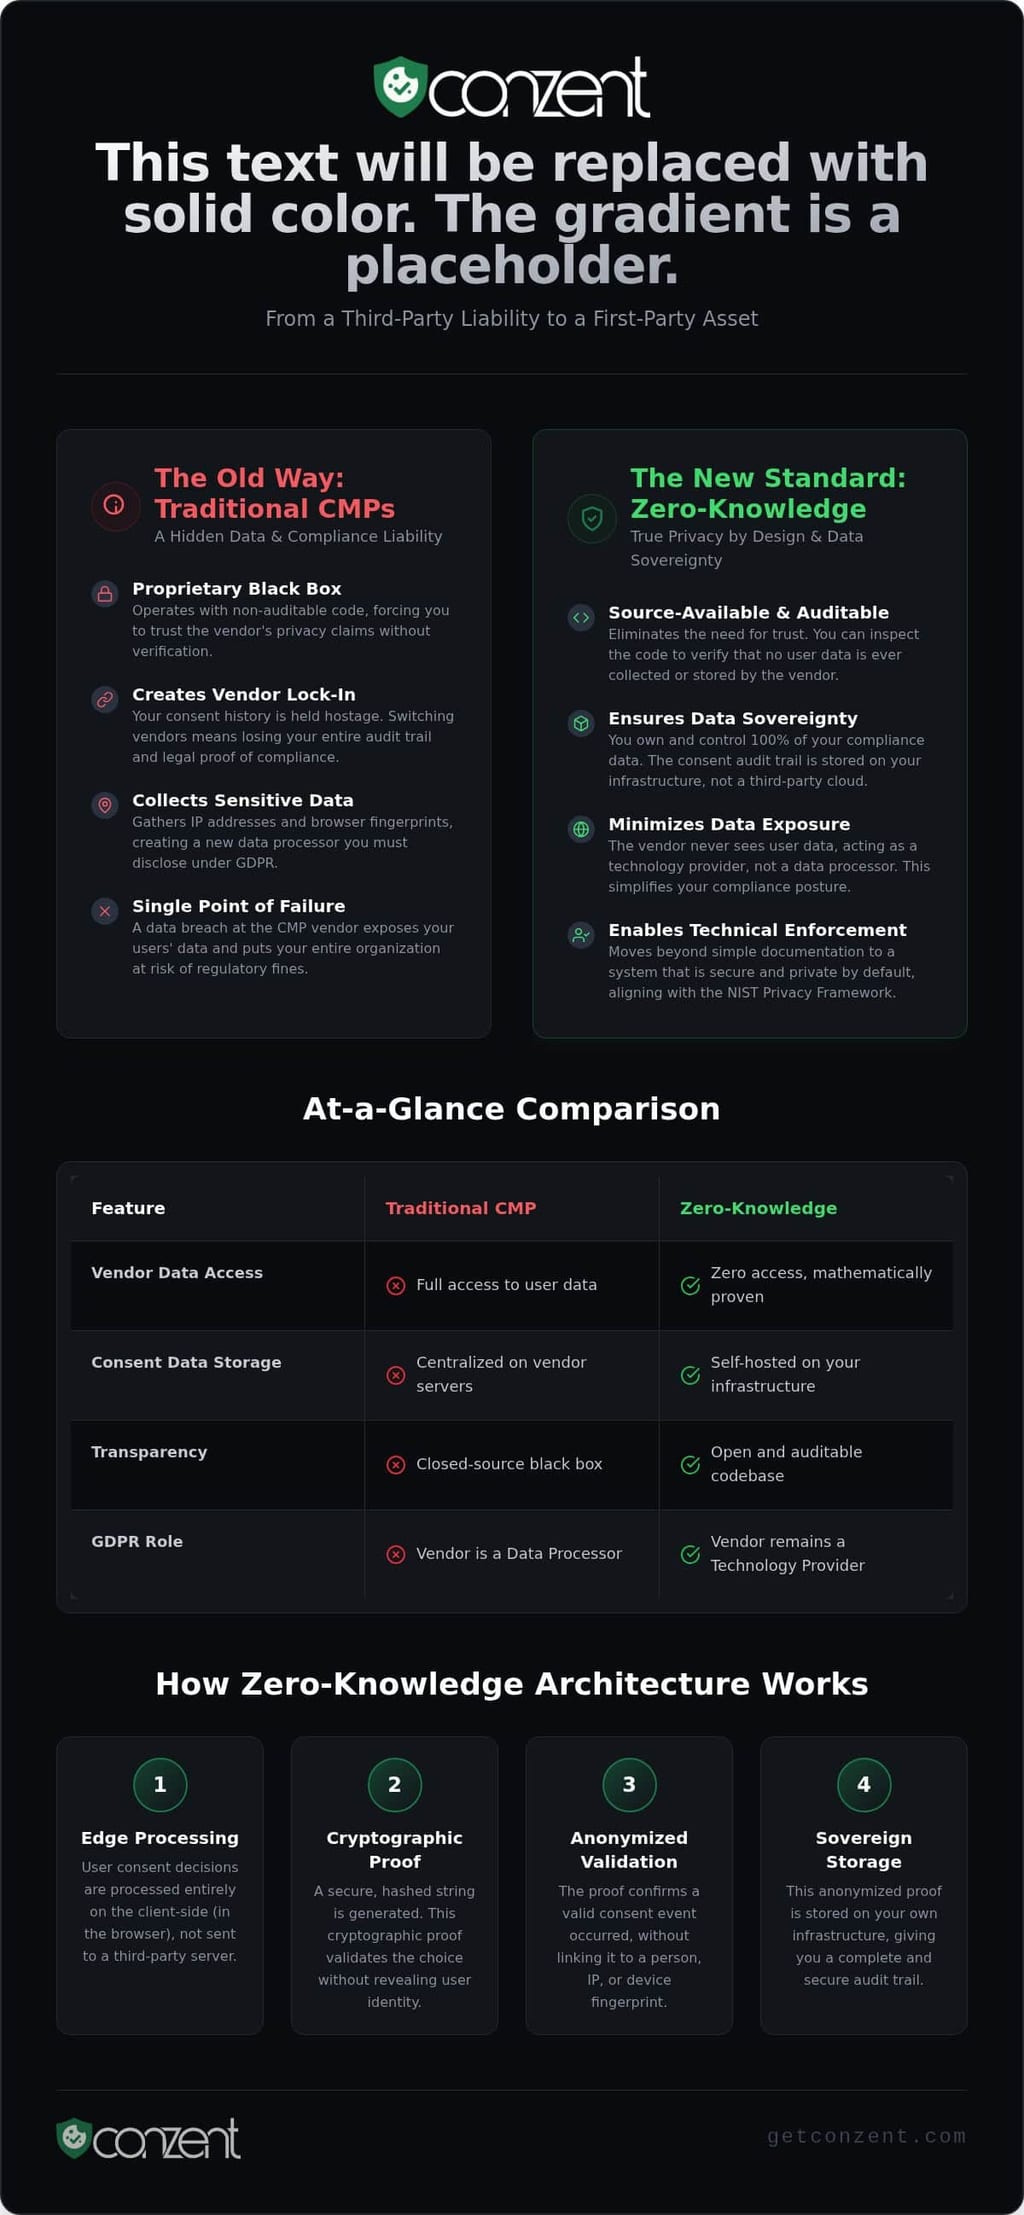
Traditionell cookiehantering är trasig. De flesta företag tror att en synlig banner innebär säkerhet. Det gör det inte. De flesta samtyckeshanteringsplattformar (CMP) fungerar som proprietära svarta lådor. De fångar dina användares samtyckessignaler och lagrar dem på sina egna servrar. Detta skapar en dold skuld. Du överlämnar känslig data till en tredje part som du inte kan granska. Denna centraliserade lagring skapar en enda felpunkt för hela din efterlevnadsstrategi.
Varje tredje parts CMP du lägger till är en ny databehandlare. Enligt GDPR Artikel 28 måste du avslöja denna relation och säkerställa att de upprätthåller höga säkerhetsstandarder. Det är en paradox. Du använder ett integritetsverktyg, men det verktyget spårar ofta dina användare över flera webbplatser för att optimera sina egna tjänster. Dessa leverantörer prioriterar ofta sin egen datainsamling framför dina användares digitala rättigheter.
Problemet med databehandling av tredje part
Traditionella CMP:er ser ofta mer än de behöver för att fungera. De samlar in IP-adresser och webbläsarfingeravtryck för att validera samtyckesval. År 2026 är denna centraliserade metod en massiv skuld. Om en stor CMP-databas läcker, exponeras dina användares data. Samtyckesförfalskning är ett växande hot; angripare kan manipulera dessa centraliserade signaler för att kringgå dina säkerhetslager. Du förlorar kontrollen i det ögonblick data lämnar din server.
Du står också inför farlig leverantörslåsning. Om du vill lämna en proprietär leverantör stannar din samtyckeshistorik ofta kvar hos dem. Du förlorar din revisionsspår. Denna beroende är inte bara en teknisk hinder; det är en juridisk risk. Att förlita sig på en proprietär svart låda för juridisk efterlevnad innebär att du bara är så säker som deras senaste säkerhetsuppdatering. Om de misslyckas är det du som står inför de regulatoriska böterna. För att förstå hur proaktiv IT-support kan mildra dessa bredare säkerhetsrisker, läs mer om hanterade tjänster.
Efterlevnad är inte en kryssruta. En banner är ett UI-element, inte ett säkerhetsprotokoll. För att uppnå verklig Integritet genom design måste du integrera integritet i den tekniska arkitekturen på din webbplats. Det är inte en tilläggsfunktion. Det är ett grundläggande krav. Att implementera integritet genom design cookie-samtycke innebär att säkerställa att systemet är säkert som standard, snarare än att förlita sig på ett tredjeparts skript för att åtgärda saker senare.
Företagsmiljöer skiftar mot dataval. De vill ha integritet på infrastruktur-nivå. Det innebär att äga samtyckedata. Det innebär att säkerställa att ingen tredje part kan få tillgång till användarval. Principled engineering fokuserar på teknisk verkställighet snarare än bara policydokumentation. Reglerare år 2026 accepterar inte längre skriftliga policys som bevis på efterlevnad. De testar aktivt implementeringen. Du behöver ingen mellanhand för att lagra dina användardata. Du behöver ett system som respekterar val utan att läcka data till en extern moln. Detta är varför Open Consent Infrastructure blir den nya standarden för etiska företag.
Definiera Zero-Knowledge Cookie-hantering
Zero-knowledge är mer än ett tekniskt modeord. Det är en grundläggande förändring i hur vi hanterar användarsignaler. Traditionella system kräver att du litar på leverantören. Zero-knowledge-system gör att förtroende blir onödigt genom matematik och arkitektur. Zero-knowledge cookie-hantering är ett system där leverantören underlättar efterlevnad utan att någonsin känna till den enskilda användaren. Det säkerställer att plattformsleverantören inte kan få tillgång till samtyckedata från dina användare, även om de hostar infrastrukturen.
Förväxla inte detta med "Zero-Cookie" arkitekturer. En zero-cookie webbplats kan undvika lokal lagring men fortfarande spåra användare via server-sidans fingeravtryck eller URL-parametrar. Zero-knowledge är annorlunda. Det fokuserar på leverantörens oförmåga att se datan. Genom att anpassa sig till NIST Privacy Framework prioriterar denna metod dataminimering och tekniska skyddsåtgärder framför enbart policy-löften. Det flyttar bördan av integritet från användarens beteende till systemets design.
Hur Zero-Knowledge Arkitektur Fungerar
Magin händer vid kanten. I en integritet genom design cookie-samtycke modell behandlas samtyckesbeslutet klient-sidan. Istället för att skicka en rå "Användare X sa Ja" till en central server, genererar systemet en säker, hashad samtyckesträng. Detta kryptografiska bevis validerar valet utan att avslöja identiteten. Källkod som är tillgänglig är en förutsättning här. Du borde inte behöva gissa om en leverantör hemligt loggar data. Du borde kunna granska arkivet själv. Denna transparens är det enda sättet att bevisa att leverantören verkligen är blind för datan.
De Grundläggande Pelarna av en Zero-Knowledge CMP
Tre grundläggande pelare stöder denna modell. För det första, kryptering av samtyckessignaler vid kanten förhindrar avlyssning av tredje parter. För det andra, systemet separerar personligt identifierbar information (PII) från samtyckesdatabasen. Dina val och din identitet lever aldrig på samma plats. För det tredje, reviderbarhet säkerställer att du kan verifiera den specifika koden som hanterar dina användardata. Detta är inte en lyx för högsäkerhetsföretag. Det är en nödvändig standard för alla som värdesätter digitala rättigheter. Om du är redo att gå bort från svartlådespårning kan du kolla våra flexibla prissättningsplaner för hanterade och självhostade alternativ.
SaaS svarta lådor vs. Öppen samtyckesinfrastruktur
Proprietär SaaS är en vägg. Du betalar för åtkomst, men du äger inte processen. De flesta traditionella CMP:er döljer sin logik bakom stängda kodbaser, vilket gör det omöjligt att verifiera hur de faktiskt hanterar användarsignaler. Open Consent Infrastructure (OCI) är motsatsen. Det är en källkod som är tillgänglig plan som gör att du kan se, granska och kontrollera varje rad av kod. Denna nivå av transparens är avgörande för integritet genom design cookie-samtycke. Du borde inte behöva ta en leverantörs ord för det. Du borde kunna bevisa din efterlevnad genom tekniska bevis.
Den ekonomiska sidan av efterlevnad är också viktig. Många proprietära leverantörer tar ut en "efterlevnadsskatt." De prissätter sina tjänster baserat på klick, sidvisningar eller användarantal. Denna modell straffar din tillväxt. OCI flyttar fokus tillbaka till infrastrukturvärde. Genom att gå bort från prissättning per användare undviker du artificiella kostnader som ökar med din framgång. Det är en mer egalitär metod för digitala rättigheter. Integritet bör vara en standardfunktion på webben, inte en lyx som debiteras efter volymen av din trafik.
Fallet för självhostad efterlevnad
Självhosting är guldstandarden för dataval. Inom högsäkerhetssektorer som finans och hälsovård är datalagring inte en rekommendation; det är ett krav. Genom att hosta infrastrukturen själv håller du alla samtyckesloggar inom din egen molnperimeter. Detta eliminerar behovet av ett komplext databehandlingsavtal (DPA) med en extern CMP-leverantör. Du är databehandlaren. Du äger loggarna. Självhosting av din CMP ger ditt DevOps-team den kontroll de behöver för att säkerställa att användardata aldrig lämnar din kontrollerade miljö. Det tar bort "svartlåderisken" helt.
Hanterad moln: Integritet utan DevOps-bördan
Inte varje organisation har kapacitet att hantera sina egna servrar. Hanterad moln erbjuder en bro. Det ger bekvämligheten av SaaS utan att offra säkerheten hos en zero-knowledge-arkitektur. Du får enkelheten av en hanterad plattform samtidigt som du behåller den moraliska klarheten hos öppen källkodstandarder. Denna modell säkerställer att du förblir i överensstämmelse med föränderliga regler som IAB TCF v2.3 genom automatiska uppdateringar. Det är ett sätt att implementera integritet genom design cookie-samtycke utan den tunga lyftningen av serverunderhåll. Du får fördelarna av samhällsdriven kod och professionell hantering i ett paket.
Integrera Zero-Knowledge med Google Consent Mode v2
Google Consent Mode v2 (GCM v2) omdefinierade reglerna för digital annonsering. Från och med den 15 juni 2026 förlitar sig Google Ads helt på ad_storage signalen från din CMP för att styra datainsamling. "Backstop" som tidigare tillhandahölls av Google Signals i Google Analytics är borta. Detta gör din CMP till den enda kontrollpunkten för dina annonsdata. Den tekniska utmaningen är betydande. Du måste skicka specifika signaler till Googles servrar utan att låta din CMP-leverantör skapa en beständig profil av dina användare. Det handlar om teknisk suveränitet.
Zero-knowledge-arkitektur löser detta genom stateless signalöverföring. Det underlättar handskakningen mellan användarens webbläsare och Google utan att logga interaktionen på CMP:s egen infrastruktur. I en integritet genom design cookie-samtycke ramverk fungerar CMP:n som en transparent ledning, inte som ett lagringsvalv. Du behåller full intäktsanalys samtidigt som du strikt respekterar zero-knowledge-principen. Verifiering är enkel. Du kan granska nätverksanrop för att säkerställa att signaler rör sig korrekt utan någon CMP-sidans spårning eller skapande av beständiga ID:n.
Upprätthålla intäkter med Privacy UX
Integritet är inte ett hinder för tillväxt. Det är en grund för det. Du kan använda Samtycke A/B-testning för att optimera opt-in-hastigheter utan att kompromissa med dataintegriteten. Det handlar om att hitta balansen mellan tydlig kommunikation och teknisk verkställighet. En zero-knowledge-arkitektur förbättrar också webbplatsens prestanda. Genom att minska skriptbloat och eliminera onödiga databasuppslag skyddar du dina Core Web Vitals. För djupare tillväxtstrategier, kolla vår guide om Intäkts påverkan av cookie-samtycke. Effektivitet och etik kan samexistera i samma stack.
Efterlevnad med IAB TCF v2.3-standarder
Efterlevnad är ett tekniskt krav, inte en juridisk rekommendation. IAB TCF v2.3-standarden säkerställer att dina samtyckesträngar är giltiga över hela det digitala annonseringssystemet. Det räcker inte med att ha en banner. Du behöver ett certifierat system som stöder öppna standarder och total transparens. Att använda en certifierad CMP säkerställer att din integritet genom design cookie-samtycke strategi förblir interoperabel med stora annons-teknikspelare. Denna transparens bygger förtroende hos både reglerare och användare. Läs vår IAB TCF 2.3 Certifierad CMP-guide för att förstå kraven för moderna utgivare. Om du är redo att implementera en högpresterande, efterlevnadslösning, se våra prissättnings- och integrationsalternativ.
Framtidssäkring med Conzents öppna infrastruktur
Conzent byggde inte en annan inhägnad trädgård. Vi byggde en källkod som är tillgänglig infrastruktur eftersom proprietära SaaS-modeller frodas på oklarhet medan vi frodas på granskning. Att implementera integritet genom design cookie-samtycke är inte bara ett tekniskt val; det är ett moraliskt val. Genom att välja en källkod som är tillgänglig modell säkerställer vi att du inte bara köper en tjänst; du antar en transparent standard som vilken utvecklare som helst kan granska. Denna ansvarighet är det enda sättet att garantera att dina samtyckessignaler förblir privata och att din efterlevnad förblir absolut.
Uppdraget för Open Consent Infrastructure (OCI) är att sänka kostnaden för efterlevnad globalt. Vi tror inte att digitala rättigheter ska vara en lyx för elitföretag. Integritet är en offentlig tillgång. Vår samhällssponsringsmodell gör att vi effektivt kan skala detta uppdrag. När organisationer sponsrar kodbasen, driver det ner driftskostnaderna för den hanterade molnplattformen för alla andra. Det är en egalitär metod för programvara som prioriterar teknisk effektivitet framför företagsportvaktande.
En principfast metod för integritet
Legacy-leverantörer tar ofta betalt för den komplexitet de skapar. De använder prissättning per klick eller per användare som straffar din tillväxt. Conzent är annorlunda. Vår prissättning är transparent och infrastrukturbaserad. Vi beskattar dig inte för att ha en framgångsrik webbplats. Denna transparens gör det lättare att rättfärdiga övergången bort från traditionella svarta lådor CMP:er. Att övergå din integritet genom design cookie-samtycke strategi från ett legacy-system till en öppen arkitektur är en direkt väg till att återfå din dataval. Du går från en beroendeposition till en kontrollposition.
Övergångsvägen är flexibel. Många organisationer börjar med självhostad OCI för att behålla total kontroll över sin initiala distribution. När de växer, flyttar de ofta till vår Hanterade Moln Samtyckesplattform för att minska underhållsbördan på sina interna DevOps-team. Denna skift innebär inte att offra säkerhet. Eftersom den underliggande koden är densamma, behåller du zero-knowledge-fördelarna samtidigt som du får bekvämligheten av en hanterad tjänst. Du får det bästa av två världar: öppen källkods integritet och professionell hantering.
Nästa steg för din efterlevnadsstrategi
Ditt första steg är en granskning. Titta på din nuvarande CMP och identifiera de dolda svarta låderiskerna. Fråga var dina användares IP-adresser lagras och vem som har krypteringsnycklarna. Om du inte kan svara på dessa frågor har du en skuld. Du kan börja adressera dessa risker idag genom att sätta upp en provperiod av vår Hanterade Moln Samtyckesplattform. Det är ett riskfritt sätt att se hur zero-knowledge-arkitektur presterar i din specifika miljö. Gå med i gemenskapen av utvecklare och etiska företagare som bygger en mer transparent, säker och öppen integritetsinfrastruktur för framtiden.
Återfå kontrollen över din efterlevnadsinfrastruktur
Den svarta lådans era av cookiehantering är över. Vi har sett hur traditionella leverantörer skapar onödiga risker genom att agera som centraliserade databehandlare. Genom att skifta till en integritet genom design cookie-samtycke modell tar du bort leverantören som en felpunkt. Du går från att lita på en policy till att lita på en arkitektur. Zero-knowledge-system säkerställer att dina användares val förblir deras egna, krypterade och bearbetade vid kanten utan beständig spårning.
Oavsett om du väljer att självhosta eller använda våra hanterade tjänster, är målet dataval. Du får fördelarna av dansk integritetsengineering och en källkod som är tillgänglig som inbjuder till granskning. Våra verktyg är redo för IAB TCF v2.3 och GCM v2. Detta säkerställer att dina intäkter förblir skyddade medan din etik förblir intakt. Efterlevnad är inte en börda du ska bära ensam; det är en teknisk standard vi kan bygga tillsammans.
Det är dags att sluta behandla integritet som en lyx och börja behandla det som en offentlig tillgång. Utforska Hanterad Moln Prissättning för att se hur transparent, öppen infrastruktur kan transformera din efterlevnadsstrategi. Låt oss bygga en säkrare webb tillsammans.
Vanliga frågor
Vad är egentligen en zero-knowledge samtyckeshanteringsplattform?
Det är ett system där leverantören aldrig ser eller lagrar användaridentitet eller rå samtyckedata. Det använder klient-sidans bearbetning för att hantera signaler. Detta är en kärnkomponent av integritet genom design cookie-samtycke, vilket säkerställer att plattformsleverantören förblir blind för individuell användarbeteende. Till skillnad från traditionella CMP:er skapar det inte en centraliserad databas av användar-IP-adresser eller webbläsarfingeravtryck. Du behåller nycklarna till dina egna data.
Är zero-knowledge cookie-hantering dyrare än traditionell SaaS?
Nej, det är ofta mer kostnadseffektivt eftersom det eliminerar efterlevnadsskatten av prissättning per användare. Conzent använder en samhällssponsringsmodell för att sänka kostnaderna för alla. Medan traditionella leverantörer tar betalt baserat på trafikvolym, fokuserar vår Open Consent Infrastructure på teknisk effektivitet. Du kan självhosta gratis eller välja vår hanterade molntjänst där prissättningen sjunker när fler organisationer stöder uppdraget. Det är en mer egalitär metod för efterlevnad.
Fungerar en zero-knowledge CMP fortfarande med Google Ads och Analytics?
Ja, den integreras helt med Google Consent Mode v2. Systemet skickar de nödvändiga ad_storage och analytics_storage signalerna direkt från webbläsaren till Googles servrar. Det fungerar som en transparent ledning snarare än ett lagringsvalv. Du behåller din annonsintäktsanalys och mätförmåga utan att låta CMP-leverantören bygga en beständig profil av dina webbplatsbesökare. Teknisk verkställighet sker vid kanten, vilket skyddar både dina intäkter och dina användare.
Kan jag självhosta en zero-knowledge cookie-banner gratis?
Ja, den Självhostade Open Consent Infrastructure är tillgänglig gratis. Vi tror att integritetsverktyg bör vara tillgängliga som en offentlig tillgång. Du kan distribuera den källkod som är tillgänglig på dina egna servrar för att behålla total dataval. Denna metod är idealisk för DevOps-team inom högsäkerhetsindustrier som vill eliminera tredjeparts databehandlare helt samtidigt som de håller sina efterlevnadskostnader på noll. Du får full kontroll utan den proprietära låsningen.
Hur påverkar zero-knowledge arkitektur webbplatsens laddningshastighet?
Det förbättrar vanligtvis prestanda genom att minska skriptbloat och eliminera externa databasuppslag. Traditionella CMP:er saktar ofta ner webbplatser genom att synkronisera data med sina proprietära moln. Zero-knowledge-system bearbetar beslut lokalt i användarens webbläsare. Denna lätta metod hjälper dig att upprätthålla bättre Core Web Vitals och en snabbare användarupplevelse, vilket bevisar att etisk integritet genom design cookie-samtycke också är en teknisk fördel för din webbplats. Hastighet och integritet är inte längre en kompromiss.
Behöver jag fortfarande ett GDPR-databehandlingsavtal om jag använder en zero-knowledge CMP?
Om du självhostar tar du bort den tredje partens CMP som databehandlare, vilket förenklar dina juridiska krav. Om du använder vår Hanterade Moln Samtyckesplattform är en DPA fortfarande standardpraxis, men relationen är mer transparent. Eftersom vi inte har tillgång till krypteringsnycklarna för dina användardata är riskprofilen betydligt lägre. Vi underlättar efterlevnad utan att faktiskt se eller lagra den känsliga personliga datan från dina slutanvändare.
Är Conzents plattform helt IAB TCF v2.3-certifierad?
Ja, vår plattform är helt integrerad med IAB TCF v2.3-standarder. Denna certifiering säkerställer att dina samtyckesträngar är giltiga över det digitala annonseringssystemet. Vi kombinerar IAB-krav med vårt åtagande för dansk integritetsengineering och öppen infrastruktur. Detta gör att utgivare kan förbli i överensstämmelse med branschstandarder samtidigt som de fortfarande drar nytta av transparensen hos en källkod som är tillgänglig, zero-knowledge-arkitektur. Det är standarden för modern, etisk digital annonsering och teknisk efterlevnad.
Vad händer med samtyckesdatan om jag slutar använda tjänsten?
Du äger dina data, så du tar med dig dem. Eftersom vår infrastruktur är källkod som är tillgänglig, står du inte inför leverantörslåsning. Om du flyttar från vår hanterade moln till en självhostad setup behåller du din konfiguration och revisionsspår. Till skillnad från proprietära svarta lådor som håller din efterlevnadshistorik som gisslan, säkerställer Conzent att du har full suveränitet över dina loggar och inställningar i varje steg. Vi bygger för gemenskapen, inte för plattformsberoende.