
Gestion des cookies sans connaissance : Reprendre la souveraineté des données en 2026
Que se passe-t-il si l'outil auquel vous faites confiance pour protéger la vie privée des utilisateurs est en réalité votre plus grande fuite de données ? La plupart des gestionnaires de consentement traditionnels fonctionnent comme des boîtes noires propriétaires. Ils se situent entre vous et vos utilisateurs, collectant des adresses IP et des signaux de consentement tout en verrouillant vos données derrière le mur d'un fournisseur. Ce n'est pas seulement un goulot d'étranglement en termes de performance. C'est un risque significatif pour toute organisation essayant de mettre en œuvre le consentement aux cookies par conception de la vie privée en 2026. Vous ne devriez pas avoir à faire confiance à un tiers pour les clés mêmes de votre sécurité réglementaire.
Nous sommes d'accord sur le fait que traiter votre gestionnaire de consentement comme un processeur de données séparé crée plus de problèmes que cela n'en résout. La véritable conformité nécessite un passage de la simple documentation à l'application technique. Dans cet article, vous apprendrez comment l'architecture à connaissance nulle élimine les risques de confidentialité des gestionnaires traditionnels tout en vous maintenant pleinement conforme aux dernières exigences du CPRA et du Google Consent Mode v2. Nous explorerons comment une infrastructure ouverte vous permet de récupérer la souveraineté des données, de supprimer le verrouillage des fournisseurs et de maintenir un site léger et performant.
Principaux enseignements
- Cessez de traiter votre gestionnaire de consentement comme un tiers de confiance alors qu'il s'agit en réalité d'une responsabilité en matière de données. Découvrez pourquoi chaque CMP propriétaire est un nouveau processeur de données que vous devez divulguer en vertu du RGPD.
- Optez pour le consentement aux cookies par conception de la vie privée en utilisant une architecture à connaissance nulle qui empêche les fournisseurs de voir les signaux sensibles de vos utilisateurs.
- Comparez la transparence de l'Infrastructure de Consentement Ouvert avec celle des boîtes noires SaaS traditionnelles pour trouver la solution adaptée à vos exigences de sécurité.
- Maîtrisez l'intégration du Google Consent Mode v2 sans compromettre la vie privée ou créer des profils utilisateurs persistants sur des serveurs externes.
- Explorez comment l'auto-hébergement et les bases de code disponibles en source vous donnent un contrôle total sur vos données de conformité et éliminent le verrouillage des fournisseurs.
La responsabilité cachée de la gestion traditionnelle des cookies
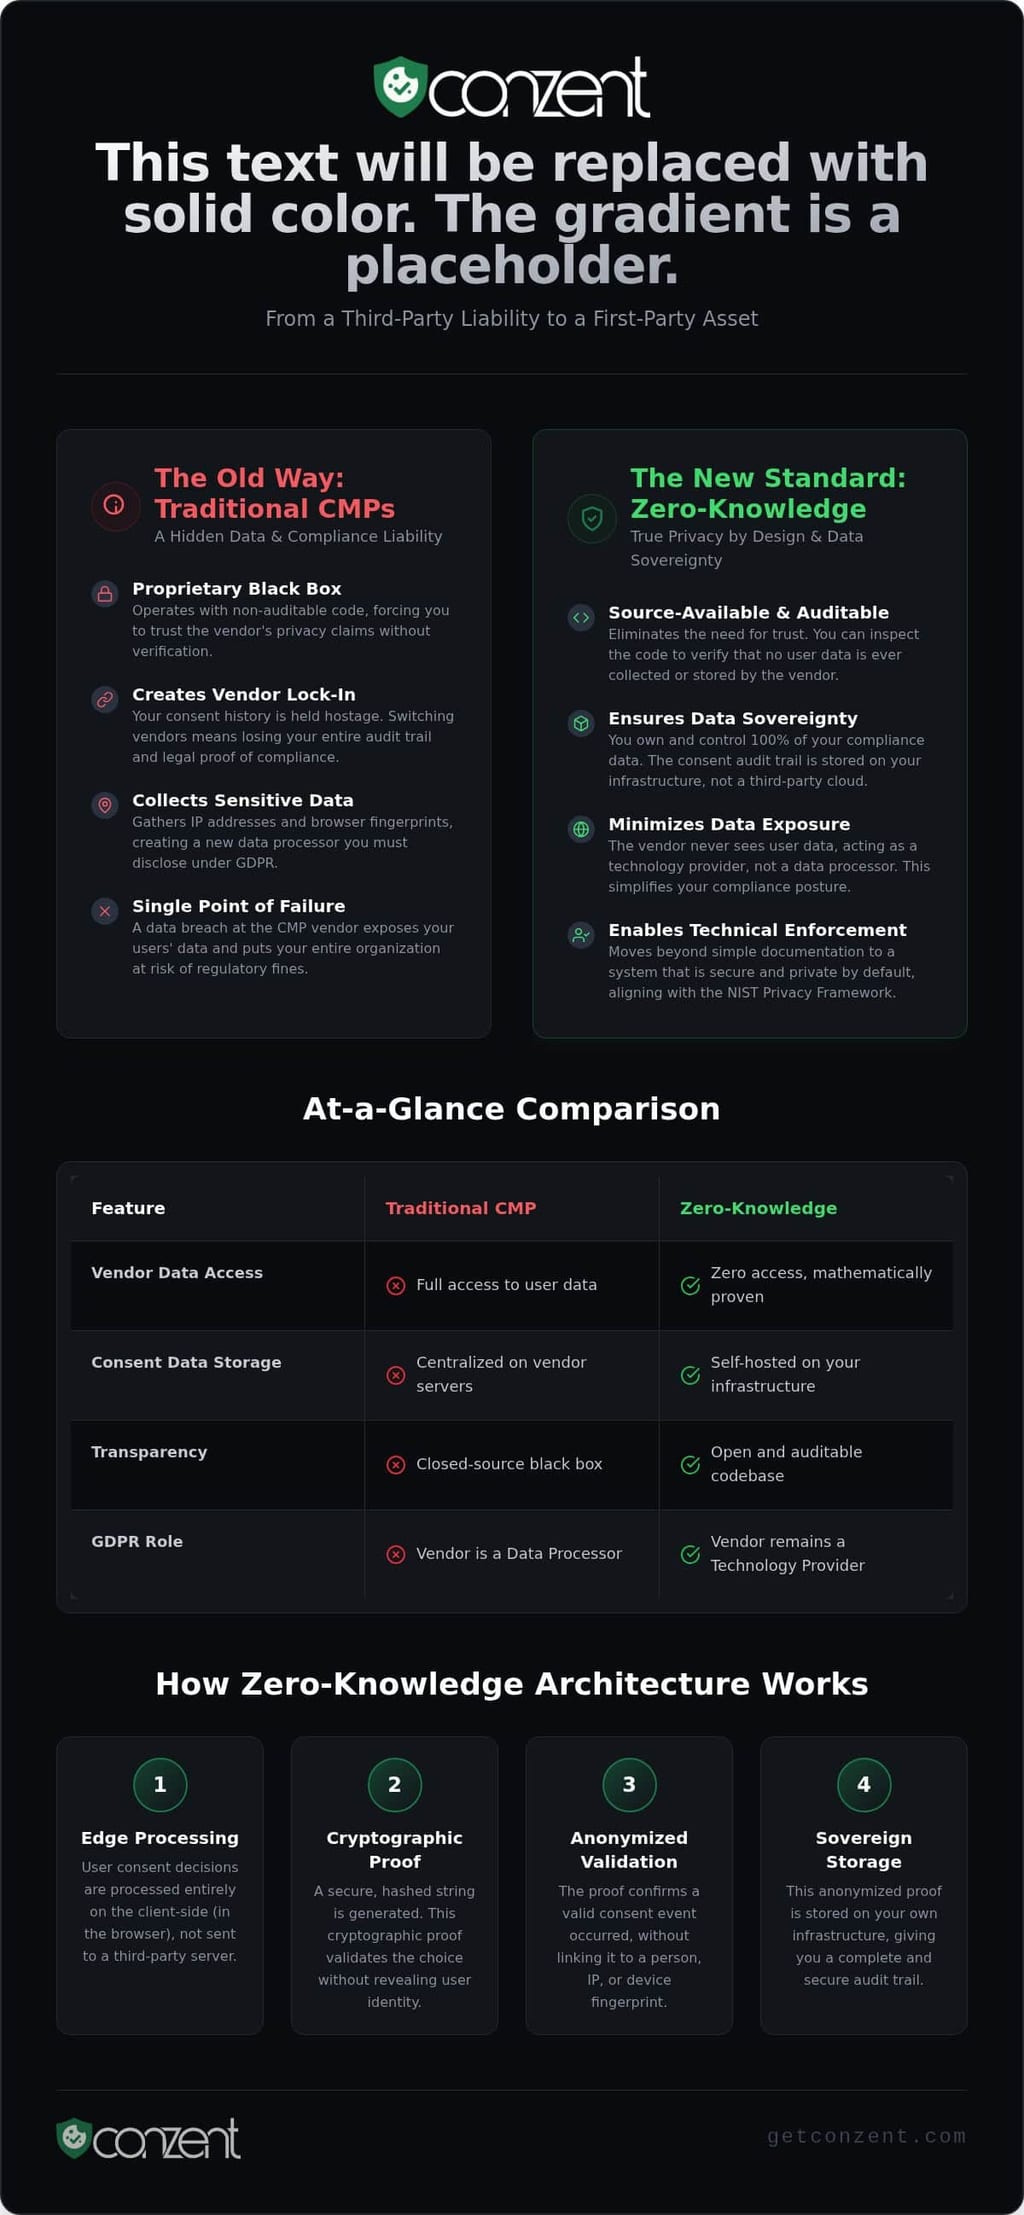
La gestion traditionnelle des cookies est défaillante. La plupart des entreprises croient qu'une bannière visible équivaut à la sécurité. Ce n'est pas le cas. La plupart des plateformes de gestion du consentement (CMP) fonctionnent comme des boîtes noires propriétaires. Elles capturent les signaux de consentement de vos utilisateurs et les stockent sur leurs propres serveurs. Cela crée une responsabilité cachée. Vous remettez des données sensibles à un tiers que vous ne pouvez pas auditer. Ce stockage centralisé crée un point de défaillance unique pour l'ensemble de votre stratégie de conformité.
Chaque CMP tierce que vous ajoutez est un nouveau processeur de données. En vertu de l'article 28 du RGPD, vous devez divulguer cette relation et vous assurer qu'ils maintiennent des normes de sécurité élevées. C'est un paradoxe. Vous utilisez un outil de confidentialité, mais cet outil suit souvent vos utilisateurs sur plusieurs sites pour optimiser ses propres services. Ces fournisseurs privilégient souvent leur propre collecte de données au détriment des droits numériques de vos utilisateurs.
Le problème du traitement des données par des tiers
Les CMP traditionnelles voient souvent plus que ce dont elles ont besoin pour fonctionner. Elles collectent des adresses IP et des empreintes de navigateur pour valider les choix de consentement. En 2026, cette approche centralisée est une énorme responsabilité. Si une base de données CMP majeure fuit, les données de vos utilisateurs sont exposées. Le spoofing de consentement est une menace croissante ; les attaquants peuvent manipuler ces signaux centralisés pour contourner vos couches de sécurité. Vous perdez le contrôle dès que les données quittent votre serveur.
Vous faites également face à un dangereux verrouillage des fournisseurs. Si vous souhaitez quitter un fournisseur propriétaire, votre historique de consentement reste souvent avec eux. Vous perdez votre trace d'audit. Cette dépendance n'est pas seulement un obstacle technique ; c'est un risque légal. Compter sur une boîte noire propriétaire pour la conformité légale signifie que vous êtes aussi sûr que leur dernière mise à jour de sécurité. S'ils échouent, c'est vous qui faites face aux amendes réglementaires. Pour comprendre comment un support informatique proactif peut atténuer ces risques de sécurité plus larges, lisez-en plus sur les services gérés.
La conformité n'est pas une simple case à cocher. Une bannière est un élément d'interface utilisateur, pas un protocole de sécurité. Pour atteindre une véritable Vie Privée par Conception, vous devez intégrer la confidentialité dans l'architecture technique de votre site. Ce n'est pas un ajout. C'est une exigence fondamentale. Mettre en œuvre le consentement aux cookies par conception de la vie privée signifie garantir que le système est sécurisé par défaut, plutôt que de compter sur un script tiers pour corriger les choses plus tard.
Les environnements d'entreprise se dirigent vers la souveraineté des données. Ils veulent une confidentialité au niveau de l'infrastructure. Cela signifie posséder les données de consentement. Cela signifie s'assurer qu'aucun tiers ne peut accéder aux choix des utilisateurs. L'ingénierie principielle se concentre sur l'application technique plutôt que sur la simple documentation politique. Les régulateurs en 2026 n'acceptent plus les politiques écrites comme preuve de conformité. Ils testent activement l'implémentation. Vous n'avez pas besoin d'un intermédiaire pour stocker les données de vos utilisateurs. Vous avez besoin d'un système qui respecte les choix sans fuir les données vers un cloud externe. C'est pourquoi l'Infrastructure de Consentement Ouvert devient la nouvelle norme pour les entreprises éthiques.
Définir la gestion des cookies à connaissance nulle
La connaissance nulle est plus qu'un mot à la mode technique. C'est un changement fondamental dans la façon dont nous gérons les signaux des utilisateurs. Les systèmes traditionnels exigent que vous fassiez confiance au fournisseur. Les systèmes à connaissance nulle rendent la confiance inutile grâce aux mathématiques et à l'architecture. La gestion des cookies à connaissance nulle est un système où le fournisseur facilite la conformité sans jamais connaître l'utilisateur individuel. Cela garantit que le fournisseur de la plateforme ne peut pas accéder aux données de consentement de vos utilisateurs, même s'il héberge l'infrastructure.
Ne confondez pas cela avec des architectures "Zero-Cookie". Un site sans cookies peut éviter le stockage local mais suivre tout de même les utilisateurs via le fingerprinting côté serveur ou des paramètres d'URL. La connaissance nulle est différente. Elle se concentre sur l'incapacité du fournisseur à voir les données. En s'alignant sur le Cadre de Confidentialité NIST, cette approche privilégie la minimisation des données et les garanties techniques plutôt que de simples promesses politiques. Elle déplace le fardeau de la confidentialité du comportement de l'utilisateur vers la conception du système.
Comment fonctionne l'architecture à connaissance nulle
La magie se produit à la périphérie. Dans un modèle de consentement aux cookies par conception de la vie privée, la décision de consentement est traitée côté client. Au lieu d'envoyer un "Utilisateur X a dit Oui" brut à un serveur central, le système génère une chaîne de consentement sécurisée et hachée. Cette preuve cryptographique valide le choix sans exposer l'identité. Le code disponible en source est une condition préalable ici. Vous ne devriez pas avoir à deviner si un fournisseur enregistre secrètement des données. Vous devriez pouvoir auditer le dépôt vous-même. Cette transparence est le seul moyen de prouver que le fournisseur est vraiment aveugle aux données.
Les piliers fondamentaux d'une CMP à connaissance nulle
Trois piliers fondamentaux soutiennent ce modèle. Tout d'abord, le chiffrement des signaux de consentement à la périphérie empêche l'interception par des tiers. Deuxièmement, le système découple les informations personnellement identifiables (PII) de la base de données de consentement. Vos choix et votre identité ne vivent jamais au même endroit. Troisièmement, l'auditabilité garantit que vous pouvez vérifier le code spécifique qui gère les données de vos utilisateurs. Ce n'est pas un luxe pour les entreprises à haute sécurité. C'est une norme nécessaire pour quiconque valorise les droits numériques. Si vous êtes prêt à vous éloigner du suivi en boîte noire, vous pouvez consulter nos plans tarifaires flexibles pour des options gérées et auto-hébergées.
Boîtes noires SaaS vs. Infrastructure de Consentement Ouvert
Le SaaS propriétaire est un mur. Vous payez pour l'accès, mais vous ne possédez pas le processus. La plupart des CMP traditionnelles cachent leur logique derrière des bases de code fermées, rendant impossible de vérifier comment elles gèrent réellement les signaux des utilisateurs. L'Infrastructure de Consentement Ouvert (OCI) est l'opposé. C'est un plan disponible en source qui vous permet de voir, d'auditer et de contrôler chaque ligne de code. Ce niveau de transparence est essentiel pour le consentement aux cookies par conception de la vie privée. Vous ne devriez pas avoir à prendre la parole d'un fournisseur pour cela. Vous devriez pouvoir prouver votre conformité par des preuves techniques.
Le côté financier de la conformité compte aussi. De nombreux fournisseurs propriétaires facturent une "taxe de conformité". Ils fixent le prix de leurs services en fonction des clics, des pages vues ou du nombre d'utilisateurs. Ce modèle pénalise votre croissance. L'OCI recentre l'attention sur la valeur de l'infrastructure. En s'éloignant de la tarification par utilisateur, vous évitez des coûts artificiels qui augmentent avec votre succès. C'est une approche plus égalitaire des droits numériques. La vie privée devrait être une fonctionnalité standard du web, pas un luxe facturé en fonction du volume de votre trafic.
Le cas de la conformité auto-hébergée
L'auto-hébergement est la norme d'or pour la souveraineté des données. Dans des secteurs à haute sécurité comme la finance et la santé, la résidence des données n'est pas une suggestion ; c'est une exigence. En hébergeant l'infrastructure vous-même, vous conservez tous les journaux de consentement au sein de votre propre périmètre cloud. Cela élimine le besoin d'un accord de traitement des données (DPA) complexe avec un fournisseur CMP externe. Vous êtes le processeur. Vous possédez les journaux. L'auto-hébergement de votre CMP donne à votre équipe DevOps le contrôle dont elle a besoin pour s'assurer que les données des utilisateurs ne quittent jamais votre environnement contrôlé. Cela élimine entièrement le risque de "boîte noire".
Cloud géré : la vie privée sans le fardeau DevOps
Toutes les organisations n'ont pas la capacité de gérer leurs propres serveurs. Le cloud géré offre un pont. Il fournit la commodité du SaaS sans sacrifier la sécurité d'une architecture à connaissance nulle. Vous bénéficiez de la facilité d'une plateforme gérée tout en maintenant la clarté morale des normes open-source. Ce modèle garantit que vous restez conforme aux réglementations changeantes comme l'IAB TCF v2.3 grâce à des mises à jour automatiques. C'est un moyen de mettre en œuvre le consentement aux cookies par conception de la vie privée sans le travail lourd de la maintenance des serveurs. Vous obtenez les avantages d'un code piloté par la communauté et d'une gestion professionnelle dans un seul package.
Intégrer la connaissance nulle avec le Google Consent Mode v2
Le Google Consent Mode v2 (GCM v2) a redéfini les règles de la publicité numérique. À partir du 15 juin 2026, Google Ads repose uniquement sur le signal ad_storage de votre CMP pour régir la collecte de données. Le "filet de sécurité" précédemment fourni par Google Signals dans Google Analytics a disparu. Cela fait de votre CMP le point de contrôle unique pour vos données publicitaires. Le défi technique est significatif. Vous devez envoyer des signaux spécifiques aux serveurs de Google sans permettre à votre fournisseur CMP de créer un profil persistant de vos utilisateurs. Il s'agit d'une question de souveraineté technique.
L'architecture à connaissance nulle résout cela par le passage de signaux sans état. Elle facilite la poignée de main entre le navigateur de l'utilisateur et Google sans enregistrer l'interaction sur l'infrastructure de la CMP elle-même. Dans un cadre de consentement aux cookies par conception de la vie privée, la CMP agit comme un conduit transparent, pas comme un coffre-fort de stockage. Vous maintenez une analyse complète de l'impact sur les revenus tout en respectant strictement le principe de connaissance nulle. La vérification est simple. Vous pouvez auditer les appels réseau pour vous assurer que les signaux se déplacent correctement sans aucun suivi côté CMP ou création d'ID persistants.
Maintenir les revenus avec une UX de confidentialité
La vie privée n'est pas un obstacle à la croissance. C'est une fondation pour celle-ci. Vous pouvez utiliser les tests A/B de consentement pour optimiser les taux d'opt-in sans compromettre l'intégrité des données. Il s'agit de trouver l'équilibre entre une communication claire et une application technique. Une architecture à connaissance nulle améliore également la performance du site. En réduisant le poids des scripts et en éliminant les recherches de base de données inutiles, vous protégez vos Core Web Vitals. Pour des stratégies de croissance plus approfondies, consultez notre guide sur l'impact des revenus du consentement aux cookies. Efficacité et éthique peuvent coexister dans la même pile.
Conformité aux normes IAB TCF v2.3
La conformité est une exigence technique, pas une suggestion légale. La norme IAB TCF v2.3 garantit que vos chaînes de consentement sont valides dans l'ensemble de l'écosystème de la publicité numérique. Il ne suffit pas d'avoir une bannière. Vous avez besoin d'un système certifié qui prend en charge des normes ouvertes et une transparence totale. Utiliser une CMP certifiée garantit que votre stratégie de consentement aux cookies par conception de la vie privée reste interopérable avec les principaux acteurs de la technologie publicitaire. Cette transparence renforce la confiance tant auprès des régulateurs que des utilisateurs. Lisez notre guide CMP certifié IAB TCF 2.3 pour comprendre les exigences pour les éditeurs modernes. Si vous êtes prêt à mettre en œuvre une solution conforme et performante, consultez nos options de tarification et d'intégration.
Préparer l'avenir avec l'infrastructure ouverte de Conzent
Conzent n'a pas construit un autre jardin clos. Nous avons construit une infrastructure disponible en source car les modèles SaaS propriétaires prospèrent dans l'obscurité tandis que nous prospérons dans l'examen. Mettre en œuvre le consentement aux cookies par conception de la vie privée n'est pas seulement un choix technique ; c'est un choix moral. En choisissant un modèle disponible en source, nous garantissons que vous n'achetez pas seulement un service ; vous adoptez une norme transparente que tout développeur peut auditer. Cette responsabilité est le seul moyen de garantir que vos signaux de consentement restent privés et que votre conformité demeure absolue.
La mission de l'Infrastructure de Consentement Ouvert (OCI) est de réduire le coût de la conformité à l'échelle mondiale. Nous ne croyons pas que les droits numériques devraient être un luxe pour les entreprises d'élite. La vie privée est un bien public. Notre modèle de parrainage communautaire nous permet de réaliser cette mission efficacement. Lorsque des organisations parrainent la base de code, cela réduit les coûts opérationnels de la plateforme cloud gérée pour tout le monde. C'est une approche égalitaire du logiciel qui privilégie l'efficacité technique plutôt que le contrôle des entreprises.
Une approche principielle de la vie privée
Les fournisseurs hérités facturent souvent pour la complexité qu'ils créent. Ils utilisent une tarification par clic ou par utilisateur qui pénalise votre croissance. Conzent est différent. Nos tarifs sont transparents et basés sur l'infrastructure. Nous ne vous taxons pas pour avoir un site web réussi. Cette transparence facilite la justification du passage des CMP en boîte noire héritées. La transition de votre stratégie de consentement aux cookies par conception de la vie privée d'un système hérité à une architecture ouverte est un chemin direct pour récupérer votre souveraineté des données. Vous passez d'une position de dépendance à une position de contrôle.
Le chemin de transition est flexible. De nombreuses organisations commencent par l'OCI auto-hébergée pour maintenir un contrôle total sur leur déploiement initial. Au fur et à mesure qu'elles se développent, elles passent souvent à notre plateforme de consentement cloud gérée pour réduire le fardeau de maintenance sur leurs équipes DevOps internes. Ce changement ne signifie pas sacrifier la sécurité. Comme le code sous-jacent est le même, vous conservez les avantages de la connaissance nulle tout en gagnant la commodité d'un service géré. Vous obtenez le meilleur des deux mondes : l'intégrité open-source et la gestion professionnelle.
Prochaines étapes pour votre stratégie de conformité
Votre première étape est un audit. Examinez votre CMP actuelle et identifiez les risques cachés de boîte noire. Demandez où les adresses IP de vos utilisateurs sont stockées et qui possède les clés de chiffrement. Si vous ne pouvez pas répondre à ces questions, vous avez une responsabilité. Vous pouvez commencer à traiter ces risques dès aujourd'hui en configurant un essai de notre plateforme de consentement cloud gérée. C'est un moyen sans risque de voir comment l'architecture à connaissance nulle fonctionne dans votre environnement spécifique. Rejoignez la communauté des développeurs et des propriétaires d'entreprises éthiques qui construisent une infrastructure de confidentialité plus transparente, sécurisée et ouverte pour l'avenir.
Récupérer le contrôle de votre infrastructure de conformité
L'ère de la boîte noire de la gestion des cookies touche à sa fin. Nous avons vu comment les fournisseurs traditionnels créent des risques inutiles en agissant comme des processeurs de données centralisés. En passant à un modèle de consentement aux cookies par conception de la vie privée, vous éliminez le fournisseur comme point de défaillance. Vous passez de la confiance dans une politique à la confiance dans une architecture. Les systèmes à connaissance nulle garantissent que les choix de vos utilisateurs restent les leurs, chiffrés et traités à la périphérie sans suivi persistant.
Que vous choisissiez de vous auto-héberger ou d'utiliser nos services gérés, l'objectif est la souveraineté des données. Vous bénéficiez des avantages de l'ingénierie de la vie privée danoise et d'une base de code disponible en source qui invite à l'examen. Nos outils sont prêts pour l'IAB TCF v2.3 et le GCM v2. Cela garantit que vos revenus restent protégés tout en maintenant vos principes intacts. La conformité n'est pas un fardeau que vous devriez porter seul ; c'est une norme technique que nous pouvons construire ensemble.
Il est temps de cesser de traiter la vie privée comme un luxe et de commencer à la considérer comme un bien public. Explorez les tarifs du cloud géré pour voir comment une infrastructure transparente et ouverte peut transformer votre stratégie de conformité. Construisons ensemble un web plus sécurisé.
Questions Fréquemment Posées
Qu'est-ce qu'une plateforme de gestion de consentement à connaissance nulle ?
C'est un système où le fournisseur ne voit ni ne stocke l'identité de l'utilisateur ou les données de consentement brutes. Il utilise le traitement côté client pour gérer les signaux. C'est une partie essentielle de le consentement aux cookies par conception de la vie privée, garantissant que le fournisseur de la plateforme reste aveugle au comportement individuel des utilisateurs. Contrairement aux CMP traditionnelles, elle ne crée pas de base de données centralisée d'adresses IP d'utilisateurs ou d'empreintes de navigateur. Vous gardez les clés de vos propres données.
La gestion des cookies à connaissance nulle est-elle plus coûteuse que le SaaS traditionnel ?
Non, elle est souvent plus rentable car elle élimine la taxe de conformité de la tarification par utilisateur. Conzent utilise un modèle de parrainage communautaire pour réduire les coûts pour tout le monde. Alors que les fournisseurs traditionnels facturent en fonction du volume de trafic, notre Infrastructure de Consentement Ouvert se concentre sur l'efficacité technique. Vous pouvez vous auto-héberger gratuitement ou choisir notre service cloud géré où les tarifs diminuent à mesure que plus d'organisations soutiennent la mission. C'est une approche plus égalitaire de la conformité.
Une CMP à connaissance nulle fonctionne-t-elle toujours avec Google Ads et Analytics ?
Oui, elle s'intègre complètement avec le Google Consent Mode v2. Le système transmet les signaux nécessaires d'ad_storage et d'analytics_storage directement du navigateur aux serveurs de Google. Il agit comme un conduit transparent plutôt que comme un coffre-fort de stockage. Vous maintenez vos analyses de revenus publicitaires et vos capacités de mesure sans permettre au fournisseur CMP de créer un profil persistant de vos visiteurs de site web. L'application technique se fait à la périphérie, protégeant à la fois vos revenus et vos utilisateurs.
Puis-je auto-héberger une bannière de cookies à connaissance nulle gratuitement ?
Oui, l'Infrastructure de Consentement Ouvert auto-hébergée est disponible gratuitement. Nous croyons que les outils de confidentialité devraient être accessibles en tant que bien public. Vous pouvez déployer la base de code disponible en source sur vos propres serveurs pour maintenir une souveraineté totale des données. Cette approche est idéale pour les équipes DevOps dans des secteurs à haute sécurité qui souhaitent éliminer complètement les processeurs de données tiers tout en maintenant leurs coûts de conformité à zéro. Vous obtenez un contrôle total sans le verrouillage propriétaire.
Comment l'architecture à connaissance nulle affecte-t-elle la vitesse de chargement du site web ?
Elle améliore généralement la performance en réduisant le poids des scripts et en éliminant les recherches de base de données externes. Les CMP traditionnelles ralentissent souvent les sites en synchronisant les données avec leurs clouds propriétaires. Les systèmes à connaissance nulle traitent les décisions localement dans le navigateur de l'utilisateur. Cette approche légère vous aide à maintenir de meilleurs Core Web Vitals et une expérience utilisateur plus rapide, prouvant que le consentement aux cookies par conception de la vie privée éthique est également un avantage technique pour votre site. Vitesse et vie privée ne sont plus un compromis.
Ai-je toujours besoin d'un accord de traitement des données RGPD si j'utilise une CMP à connaissance nulle ?
Si vous vous auto-hébergez, vous éliminez le CMP tiers en tant que processeur de données, ce qui simplifie vos exigences légales. Si vous utilisez notre plateforme de consentement cloud gérée, un DPA est toujours une pratique standard, mais la relation est plus transparente. Comme nous n'avons pas accès aux clés de chiffrement de vos données utilisateurs, le profil de risque est considérablement réduit. Nous facilitons la conformité sans voir ni stocker les données personnelles sensibles de vos utilisateurs finaux.
La plateforme de Conzent est-elle entièrement certifiée IAB TCF v2.3 ?
Oui, notre plateforme est entièrement intégrée aux normes IAB TCF v2.3. Cette certification garantit que vos chaînes de consentement sont valides dans l'écosystème de la publicité numérique. Nous combinons les exigences de l'IAB avec notre engagement envers l'ingénierie de la vie privée danoise et l'infrastructure ouverte. Cela permet aux éditeurs de rester conformes aux normes de l'industrie tout en bénéficiant de la transparence d'une architecture à connaissance nulle disponible en source. C'est la norme pour la publicité numérique moderne, éthique et la conformité technique.
Que se passe-t-il avec les données de consentement si j'arrête d'utiliser le service ?
Vous possédez vos données, donc vous les emportez avec vous. Comme notre infrastructure est disponible en source, vous ne faites pas face à un verrouillage des fournisseurs. Si vous passez de notre cloud géré à une configuration auto-hébergée, vous conservez votre configuration et vos traces d'audit. Contrairement aux boîtes noires propriétaires qui retiennent votre historique de conformité en otage, Conzent garantit que vous avez une souveraineté totale sur vos journaux et paramètres à chaque étape. Nous construisons pour la communauté, pas pour la dépendance à la plateforme.