
Zero-Knowledge Cookie-Management: Datenhoheit im Jahr 2026 zurückgewinnen
Was ist, wenn das Tool, dem Sie vertrauen, um die Privatsphäre der Benutzer zu schützen, tatsächlich Ihr größtes Datenleck ist? Die meisten traditionellen Einwilligungsmanager funktionieren als proprietäre Black Boxes. Sie sitzen zwischen Ihnen und Ihren Benutzern, sammeln IP-Adressen und Einwilligungssignale und sperren Ihre Daten hinter einer Wand des Anbieters. Das ist nicht nur ein Leistungsengpass. Es ist ein erhebliches Risiko für jede Organisation, die versucht, Cookie-Einwilligung nach dem Prinzip des Datenschutzes durch Design im Jahr 2026 umzusetzen. Sie sollten einem Dritten nicht die Schlüssel zu Ihrer regulatorischen Sicherheit anvertrauen müssen.
Wir sind uns einig, dass die Behandlung Ihres Einwilligungsmanagers als separater Datenverarbeiter mehr Probleme schafft, als sie löst. Echte Compliance erfordert einen Wechsel von bloßer Dokumentation zu technischer Durchsetzung. In diesem Artikel erfahren Sie, wie eine Zero-Knowledge-Architektur die Datenschutzrisiken traditioneller Manager beseitigt und Sie gleichzeitig vollständig konform mit den neuesten Anforderungen der CPRA und des Google Consent Mode v2 bleiben. Wir werden untersuchen, wie offene Infrastruktur es Ihnen ermöglicht, die Datensouveränität zurückzugewinnen, den Anbieter-Lock-in zu entfernen und eine leichtgewichtige, leistungsstarke Website aufrechtzuerhalten.
Wichtige Erkenntnisse
- Hören Sie auf, Ihren Einwilligungsmanager als vertrauenswürdigen Dritten zu behandeln, wenn er tatsächlich eine Datenverpflichtung darstellt. Erfahren Sie, warum jeder proprietäre CMP ein neuer Datenverarbeiter ist, den Sie gemäß der DSGVO offenlegen müssen.
- Wechseln Sie zu Cookie-Einwilligung nach dem Prinzip des Datenschutzes durch Design, indem Sie eine Zero-Knowledge-Architektur verwenden, die verhindert, dass Anbieter jemals die sensiblen Signale Ihrer Benutzer sehen.
- Vergleichen Sie die Transparenz der Open Consent Infrastructure mit traditionellen SaaS-Black Boxes, um die richtige Lösung für Ihre Sicherheitsanforderungen zu finden.
- Meistern Sie die Integration des Google Consent Mode v2, ohne die Privatsphäre zu gefährden oder persistente Benutzerprofile auf externen Servern zu erstellen.
- Erforschen Sie, wie Self-Hosting und quelloffene Codebasen Ihnen die volle Kontrolle über Ihre Compliance-Daten geben und den Anbieter-Lock-in beseitigen.
Die verborgene Haftung traditioneller Cookie-Verwaltung
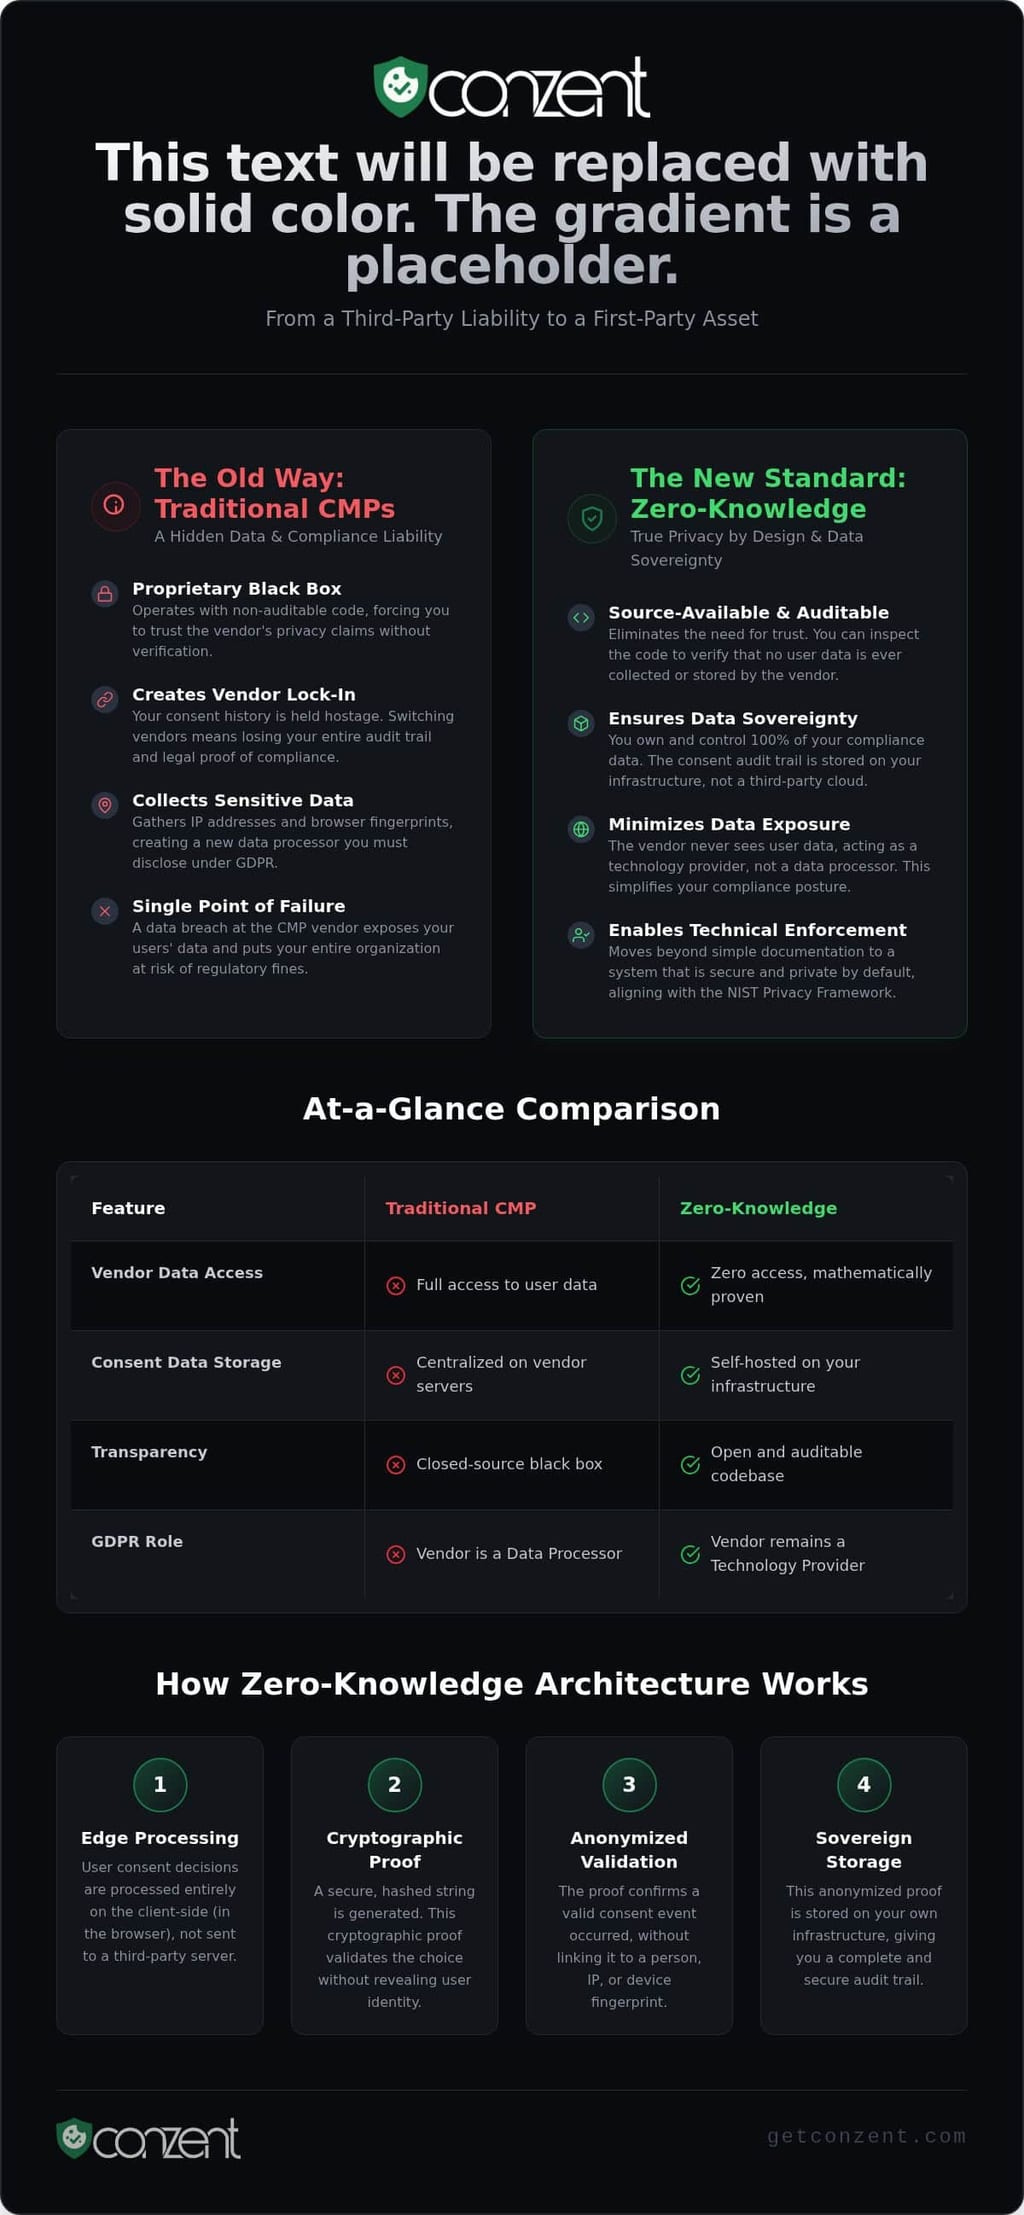
Die traditionelle Cookie-Verwaltung ist fehlerhaft. Die meisten Unternehmen glauben, ein sichtbares Banner bedeutet Sicherheit. Das tut es nicht. Die meisten Consent Management Platforms (CMPs) funktionieren als proprietäre Black Boxes. Sie erfassen die Einwilligungssignale Ihrer Benutzer und speichern sie auf ihren eigenen Servern. Dies schafft eine verborgene Haftung. Sie geben sensible Daten an einen Dritten weiter, den Sie nicht überprüfen können. Diese zentrale Speicherung schafft einen einzigen Ausfallpunkt für Ihre gesamte Compliance-Strategie.
Jeder Dritte CMP, den Sie hinzufügen, ist ein neuer Datenverarbeiter. Nach Artikel 28 der DSGVO müssen Sie diese Beziehung offenlegen und sicherstellen, dass sie hohe Sicherheitsstandards einhalten. Es ist ein Paradoxon. Sie verwenden ein Datenschutz-Tool, aber dieses Tool verfolgt oft Ihre Benutzer über mehrere Websites hinweg, um seine eigenen Dienste zu optimieren. Diese Anbieter priorisieren oft ihre eigene Datensammlung über die digitalen Rechte Ihrer Benutzer.
Das Problem mit der Datenverarbeitung durch Dritte
Traditionelle CMPs sehen oft mehr, als sie benötigen, um zu funktionieren. Sie sammeln IP-Adressen und Browser-Fingerabdrücke, um die Einwilligungsentscheidungen zu validieren. Im Jahr 2026 ist dieser zentrale Ansatz eine massive Haftung. Wenn eine große CMP-Datenbank geleakt wird, sind die Daten Ihrer Benutzer gefährdet. Einwilligungsfälschung ist eine wachsende Bedrohung; Angreifer können diese zentralen Signale manipulieren, um Ihre Sicherheitsmaßnahmen zu umgehen. Sie verlieren die Kontrolle, sobald die Daten Ihren Server verlassen.
Sie sehen sich auch einer gefährlichen Anbieterbindung gegenüber. Wenn Sie einen proprietären Anbieter verlassen möchten, bleibt Ihre Einwilligungshistorie oft bei ihm. Sie verlieren Ihre Prüfspur. Diese Abhängigkeit ist nicht nur ein technisches Hindernis; sie ist ein rechtliches Risiko. Sich auf eine proprietäre Black Box für die rechtliche Compliance zu verlassen, bedeutet, dass Sie nur so sicher sind wie deren letztes Sicherheitsupdate. Wenn sie versagen, sind Sie derjenige, der mit den regulatorischen Geldstrafen konfrontiert wird. Um zu verstehen, wie proaktive IT-Unterstützung diese umfassenderen Sicherheitsrisiken mindern kann, lesen Sie mehr über Managed Services.
Compliance ist kein Kontrollkästchen. Ein Banner ist ein UI-Element, kein Sicherheitsprotokoll. Um echtes Privacy by Design zu erreichen, müssen Sie den Datenschutz in die technische Architektur Ihrer Website integrieren. Es ist kein Add-On. Es ist eine grundlegende Anforderung. Die Implementierung von Cookie-Einwilligung nach dem Prinzip des Datenschutzes durch Design bedeutet, dass das System standardmäßig sicher ist, anstatt sich auf ein Skript eines Dritten zu verlassen, um die Dinge später zu beheben.
Unternehmensumgebungen bewegen sich in Richtung Datensouveränität. Sie wollen Datenschutz auf Infrastruktur-Ebene. Das bedeutet, dass Sie die Einwilligungsdaten besitzen. Es bedeutet, sicherzustellen, dass kein Dritter auf die Benutzerentscheidungen zugreifen kann. Prinzipienorientierte Technik konzentriert sich auf technische Durchsetzung statt nur auf politische Dokumentation. Regulierungsbehörden akzeptieren im Jahr 2026 keine schriftlichen Richtlinien mehr als Nachweis für die Compliance. Sie testen aktiv die Implementierung. Sie benötigen keinen Mittelsmann, um Ihre Benutzerdaten zu speichern. Sie benötigen ein System, das Entscheidungen respektiert, ohne Daten in eine externe Cloud zu leaken. Deshalb wird Open Consent Infrastructure zum neuen Standard für ethische Unternehmen.
Definition der Zero-Knowledge-Cookie-Verwaltung
Zero-Knowledge ist mehr als ein technisches Schlagwort. Es ist ein grundlegender Wandel in der Art und Weise, wie wir Benutzersignale behandeln. Traditionelle Systeme erfordern, dass Sie dem Anbieter vertrauen. Zero-Knowledge-Systeme machen Vertrauen durch Mathematik und Architektur überflüssig. Zero-Knowledge-Cookie-Verwaltung ist ein System, bei dem der Anbieter die Compliance erleichtert, ohne jemals den einzelnen Benutzer zu kennen. Es stellt sicher, dass der Plattformanbieter nicht auf die Einwilligungsdaten Ihrer Benutzer zugreifen kann, selbst wenn er die Infrastruktur hostet.
Verwechseln Sie dies nicht mit "Zero-Cookie"-Architekturen. Eine Zero-Cookie-Website könnte lokale Speicherung vermeiden, verfolgt jedoch weiterhin Benutzer über serverseitiges Fingerprinting oder URL-Parameter. Zero-Knowledge ist anders. Es konzentriert sich auf die Unfähigkeit des Anbieters, die Daten zu sehen. In Übereinstimmung mit dem NIST Privacy Framework priorisiert dieser Ansatz die Datenminimierung und technische Schutzmaßnahmen über bloße politische Versprechen. Es verlagert die Verantwortung für den Datenschutz vom Verhalten des Benutzers auf das Design des Systems.
Wie die Zero-Knowledge-Architektur funktioniert
Die Magie geschieht am Rand. In einem Cookie-Einwilligungsmodell nach dem Prinzip des Datenschutzes durch Design wird die Einwilligungsentscheidung clientseitig verarbeitet. Anstatt ein rohes "Benutzer X hat Ja gesagt" an einen zentralen Server zu senden, generiert das System einen sicheren, gehashten Einwilligungsstring. Dieser kryptografische Nachweis validiert die Wahl, ohne die Identität offenzulegen. Quelloffener Code ist hier eine Voraussetzung. Sie sollten nicht raten müssen, ob ein Anbieter heimlich Daten protokolliert. Sie sollten das Repository selbst auditieren können. Diese Transparenz ist der einzige Weg, um zu beweisen, dass der Anbieter tatsächlich blind für die Daten ist.
Die Kernpfeiler eines Zero-Knowledge-CMP
Drei Kernpfeiler unterstützen dieses Modell. Erstens verhindert die Verschlüsselung der Einwilligungssignale am Rand die Abhörung durch Dritte. Zweitens entkoppelt das System persönlich identifizierbare Informationen (PII) von der Einwilligungsdatenbank. Ihre Entscheidungen und Ihre Identität leben niemals am selben Ort. Drittens stellt die Auditierbarkeit sicher, dass Sie den spezifischen Code, der Ihre Benutzerdaten verarbeitet, überprüfen können. Dies ist kein Luxus für hochsichere Unternehmen. Es ist ein notwendiger Standard für jeden, der digitale Rechte schätzt. Wenn Sie bereit sind, sich von Black-Box-Tracking zu entfernen, können Sie unsere flexiblen Preispläne für verwaltete und selbstgehostete Optionen überprüfen.
SaaS-Black Boxes vs. Open Consent Infrastructure
Proprietäres SaaS ist eine Mauer. Sie zahlen für den Zugang, besitzen aber nicht den Prozess. Die meisten traditionellen CMPs verbergen ihre Logik hinter geschlossenen Codebasen, was es unmöglich macht zu überprüfen, wie sie tatsächlich mit Benutzersignalen umgehen. Open Consent Infrastructure (OCI) ist das Gegenteil. Es ist ein quelloffenes Blueprint, das es Ihnen ermöglicht, jeden Codezeile zu sehen, zu auditieren und zu kontrollieren. Dieses Maß an Transparenz ist entscheidend für Cookie-Einwilligung nach dem Prinzip des Datenschutzes durch Design. Sie sollten nicht das Wort eines Anbieters dafür nehmen müssen. Sie sollten in der Lage sein, Ihre Compliance durch technische Beweise zu belegen.
Die finanziellen Aspekte der Compliance sind ebenfalls wichtig. Viele proprietäre Anbieter erheben eine "Compliance-Steuer". Sie bepreisen ihre Dienste basierend auf Klicks, Seitenaufrufen oder Benutzerzahlen. Dieses Modell bestraft Ihr Wachstum. OCI verlagert den Fokus zurück auf den Wert der Infrastruktur. Indem Sie sich von der Preisgestaltung pro Benutzer entfernen, vermeiden Sie künstliche Kosten, die mit Ihrem Erfolg skalieren. Es ist ein egalitärer Ansatz für digitale Rechte. Datenschutz sollte ein Standardmerkmal des Webs sein, nicht ein Luxus, der nach dem Volumen Ihres Traffics abgerechnet wird.
Das Argument für selbstgehostete Compliance
Self-Hosting ist der Goldstandard für Datensouveränität. In hochsicheren Sektoren wie Finanzen und Gesundheitswesen ist die Datenresidenz keine Empfehlung; sie ist eine Anforderung. Durch das Hosting der Infrastruktur selbst halten Sie alle Einwilligungsprotokolle innerhalb Ihres eigenen Cloud-Perimeters. Dies beseitigt die Notwendigkeit für eine komplexe Datenverarbeitungsvereinbarung (DPA) mit einem externen CMP-Anbieter. Sie sind der Verarbeiter. Sie besitzen die Protokolle. Self-Hosting Ihres CMP gibt Ihrem DevOps-Team die Kontrolle, die es benötigt, um sicherzustellen, dass Benutzerdaten niemals Ihre kontrollierte Umgebung verlassen. Es beseitigt das Risiko der "Black Box" vollständig.
Managed Cloud: Datenschutz ohne die DevOps-Belastung
Nicht jede Organisation hat die Kapazität, ihre eigenen Server zu verwalten. Managed Cloud bietet eine Brücke. Es bietet den Komfort von SaaS, ohne die Sicherheit einer Zero-Knowledge-Architektur zu opfern. Sie erhalten die Einfachheit einer verwalteten Plattform, während Sie die moralische Klarheit offener Standards beibehalten. Dieses Modell stellt sicher, dass Sie mit sich ändernden Vorschriften wie IAB TCF v2.3 durch automatische Updates konform bleiben. Es ist eine Möglichkeit, Cookie-Einwilligung nach dem Prinzip des Datenschutzes durch Design umzusetzen, ohne die schwere Last der Serverwartung. Sie erhalten die Vorteile von gemeinschaftlich entwickeltem Code und professioneller Verwaltung in einem Paket.
Integration von Zero-Knowledge mit Google Consent Mode v2
Google Consent Mode v2 (GCM v2) hat die Regeln für digitales Marketing neu definiert. Ab dem 15. Juni 2026 verlässt sich Google Ads ausschließlich auf das ad_storage-Signal Ihres CMP zur Steuerung der Datensammlung. Der "Rettungsring", der zuvor von Google Signals in Google Analytics bereitgestellt wurde, ist verschwunden. Dies macht Ihren CMP zum einzigen Kontrollpunkt für Ihre Werbedaten. Die technische Herausforderung ist erheblich. Sie müssen spezifische Signale an die Server von Google senden, ohne es Ihrem CMP-Anbieter zu erlauben, ein persistentes Profil Ihrer Benutzer zu erstellen. Es geht um technische Souveränität.
Die Zero-Knowledge-Architektur löst dies durch zustandsloses Signal-Passing. Sie erleichtert den Handshake zwischen dem Browser des Benutzers und Google, ohne die Interaktion auf der eigenen Infrastruktur des CMP zu protokollieren. In einem Cookie-Einwilligungsrahmen nach dem Prinzip des Datenschutzes durch Design fungiert der CMP als transparenter Kanal, nicht als Speicherort. Sie behalten vollständige Analysen der Auswirkungen auf den Umsatz, während Sie strikt das Zero-Knowledge-Prinzip respektieren. Die Überprüfung ist unkompliziert. Sie können Netzwerkaufrufe auditieren, um sicherzustellen, dass Signale korrekt übertragen werden, ohne dass eine Verfolgung oder die Erstellung persistenter IDs auf der CMP-Seite erfolgt.
Umsatz mit Datenschutz-UX aufrechterhalten
Datenschutz ist kein Hindernis für Wachstum. Es ist eine Grundlage dafür. Sie können Einwilligungs-A/B-Tests verwenden, um die Opt-in-Raten zu optimieren, ohne die Datenintegrität zu gefährden. Es geht darum, das Gleichgewicht zwischen klarer Kommunikation und technischer Durchsetzung zu finden. Eine Zero-Knowledge-Architektur verbessert auch die Leistung der Website. Durch die Reduzierung von Skriptüberlastung und die Beseitigung unnötiger Datenbankabfragen schützen Sie Ihre Core Web Vitals. Für tiefere Wachstumsstrategien überprüfen Sie unseren Leitfaden zu den Umsatzwirkungen der Cookie-Einwilligung. Effizienz und Ethik können im selben Stack koexistieren.
Compliance mit IAB TCF v2.3 Standards
Compliance ist eine technische Anforderung, kein rechtlicher Vorschlag. Der IAB TCF v2.3 Standard stellt sicher, dass Ihre Einwilligungsstrings im gesamten digitalen Werbeökosystem gültig sind. Es reicht nicht aus, ein Banner zu haben. Sie benötigen ein zertifiziertes System, das offene Standards und totale Transparenz unterstützt. Die Verwendung eines zertifizierten CMP stellt sicher, dass Ihre Cookie-Einwilligung nach dem Prinzip des Datenschutzes durch Design-Strategie interoperabel mit großen Ad-Tech-Anbietern bleibt. Diese Transparenz schafft Vertrauen bei sowohl Regulierungsbehörden als auch Benutzern. Lesen Sie unseren Leitfaden für IAB TCF 2.3 zertifizierte CMP, um die Anforderungen für moderne Verleger zu verstehen. Wenn Sie bereit sind, eine leistungsstarke, konforme Lösung umzusetzen, sehen Sie sich unsere Preis- und Integrationsoptionen an.
Zukunftssicherung mit der offenen Infrastruktur von Conzent
Conzent hat keinen weiteren geschlossenen Garten gebaut. Wir haben eine quelloffene Infrastruktur geschaffen, weil proprietäre SaaS-Modelle von Undurchsichtigkeit leben, während wir von der Überprüfung leben. Die Implementierung von Cookie-Einwilligung nach dem Prinzip des Datenschutzes durch Design ist nicht nur eine technische Wahl; es ist eine moralische. Indem wir ein quelloffenes Modell wählen, stellen wir sicher, dass Sie nicht nur einen Dienst kaufen; Sie übernehmen einen transparenten Standard, den jeder Entwickler auditieren kann. Diese Verantwortlichkeit ist der einzige Weg, um zu garantieren, dass Ihre Einwilligungssignale privat bleiben und Ihre Compliance absolut bleibt.
Die Mission der Open Consent Infrastructure (OCI) ist es, die Kosten für Compliance weltweit zu senken. Wir glauben nicht, dass digitale Rechte ein Luxus für elitäre Unternehmen sein sollten. Datenschutz ist ein öffentliches Gut. Unser Community-Sponsoring-Modell ermöglicht es uns, diese Mission effektiv zu skalieren. Wenn Organisationen den Code unterstützen, senkt das die Betriebskosten der verwalteten Cloud-Plattform für alle anderen. Es ist ein egalitärer Ansatz für Software, der technische Effizienz über Unternehmensgatekeeping priorisiert.
Ein prinzipienorientierter Ansatz für Datenschutz
Legacy-Anbieter erheben oft Gebühren für die Komplexität, die sie schaffen. Sie verwenden Preisgestaltung pro Klick oder pro Benutzer, die Ihr Wachstum bestraft. Conzent ist anders. Unsere Preisgestaltung ist transparent und infrastrukturbasiert. Wir besteuern Sie nicht dafür, dass Sie eine erfolgreiche Website haben. Diese Transparenz erleichtert es, den Wechsel von traditionellen Black-Box-CMPs zu rechtfertigen. Die Umstellung Ihrer Cookie-Einwilligung nach dem Prinzip des Datenschutzes durch Design-Strategie von einem Legacy-System auf eine offene Architektur ist ein direkter Weg, um Ihre Datensouveränität zurückzugewinnen. Sie bewegen sich von einer Abhängigkeit zu einer Kontrolle.
Der Übergangsweg ist flexibel. Viele Organisationen beginnen mit selbstgehostetem OCI, um die totale Kontrolle über ihre anfängliche Bereitstellung zu behalten. Wenn sie wachsen, wechseln sie oft zu unserer Managed Cloud Consent Platform, um die Wartungsbelastung für ihre internen DevOps-Teams zu reduzieren. Dieser Wechsel bedeutet nicht, die Sicherheit zu opfern. Da der zugrunde liegende Code derselbe ist, behalten Sie die Vorteile von Zero-Knowledge, während Sie den Komfort eines verwalteten Dienstes gewinnen. Sie erhalten das Beste aus beiden Welten: Integrität von Open Source und professionelle Verwaltung.
Nächste Schritte für Ihre Compliance-Strategie
Ihr erster Schritt ist ein Audit. Überprüfen Sie Ihren aktuellen CMP und identifizieren Sie die verborgenen Risiken der Black Box. Fragen Sie, wo die IP-Adressen Ihrer Benutzer gespeichert sind und wer die Verschlüsselungsschlüssel hat. Wenn Sie diese Fragen nicht beantworten können, haben Sie eine Haftung. Sie können heute damit beginnen, diese Risiken anzugehen, indem Sie eine Testversion unserer Managed Cloud Consent Platform einrichten. Es ist eine risikofreie Möglichkeit zu sehen, wie die Zero-Knowledge-Architektur in Ihrer spezifischen Umgebung funktioniert. Treten Sie der Gemeinschaft von Entwicklern und ethischen Geschäftsinhabern bei, die eine transparentere, sicherere und offenere Datenschutzinfrastruktur für die Zukunft aufbauen.
Die Kontrolle über Ihre Compliance-Infrastruktur zurückgewinnen
Die Ära der Black Box der Cookie-Verwaltung endet. Wir haben gesehen, wie traditionelle Anbieter unnötige Risiken schaffen, indem sie als zentrale Datenverarbeiter agieren. Durch den Wechsel zu einem Cookie-Einwilligungsmodell nach dem Prinzip des Datenschutzes durch Design entfernen Sie den Anbieter als Ausfallpunkt. Sie wechseln von der Vertrauenswürdigkeit einer Richtlinie zur Vertrauenswürdigkeit einer Architektur. Zero-Knowledge-Systeme stellen sicher, dass die Entscheidungen Ihrer Benutzer ihre eigenen bleiben, verschlüsselt und am Rand verarbeitet werden, ohne persistente Verfolgung.
Ob Sie sich für Self-Hosting oder unsere verwalteten Dienste entscheiden, das Ziel ist Datensouveränität. Sie profitieren von dänischer Datenschutztechnik und einer quelloffenen Codebasis, die zur Überprüfung einlädt. Unsere Tools sind bereit für IAB TCF v2.3 und GCM v2. Dies stellt sicher, dass Ihr Umsatz geschützt bleibt, während Ihre Ethik intakt bleibt. Compliance ist keine Last, die Sie allein tragen sollten; es ist ein technischer Standard, den wir gemeinsam aufbauen können.
Es ist an der Zeit, Datenschutz nicht mehr als Luxus zu behandeln, sondern als öffentliches Gut. Erforschen Sie die Preise für Managed Cloud, um zu sehen, wie transparente, offene Infrastruktur Ihre Compliance-Strategie transformieren kann. Lassen Sie uns gemeinsam ein sichereres Web aufbauen.
Häufig gestellte Fragen
Was genau ist eine Zero-Knowledge-Einwilligungsmanagement-Plattform?
Es ist ein System, bei dem der Anbieter niemals die Identität oder die Rohdaten der Einwilligung der Benutzer sieht oder speichert. Es verwendet die clientseitige Verarbeitung, um Signale zu verarbeiten. Dies ist ein Kernbestandteil von Cookie-Einwilligung nach dem Prinzip des Datenschutzes durch Design, der sicherstellt, dass der Plattformanbieter blind für das Verhalten einzelner Benutzer bleibt. Im Gegensatz zu traditionellen CMPs erstellt es keine zentrale Datenbank von Benutzer-IP-Adressen oder Browser-Fingerabdrücken. Sie behalten die Schlüssel zu Ihren eigenen Daten.
Ist die Zero-Knowledge-Cookie-Verwaltung teurer als traditionelles SaaS?
Nein, sie ist oft kosteneffektiver, da sie die Compliance-Steuer der Preisgestaltung pro Benutzer eliminiert. Conzent verwendet ein Community-Sponsoring-Modell, um die Kosten für alle zu senken. Während traditionelle Anbieter basierend auf dem Verkehrsvolumen Gebühren erheben, konzentriert sich unsere Open Consent Infrastructure auf technische Effizienz. Sie können kostenlos selbst hosten oder unseren Managed Cloud-Service wählen, bei dem die Preise sinken, je mehr Organisationen die Mission unterstützen. Es ist ein egalitärer Ansatz für Compliance.
Funktioniert eine Zero-Knowledge-CMP weiterhin mit Google Ads und Analytics?
Ja, sie integriert sich vollständig mit Google Consent Mode v2. Das System überträgt die erforderlichen ad_storage- und analytics_storage-Signale direkt vom Browser zu den Servern von Google. Es fungiert als transparenter Kanal und nicht als Speicherort. Sie behalten Ihre Analysen und Messfähigkeiten für Werbeeinnahmen, ohne dass der CMP-Anbieter ein persistentes Profil Ihrer Website-Besucher erstellt. Die technische Durchsetzung erfolgt am Rand und schützt sowohl Ihren Umsatz als auch Ihre Benutzer.
Kann ich ein Zero-Knowledge-Cookie-Banner kostenlos selbst hosten?
Ja, die selbstgehostete Open Consent Infrastructure ist kostenlos verfügbar. Wir glauben, dass Datenschutz-Tools als öffentliches Gut zugänglich sein sollten. Sie können die quelloffene Codebasis auf Ihren eigenen Servern bereitstellen, um totale Datensouveränität aufrechtzuerhalten. Dieser Ansatz ist ideal für DevOps-Teams in hochsicheren Branchen, die alle Datenverarbeiter von Dritten vollständig eliminieren möchten, während sie ihre Compliance-Kosten auf null halten. Sie gewinnen die volle Kontrolle, ohne in proprietäre Systeme gebunden zu sein.
Wie wirkt sich die Zero-Knowledge-Architektur auf die Ladegeschwindigkeit der Website aus?
Sie verbessert typischerweise die Leistung, indem sie die Skriptüberlastung reduziert und externe Datenbankabfragen eliminiert. Traditionelle CMPs verlangsamen oft Websites, indem sie Daten mit ihren proprietären Clouds synchronisieren. Zero-Knowledge-Systeme verarbeiten Entscheidungen lokal im Browser des Benutzers. Dieser leichte Ansatz hilft Ihnen, bessere Core Web Vitals und eine schnellere Benutzererfahrung aufrechtzuerhalten, was beweist, dass ethische Cookie-Einwilligung nach dem Prinzip des Datenschutzes durch Design auch einen technischen Vorteil für Ihre Website darstellt. Geschwindigkeit und Datenschutz sind kein Widerspruch mehr.
Benötige ich weiterhin eine DSGVO-Datenverarbeitungsvereinbarung, wenn ich eine Zero-Knowledge-CMP verwende?
Wenn Sie selbst hosten, entfernen Sie den Dritten CMP als Datenverarbeiter, was Ihre rechtlichen Anforderungen vereinfacht. Wenn Sie unsere Managed Cloud Consent Platform verwenden, ist eine DPA weiterhin gängige Praxis, aber die Beziehung ist transparenter. Da wir keinen Zugriff auf die Verschlüsselungsschlüssel Ihrer Benutzerdaten haben, ist das Risikoprofil erheblich niedriger. Wir erleichtern die Compliance, ohne tatsächlich die sensiblen persönlichen Daten Ihrer Endbenutzer zu sehen oder zu speichern.
Ist die Plattform von Conzent vollständig IAB TCF v2.3 zertifiziert?
Ja, unsere Plattform ist vollständig in die IAB TCF v2.3 Standards integriert. Diese Zertifizierung stellt sicher, dass Ihre Einwilligungsstrings im gesamten digitalen Werbeökosystem gültig sind. Wir kombinieren die Anforderungen der IAB mit unserem Engagement für dänische Datenschutztechnik und offene Infrastruktur. Dies ermöglicht es Verlegern, mit den Branchenstandards konform zu bleiben und gleichzeitig von der Transparenz einer quelloffenen, Zero-Knowledge-Architektur zu profitieren. Es ist der Standard für modernes, ethisches digitales Marketing und technische Compliance.
Was passiert mit den Einwilligungsdaten, wenn ich den Dienst nicht mehr nutze?
Sie besitzen Ihre Daten, also nehmen Sie sie mit. Da unsere Infrastruktur quelloffen ist, stehen Sie nicht vor einem Anbieter-Lock-in. Wenn Sie von unserer verwalteten Cloud zu einer selbstgehosteten Lösung wechseln, behalten Sie Ihre Konfiguration und Prüfspuren. Im Gegensatz zu proprietären Black Boxes, die Ihre Compliance-Historie als Geisel halten, stellt Conzent sicher, dass Sie in jeder Phase die volle Souveränität über Ihre Protokolle und Einstellungen haben. Wir bauen für die Gemeinschaft, nicht für Plattformabhängigkeit.