
Gestione dei Cookie Zero-Knowledge: Riprendere la Sovranità dei Dati nel 2026
Cosa succede se lo strumento di cui ti fidi per proteggere la privacy degli utenti è in realtà la tua più grande perdita di dati? La maggior parte dei gestori di consenso tradizionali opera come scatole nere proprietarie. Si trovano tra te e i tuoi utenti, raccogliendo indirizzi IP e segnali di consenso mentre bloccano i tuoi dati dietro un muro del fornitore. Questo non è solo un collo di bottiglia nelle prestazioni. È un rischio significativo per qualsiasi organizzazione che cerca di implementare il consenso ai cookie per la privacy by design nel 2026. Non dovresti dover fidarti di una terza parte con le chiavi della tua sicurezza normativa.
Concordiamo sul fatto che trattare il tuo gestore di consenso come un elaboratore di dati separato crea più problemi di quanti ne risolva. La vera conformità richiede un cambiamento dalla semplice documentazione all'applicazione tecnica. In questo articolo, imparerai come l'architettura a conoscenza zero elimina i rischi per la privacy dei gestori tradizionali mantenendoti completamente conforme ai requisiti più recenti del CPRA e della modalità di consenso di Google v2. Esploreremo come l'infrastruttura aperta ti consenta di riappropriarti della sovranità dei dati, rimuovere il lock-in del fornitore e mantenere un sito leggero e ad alte prestazioni.
Punti Chiave
- Non trattare il tuo gestore di consenso come una terza parte fidata quando in realtà è una responsabilità per i dati. Scopri perché ogni CMP proprietaria è un nuovo elaboratore di dati che devi rivelare ai sensi del GDPR.
- Passa a il consenso ai cookie per la privacy by design utilizzando un'architettura a conoscenza zero che impedisce ai fornitori di vedere mai i segnali sensibili dei tuoi utenti.
- Confronta la trasparenza dell'Open Consent Infrastructure con le scatole nere SaaS tradizionali per trovare la soluzione giusta per i tuoi requisiti di sicurezza.
- Impara a integrare la modalità di consenso di Google v2 senza compromettere la privacy o creare profili utente persistenti su server esterni.
- Esplora come l'auto-ospitare e i codici sorgente disponibili ti diano il pieno controllo sui tuoi dati di conformità ed eliminino il lock-in del fornitore.
La Responsabilità Nascosta della Gestione Tradizionale dei Cookie
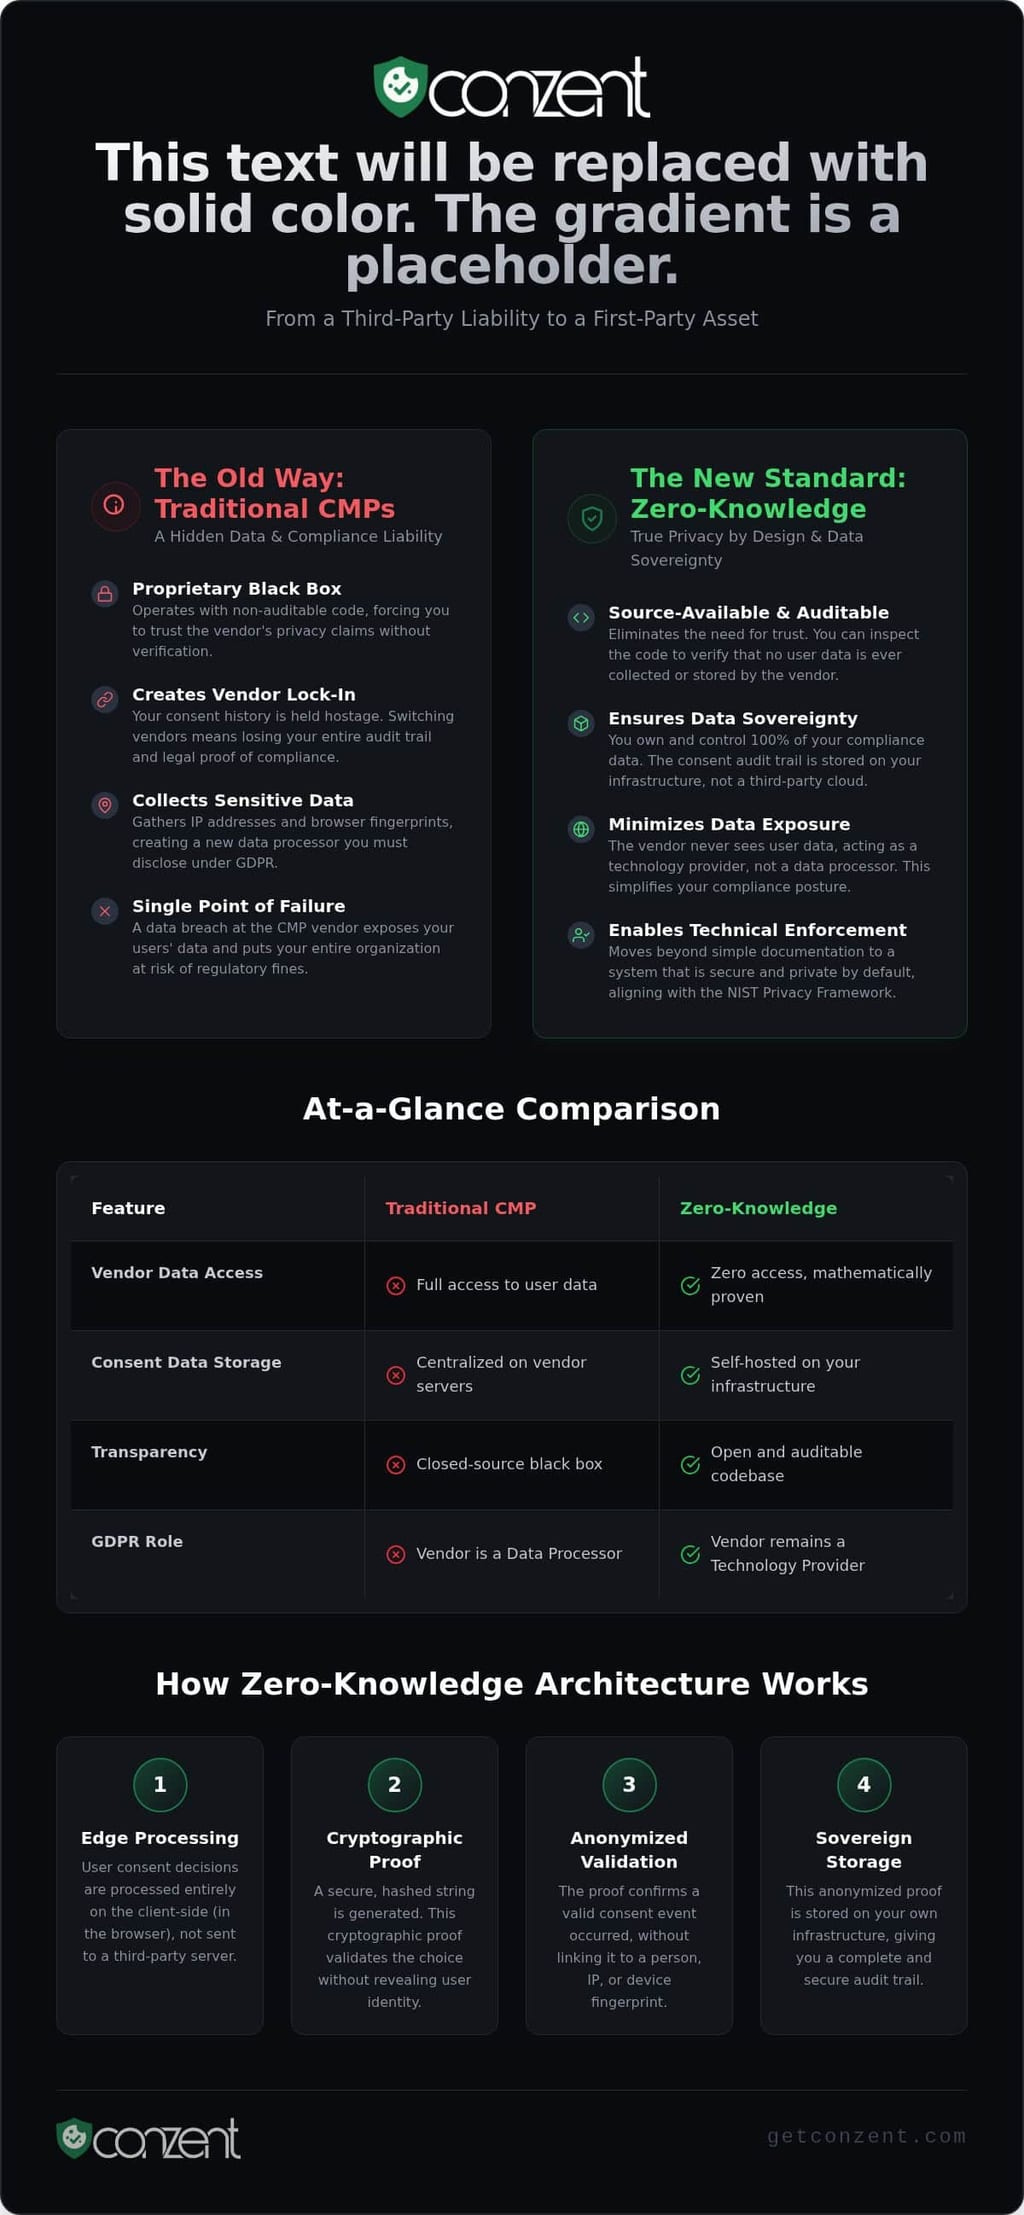
La gestione tradizionale dei cookie è rotta. La maggior parte delle aziende crede che un banner visibile equivalga a sicurezza. Non è così. La maggior parte delle Piattaforme di Gestione del Consenso (CMP) opera come scatole nere proprietarie. Catturano i segnali di consenso dei tuoi utenti e li memorizzano sui propri server. Questo crea una responsabilità nascosta. Stai consegnando dati sensibili a una terza parte che non puoi controllare. Questa memorizzazione centralizzata crea un singolo punto di fallimento per l'intera strategia di conformità.
Ogni CMP di terze parti che aggiungi è un nuovo elaboratore di dati. Ai sensi dell'Articolo 28 del GDPR, devi rivelare questa relazione e assicurarti che mantengano elevati standard di sicurezza. È un paradosso. Utilizzi uno strumento per la privacy, ma quel tool spesso traccia i tuoi utenti su più siti web per ottimizzare i propri servizi. Questi fornitori spesso danno priorità alla propria raccolta di dati rispetto ai diritti digitali dei tuoi utenti.
Il Problema con l'Elaborazione dei Dati di Terze Parti
Le CMP tradizionali spesso vedono più di quanto sia necessario per funzionare. Raccolgono indirizzi IP e impronte digitali del browser per convalidare le scelte di consenso. Nel 2026, questo approccio centralizzato è una responsabilità enorme. Se un database CMP importante perde dati, i dati dei tuoi utenti sono esposti. La falsificazione del consenso è una minaccia crescente; gli attaccanti possono manipolare questi segnali centralizzati per eludere i tuoi strati di sicurezza. Perdi il controllo nel momento in cui i dati lasciano il tuo server.
Stai anche affrontando un pericoloso lock-in del fornitore. Se desideri lasciare un fornitore proprietario, la tua cronologia di consenso spesso rimane con loro. Perdi la tua traccia di audit. Questa dipendenza non è solo un ostacolo tecnico; è un rischio legale. Fare affidamento su una scatola nera proprietaria per la conformità legale significa che sei sicuro solo quanto il loro ultimo aggiornamento di sicurezza. Se falliscono, sei tu a dover affrontare le multe normative. Per capire come il supporto IT proattivo può mitigare questi rischi di sicurezza più ampi, leggi di più sui servizi gestiti.
La conformità non è una casella da spuntare. Un banner è un elemento UI, non un protocollo di sicurezza. Per raggiungere una vera Privacy by Design, devi integrare la privacy nell'architettura tecnica del tuo sito. Non è un'aggiunta. È un requisito fondamentale. Implementare il consenso ai cookie per la privacy by design significa garantire che il sistema sia sicuro per impostazione predefinita, piuttosto che fare affidamento su uno script di terze parti per risolvere le cose in seguito.
Gli ambienti aziendali si stanno spostando verso la sovranità dei dati. Vogliono privacy a livello di infrastruttura. Questo significa possedere i dati di consenso. Significa garantire che nessuna terza parte possa accedere alle scelte degli utenti. L'ingegneria principled si concentra sull'applicazione tecnica piuttosto che sulla semplice documentazione delle politiche. Gli enti regolatori nel 2026 non accettano più politiche scritte come prova di conformità. Stanno testando attivamente l'implementazione. Non hai bisogno di un intermediario per memorizzare i dati dei tuoi utenti. Hai bisogno di un sistema che rispetti le scelte senza far trapelare dati a un cloud esterno. Questo è il motivo per cui l'Open Consent Infrastructure sta diventando il nuovo standard per le aziende etiche.
Definire la Gestione dei Cookie a Conoscenza Zero
La conoscenza zero è più di un termine tecnico alla moda. È un cambiamento fondamentale nel modo in cui gestiamo i segnali degli utenti. I sistemi tradizionali richiedono di fidarsi del fornitore. I sistemi a conoscenza zero rendono la fiducia superflua attraverso la matematica e l'architettura. La gestione dei cookie a conoscenza zero è un sistema in cui il fornitore facilita la conformità senza mai conoscere l'utente individuale. Garantisce che il fornitore della piattaforma non possa accedere ai dati di consenso dei tuoi utenti, anche se ospita l'infrastruttura.
Non confondere questo con le architetture "Zero-Cookie". Un sito a zero-cookie potrebbe evitare la memorizzazione locale ma continua a tracciare gli utenti tramite fingerprinting lato server o parametri URL. La conoscenza zero è diversa. Si concentra sull'incapacità del fornitore di vedere i dati. Allineandosi con il NIST Privacy Framework, questo approccio dà priorità alla minimizzazione dei dati e alle salvaguardie tecniche rispetto a semplici promesse politiche. Sposta il peso della privacy dal comportamento dell'utente al design del sistema.
Come Funziona l'Architettura a Conoscenza Zero
La magia avviene all'edge. In un modello di consenso ai cookie per la privacy by design, la decisione di consenso viene elaborata lato client. Invece di inviare un semplice "Utente X ha detto Sì" a un server centrale, il sistema genera una stringa di consenso sicura e hashata. Questa prova crittografica convalida la scelta senza esporre l'identità. Il codice sorgente disponibile è un prerequisito qui. Non dovresti dover indovinare se un fornitore sta segretamente registrando dati. Dovresti essere in grado di auditare il repository tu stesso. Questa trasparenza è l'unico modo per dimostrare che il fornitore è veramente cieco ai dati.
I Pilastri Fondamentali di una CMP a Conoscenza Zero
Tre pilastri fondamentali supportano questo modello. Primo, la crittografia dei segnali di consenso all'edge impedisce l'intercettazione da parte di terzi. Secondo, il sistema disaccoppia le Informazioni Personali Identificabili (PII) dal database di consenso. Le tue scelte e la tua identità non vivono mai nello stesso posto. Terzo, l'auditabilità garantisce che tu possa verificare il codice specifico che gestisce i dati dei tuoi utenti. Questo non è un lusso per le aziende ad alta sicurezza. È uno standard necessario per chiunque valorizzi i diritti digitali. Se sei pronto a passare da un tracciamento a scatola nera, puoi controllare i nostri piani tariffari flessibili per opzioni gestite e auto-ospitate.
Scatole Nere SaaS vs. Open Consent Infrastructure
Il SaaS proprietario è un muro. Paghi per l'accesso, ma non possiedi il processo. La maggior parte delle CMP tradizionali nasconde la propria logica dietro codici chiusi, rendendo impossibile verificare come gestiscono effettivamente i segnali degli utenti. L'Open Consent Infrastructure (OCI) è l'opposto. È un progetto sorgente disponibile che ti consente di vedere, auditare e controllare ogni riga di codice. Questo livello di trasparenza è essenziale per il consenso ai cookie per la privacy by design. Non dovresti dover prendere per buona la parola di un fornitore. Dovresti essere in grado di dimostrare la tua conformità attraverso prove tecniche.
Anche il lato finanziario della conformità è importante. Molti fornitori proprietari addebitano una "tassa di conformità". Prezzi i loro servizi in base a clic, visualizzazioni di pagina o conteggi di utenti. Questo modello penalizza la tua crescita. L'OCI sposta l'attenzione sul valore dell'infrastruttura. Allontanandoti dalla tariffazione per utente, eviti costi artificiali che aumentano con il tuo successo. È un approccio più egualitario ai diritti digitali. La privacy dovrebbe essere una caratteristica standard del web, non un lusso addebitato in base al volume del tuo traffico.
Il Caso per la Conformità Auto-Ospitata
L'auto-ospitare è lo standard d'oro per la sovranità dei dati. Nei settori ad alta sicurezza come la finanza e la sanità, la residenza dei dati non è un suggerimento; è un requisito. Ospitando l'infrastruttura tu stesso, mantieni tutti i registri di consenso all'interno del tuo perimetro cloud. Questo elimina la necessità di un complesso Accordo di Elaborazione dei Dati (DPA) con un fornitore CMP esterno. Sei tu l'elaboratore. Possiedi i registri. Auto-Ospitare il Tuo CMP dà al tuo team DevOps il controllo di cui ha bisogno per garantire che i dati degli utenti non lascino mai il tuo ambiente controllato. Rimuove completamente il rischio della "scatola nera".
Cloud Gestito: Privacy Senza il Carico del DevOps
Non tutte le organizzazioni hanno la capacità di gestire i propri server. Il cloud gestito offre un ponte. Fornisce la comodità del SaaS senza sacrificare la sicurezza di un'architettura a conoscenza zero. Ottieni la facilità di una piattaforma gestita mantenendo la chiarezza morale degli standard open-source. Questo modello garantisce che tu rimanga conforme alle normative in evoluzione come l'IAB TCF v2.3 attraverso aggiornamenti automatici. È un modo per implementare il consenso ai cookie per la privacy by design senza il pesante lavoro di manutenzione del server. Ottieni i benefici di un codice guidato dalla comunità e di una gestione professionale in un unico pacchetto.
Integrare la Conoscenza Zero con la Modalità di Consenso di Google v2
La Modalità di Consenso di Google v2 (GCM v2) ha ridefinito le regole per la pubblicità digitale. A partire dal 15 giugno 2026, Google Ads si basa esclusivamente sul segnale ad_storage del tuo CMP per governare la raccolta dei dati. Il "backstop" precedentemente fornito da Google Signals in Google Analytics è scomparso. Questo rende il tuo CMP il punto di controllo unico per i tuoi dati pubblicitari. La sfida tecnica è significativa. Devi inviare segnali specifici ai server di Google senza consentire al tuo fornitore CMP di creare un profilo persistente dei tuoi utenti. È una questione di sovranità tecnica.
L'architettura a conoscenza zero risolve questo problema attraverso il passaggio di segnali senza stato. Facilita la stretta di mano tra il browser dell'utente e Google senza registrare l'interazione sull'infrastruttura del CMP stesso. In un framework di consenso ai cookie per la privacy by design, il CMP funge da condotto trasparente, non da vault di archiviazione. Mantieni pienamente le analisi dell'impatto sui ricavi rispettando rigorosamente il principio della conoscenza zero. La verifica è semplice. Puoi auditare le chiamate di rete per garantire che i segnali si muovano correttamente senza alcun tracciamento lato CMP o creazione di ID persistenti.
Mantenere i Ricavi con l'UX della Privacy
La privacy non è un ostacolo alla crescita. È una base per essa. Puoi utilizzare il Test A/B del Consenso per ottimizzare i tassi di opt-in senza compromettere l'integrità dei dati. Si tratta di trovare l'equilibrio tra comunicazione chiara e applicazione tecnica. Un'architettura a conoscenza zero migliora anche le prestazioni del sito. Riducendo il bloat degli script e eliminando le ricerche di database non necessarie, proteggi i tuoi Core Web Vitals. Per strategie di crescita più profonde, controlla la nostra guida sull'Impatto dei Ricavi del Consenso ai Cookie. Efficienza ed etica possono coesistere nello stesso stack.
Conformità agli Standard IAB TCF v2.3
La conformità è un requisito tecnico, non un suggerimento legale. Lo standard IAB TCF v2.3 garantisce che le tue stringhe di consenso siano valide in tutto l'ecosistema della pubblicità digitale. Non è sufficiente avere un banner. Hai bisogno di un sistema certificato che supporti standard aperti e totale trasparenza. Utilizzare un CMP certificato garantisce che la tua strategia di consenso ai cookie per la privacy by design rimanga interoperabile con i principali attori della tecnologia pubblicitaria. Questa trasparenza costruisce fiducia sia con i regolatori che con gli utenti. Leggi la nostra Guida CMP Certificata IAB TCF 2.3 per comprendere i requisiti per i moderni editori. Se sei pronto a implementare una soluzione ad alte prestazioni e conforme, visualizza le nostre opzioni di prezzo e integrazione.
Prepararsi al Futuro con l'Open Infrastructure di Conzent
Conzent non ha costruito un altro giardino recintato. Abbiamo costruito un'infrastruttura sorgente disponibile perché i modelli SaaS proprietari prosperano nell'oscurità mentre noi prosperiamo nella scrutabilità. Implementare il consenso ai cookie per la privacy by design non è solo una scelta tecnica; è una scelta morale. Scegliendo un modello sorgente disponibile, garantiamo che non stai solo acquistando un servizio; stai adottando uno standard trasparente che qualsiasi sviluppatore può auditare. Questa responsabilità è l'unico modo per garantire che i tuoi segnali di consenso rimangano privati e la tua conformità rimanga assoluta.
La missione dell'Open Consent Infrastructure (OCI) è ridurre il costo della conformità a livello globale. Non crediamo che i diritti digitali debbano essere un lusso per le aziende elite. La privacy è un bene pubblico. Il nostro modello di sponsorizzazione della comunità ci consente di scalare questa missione in modo efficace. Quando le organizzazioni sponsorizzano il codice sorgente, riduce i costi operativi della piattaforma cloud gestita per tutti gli altri. È un approccio egualitario al software che dà priorità all'efficienza tecnica rispetto al controllo aziendale.
Un Approccio Principled alla Privacy
I fornitori legacy spesso addebitano per la complessità che creano. Utilizzano prezzi per clic o per utente che penalizzano la tua crescita. Conzent è diverso. La nostra tariffazione è trasparente e basata sull'infrastruttura. Non ti tassiamo per avere un sito web di successo. Questa trasparenza rende più facile giustificare il passaggio da CMP a scatola nera legacy. Trasferire la tua strategia di consenso ai cookie per la privacy by design da un sistema legacy a un'architettura aperta è un percorso diretto per riappropriarti della tua sovranità sui dati. Passi da una posizione di dipendenza a una posizione di controllo.
Il percorso di transizione è flessibile. Molte organizzazioni iniziano con OCI auto-ospitato per mantenere il controllo totale sulla loro distribuzione iniziale. Man mano che scalano, spesso si spostano sulla nostra Piattaforma di Consenso Cloud Gestito per ridurre il carico di manutenzione sui loro team DevOps interni. Questo spostamento non significa sacrificare la sicurezza. Poiché il codice sottostante è lo stesso, mantieni i benefici della conoscenza zero mentre guadagni la comodità di un servizio gestito. Ottieni il meglio di entrambi i mondi: integrità open-source e gestione professionale.
Prossimi Passi per la Tua Strategia di Conformità
Il tuo primo passo è un audit. Guarda il tuo attuale CMP e identifica i rischi nascosti della scatola nera. Chiedi dove sono memorizzati gli indirizzi IP dei tuoi utenti e chi ha le chiavi di crittografia. Se non puoi rispondere a queste domande, hai una responsabilità. Puoi iniziare ad affrontare questi rischi oggi stesso impostando una prova della nostra Piattaforma di Consenso Cloud Gestito. È un modo senza rischi per vedere come l'architettura a conoscenza zero si comporta nel tuo ambiente specifico. Unisciti alla comunità di sviluppatori e proprietari di aziende etiche che stanno costruendo un'infrastruttura per la privacy più trasparente, sicura e aperta per il futuro.
Riappropriarsi del Controllo sulla Tua Infrastruttura di Conformità
Era della scatola nera nella gestione dei cookie sta finendo. Abbiamo visto come i fornitori tradizionali creano rischi non necessari agendo come elaboratori di dati centralizzati. Passando a un modello di consenso ai cookie per la privacy by design, rimuovi il fornitore come punto di fallimento. Passi dal fidarti di una politica a fidarti di un'architettura. I sistemi a conoscenza zero garantiscono che le scelte dei tuoi utenti rimangano le loro, crittografate ed elaborate all'edge senza tracciamento persistente.
Che tu scelga di auto-ospitare o utilizzare i nostri servizi gestiti, l'obiettivo è la sovranità dei dati. Ottieni i benefici dell'ingegneria della privacy danese e di un codice sorgente disponibile che invita alla scrutabilità. I nostri strumenti sono pronti per l'IAB TCF v2.3 e GCM v2. Questo garantisce che i tuoi ricavi rimangano protetti mentre la tua etica rimane intatta. La conformità non è un onere che dovresti portare da solo; è uno standard tecnico che possiamo costruire insieme.
È tempo di smettere di trattare la privacy come un lusso e iniziare a trattarla come un bene pubblico. Esplora i Prezzi del Cloud Gestito per vedere come un'infrastruttura trasparente e aperta può trasformare la tua strategia di conformità. Costruiamo insieme un web più sicuro.
Domande Frequenti
Che cos'è esattamente una piattaforma di gestione del consenso a conoscenza zero?
È un sistema in cui il fornitore non vede né memorizza mai l'identità dell'utente o i dati di consenso grezzi. Utilizza l'elaborazione lato client per gestire i segnali. Questo è un aspetto fondamentale di consenso ai cookie per la privacy by design, garantendo che il fornitore della piattaforma rimanga cieco al comportamento individuale dell'utente. A differenza delle CMP tradizionali, non crea un database centralizzato di indirizzi IP degli utenti o impronte digitali del browser. Tu mantieni le chiavi dei tuoi dati.
La gestione dei cookie a conoscenza zero è più costosa rispetto al SaaS tradizionale?
No, è spesso più conveniente perché elimina la tassa di conformità della tariffazione per utente. Conzent utilizza un modello di sponsorizzazione della comunità per ridurre i costi per tutti. Mentre i fornitori tradizionali addebitano in base al volume di traffico, la nostra Open Consent Infrastructure si concentra sull'efficienza tecnica. Puoi auto-ospitare gratuitamente o scegliere il nostro servizio cloud gestito dove i prezzi diminuiscono man mano che più organizzazioni supportano la missione. È un approccio più egualitario alla conformità.
Una CMP a conoscenza zero funziona ancora con Google Ads e Analytics?
Sì, si integra completamente con la Modalità di Consenso di Google v2. Il sistema passa i segnali necessari di ad_storage e analytics_storage direttamente dal browser ai server di Google. Funziona come un condotto trasparente piuttosto che come un vault di archiviazione. Mantieni le tue analisi e capacità di misurazione dei ricavi pubblicitari senza consentire al fornitore CMP di costruire un profilo persistente dei visitatori del tuo sito web. L'applicazione tecnica avviene all'edge, proteggendo sia i tuoi ricavi che i tuoi utenti.
Posso auto-ospitare un banner di cookie a conoscenza zero gratuitamente?
Sì, l'Open Consent Infrastructure auto-ospitata è disponibile gratuitamente. Crediamo che gli strumenti per la privacy debbano essere accessibili come bene pubblico. Puoi distribuire il codice sorgente disponibile sui tuoi server per mantenere la totale sovranità sui dati. Questo approccio è ideale per i team DevOps in settori ad alta sicurezza che vogliono eliminare completamente gli elaboratori di dati di terze parti mantenendo i loro costi di conformità a zero. Ottieni il pieno controllo senza il lock-in proprietario.
Come influisce l'architettura a conoscenza zero sulla velocità di caricamento del sito web?
Tipicamente migliora le prestazioni riducendo il bloat degli script e eliminando le ricerche di database esterne. Le CMP tradizionali spesso rallentano i siti sincronizzando i dati con i loro cloud proprietari. I sistemi a conoscenza zero elaborano le decisioni localmente nel browser dell'utente. Questo approccio leggero ti aiuta a mantenere migliori Core Web Vitals e un'esperienza utente più veloce, dimostrando che un consenso ai cookie per la privacy by design etico è anche un vantaggio tecnico per il tuo sito. Velocità e privacy non sono più un compromesso.
Ho ancora bisogno di un Accordo di Elaborazione dei Dati GDPR se utilizzo una CMP a conoscenza zero?
Se auto-ospiti, rimuovi la CMP di terze parti come elaboratore di dati, semplificando i tuoi requisiti legali. Se utilizzi la nostra Piattaforma di Consenso Cloud Gestito, un DPA è ancora una prassi standard, ma la relazione è più trasparente. Poiché non abbiamo accesso alle chiavi di crittografia dei dati dei tuoi utenti, il profilo di rischio è significativamente più basso. Facilitiamo la conformità senza vedere o memorizzare i dati personali sensibili dei tuoi utenti finali.
La piattaforma di Conzent è completamente certificata IAB TCF v2.3?
Sì, la nostra piattaforma è completamente integrata con gli standard IAB TCF v2.3. Questa certificazione garantisce che le tue stringhe di consenso siano valide in tutto l'ecosistema della pubblicità digitale. Combiniamo i requisiti IAB con il nostro impegno per l'Ingegneria della Privacy Danese e l'infrastruttura aperta. Questo consente agli editori di rimanere conformi agli standard del settore beneficiando comunque della trasparenza di un'architettura sorgente disponibile e a conoscenza zero. È lo standard per la pubblicità digitale moderna, etica e la conformità tecnica.
Cosa succede ai dati di consenso se smetto di utilizzare il servizio?
Possiedi i tuoi dati, quindi te li porti via. Poiché la nostra infrastruttura è sorgente disponibile, non affronti il lock-in del fornitore. Se ti sposti dalla nostra cloud gestita a una configurazione auto-ospitata, mantieni la tua configurazione e le tue tracce di audit. A differenza delle scatole nere proprietarie che trattengono la tua cronologia di conformità in ostaggio, Conzent garantisce che tu abbia piena sovranità sui tuoi registri e impostazioni in ogni fase. Costruiamo per la comunità, non per la dipendenza dalla piattaforma.