
TYPO3 GDPR-overhold: En teknisk guide til privatliv og samtykke i 2026
I 2026 er privatlivsoverholdelse ikke et juridisk dokument begravet i din footer; det er en realtids teknisk revision af din servers adfærd. Du har sandsynligvis følt presset ved at balancere TYPO3 GDPR-overholdelse med behovet for præcise marketingdata. Det er en almindelig frustration. Du ønsker sikkerheden ved TYPO3 v14 LTS, men den tekniske kompleksitet ved at integrere IAB TCF v2.3 eller Google Consent Mode v2 føles ofte som et valg mellem juridisk sikkerhed og indtægter. Det behøver ikke at være et kompromis. Overholdelse er ikke en luksus for dem med massive budgetter; det er en standard for alle.
Denne guide viser dig, hvordan du mestrer de tekniske og juridiske krav til moderne privatliv, mens du beskytter din trackingydelse og brugeroplevelse. Du vil lære, hvordan du bygger et gennemsigtigt samtykkelag, der opfylder de strenge krav fra EU AI-loven og de nyeste digitale reguleringer. Vi vil udforske overgangen fra "papirbaserede" politikker til "teknisk sandhed" og hvordan infrastrukturbevidst samtykke holder din databeskyttelse intakt. Det er tid til at stoppe med at frygte bøder og begynde at bygge en mere etisk, højtydende digital tilstedeværelse, der respekterer dine brugere.
Vigtige Pointer
- Forstå hvorfor TYPO3's indbyggede sikkerhedsfunktioner ikke automatiserer cookie-samtykke, og hvordan du kan bygge bro over kløften mellem kerne CMS-funktionalitet og juridiske krav.
- Lær hvordan du reviderer dine udvidelser for dataminimering og bevæger dig fra statiske privatlivspolitikker til dynamisk, verificerbar gennemsigtighed.
- Mestrer den tekniske implementering af Google Consent Mode v2 og IAB TCF v2.3 for at beskytte din marketingydelse i det regulerende miljø i 2026.
- Sammenlign vedligeholdelsesomkostningerne og ydeevneindflydelsen af native TYPO3-udvidelser versus infrastruktur-første samtykkeplatforme.
- Opdag en principbaseret tilgang til TYPO3 GDPR-overholdelse, der prioriterer databeskyttelse gennem open-source, selvhostet infrastruktur.
TYPO3 Privatlivsparadokset: Kerne Sikkerhed vs. Samtykkehåndtering
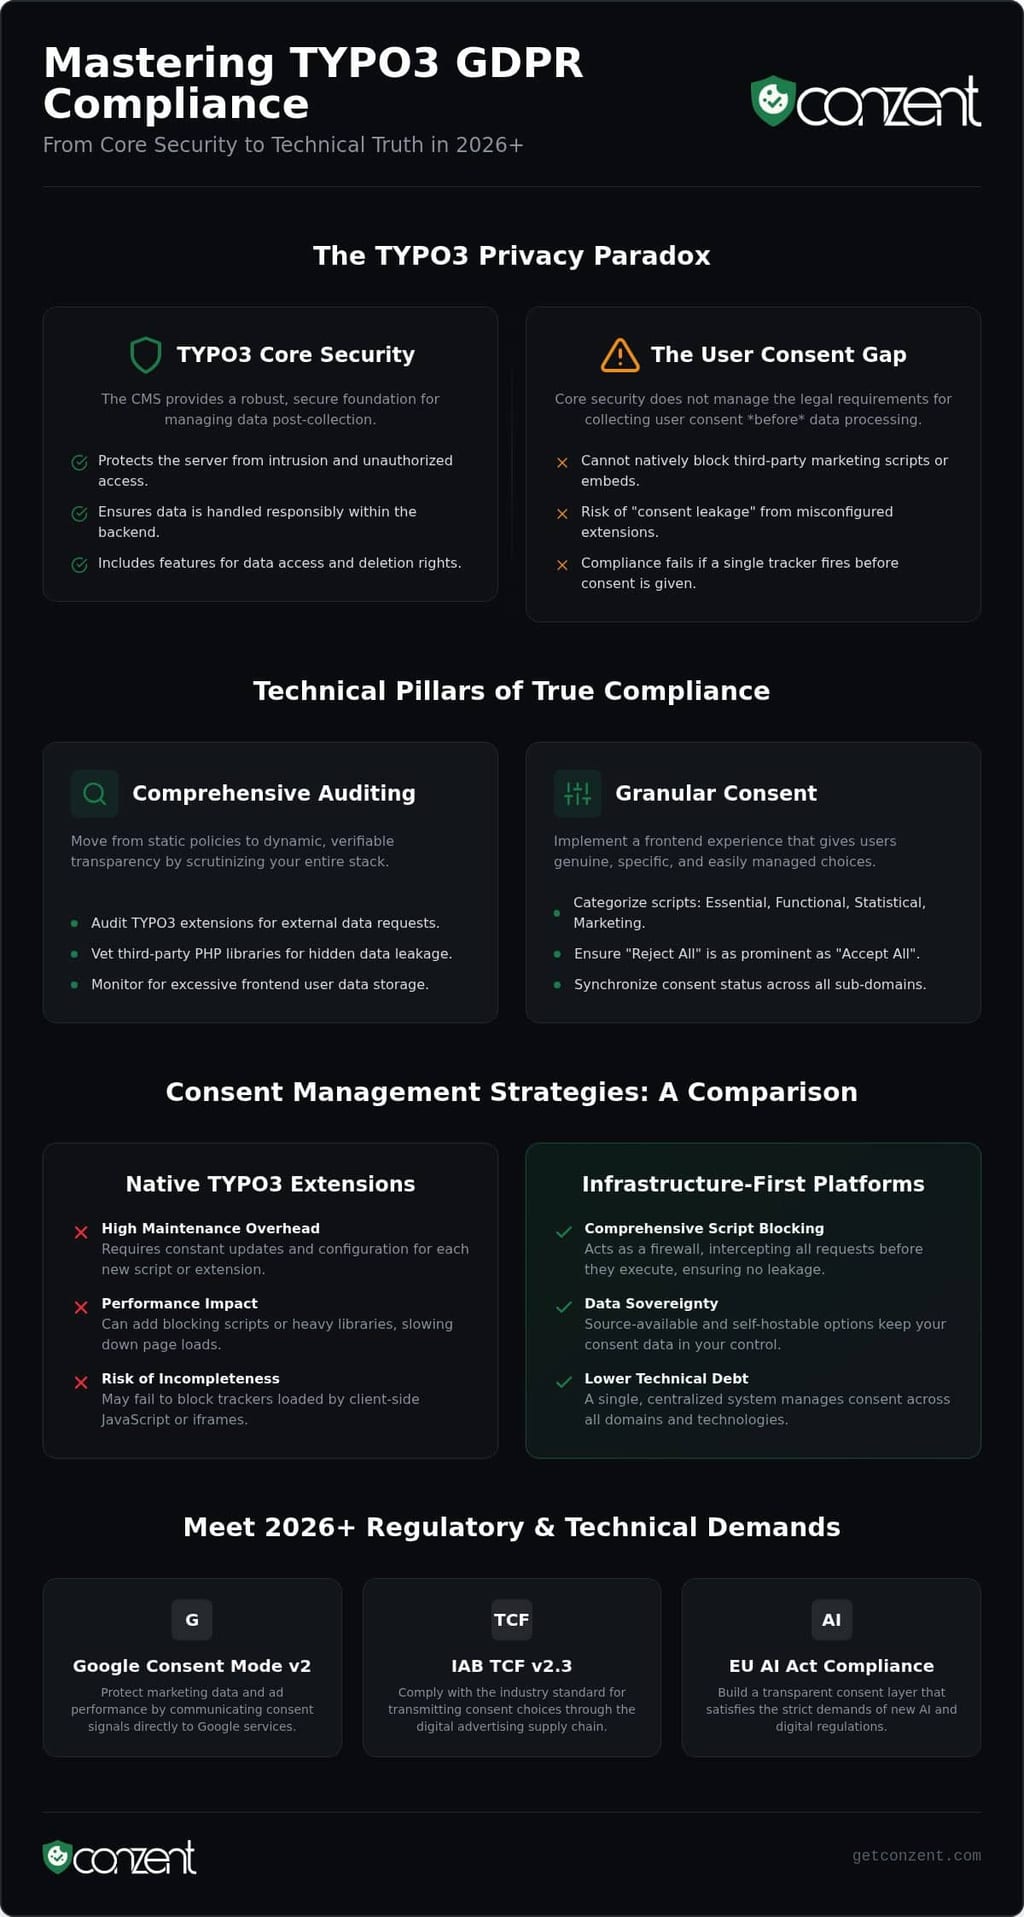
TYPO3 markedsføres ofte som værende overholdende fra starten. Dette er en farlig halvsandhed. Mens kernearkitekturen er sikker, kræver opnåelse af ægte TYPO3 GDPR-overholdelse mere end en hærdet backend. Kerne sikkerhed beskytter serveren mod indtrængen. Et samtykkelag beskytter brugerens ret til digital selvbestemmelse. Disse er distinkte tekniske udfordringer. Den Generelle Databeskyttelsesforordning (GDPR) kræver, at samtykke er granulært, informeret og let at trække tilbage. TYPO3's "Privacy by Design"-filosofi sikrer, at CMS'et selv håndterer data ansvarligt, men det forhindrer ikke et tredjeparts marketing-script i at blive aktiveret, før en bruger klikker "Accepter."
TYPO3 Kernefunktioner til GDPR Beredskab
TYPO3 v13 og v14 giver et robust fundament for privatliv. Kernen bruger SameSite cookie-attributter som standard for at forhindre cross-site request forgery og håndterer sessiondata sikkert. Du kan også udnytte indbygget IP-anonymisering til systemlogs og almindelige udvidelser. For brugerrettigheder inkluderer TYPO3 arbejdsgange for dataadgang og sletning. Disse funktioner håndterer backend af overholdelse. De sikrer, at når du har data, håndterer du dem etisk. De løser ikke problemet med, hvordan du lovligt indsamler disse data.
Samtykkekløften: Hvorfor CMS'et Har Brug for et Eksternt Lag
Et CMS er designet til at levere indhold; det er ikke en firewall for tracking-scripts. Det kan ikke nativt blokere eksterne pixels eller YouTube-embeds, før en besøgende giver tilladelse. Dette skaber en risiko for "samtykkelækage" i komplekse virksomhedsintegrationer. At håndtere samtykke på tværs af dusinvis af site-træer og flere sprog er en massiv teknisk hindring. Overholdelse fejler, hvis et tracking-script aktiveres på en subdomæne på grund af en forkert konfigureret udvidelse. Du har brug for et infrastrukturbevidst lag til at opsnappe disse scripts, før de udføres.
I 2026 bruger regulatorer automatiseret scanning til at verificere, at backend-adfærd matcher frontend-løfter. Gyldigt samtykke skal være specifikt for formålet. Det er ikke nok at have en "Global Accept"-knap. Brugere skal have mulighed for at skifte analytik, mens de holder funktionelle cookies aktive. Hvis dit site bruger tredjepartsudvidelser til kort eller annoncer, skal disse kortlægges til din TYPO3 GDPR-overholdelses strategi. At stole på manuelle blokke er en opskrift på teknisk gæld og juridisk eksponering. Ægte overholdelse er en teknisk sandhed, ikke en juridisk teori.
Tekniske Søjler af TYPO3 GDPR Overholdelse
Tekniske søjler omdanner juridisk teori til digital virkelighed. For at opnå TYPO3 GDPR-overholdelse skal du se ud over CMS-kernen og undersøge hvert lag af din stak. Dette starter med dataminimering. Hvis du ikke har brug for dataene, så indsamle dem ikke. Det er et simpelt princip, der ofte fejler i praksis, når tredjepartsudvidelser er involveret. Du bør henvise til ICO's Guide to the GDPR for at forstå, hvordan disse principper gælder for dine specifikke databehandlingsaktiviteter. Gennemsigtighed er lige så vigtig. Din privatlivspolitik bør være en dynamisk refleksion af din faktiske scriptbrug, ikke en statisk skabelon, der ikke er blevet opdateret i årevis.
Revision af Dit TYPO3 Udvidelsesøkosystem
Revision af dit TYPO3 udvidelsesøkosystem er et ikke-forhandlingsbart skridt. Populære plugins til formularer, kort eller analyser aktiverer ofte eksterne anmodninger, før en bruger overhovedet interagerer med siden. Du kan bruge TYPO3-backend til at overvåge databasevækst og identificere udvidelser, der gemmer overdreven frontend-brugerdata. At vurdere tredjeparts PHP-biblioteker er lige så kritisk. Et sikkert CMS beskytter dig ikke, hvis et bibliotek i din leverandørmappe lækker besøgendes IP'er til en tredjepartsserver uden din viden. Overvågning af disse processer sikrer, at din backend-adfærd matcher dine frontend-løfter.
Implementering af Granulært Samtykke i TYPO3 Frontend
Granulært samtykke er det eneste gyldige samtykke. Din frontend skal kategorisere scripts i essentielle, funktionelle, statistiske og marketingkategorier. I 2026 kræver regulerende organer, at "Afvis Alle"-muligheden er lige så fremtrædende som dens modstykke. Der er ikke plads til mørke mønstre. Hvis du kører en multi-domæne opsætning, er det vigtigt at synkronisere disse samtykkestater for en problemfri brugeroplevelse. En besøgende bør ikke skulle give samtykke igen, bare fordi de er flyttet fra dit hovedsite til en subdomæne. Dette niveau af teknisk sammenhæng bygger tillid og holder dine data rene.
Sikkerhed som standard er din baseline. Håndhæv HTTPS og implementer strenge sikre headers som Content Security Policy (CSP) for at forhindre uautoriseret scriptudførelse. Endelig, automatiser Retten til at blive Glemt. Manuel sletning er en forpligtelse. Brug TYPO3's scheduler-opgaver til automatisk at beskære gamle frontend-brugerdata og anonymisere formularindsendelser. Dette reducerer din angrebsflade og holder din database slank. For teams, der ønsker at skalere disse tekniske standarder på tværs af flere projekter, kan det være en god idé at udforske gennemsigtige prismodeller for infrastruktur-første værktøjer, der kan forenkle overgangen. Ægte overholdelse er en løbende teknisk tilstand, ikke en engangsopsætning.
Samtykkehåndteringsstrategier: Native Udvidelser vs. Administrerede Platforme
Valg af en samtykkestrategi for TYPO3 GDPR-overholdelse starter ofte med en grundlæggende forgrening: bygger du det ind i CMS'et eller lagrer du det ovenpå? Mange udviklere griber efter native TYPO3-udvidelser. Det føles i overensstemmelse med open-source økosystemet. Men vedligeholdelsesomkostningerne ved hjemmelavede løsninger er en skjult skat på dit udviklingsteam. Hver gang den Generelle Databeskyttelsesforordning (GDPR) udvikler sig, eller en browser opdaterer sin cookie-politik, skal din brugerdefinerede kode revideres. Dette handler ikke kun om juridisk sikkerhed; det handler om ydeevne. Lokal PHP-baseret blokering introducerer ofte latenstid, der dræber dine Core Web Vitals. Moderne overholdelse bør være et letvægts-script, ikke en tung backend-proces.
Argumentet for open-source infrastruktur
Gennemsigtighed er et krav, ikke en funktion. Hvis du ikke kan se koden, der driver din samtykkelogik, kan du ikke virkelig verificere din overholdelse. Dette er grunden til, at Selvhostede Cookie Samtykkeadministratorer er blevet standarden for enterprise DevOps-teams. Ved at linke din samtykkeplatform direkte til din egen infrastruktur eliminerer du "black box"-problemet. Du ejer dataene. Du ejer oppetiden. Du ejer den tekniske sandhed. Dette niveau af kontrol er essentielt for at bestå strenge juridiske revisioner, hvor "tro os" ikke er et acceptabelt svar fra en leverandør. Det stemmer perfekt overens med databeskyttelsesværdierne i TYPO3-fællesskabet.
Administreret Cloud vs. Selvhosting for TYPO3
At beslutte mellem Administrerede Cloud Samtykkeplatforme og selvhostede opsætninger afhænger af dine ressourcer. Administrerede løsninger excellerer i at skalere privatliv på tværs af hundreder af sites uden at øge din interne overholdelsesbyrde. De tilbyder også værktøjer, som native udvidelser mangler. For eksempel kan brugen af A/B-test på dine samtykkebannere betydeligt genoprette tabte opt-in-rater. Du bør kunne måle Indtægtsindflydelsen af Cookie Samtykke direkte inden for din TYPO3-analyse. Overholdelse, der ignorerer ydeevne, er en fiasko. Din strategi bør behandle brugerrettigheder som en ydeevnemetrik, ikke kun en juridisk hindring at overvinde. Ægte TYPO3 GDPR-overholdelse handler om at finde balancen mellem principbaseret databeskyttelse og funktionel marketing.
Avanceret Implementering: Google Consent Mode v2 & TCF 2.3 i TYPO3
Google Consent Mode v2 (GCM v2) er ikke længere en anbefaling; det er et hårdt krav for enhver TYPO3-side, der kører Google Ads i 2026. Hvis du ikke implementerer det, mister du adgangen til remarketing og annoncepersonaliseringsfunktioner i EU og EEA. Dette handler ikke kun om at følge Googles regler. Det handler om at opretholde TYPO3 GDPR-overholdelse, mens du sikrer, at dine marketingudgifter ikke er spildt. Tilsvarende blev IAB TCF 2.3 obligatorisk den 28. februar 2026 for udgivere, der bruger programmatisk annoncering. Disse rammer gør det muligt for din TYPO3-opsætning at signalere en brugers valg direkte til annoncen teknologiske stak. Det er en teknisk bro mellem brugerrettigheder og indtægter.
Trin-for-trin: GCM v2 for TYPO3 Udviklere
Udviklere skal kortlægge TYPO3 samtykkekategorier til specifikke Google-parametre som ad_storage, analytics_storage og de nyere ad_user_data og ad_personalization felter. En ordentlig Google Consent Mode v2 Implementering sikrer, at tags opfører sig i henhold til brugerens opt-in-status. Du har to valg: Basis- eller Avanceret tilstand. Basis-tilstand forhindrer tags i at blive aktiveret helt, indtil samtykke er givet. Avanceret tilstand sender "pings" uden cookies. For strengt GDPR-overholdelse er Basis-tilstand det principbaserede valg. Det eliminerer risikoen for utilsigtet datainnsamling. Test altid din konfiguration ved hjælp af Google Tag Assistant og overvåg browserens konsol logs for at verificere, at ingen cookies indlæses, før banneret er ryddet.
Optimering for Annonceindtægter og Overholdelse
Overholdelse bør ikke komme på bekostning af din forretnings levedygtighed. At bruge en TCF 2.3-certificeret CMP er essentielt for udgivere for at opretholde adgangen til premium annonce-netværk. Hvis din samtykkestreng er ugyldig, falder din lager værdi. Du kan aktivt genoprette tabte opt-in-rater ved at implementere Cookie Samtykke A/B Test for at finde det bannerdesign, der resonerer bedst med dit publikum. Gæt ikke, hvilken layout der fungerer. Brug data til at bevise det. Dette er, hvordan du beskytter din ydeevne uden at ofre dine principper.
Overvågning af indtægtsindflydelsen direkte gennem dit samtykkeanalyse-dashboard giver dig mulighed for at se de virkelige konsekvenser af dine privatlivsindstillinger. Det omdanner overholdelse fra en juridisk byrde til et værktøj til ydeevneoptimering. Hvis dine opt-in-rater er lave, kan du forfine dit budskab eller design uden at gå på kompromis med gennemsigtigheden. For teams, der er klar til at integrere disse avancerede standarder i deres arbejdsgang, er det næste logiske skridt at udforske vores fleksible prismuligheder. Højtydende privatliv er en teknisk standard, som enhver TYPO3-side kan opnå.
Conzent: Det Principbaserede Samtykkevalg for TYPO3
Open source handler om mere end bare gratis software. Det handler om databeskyttelse og teknisk uafhængighed. Conzent spejler denne filosofi. Det giver en egalitær tilgang til samtykke af virksomhedskvalitet, der respekterer udvikleren lige så meget som slutbrugeren. At opnå TYPO3 GDPR-overholdelse kræver ikke, at du outsourcer din etik til en black-box leverandør. Med Conzent bliver dit samtykkelag en gennemsigtig del af din egen infrastruktur. Vi skjuler ikke vores logik bag proprietære vægge. Vi inviterer til granskning, fordi gennemsigtighed bygger tillid. Det er stemmen fra en vidende kollega, der hjælper dig med at beskytte dine brugere.
Hvorfor Conzent Passer til TYPO3 Økosystemet
Ydeevne er en kerneværdi i TYPO3-fællesskabet. Conzent bruger infrastruktur-niveau blokering, der minimerer latenstid og bevarer dine Core Web Vitals. Det er bygget til TYPO3 Integrationer, hvilket sikrer, at din samtykkelogik skalerer problemfrit med dit site-træ. Vores "Open Consent Infrastructure"-mission er simpel: vi gør høj-niveau overholdelse tilgængelig for alle. Det er ikke en premium luksus for de få. Det er en nødvendig standard for de mange. Uanset om du er en lille non-profit eller en global virksomhed, forbliver beskyttelsesstandarden den samme. Du får de samme robuste funktioner uanset dit ressource niveau.
Kom i Gang med Conzent for TYPO3
Du har fuld kontrol over din implementering. Vælg den gratis, selvhostede Open Consent Infrastructure (OCI) for total databeskyttelse. Denne mulighed er ideel for DevOps-teams, der kræver fuld infrastrukturkontrol. Alternativt kan du vælge vores administrerede cloud-service for at aflaste vedligeholdelsesbyrden, mens du holder den samme gennemsigtige kode. At opsætte dit første Cookie Banner tager minutter. Vi leverer TYPO3-specifikke skabeloner, der matcher den professionelle æstetik i din portal. Du behøver ikke at være en juridisk ekspert for at få det rigtigt. Vores dokumentation og enterprise supportteams er klar til at hjælpe dig med at navigere i komplekse flersprogede implementeringer.
At skalere privatliv bør ikke være en hovedpine. Conzent vokser med dig. Fra en enkelt-site opsætning til en massiv global portal forbliver logikken konsekvent og verificerbar. Du får adgang til indtægtsindflydelse-analyser og A/B-test uden at ofre dine principper. Det er tid til at behandle samtykke som et offentligt gode og en teknisk standard. Deltag i fællesskabet af udviklere, der prioriterer gennemsigtighed, hastighed og etisk ansvar. Ægte TYPO3 GDPR-overholdelse handler om at finde balancen mellem principbaseret databeskyttelse og funktionel vækst.
Fremtidssikre Din TYPO3 Privatlivsstrategi
Overholdelse i 2026 er et spørgsmål om teknisk sandhed, ikke kun juridisk teori. Du har set, at en sikker CMS-kerne kun er begyndelsen. Ægte TYPO3 GDPR-overholdelse kræver et samtykkelag, der er lige så robust og gennemsigtigt som det site, det beskytter. Ved at integrere standarder som Google Consent Mode v2 og revidere dit udvidelsesøkosystem, bevæger du dig ud over simpel "boks-tjekning." Du bygger tillid. Du beskytter din ydeevne. Du sikrer, at dine marketingdata forbliver præcise, mens du respekterer hver brugers digitale rettigheder.
Privatliv bør ikke være en black box eller en skjult skat på din udviklingstid. Det bør være en principbaseret del af din infrastruktur. Uanset om du kræver total suverænitet ved selvhosting eller den strømlinede effektivitet af en administreret cloud-service, skal din samtykkestrategi afspejle dine værdier. Du har den tekniske køreplan til at balancere brugerprivatliv med indtægtsvækst. Det er tid til at lede med gennemsigtighed.
Conzent leverer den IAB TCF v2.4 certificerede (CMP ID 446) og Google Consent Mode v2 Klar infrastruktur, din virksomhed har brug for. Vores open-source infrastruktur sikrer, at din overholdelse altid er verificerbar og under din kontrol. Start din GDPR-kompatible TYPO3 rejse med Conzent i dag. Du er klar til at bygge et hurtigere, mere etisk web.
Ofte Stillede Spørgsmål
Er TYPO3 naturligt GDPR-kompatibel uden nogen udvidelser?
Nej. Selvom TYPO3-kernen tilbyder stærke sikkerhedsfunktioner som IP-anonymisering og brugerrettighedshåndtering, inkluderer den ikke et frontend samtykkehåndteringslag. Du har brug for et eksternt værktøj til at blokere tredjeparts scripts og cookies, før en bruger giver tilladelse. At stole udelukkende på kernefunktioner efterlader dit site sårbart over for ikke-overholdelse for eventuelle eksterne integrationer, marketing pixels eller indlejret tredjepartsindhold.
Hvordan implementerer jeg Google Consent Mode v2 på en TYPO3 hjemmeside?
For at implementere Google Consent Mode v2 skal du kortlægge dit sites samtykkestater til Googles krævede parametre som ad_user_data og analytics_storage. For TYPO3 GDPR-overholdelse skal du bruge en CMP, der integrerer med GCM v2 API'et. Denne opsætning gør det muligt for din Tag Manager at justere sin adfærd dynamisk baseret på brugerens valg. Verificer altid implementeringen ved hjælp af browserens konsol logs for at sikre, at der ikke transmitteres uautoriserede data.
Hvad er den bedste cookie-samtykkeudvidelse til TYPO3 i 2026?
Det bedste valg er en platform, der tilbyder open-source kode og infrastruktur-niveau kontrol. Native TYPO3-udvidelser bærer ofte høje vedligeholdelsesbyrder og kan sænke din site-ydeevne. En moderne, infrastruktur-første platform som Conzent giver et principbaseret alternativ til proprietære "black box" løsninger. Det giver dig mulighed for at opretholde høje opt-in-rater gennem A/B-test, mens du sikrer, at din overholdelseslogik er gennemsigtig, verificerbar og fuldt integreret.
Kan jeg selvhoste min cookie-samtykkeadministrator på min TYPO3-server?
Du kan bestemt selvhoste din samtykkeadministrator. Conzent tilbyder en Open Consent Infrastructure specifikt til dette formål. Dette giver TYPO3-udviklere mulighed for at opretholde fuld databeskyttelse ved at køre samtykkelogikken på deres egen hardware. Selvhosting eliminerer afhængigheden af eksterne cloud-leverandører og sikrer, at dine besøgendes samtykkedata aldrig forlader dit kontrollerede miljø. Det er den mest etiske tilgang for teams, der prioriterer privatliv og kontrol.
Understøtter TYPO3 IAB TCF 2.3 for annonceoverholdelse?
TYPO3 kræver en ekstern integration for at understøtte IAB TCF 2.3. Denne ramme er essentiel for websteder, der er afhængige af programmatisk annoncering, da den standardiserer, hvordan samtykkestrenge sendes til annonceleverandører. Siden den 28. februar 2026 har den opdaterede TCF 2.3-version været obligatorisk for at opretholde adgangen til premium annonce-netværk. At integrere en certificeret CMP med din TYPO3-installation sikrer, at du opfylder disse krav uden at forstyrre dine indtægtsstrømme.
Hvordan påvirker et cookie-banner TYPO3 site-ydeevne og Core Web Vitals?
Et dårligt optimeret cookie-banner kan negativt påvirke Core Web Vitals, specifikt din Største Indholdfulde Maleri (LCP) og Kumulative Layout Shift (CLS). Mange PHP-baserede udvidelser tilføjer unødvendig latenstid til den indledende sideindlæsning. For at forhindre dette skal du bruge et letvægts-script, der udføres asynkront. En infrastruktur-første tilgang sikrer, at samtykkelaget ikke blokerer for rendering af dit indhold, hvilket gør din TYPO3-side hurtig og responsiv.
Hvad sker der, hvis en TYPO3-side fejler en GDPR-overholdelsesrevision?
At fejle en GDPR-revision i 2026 resulterer ofte i øjeblikkelige bøder og obligatoriske afhjælpningsordrer. Regulerende organer bruger nu automatiserede scannere til at opdage "tekniske løgne", hvor et sites frontend-politik ikke matcher dets backend-adfærd. Udover den økonomiske indflydelse ødelægger en offentlig fiasko brugerens tillid og kan føre til tab af annoncepersonaliseringsfunktioner. At sikre, at dit site opfylder TYPO3 GDPR-overholdelses standarder er en nødvendig beskyttelse.
Er der en gratis open-source cookie-samtykkeløsning til TYPO3?
Conzent tilbyder en gratis, open-source Selvhostet Open Consent Infrastructure. Denne løsning er designet til at gøre virksomhedskvalitets privatliv tilgængeligt for hele open-source fællesskabet. Du får adgang til den samme kerne logik som den administrerede cloud-version, inklusive support for Google Consent Mode v2 og IAB TCF v2.4. Det er et principbaseret valg for udviklere, der ønsker en højtydende, gennemsigtig løsning uden de tilbagevendende omkostninger ved proprietære platforme.