
Conformité GDPR TYPO3 : Un guide technique sur la vie privée et le consentement en 2026
En 2026, la conformité à la vie privée n'est pas un document légal enfoui dans votre pied de page ; c'est un audit technique en temps réel du comportement de votre serveur. Vous avez probablement ressenti la pression de jongler entre la conformité GDPR de TYPO3 et le besoin de données marketing précises. C'est une frustration courante. Vous voulez la sécurité de TYPO3 v14 LTS, mais la complexité technique d'intégrer IAB TCF v2.3 ou Google Consent Mode v2 semble souvent être un choix entre sécurité légale et revenus. Cela ne doit pas être un compromis. La conformité n'est pas un luxe pour ceux qui ont des budgets énormes ; c'est une norme pour tous.
Ce guide vous montre comment maîtriser les exigences techniques et légales de la vie privée moderne tout en protégeant vos performances de suivi et l'expérience utilisateur. Vous apprendrez à construire une couche de consentement transparente qui satisfait les exigences strictes de la loi sur l'IA de l'UE et des dernières réglementations numériques. Nous explorerons le passage des politiques "papier" à la "vérité technique" et comment un consentement conscient de l'infrastructure maintient votre souveraineté des données intacte. Il est temps de cesser de craindre les amendes et de commencer à construire une présence numérique plus éthique et performante qui respecte vos utilisateurs.
Principaux enseignements
- Comprendre pourquoi les fonctionnalités de sécurité intégrées de TYPO3 n'automatisent pas le consentement aux cookies et comment combler le fossé entre la fonctionnalité de base du CMS et les exigences légales.
- Apprendre à auditer vos extensions pour la minimisation des données et passer de politiques de confidentialité statiques à une transparence dynamique et vérifiable.
- Maîtriser la mise en œuvre technique de Google Consent Mode v2 et IAB TCF v2.3 pour protéger vos performances marketing dans l'environnement réglementaire de 2026.
- Comparer la charge de maintenance et l'impact sur les performances des extensions TYPO3 natives par rapport aux plateformes de consentement axées sur l'infrastructure.
- Découvrir une approche principielle de la conformité GDPR de TYPO3 qui priorise la souveraineté des données grâce à une infrastructure auto-hébergée et disponible en source.
Le paradoxe de la vie privée de TYPO3 : Sécurité de base vs. Gestion du consentement
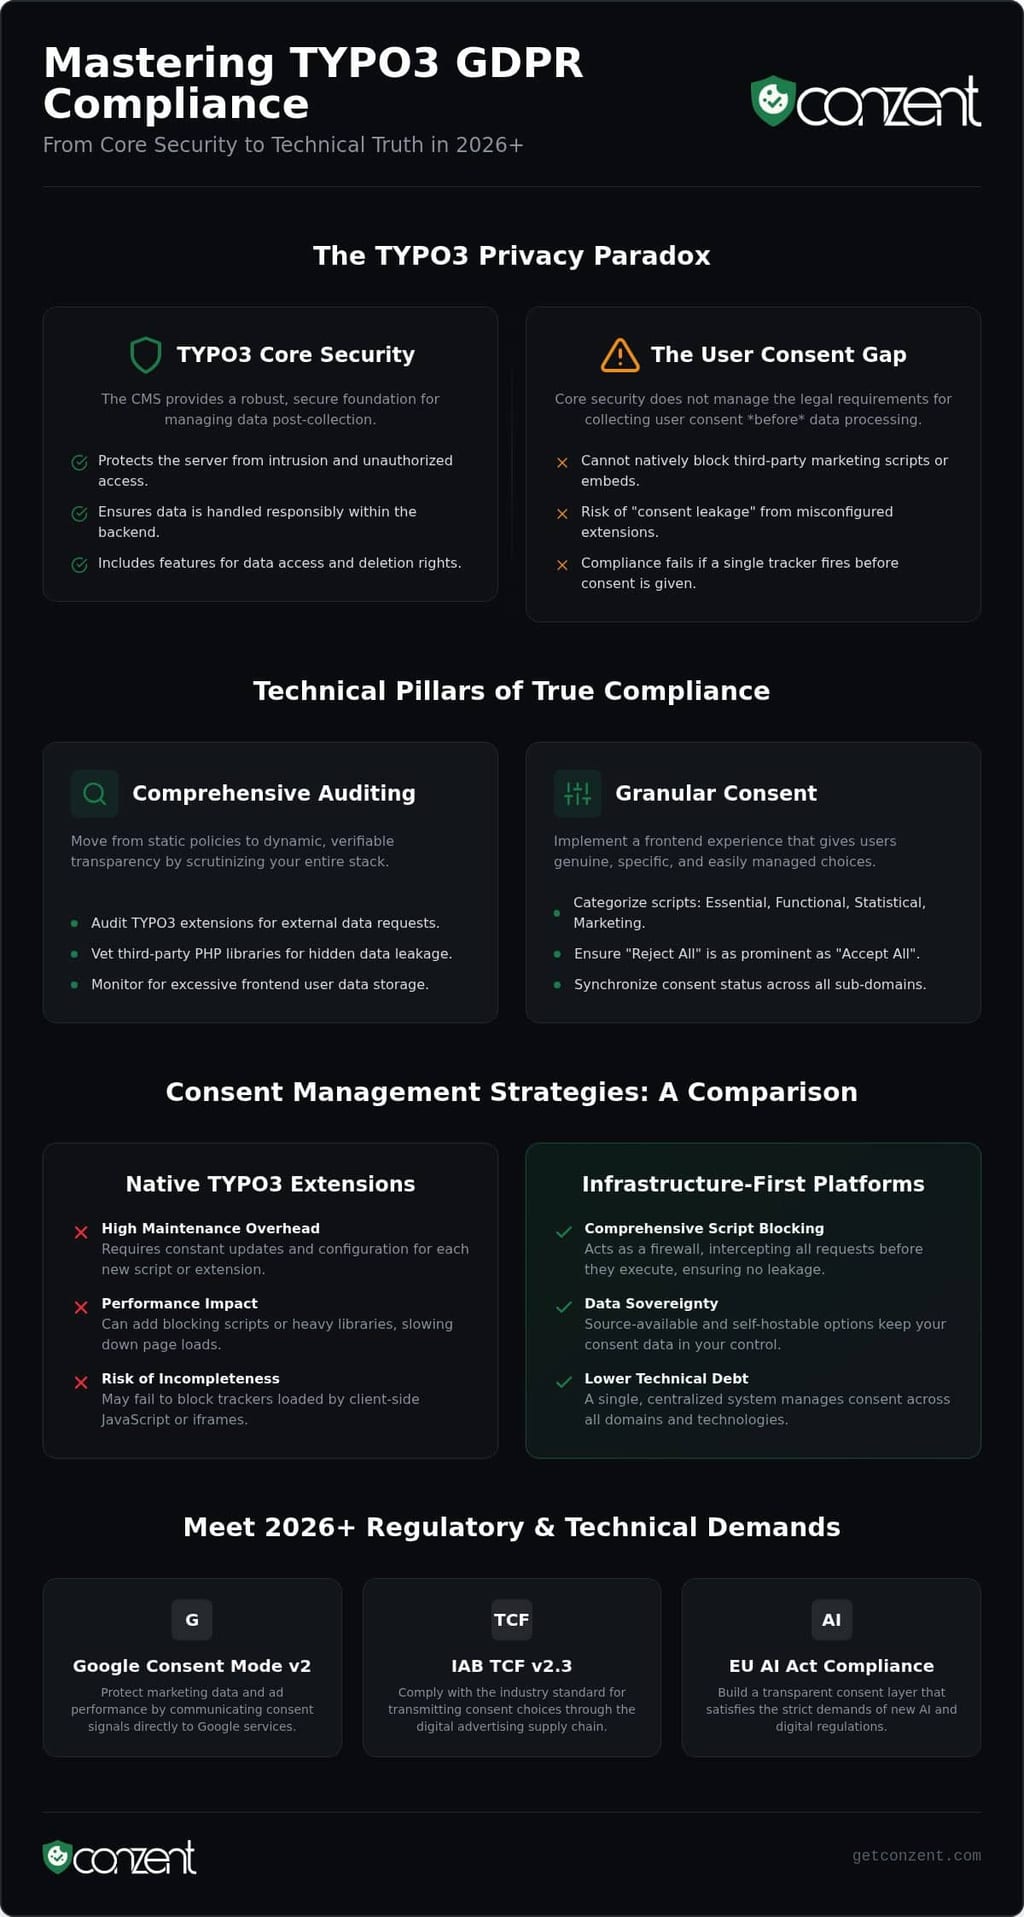
TYPO3 est souvent commercialisé comme conforme dès le départ. C'est une demi-vérité dangereuse. Bien que l'architecture de base soit sécurisée, atteindre une véritable conformité GDPR de TYPO3 nécessite plus qu'un backend renforcé. La sécurité de base protège le serveur des intrusions. Une couche de consentement protège le droit de l'utilisateur à l'autodétermination numérique. Ce sont des défis techniques distincts. Le Règlement général sur la protection des données (RGPD) exige que le consentement soit granulaire, éclairé et facilement retiré. La philosophie "Privacy by Design" de TYPO3 garantit que le CMS lui-même gère les données de manière responsable, mais cela n'empêche pas un script marketing tiers de s'exécuter avant qu'un utilisateur ne clique sur "Accepter".
Fonctionnalités de base de TYPO3 pour la préparation au RGPD
TYPO3 v13 et v14 fournissent une base robuste pour la vie privée. Le cœur utilise par défaut des attributs de cookie SameSite pour prévenir la falsification de requêtes intersites et gère les données de session de manière sécurisée. Vous pouvez également tirer parti de l'anonymisation IP intégrée pour les journaux système et les extensions courantes. Pour les droits des utilisateurs, TYPO3 inclut des flux de travail pour l'accès et la suppression des données. Ces fonctionnalités gèrent le backend de la conformité. Elles garantissent qu'une fois que vous avez des données, vous les gérez de manière éthique. Elles ne résolvent pas le problème de la manière dont vous capturez ces données légalement.
Le fossé du consentement : Pourquoi le CMS a besoin d'une couche externe
Un CMS est conçu pour délivrer du contenu ; ce n'est pas un pare-feu pour les scripts de suivi. Il ne peut pas bloquer nativement les pixels externes ou les intégrations YouTube avant qu'un visiteur ne donne son autorisation. Cela crée un risque de "fuite de consentement" dans des installations d'entreprise complexes. Gérer le consentement à travers des dizaines d'arbres de site et plusieurs langues est un énorme obstacle technique. La conformité échoue si un script de suivi s'exécute sur un sous-domaine à cause d'une extension mal configurée. Vous avez besoin d'une couche consciente de l'infrastructure pour intercepter ces scripts avant qu'ils ne s'exécutent.
En 2026, les régulateurs utilisent des scans automatisés pour vérifier que le comportement backend correspond aux promesses frontend. Un consentement valide doit être spécifique à l'objectif. Il ne suffit pas d'avoir un bouton "Accepter tout". Les utilisateurs doivent avoir la possibilité de désactiver les analyses tout en gardant les cookies fonctionnels actifs. Si votre site utilise des extensions tierces pour des cartes ou des publicités, celles-ci doivent être intégrées à votre stratégie de conformité GDPR de TYPO3. Compter uniquement sur des blocs manuels est une recette pour la dette technique et l'exposition légale. La véritable conformité est une vérité technique, pas une théorie légale.
Piliers techniques de la conformité GDPR de TYPO3
Les piliers techniques transforment la théorie légale en réalité numérique. Pour atteindre la conformité GDPR de TYPO3, vous devez regarder au-delà du cœur du CMS et examiner chaque couche de votre pile. Cela commence par la minimisation des données. Si vous n'avez pas besoin des données, ne les collectez pas. C'est un principe simple qui échoue souvent dans la pratique lorsque des extensions tierces sont impliquées. Vous devriez vous référer au Guide de l'ICO sur le RGPD pour comprendre comment ces principes s'appliquent à vos activités de traitement des données spécifiques. La transparence est tout aussi vitale. Votre politique de confidentialité devrait être un reflet dynamique de votre utilisation réelle des scripts, pas un modèle statique qui n'a pas été mis à jour depuis des années.
Auditer votre écosystème d'extensions TYPO3
Auditer votre écosystème d'extensions TYPO3 est une étape non négociable. Les plugins populaires pour les formulaires, les cartes ou les analyses déclenchent souvent des requêtes externes avant même qu'un utilisateur n'interagisse avec la page. Vous pouvez utiliser le backend de TYPO3 pour surveiller la croissance de la base de données et identifier les extensions qui stockent des données utilisateur frontend excessives. Vérifier les bibliothèques PHP tierces est tout aussi critique. Un CMS sécurisé ne vous protège pas si une bibliothèque dans votre dossier de fournisseur fuit les IP des visiteurs vers un serveur tiers à votre insu. Surveiller ces processus garantit que votre comportement backend correspond à vos promesses frontend.
Mettre en œuvre un consentement granulaire dans le frontend de TYPO3
Le consentement granulaire est le seul consentement valide. Votre frontend doit catégoriser les scripts en catégories essentielles, fonctionnelles, statistiques et marketing. En 2026, les organismes de réglementation exigent que l'option "Rejeter tout" soit tout aussi proéminente que son homologue. Il n'y a pas de place pour des motifs obscurs. Si vous gérez une configuration multi-domaines, synchroniser ces états de consentement est vital pour une expérience utilisateur fluide. Un visiteur ne devrait pas avoir à redonner son consentement simplement parce qu'il est passé de votre site principal à un sous-domaine. Ce niveau de cohésion technique construit la confiance et maintient vos données propres.
La sécurité par défaut est votre base. Appliquez HTTPS et mettez en œuvre des en-têtes sécurisés stricts comme la politique de sécurité du contenu (CSP) pour prévenir l'exécution non autorisée de scripts. Enfin, automatisez le droit à l'oubli. La suppression manuelle est une responsabilité. Utilisez les tâches de planification de TYPO3 pour supprimer automatiquement les anciennes données utilisateur frontend et anonymiser les soumissions de formulaires. Cela réduit votre surface d'attaque et garde votre base de données légère. Pour les équipes cherchant à étendre ces normes techniques à plusieurs projets, explorer des modèles de tarification transparents pour des outils axés sur l'infrastructure peut simplifier la transition. La véritable conformité est un état technique continu, pas une configuration unique.
Stratégies de gestion du consentement : Extensions natives vs. Plateformes gérées
Choisir une stratégie de consentement pour la conformité GDPR de TYPO3 commence souvent par un choix fondamental : devez-vous l'intégrer dans le CMS ou la superposer ? De nombreux développeurs se tournent vers les extensions TYPO3 natives. Cela semble en accord avec l'écosystème open-source. Cependant, la charge de maintenance des solutions maison est une taxe cachée pour votre équipe de développement. Chaque fois que le Règlement général sur la protection des données (RGPD) évolue ou qu'un navigateur met à jour sa politique de cookies, votre code personnalisé nécessite un audit. Il ne s'agit pas seulement de sécurité légale ; il s'agit de performance. Le blocage PHP local introduit souvent une latence qui nuit à vos Core Web Vitals. La conformité moderne devrait être un script léger, pas un processus backend lourd.
Le cas pour une infrastructure disponible en source
La transparence est une exigence, pas une fonctionnalité. Si vous ne pouvez pas voir le code qui alimente votre logique de consentement, vous ne pouvez pas véritablement vérifier votre conformité. C'est pourquoi les Gestionnaires de consentement de cookies auto-hébergés sont devenus la norme pour les équipes DevOps d'entreprise. En liant votre plateforme de consentement directement à votre propre infrastructure, vous éliminez le problème de la "boîte noire". Vous possédez les données. Vous possédez le temps de disponibilité. Vous possédez la vérité technique. Ce niveau de contrôle est essentiel pour passer des audits légaux rigoureux où "faites-nous confiance" n'est pas une réponse acceptable d'un fournisseur. Cela s'aligne parfaitement avec les valeurs de souveraineté des données de la communauté TYPO3.
Cloud géré vs. Auto-hébergement pour TYPO3
Décider entre des Plateformes de consentement en cloud gérées et des configurations auto-hébergées dépend de vos ressources. Les solutions gérées excellent à étendre la vie privée à des centaines de sites sans augmenter votre charge de conformité interne. Elles offrent également des outils que les extensions natives n'ont pas. Par exemple, utiliser des tests A/B sur vos bannières de consentement peut récupérer considérablement les taux d'opt-in perdus. Vous devriez être en mesure de mesurer l'Impact sur les revenus du consentement aux cookies directement dans vos analyses TYPO3. La conformité qui ignore la performance est un échec. Votre stratégie devrait traiter les droits des utilisateurs comme une métrique de performance, pas seulement comme un obstacle légal à franchir. La véritable conformité GDPR de TYPO3 consiste à trouver l'équilibre entre une protection des données principielle et un marketing fonctionnel.
Mise en œuvre avancée : Google Consent Mode v2 & TCF 2.3 dans TYPO3
Google Consent Mode v2 (GCM v2) n'est plus une recommandation ; c'est une exigence stricte pour tout site TYPO3 utilisant Google Ads en 2026. Si vous ne l'implémentez pas, vous perdez l'accès aux fonctionnalités de remarketing et de personnalisation des annonces dans l'UE et l'EEE. Il ne s'agit pas seulement de suivre les règles de Google. Il s'agit de maintenir la conformité GDPR de TYPO3 tout en s'assurant que vos dépenses marketing ne sont pas gaspillées. De même, l'IAB TCF 2.3 est devenu obligatoire le 28 février 2026 pour les éditeurs utilisant la publicité programmatique. Ces cadres permettent à votre configuration TYPO3 de signaler directement le choix d'un utilisateur à la pile technologique publicitaire. C'est un pont technique entre les droits des utilisateurs et les revenus.
Étape par étape : GCM v2 pour les développeurs TYPO3
Les développeurs doivent mapper les catégories de consentement TYPO3 à des paramètres Google spécifiques tels que ad_storage, analytics_storage, et les nouveaux champs ad_user_data et ad_personalization. Une Mise en œuvre de Google Consent Mode v2 appropriée garantit que les balises se comportent selon le statut d'opt-in de l'utilisateur. Vous avez deux choix : mode Basique ou Avancé. Le mode Basique empêche les balises de s'exécuter complètement jusqu'à ce que le consentement soit accordé. Le mode Avancé envoie des "pings" sans cookies. Pour une stricte conformité au RGPD, le mode Basique est le choix principiel. Il élimine le risque de collecte accidentelle de données. Testez toujours votre configuration à l'aide de Google Tag Assistant et surveillez les journaux de la console du navigateur pour vérifier qu'aucun cookie ne se charge avant que la bannière ne soit validée.
Optimiser pour les revenus publicitaires et la conformité
La conformité ne devrait pas se faire au détriment de la viabilité de votre entreprise. Utiliser une CMP certifiée TCF 2.3 est essentiel pour les éditeurs afin de maintenir l'accès à des réseaux publicitaires premium. Si votre chaîne de consentement est invalide, la valeur de votre inventaire chute. Vous pouvez récupérer activement les taux d'opt-in perdus en mettant en œuvre des Tests A/B de consentement aux cookies pour trouver le design de bannière qui résonne le mieux avec votre audience. Ne devinez pas quel agencement fonctionne. Utilisez les données pour le prouver. C'est ainsi que vous protégez vos performances sans sacrifier vos principes.
Surveiller l'impact sur les revenus directement via votre tableau de bord d'analytique de consentement vous permet de voir les conséquences réelles de vos paramètres de confidentialité. Cela transforme la conformité d'un fardeau légal en un outil d'optimisation des performances. Si vos taux d'opt-in sont faibles, vous pouvez affiner votre message ou votre design sans compromettre la transparence. Pour les équipes prêtes à intégrer ces normes avancées dans leur flux de travail, explorer nos options de tarification flexibles est la prochaine étape logique. Une vie privée performante est une norme technique que chaque site TYPO3 peut atteindre.
Conzent : Le choix de consentement principiel pour TYPO3
Le logiciel open source est plus qu'un simple logiciel gratuit. Il s'agit de souveraineté des données et d'indépendance technique. Conzent reflète cette philosophie. Il fournit une approche égalitaire du consentement de niveau entreprise qui respecte autant le développeur que l'utilisateur final. Atteindre la conformité GDPR de TYPO3 ne nécessite pas de déléguer votre éthique à un fournisseur de boîte noire. Avec Conzent, votre couche de consentement devient une partie transparente de votre propre infrastructure. Nous ne cachons pas notre logique derrière des murs propriétaires. Nous invitons à la scrutiny car la transparence construit la confiance. C'est la voix d'un pair informé vous aidant à protéger vos utilisateurs.
Pourquoi Conzent s'intègre dans l'écosystème TYPO3
La performance est une valeur fondamentale dans la communauté TYPO3. Conzent utilise un blocage au niveau de l'infrastructure qui minimise la latence et préserve vos Core Web Vitals. Il est conçu pour des Intégrations TYPO3, garantissant que votre logique de consentement évolue sans problème avec votre arbre de site. Notre mission "Open Consent Infrastructure" est simple : nous rendons la conformité de haut niveau accessible à tous. Ce n'est pas un luxe premium pour quelques-uns. C'est une norme nécessaire pour beaucoup. Que vous soyez une petite organisation à but non lucratif ou une entreprise mondiale, le niveau de protection reste le même. Vous obtenez les mêmes fonctionnalités robustes, quel que soit votre niveau de ressources.
Commencer avec Conzent pour TYPO3
Vous avez un contrôle total sur votre déploiement. Choisissez l'Open Consent Infrastructure (OCI) auto-hébergée gratuite pour une souveraineté totale des données. Cette option est idéale pour les équipes DevOps qui exigent un contrôle total de l'infrastructure. Alternativement, optez pour notre service cloud géré pour alléger la charge de maintenance tout en gardant le même code transparent. Configurer votre première Bannière de consentement prend quelques minutes. Nous fournissons des modèles spécifiques à TYPO3 qui correspondent à l'esthétique professionnelle de votre portail. Vous n'avez pas besoin d'être un expert juridique pour bien faire. Notre documentation et nos équipes de support aux entreprises sont prêtes à vous aider à naviguer dans des déploiements multilingues complexes.
Élargir la vie privée ne devrait pas être un casse-tête. Conzent grandit avec vous. D'une configuration à site unique à un immense portail mondial, la logique reste cohérente et vérifiable. Vous avez accès à des analyses d'impact sur les revenus et à des tests A/B sans sacrifier vos principes. Il est temps de traiter le consentement comme un bien public et une norme technique. Rejoignez la communauté de développeurs qui privilégient la transparence, la rapidité et la responsabilité éthique. La véritable conformité GDPR de TYPO3 consiste à trouver l'équilibre entre une protection des données principielle et une croissance fonctionnelle.
Préparez votre stratégie de confidentialité TYPO3 pour l'avenir
La conformité en 2026 est une question de vérité technique, pas seulement de théorie légale. Vous avez vu qu'un cœur de CMS sécurisé n'est que le début. Une véritable conformité GDPR de TYPO3 nécessite une couche de consentement qui est aussi robuste et transparente que le site qu'elle protège. En intégrant des normes comme Google Consent Mode v2 et en auditant votre écosystème d'extensions, vous allez au-delà d'un simple "vérification de case". Vous construisez la confiance. Vous protégez vos performances. Vous vous assurez que vos données marketing restent précises tout en respectant les droits numériques de chaque utilisateur.
La vie privée ne devrait pas être une boîte noire ou une taxe cachée sur votre temps de développement. Elle devrait être une partie principielle de votre infrastructure. Que vous exigiez la souveraineté totale de l'auto-hébergement ou l'efficacité rationalisée d'un service cloud géré, votre stratégie de consentement doit refléter vos valeurs. Vous avez la feuille de route technique pour équilibrer la vie privée des utilisateurs avec la croissance des revenus. Il est temps de mener avec transparence.
Conzent fournit l'infrastructure certifiée IAB TCF 2.3 et prête pour Google Consent Mode v2 dont votre entreprise a besoin. Notre infrastructure disponible en source garantit que votre conformité est toujours vérifiable et sous votre contrôle. Commencez votre parcours de conformité GDPR avec Conzent aujourd'hui. Vous êtes prêt à construire un web plus rapide et plus éthique.
Questions Fréquemment Posées
TYPO3 est-il naturellement conforme au RGPD sans aucune extension ?
Non. Bien que le cœur de TYPO3 fournisse de solides fonctionnalités de sécurité comme l'anonymisation IP et la gestion des droits des utilisateurs, il n'inclut pas de couche de gestion du consentement frontend. Vous avez besoin d'un outil externe pour bloquer les scripts et cookies tiers avant qu'un utilisateur ne donne son autorisation. Compter uniquement sur les fonctionnalités de base laisse votre site vulnérable à la non-conformité pour toute intégration externe, pixels marketing ou contenu tiers intégré.
Comment mettre en œuvre Google Consent Mode v2 sur un site TYPO3 ?
Pour mettre en œuvre Google Consent Mode v2, vous devez mapper les états de consentement de votre site aux paramètres requis par Google tels que ad_user_data et analytics_storage. Pour la conformité GDPR de TYPO3, utilisez une CMP qui s'intègre à l'API GCM v2. Cette configuration permet à votre Tag Manager d'ajuster son comportement dynamiquement en fonction du choix de l'utilisateur. Vérifiez toujours la mise en œuvre à l'aide des journaux de la console du navigateur pour vous assurer qu'aucune donnée non autorisée n'est transmise.
Quelle est la meilleure extension de consentement aux cookies pour TYPO3 en 2026 ?
Le meilleur choix est une plateforme qui offre un code disponible en source et un contrôle au niveau de l'infrastructure. Les extensions TYPO3 natives portent souvent de lourdes charges de maintenance et peuvent ralentir les performances de votre site. Une plateforme moderne, axée sur l'infrastructure comme Conzent, fournit une alternative principielle aux solutions propriétaires "boîte noire". Elle vous permet de maintenir des taux d'opt-in élevés grâce à des tests A/B tout en garantissant que votre logique de conformité est transparente, vérifiable et entièrement intégrée.
Puis-je auto-héberger mon gestionnaire de consentement de cookies sur mon serveur TYPO3 ?
Vous pouvez certainement auto-héberger votre gestionnaire de consentement. Conzent fournit une Open Consent Infrastructure spécifiquement à cet effet. Cela permet aux développeurs TYPO3 de maintenir une souveraineté totale des données en exécutant la logique de consentement sur leur propre matériel. L'auto-hébergement élimine la dépendance aux fournisseurs cloud externes et garantit que les données de consentement de vos visiteurs ne quittent jamais votre environnement contrôlé. C'est l'approche la plus éthique pour les équipes qui privilégient la vie privée et le contrôle.
TYPO3 prend-il en charge l'IAB TCF 2.3 pour la conformité publicitaire ?
TYPO3 nécessite une intégration externe pour prendre en charge l'IAB TCF 2.3. Ce cadre est essentiel pour les sites qui dépendent de la publicité programmatique, car il standardise la manière dont les chaînes de consentement sont transmises aux fournisseurs publicitaires. Depuis le 28 février 2026, la version mise à jour TCF 2.3 est devenue obligatoire pour maintenir l'accès aux réseaux publicitaires premium. Intégrer une CMP certifiée avec votre installation TYPO3 garantit que vous répondez à ces exigences sans perturber vos flux de revenus.
Comment une bannière de consentement affecte-t-elle les performances du site TYPO3 et les Core Web Vitals ?
Une bannière de consentement mal optimisée peut avoir un impact négatif sur les Core Web Vitals, en particulier votre Largest Contentful Paint (LCP) et Cumulative Layout Shift (CLS). De nombreuses extensions basées sur PHP ajoutent une latence inutile au chargement initial de la page. Pour éviter cela, utilisez un script léger qui s'exécute de manière asynchrone. Une approche axée sur l'infrastructure garantit que la couche de consentement ne bloque pas le rendu de votre contenu, permettant à votre site TYPO3 de rester rapide et réactif.
Que se passe-t-il si un site TYPO3 échoue à un audit de conformité RGPD ?
Échouer à un audit RGPD en 2026 entraîne souvent des amendes immédiates et des ordres de remédiation obligatoires. Les organismes de réglementation utilisent désormais des scanners automatisés pour détecter les "mensonges techniques" où la politique frontend d'un site ne correspond pas à son comportement backend. Au-delà de l'impact financier, un échec public détruit la confiance des utilisateurs et peut entraîner la perte de fonctionnalités de personnalisation des annonces. Assurer que votre site respecte les normes de conformité GDPR de TYPO3 est une protection nécessaire.
Existe-t-il une solution de consentement aux cookies open-source gratuite pour TYPO3 ?
Conzent propose une Open Consent Infrastructure auto-hébergée gratuite et disponible en source. Cette solution est conçue pour rendre la vie privée de niveau entreprise accessible à toute la communauté open-source. Vous avez accès à la même logique de base que la version cloud gérée, y compris le support pour Google Consent Mode v2 et IAB TCF 2.3. C'est un choix principiel pour les développeurs qui souhaitent une solution transparente et performante sans les coûts récurrents des plateformes propriétaires.