
Cumplimiento de GDPR en TYPO3: Una guía técnica sobre privacidad y consentimiento en 2026
En 2026, el cumplimiento de la privacidad no es un documento legal enterrado en tu pie de página; es una auditoría técnica en tiempo real del comportamiento de tu servidor. Probablemente has sentido la presión de equilibrar el cumplimiento de TYPO3 con el GDPR con la necesidad de datos de marketing precisos. Es una frustración común. Quieres la seguridad de TYPO3 v14 LTS, pero la complejidad técnica de integrar IAB TCF v2.3 o Google Consent Mode v2 a menudo se siente como una elección entre seguridad legal y ingresos. No tiene que ser un compromiso. El cumplimiento no es un lujo para aquellos con presupuestos masivos; es un estándar para todos.
Esta guía te muestra cómo dominar los requisitos técnicos y legales de la privacidad moderna mientras proteges tu rendimiento de seguimiento y la experiencia del usuario. Aprenderás a construir una capa de consentimiento transparente que satisfaga las estrictas demandas de la Ley de IA de la UE y las últimas regulaciones digitales. Exploraremos el cambio de políticas "basadas en papel" a "verdad técnica" y cómo el consentimiento consciente de la infraestructura mantiene intacta tu soberanía de datos. Es hora de dejar de temer las multas y comenzar a construir una presencia digital más ética y de alto rendimiento que respete a tus usuarios.
Conclusiones Clave
- Entiende por qué las características de seguridad integradas de TYPO3 no automatizan el consentimiento de cookies y cómo cerrar la brecha entre la funcionalidad central del CMS y los requisitos legales.
- Aprende a auditar tus extensiones para la minimización de datos y a pasar de políticas de privacidad estáticas a una transparencia dinámica y verificable.
- Domina la implementación técnica de Google Consent Mode v2 e IAB TCF v2.3 para proteger tu rendimiento de marketing en el entorno regulatorio de 2026.
- Compara la carga de mantenimiento y el impacto en el rendimiento de las extensiones nativas de TYPO3 frente a las plataformas de consentimiento centradas en la infraestructura.
- Descubre un enfoque basado en principios para el cumplimiento de TYPO3 con el GDPR que prioriza la soberanía de datos a través de infraestructura autoalojada y disponible en la fuente.
La Paradoja de Privacidad de TYPO3: Seguridad Central vs. Gestión de Consentimiento
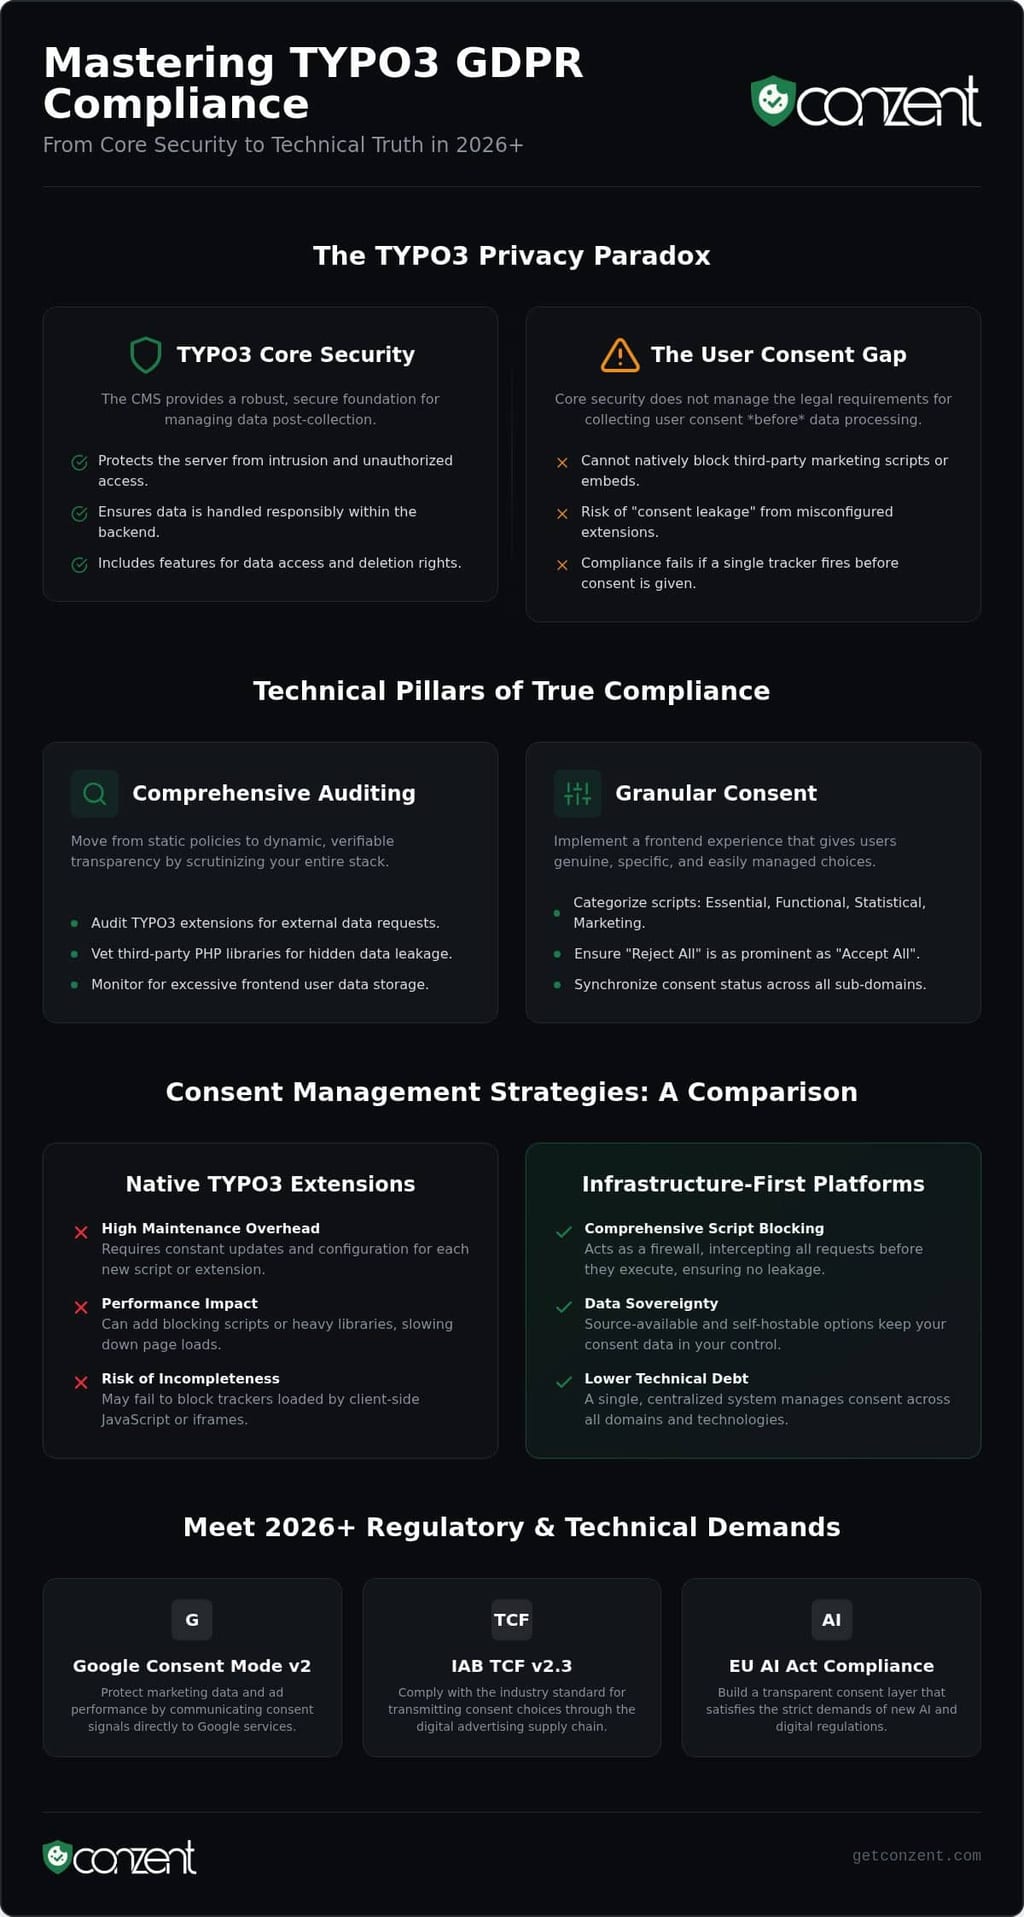
TYPO3 a menudo se comercializa como compatible desde el primer momento. Esta es una media verdad peligrosa. Si bien la arquitectura central es segura, lograr un verdadero cumplimiento de TYPO3 con el GDPR requiere más que un backend endurecido. La seguridad central protege el servidor de intrusiones. Una capa de consentimiento protege el derecho del usuario a la autodeterminación digital. Estos son desafíos técnicos distintos. El Reglamento General de Protección de Datos (GDPR) exige que el consentimiento sea granular, informado y fácilmente revocable. La filosofía de "Privacidad por Diseño" de TYPO3 asegura que el CMS maneje los datos de manera responsable, pero no impide que un script de marketing de terceros se ejecute antes de que un usuario haga clic en "Aceptar."
Características del Núcleo de TYPO3 para la Preparación del GDPR
TYPO3 v13 y v14 proporcionan una base robusta para la privacidad. El núcleo utiliza atributos de cookies SameSite por defecto para prevenir el robo de solicitudes entre sitios y maneja los datos de sesión de manera segura. También puedes aprovechar la anonimización de IP integrada para registros del sistema y extensiones comunes. Para los derechos de los usuarios, TYPO3 incluye flujos de trabajo para el acceso y eliminación de datos. Estas características manejan el backend del cumplimiento. Aseguran que una vez que tengas datos, los gestiones éticamente. No resuelven el problema de cómo capturas esos datos legalmente.
La Brecha de Consentimiento: Por Qué el CMS Necesita una Capa Externa
Un CMS está diseñado para entregar contenido; no es un firewall para scripts de seguimiento. No puede bloquear de forma nativa píxeles externos o incrustaciones de YouTube antes de que un visitante otorgue permiso. Esto crea un riesgo de "fugas de consentimiento" en instalaciones empresariales complejas. Gestionar el consentimiento a través de docenas de árboles de sitios y múltiples idiomas es un gran obstáculo técnico. El cumplimiento falla si un script de seguimiento se ejecuta en un subdominio debido a una extensión mal configurada. Necesitas una capa consciente de la infraestructura para interceptar estos scripts antes de que se ejecuten.
En 2026, los reguladores utilizan escaneos automatizados para verificar que el comportamiento del backend coincida con las promesas del frontend. El consentimiento válido debe ser específico para el propósito. No es suficiente tener un botón de "Aceptar Global". Los usuarios necesitan la capacidad de activar y desactivar análisis mientras mantienen las cookies funcionales activas. Si tu sitio utiliza extensiones de terceros para mapas o anuncios, estas deben estar mapeadas a tu estrategia de cumplimiento de TYPO3 con el GDPR. Confiar en bloqueos manuales es una receta para la deuda técnica y la exposición legal. El verdadero cumplimiento es una verdad técnica, no una teoría legal.
Pilares Técnicos del Cumplimiento de TYPO3 con el GDPR
Los pilares técnicos convierten la teoría legal en realidad digital. Para lograr el cumplimiento de TYPO3 con el GDPR, debes mirar más allá del núcleo del CMS y examinar cada capa de tu pila. Esto comienza con la minimización de datos. Si no necesitas los datos, no los recojas. Es un principio simple que a menudo falla en la práctica cuando se involucran extensiones de terceros. Debes consultar la Guía de la ICO sobre el GDPR para entender cómo se aplican estos principios a tus actividades específicas de procesamiento de datos. La transparencia es igualmente vital. Tu política de privacidad debe ser un reflejo dinámico de tu uso real de scripts, no una plantilla estática que no se ha actualizado en años.
Auditoría de Tu Ecosistema de Extensiones de TYPO3
Auditar tu ecosistema de extensiones de TYPO3 es un paso innegociable. Los plugins populares para formularios, mapas o análisis a menudo activan solicitudes externas antes de que un usuario interactúe con la página. Puedes usar el backend de TYPO3 para monitorear el crecimiento de la base de datos e identificar extensiones que almacenan datos excesivos de usuarios del frontend. Evaluar bibliotecas PHP de terceros es igualmente crítico. Un CMS seguro no te protege si una biblioteca en tu carpeta de proveedores está filtrando IPs de visitantes a un servidor de terceros sin tu conocimiento. Monitorear estos procesos asegura que el comportamiento de tu backend coincida con tus promesas de frontend.
Implementación de Consentimiento Granular en el Frontend de TYPO3
El consentimiento granular es el único consentimiento válido. Tu frontend debe categorizar scripts en esenciales, funcionales, estadísticos y de marketing. En 2026, los organismos reguladores exigen que la opción de "Rechazar Todo" sea tan prominente como su contraparte. No hay lugar para patrones oscuros. Si ejecutas una configuración de múltiples dominios, sincronizar estos estados de consentimiento es vital para una experiencia de usuario fluida. Un visitante no debería tener que volver a consentir solo porque se movió de tu sitio principal a un subdominio. Este nivel de cohesión técnica genera confianza y mantiene tus datos limpios.
La seguridad por defecto es tu base. Aplica HTTPS e implementa encabezados seguros estrictos como Content Security Policy (CSP) para prevenir la ejecución no autorizada de scripts. Finalmente, automatiza el Derecho a ser Olvidado. La eliminación manual es una responsabilidad. Usa las tareas programadas de TYPO3 para eliminar automáticamente los datos antiguos de usuarios del frontend y anonimizar las presentaciones de formularios. Esto reduce tu superficie de ataque y mantiene tu base de datos ágil. Para equipos que buscan escalar estos estándares técnicos en múltiples proyectos, explorar modelos de precios transparentes para herramientas centradas en la infraestructura puede simplificar la transición. El verdadero cumplimiento es un estado técnico continuo, no una configuración única.
Estrategias de Gestión de Consentimiento: Extensiones Nativas vs. Plataformas Gestionadas
Elegir una estrategia de consentimiento para el cumplimiento de TYPO3 con el GDPR a menudo comienza con una bifurcación fundamental en el camino: ¿lo construyes dentro del CMS o lo superpones? Muchos desarrolladores optan por extensiones nativas de TYPO3. Se siente alineado con el ecosistema de código abierto. Sin embargo, la carga de mantenimiento de soluciones caseras es un impuesto oculto para tu equipo de desarrollo. Cada vez que el Reglamento General de Protección de Datos (GDPR) evoluciona o un navegador actualiza su política de cookies, tu código personalizado necesita una auditoría. Esto no se trata solo de seguridad legal; se trata de rendimiento. El bloqueo basado en PHP local a menudo introduce latencia que perjudica tus Core Web Vitals. El cumplimiento moderno debería ser un script ligero, no un proceso pesado de backend.
El Caso de la Infraestructura Disponible en Fuente
La transparencia es un requisito, no una característica. Si no puedes ver el código que impulsa tu lógica de consentimiento, no puedes verificar verdaderamente tu cumplimiento. Por eso los Gestores de Consentimiento de Cookies Autoalojados se han convertido en el estándar para los equipos de DevOps empresariales. Al vincular tu plataforma de consentimiento directamente a tu propia infraestructura, eliminas el problema de la "caja negra". Tú posees los datos. Tú posees el tiempo de actividad. Tú posees la verdad técnica. Este nivel de control es esencial para pasar auditorías legales rigurosas donde "confía en nosotros" no es una respuesta aceptable de un proveedor. Se alinea perfectamente con los valores de soberanía de datos de la comunidad TYPO3.
Nube Gestionada vs. Autoalojamiento para TYPO3
Decidir entre Plataformas de Consentimiento en la Nube Gestionada y configuraciones autoalojadas depende de tus recursos. Las soluciones gestionadas sobresalen en escalar la privacidad a través de cientos de sitios sin aumentar tu carga de cumplimiento interno. También ofrecen herramientas que las extensiones nativas carecen. Por ejemplo, usar pruebas A/B en tus banners de consentimiento puede recuperar significativamente las tasas de opt-in perdidas. Deberías poder medir el Impacto en los Ingresos del Consentimiento de Cookies directamente dentro de tus análisis de TYPO3. El cumplimiento que ignora el rendimiento es un fracaso. Tu estrategia debería tratar los derechos de los usuarios como una métrica de rendimiento, no solo como un obstáculo legal que superar. El verdadero cumplimiento de TYPO3 con el GDPR se trata de encontrar el equilibrio entre la protección de datos basada en principios y el marketing funcional.
Implementación Avanzada: Google Consent Mode v2 & TCF 2.3 en TYPO3
Google Consent Mode v2 (GCM v2) ya no es una recomendación; es un requisito estricto para cualquier sitio de TYPO3 que ejecute Google Ads en 2026. Si no lo implementas, pierdes acceso a funciones de remarketing y personalización de anuncios en la UE y el EEE. Esto no se trata solo de seguir las reglas de Google. Se trata de mantener el cumplimiento de TYPO3 con el GDPR mientras aseguras que tu gasto en marketing no se desperdicie. De manera similar, el IAB TCF 2.3 se volvió obligatorio el 28 de febrero de 2026 para editores que utilizan publicidad programática. Estos marcos permiten que tu configuración de TYPO3 señale la elección de un usuario directamente a la pila de tecnología publicitaria. Es un puente técnico entre los derechos del usuario y los ingresos.
Paso a Paso: GCM v2 para Desarrolladores de TYPO3
Los desarrolladores deben mapear las categorías de consentimiento de TYPO3 a parámetros específicos de Google como ad_storage, analytics_storage y los nuevos campos ad_user_data y ad_personalization. Una correcta Implementación de Google Consent Mode v2 asegura que las etiquetas se comporten de acuerdo con el estado de opt-in del usuario. Tienes dos opciones: Modo Básico o Avanzado. El modo básico evita que las etiquetas se activen por completo hasta que se otorgue el consentimiento. El modo avanzado envía "pings" sin cookies. Para una estricta adherencia al GDPR, el modo básico es la opción basada en principios. Elimina el riesgo de recolección accidental de datos. Siempre prueba tu configuración usando Google Tag Assistant y monitorea los registros de la consola del navegador para verificar que no se carguen cookies antes de que se limpie el banner.
Optimizando para Ingresos Publicitarios y Cumplimiento
El cumplimiento no debería venir a expensas de la viabilidad de tu negocio. Usar un CMP certificado por TCF 2.3 es esencial para que los editores mantengan acceso a redes publicitarias premium. Si tu cadena de consentimiento es inválida, el valor de tu inventario disminuye. Puedes recuperar activamente las tasas de opt-in perdidas implementando Pruebas A/B de Consentimiento de Cookies para encontrar el diseño de banner que resuene mejor con tu audiencia. No adivines qué diseño funciona. Usa datos para probarlo. Así es como proteges tu rendimiento sin sacrificar tus principios.
Monitorear el impacto en los ingresos directamente a través de tu panel de análisis de consentimiento te permite ver las consecuencias reales de tus configuraciones de privacidad. Transforma el cumplimiento de una carga legal en una herramienta de optimización del rendimiento. Si tus tasas de opt-in son bajas, puedes refinar tu mensaje o diseño sin comprometer la transparencia. Para equipos listos para integrar estos estándares avanzados en su flujo de trabajo, explorar nuestras opciones de precios flexibles es el siguiente paso lógico. La privacidad de alto rendimiento es un estándar técnico que cada sitio de TYPO3 puede lograr.
Conzent: La Opción de Consentimiento Basada en Principios para TYPO3
El código abierto se trata de más que solo software gratuito. Se trata de soberanía de datos e independencia técnica. Conzent refleja esta filosofía. Proporciona un enfoque igualitario para el consentimiento de nivel empresarial que respeta tanto al desarrollador como al usuario final. Lograr el cumplimiento de TYPO3 con el GDPR no requiere que subcontrates tu ética a un proveedor de caja negra. Con Conzent, tu capa de consentimiento se convierte en una parte transparente de tu propia infraestructura. No ocultamos nuestra lógica detrás de muros propietarios. Invitamos a la escrutinio porque la transparencia genera confianza. Es la voz de un compañero conocedor que te ayuda a proteger a tus usuarios.
Por Qué Conzent se Ajusta al Ecosistema de TYPO3
El rendimiento es un valor central en la comunidad de TYPO3. Conzent utiliza un bloqueo a nivel de infraestructura que minimiza la latencia y preserva tus Core Web Vitals. Está construido para Integraciones de TYPO3, asegurando que tu lógica de consentimiento escale sin problemas con tu árbol de sitios. Nuestra misión de "Infraestructura de Consentimiento Abierto" es simple: hacemos que el cumplimiento de alto nivel sea accesible para todos. No es un lujo premium para unos pocos. Es un estándar necesario para muchos. Ya seas una pequeña organización sin fines de lucro o una empresa global, el estándar de protección sigue siendo el mismo. Obtienes las mismas características robustas sin importar tu nivel de recursos.
Comenzando con Conzent para TYPO3
Tienes control total sobre tu implementación. Elige la Infraestructura de Consentimiento Abierto (OCI) gratuita y autoalojada para una soberanía de datos total. Esta opción es ideal para equipos de DevOps que exigen control total de la infraestructura. Alternativamente, opta por nuestro servicio en la nube gestionada para descargar la carga de mantenimiento mientras mantienes el mismo código transparente. Configurar tu primer Banner de Cookies toma minutos. Proporcionamos plantillas específicas de TYPO3 que coinciden con la estética profesional de tu portal. No necesitas ser un experto legal para hacerlo bien. Nuestra documentación y equipos de soporte empresarial están listos para ayudarte a navegar implementaciones complejas en múltiples idiomas.
Escalar la privacidad no debería ser un dolor de cabeza. Conzent crece contigo. Desde una configuración de un solo sitio hasta un enorme portal global, la lógica se mantiene consistente y verificable. Obtienes acceso a análisis de impacto en ingresos y pruebas A/B sin sacrificar tus principios. Es hora de tratar el consentimiento como un bien público y un estándar técnico. Únete a la comunidad de desarrolladores que priorizan la transparencia, la velocidad y la responsabilidad ética. El verdadero cumplimiento de TYPO3 con el GDPR se trata de encontrar el equilibrio entre la protección de datos basada en principios y el crecimiento funcional.
Asegura tu Estrategia de Privacidad de TYPO3 para el Futuro
El cumplimiento en 2026 es una cuestión de verdad técnica, no solo de teoría legal. Has visto que un núcleo de CMS seguro es solo el comienzo. El verdadero cumplimiento de TYPO3 con el GDPR requiere una capa de consentimiento que sea tan robusta y transparente como el sitio que protege. Al integrar estándares como Google Consent Mode v2 y auditar tu ecosistema de extensiones, vas más allá de la simple "verificación de casillas". Construyes confianza. Proteges tu rendimiento. Aseguras que tus datos de marketing sigan siendo precisos mientras respetas los derechos digitales de cada usuario.
La privacidad no debería ser una caja negra o un impuesto oculto en tu tiempo de desarrollo. Debería ser una parte basada en principios de tu infraestructura. Ya sea que exijas la soberanía total del autoalojamiento o la eficiencia optimizada de un servicio en la nube gestionada, tu estrategia de consentimiento debe reflejar tus valores. Tienes la hoja de ruta técnica para equilibrar la privacidad del usuario con el crecimiento de ingresos. Es hora de liderar con transparencia.
Conzent proporciona la infraestructura certificada por IAB TCF 2.3 y lista para Google Consent Mode v2 que tu empresa necesita. Nuestra infraestructura disponible en fuente asegura que tu cumplimiento siempre sea verificable y esté bajo tu control. Comienza tu viaje de cumplimiento con el GDPR en TYPO3 con Conzent hoy. Estás listo para construir una web más rápida y ética.
Preguntas Frecuentes
¿Es TYPO3 naturalmente compatible con el GDPR sin ninguna extensión?
No. Si bien el núcleo de TYPO3 proporciona características de seguridad sólidas como la anonimización de IP y la gestión de derechos de usuario, no incluye una capa de gestión de consentimiento en el frontend. Necesitas una herramienta externa para bloquear scripts y cookies de terceros antes de que un usuario otorgue permiso. Confiar únicamente en las características centrales deja tu sitio vulnerable a la no conformidad para cualquier integración externa, píxeles de marketing o contenido de terceros incrustado.
¿Cómo implemento Google Consent Mode v2 en un sitio web de TYPO3?
Para implementar Google Consent Mode v2, debes mapear los estados de consentimiento de tu sitio a los parámetros requeridos por Google como ad_user_data y analytics_storage. Para el cumplimiento de TYPO3 con el GDPR, utiliza un CMP que se integre con la API de GCM v2. Esta configuración permite que tu Administrador de Etiquetas ajuste su comportamiento dinámicamente según la elección del usuario. Siempre verifica la implementación utilizando los registros de la consola del navegador para asegurarte de que no se transmitan datos no autorizados.
¿Cuál es la mejor extensión de consentimiento de cookies para TYPO3 en 2026?
La mejor opción es una plataforma que ofrezca código disponible en fuente y control a nivel de infraestructura. Las extensiones nativas de TYPO3 a menudo conllevan altas cargas de mantenimiento y pueden ralentizar el rendimiento de tu sitio. Una plataforma moderna, centrada en la infraestructura como Conzent, proporciona una alternativa basada en principios a las soluciones propietarias de "caja negra". Te permite mantener altas tasas de opt-in a través de pruebas A/B mientras aseguras que tu lógica de cumplimiento sea transparente, verificable y completamente integrada.
¿Puedo autoalojar mi gestor de consentimiento de cookies en mi servidor de TYPO3?
Definitivamente puedes autoalojar tu gestor de consentimiento. Conzent proporciona una Infraestructura de Consentimiento Abierto específicamente para este propósito. Esto permite a los desarrolladores de TYPO3 mantener la soberanía total de los datos al ejecutar la lógica de consentimiento en su propio hardware. El autoalojamiento elimina la dependencia de proveedores de nube externos y asegura que los datos de consentimiento de tus visitantes nunca salgan de tu entorno controlado. Es el enfoque más ético para los equipos que priorizan la privacidad y el control.
¿TYPO3 soporta IAB TCF 2.3 para el cumplimiento publicitario?
TYPO3 requiere una integración externa para soportar IAB TCF 2.3. Este marco es esencial para sitios web que dependen de la publicidad programática, ya que estandariza cómo se transmiten las cadenas de consentimiento a los proveedores de anuncios. Desde el 28 de febrero de 2026, la versión actualizada TCF 2.3 ha sido obligatoria para mantener el acceso a redes publicitarias premium. Integrar un CMP certificado con tu instalación de TYPO3 asegura que cumplas con estos requisitos sin interrumpir tus flujos de ingresos.
¿Cómo afecta un banner de cookies al rendimiento del sitio de TYPO3 y a los Core Web Vitals?
Un banner de cookies mal optimizado puede afectar negativamente los Core Web Vitals, específicamente tu Largest Contentful Paint (LCP) y Cumulative Layout Shift (CLS). Muchas extensiones basadas en PHP añaden latencia innecesaria a la carga inicial de la página. Para prevenir esto, utiliza un script ligero que se ejecute de manera asíncrona. Un enfoque centrado en la infraestructura asegura que la capa de consentimiento no bloquee la representación de tu contenido, permitiendo que tu sitio de TYPO3 se mantenga rápido y receptivo.
¿Qué sucede si un sitio de TYPO3 falla una auditoría de cumplimiento del GDPR?
Fallar una auditoría del GDPR en 2026 a menudo resulta en multas inmediatas y órdenes de remediación obligatorias. Los organismos reguladores ahora utilizan escáneres automatizados para detectar "mentiras técnicas" donde la política del frontend de un sitio no coincide con su comportamiento de backend. Más allá del impacto financiero, un fracaso público destruye la confianza del usuario y puede llevar a la pérdida de funciones de personalización de anuncios. Asegurar que tu sitio cumpla con los estándares de cumplimiento de TYPO3 con el GDPR es una salvaguarda necesaria.
¿Hay una solución de consentimiento de cookies de código abierto gratuita para TYPO3?
Conzent ofrece una Infraestructura de Consentimiento Abierto autoalojada y gratuita disponible en fuente. Esta solución está diseñada para hacer que la privacidad de nivel empresarial sea accesible para toda la comunidad de código abierto. Obtienes acceso a la misma lógica central que la versión en la nube gestionada, incluyendo soporte para Google Consent Mode v2 y IAB TCF 2.3. Es una elección basada en principios para desarrolladores que desean una solución transparente y de alto rendimiento sin los costos recurrentes de plataformas propietarias.