
TYPO3 GDPR-overhold: En teknisk guide til personvern og samtykke i 2026
I 2026 er personvernsamsvar ikke et juridisk dokument begravet i bunnteksten din; det er en sanntids teknisk revisjon av serverens atferd. Du har sannsynligvis følt presset av å balansere TYPO3 GDPR-samsvar med behovet for nøyaktige markedsdata. Det er en vanlig frustrasjon. Du ønsker sikkerheten til TYPO3 v14 LTS, men den tekniske kompleksiteten ved å integrere IAB TCF v2.3 eller Google Consent Mode v2 føles ofte som et valg mellom juridisk sikkerhet og inntekter. Det trenger ikke å være en avveining. Samsvar er ikke en luksus for de med store budsjetter; det er en standard for alle.
Denne guiden viser deg hvordan du mestrer de tekniske og juridiske kravene til moderne personvern samtidig som du beskytter sporingsytelsen og brukeropplevelsen din. Du vil lære hvordan du bygger et transparent samtykkelag som tilfredsstiller de strenge kravene i EU AI-loven og de nyeste digitale forskriftene. Vi vil utforske overgangen fra "papirbaserte" retningslinjer til "teknisk sannhet" og hvordan infrastrukturbevisst samtykke holder dataverdigheten din intakt. Det er på tide å slutte å frykte bøter og begynne å bygge en mer etisk, høytytende digital tilstedeværelse som respekterer brukerne dine.
Viktige punkter
- Forstå hvorfor TYPO3s innebygde sikkerhetsfunksjoner ikke automatiserer samtykke til informasjonskapsler og hvordan du kan bygge bro over gapet mellom kjerne-CMS-funksjonalitet og juridiske krav.
- Lær hvordan du reviderer utvidelsene dine for dataminimering og går fra statiske personvernpolitikker til dynamisk, verifiserbar transparens.
- Mestre den tekniske implementeringen av Google Consent Mode v2 og IAB TCF v2.3 for å beskytte markedsytelsen din i det regulatoriske miljøet i 2026.
- Sammenlign vedlikeholdsbelastningen og ytelseseffekten av native TYPO3-utvidelser versus infrastruktur-første samtykkeplattformer.
- Oppdag en prinsippfast tilnærming til TYPO3 GDPR-samsvar som prioriterer dataverdighet gjennom kilde-tilgjengelig, selvhostet infrastruktur.
TYPO3-personvernsparadokset: Kjerne-sikkerhet vs. Samtykkehåndtering
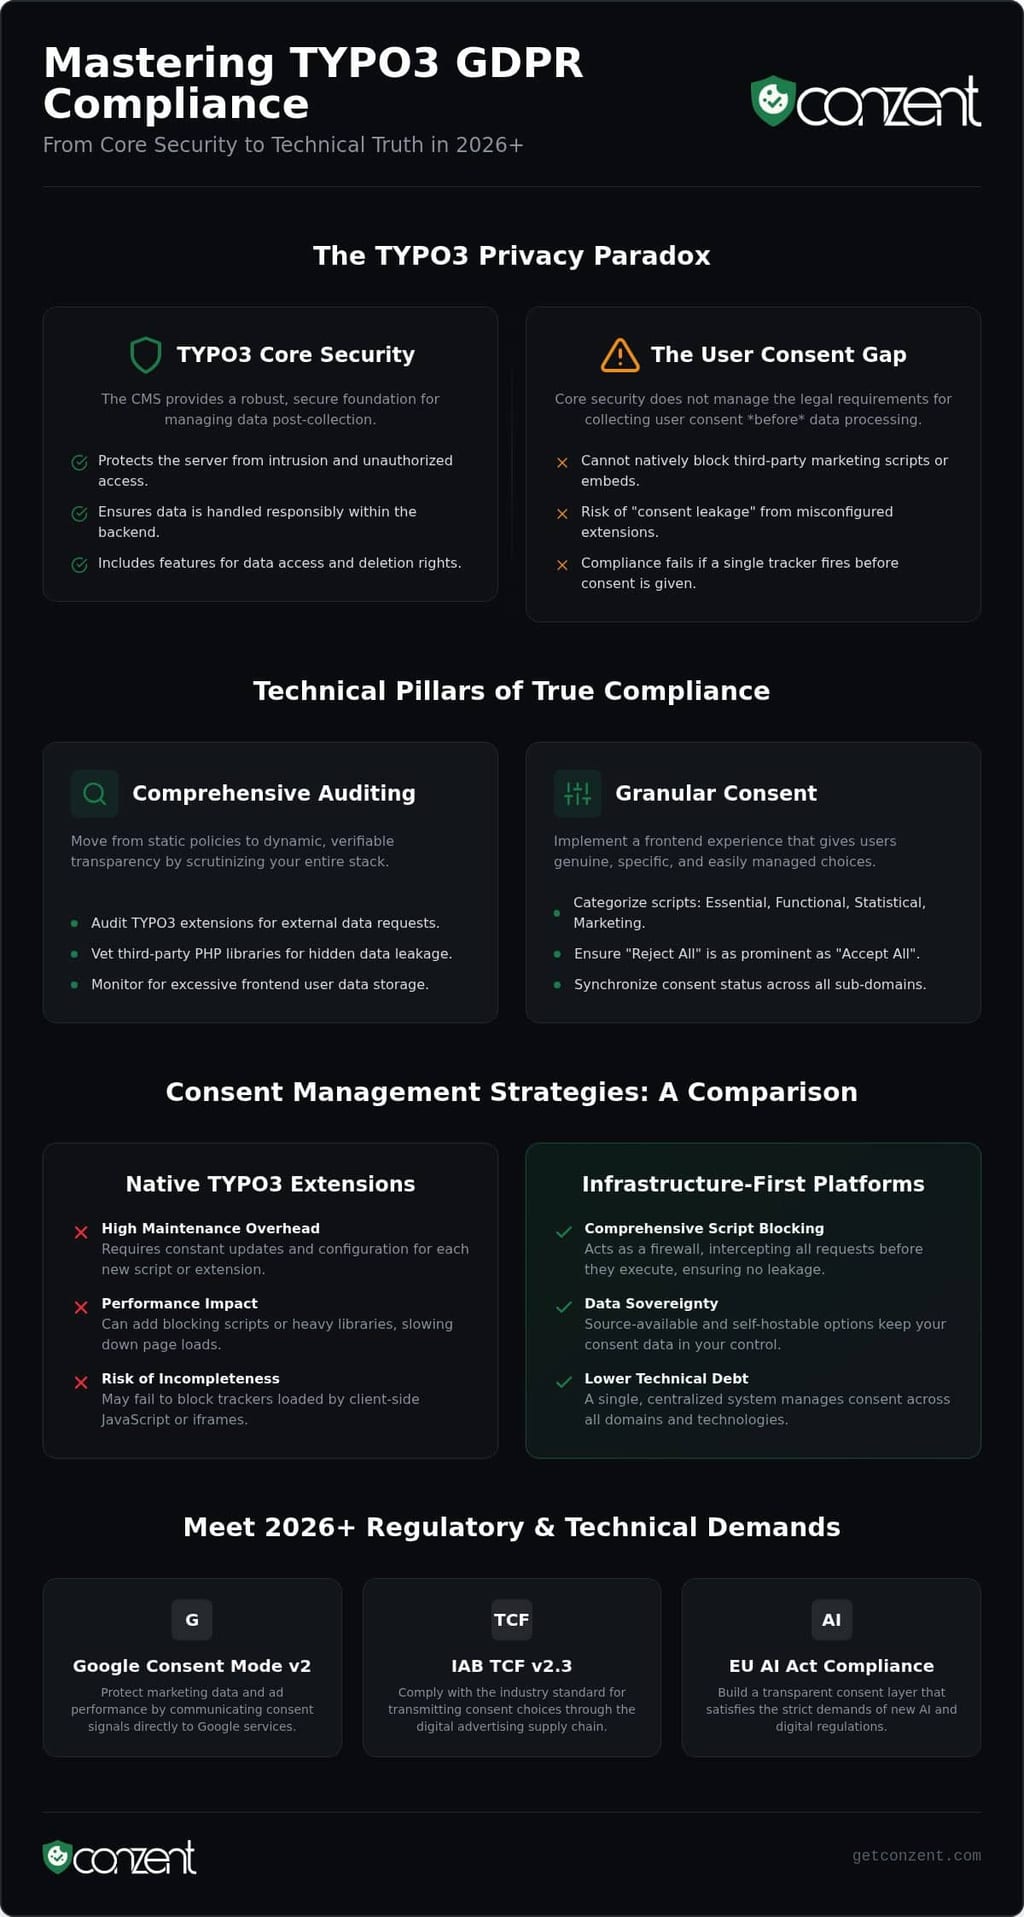
TYPO3 markedsføres ofte som samsvarende rett ut av boksen. Dette er en farlig halvsannhet. Selv om kjernearkitekturen er sikker, krever oppnåelse av ekte TYPO3 GDPR-samsvar mer enn en herdet backend. Kjerne-sikkerhet beskytter serveren mot inntrengning. Et samtykkelag beskytter brukerens rett til digital selvbestemmelse. Dette er distinkte tekniske utfordringer. Generell databeskyttelsesforordning (GDPR) krever at samtykke er granulerte, informert og lett kan trekkes tilbake. TYPO3s filosofi om "Personvern ved design" sikrer at CMS selv håndterer data ansvarlig, men det stopper ikke et tredjeparts markedsføringsskript fra å aktiveres før en bruker klikker "Aksepter."
TYPO3 Kjernefunksjoner for GDPR-beredskap
TYPO3 v13 og v14 gir et robust grunnlag for personvern. Kjernen bruker SameSite-informasjonskapselattributter som standard for å forhindre cross-site request forgery og håndterer sesjonsdata sikkert. Du kan også utnytte innebygd IP-anonymisering for systemlogger og vanlige utvidelser. For brukerrettigheter inkluderer TYPO3 arbeidsflyter for datatilgang og sletting. Disse funksjonene håndterer backend av samsvar. De sikrer at når du har data, håndterer du dem etisk. De løser ikke problemet med hvordan du lovlig fanger opp disse dataene.
Samtykkegapet: Hvorfor CMS trenger et eksternt lag
Et CMS er designet for å levere innhold; det er ikke en brannmur for sporingsskript. Det kan ikke nativt blokkere eksterne piksler eller YouTube-innbygginger før en besøkende gir tillatelse. Dette skaper en risiko for "samtykkeslipp" i komplekse bedriftsinstallasjoner. Å håndtere samtykke på tvers av dusinvis av nettstedstrær og flere språk er en massiv teknisk hindring. Samsvar feiler hvis et sporingsskript aktiveres på en underdomene på grunn av en feilkonfigurert utvidelse. Du trenger et infrastrukturbevisst lag for å avskjære disse skriptene før de utføres.
I 2026 bruker regulatorer automatisert skanning for å verifisere at backend-atferd samsvarer med frontend-løftene. Gyldig samtykke må være spesifikt for formålet. Det er ikke nok å ha en "Global Aksepter" knapp. Brukere trenger muligheten til å veksle mellom analyser mens de holder funksjonelle informasjonskapsler aktive. Hvis nettstedet ditt bruker tredjepartsutvidelser for kart eller annonser, må disse kartlegges til din TYPO3 GDPR-samsvarsstrategi. Å stole på manuelle blokker er en oppskrift på teknisk gjeld og juridisk eksponering. Ekte samsvar er en teknisk sannhet, ikke en juridisk teori.
Tekniske søyler for TYPO3 GDPR-samsvar
Tekniske søyler gjør juridisk teori til digital virkelighet. For å oppnå TYPO3 GDPR-samsvar må du se utover CMS-kjernen og granske hvert lag av stakken din. Dette starter med dataminimering. Hvis du ikke trenger dataene, ikke samle dem. Det er et enkelt prinsipp som ofte feiler i praksis når tredjepartsutvidelser er involvert. Du bør referere til ICOs guide til GDPR for å forstå hvordan disse prinsippene gjelder for dine spesifikke databehandlingsaktiviteter. Transparens er like viktig. Personvernpolitikken din bør være en dynamisk refleksjon av din faktiske skriptbruk, ikke en statisk mal som ikke har blitt oppdatert på år.
Revidere TYPO3-utvidelsesøkosystemet ditt
Å revidere TYPO3-utvidelsesøkosystemet ditt er et ikke-forhandlingsbart steg. Populære plugins for skjemaer, kart eller analyser utløser ofte eksterne forespørsel før en bruker i det hele tatt interagerer med siden. Du kan bruke TYPO3-backend for å overvåke databasevekst og identifisere utvidelser som lagrer overdreven frontend-brukerdata. Å vurdere tredjeparts PHP-biblioteker er også kritisk. Et sikkert CMS beskytter deg ikke hvis et bibliotek i leverandørmappen din lekker besøkendes IP-adresser til en tredjepartsserver uten din viten. Å overvåke disse prosessene sikrer at backend-atferden din samsvarer med frontend-løftene dine.
Implementere granulerte samtykker i TYPO3-frontenden
Granulert samtykke er det eneste gyldige samtykket. Frontenden din må kategorisere skriptene i essensielle, funksjonelle, statistiske og markedsføringskategorier. I 2026 krever reguleringsorganer at "Avvis alle"-alternativet er like fremtredende som motparten. Det er ikke rom for mørke mønstre. Hvis du kjører et multi-domene-oppsett, er det avgjørende å synkronisere disse samtykkestatusene for en sømløs brukeropplevelse. En besøkende bør ikke måtte gi samtykke på nytt bare fordi de har flyttet fra hovednettstedet ditt til en underdomene. Dette nivået av teknisk sammenheng bygger tillit og holder dataene dine rene.
Sikkerhet som standard er din basislinje. Håndhev HTTPS og implementer strenge sikre overskrifter som Content Security Policy (CSP) for å forhindre uautorisert skripteksekvering. Til slutt, automatiser retten til å bli glemt. Manuell sletting er en forpliktelse. Bruk TYPO3s planlagte oppgaver for å beskjære gamle frontend-brukerdata og anonymisere skjemainnsendinger automatisk. Dette reduserer angrepsflaten din og holder databasen din slank. For team som ønsker å skalere disse tekniske standardene på tvers av flere prosjekter, kan det være lurt å utforske transparente prismodeller for infrastruktur-første verktøy som kan forenkle overgangen. Ekte samsvar er en pågående teknisk tilstand, ikke en engangsoppsett.
Samtykkehåndteringsstrategier: Native utvidelser vs. Administrerte plattformer
Å velge en samtykkestrategi for TYPO3 GDPR-samsvar starter ofte med en grunnleggende avskjæring: bygger du det inn i CMS eller legger du det oppå? Mange utviklere rekker etter native TYPO3-utvidelser. Det føles i tråd med det åpne kildeøkosystemet. Imidlertid er vedlikeholdsbelastningen av hjemmelagde løsninger en skjult skatt på utviklingsteamet ditt. Hver gang Generell databeskyttelsesforordning (GDPR) utvikler seg eller en nettleser oppdaterer sin informasjonskapselpolicy, trenger den tilpassede koden din en revisjon. Dette handler ikke bare om juridisk sikkerhet; det handler om ytelse. Lokal PHP-basert blokkering introduserer ofte latens som dreper Core Web Vitals. Moderne samsvar bør være et lett skript, ikke en tung backend-prosess.
Argumentet for kilde-tilgjengelig infrastruktur
Transparens er et krav, ikke en funksjon. Hvis du ikke kan se koden som driver samtykkelogikken din, kan du ikke virkelig verifisere samsvaret ditt. Dette er grunnen til at Selvhostede samtykkeadministratorer har blitt standarden for bedrifts DevOps-team. Ved å koble samtykkeplattformen din direkte til din egen infrastruktur, eliminerer du "black box"-problemet. Du eier dataene. Du eier oppetiden. Du eier den tekniske sannheten. Dette nivået av kontroll er essensielt for å bestå strenge juridiske revisjoner der "stol på oss" ikke er et akseptabelt svar fra en leverandør. Det samsvarer perfekt med dataverdighetsverdiene i TYPO3-samfunnet.
Administrert sky vs. Selvhosting for TYPO3
Å bestemme mellom Administrerte sky-samtykkeplattformer og selvhostede oppsett avhenger av ressursene dine. Administrerte løsninger utmerker seg i å skalere personvern på tvers av hundrevis av nettsteder uten å øke den interne samsvarsbelastningen. De tilbyr også verktøy som native utvidelser mangler. For eksempel kan bruk av A/B-testing på samtykkebannerne dine betydelig gjenvinne tapte opt-in-rater. Du bør kunne måle Inntektsvirkningen av samtykke til informasjonskapsler direkte innenfor TYPO3-analysene dine. Samsvar som ignorerer ytelse er en feil. Strategien din bør behandle brukerrettigheter som en ytelsesmetrik, ikke bare en juridisk hindring å overvinne. Ekte TYPO3 GDPR-samsvar handler om å finne balansen mellom prinsippfast databeskyttelse og funksjonell markedsføring.
Avansert implementering: Google Consent Mode v2 & TCF 2.3 i TYPO3
Google Consent Mode v2 (GCM v2) er ikke lenger en anbefaling; det er et hardt krav for ethvert TYPO3-nettsted som kjører Google Ads i 2026. Hvis du ikke implementerer det, mister du tilgang til remarketing og annonsepersonaliseringsfunksjoner i EU og EØS. Dette handler ikke bare om å følge Googles regler. Det handler om å opprettholde TYPO3 GDPR-samsvar samtidig som du sikrer at markedsføringsutgiftene dine ikke blir bortkastet. Tilsvarende ble IAB TCF 2.3 obligatorisk 28. februar 2026 for utgivere som bruker programmatisk annonsering. Disse rammene lar TYPO3-oppsettet ditt signalisere brukerens valg direkte til annonseteknologihaugen. Det er en teknisk bro mellom brukerrettigheter og inntekter.
Trinn-for-trinn: GCM v2 for TYPO3-utviklere
Utviklere må kartlegge TYPO3-samtykkekategorier til spesifikke Google-parametere som ad_storage, analytics_storage, og de nyere feltene ad_user_data og ad_personalization. En riktig Implementering av Google Consent Mode v2 sikrer at tagger oppfører seg i henhold til brukerens opt-in-status. Du har to valg: Grunnleggende eller avansert modus. Grunnleggende modus forhindrer at tagger aktiveres helt til samtykke er gitt. Avansert modus sender "pings" uten informasjonskapsler. For streng GDPR-overholdelse er grunnleggende modus det prinsippfaste valget. Det eliminerer risikoen for utilsiktet datainnsamling. Test alltid konfigurasjonen din ved hjelp av Google Tag Assistant og overvåk nettleserkonsolllogger for å verifisere at ingen informasjonskapsler lastes før banneret er ryddet.
Optimalisering for annonseinntekter og samsvar
Samsvar bør ikke komme på bekostning av virksomhetens levedyktighet. Å bruke en TCF 2.3-sertifisert CMP er avgjørende for utgivere for å opprettholde tilgang til premium annonse-nettverk. Hvis samtykkestrengen din er ugyldig, faller verdien av inventaret ditt. Du kan aktivt gjenvinne tapte opt-in-rater ved å implementere A/B-testing av samtykke til informasjonskapsler for å finne bannerdesignet som resonnerer best med publikum ditt. Ikke gjet hvilken layout som fungerer. Bruk data for å bevise det. Slik beskytter du ytelsen din uten å ofre prinsippene dine.
Å overvåke inntektsvirkningen direkte gjennom samtykkeanalysedashbordet ditt lar deg se de virkelige konsekvensene av personverninnstillingene dine. Det forvandler samsvar fra en juridisk byrde til et verktøy for ytelsesoptimalisering. Hvis opt-in-ratene dine er lave, kan du forbedre budskapet eller designet uten å gå på bekostning av transparens. For team som er klare til å integrere disse avanserte standardene i arbeidsflyten sin, er det neste logiske steget å utforske våre fleksible prisalternativer. Høytytende personvern er en teknisk standard som hvert TYPO3-nettsted kan oppnå.
Conzent: Det prinsippfaste samtykkevalget for TYPO3
Åpen kilde handler om mer enn bare gratis programvare. Det handler om dataverdighet og teknisk uavhengighet. Conzent speiler denne filosofien. Det gir en egalitær tilnærming til samtykke av bedriftskvalitet som respekterer utvikleren like mye som sluttbrukeren. Å oppnå TYPO3 GDPR-samsvar krever ikke at du outsourcer etikken din til en black-box-leverandør. Med Conzent blir samtykkelaget ditt en transparent del av din egen infrastruktur. Vi skjuler ikke logikken vår bak proprietære vegger. Vi inviterer til granskning fordi transparens bygger tillit. Det er stemmen til en kunnskapsrik kollega som hjelper deg med å beskytte brukerne dine.
Hvorfor Conzent passer inn i TYPO3-økosystemet
Ytelse er en kjerneverdi i TYPO3-samfunnet. Conzent bruker infrastruktur-nivå blokkering som minimerer latens og bevarer Core Web Vitals. Det er bygget for TYPO3-integrasjoner, og sikrer at samtykkelogikken din skalerer sømløst med nettstedstrærne dine. Vår "Åpen samtykkeinfrastruktur"-misjon er enkel: vi gjør høynivå samsvar tilgjengelig for alle. Det er ikke en premium luksus for de få. Det er en nødvendig standard for mange. Enten du er en liten ideell organisasjon eller et globalt selskap, forblir beskyttelsesstandarden den samme. Du får de samme robuste funksjonene uavhengig av ressursnivået ditt.
Kom i gang med Conzent for TYPO3
Du har full kontroll over distribusjonen din. Velg den gratis, selvhostede Åpen samtykkeinfrastruktur (OCI) for total dataverdighet. Dette alternativet er ideelt for DevOps-team som krever full infrastrukturkontroll. Alternativt kan du velge vår administrerte skytjeneste for å avlaste vedlikeholdsbyrden samtidig som du beholder den samme transparente koden. Å sette opp ditt første Samtykkebanner tar minutter. Vi tilbyr TYPO3-spesifikke maler som matcher den profesjonelle estetikken til portalen din. Du trenger ikke å være en juridisk ekspert for å få det riktig. Dokumentasjonen vår og støtte-teamene for bedrifter er klare til å hjelpe deg med å navigere i komplekse flerspråklige distribusjoner.
Å skalere personvern bør ikke være en hodepine. Conzent vokser med deg. Fra et enkelt nettstedoppsett til en massiv global portal, forblir logikken konsekvent og verifiserbar. Du får tilgang til inntektsvirkningsanalyser og A/B-testing uten å ofre prinsippene dine. Det er på tide å behandle samtykke som et offentlig gode og en teknisk standard. Bli med i fellesskapet av utviklere som prioriterer transparens, hastighet og etisk ansvar. Ekte TYPO3 GDPR-samsvar handler om å finne balansen mellom prinsippfast databeskyttelse og funksjonell vekst.
Fremtidssikre din TYPO3-personvernstrategi
Samsvar i 2026 er et spørsmål om teknisk sannhet, ikke bare juridisk teori. Du har sett at en sikker CMS-kjerne bare er begynnelsen. Ekte TYPO3 GDPR-samsvar krever et samtykkelag som er like robust og transparent som nettstedet det beskytter. Ved å integrere standarder som Google Consent Mode v2 og revidere utvidelsesøkosystemet ditt, går du utover enkel "boks-kontroll." Du bygger tillit. Du beskytter ytelsen din. Du sikrer at markedsdataene dine forblir nøyaktige samtidig som du respekterer hver brukers digitale rettigheter.
Personvern bør ikke være en black box eller en skjult skatt på utviklingstiden din. Det bør være en prinsippfast del av infrastrukturen din. Enten du krever total suverenitet ved selvhosting eller den strømlinjeformede effektiviteten til en administrert skytjeneste, må samtykkestrategien din gjenspeile verdiene dine. Du har den tekniske veikartet for å balansere brukerens personvern med inntektsvekst. Det er på tide å lede med transparens.
Conzent gir den IAB TCF 2.3-sertifiserte og Google Consent Mode v2-klare infrastrukturen din bedrift trenger. Vår kilde-tilgjengelige infrastruktur sikrer at samsvaret ditt alltid er verifiserbart og under din kontroll. Start din GDPR-kompatible TYPO3-reise med Conzent i dag. Du er klar til å bygge et raskere, mer etisk nett.
Ofte stilte spørsmål
Er TYPO3 naturlig GDPR-kompatibel uten noen utvidelser?
Nei. Selv om TYPO3-kjernen gir sterke sikkerhetsfunksjoner som IP-anonymisering og brukerrettighetsadministrasjon, inkluderer den ikke et frontend-samtykkehåndteringslag. Du trenger et eksternt verktøy for å blokkere tredjeparts skript og informasjonskapsler før en bruker gir tillatelse. Å stole utelukkende på kjernefunksjoner etterlater nettstedet ditt sårbart for ikke-samsvar for eventuelle eksterne integrasjoner, markedsføringspiksler eller innebygde tredjepartsinnhold.
Hvordan implementerer jeg Google Consent Mode v2 på et TYPO3-nettsted?
For å implementere Google Consent Mode v2 må du kartlegge nettstedets samtykkestatus til Googles nødvendige parametere som ad_user_data og analytics_storage. For TYPO3 GDPR-samsvar må du bruke en CMP som integreres med GCM v2 API. Denne oppsettet lar Tag Manager justere atferden sin dynamisk basert på brukerens valg. Verifiser alltid implementeringen ved å bruke nettleserkonsolllogger for å sikre at ingen uautoriserte data overføres.
Hva er den beste samtykke til informasjonskapsler-utvidelsen for TYPO3 i 2026?
Det beste valget er en plattform som tilbyr kilde-tilgjengelig kode og infrastruktur-nivå kontroll. Native TYPO3-utvidelser har ofte høye vedlikeholdsbyrder og kan redusere nettstedets ytelse. En moderne, infrastruktur-første plattform som Conzent gir et prinsippfast alternativ til proprietære "black box"-løsninger. Det lar deg opprettholde høye opt-in-rater gjennom A/B-testing samtidig som du sikrer at samtykkelogikken din er transparent, verifiserbar og fullt integrert.
Kan jeg selvhoste min samtykkeadministrator på min TYPO3-server?
Du kan absolutt selvhoste samtykkeadministratoren din. Conzent tilbyr en Åpen samtykkeinfrastruktur spesifikt for dette formålet. Dette lar TYPO3-utviklere opprettholde full dataverdighet ved å kjøre samtykkelogikken på sin egen maskinvare. Selvhosting eliminerer avhengigheten av eksterne sky-leverandører og sikrer at samtykkedataene til besøkende aldri forlater ditt kontrollerte miljø. Det er den mest etiske tilnærmingen for team som prioriterer personvern og kontroll.
Støtter TYPO3 IAB TCF 2.3 for annonse-samsvar?
TYPO3 krever en ekstern integrasjon for å støtte IAB TCF 2.3. Denne rammen er essensiell for nettsteder som er avhengige av programmatisk annonsering, da den standardiserer hvordan samtykkestrenger overføres til annonseleverandører. Siden 28. februar 2026 har den oppdaterte TCF 2.3-versjonen vært obligatorisk for å opprettholde tilgang til premium annonse-nettverk. Å integrere en sertifisert CMP med TYPO3-installasjonen din sikrer at du oppfyller disse kravene uten å forstyrre inntektsstrømmene dine.
Hvordan påvirker et samtykkebanner TYPO3-nettstedets ytelse og Core Web Vitals?
Et dårlig optimalisert samtykkebanner kan negativt påvirke Core Web Vitals, spesielt Largest Contentful Paint (LCP) og Cumulative Layout Shift (CLS). Mange PHP-baserte utvidelser legger til unødvendig latens til den første sideinnlastingen. For å forhindre dette, bruk et lett skript som kjører asynkront. En infrastruktur-første tilnærming sikrer at samtykkelaget ikke blokkerer gjengivelsen av innholdet ditt, slik at TYPO3-nettstedet ditt forblir raskt og responsivt.
Hva skjer hvis et TYPO3-nettsted feiler i en GDPR-samsvarsrevisjon?
Å feile en GDPR-revisjon i 2026 resulterer ofte i umiddelbare bøter og obligatoriske utbedringsordrer. Reguleringsorganer bruker nå automatiserte skannere for å oppdage "tekniske løgner" der en nettsides frontend-policy ikke samsvarer med backend-atferden. Utover den økonomiske påvirkningen ødelegger en offentlig feil brukerens tillit og kan føre til tap av annonsepersonaliseringsfunksjoner. Å sikre at nettstedet ditt møter TYPO3 GDPR-samsvar standarder er en nødvendig beskyttelse.
Er det en gratis åpen kilde-løsning for samtykke til informasjonskapsler for TYPO3?
Conzent tilbyr en gratis, kilde-tilgjengelig selvhostet Åpen samtykkeinfrastruktur. Denne løsningen er designet for å gjøre personvern av bedriftskvalitet tilgjengelig for hele det åpne kildefellesskapet. Du får tilgang til den samme kjerne-logikken som den administrerte skyversjonen, inkludert støtte for Google Consent Mode v2 og IAB TCF 2.3. Det er et prinsippfast valg for utviklere som ønsker en høytytende, transparent løsning uten de gjentatte kostnadene til proprietære plattformer.