
TYPO3 GDPR Efterlevnad: En Teknisk Guide till Integritet och Samtycke 2026
År 2026 är efterlevnad av integritet inte ett juridiskt dokument begravt i din sidfot; det är en realtids teknisk granskning av din servers beteende. Du har sannolikt känt pressen av att balansera TYPO3 GDPR-efterlevnad med behovet av korrekt marknadsföringsdata. Det är en vanlig frustration. Du vill ha säkerheten i TYPO3 v14 LTS, men den tekniska komplexiteten av att integrera IAB TCF v2.3 eller Google Consent Mode v2 känns ofta som ett val mellan juridisk säkerhet och intäkter. Det behöver inte vara en avvägning. Efterlevnad är inte en lyx för dem med stora budgetar; det är en standard för alla.
Denna guide visar dig hur du bemästrar de tekniska och juridiska kraven för modern integritet samtidigt som du skyddar din spårningsprestanda och användarupplevelse. Du kommer att lära dig hur du bygger ett transparent samtyckeslager som uppfyller de strikta kraven i EU:s AI-lag och de senaste digitala regleringarna. Vi kommer att utforska övergången från "pappersbaserade" policyer till "teknisk sanning" och hur infrastrukturmedvetet samtycke håller din datatillgång intakt. Det är dags att sluta frukta böter och börja bygga en mer etisk, högpresterande digital närvaro som respekterar dina användare.
Viktiga punkter
- Förstå varför TYPO3:s inbyggda säkerhetsfunktioner inte automatiserar cookie-samtycke och hur man överbrygger klyftan mellan kärn-CMS-funktionalitet och juridiska krav.
- Lär dig hur du granskar dina tillägg för dataminimering och går från statiska integritetspolicyer till dynamisk, verifierbar transparens.
- Bemästra den tekniska implementeringen av Google Consent Mode v2 och IAB TCF v2.3 för att skydda din marknadsföringsprestanda i den reglerande miljön 2026.
- Jämför underhållsbelastningen och prestandapåverkan av inhemska TYPO3-tillägg kontra infrastruktur-först samtyckesplattformar.
- Upptäck en principfast strategi för TYPO3 GDPR-efterlevnad som prioriterar datatillgång genom källkodstillgänglig, självhostad infrastruktur.
TYPO3:s integritetsparadox: Kärnsäkerhet vs. Samtyckeshantering
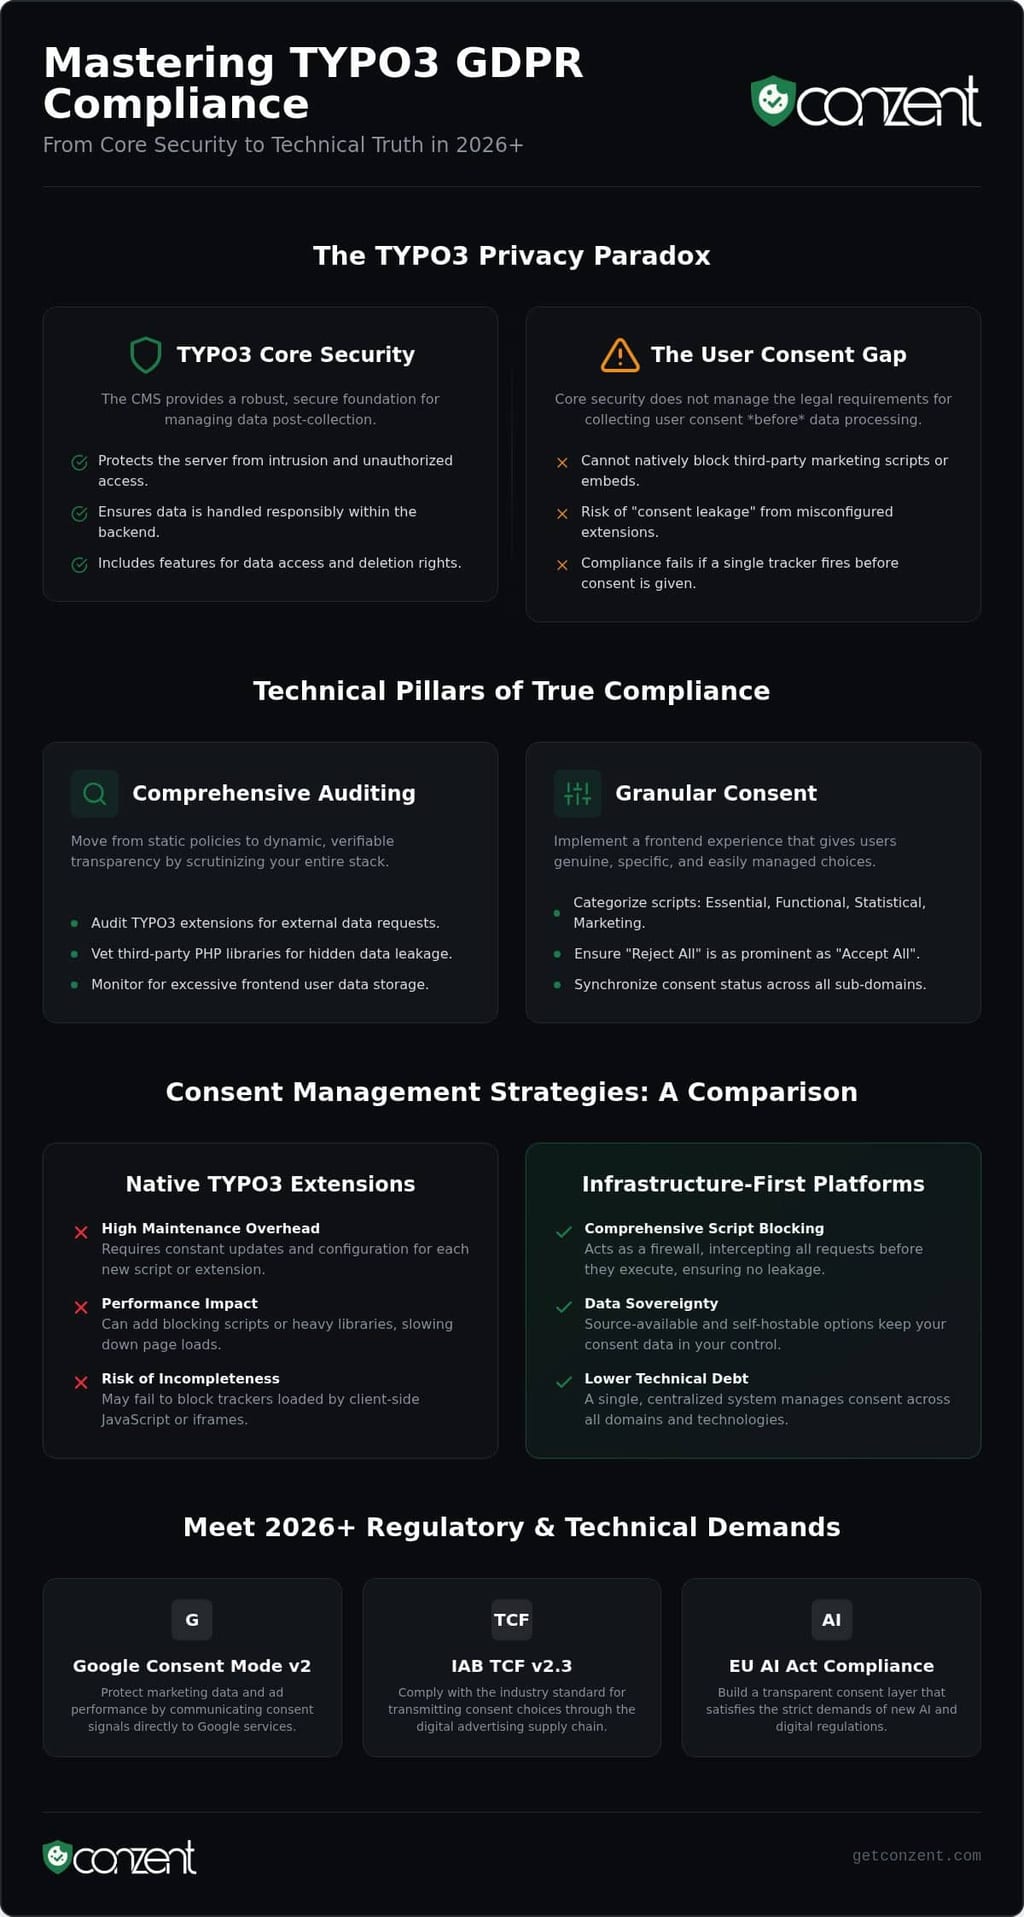
TYPO3 marknadsförs ofta som efterlevande direkt ur lådan. Detta är en farlig halvsanning. Medan kärnarkitekturen är säker, kräver verklig TYPO3 GDPR-efterlevnad mer än en härdad backend. Kärnsäkerhet skyddar servern från intrång. Ett samtyckeslager skyddar användarens rätt till digital självbestämmanderätt. Dessa är distinkta tekniska utmaningar. Allmänna dataskyddsförordningen (GDPR) kräver att samtycke är granulerat, informerat och lätt att återkalla. TYPO3:s filosofi "Privacy by Design" säkerställer att CMS:et självt hanterar data ansvarsfullt, men det stoppar inte ett tredjeparts marknadsföringsskript från att aktiveras innan en användare klickar på "Acceptera."
TYPO3:s kärnfunktioner för GDPR-beredskap
TYPO3 v13 och v14 ger en robust grund för integritet. Kärnan använder SameSite-cookie-attribut som standard för att förhindra cross-site request forgery och hanterar sessionsdata på ett säkert sätt. Du kan också utnyttja inbyggd IP-anonymisering för systemloggar och vanliga tillägg. För användarrättigheter inkluderar TYPO3 arbetsflöden för datatillgång och radering. Dessa funktioner hanterar backend av efterlevnad. De säkerställer att när du har data, hanterar du den etiskt. De löser inte problemet med hur du lagrar den datan lagligt.
Samtyckesklyftan: Varför CMS:et behöver ett externt lager
Ett CMS är utformat för att leverera innehåll; det är inte en brandvägg för spårningsskript. Det kan inte nativt blockera externa pixlar eller YouTube-inbäddningar innan en besökare ger tillstånd. Detta skapar en risk för "samtyckesläckage" i komplexa företagsinstallationer. Att hantera samtycke över dussintals webbplatssträd och flera språk är en massiv teknisk utmaning. Efterlevnad misslyckas om ett spårningsskript aktiveras på en subdomän på grund av en felkonfigurerad tillägg. Du behöver ett infrastrukturmedvetet lager för att fånga dessa skript innan de körs.
År 2026 använder tillsynsmyndigheter automatiserad skanning för att verifiera att backend-beteendet matchar frontend-löftena. Giltigt samtycke måste vara specifikt för syftet. Det räcker inte med en "Global Acceptera"-knapp. Användare behöver möjlighet att växla analys samtidigt som funktionella cookies är aktiva. Om din webbplats använder tredjepartsutvidgningar för kartor eller annonser, måste dessa kopplas till din TYPO3 GDPR-efterlevnadsstrategi. Att förlita sig på manuella block är ett recept för teknisk skuld och juridisk exponering. Verklig efterlevnad är en teknisk sanning, inte en juridisk teori.
Tekniska pelare för TYPO3 GDPR-efterlevnad
Tekniska pelare omvandlar juridisk teori till digital verklighet. För att uppnå TYPO3 GDPR-efterlevnad måste du se bortom CMS-kärnan och granska varje lager av din stack. Detta börjar med dataminimering. Om du inte behöver datan, samla inte in den. Det är en enkel princip som ofta misslyckas i praktiken när tredjepartsutvidgningar är involverade. Du bör hänvisa till ICO:s guide till GDPR för att förstå hur dessa principer tillämpas på dina specifika databehandlingsaktiviteter. Transparens är lika viktigt. Din integritetspolicy bör vara en dynamisk reflektion av din faktiska skriptanvändning, inte en statisk mall som inte har uppdaterats på åratal.
Granskning av ditt TYPO3-tilläggsekosystem
Att granska ditt TYPO3-tilläggsekosystem är ett icke-förhandlingsbart steg. Populära plugins för formulär, kartor eller analys utlöser ofta externa förfrågningar innan en användare ens interagerar med sidan. Du kan använda TYPO3-backenden för att övervaka databasens tillväxt och identifiera tillägg som lagrar överdriven frontend-användardata. Att granska tredjeparts PHP-bibliotek är också avgörande. Ett säkert CMS skyddar dig inte om ett bibliotek i din leverantörsmapp läcker besökares IP-adresser till en tredjepartsserver utan din vetskap. Att övervaka dessa processer säkerställer att ditt backend-beteende matchar dina frontend-löften.
Implementering av granulerat samtycke i TYPO3:s frontend
Granulerat samtycke är det enda giltiga samtycket. Din frontend måste kategorisera skript i väsentliga, funktionella, statistiska och marknadsföringskategorier. År 2026 kräver reglerande organ att alternativet "Avvisa alla" ska vara lika framträdande som dess motsvarighet. Det finns inget utrymme för mörka mönster. Om du kör en flerdomänsinstallation är det avgörande att synkronisera dessa samtyckesstatusar för en sömlös användarupplevelse. En besökare ska inte behöva ge samtycke på nytt bara för att de flyttade från din huvudsida till en subdomän. Denna nivå av teknisk sammanhållning bygger förtroende och håller din data ren.
Säkerhet som standard är din baslinje. Tvinga HTTPS och implementera strikta säkra rubriker som Content Security Policy (CSP) för att förhindra obehörig skriptkörning. Slutligen, automatisera Rätten att bli glömd. Manuell radering är en ansvarighet. Använd TYPO3:s schemalagda uppgifter för att automatiskt rensa gammal frontend-användardata och anonymisera formulärinlämningar. Detta minskar din attackyta och håller din databas slank. För team som vill skala dessa tekniska standarder över flera projekt kan det vara värt att utforska transparenta prissättningsmodeller för infrastruktur-först verktyg som kan förenkla övergången. Verklig efterlevnad är ett pågående tekniskt tillstånd, inte en engångsinstallation.
Samtyckeshanteringsstrategier: Inhemska tillägg vs. Hanterade plattformar
Att välja en samtyckesstrategi för TYPO3 GDPR-efterlevnad börjar ofta med en grundläggande vägskäl: bygger du in den i CMS:et eller lägger du den ovanpå? Många utvecklare når efter inhemska TYPO3-tillägg. Det känns i linje med det öppna källkods ekosystemet. Men underhållsbelastningen av egenutvecklade lösningar är en dold skatt på ditt utvecklingsteam. Varje gång Allmänna dataskyddsförordningen (GDPR) utvecklas eller en webbläsare uppdaterar sin cookie-policy, behöver din anpassade kod en granskning. Detta handlar inte bara om juridisk säkerhet; det handlar om prestanda. Lokal PHP-baserad blockering introducerar ofta latens som dödar dina Core Web Vitals. Modern efterlevnad bör vara ett lättvikts skript, inte en tung backend-process.
Argumentet för källkodstillgänglig infrastruktur
Transparens är ett krav, inte en funktion. Om du inte kan se koden som driver din samtyckeslogik, kan du inte verkligen verifiera din efterlevnad. Detta är varför Självhostade cookie-samtyckeshanterare har blivit standard för företags DevOps-team. Genom att koppla din samtyckesplattform direkt till din egen infrastruktur eliminerar du "svart låda"-problemet. Du äger datan. Du äger drifttiden. Du äger den tekniska sanningen. Denna nivå av kontroll är avgörande för att klara rigorösa juridiska granskningar där "lita på oss" inte är ett acceptabelt svar från en leverantör. Det stämmer perfekt överens med datatillgångsvärderingarna i TYPO3-gemenskapen.
Hanterad moln vs. Självhosting för TYPO3
Att besluta mellan Hanterade molnsamtyckesplattformar och självhostade installationer beror på dina resurser. Hanterade lösningar utmärker sig i att skala integritet över hundratals webbplatser utan att öka din interna efterlevnadsbelastning. De erbjuder också verktyg som inhemska tillägg saknar. Till exempel kan användning av A/B-testning på dina samtyckesbanner avsevärt återfå förlorade opt-in-nivåer. Du bör kunna mäta Intäkts påverkan av cookie-samtycke direkt inom din TYPO3-analys. Efterlevnad som ignorerar prestanda är ett misslyckande. Din strategi bör behandla användarrättigheter som en prestandamätning, inte bara en juridisk hinder att övervinna. Verklig TYPO3 GDPR-efterlevnad handlar om att hitta balansen mellan principfast dataskydd och funktionell marknadsföring.
Avancerad implementering: Google Consent Mode v2 & TCF 2.3 i TYPO3
Google Consent Mode v2 (GCM v2) är inte längre en rekommendation; det är ett hårt krav för alla TYPO3-webbplatser som kör Google Ads år 2026. Om du inte implementerar det, förlorar du tillgång till remarketing och annonseringsanpassningsfunktioner i EU och EES. Detta handlar inte bara om att följa Googles regler. Det handlar om att upprätthålla TYPO3 GDPR-efterlevnad samtidigt som du säkerställer att dina marknadsföringsutgifter inte slösas bort. På samma sätt blev IAB TCF 2.3 obligatoriskt den 28 februari 2026 för utgivare som använder programmatisk annonsering. Dessa ramverk gör att din TYPO3-installation kan signalera en användares val direkt till annonsteknikstacken. Det är en teknisk bro mellan användarrättigheter och intäkter.
Steg-för-steg: GCM v2 för TYPO3-utvecklare
Utvecklare måste kartlägga TYPO3:s samtyckeskategorier till specifika Google-parametrar som ad_storage, analytics_storage och de nyare fälten ad_user_data och ad_personalization. En korrekt Implementering av Google Consent Mode v2 säkerställer att taggar beter sig enligt användarens opt-in-status. Du har två val: Grundläggande eller Avancerat läge. Grundläggande läge förhindrar att taggar aktiveras helt tills samtycke ges. Avancerat läge skickar "pings" utan cookies. För strikt GDPR-efterlevnad är grundläggande läge det principfasta valet. Det eliminerar risken för oavsiktlig datainsamling. Testa alltid din konfiguration med Google Tag Assistant och övervaka webbläsarens konsol-loggar för att verifiera att inga cookies laddas innan bannern rensas.
Optimera för annonsintäkter och efterlevnad
Efterlevnad bör inte komma på bekostnad av din affärs livskraft. Att använda en TCF 2.3-certifierad CMP är avgörande för utgivare för att behålla tillgången till premium annonsnätverk. Om din samtyckessträng är ogiltig, sjunker värdet på din inventering. Du kan aktivt återfå förlorade opt-in-nivåer genom att implementera Cookie-samtycke A/B-testning för att hitta den bannerdesign som resonerar bäst med din publik. Gissa inte vilken layout som fungerar. Använd data för att bevisa det. Så här skyddar du din prestanda utan att offra dina principer.
Att övervaka intäkts påverkan direkt genom din samtyckesanalysdashboard gör att du kan se de verkliga konsekvenserna av dina integritetsinställningar. Det omvandlar efterlevnad från en juridisk börda till ett verktyg för prestandaoptimering. Om dina opt-in-nivåer är låga kan du förfina ditt budskap eller design utan att kompromissa med transparens. För team som är redo att integrera dessa avancerade standarder i sitt arbetsflöde är det nästa logiska steget att utforska våra flexibla prissättningsalternativ. Högpresterande integritet är en teknisk standard som varje TYPO3-webbplats kan uppnå.
Conzent: Det principfasta samtyckesvalet för TYPO3
Öppen källkod handlar om mer än bara gratis programvara. Det handlar om datatillgång och teknisk oberoende. Conzent speglar denna filosofi. Det erbjuder en egalitär strategi för samtycke av företagsklass som respekterar utvecklaren lika mycket som slutanvändaren. Att uppnå TYPO3 GDPR-efterlevnad kräver inte att du outsourcar din etik till en svart låda-leverantör. Med Conzent blir ditt samtyckeslager en transparent del av din egen infrastruktur. Vi döljer inte vår logik bakom proprietära väggar. Vi bjuder in till granskning eftersom transparens bygger förtroende. Det är rösten av en kunnig kollega som hjälper dig att skydda dina användare.
Varför Conzent passar in i TYPO3-ekosystemet
Prestanda är ett kärnvärde i TYPO3-gemenskapen. Conzent använder infrastruktur-nivå blockering som minimerar latens och bevarar dina Core Web Vitals. Det är byggt för TYPO3-integrationer, vilket säkerställer att din samtyckeslogik skalar sömlöst med ditt webbplatsträd. Vår "Öppna samtyckesinfrastruktur"-mission är enkel: vi gör hög nivå av efterlevnad tillgänglig för alla. Det är inte en premium lyx för några få. Det är en nödvändig standard för många. Oavsett om du är en liten ideell organisation eller ett globalt företag, förblir skyddsnivån densamma. Du får samma robusta funktioner oavsett din resursnivå.
Komma igång med Conzent för TYPO3
Du har full kontroll över din distribution. Välj den gratis, självhostade Öppna samtyckesinfrastrukturen (OCI) för total datatillgång. Detta alternativ är idealiskt för DevOps-team som kräver full kontroll över infrastrukturen. Alternativt kan du välja vår hanterade molntjänst för att avlasta underhållsbelastningen samtidigt som du behåller samma transparenta kod. Att ställa in din första Cookie-banner tar minuter. Vi tillhandahåller TYPO3-specifika mallar som matchar den professionella estetiken på din portal. Du behöver inte vara en juridisk expert för att få det rätt. Vår dokumentation och företagsstödsteam är redo att hjälpa dig navigera komplexa flerspråkiga distributioner.
Att skala integritet bör inte vara en huvudvärk. Conzent växer med dig. Från en enskild webbplatsinstallation till en massiv global portal, förblir logiken konsekvent och verifierbar. Du får tillgång till intäkts påverkan analytics och A/B-testning utan att offra dina principer. Det är dags att behandla samtycke som en offentlig nyttighet och en teknisk standard. Gå med i gemenskapen av utvecklare som prioriterar transparens, hastighet och etiskt ansvar. Verklig TYPO3 GDPR-efterlevnad handlar om att hitta balansen mellan principfast dataskydd och funktionell tillväxt.
Framtidssäkra din TYPO3-integritetsstrategi
Efterlevnad år 2026 är en fråga om teknisk sanning, inte bara juridisk teori. Du har sett att en säker CMS-kärna bara är början. Verklig TYPO3 GDPR-efterlevnad kräver ett samtyckeslager som är lika robust och transparent som den webbplats det skyddar. Genom att integrera standarder som Google Consent Mode v2 och granska ditt tilläggsekosystem går du bortom enkel "box-checking." Du bygger förtroende. Du skyddar din prestanda. Du säkerställer att din marknadsföringsdata förblir korrekt samtidigt som du respekterar varje användares digitala rättigheter.
Integritet bör inte vara en svart låda eller en dold skatt på din utvecklingstid. Det bör vara en principfast del av din infrastruktur. Oavsett om du kräver total suveränitet genom självhosting eller den strömlinjeformade effektiviteten hos en hanterad molntjänst, måste din samtyckesstrategi återspegla dina värderingar. Du har den tekniska färdplanen för att balansera användarens integritet med intäkts tillväxt. Det är dags att leda med transparens.
Conzent tillhandahåller den IAB TCF 2.3-certifierade och Google Consent Mode v2-klara infrastrukturen som ditt företag behöver. Vår källkodstillgängliga infrastruktur säkerställer att din efterlevnad alltid är verifierbar och under din kontroll. Börja din GDPR-kompatibla TYPO3-resa med Conzent idag. Du är redo att bygga en snabbare, mer etisk webb.
Vanliga frågor
Är TYPO3 naturligt GDPR-kompatibelt utan några tillägg?
Nej. Medan TYPO3:s kärna erbjuder starka säkerhetsfunktioner som IP-anonymisering och hantering av användarrättigheter, inkluderar den inte ett frontend-samtyckeshanteringslager. Du behöver ett externt verktyg för att blockera tredjeparts skript och cookies innan en användare ger tillstånd. Att förlita sig enbart på kärnfunktioner lämnar din webbplats sårbar för bristande efterlevnad för externa integrationer, marknadsföringspixlar eller inbäddat tredjepartsinnehåll.
Hur implementerar jag Google Consent Mode v2 på en TYPO3-webbplats?
För att implementera Google Consent Mode v2 måste du kartlägga din webbplats samtyckesstatusar till Googles krav på parametrar som ad_user_data och analytics_storage. För TYPO3 GDPR-efterlevnad, använd en CMP som integreras med GCM v2 API. Denna installation gör att din Tag Manager kan justera sitt beteende dynamiskt baserat på användarens val. Verifiera alltid implementeringen med webbläsarens konsol-loggar för att säkerställa att ingen obehörig data överförs.
Vilken är den bästa cookie-samtyckesutvidgningen för TYPO3 år 2026?
Det bästa valet är en plattform som erbjuder källkodstillgänglig kod och infrastruktur-nivå kontroll. Inhemska TYPO3-tillägg bär ofta hög underhållsbelastning och kan sakta ner din webbplats prestanda. En modern, infrastruktur-först plattform som Conzent erbjuder ett principfast alternativ till proprietära "svart låda"-lösningar. Det gör att du kan upprätthålla höga opt-in-nivåer genom A/B-testning samtidigt som du säkerställer att din efterlevnadslogik är transparent, verifierbar och helt integrerad.
Kan jag självhosta min cookie-samtyckeshanterare på min TYPO3-server?
Du kan definitivt självhosta din samtyckeshanterare. Conzent tillhandahåller en Öppen samtyckesinfrastruktur specifikt för detta ändamål. Detta gör det möjligt för TYPO3-utvecklare att upprätthålla full datatillgång genom att köra samtyckeslogiken på sin egen hårdvara. Självhosting eliminerar beroendet av externa molnleverantörer och säkerställer att din besökares samtyckedata aldrig lämnar din kontrollerade miljö. Det är den mest etiska metoden för team som prioriterar integritet och kontroll.
Stöder TYPO3 IAB TCF 2.3 för annonsöverensstämmelse?
TYPO3 kräver en extern integration för att stödja IAB TCF 2.3. Detta ramverk är avgörande för webbplatser som förlitar sig på programmatisk annonsering, eftersom det standardiserar hur samtyckessträngar överförs till annonsleverantörer. Sedan den 28 februari 2026 har den uppdaterade TCF 2.3-versionen varit obligatorisk för att upprätthålla tillgången till premium annonsnätverk. Att integrera en certifierad CMP med din TYPO3-installation säkerställer att du uppfyller dessa krav utan att störa dina intäktsströmmar.
Hur påverkar en cookie-banner TYPO3-webbplatsens prestanda och Core Web Vitals?
En dåligt optimerad cookie-banner kan negativt påverka Core Web Vitals, specifikt din Största innehållsbeläggning (LCP) och Kumulativ layoutskiftning (CLS). Många PHP-baserade tillägg lägger till onödig latens till den initiala sidladdningen. För att förhindra detta, använd ett lättvikts skript som körs asynkront. En infrastruktur-först strategi säkerställer att samtyckeslagret inte blockerar rendering av ditt innehåll, vilket gör att din TYPO3-webbplats förblir snabb och responsiv.
Vad händer om en TYPO3-webbplats misslyckas med en GDPR-efterlevnadsgranskning?
Att misslyckas med en GDPR-granskning år 2026 resulterar ofta i omedelbara böter och obligatoriska åtgärdsorder. Tillsynsmyndigheter använder nu automatiserade skannrar för att upptäcka "tekniska lögner" där en webbplats frontend-policy inte matchar dess backend-beteende. Utöver den ekonomiska påverkan förstör ett offentligt misslyckande användarförtroendet och kan leda till förlust av annonseringsanpassningsfunktioner. Att säkerställa att din webbplats uppfyller TYPO3 GDPR-efterlevnads standarder är en nödvändig skyddsåtgärd.
Finns det en gratis öppen källkod cookie-samtyckeslösning för TYPO3?
Conzent erbjuder en gratis, källkodstillgänglig Självhostad Öppen samtyckesinfrastruktur. Denna lösning är utformad för att göra integritet av företagsklass tillgänglig för hela den öppna källkods gemenskapen. Du får tillgång till samma kärnlogik som den hanterade molnversionen, inklusive stöd för Google Consent Mode v2 och IAB TCF 2.3. Det är ett principfast val för utvecklare som vill ha en högpresterande, transparent lösning utan de återkommande kostnaderna för proprietära plattformar.