
Conformità GDPR di TYPO3: Una guida tecnica alla privacy e al consenso nel 2026
Nel 2026, la conformità alla privacy non è un documento legale sepolto nel tuo footer; è un audit tecnico in tempo reale del comportamento del tuo server. Probabilmente hai sentito la pressione di bilanciare la conformità al GDPR di TYPO3 con la necessità di dati di marketing accurati. È una frustrazione comune. Vuoi la sicurezza di TYPO3 v14 LTS, ma la complessità tecnica di integrare IAB TCF v2.3 o Google Consent Mode v2 spesso sembra una scelta tra sicurezza legale e entrate. Non deve essere un compromesso. La conformità non è un lusso per chi ha budget enormi; è uno standard per tutti.
Questa guida ti mostra come padroneggiare i requisiti tecnici e legali della privacy moderna mentre proteggi le tue prestazioni di tracciamento e l'esperienza utente. Imparerai a costruire uno strato di consenso trasparente che soddisfi le rigorose richieste dell'EU AI Act e delle ultime normative digitali. Esploreremo il passaggio da politiche "basate su carta" a "verità tecnica" e come un consenso consapevole dell'infrastruttura mantenga intatta la tua sovranità sui dati. È tempo di smettere di temere le multe e iniziare a costruire una presenza digitale più etica e ad alte prestazioni che rispetti i tuoi utenti.
Punti Chiave
- Comprendere perché le funzionalità di sicurezza integrate di TYPO3 non automatizzano il consenso ai cookie e come colmare il divario tra la funzionalità principale del CMS e i requisiti legali.
- Imparare a controllare le tue estensioni per la minimizzazione dei dati e passare da politiche sulla privacy statiche a una trasparenza dinamica e verificabile.
- Padroneggiare l'implementazione tecnica di Google Consent Mode v2 e IAB TCF v2.3 per proteggere le tue prestazioni di marketing nell'ambiente normativo del 2026.
- Confrontare il sovraccarico di manutenzione e l'impatto sulle prestazioni delle estensioni native di TYPO3 rispetto alle piattaforme di consenso orientate all'infrastruttura.
- Scoprire un approccio principled alla conformità al GDPR di TYPO3 che dà priorità alla sovranità dei dati attraverso un'infrastruttura self-hosted e disponibile sorgente.
Il Paradosso della Privacy di TYPO3: Sicurezza di Base vs. Gestione del Consenso
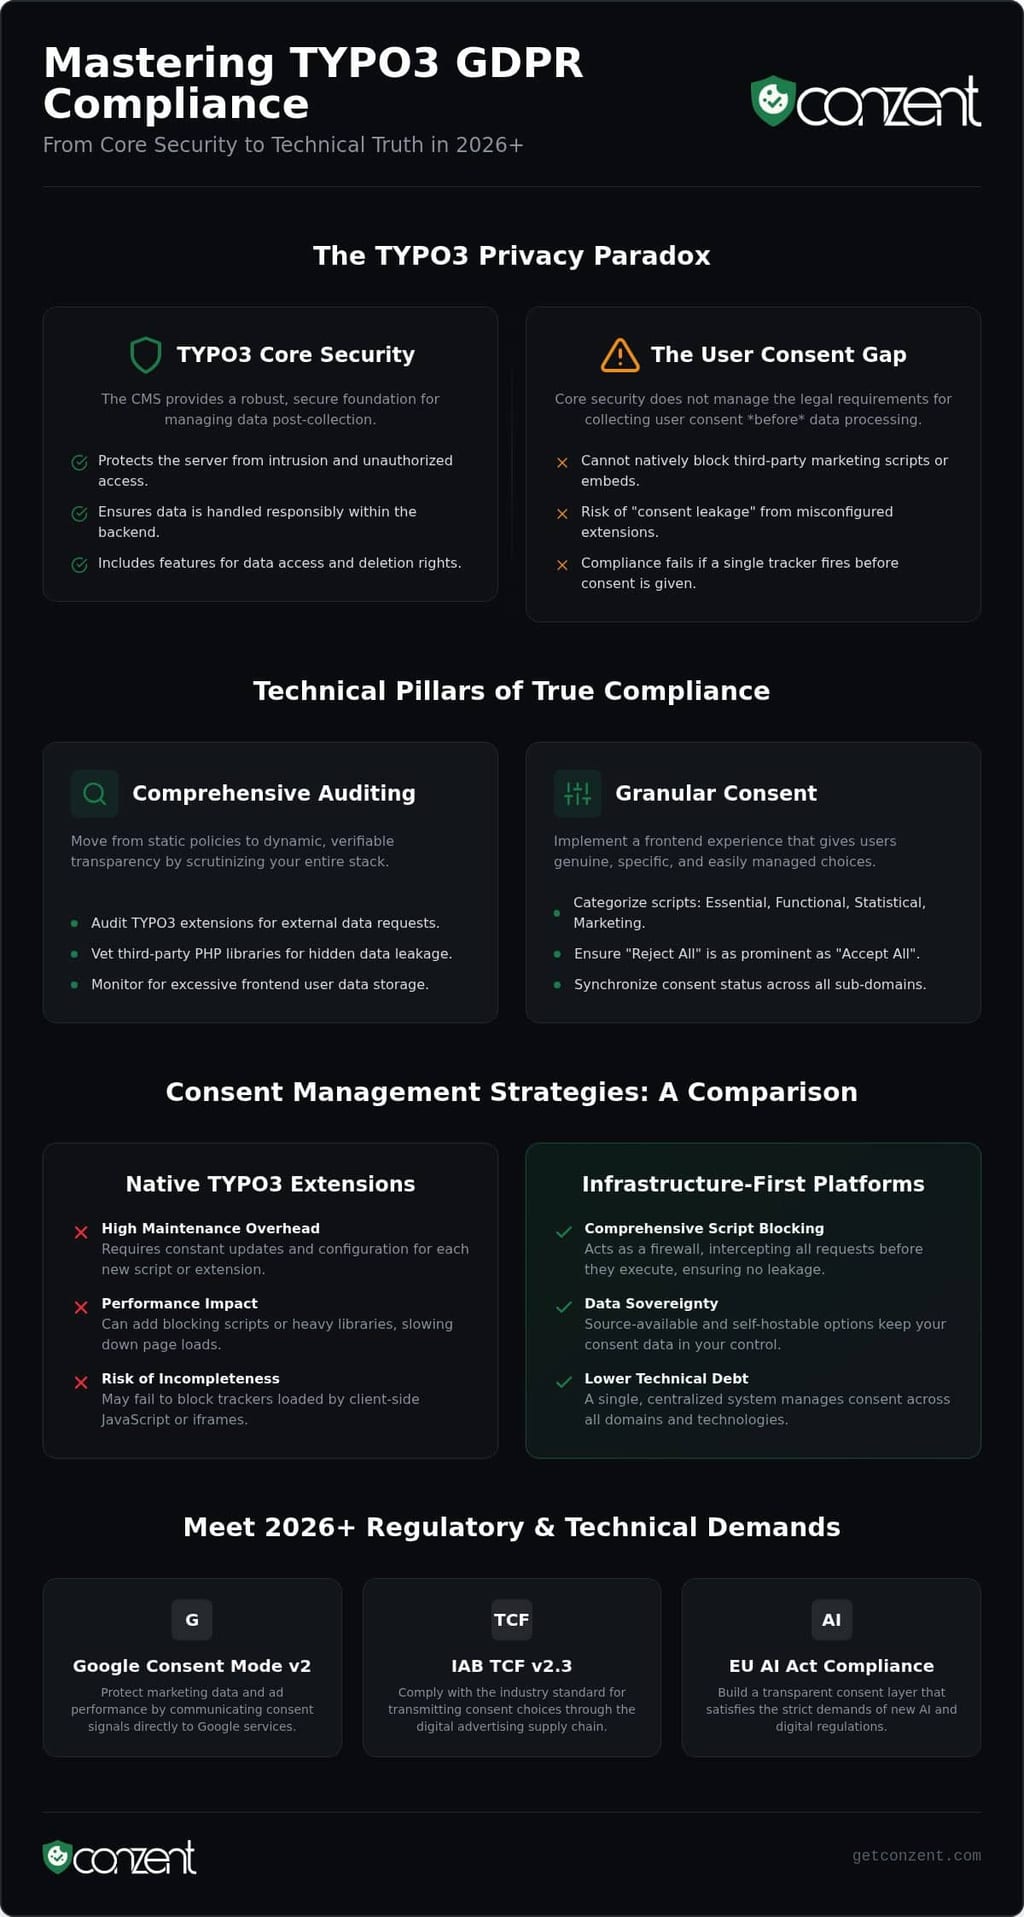
TYPO3 è spesso commercializzato come conforme "out-of-the-box". Questa è una pericolosa mezza verità. Sebbene l'architettura di base sia sicura, raggiungere una vera conformità al GDPR di TYPO3 richiede più di un backend rinforzato. La sicurezza di base protegge il server da intrusioni. Uno strato di consenso protegge il diritto dell'utente all'autodeterminazione digitale. Queste sono sfide tecniche distinte. Il Regolamento Generale sulla Protezione dei Dati (GDPR) richiede che il consenso sia granulare, informato e facilmente revocabile. La filosofia "Privacy by Design" di TYPO3 garantisce che il CMS gestisca i dati in modo responsabile, ma non impedisce a uno script di marketing di terze parti di attivarsi prima che un utente clicchi "Accetta".
Funzionalità di Base di TYPO3 per la Prontezza al GDPR
TYPO3 v13 e v14 forniscono una base robusta per la privacy. Il core utilizza per impostazione predefinita gli attributi dei cookie SameSite per prevenire attacchi di cross-site request forgery e gestisce i dati di sessione in modo sicuro. Puoi anche sfruttare l'anonimizzazione IP integrata per i log di sistema e le estensioni comuni. Per i diritti degli utenti, TYPO3 include flussi di lavoro per l'accesso e la cancellazione dei dati. Queste funzionalità gestiscono il backend della conformità. Assicurano che, una volta che hai i dati, li gestisci in modo etico. Non risolvono il problema di come catturare quei dati legalmente.
Il Divario del Consenso: Perché il CMS Ha Bisogno di uno Strato Esterno
Un CMS è progettato per fornire contenuti; non è un firewall per gli script di tracciamento. Non può bloccare nativamente i pixel esterni o gli embed di YouTube prima che un visitatore conceda il permesso. Questo crea un rischio di "perdita di consenso" in installazioni aziendali complesse. Gestire il consenso attraverso decine di alberi di sito e più lingue è un enorme ostacolo tecnico. La conformità fallisce se uno script di tracciamento si attiva su un sottodominio a causa di un'estensione mal configurata. Hai bisogno di uno strato consapevole dell'infrastruttura per intercettare questi script prima che vengano eseguiti.
Nel 2026, i regolatori utilizzano la scansione automatizzata per verificare che il comportamento del backend corrisponda alle promesse del frontend. Il consenso valido deve essere specifico per lo scopo. Non basta avere un pulsante "Accetta Tutto". Gli utenti devono avere la possibilità di attivare le analisi mantenendo attivi i cookie funzionali. Se il tuo sito utilizza estensioni di terze parti per mappe o annunci, queste devono essere mappate alla tua strategia di conformità al GDPR di TYPO3. Fare affidamento su blocchi manuali è una ricetta per il debito tecnico e l'esposizione legale. La vera conformità è una verità tecnica, non una teoria legale.
Pilastri Tecnici della Conformità al GDPR di TYPO3
I pilastri tecnici trasformano la teoria legale in realtà digitale. Per raggiungere la conformità al GDPR di TYPO3, devi guardare oltre il core del CMS e scrutinare ogni strato della tua architettura. Questo inizia con la minimizzazione dei dati. Se non hai bisogno dei dati, non raccoglierli. È un principio semplice che spesso fallisce nella pratica quando sono coinvolte estensioni di terze parti. Dovresti fare riferimento alla Guida dell'ICO al GDPR per comprendere come questi principi si applicano alle tue specifiche attività di trattamento dei dati. La trasparenza è altrettanto vitale. La tua politica sulla privacy dovrebbe essere un riflesso dinamico del tuo reale utilizzo degli script, non un modello statico che non è stato aggiornato da anni.
Controllo del Tuo Ecosistema di Estensioni TYPO3
Controllare il tuo ecosistema di estensioni TYPO3 è un passo non negoziabile. I plugin popolari per moduli, mappe o analisi spesso attivano richieste esterne prima che un utente interagisca con la pagina. Puoi utilizzare il backend di TYPO3 per monitorare la crescita del database e identificare le estensioni che memorizzano dati eccessivi degli utenti frontend. Verificare le librerie PHP di terze parti è altrettanto critico. Un CMS sicuro non ti protegge se una libreria nella tua cartella vendor sta perdendo gli IP dei visitatori a un server di terze parti senza la tua conoscenza. Monitorare questi processi assicura che il comportamento del tuo backend corrisponda alle promesse del tuo frontend.
Implementare il Consenso Granulare nel Frontend di TYPO3
Il consenso granulare è l'unico consenso valido. Il tuo frontend deve categorizzare gli script in essenziali, funzionali, statistici e di marketing. Nel 2026, gli organi di regolamentazione richiedono che l'opzione "Rifiuta Tutto" sia altrettanto prominente quanto il suo omologo. Non c'è spazio per schemi oscuri. Se gestisci un setup multi-dominio, sincronizzare questi stati di consenso è vitale per un'esperienza utente senza soluzione di continuità. Un visitatore non dovrebbe dover ri-consentire solo perché si è spostato dal tuo sito principale a un sottodominio. Questo livello di coesione tecnica costruisce fiducia e mantiene i tuoi dati puliti.
La sicurezza per impostazione predefinita è la tua base. Forza HTTPS e implementa intestazioni di sicurezza rigorose come Content Security Policy (CSP) per prevenire l'esecuzione non autorizzata di script. Infine, automatizza il Diritto di essere Dimenticati. La cancellazione manuale è una responsabilità. Utilizza i compiti di pianificazione di TYPO3 per potare automaticamente i vecchi dati degli utenti frontend e anonimizzare le sottomissioni dei moduli. Questo riduce la tua superficie di attacco e mantiene il tuo database snello. Per i team che cercano di scalare questi standard tecnici attraverso più progetti, esplorare modelli di prezzo trasparenti per strumenti orientati all'infrastruttura può semplificare la transizione. La vera conformità è uno stato tecnico continuo, non un'installazione una tantum.
Strategie di Gestione del Consenso: Estensioni Native vs. Piattaforme Gestite
Scegliere una strategia di consenso per la conformità al GDPR di TYPO3 spesso inizia con un bivio fondamentale: la costruisci nel CMS o la sovrapponi? Molti sviluppatori si rivolgono alle estensioni native di TYPO3. Sembra allineato con l'ecosistema open-source. Tuttavia, il sovraccarico di manutenzione delle soluzioni fatte in casa è una tassa nascosta per il tuo team di sviluppo. Ogni volta che il Regolamento Generale sulla Protezione dei Dati (GDPR) evolve o un browser aggiorna la sua politica sui cookie, il tuo codice personalizzato ha bisogno di un audit. Non si tratta solo di sicurezza legale; si tratta di prestazioni. Il blocco PHP locale spesso introduce latenza che compromette i tuoi Core Web Vitals. La conformità moderna dovrebbe essere uno script leggero, non un pesante processo backend.
Il Caso per un'Infrastruttura Disponibile Sorgente
La trasparenza è un requisito, non una funzionalità. Se non puoi vedere il codice che alimenta la tua logica di consenso, non puoi verificare veramente la tua conformità. È per questo che i Cookie Consent Managers Self-Hosted sono diventati lo standard per i team DevOps aziendali. Collegando la tua piattaforma di consenso direttamente alla tua infrastruttura, elimini il problema della "scatola nera". Possiedi i dati. Possiedi il tempo di attività. Possiedi la verità tecnica. Questo livello di controllo è essenziale per superare rigorosi audit legali dove "fidati di noi" non è una risposta accettabile da un fornitore. Si allinea perfettamente con i valori di sovranità dei dati della comunità TYPO3.
Piattaforme Cloud Gestite vs. Self-Hosting per TYPO3
Decidere tra Piattaforme di Consenso Cloud Gestite e setup self-hosted dipende dalle tue risorse. Le soluzioni gestite eccellono nel scalare la privacy attraverso centinaia di siti senza aumentare il tuo sovraccarico di conformità interno. Offrono anche strumenti che le estensioni native non hanno. Ad esempio, utilizzare test A/B sui tuoi banner di consenso può recuperare significativamente i tassi di opt-in persi. Dovresti essere in grado di misurare l'Impatto Economico del Consenso ai Cookie direttamente all'interno delle tue analisi TYPO3. La conformità che ignora le prestazioni è un fallimento. La tua strategia dovrebbe trattare i diritti degli utenti come una metrica di prestazione, non solo come un ostacolo legale da superare. La vera conformità al GDPR di TYPO3 riguarda il trovare l'equilibrio tra una protezione dei dati principled e un marketing funzionale.
Implementazione Avanzata: Google Consent Mode v2 & TCF 2.3 in TYPO3
Google Consent Mode v2 (GCM v2) non è più una raccomandazione; è un requisito rigoroso per qualsiasi sito TYPO3 che esegue Google Ads nel 2026. Se non lo implementi, perdi l'accesso alle funzionalità di remarketing e personalizzazione degli annunci nell'UE e nello Spazio Economico Europeo. Non si tratta solo di seguire le regole di Google. Si tratta di mantenere la conformità al GDPR di TYPO3 mentre garantisci che le tue spese di marketing non vengano sprecate. Allo stesso modo, l'IAB TCF 2.3 è diventato obbligatorio il 28 febbraio 2026 per gli editori che utilizzano la pubblicità programmatica. Questi framework consentono alla tua configurazione TYPO3 di segnalare direttamente la scelta di un utente al stack tecnologico pubblicitario. È un ponte tecnico tra i diritti degli utenti e le entrate.
Passo dopo Passo: GCM v2 per Sviluppatori TYPO3
Gli sviluppatori devono mappare le categorie di consenso di TYPO3 a parametri specifici di Google come ad_storage, analytics_storage e i nuovi campi ad_user_data e ad_personalization. Una corretta Implementazione di Google Consent Mode v2 assicura che i tag si comportino secondo lo stato di opt-in dell'utente. Hai due scelte: modalità Base o Avanzata. La modalità Base impedisce ai tag di attivarsi completamente fino a quando non viene concesso il consenso. La modalità Avanzata invia "ping" senza cookie. Per una rigorosa aderenza al GDPR, la modalità Base è la scelta principled. Elimina il rischio di raccolta accidentale di dati. Testa sempre la tua configurazione utilizzando Google Tag Assistant e monitora i log della console del browser per verificare che non vengano caricati cookie prima che il banner venga rimosso.
Ottimizzare per le Entrate Pubblicitarie e la Conformità
La conformità non dovrebbe venire a scapito della tua viabilità aziendale. Utilizzare un CMP certificato TCF 2.3 è essenziale per gli editori per mantenere l'accesso a reti pubblicitarie premium. Se la tua stringa di consenso è non valida, il valore del tuo inventario diminuisce. Puoi recuperare attivamente i tassi di opt-in persi implementando Test A/B per il Consenso ai Cookie per trovare il design del banner che risuona meglio con il tuo pubblico. Non indovinare quale layout funzioni. Usa i dati per dimostrarlo. Questo è come proteggi le tue prestazioni senza sacrificare i tuoi principi.
Monitorare l'impatto economico direttamente attraverso il tuo cruscotto di analisi del consenso ti consente di vedere le conseguenze reali delle tue impostazioni sulla privacy. Trasforma la conformità da un onere legale a uno strumento di ottimizzazione delle prestazioni. Se i tuoi tassi di opt-in sono bassi, puoi affinare il tuo messaggio o design senza compromettere la trasparenza. Per i team pronti a integrare questi standard avanzati nel loro flusso di lavoro, esplorare le nostre opzioni di prezzo flessibili è il passo logico successivo. La privacy ad alte prestazioni è uno standard tecnico che ogni sito TYPO3 può raggiungere.
Conzent: La Scelta di Consenso Principled per TYPO3
Il software open source riguarda più della semplice gratuità. Riguarda la sovranità dei dati e l'indipendenza tecnica. Conzent rispecchia questa filosofia. Fornisce un approccio egualitario al consenso di livello enterprise che rispetta tanto lo sviluppatore quanto l'utente finale. Raggiungere la conformità al GDPR di TYPO3 non richiede di esternalizzare la tua etica a un fornitore "scatola nera". Con Conzent, il tuo strato di consenso diventa una parte trasparente della tua infrastruttura. Non nascondiamo la nostra logica dietro muri proprietari. Invitiamo alla scrutinio perché la trasparenza costruisce fiducia. È la voce di un pari informato che ti aiuta a proteggere i tuoi utenti.
Perché Conzent Si Adatta all'Ecosistema TYPO3
Le prestazioni sono un valore fondamentale nella comunità TYPO3. Conzent utilizza il blocco a livello di infrastruttura che minimizza la latenza e preserva i tuoi Core Web Vitals. È costruito per Integrazioni TYPO3, assicurando che la tua logica di consenso si scaldi senza soluzione di continuità con il tuo albero del sito. La nostra missione "Open Consent Infrastructure" è semplice: rendiamo la conformità di alto livello accessibile a tutti. Non è un lusso premium per pochi. È uno standard necessario per molti. Che tu sia una piccola organizzazione no-profit o un'impresa globale, lo standard di protezione rimane lo stesso. Ottieni le stesse funzionalità robuste indipendentemente dal tuo livello di risorse.
Iniziare con Conzent per TYPO3
Hai il pieno controllo sulla tua distribuzione. Scegli l'Open Consent Infrastructure (OCI) gratuita e self-hosted per una totale sovranità sui dati. Questa opzione è ideale per i team DevOps che richiedono il pieno controllo dell'infrastruttura. In alternativa, opta per il nostro servizio cloud gestito per alleggerire il carico di manutenzione mantenendo lo stesso codice trasparente. Configurare il tuo primo Banner per i Cookie richiede minuti. Forniamo modelli specifici per TYPO3 che si adattano all'estetica professionale del tuo portale. Non è necessario essere un esperto legale per farlo bene. La nostra documentazione e i team di supporto aziendale sono pronti ad aiutarti a navigare in distribuzioni complesse multilingue.
Scalare la privacy non dovrebbe essere un mal di testa. Conzent cresce con te. Da un setup a sito singolo a un enorme portale globale, la logica rimane coerente e verificabile. Ottieni accesso ad analisi dell'impatto economico e test A/B senza sacrificare i tuoi principi. È tempo di trattare il consenso come un bene pubblico e uno standard tecnico. Unisciti alla comunità di sviluppatori che danno priorità alla trasparenza, alla velocità e alla responsabilità etica. La vera conformità al GDPR di TYPO3 riguarda il trovare l'equilibrio tra una protezione dei dati principled e una crescita funzionale.
Rendi Futura la Tua Strategia di Privacy per TYPO3
La conformità nel 2026 è una questione di verità tecnica, non solo di teoria legale. Hai visto che un core CMS sicuro è solo l'inizio. La vera conformità al GDPR di TYPO3 richiede uno strato di consenso che sia robusto e trasparente quanto il sito che protegge. Integrando standard come Google Consent Mode v2 e controllando il tuo ecosistema di estensioni, ti muovi oltre il semplice "spuntare le caselle". Costruisci fiducia. Proteggi le tue prestazioni. Assicuri che i tuoi dati di marketing rimangano accurati rispettando i diritti digitali di ogni utente.
La privacy non dovrebbe essere una scatola nera o una tassa nascosta sul tuo tempo di sviluppo. Dovrebbe essere una parte principled della tua infrastruttura. Che tu richieda la totale sovranità del self-hosting o l'efficienza semplificata di un servizio cloud gestito, la tua strategia di consenso deve riflettere i tuoi valori. Hai la roadmap tecnica per bilanciare la privacy degli utenti con la crescita delle entrate. È tempo di guidare con trasparenza.
Conzent fornisce l'infrastruttura certificata IAB TCF 2.3 e pronta per Google Consent Mode v2 di cui la tua azienda ha bisogno. La nostra infrastruttura disponibile sorgente assicura che la tua conformità sia sempre verificabile e sotto il tuo controllo. Inizia oggi il tuo viaggio di conformità al GDPR con Conzent. Sei pronto a costruire un web più veloce e più etico.
Domande Frequenti
TYPO3 è naturalmente conforme al GDPR senza alcuna estensione?
No. Sebbene il core di TYPO3 fornisca forti funzionalità di sicurezza come l'anonimizzazione IP e la gestione dei diritti degli utenti, non include uno strato di gestione del consenso frontend. Hai bisogno di uno strumento esterno per bloccare script e cookie di terze parti prima che un utente conceda il permesso. Fare affidamento esclusivamente sulle funzionalità di base lascia il tuo sito vulnerabile alla non conformità per qualsiasi integrazione esterna, pixel di marketing o contenuti di terze parti incorporati.
Come implemento Google Consent Mode v2 su un sito TYPO3?
Per implementare Google Consent Mode v2, devi mappare gli stati di consenso del tuo sito ai parametri richiesti da Google come ad_user_data e analytics_storage. Per la conformità al GDPR di TYPO3, utilizza un CMP che si integri con l'API GCM v2. Questa configurazione consente al tuo Tag Manager di regolare il suo comportamento dinamicamente in base alla scelta dell'utente. Verifica sempre l'implementazione utilizzando i log della console del browser per assicurarti che non vengano trasmessi dati non autorizzati.
Qual è la migliore estensione per il consenso ai cookie per TYPO3 nel 2026?
La scelta migliore è una piattaforma che offre codice disponibile sorgente e controllo a livello di infrastruttura. Le estensioni native di TYPO3 spesso comportano alti oneri di manutenzione e possono rallentare le prestazioni del tuo sito. Una piattaforma moderna, orientata all'infrastruttura come Conzent, fornisce un'alternativa principled alle soluzioni proprietarie "scatola nera". Ti consente di mantenere alti tassi di opt-in attraverso test A/B mentre assicuri che la tua logica di conformità sia trasparente, verificabile e completamente integrata.
Posso self-hostare il mio gestore di consenso ai cookie sul mio server TYPO3?
Puoi sicuramente self-hostare il tuo gestore di consenso. Conzent fornisce un'Open Consent Infrastructure specificamente per questo scopo. Questo consente agli sviluppatori TYPO3 di mantenere la totale sovranità sui dati eseguendo la logica di consenso sul proprio hardware. Il self-hosting elimina la dipendenza da fornitori cloud esterni e assicura che i dati di consenso dei tuoi visitatori non lascino mai il tuo ambiente controllato. È l'approccio più etico per i team che danno priorità alla privacy e al controllo.
TYPO3 supporta l'IAB TCF 2.3 per la conformità pubblicitaria?
TYPO3 richiede un'integrazione esterna per supportare l'IAB TCF 2.3. Questo framework è essenziale per i siti che si basano sulla pubblicità programmatica, poiché standardizza il modo in cui le stringhe di consenso vengono trasmesse ai fornitori pubblicitari. Dal 28 febbraio 2026, la versione aggiornata TCF 2.3 è diventata obbligatoria per mantenere l'accesso a reti pubblicitarie premium. Integrare un CMP certificato con la tua installazione TYPO3 assicura che soddisfi questi requisiti senza interrompere i tuoi flussi di entrate.
Come influisce un banner per i cookie sulle prestazioni del sito TYPO3 e sui Core Web Vitals?
Un banner per i cookie mal ottimizzato può influire negativamente sui Core Web Vitals, specificamente sul tuo Largest Contentful Paint (LCP) e Cumulative Layout Shift (CLS). Molte estensioni basate su PHP aggiungono latenza non necessaria al caricamento iniziale della pagina. Per prevenire ciò, utilizza uno script leggero che si esegue in modo asincrono. Un approccio orientato all'infrastruttura assicura che lo strato di consenso non blocchi il rendering dei tuoi contenuti, consentendo al tuo sito TYPO3 di rimanere veloce e reattivo.
Cosa succede se un sito TYPO3 fallisce un audit di conformità al GDPR?
Fallire un audit di conformità al GDPR nel 2026 spesso comporta multe immediate e ordini di rimedio obbligatori. Gli organi di regolamentazione ora utilizzano scanner automatici per rilevare "bugie tecniche" dove la politica frontend di un sito non corrisponde al suo comportamento backend. Oltre all'impatto finanziario, un fallimento pubblico distrugge la fiducia degli utenti e può portare alla perdita di funzionalità di personalizzazione degli annunci. Assicurarsi che il tuo sito soddisfi gli standard di conformità al GDPR di TYPO3 è una salvaguardia necessaria.
Esiste una soluzione gratuita open-source per il consenso ai cookie per TYPO3?
Conzent offre un'Open Consent Infrastructure Self-Hosted gratuita e disponibile sorgente. Questa soluzione è progettata per rendere la privacy di livello enterprise accessibile all'intera comunità open-source. Ottieni accesso alla stessa logica di base della versione cloud gestita, inclusa la supporto per Google Consent Mode v2 e IAB TCF 2.3. È una scelta principled per gli sviluppatori che desiderano una soluzione trasparente e ad alte prestazioni senza i costi ricorrenti delle piattaforme proprietarie.