
TYPO3 DSGVO-Konformität: Ein technischer Leitfaden zu Datenschutz und Einwilligung im Jahr 2026
Im Jahr 2026 ist die Einhaltung des Datenschutzes kein rechtliches Dokument, das in Ihrem Footer vergraben ist; es ist ein Echtzeit-Technik-Audit des Verhaltens Ihres Servers. Sie haben wahrscheinlich den Druck gespürt, die TYPO3 GDPR-Konformität mit dem Bedarf an genauen Marketingdaten in Einklang zu bringen. Es ist eine häufige Frustration. Sie möchten die Sicherheit von TYPO3 v14 LTS, aber die technische Komplexität der Integration von IAB TCF v2.3 oder Google Consent Mode v2 fühlt sich oft wie eine Wahl zwischen rechtlicher Sicherheit und Einnahmen an. Es muss kein Kompromiss sein. Compliance ist kein Luxus für diejenigen mit massiven Budgets; es ist ein Standard für alle.
Dieser Leitfaden zeigt Ihnen, wie Sie die technischen und rechtlichen Anforderungen des modernen Datenschutzes meistern können, während Sie Ihre Tracking-Leistung und Benutzererfahrung schützen. Sie werden lernen, wie Sie eine transparente Einwilligungsebene aufbauen, die die strengen Anforderungen des EU AI-Gesetzes und der neuesten digitalen Vorschriften erfüllt. Wir werden den Übergang von "papierbasierten" Richtlinien zu "technischer Wahrheit" erkunden und wie eine infrastrukturbewusste Einwilligung Ihre Datensouveränität intakt hält. Es ist an der Zeit, die Angst vor Geldstrafen abzulegen und eine ethischere, leistungsstärkere digitale Präsenz aufzubauen, die Ihre Benutzer respektiert.
Wichtige Erkenntnisse
- Verstehen Sie, warum die integrierten Sicherheitsfunktionen von TYPO3 die Cookie-Einwilligung nicht automatisieren und wie Sie die Lücke zwischen der Kern-CMS-Funktionalität und den rechtlichen Anforderungen überbrücken können.
- Erfahren Sie, wie Sie Ihre Erweiterungen auf Datenminimierung prüfen und von statischen Datenschutzrichtlinien zu dynamischer, überprüfbarer Transparenz übergehen.
- Meistern Sie die technische Implementierung von Google Consent Mode v2 und IAB TCF v2.3, um Ihre Marketingleistung im regulatorischen Umfeld von 2026 zu schützen.
- Vergleichen Sie den Wartungsaufwand und die Leistungswirkung von nativen TYPO3-Erweiterungen mit infrastrukturbasierten Einwilligungsplattformen.
- Entdecken Sie einen prinzipienbasierten Ansatz zur TYPO3 GDPR-Konformität, der die Datensouveränität durch Open-Source, selbstgehostete Infrastruktur priorisiert.
Das TYPO3-Datenschutzparadoxon: Kern-Sicherheit vs. Einwilligungsmanagement
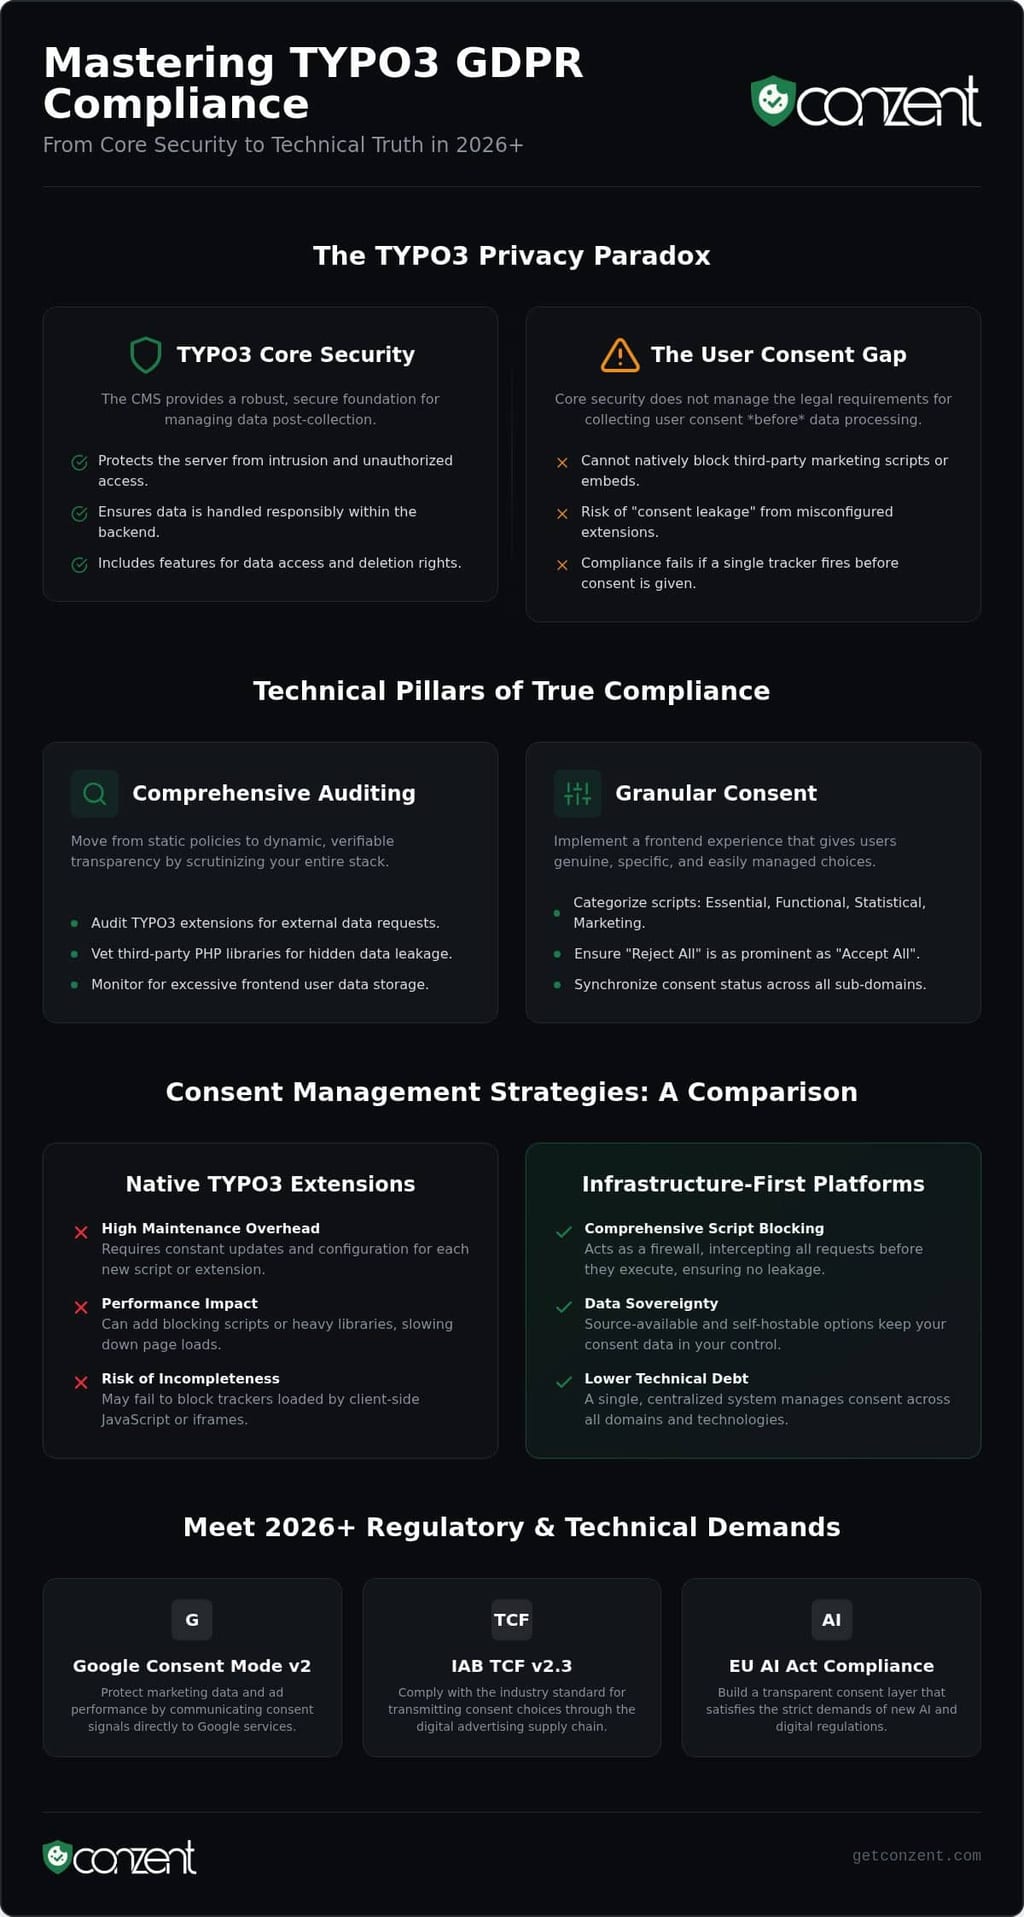
TYPO3 wird oft als sofort konform beworben. Dies ist eine gefährliche Halbwahrheit. Während die Kernarchitektur sicher ist, erfordert die tatsächliche TYPO3 GDPR-Konformität mehr als ein gehärtetes Backend. Die Kern-Sicherheit schützt den Server vor Eindringlingen. Eine Einwilligungsebene schützt das Recht des Benutzers auf digitale Selbstbestimmung. Dies sind unterschiedliche technische Herausforderungen. Die Allgemeine Datenschutzverordnung (GDPR) verlangt, dass die Einwilligung granular, informiert und leicht widerrufbar ist. Die Philosophie "Privacy by Design" von TYPO3 stellt sicher, dass das CMS selbst Daten verantwortungsbewusst behandelt, aber sie verhindert nicht, dass ein Marketing-Skript von Dritten ausgeführt wird, bevor ein Benutzer auf "Akzeptieren" klickt.
TYPO3-Kernfunktionen für die GDPR-Bereitschaft
TYPO3 v13 und v14 bieten eine robuste Grundlage für den Datenschutz. Der Kern verwendet standardmäßig SameSite-Cookie-Attribute, um Cross-Site-Request-Forgery zu verhindern, und behandelt Sitzungsdaten sicher. Sie können auch die integrierte IP-Anonymisierung für Systemprotokolle und gängige Erweiterungen nutzen. Für die Benutzerrechte enthält TYPO3 Workflows für den Datenzugriff und die Löschung. Diese Funktionen kümmern sich um das Backend der Compliance. Sie stellen sicher, dass Sie, sobald Sie Daten haben, diese ethisch verwalten. Sie lösen jedoch nicht das Problem, wie Sie diese Daten rechtmäßig erfassen.
Die Einwilligungslücke: Warum das CMS eine externe Schicht benötigt
Ein CMS ist darauf ausgelegt, Inhalte bereitzustellen; es ist keine Firewall für Tracking-Skripte. Es kann externe Pixel oder YouTube-Embeds nicht nativ blockieren, bevor ein Besucher die Erlaubnis erteilt. Dies schafft ein Risiko für "Einwilligungslecks" in komplexen Unternehmensinstallationen. Die Verwaltung der Einwilligung über Dutzende von Seitenbäumen und mehrere Sprachen ist ein enormes technisches Hindernis. Die Compliance schlägt fehl, wenn ein Tracking-Skript auf einer Subdomain ausgeführt wird, weil eine Erweiterung falsch konfiguriert ist. Sie benötigen eine infrastrukturbewusste Schicht, um diese Skripte abzufangen, bevor sie ausgeführt werden.
Im Jahr 2026 verwenden Regulierungsbehörden automatisierte Scans, um zu überprüfen, ob das Backend-Verhalten mit den Versprechungen des Frontends übereinstimmt. Gültige Einwilligung muss spezifisch für den Zweck sein. Es reicht nicht aus, einen "Global Accept"-Button zu haben. Benutzer benötigen die Möglichkeit, Analysen zu aktivieren, während funktionale Cookies aktiv bleiben. Wenn Ihre Website Drittanbietererweiterungen für Karten oder Werbung verwendet, müssen diese in Ihre TYPO3 GDPR-Konformitätsstrategie integriert werden. Sich ausschließlich auf manuelle Blockierungen zu verlassen, ist ein Rezept für technische Schulden und rechtliche Risiken. Wahre Compliance ist eine technische Wahrheit, keine rechtliche Theorie.
Technische Säulen der TYPO3 GDPR-Konformität
Technische Säulen verwandeln rechtliche Theorien in digitale Realität. Um TYPO3 GDPR-Konformität zu erreichen, müssen Sie über den CMS-Kern hinausblicken und jede Schicht Ihres Stacks genau prüfen. Dies beginnt mit der Datenminimierung. Wenn Sie die Daten nicht benötigen, sammeln Sie sie nicht. Es ist ein einfaches Prinzip, das oft in der Praxis scheitert, wenn Drittanbietererweiterungen beteiligt sind. Sie sollten sich auf den Leitfaden der ICO zur GDPR beziehen, um zu verstehen, wie diese Prinzipien auf Ihre spezifischen Datenverarbeitungsaktivitäten zutreffen. Transparenz ist ebenso wichtig. Ihre Datenschutzrichtlinie sollte eine dynamische Reflexion Ihrer tatsächlichen Skriptverwendung sein, nicht eine statische Vorlage, die seit Jahren nicht aktualisiert wurde.
Prüfung Ihres TYPO3-Erweiterungs-Ökosystems
Die Prüfung Ihres TYPO3-Erweiterungs-Ökosystems ist ein unverzichtbarer Schritt. Beliebte Plugins für Formulare, Karten oder Analysen lösen oft externe Anfragen aus, bevor ein Benutzer überhaupt mit der Seite interagiert. Sie können das TYPO3-Backend nutzen, um das Datenbankwachstum zu überwachen und Erweiterungen zu identifizieren, die übermäßige Frontend-Benutzerdaten speichern. Die Überprüfung von Drittanbieter-PHP-Bibliotheken ist ebenso wichtig. Ein sicheres CMS schützt Sie nicht, wenn eine Bibliothek in Ihrem Vendor-Ordner die IPs der Besucher ohne Ihr Wissen an einen Drittserver weitergibt. Die Überwachung dieser Prozesse stellt sicher, dass Ihr Backend-Verhalten mit Ihren Frontend-Versprechungen übereinstimmt.
Implementierung granularer Einwilligung im TYPO3-Frontend
Granulare Einwilligung ist die einzige gültige Einwilligung. Ihr Frontend muss Skripte in essentielle, funktionale, statistische und marketingbezogene Kategorien einteilen. Im Jahr 2026 verlangen Regulierungsbehörden, dass die Option "Alle ablehnen" ebenso prominent ist wie ihre Gegenstücke. Es gibt keinen Platz für dunkle Muster. Wenn Sie ein Multi-Domain-Setup betreiben, ist die Synchronisierung dieser Einwilligungszustände entscheidend für eine nahtlose Benutzererfahrung. Ein Besucher sollte nicht erneut zustimmen müssen, nur weil er von Ihrer Hauptseite zu einer Subdomain gewechselt ist. Dieses Maß an technischer Kohäsion schafft Vertrauen und hält Ihre Daten sauber.
Sicherheit als Standard ist Ihre Basis. Erzwingen Sie HTTPS und implementieren Sie strenge Sicherheitsheader wie Content Security Policy (CSP), um unbefugte Skriptausführungen zu verhindern. Automatisieren Sie schließlich das Recht auf Vergessenwerden. Manuelle Löschungen sind eine Haftung. Nutzen Sie die Zeitplanaufgaben von TYPO3, um alte Frontend-Benutzerdaten zu bereinigen und Formularübermittlungen automatisch zu anonymisieren. Dies reduziert Ihre Angriffsfläche und hält Ihre Datenbank schlank. Für Teams, die diese technischen Standards über mehrere Projekte hinweg skalieren möchten, kann die Erkundung von transparenten Preismodellen für infrastrukturbasierte Tools den Übergang vereinfachen. Wahre Compliance ist ein fortlaufender technischer Zustand, keine einmalige Einrichtung.
Einwilligungsmanagement-Strategien: Native Erweiterungen vs. Verwaltete Plattformen
Die Wahl einer Einwilligungsstrategie für TYPO3 GDPR-Konformität beginnt oft mit einer grundlegenden Gabelung: Bauen Sie es in das CMS ein oder lagern Sie es darauf? Viele Entwickler greifen auf native TYPO3-Erweiterungen zurück. Es fühlt sich mit dem Open-Source-Ökosystem im Einklang. Der Wartungsaufwand von selbstgebauten Lösungen ist jedoch eine versteckte Steuer für Ihr Entwicklungsteam. Jedes Mal, wenn sich die Allgemeine Datenschutzverordnung (GDPR) weiterentwickelt oder ein Browser seine Cookie-Richtlinie aktualisiert, muss Ihr benutzerdefinierter Code geprüft werden. Es geht nicht nur um rechtliche Sicherheit; es geht um Leistung. Lokales PHP-basiertes Blockieren führt oft zu Latenz, die Ihre Core Web Vitals beeinträchtigt. Moderne Compliance sollte ein leichtgewichtiges Skript sein, kein schwerer Backend-Prozess.
Das Argument für Open-Source-Infrastruktur
Transparenz ist eine Anforderung, kein Feature. Wenn Sie den Code, der Ihre Einwilligungslogik steuert, nicht sehen können, können Sie Ihre Compliance nicht wirklich überprüfen. Deshalb sind Selbstgehostete Cookie-Einwilligungsmanager zum Standard für Unternehmens-DevOps-Teams geworden. Indem Sie Ihre Einwilligungsplattform direkt mit Ihrer eigenen Infrastruktur verknüpfen, beseitigen Sie das "Black Box"-Problem. Sie besitzen die Daten. Sie besitzen die Betriebszeit. Sie besitzen die technische Wahrheit. Dieses Maß an Kontrolle ist entscheidend, um strenge rechtliche Prüfungen zu bestehen, bei denen "Vertraue uns" keine akzeptable Antwort von einem Anbieter ist. Es passt perfekt zu den Werten der Datensouveränität der TYPO3-Community.
Managed Cloud vs. Selbsthosting für TYPO3
Die Entscheidung zwischen Managed Cloud Consent Platforms und selbstgehosteten Setups hängt von Ihren Ressourcen ab. Verwaltete Lösungen sind hervorragend darin, Datenschutz über Hunderte von Websites hinweg zu skalieren, ohne Ihre internen Compliance-Kosten zu erhöhen. Sie bieten auch Werkzeuge, die native Erweiterungen nicht haben. Beispielsweise kann die Verwendung von A/B-Tests für Ihre Einwilligungsbanner die verlorenen Opt-in-Raten erheblich wiederherstellen. Sie sollten in der Lage sein, die Auswirkungen der Cookie-Einwilligung auf den Umsatz direkt in Ihren TYPO3-Analysen zu messen. Compliance, die die Leistung ignoriert, ist ein Misserfolg. Ihre Strategie sollte die Benutzerrechte als Leistungskennzahl behandeln, nicht nur als rechtliche Hürde, die es zu überwinden gilt. Wahre TYPO3 GDPR-Konformität besteht darin, das Gleichgewicht zwischen prinzipienbasierter Datensicherung und funktionalem Marketing zu finden.
Erweiterte Implementierung: Google Consent Mode v2 & TCF 2.3 in TYPO3
Google Consent Mode v2 (GCM v2) ist keine Empfehlung mehr; es ist eine harte Anforderung für jede TYPO3-Website, die 2026 Google Ads schaltet. Wenn Sie es nicht implementieren, verlieren Sie den Zugang zu Remarketing- und Werbe-Personalisierungsfunktionen in der EU und dem EWR. Es geht nicht nur darum, die Regeln von Google zu befolgen. Es geht darum, die TYPO3 GDPR-Konformität aufrechtzuerhalten, während Sie sicherstellen, dass Ihr Marketingbudget nicht verschwendet wird. Ebenso wurde IAB TCF 2.3 am 28. Februar 2026 für Publisher, die programmatische Werbung nutzen, verpflichtend. Diese Rahmenbedingungen ermöglichen es Ihrer TYPO3-Installation, die Wahl eines Benutzers direkt an den Ad-Tech-Stack zu signalisieren. Es ist eine technische Brücke zwischen Benutzerrechten und Einnahmen.
Schritt für Schritt: GCM v2 für TYPO3-Entwickler
Entwickler müssen die TYPO3-Einwilligungskategorien auf spezifische Google-Parameter wie ad_storage, analytics_storage und die neueren ad_user_data und ad_personalization-Felder abbilden. Eine ordnungsgemäße Implementierung des Google Consent Mode v2 stellt sicher, dass Tags entsprechend dem Opt-in-Status des Benutzers funktionieren. Sie haben zwei Optionen: Basis- oder Erweitert-Modus. Der Basis-Modus verhindert, dass Tags vollständig ausgeführt werden, bis die Einwilligung erteilt wird. Der Erweitert-Modus sendet "Pings" ohne Cookies. Für strikte GDPR-Einhaltung ist der Basis-Modus die prinzipienbasierte Wahl. Er beseitigt das Risiko einer versehentlichen Datenerfassung. Testen Sie immer Ihre Konfiguration mit dem Google Tag Assistant und überwachen Sie die Browser-Konsole, um sicherzustellen, dass keine Cookies geladen werden, bevor das Banner freigegeben wird.
Optimierung für Werbeeinnahmen und Compliance
Compliance sollte nicht auf Kosten Ihrer Geschäftstätigkeit kommen. Die Verwendung eines TCF 2.3-zertifizierten CMP ist für Publisher unerlässlich, um den Zugang zu Premium-Werbenetzwerken aufrechtzuerhalten. Wenn Ihre Einwilligungszeichenfolge ungültig ist, sinkt der Wert Ihres Inventars. Sie können aktiv verlorene Opt-in-Raten wiederherstellen, indem Sie Cookie-Einwilligungs-A/B-Tests implementieren, um das Bannerdesign zu finden, das bei Ihrem Publikum am besten ankommt. Raten Sie nicht, welches Layout funktioniert. Verwenden Sie Daten, um es zu beweisen. So schützen Sie Ihre Leistung, ohne Ihre Prinzipien zu opfern.
Die Überwachung der Auswirkungen auf den Umsatz direkt über Ihr Einwilligungs-Analyse-Dashboard ermöglicht es Ihnen, die realen Konsequenzen Ihrer Datenschutzeinstellungen zu sehen. Es verwandelt Compliance von einer rechtlichen Belastung in ein Werkzeug zur Leistungsoptimierung. Wenn Ihre Opt-in-Raten niedrig sind, können Sie Ihre Botschaft oder Ihr Design verfeinern, ohne die Transparenz zu beeinträchtigen. Für Teams, die bereit sind, diese fortschrittlichen Standards in ihren Workflow zu integrieren, ist die Erkundung unserer flexiblen Preisoptionen der nächste logische Schritt. Hochleistungsfähiger Datenschutz ist ein technischer Standard, den jede TYPO3-Website erreichen kann.
Conzent: Die prinzipienbasierte Einwilligungswahl für TYPO3
Open Source bedeutet mehr als nur kostenlose Software. Es geht um Datensouveränität und technische Unabhängigkeit. Conzent spiegelt diese Philosophie wider. Es bietet einen egalitären Ansatz für unternehmensgerechte Einwilligung, der sowohl den Entwickler als auch den Endbenutzer respektiert. Die Erreichung der TYPO3 GDPR-Konformität erfordert nicht, dass Sie Ihre Ethik an einen Black-Box-Anbieter auslagern. Mit Conzent wird Ihre Einwilligungsebene zu einem transparenten Teil Ihrer eigenen Infrastruktur. Wir verstecken unsere Logik nicht hinter proprietären Wänden. Wir laden zur Überprüfung ein, denn Transparenz schafft Vertrauen. Es ist die Stimme eines sachkundigen Kollegen, der Ihnen hilft, Ihre Benutzer zu schützen.
Warum Conzent in das TYPO3-Ökosystem passt
Leistung ist ein Kernwert in der TYPO3-Community. Conzent verwendet infrastrukturelle Blockierung, die die Latenz minimiert und Ihre Core Web Vitals bewahrt. Es ist für TYPO3-Integrationen gebaut und stellt sicher, dass Ihre Einwilligungslogik nahtlos mit Ihrem Seitenbaum skaliert. Unsere Mission "Open Consent Infrastructure" ist einfach: Wir machen hochgradige Compliance für alle zugänglich. Es ist kein Premium-Luxus für wenige. Es ist ein notwendiger Standard für viele. Egal, ob Sie ein kleines gemeinnütziges Unternehmen oder ein globales Unternehmen sind, der Schutzstandard bleibt derselbe. Sie erhalten die gleichen robusten Funktionen, unabhängig von Ihrem Ressourcenlevel.
Erste Schritte mit Conzent für TYPO3
Sie haben die volle Kontrolle über Ihre Bereitstellung. Wählen Sie die kostenlose, selbstgehostete Open Consent Infrastructure (OCI) für totale Datensouveränität. Diese Option ist ideal für DevOps-Teams, die vollständige Infrastrukturkontrolle verlangen. Alternativ können Sie unseren verwalteten Cloud-Service wählen, um die Wartungsbelastung zu reduzieren, während Sie denselben transparenten Code beibehalten. Die Einrichtung Ihres ersten Cookie-Banners dauert nur wenige Minuten. Wir bieten TYPO3-spezifische Vorlagen, die dem professionellen Erscheinungsbild Ihres Portals entsprechen. Sie müssen kein Rechtsexperte sein, um es richtig zu machen. Unsere Dokumentation und unser Enterprise-Support-Team stehen bereit, um Ihnen bei der Navigation durch komplexe mehrsprachige Bereitstellungen zu helfen.
Datenschutz sollte kein Kopfschmerz sein. Conzent wächst mit Ihnen. Vom Single-Site-Setup bis hin zu einem riesigen globalen Portal bleibt die Logik konsistent und überprüfbar. Sie erhalten Zugriff auf Analysen zur Umsatzwirkung und A/B-Tests, ohne Ihre Prinzipien zu opfern. Es ist an der Zeit, die Einwilligung als öffentliches Gut und technischen Standard zu betrachten. Schließen Sie sich der Gemeinschaft von Entwicklern an, die Transparenz, Geschwindigkeit und ethische Verantwortung priorisieren. Wahre TYPO3 GDPR-Konformität besteht darin, das Gleichgewicht zwischen prinzipienbasierter Datensicherung und funktionalem Wachstum zu finden.
Zukunftssichere Ihre TYPO3-Datenschutzstrategie
Compliance im Jahr 2026 ist eine Frage der technischen Wahrheit, nicht nur der rechtlichen Theorie. Sie haben gesehen, dass ein sicheres CMS-Kern nur der Anfang ist. Wahre TYPO3 GDPR-Konformität erfordert eine Einwilligungsebene, die ebenso robust und transparent ist wie die Website, die sie schützt. Durch die Integration von Standards wie Google Consent Mode v2 und die Prüfung Ihres Erweiterungs-Ökosystems gehen Sie über einfaches "Box-Checking" hinaus. Sie bauen Vertrauen auf. Sie schützen Ihre Leistung. Sie stellen sicher, dass Ihre Marketingdaten genau bleiben, während Sie die digitalen Rechte jedes Benutzers respektieren.
Datenschutz sollte keine Black Box oder eine versteckte Steuer auf Ihre Entwicklungszeit sein. Es sollte ein prinzipienbasierter Teil Ihrer Infrastruktur sein. Egal, ob Sie die totale Souveränität des Selbsthostings oder die optimierte Effizienz eines verwalteten Cloud-Services verlangen, Ihre Einwilligungsstrategie muss Ihre Werte widerspiegeln. Sie haben die technische Roadmap, um die Privatsphäre der Benutzer mit dem Umsatzwachstum in Einklang zu bringen. Es ist an der Zeit, mit Transparenz zu führen.
Conzent bietet die IAB TCF v2.4-zertifizierte (CMP-ID 446) und Google Consent Mode v2 Ready Infrastruktur, die Ihr Unternehmen benötigt. Unsere Open-Source-Infrastruktur stellt sicher, dass Ihre Compliance immer überprüfbar und unter Ihrer Kontrolle ist. Beginnen Sie Ihre GDPR-konforme TYPO3-Reise mit Conzent noch heute. Sie sind bereit, ein schnelleres, ethischeres Web aufzubauen.
Häufig gestellte Fragen
Ist TYPO3 von Natur aus GDPR-konform ohne Erweiterungen?
Nein. Während der TYPO3-Kern starke Sicherheitsfunktionen wie IP-Anonymisierung und Benutzerrechtsverwaltung bietet, enthält er keine Frontend-Einwilligungsmanagement-Schicht. Sie benötigen ein externes Tool, um Skripte und Cookies von Dritten zu blockieren, bevor ein Benutzer die Erlaubnis erteilt. Sich ausschließlich auf die Kernfunktionen zu verlassen, macht Ihre Website anfällig für Nicht-Compliance bei externen Integrationen, Marketing-Pixeln oder eingebettetem Drittanbieter-Inhalt.
Wie implementiere ich Google Consent Mode v2 auf einer TYPO3-Website?
Um Google Consent Mode v2 zu implementieren, müssen Sie die Einwilligungszustände Ihrer Website auf die erforderlichen Google-Parameter wie ad_user_data und analytics_storage abbilden. Für TYPO3 GDPR-Konformität verwenden Sie ein CMP, das mit der GCM v2 API integriert ist. Dieses Setup ermöglicht es Ihrem Tag Manager, sein Verhalten dynamisch basierend auf der Benutzerwahl anzupassen. Überprüfen Sie immer die Implementierung mithilfe der Browser-Konsole, um sicherzustellen, dass keine unbefugten Daten übertragen werden.
Was ist die beste Cookie-Einwilligungs-Erweiterung für TYPO3 im Jahr 2026?
Die beste Wahl ist eine Plattform, die Open-Source-Code und infrastrukturelle Kontrolle bietet. Native TYPO3-Erweiterungen bringen oft hohe Wartungsbelastungen mit sich und können die Leistung Ihrer Website verlangsamen. Eine moderne, infrastrukturbasierte Plattform wie Conzent bietet eine prinzipienbasierte Alternative zu proprietären "Black Box"-Lösungen. Sie ermöglicht es Ihnen, hohe Opt-in-Raten durch A/B-Tests aufrechtzuerhalten, während Sie sicherstellen, dass Ihre Compliance-Logik transparent, überprüfbar und vollständig integriert ist.
Kann ich meinen Cookie-Einwilligungsmanager auf meinem TYPO3-Server selbst hosten?
Sie können Ihren Einwilligungsmanager definitiv selbst hosten. Conzent bietet eine Open Consent Infrastructure speziell für diesen Zweck. Dies ermöglicht TYPO3-Entwicklern, die vollständige Datensouveränität zu wahren, indem sie die Einwilligungslogik auf ihrer eigenen Hardware ausführen. Selbsthosting beseitigt die Abhängigkeit von externen Cloud-Anbietern und stellt sicher, dass die Einwilligungsdaten Ihrer Besucher niemals Ihre kontrollierte Umgebung verlassen. Es ist der ethischste Ansatz für Teams, die Datenschutz und Kontrolle priorisieren.
Unterstützt TYPO3 IAB TCF 2.3 für Werbe-Compliance?
TYPO3 benötigt eine externe Integration, um IAB TCF 2.3 zu unterstützen. Dieses Framework ist für Websites, die auf programmatische Werbung angewiesen sind, unerlässlich, da es standardisiert, wie Einwilligungszeichenfolgen an Werbeanbieter übermittelt werden. Seit dem 28. Februar 2026 ist die aktualisierte TCF 2.3-Version verpflichtend, um den Zugang zu Premium-Werbenetzwerken aufrechtzuerhalten. Die Integration eines zertifizierten CMP mit Ihrer TYPO3-Installation stellt sicher, dass Sie diese Anforderungen erfüllen, ohne Ihre Einnahmequellen zu stören.
Wie wirkt sich ein Cookie-Banner auf die Leistung der TYPO3-Website und die Core Web Vitals aus?
Ein schlecht optimiertes Cookie-Banner kann sich negativ auf die Core Web Vitals auswirken, insbesondere auf Ihr Largest Contentful Paint (LCP) und Cumulative Layout Shift (CLS). Viele PHP-basierte Erweiterungen fügen der initialen Seitenladung unnötige Latenz hinzu. Um dies zu verhindern, verwenden Sie ein leichtgewichtiges Skript, das asynchron ausgeführt wird. Ein infrastrukturbasierter Ansatz stellt sicher, dass die Einwilligungsebene das Rendern Ihrer Inhalte nicht blockiert, sodass Ihre TYPO3-Website schnell und reaktionsschnell bleibt.
Was passiert, wenn eine TYPO3-Website eine GDPR-Compliance-Prüfung nicht besteht?
Das Scheitern einer GDPR-Prüfung im Jahr 2026 führt oft zu sofortigen Geldstrafen und verpflichtenden Abhilfemaßnahmen. Regulierungsbehörden verwenden jetzt automatisierte Scanner, um "technische Lügen" zu erkennen, bei denen die Frontend-Richtlinie einer Website nicht mit ihrem Backend-Verhalten übereinstimmt. Über die finanziellen Auswirkungen hinaus zerstört ein öffentliches Versagen das Vertrauen der Benutzer und kann zum Verlust von Werbe-Personalisierungsfunktionen führen. Sicherzustellen, dass Ihre Website die Standards der TYPO3 GDPR-Konformität erfüllt, ist ein notwendiger Schutz.
Gibt es eine kostenlose Open-Source-Lösung für die Cookie-Einwilligung für TYPO3?
Conzent bietet eine kostenlose, Open-Source-Selbstgehostete Open Consent Infrastructure. Diese Lösung wurde entwickelt, um unternehmensgerechten Datenschutz der gesamten Open-Source-Community zugänglich zu machen. Sie erhalten Zugriff auf dieselbe Kernlogik wie die verwaltete Cloud-Version, einschließlich Unterstützung für Google Consent Mode v2 und IAB TCF v2.4. Es ist eine prinzipienbasierte Wahl für Entwickler, die eine leistungsstarke, transparente Lösung ohne die wiederkehrenden Kosten proprietärer Plattformen wünschen.