
TYPO3 GDPR-yhteensopivuus: Tekninen opas yksityisyyteen ja suostumukseen vuonna 2026
Vuonna 2026 tietosuojan noudattaminen ei ole oikeudellinen asiakirja, joka on piilotettu alatunnisteeseesi; se on reaaliaikainen tekninen tarkastus palvelimesi käyttäytymisestä. Olet todennäköisesti tuntenut painetta tasapainottaa TYPO3 GDPR -vaatimusten noudattaminen tarkkojen markkinointidatan tarpeiden kanssa. Tämä on yleinen turhautuminen. Haluat TYPO3 v14 LTS:n turvallisuuden, mutta IAB TCF v2.3:n tai Google Consent Mode v2:n integroimisen tekninen monimutkaisuus tuntuu usein valinnalta oikeudellisen turvallisuuden ja tulojen välillä. Sen ei tarvitse olla kauppatapa. Noudattaminen ei ole ylellisyyttä suurilla budjeteilla; se on standardi kaikille.
Tämä opas näyttää sinulle, kuinka hallita modernin tietosuojan teknisiä ja oikeudellisia vaatimuksia samalla kun suojaat seurantasuorituskykyäsi ja käyttäjäkokemustasi. Opit, kuinka rakentaa läpinäkyvä suostumuskerros, joka täyttää EU:n tekoälyasetuksen tiukat vaatimukset ja viimeisimmät digitaaliset säädökset. Tutkimme siirtymistä "paperipohjaisista" käytännöistä "tekniseen totuuteen" ja kuinka infrastruktuuritietoinen suostumus pitää tietosuhteesi ehjänä. On aika lopettaa sakkojen pelkääminen ja alkaa rakentaa eettisempää, korkealaatuista digitaalista läsnäoloa, joka kunnioittaa käyttäjiäsi.
Keskeiset Huomiot
- Ymmärrä, miksi TYPO3:n sisäänrakennetut turvallisuusominaisuudet eivät automatisoi evästeiden suostumusta ja kuinka kuroa umpeen kuilu ydinsisällön hallinnan ja oikeudellisten vaatimusten välillä.
- Opettele tarkastamaan laajennuksesi tietojen minimoinnin osalta ja siirtymään staattisista tietosuojakäytännöistä dynaamiseen, todennettavissa olevaan läpinäkyvyyteen.
- Hallinnoi Google Consent Mode v2:n ja IAB TCF v2.3:n teknistä toteutusta suojataksesi markkinointisuorituskykyäsi vuoden 2026 sääntelyympäristössä.
- Vertaile natiivien TYPO3-laajennusten ja infrastruktuuripohjaisten suostumuspalveluiden ylläpitokustannuksia ja suorituskykyvaikutuksia.
- Tutustu periaatteelliseen lähestymistapaan TYPO3 GDPR -vaatimusten noudattamiseen, joka priorisoi tietosuhteen avoimen lähdekoodin, itse isännöidyn infrastruktuurin kautta.
TYPO3:n Tietosuojaparadoksi: Ydinturvallisuus vs. Suostumushallinta
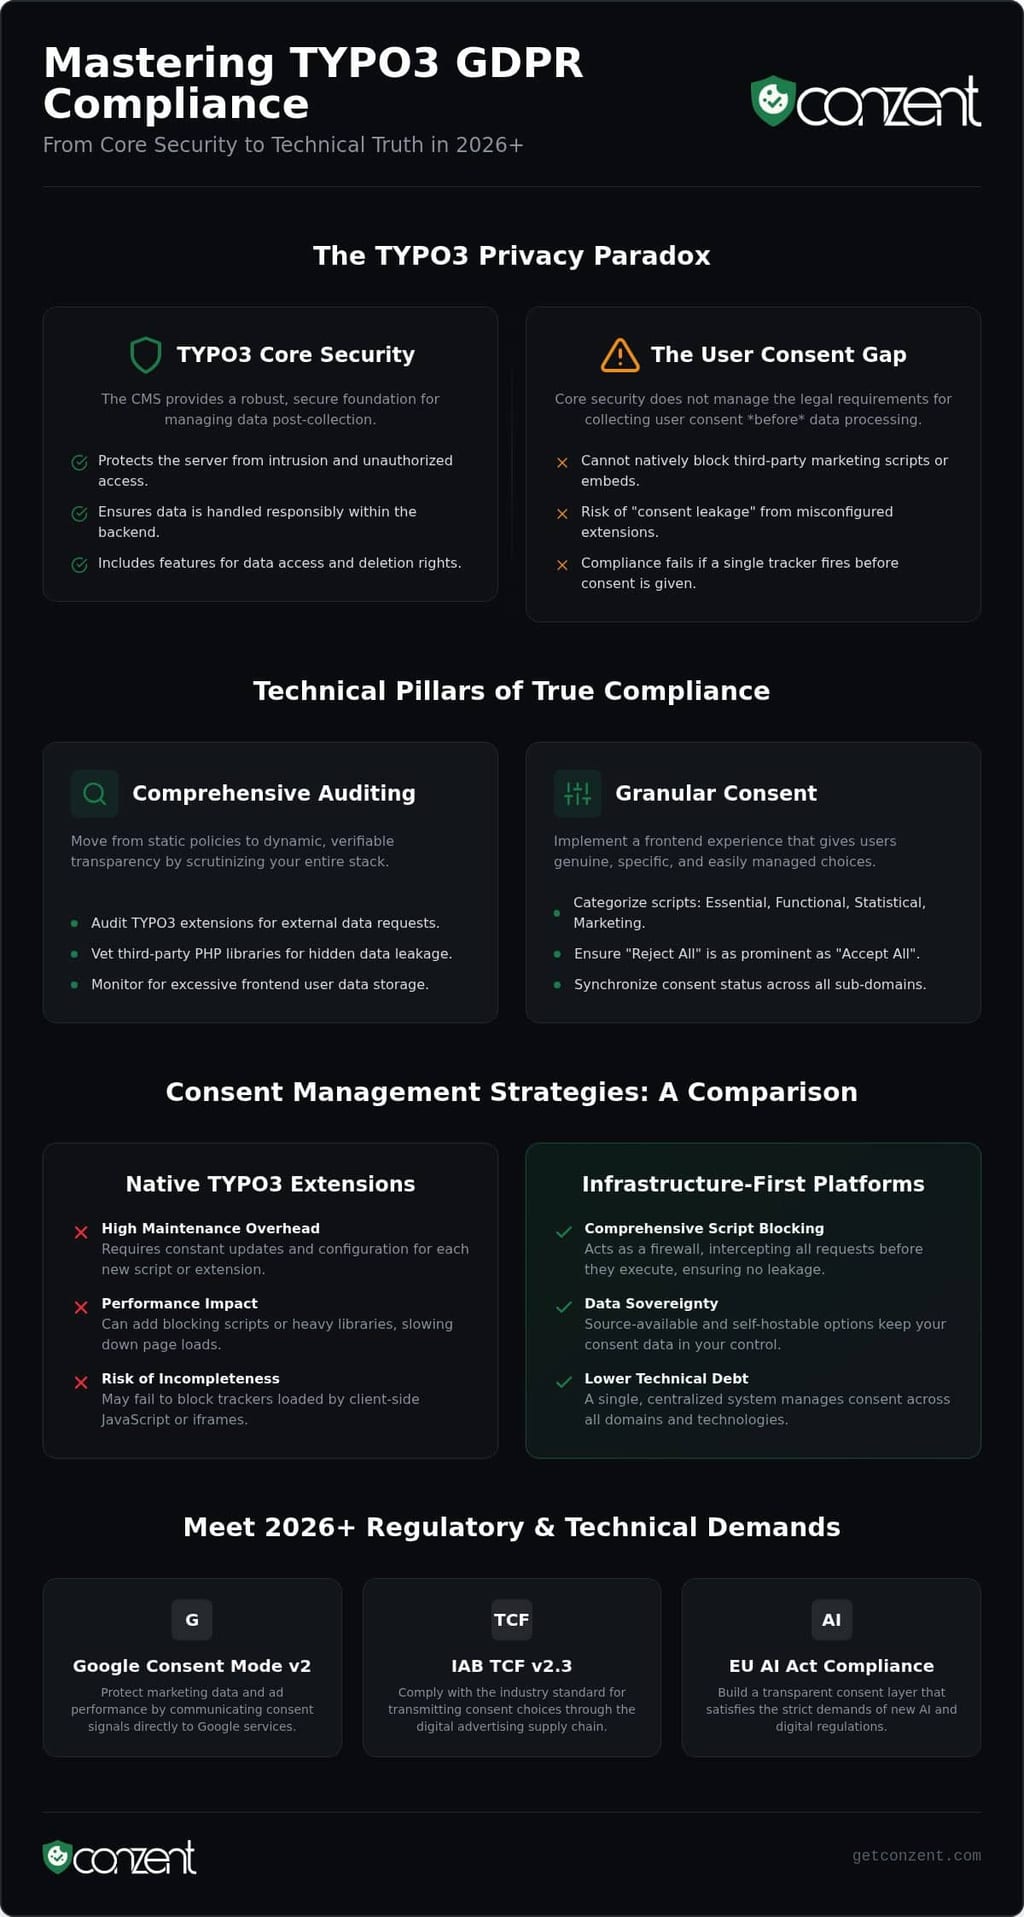
TYPO3:aa markkinoidaan usein valmiina noudattamaan vaatimuksia. Tämä on vaarallinen puolittainen totuus. Vaikka ydinarkkitehtuuri on turvallinen, todellisen TYPO3 GDPR -vaatimusten noudattamisen saavuttaminen vaatii enemmän kuin vain kovetettua taustajärjestelmää. Ydinturvallisuus suojaa palvelinta tunkeutumiselta. Suostumuskerros suojaa käyttäjän oikeutta digitaaliseen itsehallintaan. Nämä ovat erillisiä teknisiä haasteita. Yleinen tietosuoja-asetus (GDPR) vaatii, että suostumuksen on oltava yksityiskohtaista, informoitua ja helposti peruutettavaa. TYPO3:n "Privacy by Design" -filosofia varmistaa, että CMS itse käsittelee tietoja vastuullisesti, mutta se ei estä kolmannen osapuolen markkinointiskriptiä käynnistymästä ennen kuin käyttäjä napsauttaa "Hyväksy".
TYPO3:n ydintoiminnot GDPR-valmiudelle
TYPO3 v13 ja v14 tarjoavat vahvan perustan tietosuojalle. Ydin käyttää oletusarvoisesti SameSite-evästeattribuutteja estääkseen sivustojen välisten pyyntöjen väärinkäytön ja käsittelee istuntotietoja turvallisesti. Voit myös hyödyntää sisäänrakennettua IP-anonymisointia järjestelmäkirjauksiin ja yleisiin laajennuksiin. Käyttäjäoikeuksien osalta TYPO3 sisältää työnkulkuja tietojen käyttöön ja poistamiseen. Nämä ominaisuudet käsittelevät noudattamisen taustaa. Ne varmistavat, että kun sinulla on tietoja, hallitset niitä eettisesti. Ne eivät ratkaise ongelmaa siitä, kuinka keräät tietoja laillisesti.
Suostumuskuilu: Miksi CMS tarvitsee ulkoisen kerroksen
CMS on suunniteltu toimittamaan sisältöä; se ei ole palomuuri seurantaskripteille. Se ei voi natiivisti estää ulkoisia pikseleitä tai YouTube-upotuksia ennen kuin vierailija myöntää luvan. Tämä luo "suostumusvuoto"-riskin monimutkaisissa yritysasennuksissa. Suostumuksen hallinta kymmenillä sivustopuilleilla ja useilla kielillä on valtava tekninen este. Noudattaminen epäonnistuu, jos seurantaskripti käynnistyy alidomainilla väärin konfiguroidun laajennuksen vuoksi. Tarvitset infrastruktuuritietoisen kerroksen, joka keskeyttää nämä skriptit ennen niiden suorittamista.
Vuonna 2026 sääntelyviranomaiset käyttävät automatisoituja skannauksia varmistaakseen, että taustakäyttäytyminen vastaa etupään lupauksia. Voimassa oleva suostumus on oltava erityinen tarkoitukselle. "Globaalin hyväksynnän" painike ei riitä. Käyttäjillä on oltava mahdollisuus kytkeä analytiikka pois päältä samalla kun toiminnalliset evästeet pysyvät aktiivisina. Jos sivustosi käyttää kolmannen osapuolen laajennuksia karttoihin tai mainoksiin, niiden on oltava kartoitettu TYPO3 GDPR -vaatimusten noudattamisen strategiaasi. Luottaminen manuaalisiin estoihin on resepti tekniselle velalle ja oikeudelliselle altistumiselle. Todellinen noudattaminen on tekninen totuus, ei oikeudellinen teoria.
TYPO3 GDPR -vaatimusten tekniset pilarit
Tekniset pilarit muuttavat oikeudellisen teorian digitaaliseksi todellisuudeksi. Saavuttaaksesi TYPO3 GDPR -vaatimusten noudattamisen, sinun on katsottava CMS:n ytimen yli ja tarkasteltava jokaista kerrosta pinossasi. Tämä alkaa tietojen minimoinnista. Jos et tarvitse tietoja, älä kerää niitä. Se on yksinkertainen periaate, joka usein epäonnistuu käytännössä, kun kolmannen osapuolen laajennuksia on mukana. Sinun tulisi viitata ICO:n oppaaseen GDPR:stä ymmärtääksesi, kuinka nämä periaatteet soveltuvat erityisiin tietojenkäsittelytoimintoihisi. Läpinäkyvyys on yhtä tärkeää. Tietosuojakäytäntösi tulisi olla dynaaminen heijastus todellisesta skriptikäytöstäsi, ei staattinen malli, jota ei ole päivitetty vuosiin.
TYPO3-laajennusekosysteemin tarkastus
TYPO3-laajennusekosysteemin tarkastus on neuvotteleva askel. Suositut liitännäiset lomakkeille, kartoille tai analytiikalle laukaisevat usein ulkoisia pyyntöjä ennen kuin käyttäjä edes vuorovaikuttaa sivun kanssa. Voit käyttää TYPO3:n taustajärjestelmää tietokannan kasvun seuraamiseen ja tunnistaa laajennuksia, jotka tallentavat liikaa etupään käyttäjätietoja. Kolmannen osapuolen PHP-kirjastojen tarkastaminen on myös kriittistä. Turvallinen CMS ei suojaa sinua, jos myyjäkansiossasi oleva kirjasto vuotaa vierailijoiden IP-osoitteita kolmannen osapuolen palvelimelle ilman tietämystäsi. Näiden prosessien seuraaminen varmistaa, että taustakäyttäytymisesi vastaa etupään lupauksiasi.
Yksityiskohtaisen suostumuksen toteuttaminen TYPO3:n etupäässä
Yksityiskohtainen suostumus on ainoa voimassa oleva suostumus. Etupään on luokiteltava skriptit olennaisiksi, toiminnallisiksi, tilastollisiksi ja markkinointikategorioiksi. Vuonna 2026 sääntelyelimet vaativat, että "Hylkää kaikki" -vaihtoehto on yhtä näkyvä kuin sen vastine. Tummille kaavoille ei ole tilaa. Jos käytät monidomain-ratkaisua, näiden suostumustilojen synkronointi on elintärkeää saumattoman käyttäjäkokemuksen takaamiseksi. Vierailijan ei pitäisi joutua antamaan suostumustaan uudelleen vain siksi, että hän siirtyi pääsivustoltasi alidomainille. Tämä teknisen koherenssin taso rakentaa luottamusta ja pitää tietosi puhtaina.
Oletusarvoinen turvallisuus on peruslinjasi. Pakota HTTPS ja toteuta tiukat turvalliset otsikot, kuten Content Security Policy (CSP), estääksesi valtuuttamattoman skriptin suorittamisen. Lopuksi, automatisoi Oikeus tulla unohdetuksi. Manuaalinen poistaminen on vastuukysymys. Käytä TYPO3:n aikataulutehtäviä vanhojen etupään käyttäjätietojen poistamiseen ja lomakevastauksien anonymisoimiseen automaattisesti. Tämä vähentää hyökkäyspintaasi ja pitää tietokannan kevyenä. Tiimeille, jotka haluavat laajentaa näitä teknisiä standardeja useisiin projekteihin, infrastruktuuripohjaisten työkalujen läpinäkyvien hinnoittelumallien tutkiminen voi helpottaa siirtymistä. Todellinen noudattaminen on jatkuva tekninen tila, ei kertaluonteinen asennus.
Suostumushallintastrategiat: Natiivilaajennukset vs. Hallinnoidut alustat
Suostumustrategian valitseminen TYPO3 GDPR -vaatimusten noudattamiseksi alkaa usein perustavanlaatuisesta haarasta tiellä: rakennatko sen CMS:ään vai kerrotko sen päälle? Monet kehittäjät tarttuvat natiivisiin TYPO3-laajennuksiin. Se tuntuu olevan linjassa avoimen lähdekoodin ekosysteemin kanssa. Kuitenkin kotitekoisten ratkaisujen ylläpitokustannukset ovat piilotettu vero kehitystiimillesi. Joka kerta, kun Yleinen tietosuoja-asetus (GDPR) kehittyy tai selain päivittää evästeiden politiikkaansa, mukautetun koodisi on tarkastettava. Tämä ei ole vain oikeudellisen turvallisuuden kysymys; se on myös suorituskyvyn kysymys. Paikallinen PHP-pohjainen esto lisää usein viivettä, joka tappaa Core Web Vitals -arvosi. Modernin noudattamisen tulisi olla kevyt skripti, ei raskas taustaprosessi.
Avoimen lähdekoodin infrastruktuurin puolesta
Läpinäkyvyys on vaatimus, ei ominaisuus. Jos et näe koodia, joka ohjaa suostumuslogiikkaasi, et voi todella vahvistaa noudattamistasi. Tästä syystä itse isännöidyt evästeiden suostumushallintaratkaisut ovat tulleet standardiksi yritysten DevOps-tiimeille. Linkittämällä suostumuspalvelusi suoraan omaan infrastruktuuriisi poistat "mustan laatikon" ongelman. Omistat tiedot. Omistat käyttöajan. Omistat teknisen totuuden. Tämä kontrollin taso on välttämätöntä tiukkojen oikeudellisten tarkastusten läpäisemiseksi, joissa "luota meihin" ei ole hyväksyttävä vastaus myyjältä. Se on täydellinen linjaus TYPO3-yhteisön tietosuhteen arvojen kanssa.
Hallinnoitu pilvi vs. Itse isännöinti TYPO3:lle
Päätös hallinnoitujen pilvisuostumuspalveluiden ja itse isännöityjen ratkaisujen välillä riippuu resursseistasi. Hallinnoidut ratkaisut erottuvat yksityisyyden laajentamisessa satojen sivustojen kesken ilman sisäisten noudattamiskustannusten lisäämistä. Ne tarjoavat myös työkaluja, joita natiivilaajennuksilla ei ole. Esimerkiksi A/B-testauksen käyttäminen suostumusbannerissasi voi merkittävästi palauttaa menetettyjä hyväksymisprosentteja. Sinun pitäisi pystyä mittaamaan evästeiden suostumuksen taloudellista vaikutusta suoraan TYPO3-analytiikassasi. Noudattaminen, joka jättää huomiotta suorituskyvyn, on epäonnistuminen. Strategiasi tulisi käsitellä käyttäjäoikeuksia suorituskykymetrinä, ei vain oikeudellisena esteenä. Todellinen TYPO3 GDPR -vaatimusten noudattaminen tarkoittaa tasapainon löytämistä periaatteellisten tietosuojan ja toiminnallisen markkinoinnin välillä.
Edistynyt toteutus: Google Consent Mode v2 & TCF 2.3 TYPO3:ssa
Google Consent Mode v2 (GCM v2) ei ole enää suositus; se on tiukka vaatimus kaikille TYPO3-sivustoille, jotka käyttävät Google Adsia vuonna 2026. Jos et toteuta sitä, menetät pääsyn uudelleenmarkkinointiin ja mainosten personointiominaisuuksiin EU:ssa ja EEA:ssa. Tämä ei ole vain Googlen sääntöjen noudattamista. Kyse on TYPO3 GDPR -vaatimusten noudattamisen ylläpitämisestä samalla kun varmistat, ettei markkinointikustannuksesi mene hukkaan. Samoin IAB TCF 2.3 tuli pakolliseksi 28. helmikuuta 2026 ohjelmallista mainontaa käyttävien julkaisijoiden osalta. Nämä kehykset mahdollistavat TYPO3-asennuksesi signaloida käyttäjän valinnan suoraan mainosteknologiapinolle. Se on tekninen silta käyttäjäoikeuksien ja tulojen välillä.
Vaiheittain: GCM v2 TYPO3-kehittäjille
Kehittäjien on kartoitettava TYPO3:n suostumusluokat tiettyihin Googlen parametreihin, kuten ad_storage, analytics_storage ja uudempiin ad_user_data ja ad_personalization -kenttiin. Oikea Google Consent Mode v2 -toteutus varmistaa, että tagit käyttäytyvät käyttäjän hyväksymistilan mukaan. Sinulla on kaksi vaihtoehtoa: Perus- tai Edistynyt tila. Perustila estää tageja käynnistymästä kokonaan, kunnes suostumus on myönnetty. Edistynyt tila lähettää "pingejä" ilman evästeitä. Tiukan GDPR:n noudattamisen vuoksi perustila on periaatteellinen valinta. Se eliminoi vahingossa tapahtuvan tietojen keräämisen riskin. Testaa aina kokoonpanosi Google Tag Assistantilla ja seuraa selaimen konsolilokeja varmistaaksesi, että evästeitä ei ladata ennen bannerin poistamista.
Mainostulojen ja noudattamisen optimointi
Noudattaminen ei saisi tulla liiketoimintasi elinkelpoisuuden kustannuksella. TCF 2.3 -sertifioidun CMP:n käyttäminen on välttämätöntä julkaisijoille, jotta he voivat säilyttää pääsyn premium-mainosverkkoihin. Jos suostumusmerkkisi on virheellinen, varastosi arvo laskee. Voit aktiivisesti palauttaa menetettyjä hyväksymisprosentteja toteuttamalla Evästeiden suostumuksen A/B-testauksen löytääksesi bannerimuotoilun, joka resonoi parhaiten yleisösi kanssa. Älä arvaa, mikä asettelu toimii. Käytä tietoja todistaaksesi se. Näin suojaat suorituskykyäsi uhraamatta periaatteitasi.
Tulojen vaikutuksen seuraaminen suoraan suostumusanalyyttiesi ohjauspaneelista antaa sinun nähdä tietosuojasetustesi todelliset seuraukset. Se muuttaa noudattamisen oikeudellisesta taakasta suorituskyvyn optimointityökaluksi. Jos hyväksymisprosenttisi ovat alhaiset, voit hienosäätää viestintääsi tai muotoilua ilman, että läpinäkyvyys kärsii. Tiimeille, jotka ovat valmiita integroimaan nämä edistyneet standardit työnkulkuunsa, meidän joustavien hinnoitteluvaihtoehtojen tutkiminen on seuraava looginen askel. Korkean suorituskyvyn tietosuoja on tekninen standardi, jonka jokainen TYPO3-sivusto voi saavuttaa.
Conzent: Periaatteellinen suostumuksen valinta TYPO3:lle
Avoin lähdekoodi tarkoittaa enemmän kuin vain ilmaista ohjelmistoa. Kyse on tietosuhteesta ja teknisestä riippumattomuudesta. Conzent heijastaa tätä filosofiaa. Se tarjoaa tasa-arvoisen lähestymistavan yritystason suostumukseen, joka kunnioittaa kehittäjää yhtä paljon kuin loppukäyttäjää. TYPO3 GDPR -vaatimusten noudattamisen saavuttaminen ei vaadi, että ulkoistat eettisyytesi mustan laatikon myyjälle. Conzentin avulla suostumuskerroksesi tulee läpinäkyväksi osaksi omaa infrastruktuuriasi. Emme piilota logiikkaamme omistettujen seinien taakse. Kutsumme tarkasteluun, koska läpinäkyvyys rakentaa luottamusta. Se on tietävän vertaisen ääni, joka auttaa sinua suojaamaan käyttäjiäsi.
Miksi Conzent sopii TYPO3-ekosysteemiin
Suorituskyky on keskeinen arvo TYPO3-yhteisössä. Conzent käyttää infrastruktuuritason estoa, joka minimoi viiveet ja säilyttää Core Web Vitals -arvosi. Se on rakennettu TYPO3-integraatioita varten, varmistaen, että suostumuslogiikkasi skaalautuu saumattomasti sivustopuusi kanssa. Meidän "Avoimen suostumus-infrastruktuurin" missio on yksinkertainen: teemme korkeatasoisen noudattamisen saavutettavaksi kaikille. Se ei ole premium-luksus harvoille. Se on välttämätön standardi monille. Olitpa pieni voittoa tavoittelematon organisaatio tai globaali yritys, suojan standardi pysyy samana. Saat samat vahvat ominaisuudet riippumatta resurssitasostasi.
Conzentin käyttöönotto TYPO3:lle
Sinulla on täydellinen hallinta käyttöönotostasi. Valitse ilmainen, itse isännöity Avoimen suostumus-infrastruktuurin (OCI) vaihtoehto täydelliseen tietosuhteeseen. Tämä vaihtoehto on ihanteellinen DevOps-tiimeille, jotka vaativat täydellistä infrastruktuurin hallintaa. Vaihtoehtoisesti voit valita hallinnoidun pilvipalvelumme, jotta voit siirtää ylläpitotaakan samalla kun säilytät saman läpinäkyvän koodin. Ensimmäisen Evästebannerisi asettaminen vie vain muutaman minuutin. Tarjoamme TYPO3-spesifisiä malleja, jotka vastaavat portaalisi ammattimaista estetiikkaa. Sinun ei tarvitse olla oikeudellinen asiantuntija saadaksesi sen oikein. Dokumentaatiomme ja yritystukitiimimme ovat valmiita auttamaan sinua monikielisten käyttöönottojen monimutkaisuudessa.
Yksityisyyden laajentaminen ei saisi olla päänsärky. Conzent kasvaa kanssasi. Yksittäisestä sivuston asennuksesta valtavaan globaaliin portaaliin logiikka pysyy johdonmukaisena ja todennettavissa. Saat pääsyn tulojen vaikutusanalytiikkaan ja A/B-testaukseen uhraamatta periaatteitasi. On aika käsitellä suostumusta julkisena hyödykkeenä ja teknisenä standardina. Liity kehittäjäyhteisöön, joka priorisoi läpinäkyvyyttä, nopeutta ja eettistä vastuuta. Todellinen TYPO3 GDPR -vaatimusten noudattaminen tarkoittaa tasapainon löytämistä periaatteellisten tietosuojan ja toiminnallisen kasvun välillä.
Tulevaisuuden kestävä TYPO3:n tietosuojastrategia
Noudattaminen vuonna 2026 on teknisen totuuden kysymys, ei vain oikeudellinen teoria. Olet nähnyt, että turvallinen CMS-ydin on vain alku. Todellinen TYPO3 GDPR -vaatimusten noudattaminen vaatii suostumuskerroksen, joka on yhtä vahva ja läpinäkyvä kuin suojaamaansa sivusto. Integroimalla standardit, kuten Google Consent Mode v2 ja tarkastamalla laajennusekosysteemisi, siirryt yksinkertaisesta "laatikon tarkistamisesta" eteenpäin. Rakennat luottamusta. Suojaat suorituskykyäsi. Varmistat, että markkinointidatasi pysyy tarkkana kunnioittaen jokaisen käyttäjän digitaalisia oikeuksia.
Tietosuoja ei saisi olla musta laatikko tai piilotettu vero kehitysaikasi. Sen tulisi olla periaatteellinen osa infrastruktuuriasi. Olitpa itse isännöinnin täydellistä suvereniteettia tai hallinnoidun pilvipalvelun sujuvaa tehokkuutta vaativa, suostumustrategiasi on heijastettava arvojasi. Sinulla on tekninen tiekartta tasapainottaa käyttäjien yksityisyys ja tulokasvu. On aika johtaa läpinäkyvyyden avulla.
Conzent tarjoaa IAB TCF v2.4 -sertifioidun (CMP ID 446) ja Google Consent Mode v2 -valmiin infrastruktuurin, jota yrityksesi tarvitsee. Avoin lähdekoodin infrastruktuurimme varmistaa, että noudattamisesi on aina todennettavissa ja hallinnassasi. Aloita GDPR-yhteensopiva TYPO3-matka Conzentin kanssa tänään. Olet valmis rakentamaan nopeamman, eettisemmän verkon.
Usein Kysytyt Kysymykset
Onko TYPO3 luonnostaan GDPR-yhteensopiva ilman laajennuksia?
Ei. Vaikka TYPO3:n ydin tarjoaa vahvoja turvallisuusominaisuuksia, kuten IP-anonymisoinnin ja käyttäjäoikeuksien hallinnan, se ei sisällä etupään suostumushallintakerrosta. Tarvitset ulkoisen työkalun estääksesi kolmansien osapuolten skriptit ja evästeet ennen kuin käyttäjä myöntää luvan. Pelkkään ydintoimintaan luottaminen jättää sivustosi alttiiksi noudattamattomuudelle kaikissa ulkoisissa integraatioissa, markkinointipikseleissä tai upotetussa kolmannen osapuolen sisällössä.
Kuinka toteutan Google Consent Mode v2 TYPO3-sivustolla?
Google Consent Mode v2:n toteuttamiseksi sinun on kartoitettava sivustosi suostumustilat Googlen vaatimuksiin, kuten ad_user_data ja analytics_storage. TYPO3 GDPR -vaatimusten noudattamiseksi käytä CMP:tä, joka integroituu GCM v2 API:in. Tämä asennus mahdollistaa Tag Managerisi käyttäytymisen säätämisen dynaamisesti käyttäjän valinnan mukaan. Varmista aina toteutus selaimen konsolilokeilla varmistaaksesi, ettei valtuuttamatonta tietoa siirretä.
Mikä on paras evästeiden suostumuslaajennus TYPO3:lle vuonna 2026?
Paras valinta on alusta, joka tarjoaa avoimen lähdekoodin ja infrastruktuuritason hallinnan. Natiivit TYPO3-laajennukset kantavat usein suuria ylläpitokustannuksia ja voivat hidastaa sivustosi suorituskykyä. Moderni, infrastruktuuripohjainen alusta, kuten Conzent, tarjoaa periaatteellisen vaihtoehdon omistettuille "mustan laatikon" ratkaisuille. Se mahdollistaa korkeiden hyväksymisprosenttien ylläpitämisen A/B-testauksen avulla samalla kun varmistaa, että noudattamislogiikkasi on läpinäkyvä, todennettavissa ja täysin integroitu.
Voinko itse isännöidä evästeiden suostumusmanageria TYPO3-palvelimellani?
Voit ehdottomasti itse isännöidä suostumusmanageriasi. Conzent tarjoaa Avoimen Suostumus-infrastruktuurin erityisesti tätä tarkoitusta varten. Tämä mahdollistaa TYPO3-kehittäjien ylläpitää täydellistä tietosuhdetta suorittamalla suostumuslogiikkaa omalla laitteistollaan. Itse isännöinti poistaa riippuvuuden ulkoisista pilvipalveluista ja varmistaa, että vierailijasi suostumusdata ei koskaan jätä hallittua ympäristöäsi. Se on eettisin lähestymistapa tiimeille, jotka priorisoivat yksityisyyttä ja hallintaa.
Tukeeko TYPO3 IAB TCF 2.3 mainosvaatimuksia?
TYPO3 vaatii ulkoisen integraation tukeakseen IAB TCF 2.3:ta. Tämä kehys on välttämätön verkkosivustoille, jotka luottavat ohjelmalliseen mainontaan, koska se standardoi, kuinka suostumusmerkit välitetään mainostajille. 28. helmikuuta 2026 alkaen päivitetty TCF 2.3 -versio on ollut pakollinen pääsyn ylläpitämiseksi premium-mainosverkkoihin. Sertifioidun CMP:n integroiminen TYPO3-asennukseesi varmistaa, että täytät nämä vaatimukset ilman, että tulovirrat häiriintyvät.
Kuinka evästebanneri vaikuttaa TYPO3-sivuston suorituskykyyn ja Core Web Vitals -arvoihin?
Huonosti optimoitu evästebanneri voi vaikuttaa negatiivisesti Core Web Vitals -arvoihin, erityisesti Suurimman Sisältöelementin Piirtoon (LCP) ja Kumulatiiviseen Asettelun Siirtoon (CLS). Monet PHP-pohjaiset laajennukset lisäävät tarpeetonta viivettä alkuperäiseen sivun lataukseen. Tämän estämiseksi käytä kevyttä skriptiä, joka suoritetaan asynkronisesti. Infrastruktuuripohjainen lähestymistapa varmistaa, että suostumuskerros ei estä sisältösi renderöintiä, jolloin TYPO3-sivustosi pysyy nopeana ja reagoivana.
Entä jos TYPO3-sivusto epäonnistuu GDPR-noudattamisen tarkastuksessa?
GDPR-tarkastuksen epäonnistuminen vuonna 2026 johtaa usein välittömiin sakkoihin ja pakollisiin korjausmääräyksiin. Sääntelyelimet käyttävät nyt automatisoituja skannereita havaitakseen "teknisiä valheita", joissa sivuston etupään käytäntö ei vastaa sen taustakäyttäytymistä. Taloudellisen vaikutuksen lisäksi julkinen epäonnistuminen tuhoaa käyttäjäluottamuksen ja voi johtaa mainosten personointiominaisuuksien menettämiseen. Varmistaminen, että sivustosi täyttää TYPO3 GDPR -vaatimusten noudattamisen standardit, on välttämätön turvatoimi.
Onko olemassa ilmainen avoimen lähdekoodin evästeiden suostumusratkaisu TYPO3:lle?
Conzent tarjoaa ilmaisen, avoimen lähdekoodin itse isännöidyn Avoimen Suostumus-infrastruktuurin. Tämä ratkaisu on suunniteltu tekemään yritystason tietosuoja saavutettavaksi koko avoimen lähdekoodin yhteisölle. Saat pääsyn samaan ydinlogiikkaan kuin hallinnoidussa pilviversiossa, mukaan lukien tuki Google Consent Mode v2:lle ja IAB TCF v2.4:lle. Se on periaatteellinen valinta kehittäjille, jotka haluavat korkean suorituskyvyn, läpinäkyvän ratkaisun ilman omistettujen alustojen toistuvia kustannuksia.