
TYPO3 GDPR-naleving: Een technische gids voor privacy en toestemming in 2026
In 2026 is privacy compliance geen juridisch document dat ergens in je footer is begraven; het is een technische audit van het gedrag van je server in real-time. Je hebt waarschijnlijk de druk gevoeld om TYPO3 GDPR-compliance in balans te brengen met de behoefte aan nauwkeurige marketingdata. Het is een veelvoorkomende frustratie. Je wilt de veiligheid van TYPO3 v14 LTS, maar de technische complexiteit van het integreren van IAB TCF v2.3 of Google Consent Mode v2 voelt vaak als een keuze tussen juridische veiligheid en inkomsten. Het hoeft geen compromis te zijn. Compliance is geen luxe voor degenen met enorme budgetten; het is een standaard voor iedereen.
Deze gids laat je zien hoe je de technische en juridische vereisten van moderne privacy kunt beheersen terwijl je je trackingprestaties en gebruikerservaring beschermt. Je leert hoe je een transparante toestemmingslaag kunt bouwen die voldoet aan de strenge eisen van de EU AI Act en de nieuwste digitale regelgeving. We zullen de verschuiving van "papieren" beleidslijnen naar "technische waarheid" verkennen en hoe infrastructuur-bewuste toestemming je gegevenssoevereiniteit intact houdt. Het is tijd om te stoppen met het vrezen voor boetes en te beginnen met het bouwen van een meer ethische, hoogpresterende digitale aanwezigheid die je gebruikers respecteert.
Belangrijke Inzichten
- Begrijp waarom de ingebouwde beveiligingsfuncties van TYPO3 geen cookie-toestemming automatiseren en hoe je de kloof tussen de kernfunctionaliteit van het CMS en de juridische vereisten kunt overbruggen.
- Leer hoe je je extensies kunt auditen op gegevensminimalisatie en hoe je van statische privacybeleid naar dynamische, verifieerbare transparantie kunt gaan.
- Beheers de technische implementatie van Google Consent Mode v2 en IAB TCF v2.3 om je marketingprestaties te beschermen in de regelgevende omgeving van 2026.
- Vergelijk de onderhoudskosten en prestatie-impact van native TYPO3-extensies versus infrastructuur-eerst toestemmingsplatforms.
- Ontdek een principiële benadering van TYPO3 GDPR-compliance die gegevenssoevereiniteit prioriteert via bron-beschikbare, zelf-gehoste infrastructuur.
Het TYPO3 Privacy Paradox: Kernbeveiliging vs. Toestemmingsbeheer
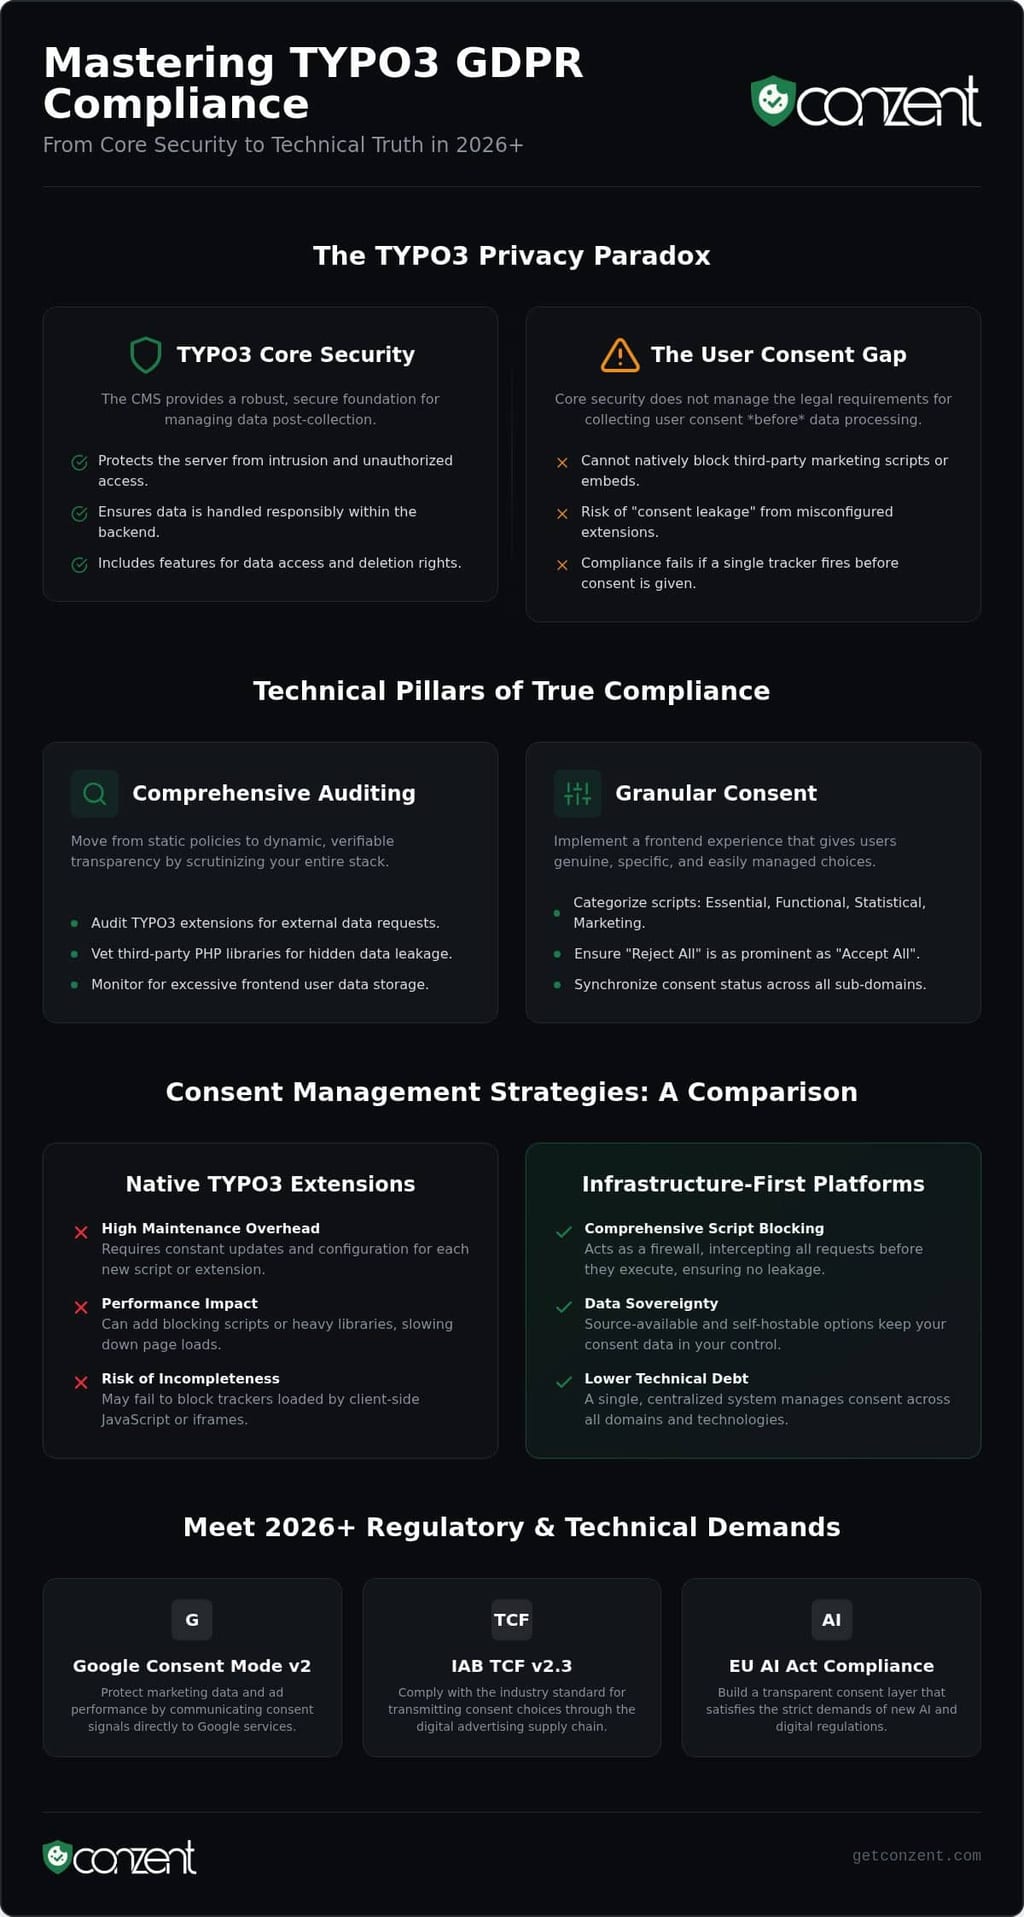
TYPO3 wordt vaak gepresenteerd als out-of-the-box compliant. Dit is een gevaarlijke halve waarheid. Hoewel de kernarchitectuur veilig is, vereist het bereiken van echte TYPO3 GDPR-compliance meer dan een versterkte backend. Kernbeveiliging beschermt de server tegen inbraak. Een toestemmingslaag beschermt het recht van de gebruiker op digitale zelfbeschikking. Dit zijn verschillende technische uitdagingen. De Algemene Verordening Gegevensbescherming (AVG) vereist dat toestemming gedetailleerd, geïnformeerd en gemakkelijk in te trekken is. De "Privacy by Design"-filosofie van TYPO3 zorgt ervoor dat het CMS zelf verantwoordelijk omgaat met gegevens, maar het voorkomt niet dat een marketingscript van derden wordt uitgevoerd voordat een gebruiker op "Accepteren" klikt.
TYPO3 Kernfuncties voor GDPR Klaarheid
TYPO3 v13 en v14 bieden een robuuste basis voor privacy. De kern gebruikt standaard SameSite-cookie-attributen om cross-site request forgery te voorkomen en behandelt sessiegegevens veilig. Je kunt ook gebruikmaken van ingebouwde IP-anonimisering voor systeemlogs en veelvoorkomende extensies. Voor gebruikersrechten bevat TYPO3 workflows voor gegevensaccess en -verwijdering. Deze functies behandelen de backend van compliance. Ze zorgen ervoor dat zodra je gegevens hebt, je deze ethisch beheert. Ze lossen het probleem niet op van hoe je die gegevens legaal vastlegt.
De Toestemmingskloof: Waarom het CMS een Externe Laag Nodig Heeft
Een CMS is ontworpen om inhoud te leveren; het is geen firewall voor tracking-scripts. Het kan externe pixels of YouTube-embedcodes niet native blokkeren voordat een bezoeker toestemming geeft. Dit creëert een risico van "toestemmingslekken" in complexe bedrijfsinstallaties. Toestemming beheren over tientallen sitebomen en meerdere talen is een enorme technische hindernis. Compliance faalt als een tracking-script op een subdomein wordt uitgevoerd vanwege een verkeerd geconfigureerde extensie. Je hebt een infrastructuur-bewuste laag nodig om deze scripts te onderscheppen voordat ze worden uitgevoerd.
In 2026 gebruiken regelgevers geautomatiseerde scans om te verifiëren of het backend-gedrag overeenkomt met de frontend-beloften. Geldige toestemming moet specifiek zijn voor het doel. Het is niet genoeg om een "Globaal Accepteren"-knop te hebben. Gebruikers moeten de mogelijkheid hebben om analytics in te schakelen terwijl functionele cookies actief blijven. Als je site gebruikmaakt van extensies van derden voor kaarten of advertenties, moeten deze worden gekoppeld aan je TYPO3 GDPR-compliance strategie. Vertrouwen op handmatige blokkades is een recept voor technische schulden en juridische blootstelling. Echte compliance is een technische waarheid, geen juridische theorie.
Technische Pilaren van TYPO3 GDPR-compliance
Technische pilaren maken juridische theorie tot digitale realiteit. Om TYPO3 GDPR-compliance te bereiken, moet je verder kijken dan de kern van het CMS en elke laag van je stack onder de loep nemen. Dit begint met gegevensminimalisatie. Als je de gegevens niet nodig hebt, verzamel ze dan niet. Het is een eenvoudig principe dat vaak in de praktijk faalt wanneer extensies van derden betrokken zijn. Je moet de Gids van de ICO voor de AVG raadplegen om te begrijpen hoe deze principes van toepassing zijn op jouw specifieke gegevensverwerkingsactiviteiten. Transparantie is even belangrijk. Je privacybeleid moet een dynamische reflectie zijn van je daadwerkelijke scriptgebruik, niet een statisch sjabloon dat al jaren niet is bijgewerkt.
Je TYPO3 Extensie-ecosysteem Auditen
Het auditen van je TYPO3-extensie-ecosysteem is een niet-onderhandelbare stap. Populaire plugins voor formulieren, kaarten of analytics triggeren vaak externe verzoeken voordat een gebruiker zelfs maar met de pagina interactie heeft. Je kunt de TYPO3-backend gebruiken om de databasegroei te monitoren en extensies te identificeren die buitensporige frontend-gebruikersgegevens opslaan. Het controleren van PHP-bibliotheken van derden is even cruciaal. Een veilig CMS beschermt je niet als een bibliotheek in je leveranciersmap bezoekers-IP's lekt naar een server van derden zonder jouw medeweten. Het monitoren van deze processen zorgt ervoor dat je backend-gedrag overeenkomt met je frontend-beloften.
Granulaire Toestemming Implementeren in de TYPO3 Frontend
Granulaire toestemming is de enige geldige toestemming. Je frontend moet scripts categoriseren in essentiële, functionele, statistische en marketingcategorieën. In 2026 eisen regelgevende instanties dat de optie "Alles Afwijzen" net zo prominent is als de tegenhanger. Er is geen ruimte voor donkere patronen. Als je een multi-domeinopstelling hebt, is het synchroniseren van deze toestemmingsstatussen essentieel voor een naadloze gebruikerservaring. Een bezoeker zou niet opnieuw toestemming moeten geven alleen omdat hij van je hoofdsysteem naar een subdomein is verhuisd. Dit niveau van technische samenhang bouwt vertrouwen en houdt je gegevens schoon.
Beveiliging als standaard is je basislijn. Handhaaf HTTPS en implementeer strikte beveiligingsheaders zoals Content Security Policy (CSP) om ongeautoriseerde scriptuitvoering te voorkomen. Automatiseer ten slotte het Recht om Vergeten te Worden. Handmatige verwijdering is een aansprakelijkheid. Gebruik de plannertaken van TYPO3 om oude frontend-gebruikersgegevens te verwijderen en formulierindieningen automatisch te anonimiseren. Dit vermindert je aanvalsvlak en houdt je database slank. Voor teams die deze technische normen over meerdere projecten willen opschalen, kan het verkennen van transparante prijsmodellen voor infrastructuur-eerst tools de overgang vereenvoudigen. Echte compliance is een voortdurende technische staat, geen eenmalige opzet.
Toestemmingsbeheerstrategieën: Native Extensies vs. Beheerde Platforms
Het kiezen van een toestemmingsstrategie voor TYPO3 GDPR-compliance begint vaak met een fundamentele splitsing: bouw je het in het CMS of laag je het erbovenop? Veel ontwikkelaars grijpen naar native TYPO3-extensies. Het voelt in lijn met het open-source ecosysteem. Echter, de onderhoudskosten van zelfgebouwde oplossingen zijn een verborgen belasting voor je ontwikkelingsteam. Elke keer dat de Algemene Verordening Gegevensbescherming (AVG) evolueert of een browser zijn cookiebeleid bijwerkt, moet je aangepaste code worden geaudit. Dit gaat niet alleen om juridische veiligheid; het gaat om prestaties. Lokale PHP-gebaseerde blokkades introduceren vaak latentie die je Core Web Vitals verstoort. Moderne compliance zou een lichtgewicht script moeten zijn, geen zware backend-proces.
De Case voor Bron-Beschikbare Infrastructuur
Transparantie is een vereiste, geen functie. Als je de code die je toestemmingslogica aandrijft niet kunt zien, kun je je compliance niet echt verifiëren. Dit is waarom Zelf-gehoste Cookie Toestemmingsbeheerders de standaard zijn geworden voor enterprise DevOps-teams. Door je toestemmingsplatform rechtstreeks aan je eigen infrastructuur te koppelen, elimineer je het "black box"-probleem. Jij bent de eigenaar van de gegevens. Jij bent de eigenaar van de uptime. Jij bent de eigenaar van de technische waarheid. Dit niveau van controle is essentieel voor het doorstaan van rigoureuze juridische audits waar "vertrouw ons" geen acceptabel antwoord is van een leverancier. Het sluit perfect aan bij de waarden van gegevenssoevereiniteit van de TYPO3-gemeenschap.
Beheerde Cloud vs. Zelf-Hosting voor TYPO3
De keuze tussen Beheerde Cloud Toestemmingsplatforms en zelf-gehoste opstellingen hangt af van je middelen. Beheerde oplossingen excelleren in het opschalen van privacy over honderden sites zonder je interne compliance-kosten te verhogen. Ze bieden ook tools die native extensies missen. Bijvoorbeeld, het gebruik van A/B-testen op je toestemmingsbanners kan verloren opt-in tarieven aanzienlijk herstellen. Je moet in staat zijn om de Inkomstenimpact van Cookie Toestemming direct binnen je TYPO3-analytics te meten. Compliance die prestaties negeert, is een mislukking. Je strategie moet gebruikersrechten als een prestatiemetriek beschouwen, niet alleen als een juridische hindernis om te overwinnen. Echte TYPO3 GDPR-compliance gaat over het vinden van de balans tussen principiële gegevensbescherming en functionele marketing.
Geavanceerde Implementatie: Google Consent Mode v2 & TCF 2.3 in TYPO3
Google Consent Mode v2 (GCM v2) is geen aanbeveling meer; het is een harde vereiste voor elke TYPO3-site die in 2026 Google Ads draait. Als je het niet implementeert, verlies je toegang tot remarketing- en advertentiepersonalisatiefuncties in de EU en EEA. Dit gaat niet alleen om het volgen van de regels van Google. Het gaat om het handhaven van TYPO3 GDPR-compliance terwijl je ervoor zorgt dat je marketinguitgaven niet verspild worden. Evenzo werd de IAB TCF 2.3 op 28 februari 2026 verplicht voor uitgevers die gebruikmaken van programmatic advertising. Deze kaders stellen je TYPO3-opstelling in staat om de keuze van een gebruiker rechtstreeks naar de advertentietechnologie-stack te signaleren. Het is een technische brug tussen gebruikersrechten en inkomsten.
Stap-voor-Stap: GCM v2 voor TYPO3 Ontwikkelaars
Ontwikkelaars moeten TYPO3-toestemmingscategorieën koppelen aan specifieke Google-parameters zoals ad_storage, analytics_storage, en de nieuwere ad_user_data en ad_personalization velden. Een goede Implementatie van Google Consent Mode v2 zorgt ervoor dat tags zich gedragen volgens de opt-in status van de gebruiker. Je hebt twee keuzes: Basis- of Geavanceerde modus. De basismodus voorkomt dat tags volledig worden uitgevoerd totdat toestemming is verleend. De geavanceerde modus verzendt "pings" zonder cookies. Voor strikte naleving van de AVG is de basismodus de principiële keuze. Het elimineert het risico van onopzettelijke gegevensverzameling. Test altijd je configuratie met Google Tag Assistant en monitor de browserconsole logs om te verifiëren dat er geen cookies worden geladen voordat de banner is gewist.
Optimaliseren voor Advertentie-inkomsten en Compliance
Compliance zou niet ten koste van je bedrijfslevensvatbaarheid moeten komen. Het gebruik van een TCF 2.3 gecertificeerde CMP is essentieel voor uitgevers om toegang te behouden tot premium advertentienetwerken. Als je toestemmingsstring ongeldig is, daalt de waarde van je voorraad. Je kunt actief verloren opt-in tarieven herstellen door Cookie Toestemming A/B Testen te implementeren om het bannerontwerp te vinden dat het beste resoneert met je publiek. Raad niet welke lay-out werkt. Gebruik gegevens om het te bewijzen. Dit is hoe je je prestaties beschermt zonder je principes op te offeren.
Het monitoren van de inkomstenimpact rechtstreeks via je toestemmingsanalytics-dashboard stelt je in staat om de werkelijke gevolgen van je privacy-instellingen te zien. Het transformeert compliance van een juridische last in een prestatie-optimalisatietool. Als je opt-in tarieven laag zijn, kun je je boodschap of ontwerp verfijnen zonder in te boeten op transparantie. Voor teams die klaar zijn om deze geavanceerde normen in hun workflow te integreren, is het verkennen van onze flexibele prijsopties de volgende logische stap. Hoogwaardige privacy is een technische standaard die elke TYPO3-site kan bereiken.
Conzent: De Principiële Toestemmingskeuze voor TYPO3
Open source gaat over meer dan alleen gratis software. Het gaat over gegevenssoevereiniteit en technische onafhankelijkheid. Conzent weerspiegelt deze filosofie. Het biedt een egalitaire benadering van ondernemingsklare toestemming die zowel de ontwikkelaar als de eindgebruiker respecteert. Het bereiken van TYPO3 GDPR-compliance vereist niet dat je je ethiek uitbesteedt aan een black-box leverancier. Met Conzent wordt je toestemmingslaag een transparant onderdeel van je eigen infrastructuur. We verbergen onze logica niet achter eigendomswanden. We nodigen uit tot controle omdat transparantie vertrouwen opbouwt. Het is de stem van een deskundige collega die je helpt je gebruikers te beschermen.
Waarom Conzent Past in het TYPO3 Ecosysteem
Prestaties zijn een kernwaarde in de TYPO3-gemeenschap. Conzent gebruikt infrastructuur-niveau blokkering die latentie minimaliseert en je Core Web Vitals behoudt. Het is gebouwd voor TYPO3 Integraties, waardoor je toestemmingslogica naadloos met je siteboom schaalt. Onze missie "Open Consent Infrastructure" is eenvoudig: we maken naleving op hoog niveau toegankelijk voor iedereen. Het is geen premium luxe voor de weinigen. Het is een noodzakelijke standaard voor velen. Of je nu een kleine non-profitorganisatie of een wereldwijde onderneming bent, de standaard van bescherming blijft hetzelfde. Je krijgt dezelfde robuuste functies ongeacht je middelen.
Aan de Slag met Conzent voor TYPO3
Je hebt volledige controle over je implementatie. Kies de gratis, zelf-gehoste Open Consent Infrastructure (OCI) voor totale gegevenssoevereiniteit. Deze optie is ideaal voor DevOps-teams die volledige infrastructuurcontrole eisen. Kies anders voor onze beheerde cloudservice om de onderhoudslast te verlichten terwijl je dezelfde transparante code behoudt. Het opzetten van je eerste Cookie Banner duurt slechts enkele minuten. We bieden TYPO3-specifieke sjablonen die passen bij de professionele esthetiek van je portal. Je hoeft geen juridische expert te zijn om het goed te krijgen. Onze documentatie en enterprise supportteams staan klaar om je te helpen bij het navigeren door complexe meertalige implementaties.
Privacy opschalen zou geen hoofdpijn moeten zijn. Conzent groeit met je mee. Van een enkele site-opstelling tot een enorme wereldwijde portal, de logica blijft consistent en verifieerbaar. Je krijgt toegang tot inkomstenimpact analytics en A/B-testen zonder je principes op te offeren. Het is tijd om toestemming te beschouwen als een publiek goed en een technische standaard. Sluit je aan bij de gemeenschap van ontwikkelaars die transparantie, snelheid en ethische verantwoordelijkheid prioriteren. Echte TYPO3 GDPR-compliance gaat over het vinden van de balans tussen principiële gegevensbescherming en functionele groei.
Toekomstbestendig Je TYPO3 Privacystrategie
Compliance in 2026 is een kwestie van technische waarheid, niet alleen juridische theorie. Je hebt gezien dat een veilige CMS-kern slechts het begin is. Echte TYPO3 GDPR-compliance vereist een toestemmingslaag die net zo robuust en transparant is als de site die het beschermt. Door standaarden zoals Google Consent Mode v2 te integreren en je extensie-ecosysteem te auditen, ga je verder dan eenvoudig "dozen afvinken." Je bouwt vertrouwen. Je beschermt je prestaties. Je zorgt ervoor dat je marketingdata nauwkeurig blijft terwijl je de digitale rechten van elke gebruiker respecteert.
Privacy zou geen black box of een verborgen belasting op je ontwikkelingstijd moeten zijn. Het zou een principieel onderdeel van je infrastructuur moeten zijn. Of je nu de totale soevereiniteit van zelf-hosting eist of de gestroomlijnde efficiëntie van een beheerde cloudservice, je toestemmingsstrategie moet je waarden weerspiegelen. Je hebt de technische routekaart om gebruikersprivacy in balans te brengen met inkomsten groei. Het is tijd om te leiden met transparantie.
Conzent biedt de IAB TCF 2.3 Gecertificeerde en Google Consent Mode v2 Klaar infrastructuur die je onderneming nodig heeft. Onze bron-beschikbare infrastructuur zorgt ervoor dat je compliance altijd verifieerbaar en onder jouw controle is. Begin vandaag je GDPR-conforme TYPO3-reis met Conzent. Je bent klaar om een snellere, meer ethische web te bouwen.
Veelgestelde Vragen
Is TYPO3 van nature GDPR-compliant zonder extensies?
Nee. Hoewel de TYPO3-kern sterke beveiligingsfuncties biedt zoals IP-anonimisering en gebruikersrechtenbeheer, bevat het geen frontend-toestemmingsbeheerlaag. Je hebt een externe tool nodig om scripts en cookies van derden te blokkeren voordat een gebruiker toestemming geeft. Alleen vertrouwen op kernfuncties laat je site kwetsbaar voor non-compliance voor externe integraties, marketingpixels of ingesloten inhoud van derden.
Hoe implementeer ik Google Consent Mode v2 op een TYPO3-website?
Om Google Consent Mode v2 te implementeren, moet je de toestemmingsstatussen van je site koppelen aan de vereiste parameters van Google zoals ad_user_data en analytics_storage. Voor TYPO3 GDPR-compliance, gebruik een CMP die integreert met de GCM v2 API. Deze opstelling stelt je Tag Manager in staat om zijn gedrag dynamisch aan te passen op basis van de keuze van de gebruiker. Verifieer altijd de implementatie met browserconsole logs om ervoor te zorgen dat er geen ongeautoriseerde gegevens worden verzonden.
Wat is de beste cookie-toestemmingsextensie voor TYPO3 in 2026?
De beste keuze is een platform dat bron-beschikbare code en infrastructuur-niveau controle biedt. Native TYPO3-extensies hebben vaak hoge onderhoudsbelastingen en kunnen de prestaties van je site vertragen. Een modern, infrastructuur-eerst platform zoals Conzent biedt een principiële alternatieve oplossing voor eigendoms "black box" oplossingen. Het stelt je in staat om hoge opt-in tarieven te behouden via A/B-testen terwijl je ervoor zorgt dat je compliance-logica transparant, verifieerbaar en volledig geïntegreerd is.
Kan ik mijn cookie-toestemmingsbeheerder zelf hosten op mijn TYPO3-server?
Je kunt je toestemmingsbeheerder zeker zelf hosten. Conzent biedt een Open Consent Infrastructure specifiek voor dit doel. Dit stelt TYPO3-ontwikkelaars in staat om volledige gegevenssoevereiniteit te behouden door de toestemmingslogica op hun eigen hardware uit te voeren. Zelf-hosting elimineert de afhankelijkheid van externe cloudleveranciers en zorgt ervoor dat de toestemmingsgegevens van je bezoekers nooit je gecontroleerde omgeving verlaat. Het is de meest ethische benadering voor teams die privacy en controle prioriteren.
Ondersteunt TYPO3 IAB TCF 2.3 voor advertentiecompliance?
TYPO3 vereist een externe integratie om IAB TCF 2.3 te ondersteunen. Dit kader is essentieel voor websites die afhankelijk zijn van programmatic advertising, omdat het standaardiseert hoe toestemmingsstrings aan advertentieleveranciers worden doorgegeven. Sinds 28 februari 2026 is de bijgewerkte TCF 2.3 versie verplicht om toegang te behouden tot premium advertentienetwerken. Het integreren van een gecertificeerde CMP met je TYPO3-installatie zorgt ervoor dat je aan deze vereisten voldoet zonder je inkomstenstromen te verstoren.
Hoe beïnvloedt een cookie-banner de prestaties van de TYPO3-site en Core Web Vitals?
Een slecht geoptimaliseerde cookie-banner kan een negatieve impact hebben op Core Web Vitals, specifiek je Largest Contentful Paint (LCP) en Cumulative Layout Shift (CLS). Veel PHP-gebaseerde extensies voegen onnodige latentie toe aan de initiële pagina-lading. Om dit te voorkomen, gebruik een lichtgewicht script dat asynchroon wordt uitgevoerd. Een infrastructuur-eerst benadering zorgt ervoor dat de toestemmingslaag de weergave van je inhoud niet blokkeert, waardoor je TYPO3-site snel en responsief blijft.
Wat gebeurt er als een TYPO3-site faalt voor een GDPR-compliance audit?
Het falen van een GDPR-audit in 2026 resulteert vaak in onmiddellijke boetes en verplichte herstelorders. Regelgevende instanties gebruiken nu geautomatiseerde scanners om "technische leugens" te detecteren waarbij het frontend-beleid van een site niet overeenkomt met het backend-gedrag. Naast de financiële impact vernietigt een publieke mislukking het vertrouwen van gebruikers en kan het leiden tot het verlies van advertentiepersonalisatiefuncties. Zorgen dat je site voldoet aan de TYPO3 GDPR-compliance normen is een noodzakelijke bescherming.
Is er een gratis open-source cookie-toestemmingsoplossing voor TYPO3?
Conzent biedt een gratis, bron-beschikbare Zelf-gehoste Open Consent Infrastructure. Deze oplossing is ontworpen om privacy van ondernemingskwaliteit toegankelijk te maken voor de gehele open-source gemeenschap. Je krijgt toegang tot dezelfde kernlogica als de beheerde cloudversie, inclusief ondersteuning voor Google Consent Mode v2 en IAB TCF 2.3. Het is een principiële keuze voor ontwikkelaars die een hoogpresterende, transparante oplossing willen zonder de terugkerende kosten van eigendomsplatforms.